セキュリティ
これらの設定により、Workspace Environment Management 内でのユーザーアクティビティを制御できます。
アプリケーションセキュリティ
重要:
ユーザーが実行できるアプリケーションを制御するには、Windows AppLocker インターフェイスまたは Workspace Environment Management を使用します。これらのアプローチはいつでも切り替えることができますが、両方のアプローチを同時に使用することはお勧めしません。
これらの設定により、ルールを定義することで、ユーザーが実行を許可されているアプリケーションを制御できます。この機能は Windows AppLocker に似ています。
アプリケーションセキュリティ
このタブには、現在の Workspace Environment Management 構成セットのアプリケーションセキュリティルールが一覧表示されます。検索を使用して、テキスト文字列に基づいてリストをフィルタリングできます。
セキュリティタブでトップレベル項目「アプリケーションセキュリティ」を選択すると、ルール処理を有効または無効にするための次のオプションが利用可能になります。
-
アプリケーションセキュリティルールを処理する。選択すると、アプリケーションセキュリティタブのコントロールが有効になり、エージェントは現在の構成セットのルールを処理し、それらをエージェントホスト上の AppLocker ルールに変換します。選択しない場合、アプリケーションセキュリティタブのコントロールは無効になり、エージェントはルールを AppLocker ルールに処理しません。(この場合、AppLocker ルールは更新されません。)注:このオプションは、Workspace Environment Management 管理コンソールが Windows 7 SP1 または Windows Server 2008 R2 SP1(またはそれ以前のバージョン)にインストールされている場合は利用できません。
-
DLL ルールを処理する。選択すると、エージェントは現在の構成セットの DLL ルールをエージェントホスト上の AppLocker DLL ルールに処理します。このオプションは、アプリケーションセキュリティルールを処理するを選択した場合にのみ利用できます。重要:DLL ルールを使用する場合、許可されているすべてのアプリで使用される各 DLL に対して、「許可」権限を持つ DLL ルールを作成する必要があります。注意:DLL ルールを使用すると、ユーザーはパフォーマンスの低下を経験する可能性があります。これは、AppLocker がアプリがロードする各 DLL を実行が許可される前にチェックするためです。
-
上書きおよびマージ設定により、エージェントがアプリケーションセキュリティルールを処理する方法を決定できます。
-
上書き。既存のルールを上書きできます。選択すると、最後に処理されたルールが以前に処理されたルールを上書きします。このモードは、シングルセッションマシンにのみ適用することをお勧めします。
-
マージ。ルールを既存のルールとマージできます。競合が発生した場合、最後に処理されたルールが以前に処理されたルールを上書きします。マージ中にルール適用設定を変更する必要がある場合は、マージモードでは異なる場合に古い値が保持されるため、上書きモードを使用してください。
-
ルールコレクション
ルールはAppLockerルールコレクションに属します。各コレクション名には、含まれるルールの数が示されます(例:(12))。コレクション名をクリックすると、ルールリストを次のいずれかのコレクションにフィルターできます。
-
実行可能ルール。アプリケーションに関連付けられている.exeおよび.com拡張子のファイルを含むルール。
-
Windowsルール。クライアントコンピューターおよびサーバーへのファイルのインストールを制御するインストーラーファイル形式(.msi、.msp、.mst)を含むルール。
-
スクリプトルール。次の形式のファイルを含むルール:.ps1、.bat、.cmd、.vbs、.js。
-
パッケージルール。ユニバーサルWindowsアプリとも呼ばれるパッケージアプリを含むルール。パッケージアプリでは、アプリパッケージ内のすべてのファイルが同じIDを共有します。したがって、1つのルールでアプリ全体を制御できます。Workspace Environment Managementは、パッケージアプリのパブリッシャールールのみをサポートします。
-
DLLルール。次の形式のファイルを含むルール:.dll、.ocx。
ルールリストをコレクションにフィルターすると、ルール適用オプションが利用可能になり、AppLockerがエージェントホスト上のそのコレクション内のすべてのルールをどのように適用するかを制御できます。次のルール適用値が可能です。
オフ(デフォルト)。ルールが作成され、「オフ」に設定されます。これは、ルールが適用されないことを意味します。
オン。ルールが作成され、「適用」に設定されます。これは、ルールがエージェントホストでアクティブであることを意味します。
監査。ルールが作成され、「監査」に設定されます。これは、ルールがエージェントホスト上で非アクティブな状態であることを意味します。ユーザーがAppLockerルールに違反するアプリを実行すると、そのアプリは実行が許可され、アプリに関する情報がAppLockerイベントログに追加されます。
AppLockerルールをインポートするには
AppLockerからエクスポートされたルールをWorkspace Environment Managementにインポートできます。インポートされたWindows AppLocker設定は、セキュリティタブの既存のルールに追加されます。無効なアプリケーションセキュリティルールは自動的に削除され、レポートダイアログに一覧表示されます。
-
リボンで、AppLockerルールをインポートをクリックします。
-
AppLockerルールを含む、AppLockerからエクスポートされたXMLファイルを参照します。
-
インポート をクリックします。
ルールはアプリケーションセキュリティルールリストに追加されます。
ルールを追加するには
-
サイドバーでルールコレクション名を選択します。たとえば、実行可能ルールを追加するには、「Executable Rules」コレクションを選択します。
-
-
名前。ルールリストに表示されるルールの表示名です。
-
説明。リソースに関する追加情報(オプション)。
-
-
-
パス。ルールはファイルパスまたはフォルダーパスに一致します。
-
発行元。ルールは選択した発行元に一致します。
-
ハッシュ。ルールは特定のハッシュコードに一致します。
-
-
このルールをユーザーまたはユーザーグループに割り当てるには、 ペインで、このルールを割り当てるユーザーまたはグループを選択します。「割り当て済み」列には、割り当てられたユーザーまたはグループの「チェック」アイコンが表示されます。ヒント:
-
次へをクリックします。
-
選択したルールタイプに応じて、ルールが一致する条件を指定します。
-
パス。ルールに一致させたいファイルパスまたはフォルダーパスを指定します。フォルダーを選択すると、ルールはそのフォルダー内およびその下のすべてのファイルに一致します。
-
発行元。ルール参照として使用する署名済み参照ファイルを指定し、発行元情報スライダーを使用してプロパティの一致レベルを調整します。
-
ハッシュ。ハッシュを作成するファイルまたはフォルダーを指定します。ルールはファイルのハッシュコードに一致します。
-
-
次へをクリックします。
-
ルールを保存するには、作成をクリックします。
ユーザーにルールを割り当てるには
リストで1つ以上のルールを選択し、ツールバーまたはコンテキストメニューで編集をクリックします。エディターで、ルールを割り当てるユーザーおよびユーザーグループを含む行を選択し、OKをクリックします。すべて選択を使用してすべての選択を解除することで、選択したルールを全員から割り当て解除することもできます。
注: 複数のルールを選択して編集をクリックすると、それらのルールに対するルール割り当ての変更は、選択したすべてのユーザーおよびユーザーグループに適用されます。つまり、既存のルール割り当てはそれらのルール間でマージされます。
デフォルトのルールを追加するには
デフォルトのルールを追加をクリックします。AppLocker のデフォルトルールのセットがリストに追加されます。
ルールを編集するには
リストで1つ以上のルールを選択し、ツールバーまたはコンテキストメニューで編集をクリックします。エディターが表示され、選択した項目に適用される設定を調整できます。
ルールを削除するには
リストで1つ以上のルールを選択し、ツールバーまたはコンテキストメニューで削除をクリックします。
アプリケーションセキュリティルールをバックアップするには
現在の構成セット内のすべてのアプリケーションセキュリティルールをバックアップできます。ルールはすべて単一のXMLファイルとしてエクスポートされます。復元を使用して、任意の構成セットにルールを復元できます。 リボンで、バックアップをクリックし、セキュリティ設定を選択します。
アプリケーションセキュリティルールを復元するには
Workspace Environment Managementのバックアップコマンドで作成されたXMLファイルから、アプリケーションセキュリティルールを復元できます。復元プロセスでは、現在の構成セットのルールがバックアップ内のルールに置き換えられます。セキュリティタブに切り替えるか更新すると、無効なアプリケーションセキュリティルールが検出されます。無効なルールは自動的に削除され、エクスポート可能なレポートダイアログに一覧表示されます。
復元プロセス中に、現在の構成セット内のユーザーおよびユーザーグループへのルール割り当てを復元するかどうかを選択できます。再割り当ては、バックアップされたユーザー/グループが現在の構成セット/Active Directoryに存在する場合にのみ成功します。一致しないルールは復元されますが、割り当て解除されたままになります。復元後、それらはCSV形式でエクスポートできるレポートダイアログに一覧表示されます。
1\. リボンで、復元をクリックして復元ウィザードを開始します。
2\. セキュリティ設定を選択し、次へを2回クリックします。
3\. フォルダーから復元で、バックアップファイルを含むフォルダーを参照します。
4\. AppLockerルール設定を選択し、次へをクリックします。
5\. ルール割り当てを復元するかどうかを確認します。
はい。ルールを復元し、現在の構成セット内の同じユーザーおよびユーザーグループに再割り当てします。
いいえ。ルールを復元し、割り当て解除されたままにします。
6\. 復元を開始するには、設定の復元をクリックします。
プロセス管理
これらの設定により、特定のプロセスを許可リストまたはブロックリストに追加できます。
プロセス管理
プロセス管理を有効にする。許可リストまたはブロックリスト上のプロセスが有効になるかどうかを切り替えます。無効にすると、プロセスブラックリストタブとプロセスホワイトリストタブの設定は考慮されません。
注:
このオプションは、セッションエージェントがユーザーのセッションで実行されている場合にのみ機能します。これを行うには、メイン構成エージェント設定を使用して、ユーザー/セッションタイプに応じて起動するようにエージェントの起動オプション(ログオン時/再接続時/管理者用)を設定し、エージェントの種類を「UI」に設定します。これらのオプションについては、詳細設定で説明されています。
プロセスブロックリスト
これらの設定により、特定のプロセスをブロックリストに追加できます。
プロセスブラックリストを有効にする。ブロックリスト上のプロセスの処理を有効にします。実行可能ファイル名(例: cmd.exe)を使用してプロセスを追加する必要があります。
ローカル管理者を除外する。ローカル管理者アカウントを除外します。
指定されたグループを除外する。特定のユーザーグループを除外できます。
プロセス許可リスト
これらの設定により、特定のプロセスを許可リストに追加できます。プロセスブロックリストとプロセス許可リストは相互に排他的です。
プロセスホワイトリストを有効にする。許可リスト上のプロセスの処理を有効にします。実行可能ファイル名(例: cmd.exe)を使用してプロセスを追加する必要があります。注 有効にすると、プロセスホワイトリストを有効にするは、許可リストにないすべてのプロセスを自動的にブロックリストに追加します。
ローカル管理者を除外する。ローカル管理者アカウントを除外します(すべてのプロセスを実行できます)。
指定されたグループを除外する。特定のユーザーグループを除外できます(すべてのプロセスを実行できます)。
特権の昇格
注:
この機能はCitrix Virtual Appsには適用されません。
特権昇格機能を使用すると、非管理者ユーザーの特権を、一部の実行可能ファイルに必要な管理者レベルに昇格させることができます。その結果、ユーザーは管理者グループのメンバーであるかのように、それらの実行可能ファイルを開始できます。
特権昇格
セキュリティで特権昇格ペインを選択すると、次のオプションが表示されます。
-
特権昇格設定の処理。特権昇格機能を有効にするかどうかを制御します。選択すると、エージェントが特権昇格設定を処理できるようになり、特権昇格タブの他のオプションが利用可能になります。
-
Windows Server OSに適用しない。特権昇格設定をWindows Serverオペレーティングシステムに適用するかどうかを制御します。選択した場合、ユーザーに割り当てられたルールはWindows Serverマシンでは機能しません。デフォルトでは、このオプションが選択されています。
-
RunAsInvokerを強制する。すべての実行可能ファイルを現在のWindowsアカウントで実行するように強制するかどうかを制御します。選択した場合、ユーザーは実行可能ファイルを管理者として実行するよう求められません。
このタブには、構成したルールの完全なリストも表示されます。実行可能ファイルルールまたはWindowsインストーラールールをクリックして、ルールリストを特定のルールタイプにフィルタリングします。検索を使用してリストをフィルタリングできます。割り当て済み列には、割り当てられたユーザーまたはユーザーグループのチェックマークアイコンが表示されます。
サポートされるルール
特権昇格は、実行可能ファイルルールとWindowsインストーラールールの2種類のルールを使用して適用できます。
-
実行可能ファイルルール。アプリケーションに関連付けられた.exeおよび.com拡張子を持つファイルを含むルール。
-
Windowsインストーラールール。アプリケーションに関連付けられた.msiおよび.msp拡張子を持つインストーラーファイルを含むルール。Windowsインストーラールールを追加する際は、次のシナリオを考慮してください。
-
特権昇格はMicrosoftのmsiexec.exeにのみ適用されます。
.msiおよび.mspWindowsインストーラーファイルを展開するために使用するツールがmsiexec.exeであることを確認してください。 -
あるプロセスが指定されたWindowsインストーラールールに一致し、その親プロセスが指定された実行可能ファイルルールに一致するとします。そのプロセスは、指定された実行可能ファイルルールで子プロセスに適用設定が有効になっていない限り、特権を昇格できません。
-
実行可能ファイルルールタブまたはWindowsインストーラールールタブをクリックすると、アクションセクションに、利用可能な次のアクションが表示されます。
-
編集。既存の実行可能ファイルルールを編集できます。
-
削除。既存の実行可能ファイルルールを削除できます。
-
ルールの追加。実行可能ファイルルールを追加できます。
ルールを追加するには
-
実行可能ファイルルールまたはWindowsインストーラールールに移動し、ルールの追加をクリックします。ルールの追加ウィンドウが表示されます。
-
表示セクションで、次の情報を入力します。
-
名前。ルールの表示名を入力します。この名前はルールリストに表示されます。
-
説明。ルールに関する追加情報を入力します。
-
-
種類セクションで、オプションを選択します。
-
パス。ルールはファイルパスと一致します。
-
発行元。ルールは選択した発行元と一致します。
-
ハッシュ。ルールは特定のハッシュコードと一致します。
-
-
設定セクションで、必要に応じて、次の項目を設定します。
-
子プロセスに適用。選択すると、実行可能ファイルが開始するすべての子プロセスにルールが適用されます。より詳細なレベルで特権昇格を管理するには、次のオプションを使用します。
-
同じフォルダー内の実行可能ファイルにのみ適用。選択すると、同じフォルダーを共有する実行可能ファイルにのみルールが適用されます。
-
署名された実行可能ファイルにのみ適用。選択すると、署名された実行可能ファイルにのみルールが適用されます。
-
同じ発行元の実行可能ファイルにのみ適用。選択すると、同じ発行元情報を共有する実行可能ファイルにのみルールが適用されます。この設定は、ユニバーサル Windows プラットフォーム (UWP) アプリでは機能しません。
注:Windows インストールルールを追加すると、子プロセスに適用設定はデフォルトで有効になり、編集できません。 -
-
開始時刻。エージェントがルールを適用し始める時刻を指定できます。時刻形式は HH:MM です。時刻はエージェントのタイムゾーンに基づいています。
-
終了時刻。エージェントがルールの適用を停止する時刻を指定できます。時刻形式は HH:MM です。指定された時刻以降、エージェントはルールを適用しなくなります。時刻はエージェントのタイムゾーンに基づいています。
-
パラメータの追加。指定されたパラメータに一致する実行可能ファイルに特権昇格を制限できます。このパラメータは一致基準として機能します。指定するパラメータが正しいことを確認してください。この機能の使用例については、パラメータで実行される実行可能ファイルを参照してください。このフィールドが空であるか、空白のみを含む場合、エージェントは、パラメータの有無にかかわらず、関連する実行可能ファイルに特権昇格を適用します。
-
正規表現を有効にする。正規表現を使用して基準をさらに拡張するかどうかを制御できます。
-
-
割り当てセクションで、ルールを割り当てるユーザーまたはユーザーグループを選択します。すべてのユーザーおよびユーザーグループにルールを割り当てる場合は、すべて選択を選択します。ヒント:
-
通常の Windows 選択修飾キーを使用して、複数の選択を行うことができます。
-
ユーザーまたはユーザーグループは、管理 > ユーザータブに表示されるリストにすでに存在している必要があります。
-
ルールは後で (ルール作成後に) 割り当てることもできます。
-
-
次へをクリックします。
-
次のいずれかを実行します。前のページで選択したルールタイプに応じて、異なるアクションが必要です。重要:WEM は、実行可能ファイルから発行元、パス、ハッシュなどの情報を取得するための AppInfoViewer というツールを提供します。このツールは、管理コンソールで構成するアプリケーションに関連情報を提供する場合に役立ちます。たとえば、アプリケーションセキュリティ機能を使用する際に、このツールを使用してアプリケーションから関連情報を抽出できます。このツールはエージェントのインストールフォルダにあります。
-
パス。ルールを適用するファイルまたはフォルダーへのパスを入力します。WEM エージェントは、実行可能ファイルにルールを適用します。その適用は、 実行可能ファイルのパスに従って行われます。
-
**発行元。**次のフィールドに入力します: 発行元、製品名、ファイル名、ファイルバージョン。いずれのフィールドも空にすることはできませんが、代わりにアスタリスク (*) を入力できます。WEM エージェントは、発行元情報に従ってルールを適用します。適用された場合、ユーザーは同じ発行元情報を共有する実行可能ファイルを実行できます。
-
ハッシュ。追加をクリックしてハッシュを追加します。ハッシュの追加ウィンドウで、ファイル名とハッシュ値を入力します。AppInfoViewer ツールを使用して、選択したファイルまたはフォルダからハッシュを作成できます。WEM エージェントは、指定されたとおりに同一の実行可能ファイルにルールを適用します。その結果、ユーザーは指定されたものと同一の実行可能ファイルを実行できます。
-
-
「作成」をクリックしてルールを保存し、ウィンドウを終了します。
パラメータを指定して実行される実行可能ファイル
指定されたパラメータに一致する実行可能ファイルに特権昇格を制限できます。パラメータは一致基準として機能します。実行可能ファイルで利用可能なパラメータを確認するには、Process Explorer や Process Monitor などのツールを使用します。それらのツールに表示されるパラメータを適用します。
実行可能ファイルのパスに基づいて、実行可能ファイル (例: cmd.exe) にルールを適用したいとします。特権昇格を
test.bat にのみ適用したいとします。パラメータを取得するには、Process Explorer を使用できます。
パラメータを指定して実行中のCMD(/en-us/workspace-environment-management/2311/media/cmd-running-with-parameters.png)
「パラメータの追加」フィールドに、次のように入力できます。
-
/c ""C:\test.bat""
次に、「パス」フィールドに次のように入力します。
-
C:\Windows\System32\cmd.exe
この場合、指定されたユーザーの特権を
test.bat のみに管理者レベルに昇格させます。
ユーザーにルールを割り当てるには
リストから1つ以上のルールを選択し、「アクション」セクションで「編集」をクリックします。「ルールの編集」ウィンドウで、ルールを割り当てるユーザーまたはユーザーグループを選択し、「OK」をクリックします。
ルールを削除するには
リストから1つ以上のルールを選択し、「アクション」セクションで「削除」をクリックします。
特権昇格ルールをバックアップするには
現在の構成セット内のすべての特権昇格ルールをバックアップできます。すべてのルールは単一のXMLファイルとしてエクスポートされます。「復元」を使用して、任意の構成セットにルールを復元できます。
バックアップを完了するには、リボンで使用できる「バックアップ」ウィザードを使用します。「バックアップ」ウィザードの使用方法の詳細については、「リボン」を参照してください。
特権昇格ルールを復元するには
Workspace Environment Management バックアップウィザードを介してエクスポートされた XML ファイルから、特権昇格ルールを復元できます。復元プロセスでは、現在の構成セットのルールがバックアップ内のルールに置き換えられます。セキュリティ > 特権昇格ペインに切り替えるか更新すると、無効な特権昇格ルールが検出されます。無効なルールは自動的に削除され、エクスポート可能なレポートに一覧表示されます。復元ウィザードの使用方法の詳細については、「リボン」を参照してください。
自己昇格
自己昇格を使用すると、特定のユーザーに対して、事前に正確な実行可能ファイルを提供することなく、特権昇格を自動化できます。これらのユーザーは、ファイルを右クリックし、コンテキストメニューで を選択するだけで、該当する任意のファイルの自己昇格を要求できます。その後、昇格の理由を提供するよう求めるプロンプトが表示されます。WEM エージェントは理由を検証しません。昇格の理由は、監査目的でデータベースに保存されます。条件が満たされると、昇格が適用され、ファイルは管理者権限で正常に実行されます。
この機能により、ニーズに最適なソリューションを柔軟に選択できます。ユーザーが自己昇格を許可するファイルの許可リストを作成したり、ユーザーが自己昇格できないようにするファイルのブロックリストを作成したりできます。
自己昇格は、次の形式のファイルに適用されます:
.exe、.msi、.bat、.cmd、.ps1、および .vbs。
注:
デフォルトでは、特定のアプリケーションが一部のファイルの実行に使用されます。たとえば、cmd.exe は .cmd ファイルの実行に使用され、powershell.exe は .ps1 ファイルの実行に使用されます。これらのシナリオでは、デフォルトの動作を変更することはできません。
-
-
エージェントが自己昇格設定を処理できるようにします。
-
-
-
次の操作を実行できます。
-
編集。既存の条件を編集できます。
-
削除。既存の条件を削除できます。
-
追加。条件を追加できます。パス、選択した発行元、または特定のハッシュコードに基づいて条件を作成できます。
-
-
設定。エージェントが自己昇格を適用する方法を制御する追加設定を構成できます。
-
子プロセスに適用。選択すると、ファイルが開始するすべての子プロセスに自己昇格条件が適用されます。
-
開始時刻。エージェントが自己昇格の条件の適用を開始する時刻を指定できます。時刻形式はHH:MMです。時刻はエージェントのタイムゾーンに基づいています。
-
終了時刻。エージェントが自己昇格の条件の適用を停止する時刻を指定できます。時刻形式はHH:MMです。指定された時刻以降、エージェントは条件を適用しなくなります。時刻はエージェントのタイムゾーンに基づいています。
-
-
割り当て。自己昇格条件を該当するユーザーまたはユーザーグループに割り当てることができます。すべてのユーザーおよびユーザーグループに条件を割り当てるには、すべて選択をクリックするか、全員を選択します。すべて選択チェックボックスは、選択をクリアしてユーザーおよびユーザーグループを再選択したい場合に便利です。
特権昇格アクティビティの監査
WEMは、特権昇格に関連するアクティビティの監査をサポートしています。詳細については、「ユーザーアクティビティの監査」を参照してください。
プロセス階層制御
プロセス階層制御機能は、親子シナリオにおいて、特定の子プロセスが親プロセスから開始できるかどうかを制御します。親プロセスを定義し、その子プロセスに対して許可リストまたはブロックリストを指定することでルールを作成します。この機能を使用する前に、このセクション全体を確認してください。
注:
-
この機能はCitrix仮想アプリにのみ適用されます。
ルールの仕組みを理解するには、次の点に留意してください。
-
プロセスは1つのルールのみに従います。同じプロセスに対して複数のルールを定義した場合、最も優先度の高いルールのみが適用されます。
-
定義したルールは、元の親子階層に限定されるだけでなく、その階層の各レベルにも適用されます。親プロセスに適用されるルールは、ルールの優先度に関係なく、子プロセスに適用されるルールよりも優先されます。たとえば、次の2つのルールを定義します。
-
ルール1:WordはCMDを開くことができません。
-
ルール2:メモ帳はCMDを開くことができます。
この2つのルールがある場合、ルールの優先度に関係なく、まずWordを開き、次にWordからメモ帳を開くことで、メモ帳からCMDを開くことはできません。 -
この機能は、特定のプロセスベースの親子関係に依存して動作します。シナリオにおける親子関係を視覚化するには、Process Explorerツールのプロセスツリー機能を使用します。Process Explorerの詳細については、
<https://docs.microsoft.com/ja-jp/sysinternals/downloads/procmon>を参照してください。
潜在的な問題を回避するために、Citrix StudioでVUEMAppCmd.exeを指す実行可能ファイルのパスを追加することをお勧めします。VUEMAppCmd.exeは、公開アプリケーションが開始する前にWEMエージェントが設定の処理を完了するようにします。Citrix Studioで、次の手順を実行します。
-
アプリケーションでアプリケーションを選択し、アクションペインでプロパティをクリックしてから、場所ページに移動します。
-
エンドユーザーのオペレーティングシステム上のローカルアプリケーションのパスを入力します。
-
実行可能ファイルへのパスフィールドに、次のように入力します: <%ProgramFiles%>\Citrix\Workspace Environment Management Agent\VUEMAppCmd.exe。
-
-
開くアプリケーションを指定するコマンドライン引数を入力します。
-
コマンドライン引数フィールドに、VUEMAppCmd.exeを介して起動するアプリケーションへのフルパスを入力します。パスに空白が含まれている場合は、アプリケーションのコマンドラインを二重引用符で囲んでください。
-
たとえば、VUEMAppCmd.exeを介してiexplore.exeを起動したいとします。その場合は、次のように入力します:
%ProgramFiles(x86)%\"Internet Explorer"\iexplore.exe。
-
考慮事項
この機能が動作するには、各エージェントマシンでAppInfoViewerツールを使用して機能を有効にする必要があります。(このツールはエージェントのインストールフォルダーにあります。)このツールを使用して機能を有効または無効にするたびに、マシンの再起動が必要です。機能が有効になっている場合、エージェントのアップグレードまたはアンインストール後にエージェントマシンを再起動する必要があります。
プロセス階層制御機能が有効になっていることを確認するには、エージェントマシンでレジストリエディターを開きます。次のレジストリエントリが存在する場合、この機能は有効になっています。
-
32ビットOS
-
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_Dlls\WEM Hook
-
-
64ビットOS
-
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_Dlls\WEM Hook -
HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\CtxHook\AppInit_Dlls\WEM Hook
-
前提条件
この機能を使用するには、次の前提条件が満たされていることを確認してください。
-
Citrix Virtual Appsの展開。
-
エージェントがWindows 10またはWindows Serverで実行されていること。
-
インプレースアップグレードまたは新規インストール後にエージェントホストが再起動されていること。
プロセス階層制御
セキュリティでプロセス階層制御を選択すると、次のオプションが表示されます。
-
プロセス階層制御を有効にする。プロセス階層制御機能を有効にするかどうかを制御します。選択すると、プロセス階層制御タブの他のオプションが利用可能になり、そこで設定された設定が有効になります。この機能は、Citrix Virtual Appsの展開でのみ使用できます。
プロセス階層制御タブには、構成したルールの完全なリストも表示されます。検索を使用してリストをフィルタリングできます。割り当て済み列には、割り当てられたユーザーまたはユーザーグループのチェックマークアイコンが表示されます。
アクションセクションには、次のアクションが表示されます。
-
編集。ルールを編集できます。
-
削除。ルールを削除できます。
-
ルールの追加。ルールを追加できます。
ルールを追加するには
-
プロセス階層制御に移動し、ルールの追加をクリックします。ルールの追加ウィンドウが表示されます。
-
表示セクションで、次のように入力します。
-
名前。ルールの表示名を入力します。この名前はルールリストに表示されます。
-
説明。ルールに関する追加情報を入力します。
-
-
種類セクションで、オプションを選択します。
-
パス。ルールはファイルパスに一致します。
-
発行元。ルールは選択した発行元に一致します。
-
ハッシュ。ルールは特定のハッシュコードに一致します。
-
-
モードセクションで、次のいずれかのオプションを選択します。
-
子プロセスをブロックリストに追加。選択すると、親プロセスに対してルールを構成した後、該当する子プロセスのブロックリストを定義できます。ブロックリストは、指定したプロセスのみの実行を禁止し、その他のプロセスは実行を許可します。
-
子プロセスを許可リストに追加。選択すると、親プロセスに対してルールを構成した後、該当する子プロセスの許可リストを定義できます。許可リストは、指定したプロセスのみの実行を許可し、その他のプロセスは実行を禁止します。
注:プロセスは1つのルールのみに従います。同じプロセスに対して複数のルールを定義した場合、ルールは優先順位に従って適用されます。 -
-
優先度セクションで、ルールの優先度を設定します。優先度を構成する際は、次の点を考慮してください。優先度は、構成したルールが処理される順序を決定します。値が大きいほど、優先度が高くなります。整数を入力します。競合がある場合、優先度の高いルールが優先されます。
-
割り当てセクションで、ルールを割り当てるユーザーまたはユーザーグループを選択します。すべてのユーザーおよびユーザーグループにルールを割り当てる場合は、すべて選択を選択します。注:
-
通常のWindows選択キーを使用して、複数の選択を行うことができます。
-
ユーザーまたはユーザーグループは、管理 > ユーザータブに表示されるリストにすでに存在している必要があります。
-
後で(ルール作成後に)ルールを割り当てることを選択できます。
-
-
次へをクリックします。
-
親プロセスにルールを設定するには、次のいずれかを実行します。前のページで選択したルールタイプによって、必要なアクションが異なります。
-
パス。ルールに一致させたいファイルパスまたはフォルダーパスを指定します。フォルダーパスを指定した場合、ルールはそのフォルダー内のすべてのファイルとサブフォルダーに適用されます。WEMエージェントは、実行可能ファイルのパスに従って、実行可能ファイルにルールを適用します。パスの一致を示すためにアスタリスク(*)のみを入力することはお勧めしません。そうすると、意図しないパフォーマンスの問題が発生する可能性があります。
-
発行元。ルールの参照として使用する署名付き参照ファイルを指定します。発行元情報スライダーを使用して、プロパティの一致レベルを調整します。スライダーを上下に動かして、ルールの特異性を低くしたり高くしたりします。スライダーを「任意の発行元」の位置に移動すると、ルールはすべての署名付きファイルに適用されます。WEMエージェントは、発行元情報に従って親プロセスにルールを適用します。適用された場合、ユーザーは同じ発行元情報を共有する実行可能ファイルを実行できます。必要に応じて、カスタム値を使用を選択して情報をカスタマイズできます。
-
ハッシュ。ハッシュを作成したいファイルまたはフォルダーを指定します。ルールはファイルのハッシュコードと一致します。WEMエージェントは、指定された同一の実行可能ファイルにルールを適用します。結果として、ユーザーは指定されたものと同一の実行可能ファイルを実行できます。
-
-
次へをクリックして、子プロセスの設定を構成します。
-
該当する子プロセスの許可リストまたはブロックリストを定義するには、次のいずれかを実行します。
-
メニューからルールタイプを選択し、追加をクリックします。子プロセスウィンドウが表示されます。
-
子プロセスウィンドウで、必要に応じて設定を構成します。子プロセスウィンドウのユーザーインターフェイスは、選択したルールタイプによって異なります。子プロセスの場合、次のルールタイプが利用可能です: パス、発行元、およびハッシュ。
-
OKをクリックしてルールの追加ウィンドウに戻ります。さらに子プロセスを追加するか、作成をクリックしてルールを保存し、ウィンドウを終了できます。
-
ユーザーにルールを割り当てるには
リストから1つのルールを選択し、アクションセクションで編集をクリックします。ルールの編集ウィンドウで、ルールを割り当てたいユーザーまたはユーザーグループを選択し、OKをクリックします。
ルールを削除するには
リストから1つ以上のルールを選択し、アクションセクションで削除をクリックします。
ルールをバックアップするには
現在の構成セット内のすべてのプロセス階層制御ルールをバックアップできます。すべてのルールは単一のXMLファイルとしてエクスポートされます。復元を使用して、任意の構成セットにルールを復元できます。
バックアップを完了するには、リボンで使用できるバックアップウィザードを使用します。バックアップウィザードの使用方法の詳細については、リボンを参照してください。
ルールを復元するには
Workspace Environment Managementバックアップウィザードを通じてエクスポートされたXMLファイルから、プロセス階層制御ルールを復元できます。復元プロセスは、現在の構成セットのルールをバックアップ内のルールに置き換えます。セキュリティ > プロセス階層制御ペインに切り替えるか更新すると、無効なルールは削除され、エクスポート可能なレポートにリストされます。復元ウィザードの使用方法の詳細については、リボンを参照してください。
プロセス階層制御アクティビティの監査
WEMは、プロセス階層制御に関連するアクティビティの監査をサポートしています。詳細については、ユーザーアクティビティの監査を参照してください。
ユーザーアクティビティの監査
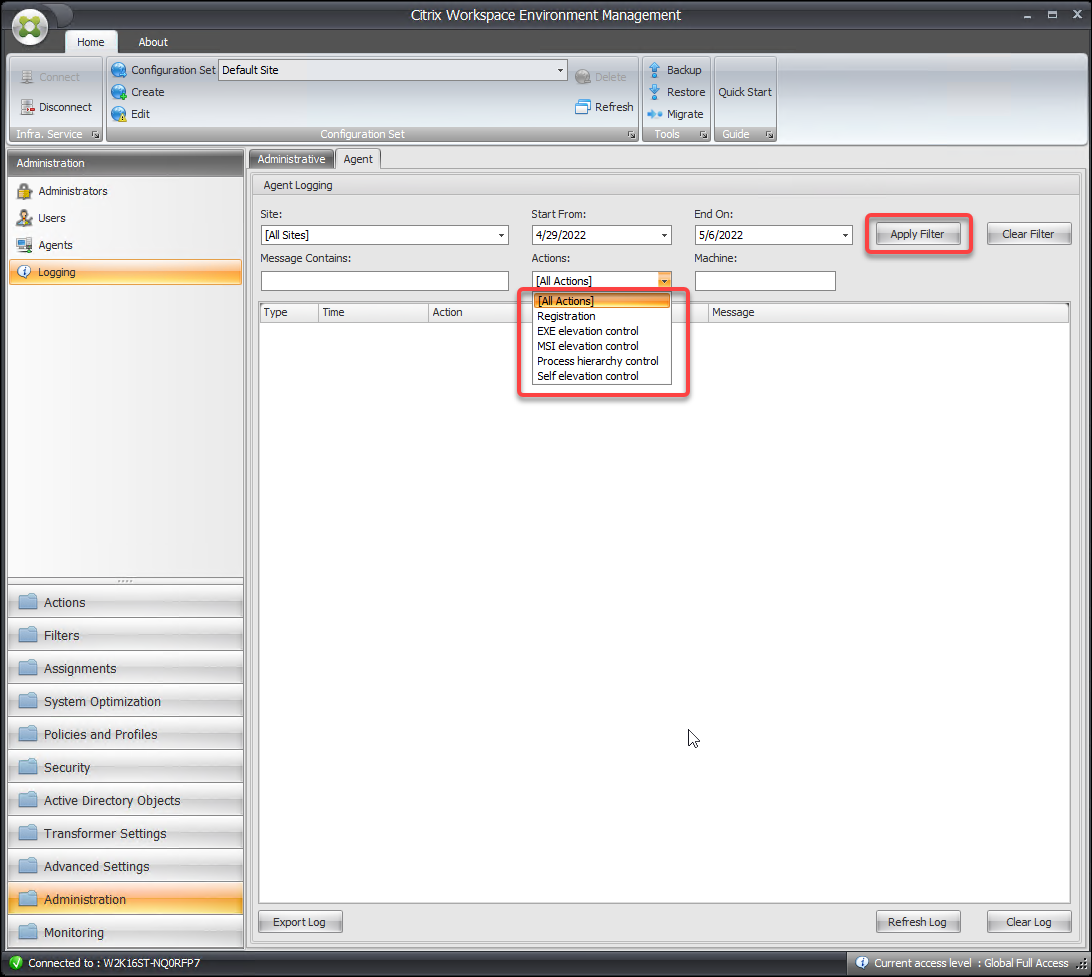
WEMは、特権昇格およびプロセス階層制御に関連するアクティビティの監査をサポートしています。監査を表示するには、管理 > ログ > エージェントタブに移動します。このタブで、ログ設定を構成し、アクションフィールドでElevationControl、Self-elevation、またはProcessHierarchyControlを選択し、フィルターの適用をクリックしてログを特定のアクティビティに絞り込みます。特権昇格またはプロセス階層制御の履歴全体を表示できます。