
インフラストラクチャサービス
Windowsインフラストラクチャサービスは1つあります。**Citrix WEM Infrastructure Service (NT SERVICE\\Citrix WEM Infrastructure Service)**です。これは、Workspace Environment Management (WEM) インフラストラクチャサービスを管理します。アカウント: LocalSystem、またはインフラストラクチャサービスが実行されるインフラストラクチャサーバー上の管理者ユーザーグループに属する指定されたユーザーアカウント。
インフラストラクチャサービスをインストールする
重要:
-
インフラストラクチャサービスはドメインコントローラーにインストールできません。Kerberos認証の問題により、このシナリオではインフラストラクチャサービスが機能しません。
-
Delivery Controller™がインストールされているサーバーには、インフラストラクチャサービスをインストールしないでください。
使用状況データ収集に関する通知:
-
デフォルトでは、インフラストラクチャサービスは毎晩WEMの使用状況に関する匿名の分析データを収集し、HTTPS経由でGoogle Analyticsサーバーに即座に送信します。分析データの収集は、Citrixプライバシーポリシーに準拠しています。
-
インフラストラクチャサービスをインストールまたはアップグレードすると、データ収集はデフォルトで有効になります。オプトアウトするには、WEM Infrastructure Service ConfigurationダイアログのAdvanced Settingsタブで、Google Analyticsを使用してWorkspace Environment Management™の改善に協力しないオプションを選択します。
インフラストラクチャサービスをインストールするには、インフラストラクチャサーバーでCitrix Workspace Environment Management Infrastructure Services.exeを実行します。PowerShell SDKモジュールはデフォルトでインストールされます。デフォルトでは、インフラストラクチャサービスは次のフォルダーにインストールされます:
C:\Program Files (x86)\Citrix\Workspace Environment Management Infrastructure Services。SDKドキュメントについては、Citrix開発者向けドキュメントを参照してください。
インフラストラクチャサービスのサイレントインストールまたはアップグレードを選択できます。例:
-
.\Citrix Workspace Environment Management インフラストラクチャサービス.exe
/quiet BrokerLocation="C:\test\Infrastructure Services" /log "C:\test\test.log" -
/quiet BrokerLocation="C:\test\Infrastructure Services" /log "C:\test\test.log"-
/quiet。サイレントモードを示します。 -
/log。ログファイルの場所を示します。 -
BrokerLocation。インフラストラクチャサービスのインストールパスを示します。
-
サービスプリンシパル名を作成する
重要:
-
同じフォレスト内にある別々のドメインに対して、複数のサービスプリンシパル名 (SPN) を作成しないでください。環境内のすべてのインフラストラクチャサービスは、同じサービスアカウントを使用して実行する必要があります。
-
「負荷分散」を使用する場合、インフラストラクチャサービスのすべてのインスタンスは、同じサービスアカウント名を使用してインストールおよび構成する必要があります。
-
「Windows認証」は、ADを使用するSQLインスタンスの特定の認証方法です。もう1つのオプションは、代わりにSQLアカウントを使用することです。
インストーラーの完了後、インフラストラクチャサービス用のSPNを作成します。WEMでは、エージェント、インフラストラクチャサービス、ドメインコントローラー間の接続と通信はKerberosによって認証されます。SPNは、Kerberos認証によってサービスインスタンスをサービスログオンアカウントに関連付けるために使用されます。インフラストラクチャサービスインスタンスのログオンアカウントとSPNに登録されているアカウントの間で関係を構成する必要があります。したがって、Kerberos認証要件に準拠するために、環境に適したコマンドを使用して、WEM SPNを既知のADアカウントに関連付けるように構成します。
-
Windows認証または負荷分散を使用しない場合は、次のコマンドを使用します。
-
setspn -C -S Norskale/BrokerService [hostname]
ここで、hostnameはインフラストラクチャサーバーの名前です。 -
-
Windows認証または負荷分散(Windows認証が必要)を使用する場合は、次のコマンドを使用します。
-
setspn -U -S Norskale/BrokerService [accountname]
ここで、accountnameはWindows認証に使用されているサービスアカウントの名前です。 -
SPNは大文字と小文字を区別します。
グループ管理サービスアカウント
WEMにグループ管理サービスアカウント (gMSA) ソリューションを実装できます。gMSAソリューションを使用すると、新しいgMSAプリンシパルに対してサービスを構成でき、パスワード管理はWindowsによって処理されます。詳細については、
<https://docs.microsoft.com/ja-jp/windows-server/security/group-managed-service-accounts/group-managed-service-accounts-overview> を参照してください。gMSAがサービスプリンシパルとして使用される場合、Windowsオペレーティングシステムがアカウントのパスワードを管理し、管理者が管理する必要がなくなります。これにより、後でアカウントのパスワードを変更した場合に、インフラストラクチャサービス用に構成したWindowsアカウントの偽装設定を変更する必要がなくなります。
WEMにgMSAソリューションを実装するには、次の手順に従います。
-
既存のgMSAがすでにある場合は、次の操作を行います。
-
次のコマンドを使用して、Citrix WEM SPNをアカウントにバインドします。
-
setspn -C -S Norskale/BrokerService [gMSA]$
ここで、gMSAはgMSAアカウントの名前です。 -
-
次のコマンドを使用して、関連するマシンをアカウントに追加します。
-
Set-ADServiceAccount -Identity [gMSA] -PrincipalsAllowedToRetrieveManagedPassword [hostname]
-
-
-
gMSA がない場合は、ドメインコントローラーに移動して作成し、Citrix WEM SPN をそれにバインドします。次のコマンドを使用します。
-
New-ADServiceAccount [gMSA] -DNSHostName [hostname 1] -PrincipalsAllowedToRetrieveManagedPassword [hostname 2], [hostname 3] -KerberosEncryptionType RC4, AES128, AES256 -ServicePrincipalNames Norskale/BrokerService
gMSA の作成について詳しくは、<https://docs.microsoft.com/ja-jp/windows-server/security/group-managed-service-accounts/getting-started-with-group-managed-service-accounts>を参照してください。 -
-
gMSA を手動で構成します。
-
アカウントがデータベースにアクセスできるようにします。
-
-
オブジェクト名。手順 1 で作成したアカウント名を入力します。
-
「ステータス」ページで、「許可」と「有効」オプションが選択されていることを確認します。
-
「OK」をクリックして、「ログイン - 新規」ウィンドウを終了します。
-
追加したサービスアカウントを使用して、Citrix WEM Infrastructure Serviceを開始します。
-
インフラストラクチャサーバーで、Windowsサービスマネージャーを開き、Citrix WEM Infrastructure Serviceを右クリックして、「プロパティ」を選択します。
-
「ログオン」ページで、「このアカウント」を選択し、「参照」をクリックして、手順3の3番目のサブステップで説明されているように設定を構成します。
-
「OK」をクリックして、「Citrix WEM Infrastructure Serviceのプロパティ」ウィンドウを終了します。
-
Windowsサービスマネージャーで、Citrix WEM Infrastructure Serviceを再起動します。
注:または、WEM GUIを使用してアカウントを構成することもできます。「WEMデータベースの作成」および「インフラストラクチャサービスの構成」を参照してください。 -
-
負荷分散の構成
ヒント:
「Citrix ADCによる負荷分散」の記事では、WEM管理コンソールおよびWEMエージェントからの受信要求を負荷分散するようにCitrix ADCアプライアンスを構成する方法の詳細について説明しています。
負荷分散サービスでWEMを構成するには:
-
WEMインフラストラクチャサービスがWEMデータベースに接続するためのWindowsインフラストラクチャサービスアカウントを作成します。
-
WEMデータベースを作成するときに、「インフラストラクチャサービスデータベース接続にWindows認証を使用する」オプションを選択し、インフラストラクチャサービスアカウント名を指定します。詳細については、「Workspace Environment Managementデータベースの作成」を参照してください。
-
各インフラストラクチャサービスがSQL認証ではなくWindows認証を使用してSQLデータベースに接続するように構成します。「Windowsアカウントの偽装を有効にする」オプションを選択し、インフラストラクチャサービスアカウントの資格情報を指定します。詳細については、「インフラストラクチャサービスの構成」を参照してください。
-
WEMインフラストラクチャサービスがインフラストラクチャサービスアカウント名を使用するようにSPNを構成します。詳細については、「サービスプリンシパル名の作成」を参照してください。重要:WEM環境を展開する前に、サービスアカウントまたはマシンアカウントのどちらを使用するかを決定します。WEM環境がすでに展開されている場合、元に戻すことはできません。たとえば、マシンアカウントをすでに使用している状態で受信リクエストの負荷分散を行いたい場合、サービスアカウントの代わりにマシンアカウントを使用する必要があります。
-
VIPの背後に配置するインフラストラクチャサーバーの数をカバーする仮想IPアドレス(VIP)を作成します。エージェントがVIPに接続する際、VIPによってカバーされるすべてのインフラストラクチャサーバーが対象となります。
-
エージェントホスト構成GPOを構成する際、インフラストラクチャサーバーの設定を個々のインフラストラクチャサーバーのアドレスではなくVIPに設定します。詳細については、「エージェントのインストールと構成」を参照してください。
-
管理コンソールとインフラストラクチャサービス間の接続には、セッション永続性が必要です。(エージェントとインフラストラクチャサービス間のセッション永続性は不要です。)VIPを使用するのではなく、各管理コンソールをインフラストラクチャサービスサーバーに直接接続することをお勧めします。
Workspace Environment Managementデータベースの作成
ヒント:
WEM PowerShell SDKモジュールを使用してデータベースを作成することもできます。SDKドキュメントについては、「Citrix Developer Documentation」を参照してください。
注:
-
SQL ServerにWindows認証を使用している場合は、sysadmin権限を持つIDでデータベース作成ユーティリティを実行してください。
-
Citrixでは、WEMデータベースのプライマリファイル(.mdfファイル)をデフォルトサイズ50 MBで構成することをお勧めします。
データベースを作成するには、WEM Database Management Utilityを使用します。これはインフラストラクチャサービスのインストールプロセス中にインストールされ、直後に起動します。
-
Database Management Utilityがまだ開いていない場合は、スタートメニューからCitrix>Workspace Environment Management>WEM Database Management Utilityを選択します。
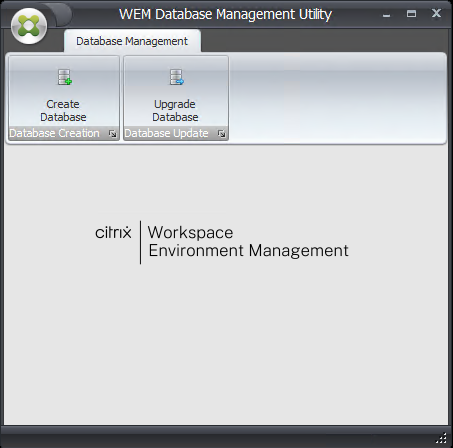
-
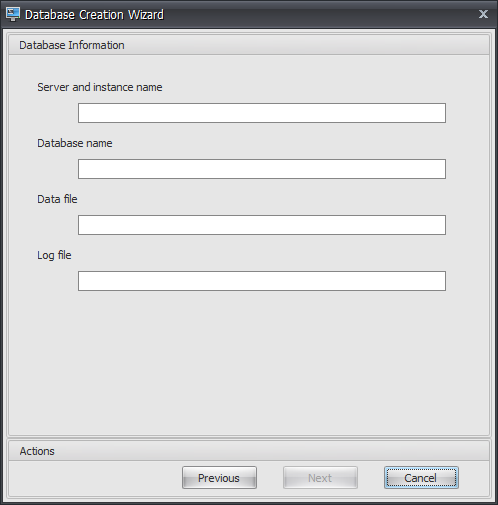
Create Databaseをクリックし、次にNextをクリックします。
-
以下のデータベース情報を入力し、Nextをクリックします。
-
サーバーとインスタンス名。データベースがホストされるSQL Serverのアドレス。このアドレスは、インフラストラクチャサーバーから入力されたとおりに到達可能である必要があります。サーバーとインスタンス名をマシン名、完全修飾ドメイン名、またはIPアドレスとして入力します。完全なインスタンスアドレスはserveraddress,port\\instancenameとして指定します。ポートが指定されていない場合、デフォルトのSQLポート番号(1433)が使用されます。
-
データベース名。作成するSQLデータベースの名前。
注:ハイフン (-) やスラッシュ (/) などの特殊文字はデータベース名に使用できません。-
データファイル:SQL Server上の .mdf ファイルの場所へのパス。
-
ログファイル:SQL Server上の .ldf ファイルの場所へのパス。
注:データベース管理ユーティリティは、データファイルとログファイルのデフォルトの場所をSQL Serverに問い合わせることはできません。これらは、MS SQL Serverのデフォルトインストールにおけるデフォルト値に設定されます。これらの2つのフィールドの値がMS SQL Serverのインストールに対して正しいことを確認してください。そうしないと、データベース作成プロセスが失敗します。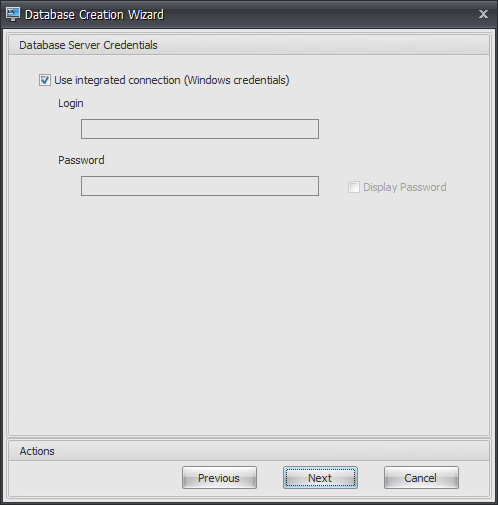
-
-
ウィザードがデータベースの作成に使用できるデータベースサーバーの資格情報を入力し、次へをクリックします。これらの資格情報は、インフラストラクチャサービスがデータベース作成後にデータベースに接続するために使用する資格情報とは独立しています。これらは保存されません。統合接続を使用オプションはデフォルトで選択されています。これにより、ウィザードは実行中のIDのWindowsアカウントを使用してSQLに接続し、データベースを作成できます。このWindowsアカウントにデータベースを作成するための十分な権限がない場合、十分な権限を持つWindowsアカウントとしてデータベース管理ユーティリティを実行するか、このオプションをクリアして十分な権限を持つSQLアカウントを提供するかのいずれかを選択できます。
-
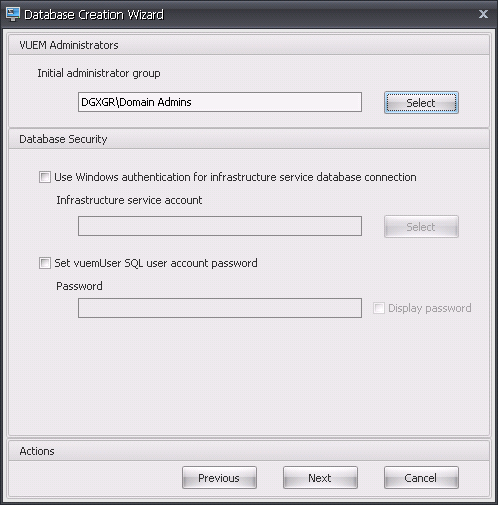
VUEM管理者とデータベースセキュリティの詳細を入力し、次へをクリックします。ここで提供する資格情報は、インフラストラクチャサービスがデータベース作成後にデータベースに接続するために使用されます。これらはデータベースに保存されます。
-
初期管理者グループ。このユーザーグループは、管理コンソールのフルアクセス管理者として事前設定されています。Workspace Environment Management管理者として構成されたユーザーのみが管理コンソールを使用できます。有効なユーザーグループを指定しないと、管理コンソールを自分で使用できなくなります。
-
インフラストラクチャサービスのデータベース接続にWindows認証を使用する。このオプションがクリアされている場合(デフォルト)、データベースはインフラストラクチャサービスが vuemUser SQLユーザーアカウントを使用して接続することを期待します。vuemUser SQLユーザーアカウントはインストールプロセスによって作成されます。これには、SQLインスタンスで混合モード認証が有効になっている必要があります。
このオプションが選択されている場合、データベースはインフラストラクチャサービスがWindowsアカウントを使用して接続することを期待します。この場合、選択するWindowsアカウントは、SQLインスタンスにすでにログインを持っていてはなりません。つまり、データベースの作成に使用したのと同じWindowsアカウントをインフラストラクチャサービスの実行に使用することはできません。gMSAを選択するには、ADユーザーを選択する場合と同じ手順に従います。-
vuemUser SQLユーザーアカウントのパスワードを設定する。デフォルトでは、vuemUser SQLアカウントは、大文字と小文字、数字、句読点を使用する8文字のパスワードで作成されます。独自のvuemUser SQLアカウントパスワードを入力したい場合(たとえば、SQLポリシーでより複雑なパスワードが必要な場合)は、このオプションを選択します。
重要:-
SQL Server Always On 可用性グループに Workspace Environment Management データベースを展開する場合は、vuemUser SQL ユーザーアカウントのパスワードを設定する必要があります。
-
ここでパスワードを設定した場合は、インフラストラクチャサービスを構成するときに(#configure-the-infrastructure-service)同じパスワードを指定することを忘れないでください。
-
-
概要ペインで、選択した設定を確認し、問題がなければデータベースの作成をクリックします。
-
データベースの作成が正常に完了したという通知が表示されたら、完了をクリックしてウィザードを終了します。データベースの作成中にエラーが発生した場合は、インフラストラクチャサービスのインストールディレクトリにあるログファイル「Citrix WEM Database Management Utility Debug Log.log」を確認してください。
インフラストラクチャサービスを構成する
ヒント:
Workspace Environment Management PowerShell SDK モジュールを使用して、インフラストラクチャサービスを構成することもできます。SDK のドキュメントについては、Citrix 開発者向けドキュメントを参照してください。
インフラストラクチャサービスを実行する前に、ここで説明するように、WEM Infrastructure Service Configurationユーティリティを使用して構成する必要があります。
-
スタートメニューから、Citrix>Workspace Environment Management>WEM Infrastructure Service Configuration Utilityを選択します。
-
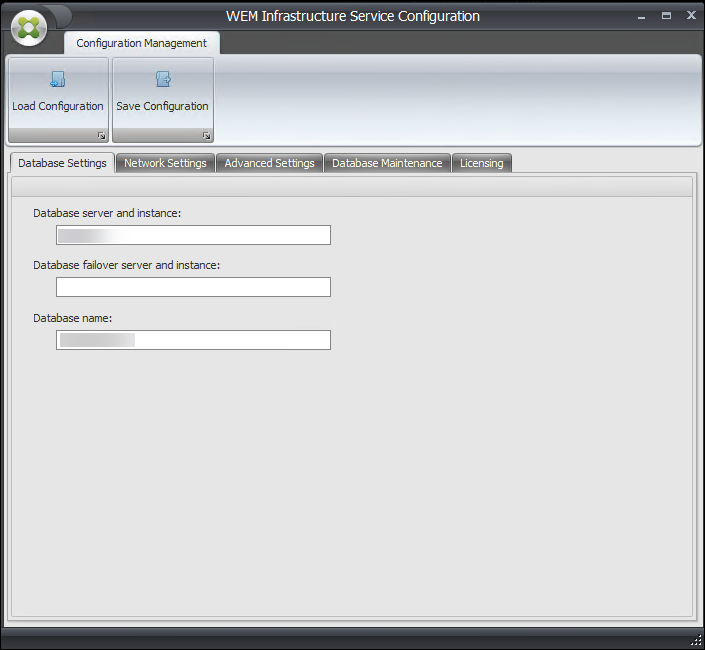
データベース設定タブで、次の詳細を入力します。
-
データベースサーバーとインスタンス。Workspace Environment Management データベースがホストされている SQL Server インスタンスのアドレス。これは、インフラストラクチャサーバーから入力されたとおりに到達可能である必要があります。完全なインスタンスアドレスを「serveraddress,port\\instancename」として指定します。ポートが指定されていない場合、デフォルトの SQL ポート番号 (1433) が使用されます。
-
データベースフェールオーバーサーバーとインスタンス。データベースミラーリングを使用している場合は、ここにフェールオーバーサーバーアドレスを指定します。
-
データベース名。SQL インスタンス上の Workspace Environment Management データベースの名前。
-
-
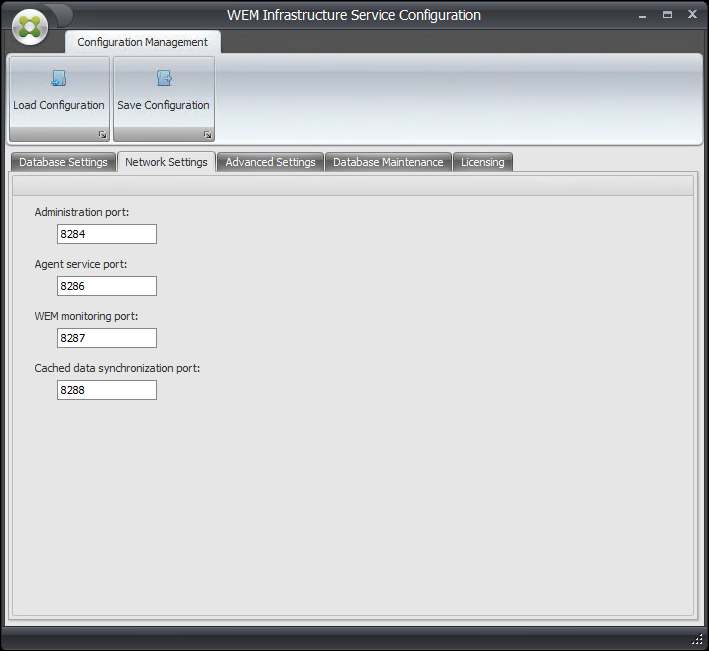
ネットワーク設定タブで、インフラストラクチャサービスが使用するポートを入力します。
-
管理ポート。このポートは、管理コンソールがインフラストラクチャサービスに接続するために使用されます。
-
エージェントサービスポート。このポートは、エージェントホストがインフラストラクチャサービスに接続するために使用されます。
-
キャッシュ同期ポート。このポートは、エージェントサービスがそのキャッシュをインフラストラクチャサービスと同期するために使用されます。
-
-
詳細設定タブで、偽装と自動更新の設定を入力します。
-
Windowsアカウントの偽装を有効にする。デフォルトでは、このオプションはオフになっており、インフラストラクチャサービスは混合モード認証を使用してデータベースに接続します(データベース作成時に作成されたSQLアカウント vuemUser を使用)。代わりにデータベース作成時にWindowsインフラストラクチャサービスアカウントを選択した場合は、このオプションを選択し、接続時にインフラストラクチャサービスが偽装するWindowsアカウントと同じアカウントを指定する必要があります。選択したアカウントは、インフラストラクチャサーバーのローカル管理者である必要があります。gMSAを選択するには、ADユーザーを選択する場合と同じ手順に従います。
-
vuemUser SQLユーザーアカウントのパスワードを設定する。データベース作成時に vuemUser SQLユーザー用に構成されたカスタムパスワードをインフラストラクチャサービスに通知できます。データベース作成時に独自のパスワードを指定した場合にのみ、このオプションを有効にしてください。
-
インフラストラクチャサービスキャッシュの更新遅延。インフラストラクチャサービスがキャッシュを更新するまでの時間(分)。インフラストラクチャサービスがSQLに接続できない場合、キャッシュが使用されます。
-
インフラストラクチャサービスSQL状態監視遅延。インフラストラクチャサービスがSQLサーバーをポーリングする各試行間の時間(秒)。
-
インフラストラクチャサービスSQL接続タイムアウト。インフラストラクチャサービスがSQLサーバーとの接続を確立しようとするときに、試行を終了してエラーを生成するまでに待機する時間(秒)。
-
デバッグモードを有効にする。有効にすると、インフラストラクチャサービスは詳細ログモードに設定されます。
-
オンラインでもキャッシュを使用する。有効にすると、インフラストラクチャサービスは常にキャッシュからサイト設定を読み取ります。
-
パフォーマンスチューニングを有効にする。接続されているエージェントの数が特定のしきい値(デフォルトでは200)を超えているシナリオで、パフォーマンスを最適化できます。その結果、エージェントまたは管理コンソールがインフラストラクチャサービスに接続するまでの時間が短縮されます。
-
最小ワーカー スレッド数。スレッド プールがオンデマンドで作成するワーカー スレッドの最小数を指定します。ワーカー スレッドの数を30~3000の範囲で設定します。接続されているエージェントの数に基づいて値を決定します。デフォルトでは、最小ワーカー スレッド数は200です。
-
最小非同期I/Oスレッド数。スレッド プールがオンデマンドで作成する非同期I/Oスレッドの最小数を指定します。非同期I/Oスレッドの数を30~3000の範囲で設定します。接続されているエージェントの数に基づいて値を決定します。デフォルトでは、最小非同期I/Oスレッド数は200です。
-
重要:この機能は、エージェントまたは管理コンソールがインフラストラクチャサービスから断続的に切断される場合に特に役立ちます。注:パフォーマンスチューニングを有効にするフィールドで設定した値は、新しい要求が行われたとき、およびスレッドの作成と破棄を管理するアルゴリズムに切り替える前に使用されます。詳細については、<https://docs.microsoft.com/ja-jp/dotnet/api/system.threading.threadpool.setminthreads?view=netframework-4.8>および<https://support.microsoft.com/en-sg/help/2538826/wcf-service-may-scale-up-slowly-under-load>を参照してください。-
Google Analytics を使用して Workspace Environment Management の改善に協力する。選択すると、インフラストラクチャサービスは匿名の分析データを Google Analytics サーバーに送信します。
-
Google Analytics を使用して Workspace Environment Management の改善に協力しない。選択すると、インフラストラクチャサービスは匿名の分析データを Google Analytics サーバーに送信しません。
重要:2212以降、Workspace Environment Management は、インフラストラクチャサービスをホストするマシンのリージョンに基づいて、選択するオプションを決定します。マシンが非ヨーロッパ地域にある場合、最初のオプションが選択されます。マシンがヨーロッパ地域にある場合、2番目のオプションが選択されます。この動作は、新規インストールにのみ適用されます。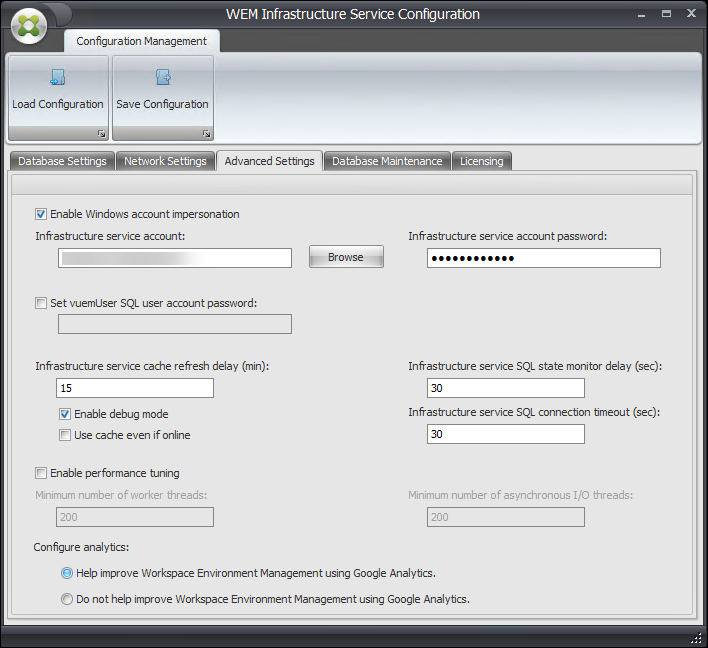
-
-
データベースメンテナンスタブを使用して、データベースメンテナンスを構成できます。
-
スケジュールされたデータベースメンテナンスを有効にする。有効にすると、この設定は古い統計レコードをデータベースから定期的に削除します。
-
統計保持期間。ユーザーおよびエージェントの統計が保持される期間を決定します。デフォルトは365日です。
-
システム監視保持期間。システム最適化統計が保持される期間を決定します。デフォルトは90日です。
-
エージェント登録保持期間。エージェント登録ログがデータベースに保持される期間を決定します。デフォルトは1日です。
-
実行時間。データベースメンテナンスアクションが実行される時間を決定します。デフォルトは02:00です。
ヒントベストプラクティスとして、データベースサイズを削減し、最高のパフォーマンスを実現するために、スケジュールされたデータベースメンテナンスを有効にすることをお勧めします。単一のWEM展開に複数のインフラストラクチャサービスがある場合は、1つのインフラストラクチャサービスのみで有効にしてください。インフラストラクチャサービス構成データベースのメンテナンス(/en-us/workspace-environment-management/2311/media/wem-infra-service-config-dbasemaint.png) -
-
インフラストラクチャサービス構成中に、オプションでライセンスタブを使用してCitrixライセンスサーバーを指定できます。指定しない場合、管理コンソールが新しいWorkspace Environment Managementデータベースに初めて接続するときに、管理コンソールリボンのバージョン情報タブでCitrixライセンスサーバーの資格情報を入力する必要があります。どちらの場合も、Citrixライセンスサーバーの情報はデータベース内の同じ場所に保存されます。
-
グローバルライセンスサーバーのオーバーライド。このオプションを有効にして、Workspace Environment Managementで使用されるCitrixライセンスサーバーの名前を入力します。ここに入力した情報は、Workspace Environment Managementデータベースに既に存在するCitrixライセンスサーバー情報を上書きします。
インフラストラクチャサービス構成ライセンス(/en-us/workspace-environment-management/2311/media/wem-infra-service-config-licensing.png) -
インフラストラクチャサービスが希望どおりに構成されたら、構成の保存をクリックしてこれらの設定を保存し、インフラストラクチャサービス構成ユーティリティを終了します。