
アクション
ヒント:
-
WEMアクションをより強力にするために、動的トークンを使用できます。
-
WEM Tool HubからコピーしたデータをWebコンソールに貼り付けるには、ブラウザがデータのコピーを許可していることを確認してください。例: Microsoft Edgeの場合、サイトのアクセス許可 > クリップボード > サイトがクリップボードにコピーされたテキストと画像を表示しようとしたときに確認するオプションが有効になっていることを確認してください。
Workspace Environment Management™ (WEM) は、使いやすいアクションを提供することで、ワークスペース構成プロセスを合理化します。割り当てを使用して、アクションをユーザーが利用できるようにすることができます。WEMは、割り当てをコンテキスト化するためのフィルターも提供します。
グループポリシー設定
重要:
-
Workspace Environment Management (WEM) は現在、
HKEY_LOCAL_MACHINEおよびHKEY_CURRENT_USERレジストリハイブに関連付けられたグループポリシー設定の追加と編集のみをサポートしています。
Active Directory管理者がグループポリシー管理コンソールを使用してグループポリシーオブジェクト (GPO) を管理することに頼るのではなく、WEMを介してGPOを展開できます。
開始する前に、グループポリシー設定を追加またはインポートします。その後、GPOの形式でユーザーに割り当てることで設定を展開します。各GPOの割り当ては、割り当てるターゲットを指定することで管理できます。
この機能が有効な場合:
-
設定を構成できます。
-
WEMエージェントはグループポリシー設定を処理できます。
この機能が無効な場合:
-
グループポリシー設定を構成できません。
-
WEMエージェントは、グループポリシー設定がすでにユーザーまたはユーザーグループに割り当てられている場合でも、それらを処理しません。
注:
WEMエージェントがグループポリシー設定を適切に処理および適用するには、Citrix WEM User Logon Serviceがそれらで有効になっていることを確認してください。
レジストリベースの設定
このタブを使用して、レジストリ操作を構成することでWindowsの設定を構成します。
構成セットのアクション > グループポリシー設定 > レジストリベースで、次の操作を実行できます。
-
レジストリベースのグループポリシー設定をWEMにインポートします。
-
GPOを作成します。
-
GPOリストを更新します。
-
GPOを編集します。
-
GPOの割り当てを管理します。
-
GPOを複製します。
-
GPOを削除します。
警告:
レジストリベースの設定を誤って編集、追加、削除すると、ユーザー環境で設定が有効にならない可能性があります。
グループポリシー設定のインポート
GPOのバックアップまたはエクスポートされたレジストリファイルを含むzipファイルからGPOをインポートできます。
レジストリファイルから設定をインポートする場合、Windowsレジストリエディターを使用してエクスポートしたレジストリ値を、管理および割り当てのためにGPOに変換できます。開始する前に、次の点に注意してください。
-
zipファイルから設定をインポートする場合、そのファイルには1つ以上のレジストリファイルを含めることができます。
-
各.regファイルはGPOに変換されます。変換された各GPOは、レジストリ設定のセットとして扱うことができます。
-
変換された各GPOの名前は、対応する.regファイルの名前に基づいて生成されます。例:.regファイルの名前が
test1.regの場合、変換されたGPOの名前はtest1です。 -
この機能は、.regファイルで定義したレジストリキーと値に関連付けられた削除操作の変換をサポートしています。.regファイルを使用してレジストリキーと値を削除する方法については、
<https://support.microsoft.com/ja-jp/topic/how-to-add-modify-or-delete-registry-subkeys-and-values-by-using-a-reg-file-9c7f37cf-a5e9-e1cd-c4fa-2a26218a1a23>を参照してください。 -
変換されたGPOの説明は空です。
グループポリシー設定をインポートするには、次の手順を実行します。
-
ファイルの種類を選択します。
-
GPOバックアップファイル。GPOバックアップファイルから設定をインポートする場合は、このオプションを選択します。グループポリシー設定をバックアップする方法については、グループポリシー設定のバックアップを参照してください。
-
エクスポートされたレジストリファイル。Windowsレジストリエディターを使用してエクスポートしたレジストリファイルから設定をインポートする場合は、このオプションを選択します。
-
-
注:サイズが10 MBを超えないファイルのみをアップロードできます。
-
同じ名前の既存のGPOを上書きするかどうかを選択します。
GPOを作成する
GPOを作成するには、次の手順を実行します。
-
アクションバーで、GPOの作成をクリックします。
-
GPOの名前を指定します。
-
必要に応じて、GPOを識別するのに役立つ追加情報を指定します。
-
追加をクリックしてレジストリ操作を追加します。次の設定が利用可能になります。
-
アクション。レジストリキーのアクションの種類を指定できます。
-
値の設定。レジストリキーの値を設定できます。
-
値の削除。レジストリキーの値を削除できます。
-
キーの作成。ルートキーとサブパスの組み合わせで指定されたキーを作成できます。
-
キーの削除。レジストリキーの下のキーを削除できます。
-
すべての値の削除。レジストリキーの下のすべての値を削除できます。
-
-
ルートキー。サポートされている値:
HKEY_LOCAL_MACHINEおよびHKEY_CURRENT_USER。 -
サブパス。ルートキーを含まないレジストリキーのフルパスです。たとえば、
HKEY_LOCAL_MACHINE\Software\Microsoft\Windowsがレジストリキーのフルパスの場合、Software\Microsoft\Windowsがサブパスです。 -
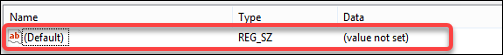
名前。レジストリ値の名前を指定できます。次の図で強調表示されている項目全体がレジストリ値です。
-
種類。値のデータ型を指定できます。
-
REG_SZ。このタイプは、人間が読めるテキスト値を表すために使用される標準的な文字列です。
-
REG_EXPAND_SZ。このタイプは、アプリケーションによって呼び出されたときに置き換えられる変数を含む拡張可能なデータ文字列です。たとえば、次の値の場合、文字列「%SystemRoot%」はオペレーティングシステム内のフォルダの実際の場所に置き換えられます。
-
REG_BINARY。あらゆる形式のバイナリデータ。
-
REG_DWORD。32ビットの数値。このタイプは、ブール値によく使用されます。たとえば、「0」は無効、「1」は有効を意味します。
-
REG_DWORD_LITTLE_ENDIAN。リトルエンディアン形式の32ビット数値。
-
REG_QWORD。64ビットの数値。
-
REG_QWORD_LITTLE_ENDIAN。リトルエンディアン形式の64ビット数値。
-
REG_MULTI_SZ。このタイプは、リストまたは複数の値を含む値を表すために使用されるマルチ文字列です。各エントリはヌル文字で区切られます。
-
-
データ。レジストリ値に対応するデータを入力できます。データ型が異なると、異なる形式で異なるデータを入力する必要がある場合があります。
-
-
完了したら、「完了」をクリックします。
GPOを編集する
GPOを編集するには、次の手順を実行します。
-
GPOを選択し、アクションバーで「編集」をクリックします。
-
名前と説明を編集する
-
必要に応じて、以下を実行します。
-
「追加」をクリックしてレジストリ操作を追加します。
-
レジストリ操作を選択し、編集します。
-
レジストリ操作を削除します。
-
レジストリ操作を下に移動するか、上に移動します。または、レジストリ操作を選択し、6つの点アイコンをクリックして、目的の位置にドラッグします。
-
-
完了したら、「完了」をクリックします。
注:
GPOがすでにユーザーに割り当てられている場合、それを編集すると、それらのユーザーに影響します。
GPOの割り当てを管理する
GPOをさまざまなADグループに割り当てることができます。グループにはユーザーとマシンを含めることができます。関連するマシンがグループに属している場合、マシンレベルの設定が有効になります。現在のユーザーがグループに属している場合、ユーザーレベルの設定が有効になります。
ヒント:
マシンレベルの設定をすぐに有効にするには、Citrix WEM Agent Host Serviceを再起動します。ユーザーレベルの設定をすぐに有効にするには、ユーザーはログオフして再度ログオンする必要があります。
GPOの割り当てを管理するには、次の手順を実行します。
-
GPOを選択し、アクションバーで「割り当ての管理」をクリックします。
-
GPOを割り当てる割り当てターゲット(ユーザー、グループ、OU)を選択します。注:GPOをマシンに割り当てる際は、マシンがOUまたは関連するセキュリティグループのいずれかに存在することを確認してください。
-
新しいターゲットを追加するには、「新しいターゲットの追加」をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
-
フィルターを使用して割り当てをコンテキスト化し、各ターゲットのGPOの優先度を設定します。ヒント:フィルターの追加については、フィルターを参照してください。グループポリシー設定は、ユーザー設定とマシン設定で構成されます。一部のフィルター条件は、ユーザー設定にのみ適用されます。これらの条件をマシン設定に適用すると、WEMエージェントは設定を割り当てる前にフィルターを評価する際にそれらをスキップします。マシン設定に適用されない条件の完全なリストについては、マシン設定に適用されない条件を参照してください。
-
各タイルにある省略記号アイコンをクリックし、必要に応じて次の操作を実行します。
-
構成のコピー。割り当ての構成をコピーできます。
-
構成の貼り付け。他の構成からコピーした構成を貼り付けることができます。
-
この構成をすべてのターゲットに適用。割り当ての構成をすべてのターゲットに適用できます。
-
-
完了したら、保存をクリックします。
GPOのクローン作成
GPOをクローンするには、次の手順を実行します。
-
GPOを選択し、アクションバーでクローンをクリックします。
-
名前と説明を編集します。
-
GPOをクローンする構成セットを選択します。
-
クローンをクリックして、クローンプロセスを開始します。
GPOの削除
GPOを削除するには、GPOを選択し、アクションバーで削除をクリックします。
注:
GPOがすでにユーザーに割り当てられている場合、それを削除するとそれらのユーザーに影響が及びます。
テンプレートベースの設定
このタブを使用して、グループポリシー管理用テンプレートを使用してWindowsの設定を構成します。GPOは、マシンレベルとユーザーレベルで構成できます。
構成セットのアクション > グループポリシー設定 > テンプレートベースで、次の操作を実行できます。
-
テンプレートを使用してGPOを作成します。
-
テンプレートを管理します。
-
テンプレートをインポートします。
-
GPOリストを更新します。
-
GPOを編集します。
-
GPOの割り当てを管理します。
-
GPOを複製します。
-
GPOを削除します。
テンプレートを使用してGPOを作成する
テンプレートを使用してGPOを作成するには、次の手順を実行します。
-
アクションバーで、GPOの作成をクリックします。
-
基本情報で:
-
GPOの名前を指定します。
-
必要に応じて、GPOを識別するのに役立つ追加情報を指定します。
-
-
コンピューターの構成で、マシンに適用するポリシーを構成します(誰がログオンしているかに関わらず)。
-
ユーザーの構成で、ユーザーに適用するポリシーを構成します(どのマシンにログオンしているかに関わらず)。
-
概要で、行った変更を確認します。
-
完了したら、完了をクリックします。
コンピューターの構成とユーザーの構成で、設定を選択して構成します。ポリシーはツリービューとリストビューで表示できます。リストビューでは、ポリシーはアルファベット順にソートされ、目的のポリシーを検索できます。
設定を構成するには、まずそれを有効にします。設定には、構成できる複数の項目がある場合があります。必要な入力の種類に応じて、設定はチェックボックス、入力ボックス(テキストまたは数値として入力)、選択、リスト、またはそれらの組み合わせにすることができます。
設定に関する情報については、MicrosoftからGPOリファレンスシートをダウンロードしてください。
テンプレートの管理
テンプレートを管理するには、次の手順を実行します。
-
アクションバーで、テンプレートの管理をクリックします。
-
テンプレートの管理ウィザードで:
-
コンピューターの構成を選択して、マシンに適用するポリシーを構成します(誰がログオンしているかに関わらず)。
-
ユーザーの構成を選択して、ユーザーに適用するポリシーを構成します(どのマシンにログオンしているかに関わらず)。
-
完了したら、「完了」 をクリックします。
「コンピューターの構成」 と 「ユーザーの構成」 で、設定を選択して構成します。ポリシーはツリービューとリストビューで表示できます。リストビューでは、ポリシーはアルファベット順に並べ替えられ、目的のポリシーを検索できます。
設定を構成するには、まずそれを有効にします。設定には、構成できる複数の項目がある場合があります。必要な入力の種類に応じて、設定はチェックボックス、入力ボックス(テキストまたは数値の入力)、選択、リスト、またはそれらの組み合わせにすることができます。
設定に関する情報については、Microsoft からGPOリファレンスシートをダウンロードしてください。
テンプレートのインポート
重要:
ADMXファイルをテンプレートとして使用するためにWEMにインポートする際は、zipファイル内のすべての.admlファイルが同じ言語であることを確認してください。
ADMXファイルをテンプレートとして使用するためにWEMにインポートできます。その後、これらのテンプレートを使用してGPOを作成します。テンプレートをインポートするには、次の手順を実行します。
-
アクションバーで、「テンプレートの管理」 をクリックします。
-
「テンプレートの管理」 ウィザードで、「インポート」 をクリックします。
-
ADMXファイルを含むzipファイルを参照し、ファイルに既存のテンプレートと同じ名前のテンプレートが含まれている場合にどうするかを決定します。
-
インポートしない。インポートをキャンセルします。
-
テンプレートをスキップして残りをインポートする。
-
既存のテンプレートを上書きする。上書きすると、既存のテンプレートに由来する関連設定が変更される可能性があります。テンプレートで作成された既存のGPOは影響を受けません。ただし、これらのGPOを編集すると、関連する設定は失われます。
-
-
「インポートの開始」 をクリックして、インポートプロセスを開始します。
-
完了したら、「完了」 をクリックして 「テンプレートの管理」 ウィザードに戻ります。
-
そこでテンプレートを管理するか、完了をクリックして終了します。
インポートしたテンプレートファイルの管理方法については、ファイルを参照してください。そこで管理する際は、次の点を考慮してください。
-
GPO管理用テンプレートファイルを削除すると、現在のテンプレートから関連する設定が削除されます。テンプレートで作成された既存のGPOは影響を受けません。ただし、それらのGPOを編集すると、関連する設定が失われます。
GPOを編集する
GPOを編集するには、次の手順を実行します。
-
GPOを選択し、アクションバーで編集をクリックします。
-
基本情報で、名前と説明を編集します。
-
コンピューターの構成で、マシンポリシーを編集します。
-
ユーザーの構成で、ユーザーポリシーを編集します。
-
概要で、行った変更を確認します。
-
完了したら、保存をクリックします。
注:
GPOがすでにユーザーに割り当てられている場合、それを編集するとそれらのユーザーに影響します。
GPOの割り当てを管理する
テンプレートを使用して作成されたGPOの割り当ては、レジストリベースのGPOと同様に管理できます。詳細については、GPOの割り当てを管理するを参照してください。
GPOを複製する
GPOをクローンするには、次の手順を実行します。
-
GPOを選択し、アクションバーで**[クローン]**をクリックします。
-
GPOをレジストリベースのGPOとしてクローンするか、テンプレートベースのGPOとしてクローンするかを決定します。注:レジストリベースとしてクローンされると、GPOはレジストリ値に変換され、**[レジストリベース]**タブに表示されます。変換された各GPOは、レジストリ設定のセットとして扱うことができます。
-
名前と説明を編集します。
-
GPOのクローン先となる構成セットを選択します。
-
クローン処理を開始するには、**[クローン]**をクリックします。
GPOを削除する
GPOを削除するには、GPOを選択し、アクションバーで**[削除]**をクリックします。
注:
GPOがすでにユーザーに割り当てられている場合、それを削除すると、それらのユーザーに影響が及びます。
アプリケーション
この機能を使用すると、ユーザーに割り当てるアプリケーションを追加できます。割り当てられると、それらのアプリケーションのショートカットは、構成に応じて、デスクトップ、スタートメニュー、またはタスクバーに作成されます。
ヒント:
Citrix DaaSのFull Configuration管理コンソールを使用してアプリケーション設定を編集し、VUEMAppCmd.exeを指す実行可能ファイルのパスを追加できます。VUEMAppCmd.exeは、Citrix DaaSおよびCitrix Virtual Apps and Desktopsで公開されたアプリケーションが起動する前に、Workspace Environment Managementエージェントが環境の処理を完了するようにします。詳しくは、「Full Configuration管理インターフェイスを使用したアプリケーション設定の編集」を参照してください。
次の操作を実行できます。
アプリケーションを追加して割り当てる一般的なワークフローは次のとおりです。
-
Web コンソールで、関連する構成セットに移動し、アクション > アプリケーションに移動して、アプリケーションの追加をクリックします。「アプリケーションの追加」を参照してください。
-
追加したアプリケーションを選択し、アクションバーで割り当ての管理をクリックします。「アプリケーションの割り当ての管理」を参照してください。
割り当てが有効になるまでには、詳細設定で指定したSQL設定の更新遅延の値に応じて時間がかかります。割り当てをすぐに有効にするには、次の手順を実行します。
-
Web コンソール > 監視 > 管理 > エージェント > 統計に移動し、エージェントを選択します。
-
アクションバーでその他をクリックし、エージェント > エージェントホスト設定の更新を選択します。
重要:
-
エージェントがアクションを処理するには、次の設定が有効になっていることを確認します。
-
ログオン時にエージェントを起動する(ログオン時のアクション処理用)
-
再接続時にエージェントを起動する(再接続時のアクション処理用)
-
デスクトップ互換モードを有効にする
-
アプリケーションを追加する
アプリケーションを追加するには、次の手順を実行します。
-
アプリケーションで、アプリケーションの追加をクリックします。
-
基本情報ページで、次の設定を構成します。
-
名前。アプリケーションを識別するための名前を指定します。
-
説明。アプリケーションに関する追加情報を指定します。
-
状態。アプリケーションを有効または無効にするか、メンテナンスモードにします。メンテナンスモードの場合、アプリケーションは使用できません。そのショートカットアイコンには、使用できないことを示す警告サインが含まれています。
-
アプリケーションの種類。ショートカットが開くアプリケーションの種類を指定します。ユーザーインターフェイスは、選択内容によって異なります。
-
インストール済みアプリケーション。ユーザーのマシンにインストールされているアプリケーションを開くショートカットを作成します。選択した場合、次の項目を完了するように求められます。
-
アプリケーションパス。ユーザーのマシンにあるアプリケーションのフルパスを入力します。
-
作業フォルダー。ユーザーのマシン上のフォルダーへのフルパスを、アプリケーションの作業フォルダーとして入力します。このフィールドは、アプリケーションパスフィールドにフルパスを入力すると自動的に入力されます。
-
パラメーター。必要に応じて、アプリケーションの起動パラメーターを入力します。
-
-
-
ファイルまたはフォルダー。ユーザーがショートカットアイコンをクリックしたときに、ユーザーのマシン上のターゲットファイルまたはフォルダーを開くショートカットを作成できます。選択した場合、次の項目を完了するように求められます。
-
パス。ターゲットファイルまたはフォルダーへの完全なパスを入力します。
-
-
URL。アプリケーションのURLを追加できます。選択すると、以下を完了するように求められます。
-
アプリケーションURL。アプリケーションのURLを入力します。
-
-
Citrix Workspace™リソース。Citrix Workspaceからアプリケーションを追加できます。選択すると、以下を完了するように求められます。
-
ストアURL。アプリケーションショートカットから起動したいリソースを含むStoreFront™またはWorkspaceストアのURLを入力します。
注:エージェントマシンでは、SaaSアプリやCitrix Workspace (Storefront) リソースタイプの特定のアプリケーションを開くことはできません。-
リソース。WEM Tool Hub > Application Assistantを使用して、ターゲットのWorkspaceリソースを参照します。リソース情報をコピーし、リソース情報の貼り付けをクリックしてここに貼り付けます。Application Assistantを開くをクリックして、WEM Tool Hub(インストールされている場合)を開きます。WEM Tool Hubをダウンロードするには、Citrix Cloud > WEMサービス > ユーティリティに移動します。詳細については、WEM Tool Hubを参照してください。
-
-
-
オプションページで、次の設定を構成します。
-
アプリケーションアイコン。変更をクリックして、別のアイコンを選択するか、新しいアイコンを追加します。
-
新しいアイコンを追加するには、.icoファイルを参照するか、WEM Tool Hub > Application Assistantからコピーしたアイコンデータを貼り付けます。WEMは最大100個のアイコンの保存をサポートしています。詳細については、WEM Tool Hubを参照してください。
-
-
ユーザーのデスクトップにアイコンの場所を設定。ユーザーのデスクトップ上のアプリケーションショートカットのターゲット場所を指定します。値はピクセル単位です。移動した場合、ショートカットは次回のログオン時に指定された場所に戻ります。
-
表示名。ショートカットの名前を指定します。この名前はユーザー環境に表示されます。
-
スタートメニュー統合。変更をクリックして、スタートメニューの左側にアプリケーションショートカットを作成する場所を指定します。デフォルトでは、新しいショートカットはプログラムに作成されます。スタートメニュー統合ウィンドウで、次のことができます。
-
ショートカット用のカスタムフォルダーを作成します。
-
スタートメニューフォルダー内のアプリケーションショートカットの場所を指定します。
-
カスタムフォルダーの名前を変更します。
注:カスタムフォルダーを削除するには、Applications の Start menu view に移動します。(#switch-to-the-start-menu-view)を参照してください。 -
-
ウィンドウのスタイル。アプリケーションがユーザーのマシンで最小化(タスクバーに最小化)、通常(通常の画面表示)、または最大化(全画面表示)のいずれかのウィンドウで開くかを指定します。
-
ホットキー。ホットキーを設定するには、入力フィールドをクリックしてキーの組み合わせを押します。または、次の形式で組み合わせを入力します(例):Ctrl + Alt + S
-
自動復元を有効にする。有効にすると、エージェントは更新時にショートカット(移動または削除された場合)を自動的に再作成します。
-
エージェントメニューからアプリケーションを非表示にする。ユーザーのマシンからアクセスできるエージェントメニューでアプリケーションを表示するか非表示にするかを指定します。
-
ユーザーのお気に入りフォルダーにショートカットを作成する。ユーザーのお気に入りフォルダーにアプリケーションのショートカットを作成するかどうかを指定します。
-
-
完了したら、Done をクリックして保存し、終了します。
アプリケーションを編集する
アプリケーションを編集するには、次の手順を実行します。
-
Applications で、アプリケーションを選択します。必要に応じて、検索ボックスを使用してアプリケーションをすばやく見つけます。
-
アクションバーで Edit をクリックします。
-
Basic information および Options ページで、必要に応じて変更を加えます。
-
完了したら、Save をクリックします。
アプリケーションの割り当てを管理する
アプリケーションの割り当てを管理するには、次の手順を実行します。
-
アプリケーションを割り当てる対象 (ユーザーとグループ) を選択します。
-
新しいターゲットを追加するには、 をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
使用するフィルターとアプリケーションショートカットを作成する場所を指定するようにターゲットを構成します。
-
デスクトップショートカットを作成
-
スタートメニューに追加
-
スタートメニューにピン留め
-
クイック起動に追加
-
Windowsのスタートアップに追加
-
タスクバーにピン留め
-
-
フィルターを使用して割り当てをコンテキスト化します。
-
フィルターの追加については、「フィルター」を参照してください。
-
エージェントがアプリケーションを処理する方法を指定する
処理:
-
ログオン時および更新時にアプリケーションを処理する
-
再接続時にアプリケーションを処理する
-
割り当て解除時にデスクトップからアプリケーションを削除する
-
アプリケーションの処理を強制する
-
アプリケーションのフィルター処理を強制する
StoreFront:
-
必要に応じてStoreFrontのURLを追加し、説明を入力します。「Citrix Workspaceリソース」タイプのアプリケーションを追加する際にURLが必要です。アプリケーションの追加を参照してください。
外部タスク
ヒント:
外部タスクはユーザーセッションレベルで動作します。マシンレベルでタスクを実行するには、代わりにスクリプトタスクを使用します。
この機能を使用すると、ユーザーに割り当てる外部タスクを作成できます。外部タスクはユーザーセッションレベルで動作し、スクリプトまたはアプリケーションにすることができます。ターゲットエージェントマシンに、それらを実行するために必要なプログラムがあることを確認してください。一般的に使用されるスクリプトには、.vbs および .cmd スクリプトがあります。
外部タスクを実行するタイミングを指定することで、ユーザー環境を正確かつ効果的に管理できます。
次の操作を実行できます。
-
外部タスクを作成します。
-
外部タスクリストを更新します。
-
外部タスクを編集します。
-
外部タスクの割り当てを管理します。
-
外部タスクを複製します。
-
外部タスクを削除します。
ヒント:
状態列のトグルを使用して、外部タスクをすばやく有効または無効にできます。タスクを有効にするには、少なくとも1つのトリガーを構成します。
外部タスクの作成
タスクを作成するには、次の手順を実行します。
-
外部タスクで、外部タスクの作成をクリックします。
-
タスクタブで、次の設定を構成します。
-
名前。タスクを識別しやすい名前を指定します。
-
説明。タスクに関する追加情報を指定します。
-
このタスクを有効にする。タスクが有効か無効かを制御します。無効になっている場合、タスクがユーザーに割り当てられていても、エージェントはタスクを処理しません。
-
タスクの詳細
-
パス。タスクへのパスを入力するか、タスクを参照します。パスはユーザー環境で解決されます。以下を確認してください。
-
ここで指定したパスが、ターゲットエージェントマシンと一致していること。
-
ターゲットエージェントマシンに、タスクを実行するための対応するプログラムがあること。
-
-
引数。起動パラメーターまたは引数を指定します。文字列を入力できます。この文字列には、ターゲットスクリプトまたはアプリケーションに渡す引数が含まれます。パスフィールドと引数フィールドの使用例については、「外部タスクの例」を参照してください。
-
-
タスク設定
-
非表示で実行。選択すると、タスクはバックグラウンドで実行され、ユーザーには表示されません。
-
1回実行。選択すると、トリガーでどのオプションを選択したか、およびエージェントが再起動したかどうかに関係なく、WEMはタスクを1回だけ実行します。
-
実行順序。このオプションは、複数のタスクがユーザーに割り当てられており、一部のタスクが他のタスクの正常な実行に依存している場合に使用します。実行順序の値が0のタスクが最初に実行され、次に値が1のタスク、次に値が2のタスクというように実行されます。
-
タスクの完了を待機。エージェントがタスクの完了を待機する時間を指定します。デフォルトでは、待機タイムアウトの値は30秒です。
-
-
-
トリガータブで、タスクに関連付けるトリガーを選択します。注:すべてのトリガーを外部タスクに関連付けることはできません。「考慮事項」を参照してください。
-
新しいトリガーを作成。「トリガーを作成する」を参照してください。
-
このタスクに適用されるトリガーのみを表示。タスクに適用されないトリガーを除外します。
-
-
完了したら、完了をクリックして保存し、終了します。
考慮事項
外部タスクはセッションレベルで機能します。外部タスクに関連付けられるトリガーは次のものだけです。詳細については、「サポートマトリックス トリガー用」を参照してください。
-
組み込みトリガー:
-
エージェントの更新
-
再接続
-
ログオン
-
ログオフ
-
切断
-
ロック
-
ロック解除
-
スケジュール済み
-
-
ユーザープロセス トリガー:
-
プロセス開始
-
プロセス終了
-
再接続組み込みトリガーを使用する場合は、次の点を考慮してください。
-
WEMエージェントが物理Windowsデバイスにインストールされている場合、このオプションは適用されません。
切断、ロック、ロック解除トリガーを使用する場合は、次の点を考慮してください。
-
切断、ロック、ロック解除の実装はWindowsイベントに基づいています。一部の環境では、これらのオプションが期待どおりに機能しない場合があります。たとえば、Windows 10またはWindows 11シングルセッションVDAで実行されているデスクトップでは、切断オプションは機能しません。代わりに、ロックオプションを使用してください。(このシナリオでは、受信するアクションは「ロック」です。)
-
これらのトリガーはUIエージェントと併用することをお勧めします。理由は2つあります。
-
CMDエージェントと併用すると、対応するイベントが発生するたびにエージェントがユーザー環境で起動し、外部タスクが実行されるかどうかを確認します。
-
CMDエージェントは、同時タスクのシナリオで最適に機能しない可能性があります。
-
ユーザープロセス起動トリガーを使用すると、特定のプロセスが実行されている場合にのみリソースを供給し、プロセスが終了したときにそれらのリソースを取り消すように外部タスクを定義できます。プロセスを外部タスクのトリガーとして使用すると、ログオンまたはログオフ時に外部タスクを処理する場合と比較して、ユーザー環境をより正確に管理できます。ユーザープロセス起動トリガーを使用する前に、次の前提条件が満たされていることを確認してください。
-
WEMエージェントがUIモードで起動および実行されます。
-
指定されたプロセスは、ログオンしているユーザーと同じユーザーセッションで実行されます。
-
構成済みの外部タスクを最新の状態に保つには、Advanced Settings > Configuration > Advanced OptionsタブでEnable Automatic Refreshを必ず選択してください。
外部タスクを編集する
タスクを編集するには、次の手順を実行します。
-
External Tasksで、タスクを選択します。必要に応じて、検索ボックスを使用してタスクをすばやく見つけます。
-
アクションバーでEditをクリックします。
-
TaskタブとTriggersタブで、必要に応じて変更を加えます。
-
完了したら、Doneをクリックします。
外部タスクの割り当てを管理する
外部タスクの割り当てを管理するには、次の手順を完了します。
-
タスクを選択し、アクションバーで「割り当ての管理」を選択します。
-
タスクを割り当てる割り当てターゲット (ユーザーとグループ) を選択します。
-
新しいターゲットを追加するには、「新しいターゲットの追加」をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
-
フィルターを使用して割り当てをコンテキスト化します。
-
フィルターの追加については、「フィルター」を参照してください。
-
-
完了したら、「完了」をクリックします。
外部タスクのクローンを作成する
注:
トリガーの関連付けと割り当てはクローンされません。
タスクをクローンするには、次の手順を実行します。
-
タスクを選択し、アクションバーで「クローン」を選択します。
-
名前と説明を編集します。
-
タスクをクローンする構成セットを選択します。
-
「クローン」をクリックして、クローンプロセスを開始します。
外部タスクを削除する
タスクを削除するには、タスクを選択し、アクションバーで「削除」を選択します。
注:
外部タスクがすでにユーザーに割り当てられている場合、それを削除するとそれらのユーザーに影響します。
プリンター
この機能を使用すると、プリンターを割り当て可能なアクションとして追加できます。割り当てられると、それらのプリンターはユーザーのデスクトップ内で使用できるようになります。
次の操作を実行できます。
-
プリンターを追加します。
-
印刷サーバーからプリンターを追加します。
-
プリンターリストを更新します。
-
プリンターを編集します。
-
プリンターの割り当てを管理します。
-
プリンターを複製します。
-
プリンターを削除します。
-
エージェントがプリンターを処理する方法を指定します。
プリンターを追加して割り当てる一般的なワークフローは次のとおりです。
-
Webコンソールで、関連する構成セットに移動し、アクション > プリンターに移動して、プリンターの追加をクリックします。プリンターの追加を参照してください。
-
追加したプリンターを選択し、アクションバーで割り当ての管理をクリックします。プリンターの割り当てを管理するを参照してください。
割り当てが有効になるまでには時間がかかります。すぐに有効にするには、割り当てをすぐに有効にするを参照してください。
プリンターを追加
プリンターを追加するには、次の手順を実行します。
-
アクションの種類を指定します。選択したアクションの種類によってインターフェイスが異なります。
-
ネットワークプリンターをマップします。
-
名前。プリンターを識別しやすいように名前を指定します。
-
説明 (オプション)。プリンターに関する追加情報を指定します。
-
このプリンターを有効にする。プリンターを有効または無効にします。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
-
プリンターパス。ユーザー環境で解決されるプリンターへのパスを指定します。
-
特定の資格情報を使用して接続する。デフォルトでは、エージェントは実行されている Windows アカウントを使用してプリンターに接続します。ユーザーが接続に異なる資格情報を指定する必要がある場合は、このオプションを選択します。
-
表示名。プリンターの名前を指定します。この名前はユーザー環境に表示されます。
-
自動復元を有効にする。有効にすると、エージェントは更新時にプリンターを自動的に再作成します (削除されている場合)。
-
-
プリンターマッピングファイルを使用します。
-
名前。プリンターを識別しやすいように名前を指定します。
-
説明 (オプション)。プリンターに関する追加情報を指定します。
-
このプリンターを有効にする。プリンターを有効または無効にします。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
-
ファイルパス。XMLプリンターリストファイルを使用して、ユーザーのプリンターを構成できます。イメージとして使用するエージェントマシンにファイルを配置します。エージェントが更新されると、XMLファイルを解析してアクションキューに追加するプリンターを検索します。XMLプリンターリストの構成を参照してください。
-
-
-
完了したら、完了をクリックして保存し、終了します。
プリントサーバーからプリンターを追加する
ネットワークプリントサーバーからプリンターを追加するには、WEM Tool Hub > Printer Assistantで目的のプリンターを探し、その情報をコピーして貼り付けます。WEM Tool Hubを参照してください。
プリンターを編集する
プリンターを編集するには、次の手順を実行します。
-
プリンターで、プリンターを選択します。必要に応じて、検索ボックスを使用してプリンターをすばやく見つけます。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
プリンターの割り当てを管理する
プリンターの割り当てを管理するには、次の手順を実行します。
-
プリンターを選択し、アクションバーで割り当ての管理を選択します。
-
プリンターを割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
新しいターゲットを追加するには、「Add new target」をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
どのフィルターを使用するか、およびそれをデフォルトプリンターとして設定するかどうかを指定するようにターゲットを構成します。フィルターの追加については、「フィルター」を参照してください。
-
-
完了したら、「Done」をクリックします。
プリンターのクローンを作成する
注:
割り当てはクローンされません。
プリンターのクローンを作成するには、次の手順を実行します。
-
プリンターを選択し、アクションバーで「Clone」を選択します。
-
名前と説明を編集します。
-
プリンターのクローンを作成する構成セットを選択します。
-
「Clone」をクリックしてクローン作成プロセスを開始します。
プリンターを削除する
プリンターを削除するには、プリンターを選択し、アクションバーで「Delete」を選択します。
注:
プリンターがすでにユーザーに割り当てられている場合、それを削除すると、それらのユーザーに影響します。
エージェントがプリンターを処理する方法を指定する
処理オプション:
-
ログオン時および更新時にプリンターを処理する
-
再接続時にプリンターを処理する
-
割り当て解除時にデスクトップからプリンターを削除する
-
プリンターの処理を強制する
-
プリンターのフィルター処理を強制する
-
プリンターを非同期で処理する(有効な場合、エージェントは他のアクションの処理完了を待たずに、プリンターを非同期で処理します)
ネットワークドライブ
この機能を使用すると、ネットワークドライブを割り当て可能なアクションとして追加できます。割り当てられると、それらのネットワークドライブはユーザーのデスクトップ内で使用できるようになります。
次の操作を実行できます。
-
ネットワークドライブを追加する。
-
ネットワークドライブリストを更新する。
-
ネットワークドライブを編集する。
-
ネットワークドライブの割り当てを管理する。
-
ネットワークドライブを複製する。
-
ネットワークドライブを削除する。
-
エージェントがネットワークドライブを処理する方法を指定します。
ネットワークドライブを追加して割り当てる一般的なワークフローは次のとおりです。
-
Webコンソールで、関連する構成セットに移動し、アクション > ネットワークドライブに移動して、ネットワークドライブの追加をクリックします。ネットワークドライブの追加を参照してください。
-
追加したネットワークドライブを選択し、アクションバーで割り当ての管理をクリックします。ネットワークドライブの割り当ての管理を参照してください。
割り当てが有効になるまでには時間がかかります。すぐに有効にするには、割り当てをすぐに有効にするを参照してください。
ネットワークドライブの追加
ネットワークドライブを追加するには、次の手順を実行します。
-
ネットワークドライブで、ネットワークドライブの追加をクリックします。
-
次の設定を構成します。
-
名前。ネットワークドライブを識別しやすいように名前を指定します。
-
説明(オプション)。ネットワークドライブに関する追加情報を指定します。
-
このネットワークドライブを有効にする。ネットワークドライブを有効または無効にします。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
-
ターゲットパス。ユーザー環境で解決されるネットワークドライブへのパスを指定します。
-
特定の資格情報を使用して接続する。デフォルトでは、エージェントは実行されているWindowsアカウントを使用してネットワークドライブに接続します。ユーザーが接続に異なる資格情報を指定する必要がある場合は、このオプションを選択します。
-
表示名。ネットワークドライブの名前を指定します。この名前はユーザー環境に表示されます。
-
自動復元を有効にする。有効にすると、エージェントは更新時にネットワークドライブ(削除されている場合)を自動的に再作成します。
-
ホームドライブとして設定。有効にすると、ネットワークドライブがホームドライブとして設定されます。
-
-
完了したら、完了をクリックして保存し、終了します。
ネットワークドライブを編集する
ネットワークドライブを編集するには、次の手順を実行します。
-
ネットワークドライブで、ネットワークドライブを選択します。必要に応じて、検索ボックスを使用してネットワークドライブをすばやく見つけます。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
ネットワークドライブの割り当てを管理する
ネットワークドライブの割り当てを管理するには、次の手順を実行します。
-
ネットワークドライブを選択し、アクションバーで割り当ての管理を選択します。
-
ネットワークドライブを割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
新しいターゲットを追加するには、新しいターゲットの追加をクリックします。詳しくは、「割り当てターゲットの追加」を参照してください。
-
使用するフィルターとドライブ文字を指定するようにターゲットを構成します。フィルターの追加については、「フィルター」を参照してください。
-
-
完了したら、完了をクリックします。
ネットワークドライブをクローンする
注:
割り当てはクローンされません。
ネットワークドライブをクローンするには、次の手順を実行します。
-
ネットワークドライブを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
ネットワークドライブのクローン先となる構成セットを選択します。
-
クローンをクリックして、クローンプロセスを開始します。
ネットワークドライブを削除する
ネットワークドライブを削除するには、それを選択し、アクションバーで削除を選択します。
注:
ネットワークドライブがすでにユーザーに割り当てられている場合、それを削除すると、それらのユーザーに影響が及びます。
エージェントがネットワークドライブを処理する方法を指定する
処理オプション:
-
ログオン時および更新時にネットワークドライブを処理する
-
再接続時にネットワークドライブを処理する
-
割り当て解除時にデスクトップからネットワークドライブを削除する
-
ネットワークドライブの処理を強制する
-
ネットワークドライブのフィルター処理を強制する
-
ネットワークドライブを非同期で処理する。有効にすると、エージェントは他のアクションの処理完了を待たずに、ネットワークドライブを非同期で処理します。
ドライブ文字:
-
割り当てに使用しないドライブ文字。選択したドライブ文字は、ドライブリソースを割り当てる際のドライブ文字の選択から除外されます。
-
割り当てでのドライブ文字の再利用を許可する。有効にすると、割り当てで使用されているドライブ文字は、同じターゲットに割り当てられている他のドライブでも引き続き使用できます。
仮想ドライブ
この機能を使用すると、仮想ドライブを割り当て可能なアクションとして追加できます。割り当てられると、これらの仮想ドライブはユーザーのデスクトップ内で使用できるようになります。
次の操作を実行できます。
-
仮想ドライブを追加します。
-
仮想ドライブリストを更新します。
-
仮想ドライブを編集します。
-
仮想ドライブの割り当てを管理します。
-
仮想ドライブを複製します。
-
仮想ドライブを削除します。
-
エージェントが仮想ドライブを処理する方法を指定します。
仮想ドライブを追加して割り当てる一般的なワークフローは次のとおりです。
-
Webコンソールで、関連する構成セットに移動し、アクション > 仮想ドライブに移動して、仮想ドライブの追加をクリックします。「仮想ドライブの追加」を参照してください。
-
追加した仮想ドライブを選択し、アクションバーで割り当ての管理をクリックします。「仮想ドライブの割り当ての管理」を参照してください。
割り当てが有効になるまでには時間がかかります。すぐに有効にするには、「割り当てをすぐに有効にする」を参照してください。
仮想ドライブの追加
仮想ドライブを追加するには、次の手順を実行します。
-
仮想ドライブで、仮想ドライブの追加をクリックします。
-
次の設定を構成します。
-
名前。仮想ドライブを識別しやすい名前を指定します。
-
説明(オプション)。仮想ドライブに関する追加情報を指定します。
-
この仮想ドライブを有効にする。仮想ドライブを有効または無効にします。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
-
ターゲットパス。ユーザー環境で解決される仮想ドライブへのパスを指定します。
-
ホームドライブとして設定。有効にすると、ネットワークドライブがホームドライブとして設定されます。
-
-
完了したら、完了をクリックして保存し、終了します。
仮想ドライブの編集
仮想ドライブを編集するには、次の手順を実行します。
-
仮想ドライブで、仮想ドライブを選択します。必要に応じて、検索ボックスを使用して仮想ドライブをすばやく見つけます。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
仮想ドライブの割り当てを管理する
仮想ドライブの割り当てを管理するには、次の手順を実行します。
-
仮想ドライブを選択し、アクションバーで割り当ての管理を選択します。
-
仮想ドライブを割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
新しいターゲットを追加するには、新しいターゲットの追加をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
使用するフィルターとドライブ文字を指定するようにターゲットを構成します。フィルターの追加については、「フィルター」を参照してください。重要:次に利用可能および文字が割り当てられていませんオプションは、ネットワークドライブにのみ適用されます。
-
-
完了したら、完了をクリックします。
仮想ドライブをクローンする
注:
割り当てはクローンされません。
仮想ドライブをクローンするには、次の手順を実行します。
-
仮想ドライブを選択し、アクションバーで クローン を選択します。
-
名前と説明を編集します。
-
仮想ドライブのクローンを作成する構成セットを選択します。
-
クローン をクリックして、クローンプロセスを開始します。
仮想ドライブを削除する
仮想ドライブを削除するには、それを選択し、アクションバーで 削除 を選択します。
注:
仮想ドライブがすでにユーザーに割り当てられている場合、それを削除すると、それらのユーザーに影響が及びます。
エージェントが仮想ドライブを処理する方法を指定する
処理オプション:
-
ログオン時および更新時に仮想ドライブを処理する
-
再接続時に仮想ドライブを処理する
-
割り当て解除時にデスクトップから仮想ドライブを削除する
-
仮想ドライブのフィルター処理を強制する
-
仮想ドライブのフィルター処理を強制する
ドライブ文字:
-
割り当てに使用しないドライブ文字。選択したドライブ文字は、ドライブリソースを割り当てる際に、ドライブ文字の選択肢から除外されます。
-
割り当てでのドライブ文字の再利用を許可する。有効にすると、割り当てで使用されているドライブ文字は、同じターゲットに割り当てられた他のドライブでも引き続き使用できます。
レジストリエントリ
この機能を使用すると、レジストリ値を作成、設定、削除し、それらを割り当ててレジストリを作成または変更できます。レジストリエントリにタグを追加し、複数のレジストリエントリを同時に割り当てることができます。
次の操作を実行できます:
-
レジストリエントリを追加する
-
レジストリエントリリストを更新する
-
レジストリエントリを編集する
-
レジストリエントリの割り当てを管理する
-
レジストリエントリを複製する
-
reg ファイルでレジストリエントリをインポートする
-
レジストリエントリを削除する
-
タグを削除する
レジストリエントリを追加および割り当てる一般的なワークフローは次のとおりです:
-
Webコンソールで、関連する構成セットに移動します。Actions > Registry entries に移動し、Add registry entry をクリックします。詳細については、レジストリエントリを追加する を参照してください。
-
追加したレジストリエントリを選択し、アクションバーで割り当ての管理をクリックします。詳細については、レジストリエントリまたは複数のレジストリエントリの割り当てを管理するを参照してください。
割り当てが有効になるまでには時間がかかります。すぐに有効にするには、割り当てをすぐに有効にするを参照してください。
レジストリエントリを追加する
レジストリエントリを追加するには、次の手順を実行します。
-
レジストリエントリで、レジストリエントリの追加をクリックします。
-
次の設定を構成します。
-
アクションの種類。リソースのアクションの種類を記述します。
-
名前。レジストリエントリを識別しやすい名前を指定します。
-
説明(オプション)。レジストリエントリに関する追加情報を指定します。
-
タグ。レジストリエントリの新しいタグを作成したり、既存のタグを選択したりできます。その後、タグを使用してレジストリエントリを一括管理できます。
-
このアクションを有効にする。レジストリエントリを有効または無効にします。無効にすると、ユーザーまたはマシンに割り当てられていても、エージェントによって処理されません。
-
レジストリパス。レジストリエントリのレジストリパスを指定します。
-
値の名前。レジストリに表示されるレジストリ値の名前(例: NoNtSecurity)です。
-
種類。作成される可能性のあるレジストリエントリの種類です。
-
データ。作成されたレジストリエントリの値(例:
0またはC:\Program Files) -
一度実行。選択すると、WEM はアクションを一度だけ実行します。
-
-
完了したら、完了をクリックして保存し、終了します。
レジストリエントリを編集する
レジストリエントリを編集するには、次の手順を実行します。
-
レジストリエントリで、レジストリエントリを選択します。必要に応じて、検索ボックスを使用するか、リストにタグを付けてレジストリエントリをすばやく見つけます。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
レジストリエントリまたは複数のレジストリエントリの割り当てを管理する
レジストリエントリまたは複数のレジストリエントリの割り当てを管理するには、次の手順を実行します。
-
レジストリエントリを選択し、アクションバーで割り当ての管理を選択します。必要に応じて、検索ボックスまたはタグリストを使用して、レジストリエントリをすばやく見つけます。
注:
複数のレジストリエントリの割り当てを管理するには、レジストリエントリのリストを確認してから、次へをクリックします。
-
レジストリエントリを割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
新しいターゲットを追加するには、新しいターゲットの追加をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
使用するフィルターを指定するようにターゲットを構成します。フィルターの追加については、「フィルター」を参照してください。
-
-
完了したら、完了をクリックします。
レジストリエントリを複製する
注:
割り当ては複製されません。
レジストリエントリを複製するには、次の手順を実行します。
-
レジストリエントリを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
レジストリエントリを複製する構成セットを選択します。
-
クローンをクリックして、クローンプロセスを開始します。
reg ファイルでレジストリエントリをインポートする
レジストリファイルを割り当て用のレジストリエントリに変換できます。この機能には、次の制限があります。
-
HKEY_CURRENT_USERの下のレジストリ値のみをサポートします。レジストリエントリ機能を使用すると、HKEY_CURRENT_USERの下のレジストリ設定のみを割り当てることができます。 -
REG_BINARYおよびREG_MULTI_SZ typesのレジストリ値はサポートしていません。
これらの制限を回避するには、グループポリシー設定のグループポリシー設定のインポートを使用して、レジストリファイルをWEMにインポートすることをお勧めします。詳細については、「グループポリシー設定のインポート」を参照してください。
レジストリエントリをインポートするには、次の手順を実行します。
-
アクションバーでインポートを選択します。
-
ローカルの
regファイルを参照します。 -
「インポート」をクリックして、レジストリエントリをページにロードします。
-
ロードされたレジストリエントリの「オプション」を選択します。
-
ロードされたレジストリエントリの「上書きルール」を選択します。
-
「インポート」をクリックして、インポートプロセスを開始します。
レジストリエントリを削除する
レジストリエントリを削除するには、レジストリエントリを選択し、アクションバーで「削除」を選択します。
タグを削除する
レジストリエントリのタグを削除するには、次の手順を実行します。
-
レジストリエントリを選択し、アクションバーで「タグを削除」を選択します。
-
「削除」をクリックして、削除プロセスを開始します。
環境変数
この機能を使用すると、環境変数を割り当て可能なアクションとして追加できます。割り当てられると、それらの環境変数はユーザー環境で作成または設定されます。
次の操作を実行できます。
-
環境変数を追加します。
-
環境変数リストを更新します。
-
環境変数を編集します。
-
環境変数の割り当てを管理します。
-
環境変数を複製します。
-
環境変数を削除します。
-
エージェントが環境変数を処理する方法を指定します。
環境変数を追加して割り当てる一般的なワークフローは次のとおりです。
-
Webコンソールで、関連する構成セットに移動し、アクション > 環境変数に移動して、環境変数の追加をクリックします。「環境変数を追加する」を参照してください。
-
追加した環境変数を選択し、アクションバーで割り当ての管理をクリックします。「環境変数の割り当てを管理する」を参照してください。
割り当てが有効になるまでには時間がかかります。すぐに有効にするには、「割り当てをすぐに有効にする」を参照してください。
環境変数を追加する
環境変数を追加するには、次の手順を実行します。
-
環境変数で、環境変数の追加をクリックします。
-
次の設定を構成します。
-
名前。環境変数を識別するための名前を指定します。
-
説明(オプション)。環境変数に関する追加情報を指定します。
-
この環境変数を有効にする。環境変数を有効または無効にします。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
-
変数名。環境変数の機能名。
-
変数値。環境変数の値。
-
実行順序。このオプションを使用して、エージェントが変数を処理する順序を決定します。エージェントは、まず実行順序の値が0の変数、次に1の値の変数、次に2の値の変数というように処理します。競合が発生した場合、最後に処理された変数が以前に処理された変数を上書きします。
-
-
完了したら、完了をクリックして保存し、終了します。
環境変数を編集する
環境変数を編集するには、次の手順を実行します。
-
環境変数で、環境変数を選択します。必要に応じて、検索ボックスを使用して環境変数をすばやく見つけます。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
環境変数の割り当てを管理する
環境変数の割り当てを管理するには、次の手順を実行します。
-
環境変数を選択し、アクションバーで割り当ての管理を選択します。
-
環境変数を割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
新しいターゲットを追加するには、新しいターゲットの追加をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
使用するフィルターを指定するようにターゲットを構成します。フィルターの追加については、「フィルター」を参照してください。
-
-
完了したら、完了をクリックします。
環境変数を複製する
注:
-
割り当ては複製されません。
環境変数を複製するには、次の手順を実行します。
-
環境変数を選択し、アクションバーで複製を選択します。
-
名前と説明を編集します。
-
環境変数を複製する構成セットを選択します。
-
複製をクリックして、複製プロセスを開始します。
環境変数を削除する
環境変数を削除するには、環境変数を選択し、アクションバーで削除を選択します。
注:
-
環境変数がすでにユーザーに割り当てられている場合、それを削除すると、それらのユーザーに影響が及びます。
エージェントが環境変数を処理する方法を指定する
処理オプション:
-
ログオン時および更新時に環境変数を処理する
-
再接続時に環境変数を処理する
-
割り当て解除時にデスクトップから環境変数を削除する
-
環境変数のフィルター処理を強制する
-
環境変数のフィルター処理を強制する
詳細情報
割り当てをすぐに有効にする
通常、割り当ては、Advanced Settings で SQL Settings Refresh Delay に指定した期間の後に有効になります。割り当てをすぐに有効にするには、次の手順を実行します。
-
Web Console > Monitoring > Administration > Agents > Statistics に移動し、エージェントを選択します。
-
アクションバーで More をクリックし、Agent > Refresh agent host settings を選択します。
重要:
-
エージェントがアクションを処理するには、次の設定が有効になっていることを確認します。
-
ログオン時にエージェントを起動する(ログオン時のアクション処理用)
-
再接続時にエージェントを起動する(再接続時のアクション処理用)
-
デスクトップ互換モードを有効にする
-
グループポリシー設定をバックアップする
グループポリシー設定をバックアップするには、ドメインコントローラーで次の手順を実行します。
-
グループポリシー管理コンソールを開きます。
-
「グループポリシーの管理」ウィンドウで、バックアップするGPOを右クリックし、「バックアップ」を選択します。
-
「グループポリシーオブジェクトのバックアップ」ウィンドウで、バックアップを保存する場所を指定します。必要に応じて、バックアップに説明を付けることができます。
-
「バックアップ」をクリックしてバックアップを開始し、「OK」をクリックします。
-
バックアップフォルダーに移動し、それをzipファイルに圧縮します。
注:
WEMは、複数のGPOバックアップフォルダーを含むzipファイルのインポートをサポートしています。
WEM GPOを使用してFSLogix Profile Containerを構成する
グループポリシー管理用テンプレートを使用してWindowsの設定を構成する方法の例については、「WEM GPOを使用してFSLogix Profile Containerを構成する」を参照してください。
アプリケーションランチャー
アプリケーションランチャーは、管理コンソールを通じてユーザーに割り当てたすべてのアプリケーションを集約します。このツールを使用すると、ユーザーは割り当てられたすべてのアプリケーションを1か所から起動できます。
ヒント:
このツールをCitrix仮想アプリとして公開することをお勧めします。
この機能には、次の利点があります。
-
割り当てられたアプリケーションをより速く起動できます。
-
ユーザーは、割り当てられたすべてのアプリケーションを1か所から起動できます。
-
ユーザーはブックマークしたWebサイトにすばやくアクセスできます。Profile Managementを使用すると、ブラウザのブックマークをローミングできます。
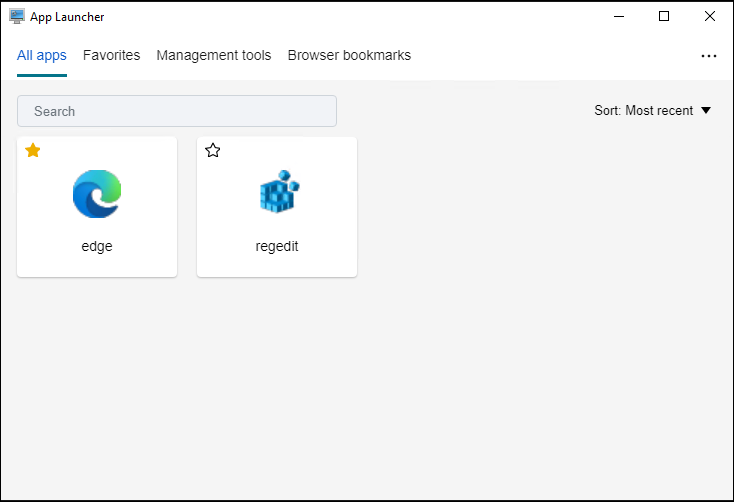
ユーザーは、自分の環境でアプリケーションランチャーツール (AppLauncherUtil.exe) を直接開くことができます。このツールは、エージェントのインストールフォルダー (
%ProgramFiles%\Citrix\Workspace Environment Management Agent\ AppLauncherUtil.exe) にあります。ツールを開くと、ユーザーには割り当てられたアプリケーションが反映された次の画面が表示されます。
-
すべてのアプリ。割り当てられているすべてのアプリケーションを表示します。利用可能な並べ替えオプション: 最新、A-Z、Z-A。
-
お気に入り。お気に入りとしてマークされたアプリケーションを表示します。
-
管理ツール。次の2つのツールを表示します。
-
Taskmgr。タスクマネージャーを開きます。
-
VUEMUIAgent。WEM UIエージェントを起動します。
-
-
ブラウザのブックマーク。ブラウザのブックマークに保存されているWebサイトを表示します。ブックマークをクリックすると、ユーザーはすぐにブラウザを開き、目的のWebサイトにアクセスできます。ブックマークはブラウザごとにグループ化できます。この機能はGoogle ChromeとMicrosoft Edgeのみをサポートしています。利用可能な並べ替えオプション: 最新、A-Z、Z-A。
-
省略記号アイコン。ユーザーがセッションからサインアウトできるサインアウトオプションがあります。
割り当てられたアプリケーションがエージェントマシンに存在することを確認してください。割り当てられたアプリケーションがエージェントマシンにインストールされていない場合、そのアプリケーションは表示されますが、起動できません。
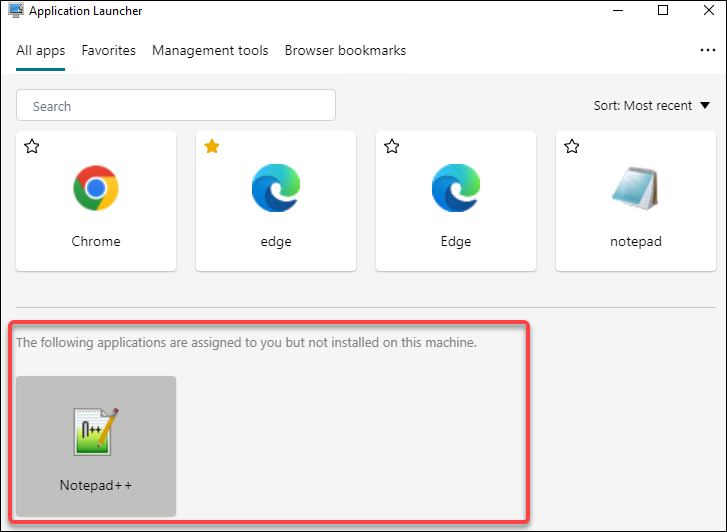
この機能の使用例については、「割り当てられたアプリケーションを1か所に集約する」を参照してください。
外部タスクの例
スクリプト(PowerShellスクリプトなど)の場合:
-
フォルダーパスもスクリプト名も空白を含まない場合:
-
パスフィールドに、次のように入力します。
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe。 -
「引数」フィールドに次のように入力します:
C:\<folder path>\<script name>.ps1。
または、「パス」フィールドにスクリプトファイルへのパスを直接入力することもできます。例:C:\<folder path>\<script name>.ps1。「引数」フィールドで、必要に応じて引数を指定します。ただし、スクリプトファイルが実行されるか、別のプログラムで開かれるかは、ユーザー環境で構成されているファイルの種類に関連付けによって異なります。ファイルの種類に関連付けの詳細については、「ファイル関連付け」を参照してください。 -
-
フォルダーパスまたはスクリプト名に空白が含まれている場合:
-
「パス」フィールドに次のように入力します:
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe。 -
「引数」フィールドに次のように入力します:
-file C:\<folder path>\<script name>.ps1。
-
アプリケーションの場合(例: iexplore.exe):
-
「パス」フィールドに次のように入力します:
C:\Program Files\"Internet Explorer"\iexplore.exe。 -
「引数」フィールドに、開くWebサイトのURLを入力します:
https://docs.citrix.com/。
ファイルシステム操作
フォルダーとファイルをユーザー環境にコピーすることを制御します。
ヒント:
動的トークンを使用すると、Workspace Environment Managementアクションを拡張して、より強力にすることができます。
ファイルシステム操作リスト
既存のファイルおよびフォルダー操作のリストです。「検索」を使用して、テキスト文字列に対して名前またはIDでリストをフィルターできます。
ファイルシステム操作を追加するには
-
コンテキストメニューの「追加」コマンドを使用します。
-
「新しいファイルシステム操作」ダイアログのタブに詳細を入力し、「OK」をクリックします。
フィールドとコントロール
名前。リストに表示されるファイルまたはフォルダー操作の表示名。
説明。リソースに関する追加情報を指定できます。このフィールドは、編集または作成ウィザードにのみ表示されます。
ファイルシステム操作の状態。ファイルシステム操作が有効か無効かを制御します。無効になっている場合、ユーザーに割り当てられていてもエージェントによって処理されません。
ソースパス。コピーされるソースファイルまたはフォルダーへのパス。
ターゲットパス。コピーされるソースファイルまたはフォルダーの宛先パス。
既存の場合にターゲットを上書き。ファイルまたはフォルダー操作が、ターゲットの場所に同じ名前の既存のファイルまたはフォルダーを上書きするかどうかを制御します。このオプションがオフで、ターゲットの場所に同じ名前のファイルまたはフォルダーが既に存在する場合、影響を受けるファイルはコピーされません。
1回実行。デフォルトでは、Workspace Environment Managementはエージェントが更新されるたびにファイルシステム操作を実行します。このオプションを選択すると、Workspace Environment Managementは更新ごとにではなく、操作を1回だけ実行します。これにより、特に多くのファイルシステム操作がユーザーに割り当てられている場合に、エージェントの更新プロセスが高速化されます。
アクションの種類。このファイルまたはフォルダーアクションがどのような種類のアクションであるかを記述します: コピー、削除、移動、名前の変更、またはシンボリックリンク操作。シンボリックリンクの作成には、Windowsでシンボリックリンクの作成を許可するために、ユーザーに
SeCreateSymbolicLinkPrivilege権限を付与する必要があります。
実行順序。操作の実行順序を決定し、特定の操作を他の操作よりも先に実行できるようにします。実行順序の値が0の操作が最初に実行され、次に値が1の操作、次に値が2の操作というように続きます。
ファイルの種類のアソシエーション
重要:
構成したファイルの種類のアソシエーション (FTA) は、自動的にデフォルトのアソシエーションになります。ただし、該当するファイルを開くと、「このファイルを開く方法を選んでください」というウィンドウが表示され、ファイルを開くアプリケーションを選択するように求められる場合があります。「OK」をクリックしてウィンドウを閉じます。同様のウィンドウを再度表示したくない場合は、次の手順を実行します: グループポリシーエディターを開き、「新しいアプリケーションがインストールされた通知を表示しない」ポリシー (コンピューターの構成 > 管理用テンプレート > Windows コンポーネント > エクスプローラー) を有効にします。
ユーザー環境でのFTAの作成を制御します。
ヒント:
動的トークンを使用して、Workspace Environment Managementアクションを拡張し、より強力にすることができます。
この機能を使用すると、FTA を割り当て可能なアクションとして追加できます。
次の操作を実行できます。
-
FTA の追加
-
FTA の更新
-
FTA の編集
-
割り当ての管理
-
FTA のクローン作成
-
FTA の削除
FTA を追加するには
-
コンテキストメニューの 関連付けの追加 コマンドを使用します。
-
ファイルタイプの関連付けの追加 ダイアログボックスに詳細を入力します。
アクションタイプ。このリソースがどのような種類のアクションであるかを説明します。
名前。ファイル関連付けリストに表示される、ファイル関連付けの表示名です。
説明。このフィールドは、編集/作成ウィザードでのみ表示され、リソースに関する追加情報を指定できます。
ファイル関連付けの状態。ファイル関連付けが有効か無効かを切り替えます。無効の場合、ユーザーに割り当てられていてもエージェントによって処理されません。
ファイル拡張子。このファイルの種類に関連付けられている拡張子。リストからファイル名拡張子を選択すると、ProgIDフィールドが自動的に入力されます(ファイルの種類が管理コンソールを実行しているマシンに存在する場合)。拡張子を直接入力することもできます。ただし、ブラウザの関連付けの場合、拡張子を直接入力する必要があります。詳細については、「」(/ja-jp/workspace-environment-management/service/using-environment-management/actions/file-associations.html#browser-association)を参照してください。
ProgID。アプリケーション(COM)に関連付けられているプログラム識別子。この値は、リストからファイル拡張子を選択すると自動的に入力されます。ProgIDを直接入力することもできます。インストールされているアプリケーションのProgIDを検出するには、OLE/COM Object Viewer(oleview.exe)を使用し、 を参照してください。ProgIDの詳細については、「」(/ja-jp/workspace-environment-management/service/using-environment-management/actions/file-associations.html#programmatic-identifier-progid)を参照してください。
アクション。アクションの種類(開く、編集、印刷)を選択できます。
ターゲットアプリケーション。このファイル名拡張子で使用される実行可能ファイルを指定できます。実行可能ファイルのフルパスを入力します。たとえば、UltraEdit Text Editor の場合:
C:\Program Files\IDM Computer Solutions\UltraEdit\uedit64.exe
コマンド。実行可能ファイルに関連付けるアクションの種類を指定できます。例:
-
開くアクションの場合は、
“%1”と入力します。 -
印刷アクションの場合は、
/p"%1"と入力します。
デフォルトアクションとして設定。関連付けをそのファイル名拡張子のデフォルトとして設定するかどうかを切り替えます。
上書き。このファイル関連付けが、指定された拡張子の既存の関連付けを上書きするかどうかを切り替えます。
一度実行。デフォルトでは、Workspace Environment Management (WEM) はエージェントが更新されるたびにファイル関連付けを作成します。このオプションを選択すると、ファイル関連付けが更新ごとにではなく一度だけ作成されます。これにより、特に多くのファイル関連付けがユーザーに割り当てられている場合に、エージェントの更新プロセスが高速化されます。
ヒント:
ファイルの種類関連付けアシスタントのデータを使用して、管理コンソールで割り当て可能なアクションとして追加できます。
ファイルの種類関連付けを編集する
ファイルの種類関連付けを編集するには、次の手順を実行します。
-
ファイルの種類関連付けで、必要な関連付けを選択します。必要に応じて、検索ボックスを使用して必要なファイルの種類関連付けをすばやく見つけます。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
割り当ての管理
ファイルタイプの関連付けの割り当てを管理するには、次の手順を実行します。
-
ファイルタイプの関連付けを選択し、アクションバーで割り当ての管理を選択します。
-
関連付けを割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
新しいターゲットを追加するには、新しいターゲットの追加をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
フィルターを使用して割り当てをコンテキスト化します。必要に応じて、各ターゲットに必要な関連付けの優先度を設定します。
-
割り当てに関連付けられている3つの省略記号をクリックして、構成をコピーします。
-
割り当てに関連付けられているそれぞれのオプションを選択することで、コピーした構成をすべてのターゲットに適用することもできます。
ファイルタイプの関連付けのクローン作成
ファイルタイプの関連付けをクローンするには、次の手順を実行します。
-
ファイルタイプの関連付けを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
ファイルタイプ関連付けを複製する構成セットを選択します。
-
複製プロセスを開始するには、クローンをクリックします。
ファイルタイプ関連付けを削除する
ファイルタイプ関連付けを削除するには、それを選択し、アクションバーで削除を選択します。
エージェントがファイルタイプ関連付けを処理する方法を指定する
処理オプション:
-
ログオン時および更新時にファイルタイプ関連付けを処理する
-
再接続時にFTAを処理する
-
FTAのフィルター処理を強制する
-
割り当て解除時にデスクトップからFTAを削除する
JSONファイル
この機能を使用すると、JSONオブジェクトを追加し、それらを割り当ててJSONファイルを作成または変更できます。この機能を使用すると、JSON構成ファイルを持つアプリケーション(例: Microsoft Teams)にパーソナライズされた設定を適用できます。
次の操作を実行できます。
-
JSONオブジェクトを追加します。
-
JSONオブジェクトリストを更新します。
-
JSON オブジェクトを編集します。
-
JSON オブジェクトの割り当てを管理します。
-
JSON オブジェクトを複製します。
-
JSON オブジェクトを削除します。
-
JSON オブジェクトを処理するかどうかを制御します。
JSON オブジェクトを追加して割り当てる一般的なワークフローは次のとおりです。
-
Web コンソールで、関連する構成セットに移動し、アクション > JSON オブジェクトに移動して、JSON オブジェクトの追加をクリックします。「JSON オブジェクトの追加」を参照してください。
-
追加した JSON オブジェクトを選択し、アクションバーで割り当ての管理をクリックします。「JSON オブジェクトの割り当てを管理する」を参照してください。
割り当てが有効になるまでには時間がかかります。すぐに有効にするには、「割り当てをすぐに有効にする」を参照してください。
JSON オブジェクトを追加する
JSON オブジェクトを追加するには、次の手順を実行します。
-
JSON オブジェクトで、JSON オブジェクトの追加をクリックします。
-
次の設定を構成します。
-
名前。JSON オブジェクトを識別しやすいように名前を指定します。
-
説明 (オプション)。JSON オブジェクトに関する追加情報を指定します。
-
このアクションを有効にする。JSON オブジェクトを有効または無効にします。無効にすると、ユーザーまたはマシンに割り当てられていても、エージェントによって処理されません。
-
ファイルパスとコンテンツ。オブジェクトが変更するJSONファイルのパスを指定します。指定されたコンテンツは、ターゲットファイル内の既存のコンテンツとマージされます。コンテンツがどのようにマージされるかを理解するには、「JSONコンテンツマージの例」(#json-content-merge-example)を参照してください。
パスとコンテンツを手動で入力したくない場合は、「テンプレートで生成」をクリックします。「テンプレートで生成」機能を使用すると、特定のアプリケーションを構成するためのテンプレートを使用してJSONコンテンツを生成できます。現在、この機能はMicrosoft Teamsにのみ適用されます。
-
ファイルが存在しない場合は作成。これは、オブジェクトが期待どおりに機能することを保証するフェイルセーフオプションです。たとえば、Microsoft Teamsの場合、「desktop-config.json」ファイルはMicrosoft Teamsが初めて起動されるまで存在しません。
-
元のファイルをバックアップ。選択すると、エージェントはターゲットファイルのバックアップを同じ場所に自動的に保存します。バックアップは元のファイルの名前を継承し、「-WEMCopy」というサフィックスが付きます。
-
処理モード
-
ユーザーレベル処理。ユーザーがログオンしたとき、またはエージェントが更新したときにアクションを処理します。
-
マシンレベル処理。マシンが起動したとき、またはエージェントがSQL接続設定を更新したときにアクションを処理します。
-
-
一度実行。選択した場合、WEMはアクションを一度だけ実行します。
-
-
完了したら、「完了」をクリックして保存し、終了します。
JSONコンテンツマージの例
次の例は、指定されたコンテンツがターゲットJSONファイル内の既存のコンテンツとどのようにマージされるかを示しています。
ターゲットファイル内のコンテンツの例:
{
     "value": "value1",
     "array": ["test1", "test2"],
     "object": {"key1": "value1", "key2":  "value2"}
 }
指定されたコンテンツの例:
{
     "value": "value2",
     "array": ["test2", "test3"],
     "object": { "key1": "changed", "key3": "value3", "key4": "value4" },
     "new": 1
 }
マージされた結果の例:
{
     "value": "value2",
     "array": ["test1", "test2", "test3"],
     "object": {"key1": "changed", "key2": "value2", "key3": "value3", "key4": "value4" },
      "new": 1
 }
JSON オブジェクトの割り当てを管理する
JSON オブジェクトの割り当てを管理するには、次の手順を実行します。
-
JSON オブジェクトを割り当てる割り当てターゲット (ユーザーとグループ) を選択します。
-
新しいターゲットを追加するには、 をクリックします。詳細については、「割り当てターゲットの追加」を参照してください。
-
使用するフィルターを指定するようにターゲットを構成します。フィルターの追加については、「フィルター」を参照してください。
-
JSON オブジェクトを複製する
注:
-
割り当ては複製されません。
JSONオブジェクトをクローンするには、次の手順を実行します。
-
JSONオブジェクトを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
JSONオブジェクトのクローンを作成する構成セットを選択します。
-
クローンをクリックして、クローンプロセスを開始します。
JSONオブジェクトを削除する
JSONオブジェクトを削除するには、それを選択し、アクションバーで削除を選択します。
注:
-
JSONオブジェクトがすでにユーザーに割り当てられている場合、それを削除すると、それらのユーザーに影響が及びます。
INIファイル
.iniファイルの操作の作成を制御し、.iniファイルを変更できるようにします。
Iniファイル操作リスト
既存の**.ini**ファイル操作のリストです。検索を使用して、テキスト文字列に対して名前またはIDでリストをフィルタリングできます。
INIファイル操作を追加するには
-
コンテキストメニューの追加コマンドを使用します。
-
INIファイル操作の追加ページで詳細を入力し、OKをクリックします。
フィールドとコントロール
名前。.iniファイル操作の表示名で、INIファイル操作リストに表示されます。
説明。このフィールドは、編集/作成ウィザードでのみ表示され、リソースに関する追加情報を指定できます。
.iniファイル操作の状態。.iniファイル操作を有効にするか無効にするかを切り替えます。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
ターゲットパス。ユーザーの環境で解決されるときに変更される.iniファイルの場所を指定します。
注:
ドメインに参加していないエージェントを使用している場合、ターゲットパスがネットワーク共有であるとWEMが機能しないことがあります。
ターゲットセクション。この操作の対象となる.iniファイルのセクションを指定します。存在しないセクションを指定すると、そのセクションが作成されます。
ターゲット値の名前。追加される値の名前を指定します。
ターゲット値。値自体を指定します。
一度実行。デフォルトでは、Workspace Environment Managementはエージェントが更新されるたびに.iniファイル操作を実行します。このチェックボックスをオンにすると、Workspace Environment Managementは更新ごとにではなく、一度だけ操作を実行します。この操作は、特に多くの.iniファイル操作がユーザーに割り当てられている場合に、エージェントの更新プロセスを高速化します。
アクションの種類。このリソースがどのような種類のアクションであるかを説明します。
INIファイル操作の編集
編集/変更するには、次の手順を実行します。
-
アクションバーで編集をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
割り当ての管理
割り当てを管理するには、次の手順を実行します。
-
INIファイルを選択し、アクションバーで割り当ての管理を選択します。
-
このINIファイルを割り当てる割り当てターゲット(ユーザーとグループ)を選択します。
-
フィルターを使用して割り当てをコンテキスト化します。
-
各ターゲットに対して、選択したINIファイルの優先度を設定します。
-
完了したら、保存をクリックします。
INIファイル操作のクローン
クローンを作成するには、次の手順を実行します。
-
INIファイルを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
クローンを作成する必要がある構成セットを選択します。
-
クローンをクリックしてクローンプロセスを開始します。
INIファイルの削除
INIファイルを削除するには、それを選択し、アクションバーで削除を選択します。
ポート
ポートマッピングを割り当て可能なアクションとして追加できます。ポート機能により、クライアントCOMポートマッピングが可能になります。Citrix Studioポリシーを使用して、COMポートの自動接続を有効にすることもできます。 ポート機能を使用して各ポートのマッピングを手動で制御する場合は、Citrix StudioでクライアントCOMポートリダイレクトポリシーを有効にすることを忘れないでください。デフォルトでは、COMポートリダイレクトは禁止されています。
ポートリスト
既存のポートのリストです。検索を使用して、名前またはIDでリストをフィルタリングできます。
ポートを追加するには
-
コンテキストメニューからポートマッピングの追加を選択します。
-
ポートマッピングの追加ダイアログタブで詳細を入力し、OKをクリックします。
フィールドとコントロール
名前。ポートリストに表示されるポートの表示名です。
説明。編集/作成ウィザードにのみ表示され、リソースに関する追加情報を指定できます。
ポートの状態。ポートが有効か無効かを切り替えます。無効の場合、ユーザーに割り当てられていてもエージェントによって処理されません。
ポート名。ポートの機能名です。
ポートターゲット。ターゲットポートです。
オプションタブ
アクションの種類。このリソースが実行するアクションの種類を記述します。
たとえば、ポート設定は次のように構成できます。
-
ポート名: 「COM3:」を選択します。
-
ポートターゲット:
\\Client\COM3:を入力します。
割り当ての管理
ポートマッピングのクローン
クローンを作成するには、次の手順を実行します。
-
ポートを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
クローンを作成する必要がある構成セットを選択します。
-
クローンをクリックして、クローンプロセスを開始します。
ポートマッピングの削除
ポートマッピングを削除するには、それを選択し、アクションバーで削除を選択します。
ユーザーDSN
ユーザーDSNの作成を制御します。
ユーザーDSNリスト
既存のユーザーDSNのリストです。検索を使用して、名前またはIDでテキスト文字列に対してリストをフィルタリングできます。
ユーザーDSNの追加
-
コンテキストメニューの追加コマンドを使用します。
-
「ユーザー DSN の追加」ダイアログのタブに詳細を入力し、「OK」をクリックします。
フィールドとコントロール
名前。ユーザー DSN リストに表示されるユーザー DSN の表示名。
説明。このフィールドは、編集/作成ウィザードでのみ表示され、リソースに関する追加情報を指定できます。
ユーザー DSN の状態。ユーザー DSN を有効または無効に切り替えます。無効にすると、ユーザーに割り当てられていてもエージェントによって処理されません。
データソース名。ユーザー DSN の機能名。
ドライバー。DSN ドライバー。現在、SQL Server DSN のみがサポートされています。
サーバー名。ユーザー DSN が接続する SQL Server の名前。
データベース名。ユーザー DSN が接続する SQL データベースの名前。
一度実行。デフォルトでは、Workspace Environment Management はエージェントが更新されるたびにユーザー DSN を作成します。このチェックボックスをオンにすると、Workspace Environment Management はユーザー DSN を更新ごとにではなく、一度だけ作成します。これにより、特に多くの DSN がユーザーに割り当てられている場合に、エージェントの更新プロセスが高速化されます。
アクションの種類。このリソースがどのような種類のアクションであるかを説明します。
ユーザー DSN を編集する
ユーザー DSN を編集/変更するには、次の手順を実行します。
-
アクションバーで「編集」をクリックします。
-
必要に応じて変更を加えます。
-
完了したら、保存をクリックします。
ユーザーDSNの割り当てを管理する
ユーザーDSNの割り当てを管理するには、次の手順を実行します。
-
ユーザーDSNを選択し、アクションバーで割り当ての管理を選択します。
-
ユーザーDSNを割り当てる割り当てターゲット(ユーザー、グループ、OU)を選択します。
-
フィルターを使用して、割り当てをコンテキスト化します。
-
各ターゲットの選択したユーザーDSNの優先度を設定します。
-
完了したら、保存をクリックします。
ユーザーDSNをクローンする
ユーザーDSNをクローンするには、次の手順を実行します。
-
ユーザーDSNを選択し、アクションバーでクローンを選択します。
-
名前と説明を編集します。
-
クローンする必要がある構成セットを選択します。
-
クローンをクリックして、クローンプロセスを開始します。
ユーザーDSNを削除する
ユーザーDSNを削除するには、それを選択し、アクションバーで「削除」を選択します。