微软 Sentinel 集成
Citrix® Monitor 中的 Kafka 数据导出可以通过 Logstash 将 安全私有访问 (SPA) 和 设备状态服务 (DPS) 事件流式传输到 Microsoft Sentinel。Microsoft Sentinel 内容中心中的 Citrix SPA Sentinel 应用提供数据连接器以及 Logstash 转发事件所需的连接信息。
要与 Microsoft Sentinel 集成,请从内容中心安装 Citrix SPA Sentinel 应用解决方案并配置 Logstash,如以下各节所述。
先决条件
- 一个 Microsoft Sentinel 工作区以及从内容中心安装解决方案的权限。
- 一个 Logstash 主机,运行 Microsoft Sentinel 输出插件支持的 Logstash 版本。有关支持的版本,请参阅Logstash 插件先决条件。
-
确保您所在区域的 Kafka 数据导出代理端点在您的网络中处于允许列表:
端点 美国区域 欧盟区域 亚太南部区域 Kafka 代理 casnb-0.citrix.com:9094casnb-eu-0.citrix.com:9094casnb-aps-0.citrix.com:9094casnb-1.citrix.com:9094casnb-eu-1.citrix.com:9094casnb-aps-1.citrix.com:9094casnb-2.citrix.com:9094casnb-eu-2.citrix.com:9094casnb-aps-2.citrix.com:9094casnb-3.citrix.com:9094要验证与 Kafka 代理的网络连接,请在您的环境中运行以下命令并确认它们成功。将端点替换为您所在区域的代理。
 telnet casnb-0.citrix.com 9094
 openssl s_client -tls1_3 -connect casnb-0.citrix.com:9094 -showcerts < /dev/null
 <!--NeedCopy-->
安装 Citrix SPA Sentinel 应用程序
- 在 Azure 门户中,打开 Microsoft Sentinel 并选择您的工作区。
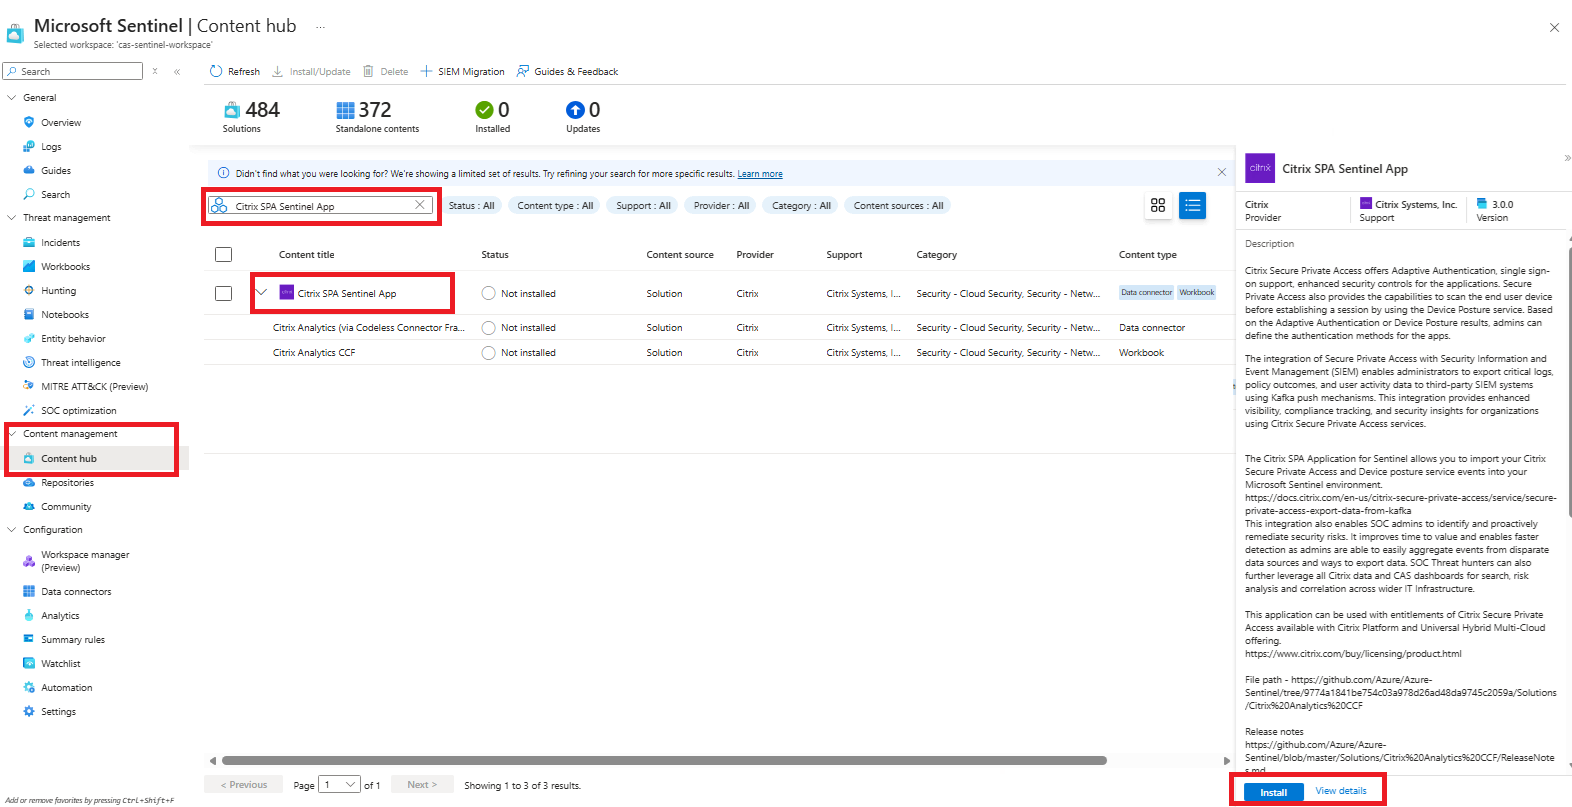
- 在 内容管理 下,单击 内容中心。
-
搜索 Citrix SPA Sentinel 应用程序,然后单击 安装。
-
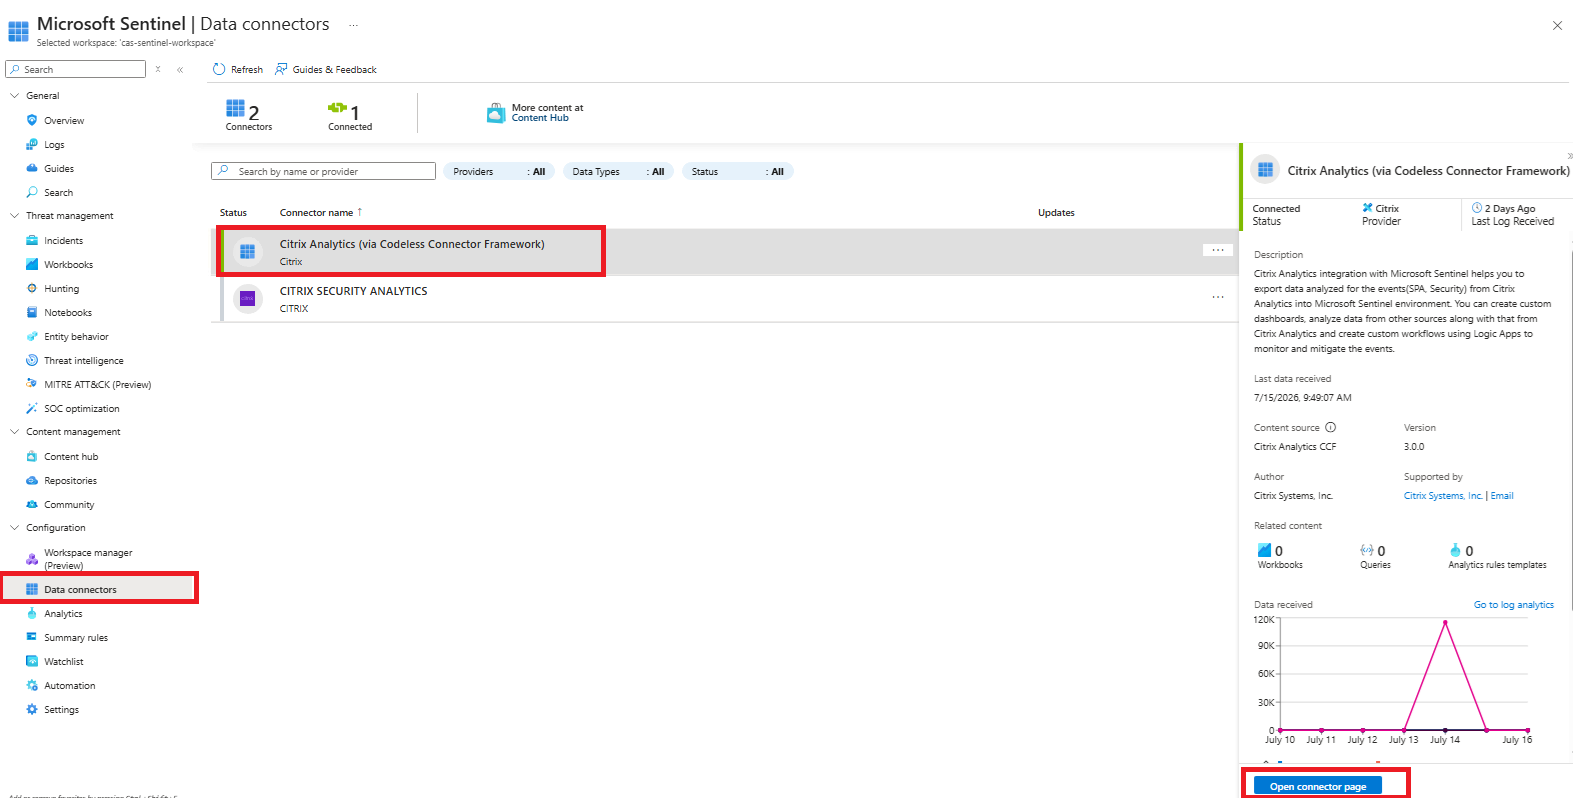
转到 配置 > 数据连接器,并打开随解决方案提供的数据连接器。单击 打开连接器页面。
-
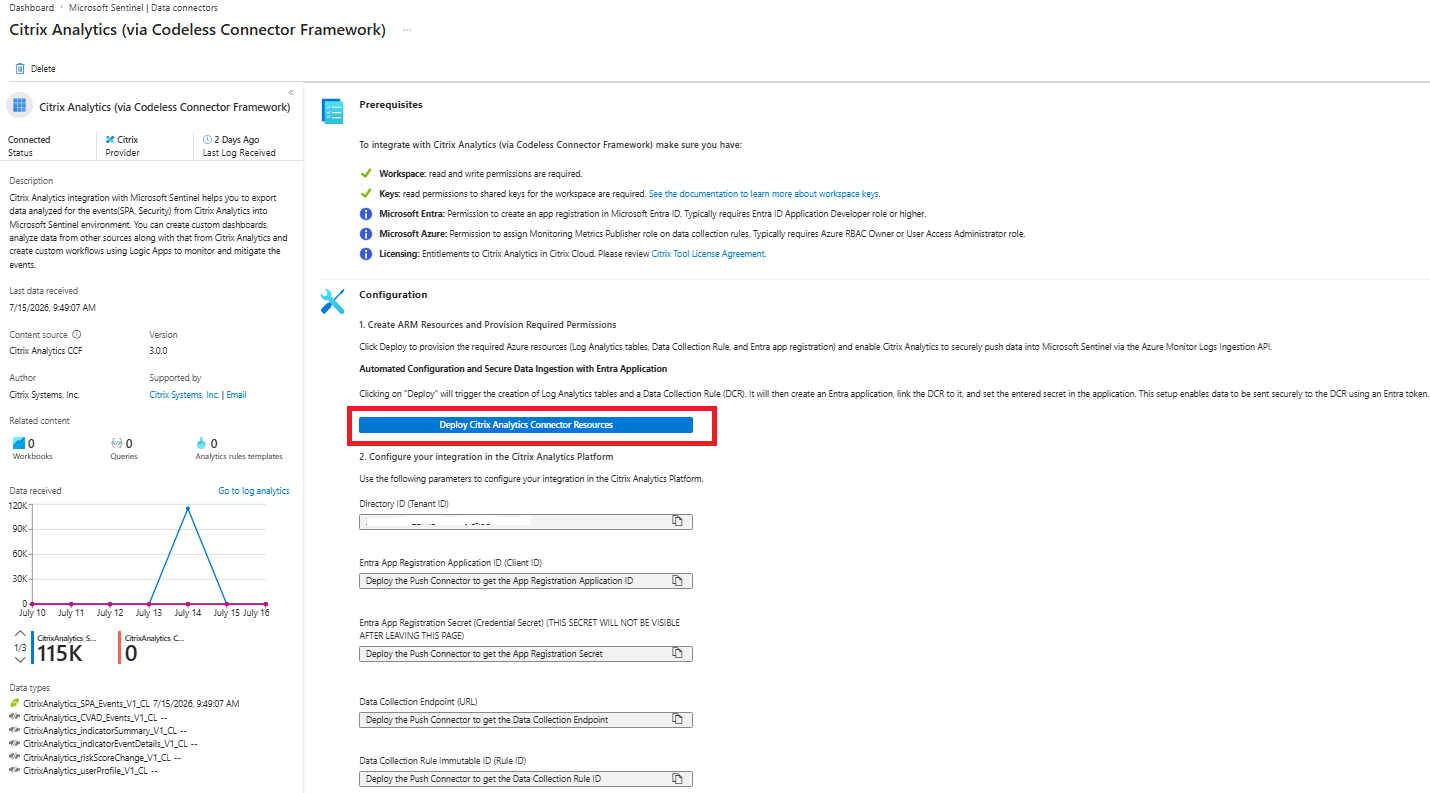
部署连接器资源,包括数据收集规则 (DCR) 和用于身份验证的 Microsoft Entra 应用程序。部署完成后,请保持数据连接器页面上显示的连接信息处于打开状态 — 您将在下一步中将其粘贴到 Logstash 配置中。
注意:
出于安全原因,Entra 应用程序注册密钥仅显示一次。离开或刷新数据连接器页面后,它将不再可见。在资源部署期间,请在密钥出现后立即复制并保存。如果Entra 应用程序注册密钥在您复制之前消失,请单击撤销访问以删除 Entra 应用程序并移除数据连接器,然后再次部署连接器资源以生成新密钥。
配置 Logstash
-
在 Citrix Monitor 中,打开集成和数据导出 > 开发人员工具 > Kafka 以显示Kafka 配置页面,然后创建帐户并下载配置文件:
- 完成帐户设置部分以创建 Kafka 帐户凭据。有关详细步骤,请参阅帐户设置。
- 展开可观测性平台设置部分并选择Azure Sentinel选项卡。
- 下载为您的帐户生成的 Logstash 配置文件和 JKS 信任库。
- 在 Logstash 主机上,安装 Logstash 和 Microsoft Sentinel 输出插件。
-
在您安装 Logstash 的主机上,将下载的文件放置在指定目录中:
主机类型 文件名 目录路径 Linux DIRECTOR_AzureSentinel_LogStash_Config.conf 对于 Debian 和 RPM 软件包: /etc/logstash/conf.d/对于 .zip 和 .tar.gz 存档: {extract.path}/configkafka.client.truststore.jks 对于 Debian 和 RPM 软件包: /etc/logstash/ssl/对于 .zip 和 .tar.gz 存档: {extract.path}/ssl视窗 DIRECTOR_AzureSentinel_LogStash_Config.conf C:\logstash-x.xx.x\configkafka.client.truststore.jks -
打开 Logstash 配置文件并执行以下操作:
-
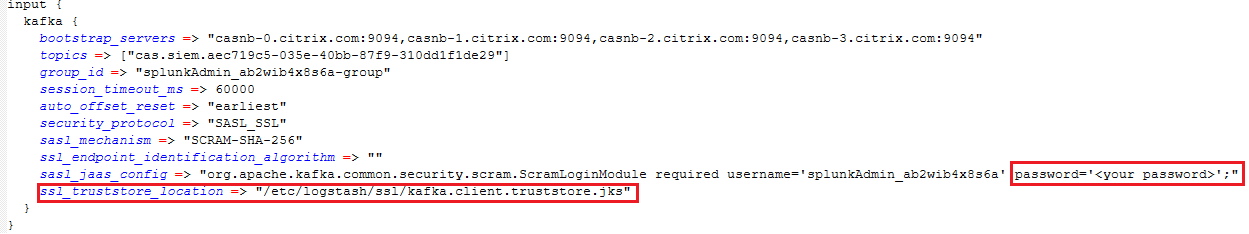
在文件的输入部分中,输入以下内容:
- 密码:在 Citrix Monitor 中 帐户设置 期间创建的帐户密码(集成和数据导出 > 开发人员工具 > Kafka)。
- SSL 信任存储位置:您的 SSL 客户端证书的位置。这是主机上 kafka.client.truststore.jks 文件的位置。
-
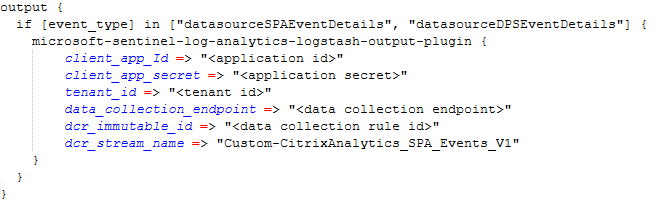
在输出 (Microsoft Sentinel) 部分中,粘贴来自 安装 Citrix SPA Sentinel 应用 步骤 5 的连接信息 — 数据收集终结点 (DCE)、数据收集规则 (DCR) 不可变 ID,以及 Entra 应用程序凭据(租户 ID、客户端 ID 和 Entra 应用注册密钥)。
-
- 重新启动 Logstash 以应用配置。
选择 SPA 和 DPS 事件类型
从 Kafka 数据导出 页面上的用于导出的数据事件中,选择 Kafka 数据导出流式传输到 Sentinel 的事件类型:
- Secure Private Access — 应用程序启动、应用程序结束、剪贴板、文件打印、URL、文件下载和相关事件类型。
- Device Posture Service — 设备姿态评估事件。
有关上游 Kafka 导出的背景信息,请参阅 从 Kafka 导出 Secure Private Access 数据。
验证数据引入
Logstash 开始转发后,事件会在几分钟内出现在您的 Microsoft Sentinel 工作区中。检查数据连接器页面上的已接收数据指示器,以确认引入已开始。
要确认事件正在进入表中,请打开 Microsoft Sentinel > 日志并运行以下查询:
CitrixAnalytics_SPA_Events_V1_CL
| where TimeGenerated > ago(24h)
| summarize count() by event_type, event_category
| order by count_ desc
<!--NeedCopy-->
此查询返回过去 24 小时的事件计数,按事件类型和类别分组。如果返回结果,则表示数据已成功引入。
查看工作簿
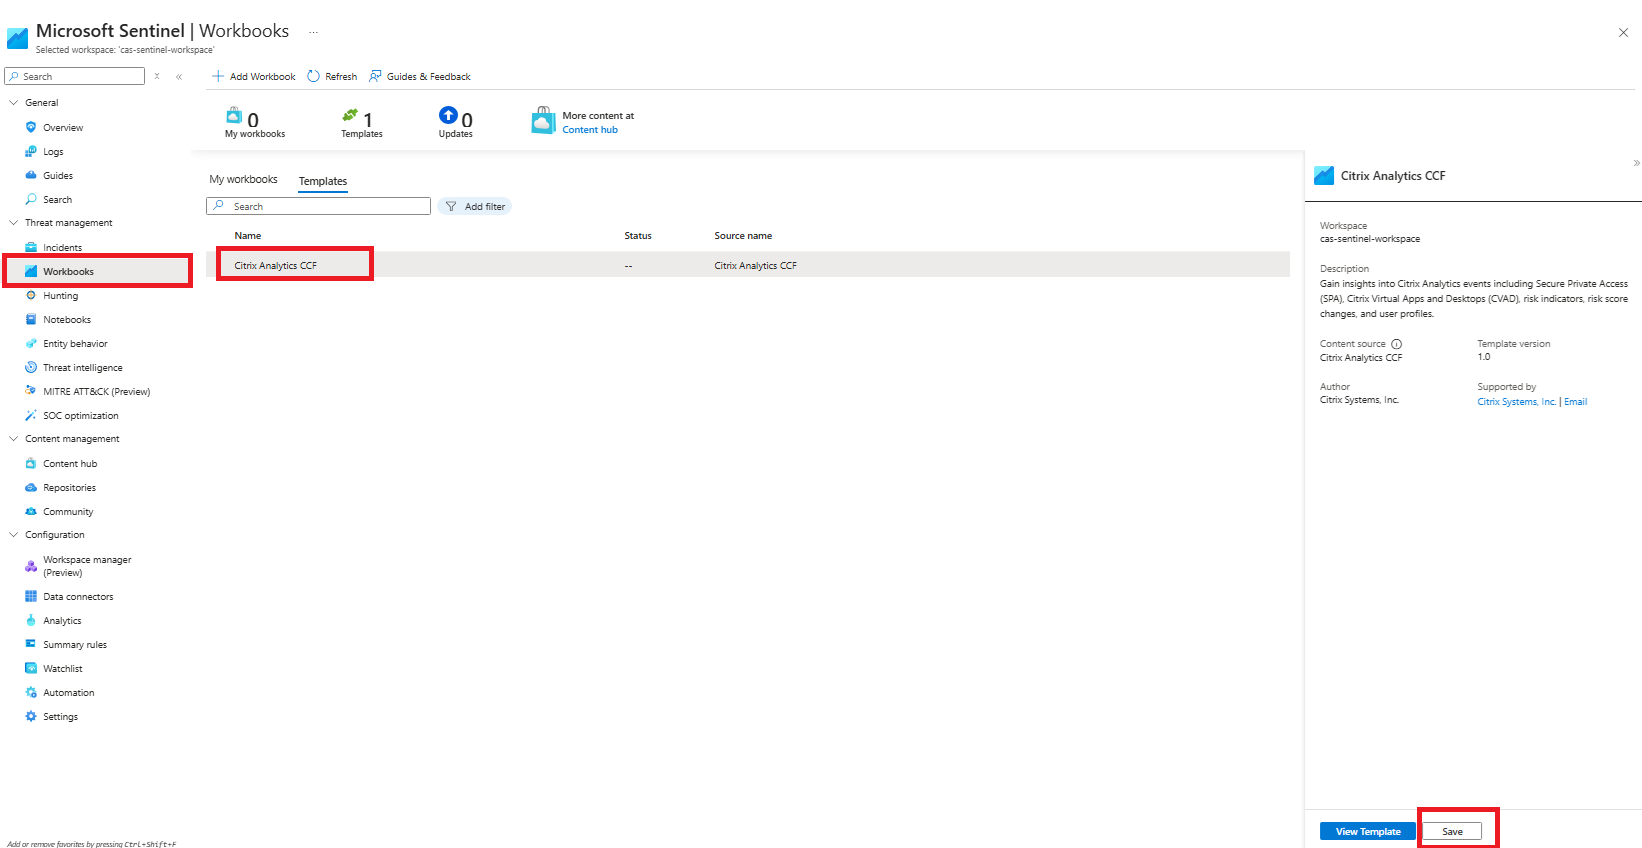
Citrix SPA Sentinel 应用附带一个工作簿模板。要使用它,请打开 Microsoft Sentinel > 威胁管理 > 工作簿 > 模板,选择 Citrix Analytics CCF 工作簿,然后单击保存。然后,选择查看已保存的工作簿以将其打开。
此工作簿提供一个安全私有访问选项卡,用于可视化 SPA 和 DPS 活动。
安全私有访问仪表板(/en-us/citrix-daas/media/sentinel-integration-workbook-spadashboard.png)
此工作簿模板是一个起点。由于所有事件都存储在 CitrixAnalytics_SPA_Events_V1_CL 表中,您还可以根据自己的需求创建自己的可视化效果——编写自定义 Kusto 查询并构建工作簿或仪表板,以突出显示与您的组织最相关的指标和见解。