故障排除应用程序可达性(连接器设备到后端应用程序)
当通过 Secure Private Access™ 交付的 Web、SaaS 或 TCP/UDP 应用程序无法启动时,原因通常是连接器设备与后端应用程序服务器之间的网络问题。到目前为止,管理员无法轻松确认连接器设备是否确实可以访问后端,也无法准确查明连接中断的位置。
Monitor 中的“运行探测”选项解决了这个问题。它允许您从特定的连接器设备触发按需网络探测(连接性测试)到后端主机或应用程序。
探测会遍历连接的每个阶段——DNS 解析、TCP 连接、TLS 握手和 HTTP 请求——并报告每个阶段的结果和所用时间。
这有助于您快速确认可达性并查明失败的确切步骤,而无需登录到连接器设备控制台。
您可以从 Monitor 中的两个位置启动探测:
- “基础结构”视图,您可以在其中选择任何受监控的连接器设备并探测任意主机或应用程序。
- Secure Private Access 会话的“应用程序拓扑”视图,当应用程序启动未能连接到其目标时,会在上下文中提供探测。
要求
- 运行探测是一项管理故障排除操作。您必须以具有完全管理员权限的管理员身份登录 Monitor。“运行探测”选项不适用于技术支持管理员。
- 您必须拥有 Secure Private Access 授权才能触发探测。
- 必须在“基础结构”视图中监控连接器设备。有关详细信息,请参阅 基础结构监控。
- 要从拓扑视图启动探测,您需要 Citrix DaaS™ 和 Secure Private Access 授权。有关详细信息,请参阅 监控和故障排除 Secure Private Access。
探测协议和输入
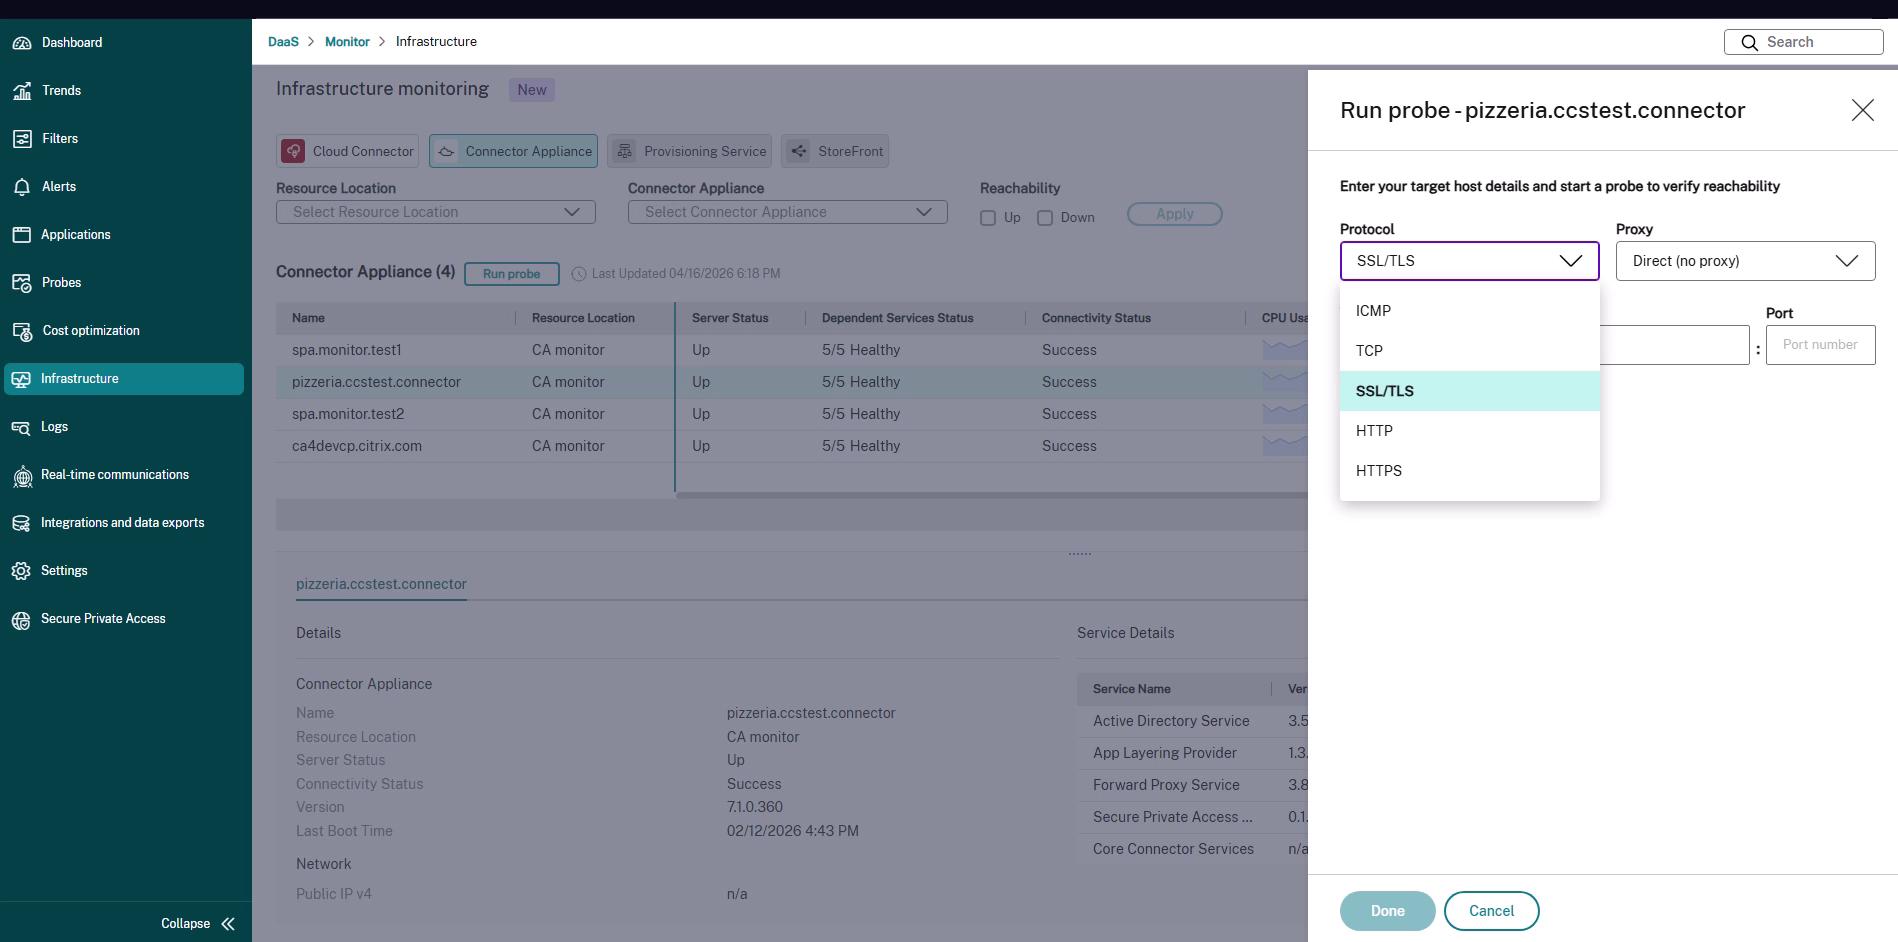
启动探测时,您选择与要测试的后端匹配的“协议”。协议决定了测试哪些连接阶段以及您提供哪些目标详细信息。
| 协议 | 测试内容 | 要提供的目标详细信息 |
|---|---|---|
| ICMP | 后端主机是否响应来自 Connector Appliance 的 ping 请求。 | 目标主机(IP 地址或主机名)。无需端口。 |
| TCP | DNS 解析以及是否可以在端口上打开 TCP 连接。 | 目标主机和端口。 |
| SSL/TLS | DNS 解析、TCP 连接和 TLS 握手(包括证书协商)。 | 目标主机和端口。 |
| HTTP | DNS 解析、TCP 连接以及 HTTP 请求或响应。 | 应用程序 URL。 |
| HTTPS | DNS 解析、TCP 连接、TLS 握手以及 HTTPS 请求或响应。 | 应用程序 URL。 |
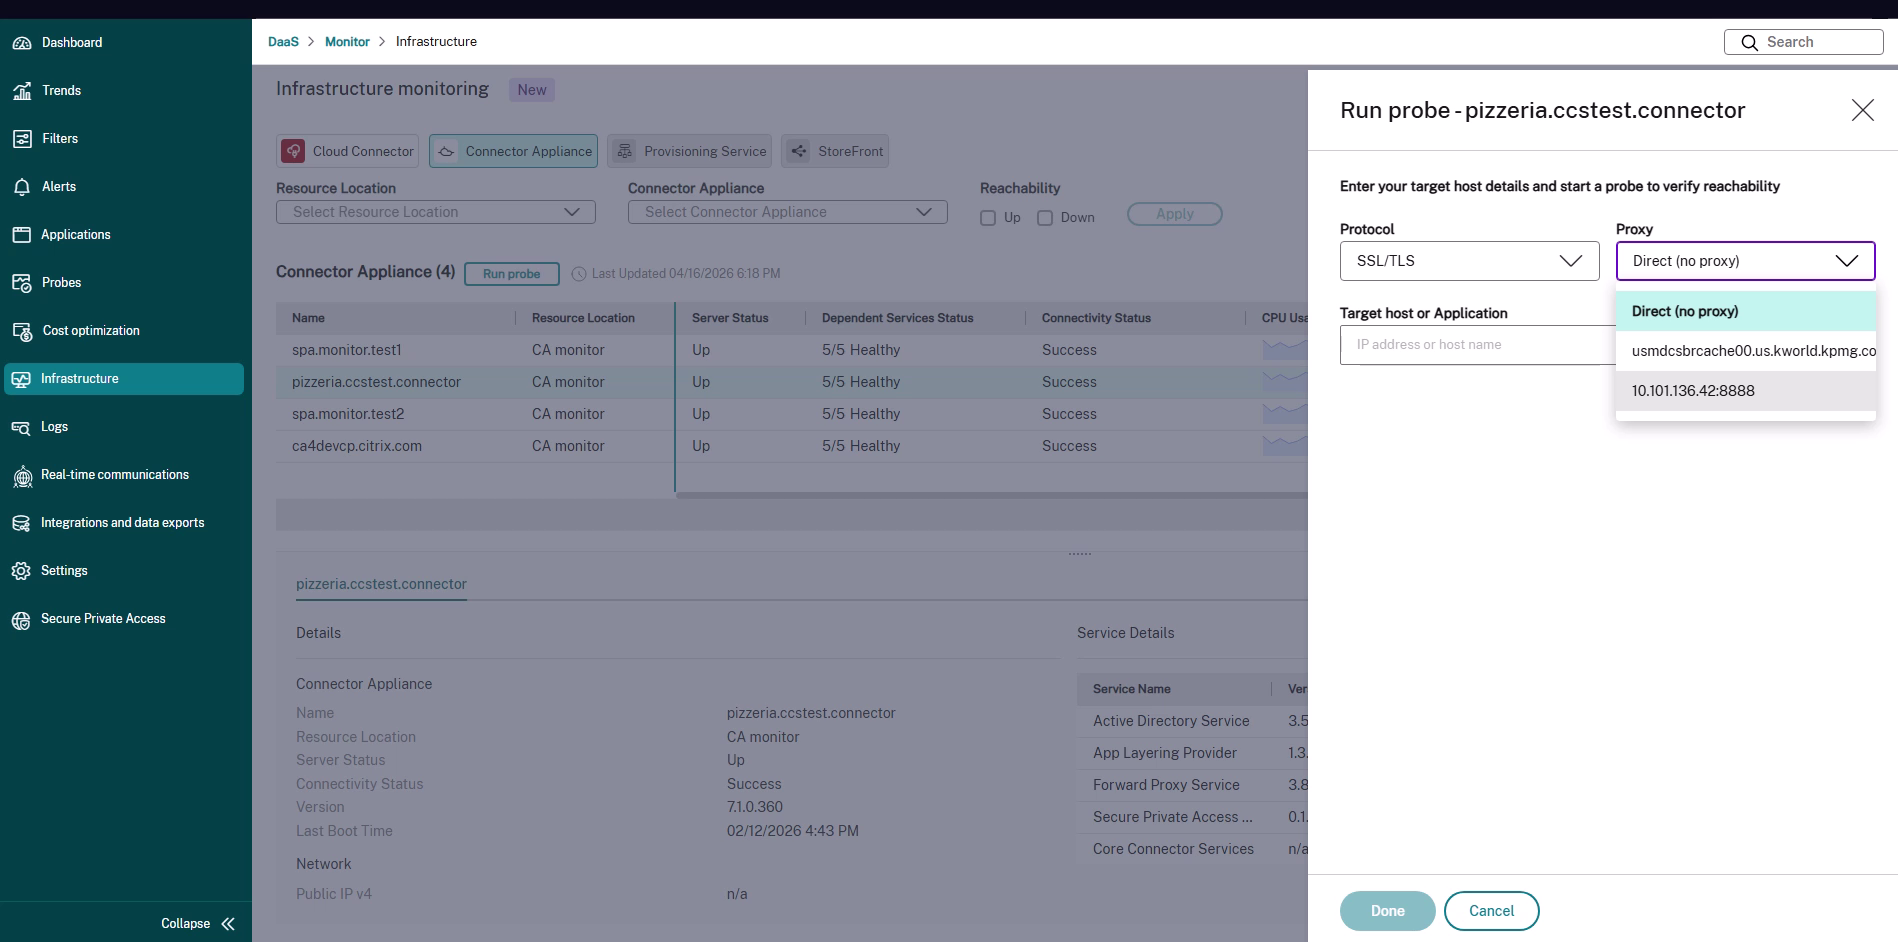
您还可以使用代理列表选择探测是直接运行还是通过代理运行:
- 直接(无代理) – 连接器设备直接连接到目标。
-
<代理> – 连接器设备通过选定的代理路由探测。该列表显示了可用于探测的代理(如
FQDN:PORT或IP:PORT)。
从“基础结构”视图运行探测
当您想要从选定的连接器设备测试任何主机或应用程序的可达性时,请使用此方法—例如,检查应用程序所依赖的后端服务器。
-
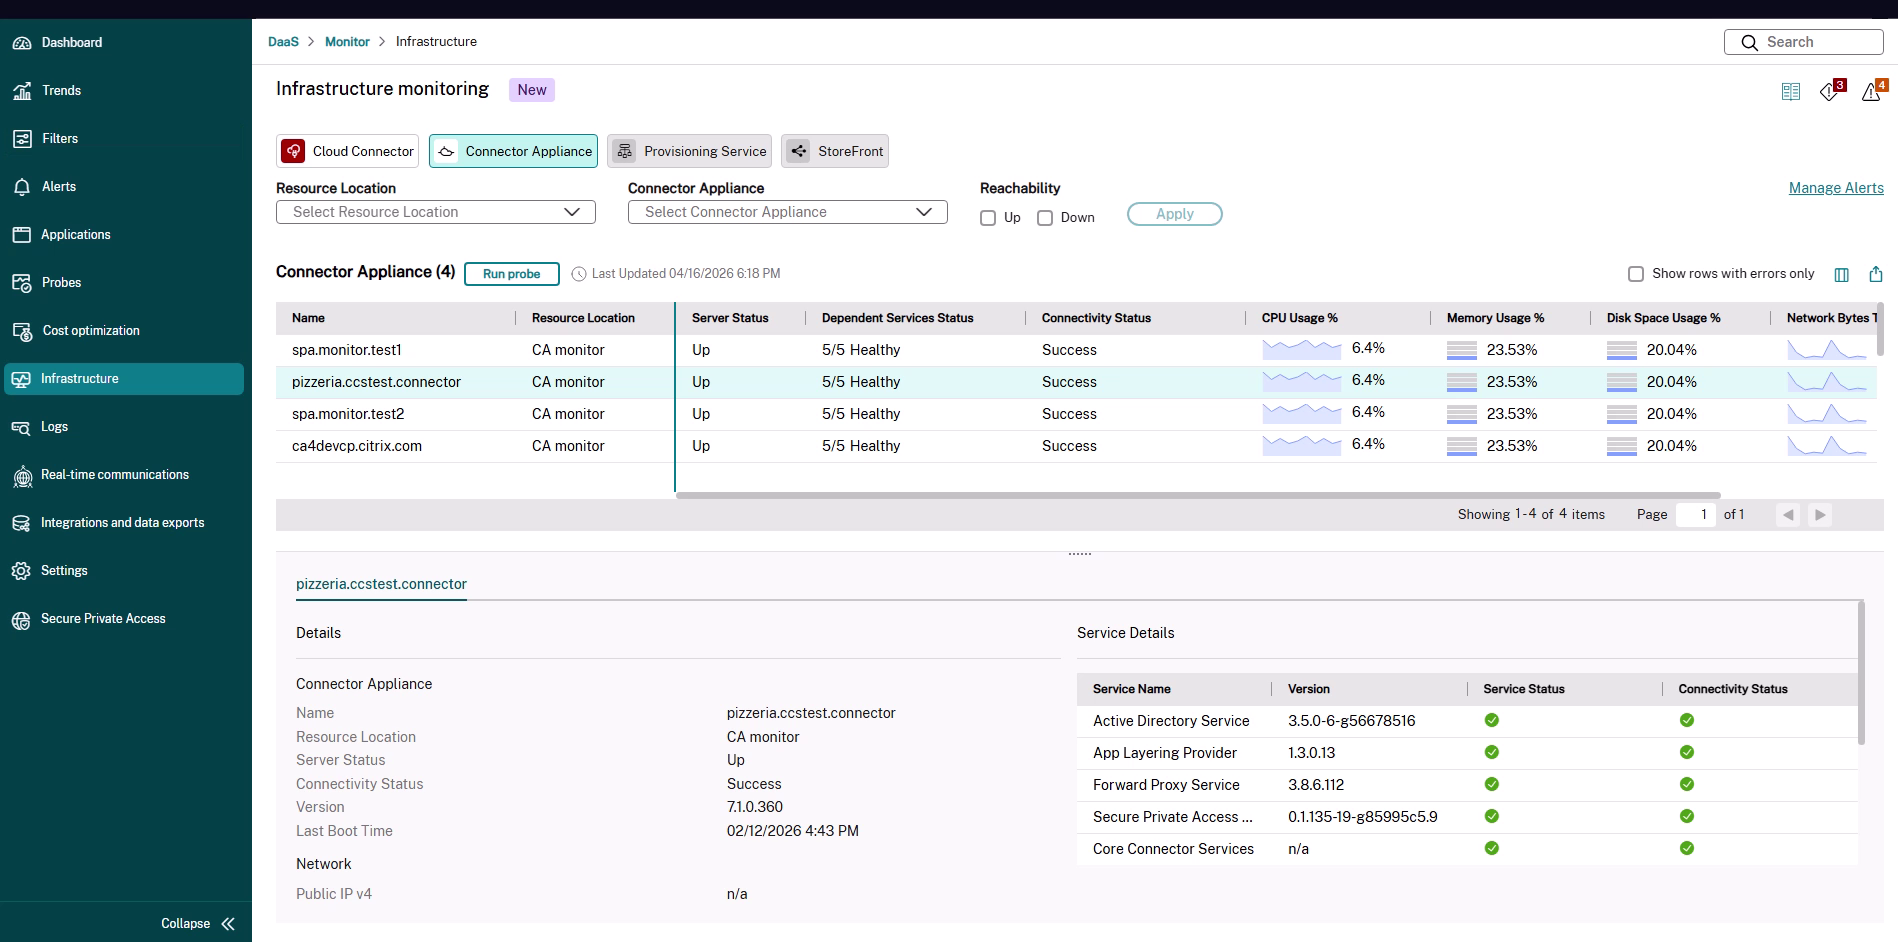
在“监视”中,转到基础结构并选择连接器设备选项卡。该表列出了受监视的连接器设备及其服务器状态、依赖服务状态、连接状态和资源使用情况。
-
选择要从中进行探测的连接器设备行,然后单击运行探测。
-
在运行探测面板中,选择一个协议,如果需要,选择一个代理。
-
如果您希望探测通过代理,请从代理列表中选择它。否则,请保持选中直接(无代理)。
-
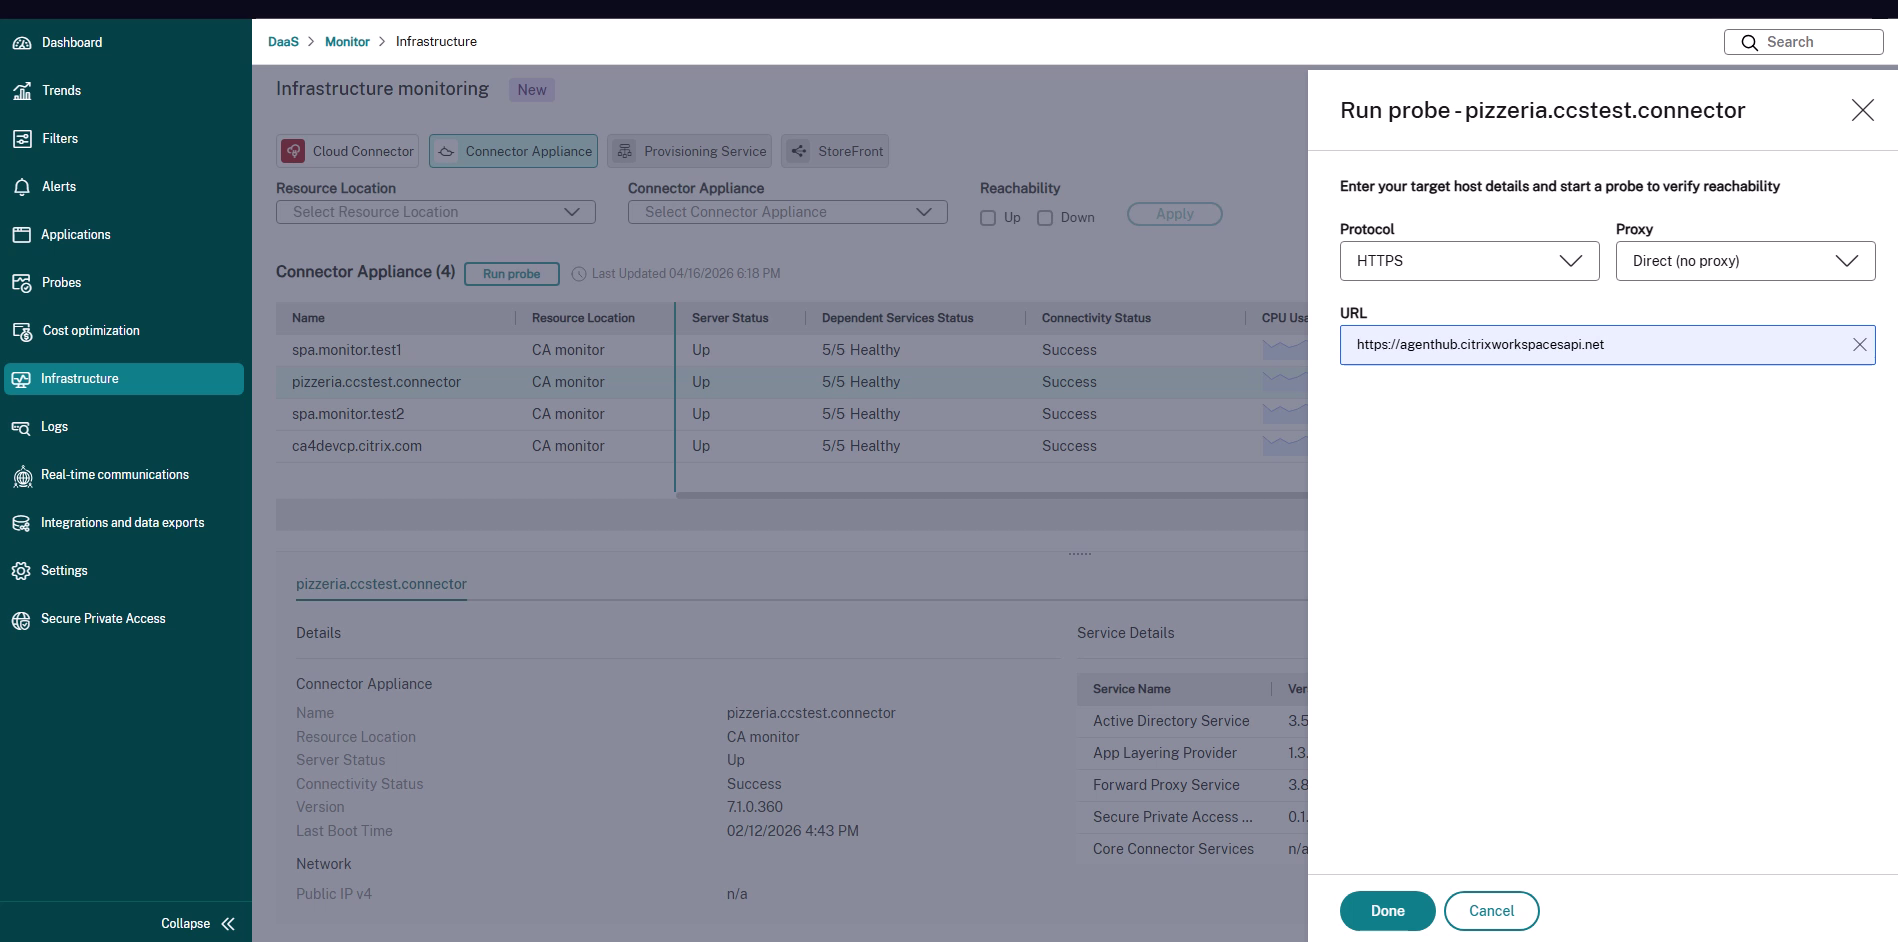
输入您选择的协议的目标详细信息:
- 对于 ICMP、TCP 和 SSL/TLS,键入目标主机或应用程序(IP 地址或主机名),并在适用情况下键入端口。
- 对于 HTTP 和 HTTPS,键入应用程序 URL。
-
单击完成以开始探测。
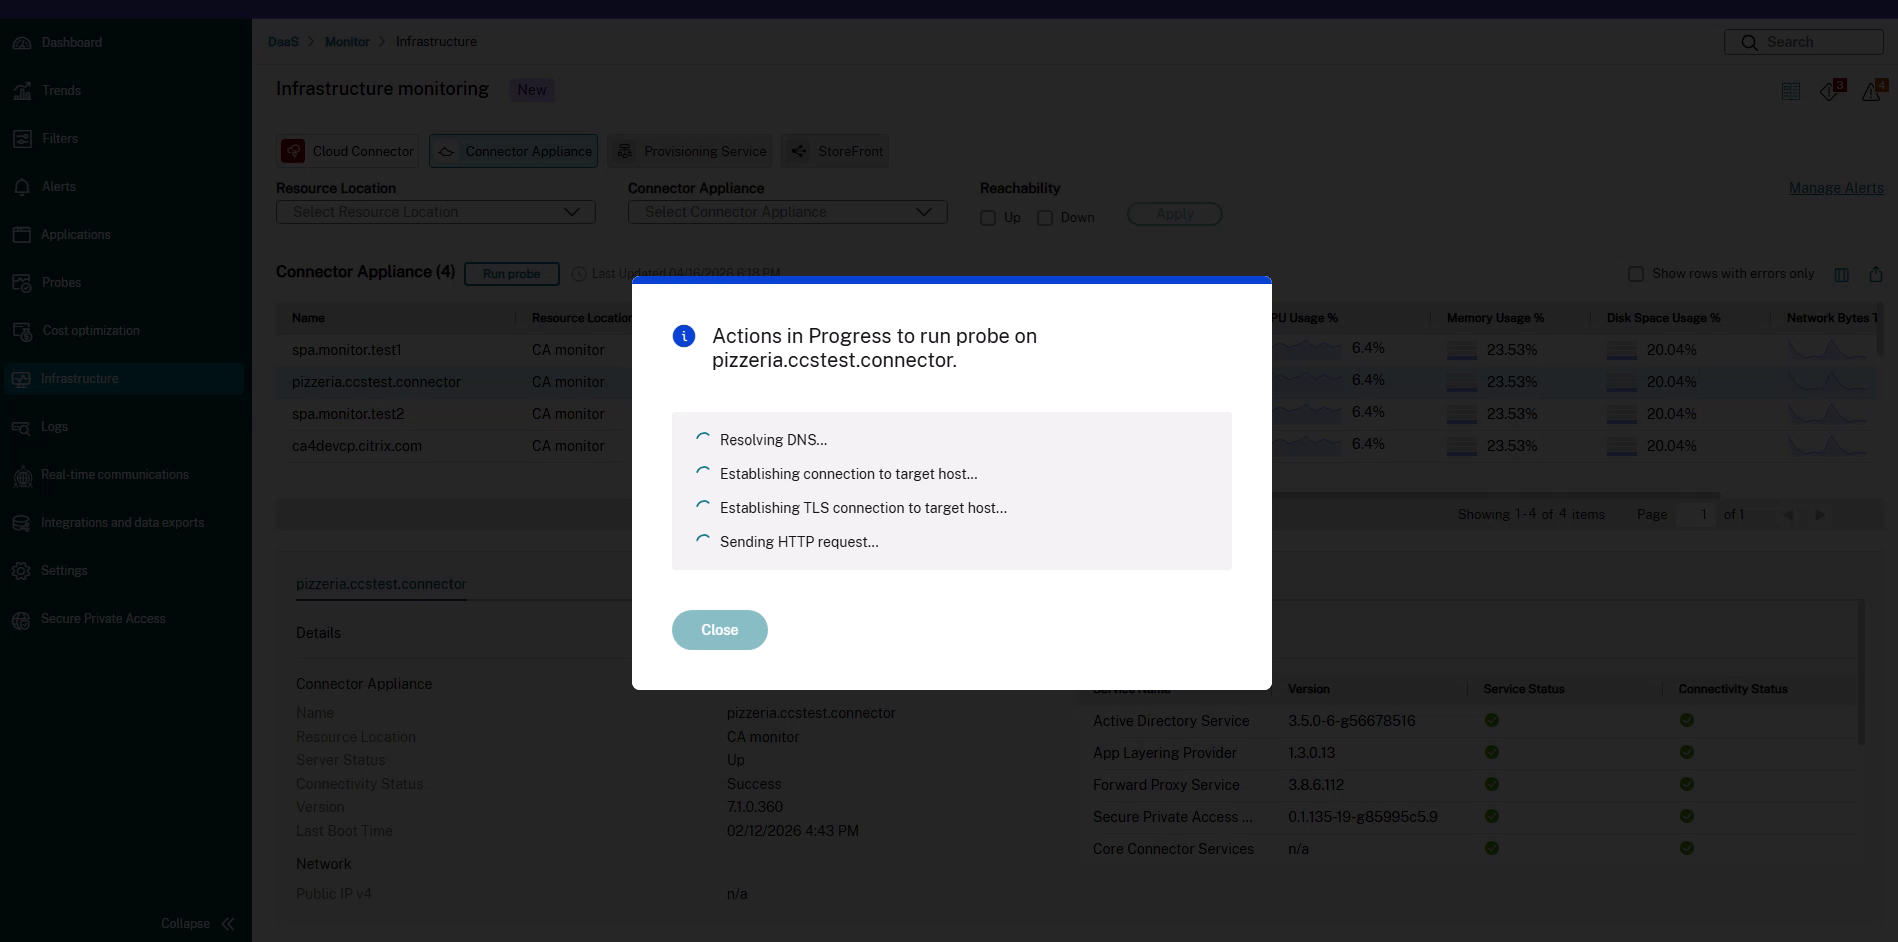
Monitor 显示正在进行的操作对话框,并在运行时更新每个连接阶段。
-
探测完成后,查看结果。有关详细信息,请参阅了解探测结果。单击关闭以关闭对话框。
从应用程序拓扑视图运行探测
当您已在排查 Secure Private Access 应用程序启动失败问题时,请使用此方法。探测是在上下文中提供的,协议和目标已从失败的应用程序中预填充。
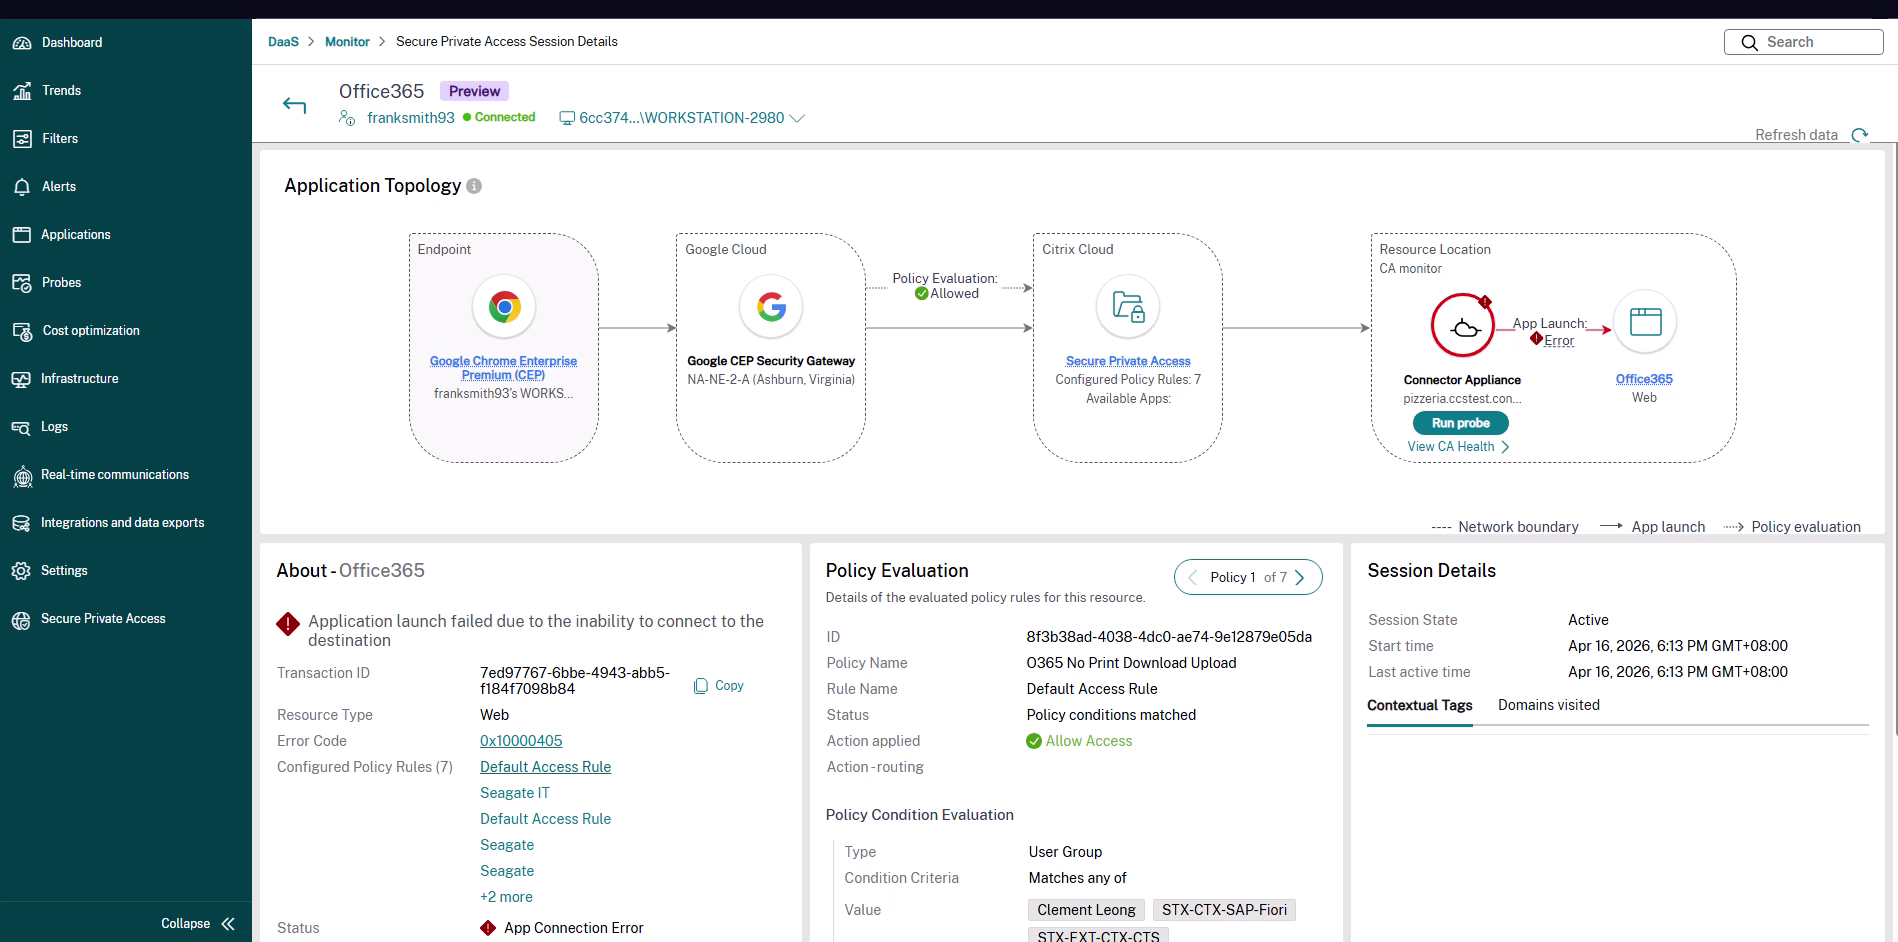
当 Web、SaaS 或 TCP/UDP 应用程序因 Connector Appliance 无法访问后端而启动失败时,应用程序拓扑会将 Connector Appliance 与后端应用程序之间的段突出显示为应用程序启动错误,并且关于窗格会显示由于无法连接到目标,应用程序启动失败。
-
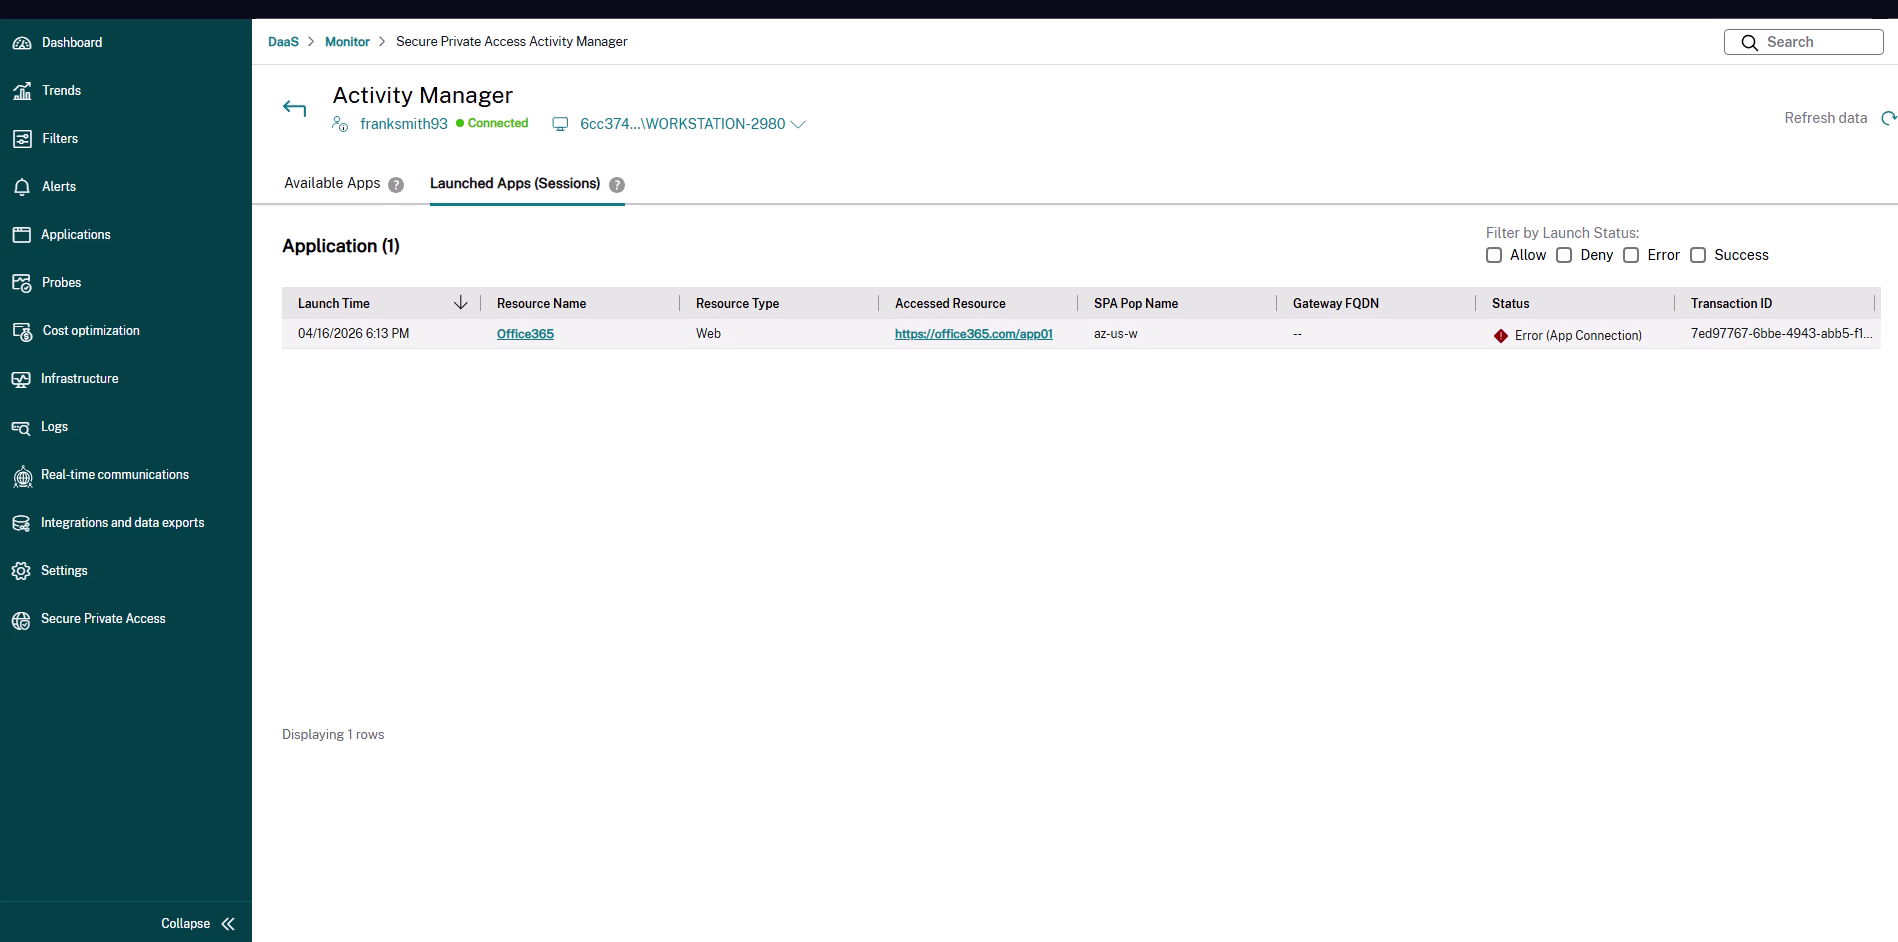
打开受影响会话的Secure Private Access 会话详细信息页面。典型路径是搜索用户,打开活动管理器,选择已启动的应用程序(会话)选项卡,然后单击报告错误(应用程序连接)状态的应用程序。有关导航到会话的更多信息,请参阅监视和排查 Secure Private Access 故障。
-
在应用程序拓扑中,找到资源位置中的 Connector Appliance 节点。当在此跃点启动失败时,该节点会显示一个运行探测按钮(以及一个查看 CA 运行状况链接)。
-
点击“运行探测”。“运行探测”面板打开,其中“协议”和应用程序“URL”已从失败的启动中预填充。如有需要,请调整详细信息。
从拓扑视图打开的运行探测面板(/en-us/citrix-daas/media/ca-probe-topology-panel.png)
-
点击“完成”以启动探测,然后在探测完成后查看结果。
拓扑视图中的探测结果(/en-us/citrix-daas/media/ca-probe-topology-success.png)
运行探测可确认所选的 Connector Appliance 是否可以访问应用程序端点。如果探测成功但应用程序仍无法启动,则可以排除 Connector Appliance 到后端的可达性问题,并将调查重点放在其他方面。如果探测失败,结果将显示失败的阶段,这会引导您找到底层的网络或后端问题。
了解探测结果
探测完成后,Monitor 会显示每个连接阶段的结果以及所花费的时间。对话框还会显示已测试的“应用程序端点”和运行探测的“Connector Appliance”。
探测成功
如果每个阶段都成功,对话框将显示“连接测试成功”并列出每个已完成的阶段,例如:
- DNS 解析成功。
- 已建立与目标主机的连接。
- 已建立与目标主机的 TLS 连接。
- 收到 HTTP 响应,状态行:
HTTP/1.1 301 Moved Permanently。
连接测试成功结果(/en-us/citrix-daas/media/ca-probe-success.png)
注意:
显示的阶段取决于协议。例如,TLS 阶段仅在 SSL/TLS 和 HTTPS 探测中出现,而 HTTP 请求或响应阶段仅在 HTTP 和 HTTPS 探测中出现。
通过代理进行探测
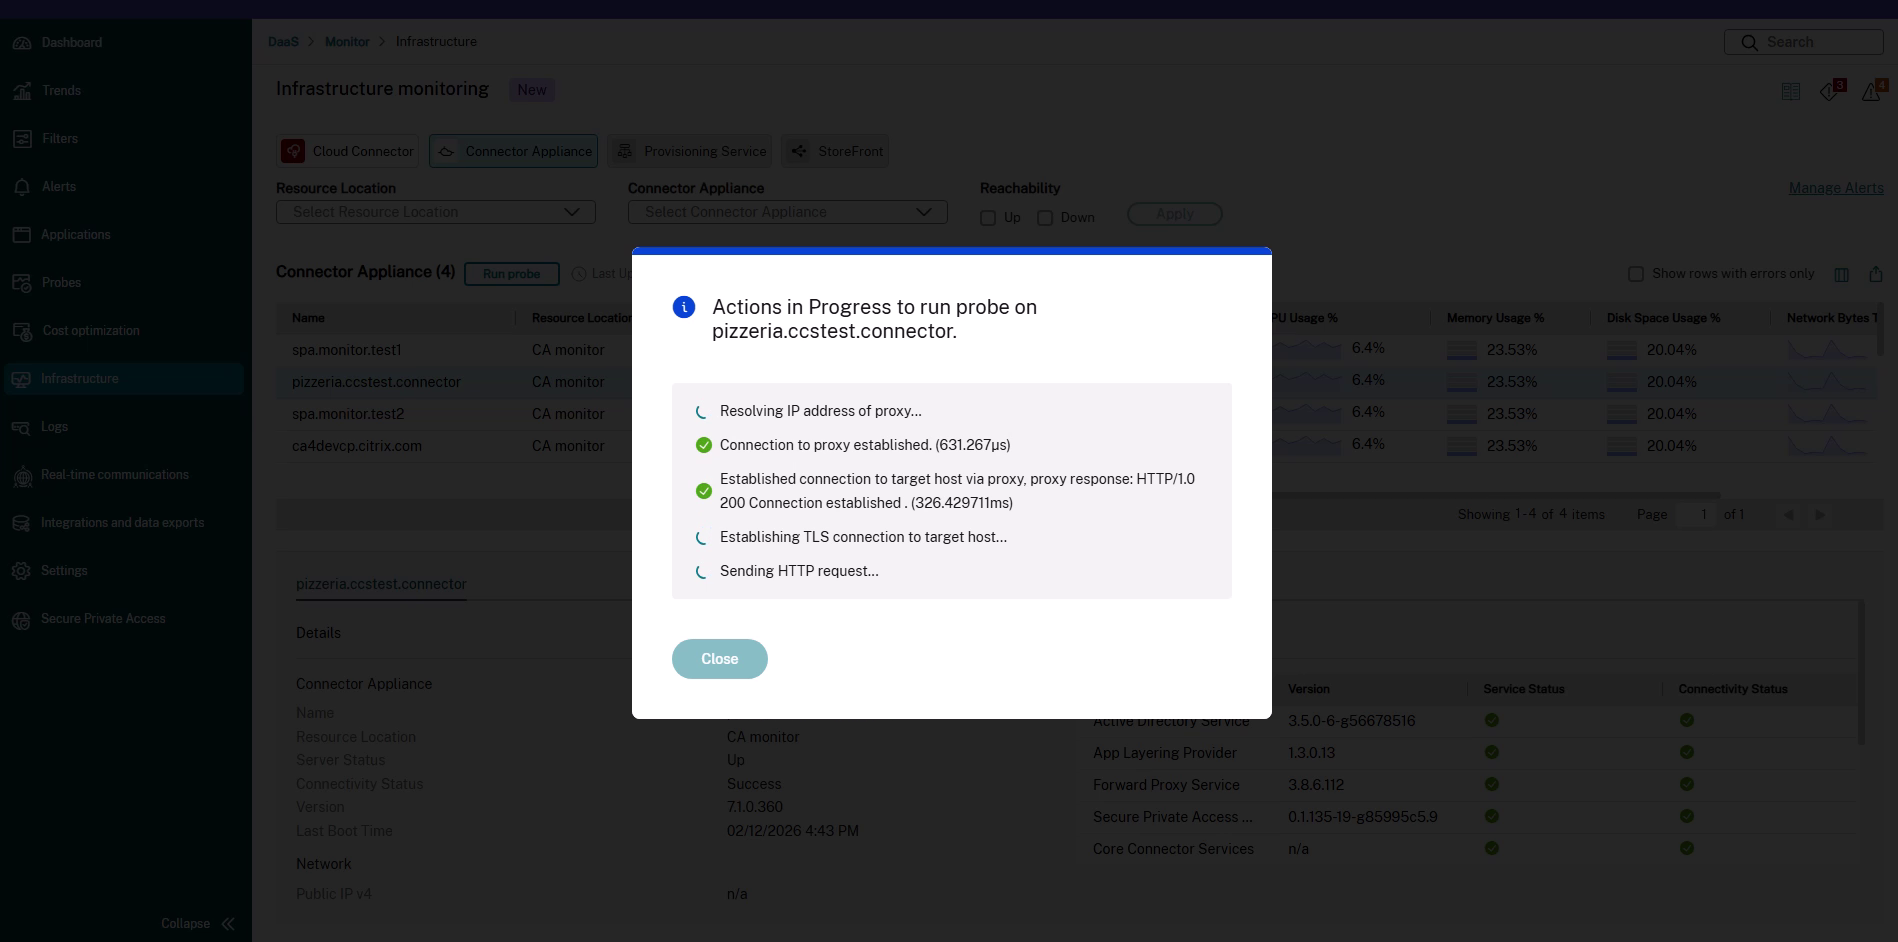
当您通过代理运行探测时,结果将包含目标主机阶段之前的代理连接阶段,例如,已建立与代理的连接 和 通过代理建立与目标主机的连接。
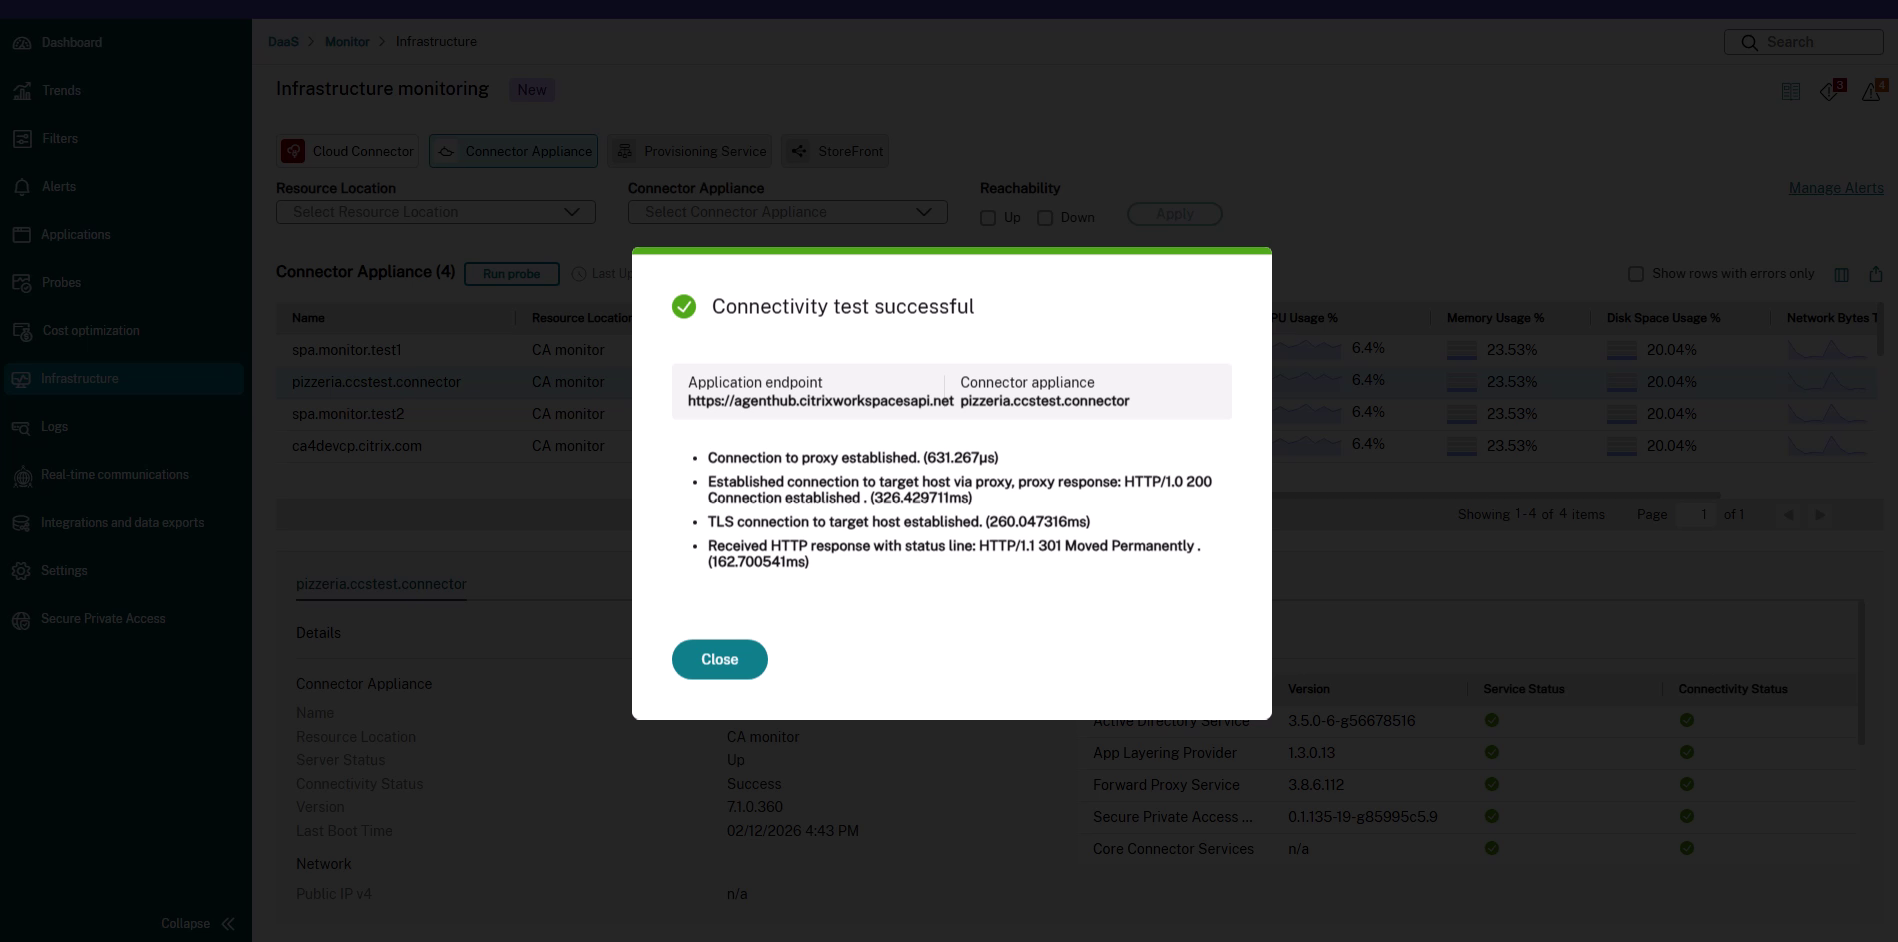
探测失败
如果某个阶段失败,结果会识别出失败的阶段并显示相关的错误详细信息(例如,TCP 连接错误,如 连接被拒绝)。由于探测是从选定的 Connector Appliance 运行的,因此失败的阶段会告诉您路径中断的位置:
- DNS 解析失败 – Connector Appliance 无法解析主机名。请检查 DNS 配置以及您输入的主机名或 URL。
- TCP 连接失败 – 主机不可达或端口已关闭或被阻止。请检查目标主机、端口、防火墙规则以及后端服务是否正在运行。
- TLS 握手失败 – TCP 连接成功,但 TLS 协商失败。请检查证书、TLS 版本以及 SNI 或主机名。
- HTTP 请求失败 – 连接成功,但应用程序返回错误或无响应。请检查应用程序和 URL 路径。
注意事项
- 探测是一种按需的、即时连接测试。它不提供持续监控。
- 探测从选定的 Connector Appliance 的数据路径运行,因此结果反映了该 Connector Appliance 对网络的视图。
- 探测预计在大约两分钟内完成。
- Monitor 不支持从 Connector Appliance 收集数据包跟踪。如果需要数据包跟踪,网络管理员必须从 Connector Appliance 控制台收集。
- 应用程序拓扑中 Connector Appliance 到后端应用程序跃点上的连接延迟值是一个被动、周期性测量值(过去一小时的 P90)。当您需要对该跃点进行按需、即时可达性测试时,请使用探测器。有关详细信息,请参阅Connector Appliance 到后端应用程序延迟。