
配置 PIV 智能卡身份验证
本文列出了在 Director 服务器和 Active Directory 中启用智能卡身份验证功能所需的配置。
注意:
智能卡身份验证仅支持来自同一 Active Directory 域的用户。
Director 服务器配置
在 Director 服务器上执行以下配置步骤:
-
安装并启用客户端证书映射身份验证。请遵循 Microsoft 文档 客户端证书映射身份验证 中的“使用 Active Directory 进行客户端证书映射身份验证”说明。
-
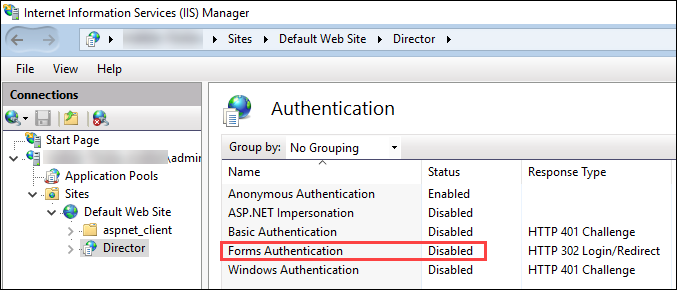
在 Director 站点上禁用表单身份验证。启动 IIS 管理器。转至“站点” \> “默认网站” \> “Director”。选择“身份验证”。右键单击“表单身份验证”,然后选择“禁用”。
-
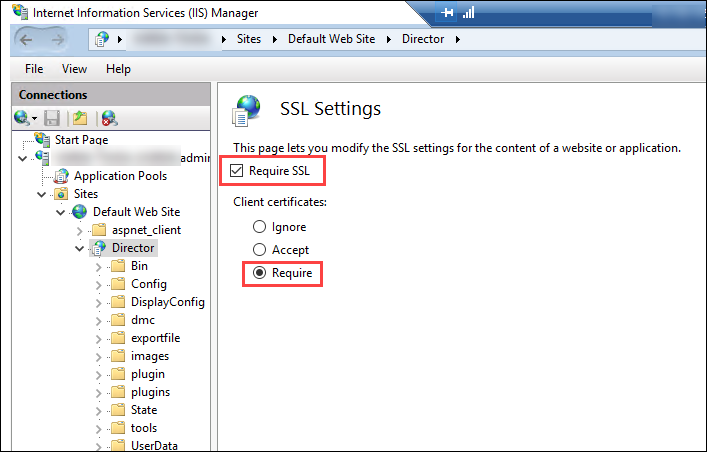
为客户端证书身份验证配置 Director URL,使用更安全的 https 协议(而不是 HTTP)。
-
启动 IIS 管理器。
-
转至“站点” \> “默认网站” \> “Director”。
-
选择 SSL Settings。
-
选择 要求 SSL 和 客户端证书 \> 要求。
-
-
更新 web.config。打开 web.config 文件(位于
c:\inetpub\wwwroot\Director)并使用文本编辑器打开。
在
<system.webServer> 父元素下,将以下代码片段添加为第一个子元素:
<defaultDocument>
    <files>
        <add value="LogOn.aspx"/>
    </files>
 </defaultDocument>
活动目录配置
默认情况下,Director 应用程序使用 Application Pool 标识属性运行。智能卡身份验证需要委派,因此 Director 应用程序标识必须在服务主机上具有可信计算基 (TCB) 权限。
Citrix 建议您为应用程序池标识创建一个单独的服务帐户。根据 MSDN Microsoft 文章中的说明创建服务帐户并分配 TCB 权限,该文章是 Protocol Transition with Constrained Delegation Technical Supplement。
将新创建的服务帐户分配给 Director 应用程序池。下图显示了示例服务帐户 Domain Pool 的属性对话框。
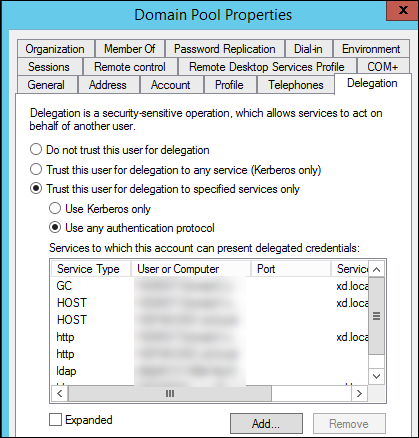
为此帐户配置以下服务:
-
交付控制器™:HOST, HTTP
-
Director 配置:HOST, HTTP
-
活动目录:GC、LDAP
要配置,
-
在用户帐户属性对话框中,单击“添加”。
-
在“添加服务”对话框中,单击“用户”或“计算机”。
-
选择 Delivery Controller 主机名。
-
从“可用服务”列表中,选择 HOST 和 HTTP 服务类型。
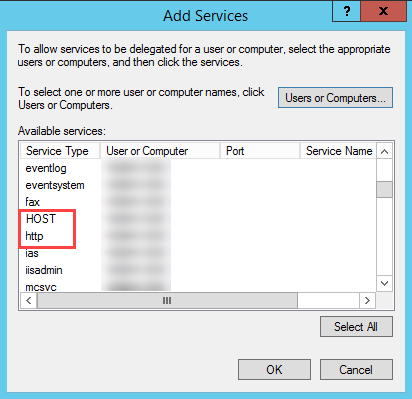
同样,为 Director 和 Active Directory 主机添加服务类型。
Firefox 浏览器配置
要使用 Firefox 浏览器,请安装 OpenSC 0.17.0 中提供的 PIV 驱动程序。有关安装和配置说明,请参阅 在 Firefox 中逐步安装 OpenSC PKCS#11 模块。 有关 Director 中智能卡身份验证功能用法的信息,请参阅 Director 文章中的 将 Director 与基于 PIV 的智能卡身份验证结合使用 部分。