
安全
为安全启用 ProGuard
我们已启用 ProGuard,通过混淆使适用于 Android 的 Citrix Workspace 更加安全。ProGuard 会重命名代码的不同部分,以防止检查堆栈跟踪,并使 Workspace 应用程序安全。ProGuard 还通过缩短应用程序类、方法和字段的名称来减小应用程序大小。
加密
此功能是对安全通信协议的重要更改。前缀为 TLS_RSA_ 的密码套件不提供前向保密性,被认为是弱密码套件。
TLS_RSA_ 密码套件已删除。版本 20.6.5 及更高版本支持高级 TLS_ECDHE_RSA_ 密码套件。如果您的环境未配置 TLS_ECDHE_RSA_ 密码套件,则由于弱密码,您无法启动客户端。
支持以下高级密码套件:
TLS v1.2 支持:
-
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
-
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA
TLS v1.3 支持:
-
TLS_AES_256_GCM_SHA384
-
TLS_AES_128_GCM_SHA256
支持传输层安全性 1.3
适用于 Android 的 Citrix Workspace 应用程序现在支持传输层安全性 (TLS) 1.3。它提升了性能和效率。TLS 1.3 凭借其强大的密码套件和一次性会话密钥提供了强大的安全性。
最终用户可以在适用于 Android 的 Citrix Workspace 应用程序上按如下方式启用它:
-
转到 Citrix Workspace 应用程序设置 > TLS 版本。
-
点击选择协议版本选项,然后选择 TLS v1.3。
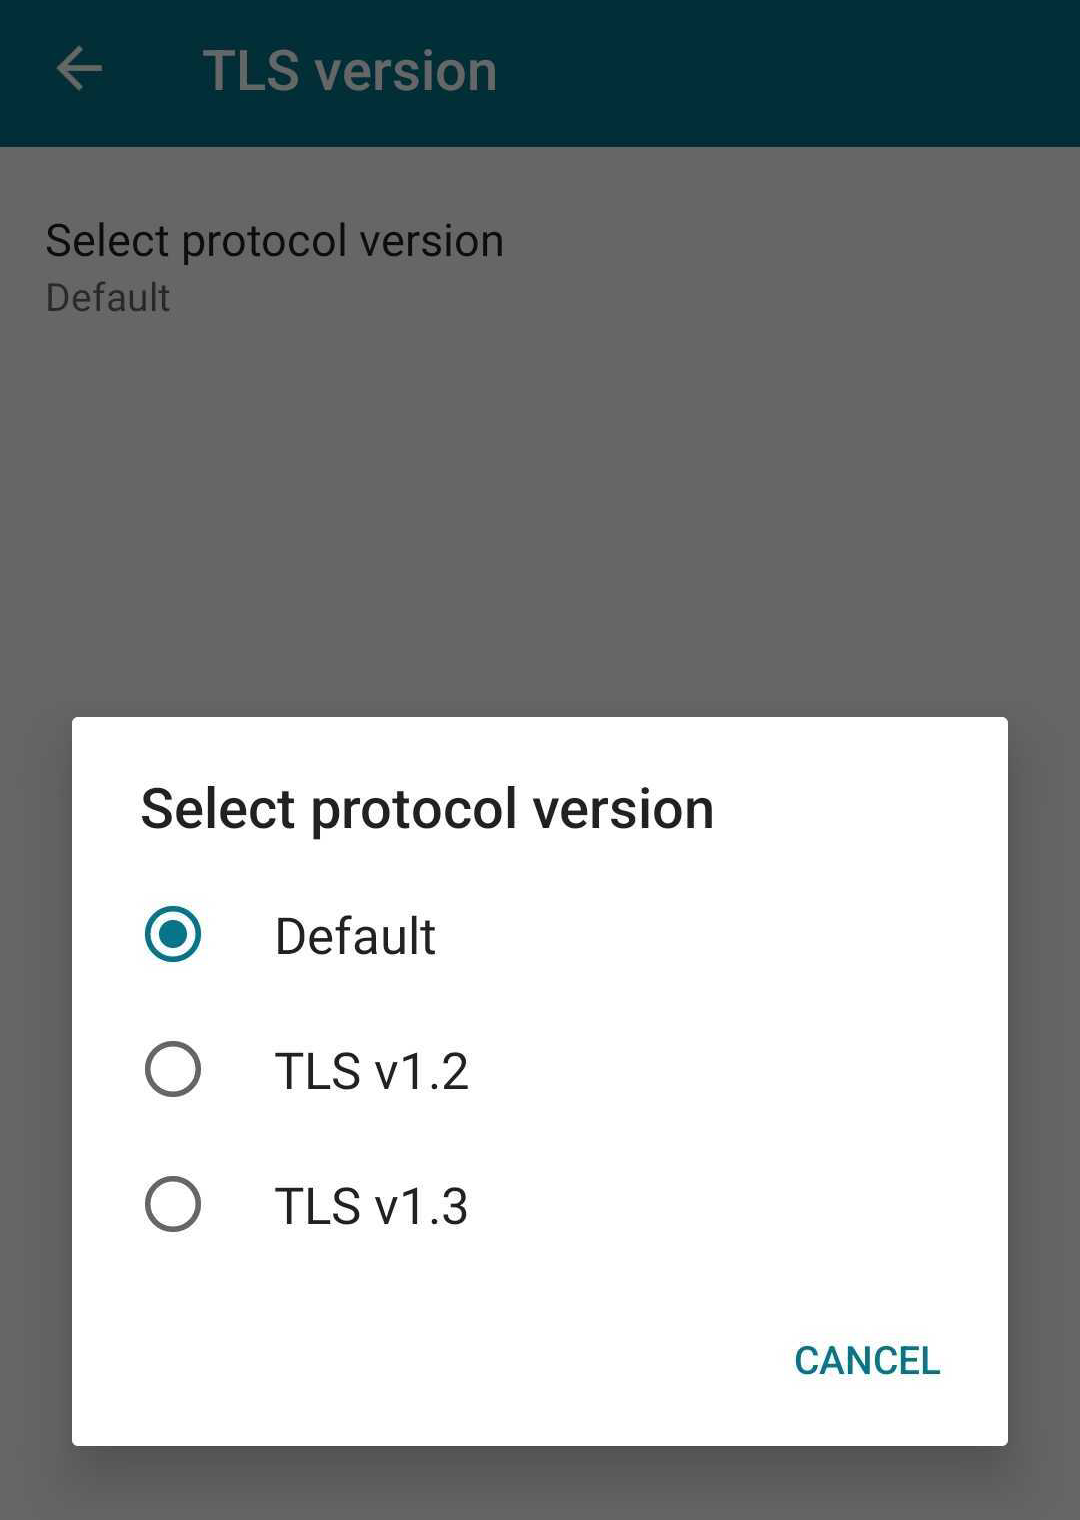
有关详细信息,请参阅加密
有关帮助文档的详细信息,请参阅TLS 版本。
越狱设备
越狱设备是指其所有者已对其进行修改的设备,通常是为了绕过安全保护。当用户连接越狱的 Android 设备时,这些设备会对您的部署构成安全风险。当适用于 Android 的 Citrix Workspace 应用程序对越狱的 Android 设备进行基本检测时,该应用程序会向用户显示警报。
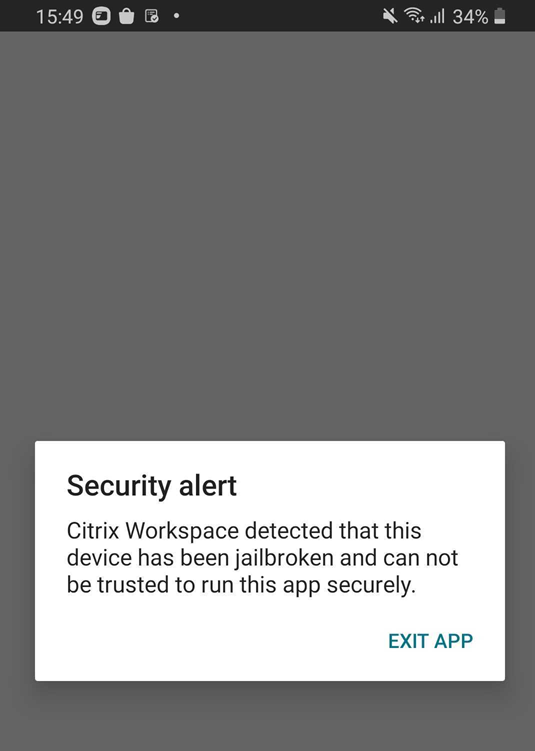
为了进一步帮助保护您的环境,您可以配置 StoreFront™ 或 Web Interface 以帮助阻止检测到的越狱设备运行应用程序。
注意:
Citrix Workspace™ 应用程序如果检测到越狱设备,会自行停用以保护数据并维护安全性。这可确保应用程序无法在未经授权修改的设备上使用。
要求:
-
适用于 Android 的 Citrix Workspace 应用程序 24.7.0 或更高版本。
-
通过管理员帐户访问 StoreFront 或 Web Interface。
为帮助阻止检测到的越狱设备运行应用程序:
-
以具有管理员权限的用户身份登录到您的 StoreFront 或 Web Interface 服务器。
-
找到文件 default.ica,该文件位于以下位置之一:
-
C:\\inetpub\\wwwroot\\Citrix\*storename* conf(微软互联网 信息服务) -
C:\\inetpub\\wwwroot\\Citrix\*storename*\\App _Data(微软 互联网信息服务) -
./usr/local/tomcat/webapps/Citrix/XenApp/WEB-INF(阿帕奇 Tomcat)
-
-
保存文件并重新启动您的 StoreFront 或 Web Interface 服务器。
重新启动 StoreFront 服务器后,看到有关越狱设备警报的用户将无法从您的 StoreFront 或 Web Interface 服务器启动应用程序。
要允许检测到的越狱设备运行应用程序:
如果您未设置
AllowJailBrokenDevices,则默认设置为向越狱设备用户显示警报,但仍允许他们打开应用程序。
如果您希望专门允许用户在越狱设备上运行应用程序,请设置
AllowJailBrokenDevices=ON。
当您将
AllowJailBrokenDevices 设置为 ON 时,您的用户会看到有关使用越狱设备的警报,但他们可以通过 StoreFront 或 Web Interface 运行应用程序。