Delegierte Administration
Die delegierte Administration verwendet drei Konzepte: Administratoren, Rollen und Bereiche. Berechtigungen basieren auf der Rolle eines Administrators und dem Umfang dieser Rolle. Zum Beispiel könnte einem Administrator eine Helpdesk-Administratorrolle zugewiesen werden, deren Umfang die Verantwortung für Endbenutzer an nur einem Standort umfasst.
Administrative Berechtigungen bestimmen die Überwachungsoberfläche, die Administratoren präsentiert wird, und die Aufgaben, die sie ausführen können. Berechtigungen bestimmen:
-
Die Ansichten, auf die der Administrator zugreifen kann, die zusammenfassend als Ansicht bezeichnet werden.
-
Die Desktops, Maschinen und Sitzungen, die der Administrator anzeigen und mit denen er interagieren kann.
-
Die Befehle, die der Administrator ausführen kann, wie das Shadowing einer Benutzersitzung oder das Aktivieren des Wartungsmodus.
Die Überwachung unterstützt jetzt delegierte Administratorrollen, die es Ihnen ermöglichen, Administratoren benutzerdefinierte oder integrierte Rollen zuzuweisen. Die Rolle bestimmt die verfügbaren Berechtigungen und somit, wie ein Administrator die Überwachung nutzt. Sie können auch den für diese Rollen geltenden Bereich definieren. Der Bereich definiert die Objekte, für die die Rolle gilt.
Informationen zum Erstellen delegierter Administratoren finden Sie im Hauptartikel Delegierte Administration.
Die integrierten Rollen und Berechtigungen bestimmen, wie Administratoren Monitor verwenden:
| Administratorrolle | Berechtigungen in Monitor |
|---|---|
| Volladministrator | Vollzugriff auf alle Ansichten und kann alle Befehle ausführen, einschließlich des Shadowings einer Benutzersitzung, des Aktivierens des Wartungsmodus und des Exportierens von Trenddaten. |
| Bereitstellungsgruppen-Administrator | Vollzugriff auf alle Ansichten und kann alle Befehle ausführen, einschließlich des Shadowings einer Benutzersitzung, des Aktivierens des Wartungsmodus und des Exportierens von Trenddaten. |
| Nur-Lese-Administrator | Kann auf alle Ansichten zugreifen und alle Objekte in den angegebenen Bereichen zusätzlich zu globalen Informationen sehen. Kann Berichte von HDX™-Kanälen herunterladen und Trends-Daten über die Exportoption in der Trends-Ansicht exportieren. Kann keine anderen Befehle ausführen oder Änderungen in den Ansichten vornehmen. |
| Helpdesk-Administrator | Kann nur auf die Ansichten Helpdesk und Benutzerdetails zugreifen und kann nur Objekte anzeigen, deren Verwaltung dem Administrator delegiert wurde. Kann die Sitzung eines Benutzers überwachen und Befehle für diesen Benutzer ausführen. Kann Wartungsmodus-Operationen durchführen. Kann Energieverwaltungsoptionen für Einzelsitzungs-Betriebssystemmaschinen verwenden. Kann integrierte Skriptaufgaben ausführen. Kann benutzerdefinierte Skriptaufgaben ausführen. Kann nicht auf die Ansichten Dashboard, Trends, Warnungen oder Filter zugreifen. Kann keine Energieverwaltungsoptionen für Mehrsitzungs-Betriebssystemmaschinen verwenden. |
| Maschinenkatalog-Administrator | Kann nur auf die Seite Maschinendetails (maschinengestützte Suche) zugreifen. |
| Host-Administrator | Kein Zugriff. Dieser Administrator wird für Monitor nicht unterstützt und kann keine Daten anzeigen. |
| Probe-Agent-Administrator | Nur-Lese-Zugriff auf die Seite Anwendungen, kann auf keine andere Ansicht zugreifen. Ist dazu gedacht, den Citrix Probe Agent auf Endpunktmaschinen auszuführen. |
| Monitoring-Volladministrator | Hat vollen Zugriff auf alle Ansichten und Befehle in der Monitor-Konsole. |
| Sitzungsadministrator | Kann Bereitstellungsgruppen anzeigen und die zugehörigen Sitzungen und Maschinen auf der Seite Filter der Monitor-Konsole verwalten. |
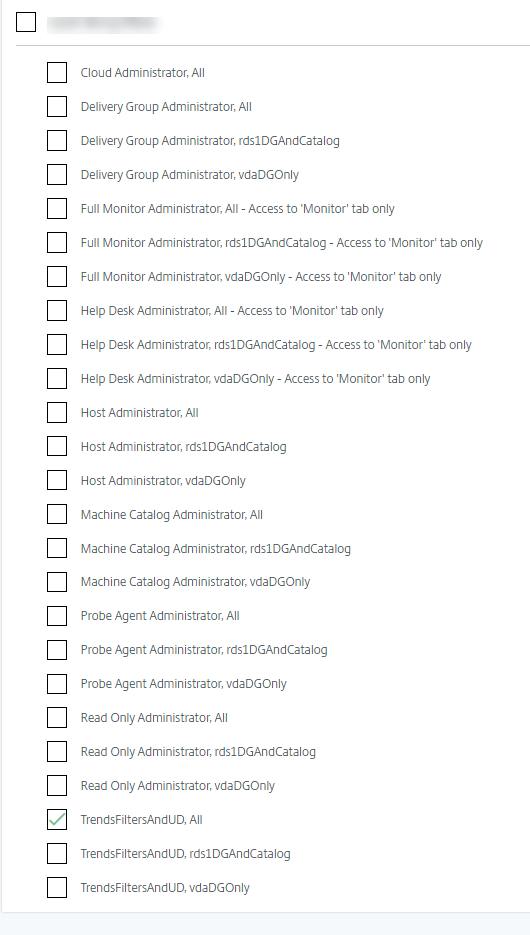
Um einem Benutzer eine Rolle (integriert oder benutzerdefiniert) zuzuweisen, gehen Sie im Citrix Cloud™-Menü zu Identitäts- und Zugriffsverwaltung > Administratoren. Wenn Sie hier den Zugriff eines Administrators hinzufügen oder bearbeiten, können Sie Benutzerdefinierter Zugriff und eine der aufgelisteten Rollen auswählen.
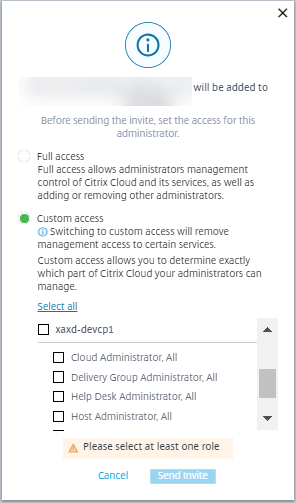
Sie können benutzerdefinierte Rollen und Bereiche unter Administrators > Administrators definieren.
Die integrierten Rollen und benutzerdefinierten Rollen werden zur Auswahl mit benutzerdefiniertem Bereich aufgelistet.