
Adaptiver Transport
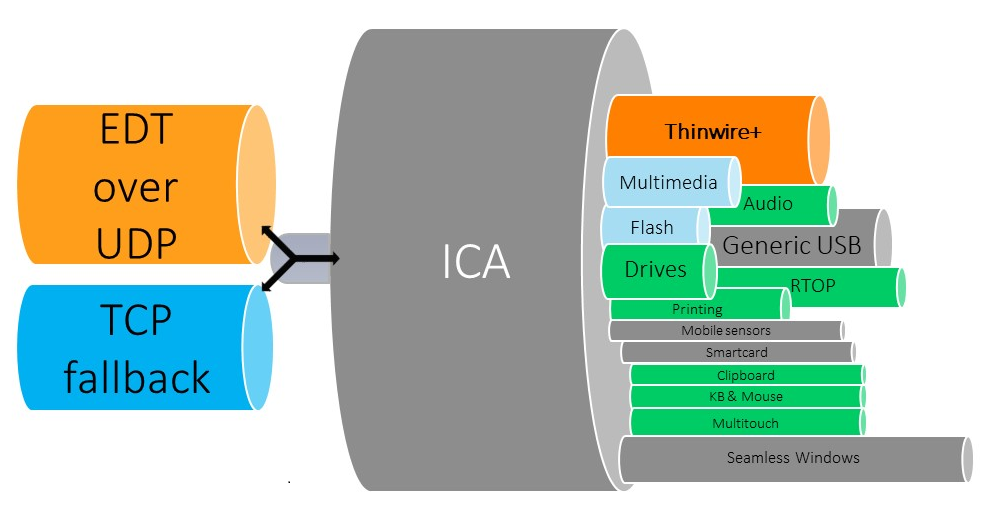
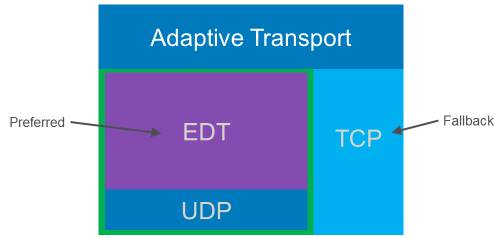
Adaptiver Transport ist ein Mechanismus in Citrix Virtual Apps and Desktops™, der das Herstellen von Verbindungen für HDX-Sitzungen über ein bevorzugtes Transportprotokoll ermöglicht und gleichzeitig einen Fallback auf TCP bietet, falls die Konnektivität mit dem bevorzugten Protokoll nicht verfügbar ist.
Die folgenden Transportprotokolle werden unterstützt:
-
Enlightened Data Transport (EDT)
-
Transmission Control Protocol (TCP)
Konfiguration
Adaptiver Transport ist standardmäßig aktiviert. Sie können den adaptiven Transport so konfigurieren, dass er in den folgenden Modi arbeitet:
-
Bevorzugt: (Standard) Der Client versucht, sich mit dem bevorzugten Protokoll zu verbinden, und greift auf TCP zurück, falls die Konnektivität mit dem bevorzugten Protokoll nicht verfügbar ist.
-
Diagnosemodus: Der Client versucht nur, sich über das bevorzugte Protokoll zu verbinden. Der Fallback auf TCP ist deaktiviert.
-
Aus: Der Client versucht nur, sich über TCP zu verbinden.
Funktionsweise
Wenn Adaptiver Transport auf
Preferred eingestellt ist, versucht der Client, sich parallel mit dem bevorzugten Protokoll und TCP mit der Sitzung zu verbinden. Dies ermöglicht die Optimierung der Verbindungszeit, falls eine Verbindung mit dem bevorzugten Protokoll nicht möglich ist und der Client auf TCP zurückgreifen muss. Wird die Verbindung über TCP hergestellt, versucht der Client alle fünf Minuten im Hintergrund, sich mit dem bevorzugten Protokoll zu verbinden.
Wenn Adaptiver Transport auf
Diagnostic mode eingestellt ist, verbindet sich der Client nur mit dem bevorzugten Protokoll mit der Sitzung. Kann der Client keine Verbindung über das bevorzugte Protokoll herstellen, greift er nicht auf TCP zurück, und die Verbindung schlägt fehl.
Wenn Adaptiver Transport auf
Off eingestellt ist, ist Adaptiver Transport deaktiviert, und der Client verbindet sich nur über TCP mit der Sitzung.
Systemanforderungen
Im Folgenden sind die Anforderungen für die Verwendung von Adaptive Transport und EDT aufgeführt:
-
Steuerungsebene
-
Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service)
-
Citrix Virtual Apps and Desktops: aktuell unterstützte Version
-
-
Virtual Delivery Agent
-
Windows: aktuell unterstützte Version (2402 oder höher empfohlen)
-
Linux: aktuell unterstützte Version (2402 oder höher empfohlen)
-
-
Citrix Workspace™-App
-
Windows: aktuell unterstützte Version (2402 oder höher empfohlen)
-
Linux: aktuell unterstützte Version (2402 oder höher empfohlen)
-
Mac: aktuell unterstützte Version (2402 oder höher empfohlen)
-
iOS: neueste Version, verfügbar im Apple App Store
-
Android: neueste Version, verfügbar bei Google Play
-
-
Citrix NetScaler® Gateway
-
14.1.12.30 oder höher (empfohlen)
-
13.1.17.42 oder höher (13.1-52.19 oder höher empfohlen)
-
Hinweis:
Details zum Linux VDA finden Sie in der Dokumentation zu Linux Virtual Delivery Agent.
Netzwerkanforderungen
Die folgenden Abschnitte beschreiben die Netzwerkanforderungen für die Verwendung von EDT mit Adaptive Transport:
Sitzungshosts
Wenn Ihre Sitzungshosts über eine Firewall wie die Windows Defender Firewall verfügen, müssen Sie den folgenden eingehenden Datenverkehr für interne Verbindungen zulassen.
| Beschreibung | Quelle | Protokoll | Port |
|---|---|---|---|
| Interne Verbindung – Sitzungszuverlässigkeit aktiviert | Client | UDP | 2598 |
| Interne Verbindung – Sitzungszuverlässigkeit deaktiviert | 1494 | ||
| Interne Verbindung – HDX™ Direct oder VDA SSL | 443 |
Hinweis:
Der VDA-Installer fügt die entsprechenden eingehenden Regeln zur Windows Defender Firewall hinzu. Wenn Sie eine andere Firewall verwenden, müssen Sie die oben genannten Regeln hinzufügen.
Internes Netzwerk
Die folgende Tabelle zeigt die Firewallregeln, die für die Verwendung von EDT in Ihrem Netzwerk erforderlich sind:
| Beschreibung | Protokoll | Quelle | Zieladresse | Zielport |
|---|---|---|---|---|
| Direkte interne Verbindung – Sitzungszuverlässigkeit aktiviert | UDP | Clientnetzwerk | VDA-Netzwerk | 2598 |
| Direkte interne Verbindung – Sitzungszuverlässigkeit deaktiviert | 1494 | |||
| Direkte interne Verbindung – HDX Direct oder VDA SSL | 443 | |||
| NetScaler Gateway | NetScaler SNIP | 2598 | ||
| NetScaler Gateway - VDA SSL | 443 |
Hinweis:
Wenn Sie den Citrix Gateway Service verwenden, müssen Sie Rendezvous aktivieren, um EDT als Ihr Transportprotokoll zu verwenden. Siehe die Rendezvous Dokumentation für System- und Netzwerkanforderungen.
Clientnetzwerk
Die folgende Tabelle beschreibt die Konnektivitätsanforderungen für Clientgeräte:
| Beschreibung | Protokoll | Quelle | Bestimmungsort | Zielport |
|---|---|---|---|---|
| Interne Verbindung – Sitzungszuverlässigkeit aktiviert | UDP | Client-IP | VDA-Netzwerk | 2598 |
| Interne Verbindung – Sitzungszuverlässigkeit deaktiviert | 1494 | |||
| Interne Verbindung – HDX Direct oder SSL VDA | 443 | |||
| Externe Verbindung – NetScaler Gateway | Öffentliche IP-Adresse des NetScaler Gateway | 443 | ||
| Externe Verbindung – Citrix Gateway Service | Citrix Gateway Service | 443 |
Hinweis:
Wenn Sie Citrix Gateway Service verwenden, müssen Clients
<https://*.*.nssvc.net> erreichen können. Wenn Sie nicht alle Subdomains mit <https://*.*.nssvc.net> zulassen können, können Sie stattdessen <https://*.c.nssvc.net> und <https://*.g.nssvc.net> verwenden. Weitere Informationen finden Sie im Knowledge Center-Artikel CTX270584.