
Citrix Gateway Risikoindikatoren
End Point Analysis (EPA) Scanfehler
Citrix Analytics erkennt benutzerzugriffsbasierte Bedrohungen basierend auf Aktivitäten mit EPA-Scanfehlern und löst den entsprechenden Risikoindikator aus.
Der Risikofaktor, der mit dem Risikoindikator für End Point Analysis-Scanfehler verbunden ist, sind die Sonstigen Risikoindikatoren. Weitere Informationen zu den Risikofaktoren finden Sie unter Citrix Benutzer-Risikoindikatoren.
Wann wird der Risikoindikator für EPA-Scanfehler ausgelöst?
Der Risikoindikator für EPA-Scanfehler wird gemeldet, wenn ein Benutzer versucht, auf das Netzwerk zuzugreifen, indem er ein Gerät verwendet, das die Citrix Gateway End Point Analysis (EPA) Scanrichtlinien für die Vor- oder Nachauthentifizierung nicht bestanden hat.
Citrix Gateway erkennt diese Ereignisse und meldet sie an Citrix Analytics. Citrix Analytics überwacht all diese Ereignisse, um festzustellen, ob der Benutzer zu viele EPA-Scanfehler hatte. Wenn Citrix Analytics übermäßige EPA-Scanfehler für einen Benutzer feststellt, aktualisiert es den Risikowert des Benutzers und fügt einen Eintrag für den Risikoindikator für EPA-Scanfehler zur Risikochronik des Benutzers hinzu.
Wie analysiert man den Risikoindikator für EPA-Scanfehler?
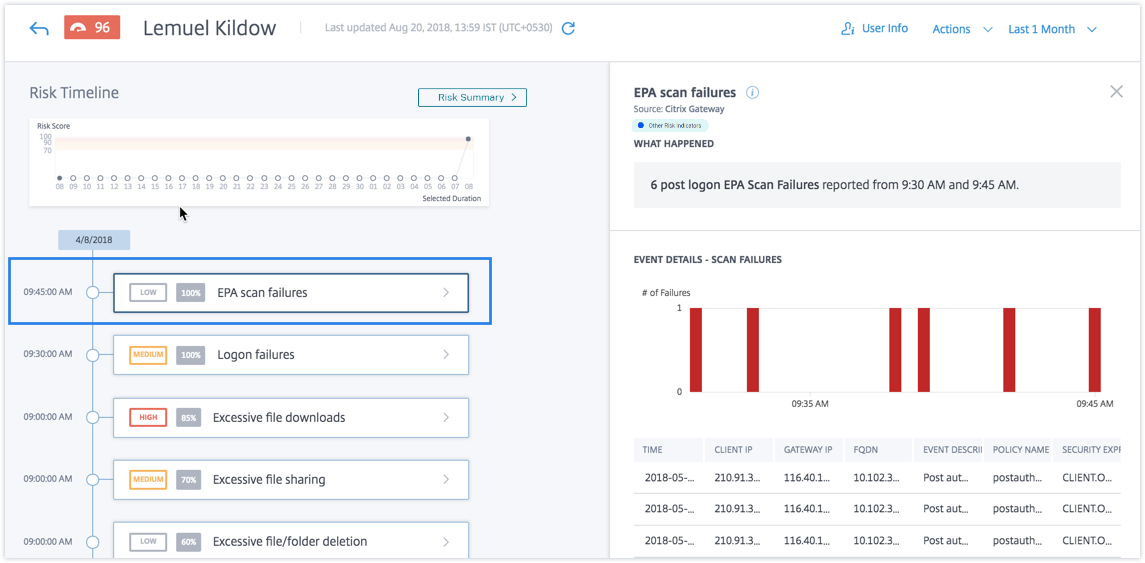
Betrachten Sie den Benutzer Lemuel, der kürzlich mehrfach versucht hat, auf das Netzwerk zuzugreifen, indem er ein Gerät verwendet hat, das den EPA-Scan von Citrix Gateway nicht bestanden hat. Citrix Gateway meldet diesen Fehler an Citrix Analytics, das Lemuel einen aktualisierten Risikowert zuweist. Der Risikoindikator für EPA-Scanfehler wird zu Lemuel Kildows Risikochronik hinzugefügt.
Um den Eintrag EPA-Scanfehler für einen Benutzer anzuzeigen, navigieren Sie zu Sicherheit > Benutzer, und wählen Sie den Benutzer aus.
In Lemuel Kildows Risikochronik können Sie den neuesten EPA-Scanfehler-Risikoindikator auswählen, der für den Benutzer gemeldet wurde. Wenn Sie einen Eintrag für den Risikoindikator für EPA-Scanfehler aus der Chronik auswählen, wird ein entsprechendes detailliertes Informationsfeld im rechten Bereich angezeigt.
-
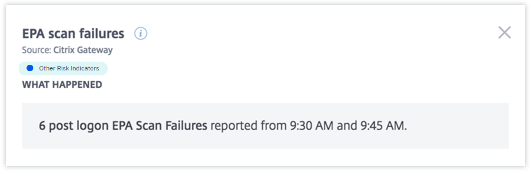
Der Abschnitt WAS IST PASSIERT bietet eine kurze Zusammenfassung des Risikoindikators für EPA-Scanfehler. Und enthält die Anzahl der nach der Anmeldung gemeldeten EPA-Scanfehler während des ausgewählten Zeitraums.
-
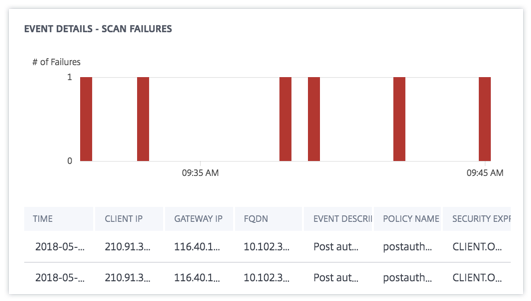
Der Abschnitt EREIGNISDETAILS – SCANFEHLER enthält eine Zeitachsenvisualisierung der einzelnen EPA-Scanfehlerereignisse, die während des ausgewählten Zeitraums aufgetreten sind. Außerdem enthält er eine Tabelle, die die folgenden wichtigen Informationen zu jedem Ereignis bereitstellt:
-
Zeit. Die Zeit, zu der der EPA-Scanfehler aufgetreten ist.
-
Client-IP. Die IP-Adresse des Clients, der den EPA-Scanfehler verursacht.
-
Gateway-IP. Die IP-Adresse des Citrix Gateways, das den EPA-Scanfehler gemeldet hat.
-
FQDN. Der FQDN des Citrix Gateways.
-
Ereignisbeschreibung. Kurze Beschreibung des Grundes für den EPA-Scanfehler.
-
Richtlinienname. Der auf dem Citrix Gateway konfigurierte EPA-Scanrichtlinienname.
-
Sicherheitsausdruck. Der auf dem Citrix Gateway konfigurierte Sicherheitsausdruck.
-
Welche Aktionen können Sie auf den Benutzer anwenden?
Sie können die folgenden Aktionen für das Benutzerkonto ausführen:
-
Zur Beobachtungsliste hinzufügen. Wenn Sie einen Benutzer auf zukünftige potenzielle Bedrohungen überwachen möchten, können Sie ihn einer Beobachtungsliste hinzufügen.
-
Administrator(en) benachrichtigen. Wenn ungewöhnliche oder verdächtige Aktivitäten auf dem Benutzerkonto festgestellt werden, wird eine E-Mail-Benachrichtigung an alle oder ausgewählte Administratoren gesendet.
-
Benutzer abmelden. Wenn ein Benutzer von seinem Konto abgemeldet wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Citrix Gateway-Administrator die Aktion „Benutzer abmelden“ aufhebt.
-
Benutzer sperren: Wenn das Konto eines Benutzers aufgrund von anomalem Verhalten gesperrt wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Gateway-Administrator das Konto entsperrt.
Weitere Informationen zu Aktionen und deren manueller Konfiguration finden Sie unter Richtlinien und Aktionen.
Um die Aktionen manuell auf den Benutzer anzuwenden, navigieren Sie zum Profil des Benutzers und wählen Sie den entsprechenden Risikoindikator aus. Wählen Sie im Menü Aktionen eine Aktion aus und klicken Sie auf Anwenden.
Hinweis
Unabhängig von der Datenquelle, die einen Risikoindikator auslöst, können Aktionen angewendet werden, die andere Datenquellen betreffen.
Übermäßige Authentifizierungsfehler
Citrix Analytics erkennt benutzerzugriffsbasierte Bedrohungen basierend auf übermäßigen Authentifizierungsfehlern und löst den entsprechenden Risikoindikator aus.
Der Risikofaktor, der mit dem Risikoindikator für übermäßige Authentifizierungsfehler verbunden ist, sind die anmeldefehlerbasierten Risikoindikatoren. Weitere Informationen zu den Risikofaktoren finden Sie unter Citrix-Benutzerrisikoindikatoren.
Wann wird der Risikoindikator für übermäßige Authentifizierungsfehler ausgelöst?
Der Risikoindikator für Anmeldefehler wird gemeldet, wenn der Benutzer innerhalb eines bestimmten Zeitraums mehrere Citrix Gateway-Authentifizierungsfehler feststellt. Die Citrix Gateway-Authentifizierungsfehler können primäre, sekundäre oder tertiäre Authentifizierungsfehler sein, je nachdem, ob die Multi-Faktor-Authentifizierung für den Benutzer konfiguriert ist.
Citrix Gateway erkennt alle Benutzerauthentifizierungsfehler und meldet diese Ereignisse an Citrix Analytics. Citrix Analytics überwacht all diese Ereignisse, um festzustellen, ob der Benutzer zu viele Authentifizierungsfehler hatte. Wenn Citrix Analytics übermäßige Authentifizierungsfehler feststellt, aktualisiert es den Risikowert des Benutzers. Der Risikoindikator für übermäßige Authentifizierungsfehler wird der Risikochronik des Benutzers hinzugefügt.
Wie analysiert man den Risikoindikator für übermäßige Authentifizierungsfehler?
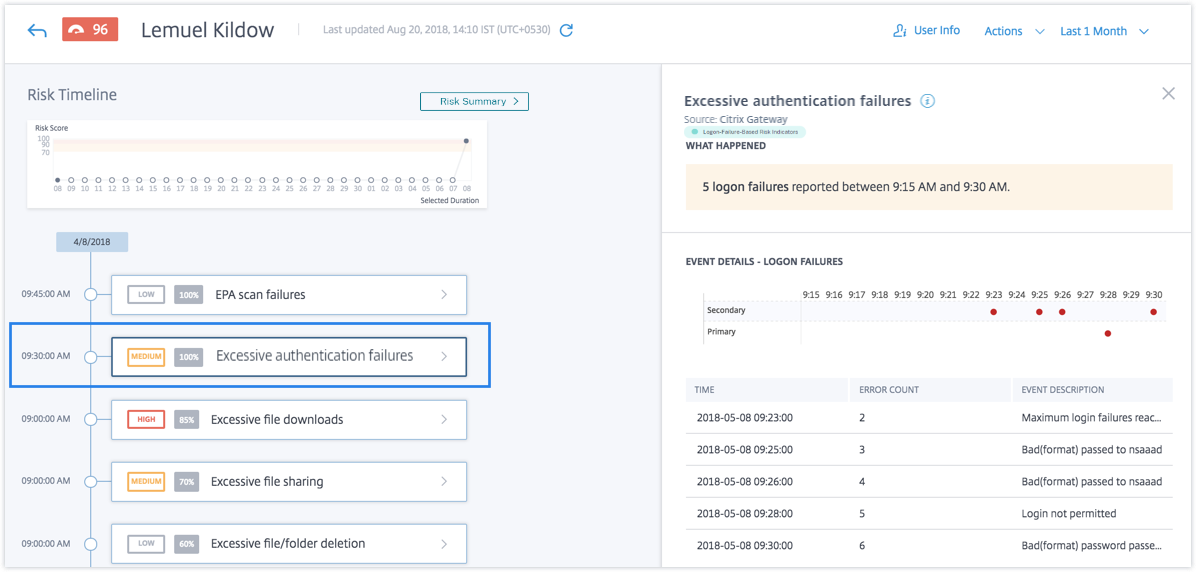
Betrachten Sie den Benutzer Lemuel, der kürzlich mehrere Versuche zur Authentifizierung im Netzwerk fehlgeschlagen hat. Citrix Gateway meldet diese Fehler an Citrix Analytics, und Lemuel wird ein aktualisierter Risikowert zugewiesen. Der Risikoindikator Übermäßige Authentifizierungsfehler wird der Risikochronik von Lemuel Kildow hinzugefügt.
Um den Eintrag des Risikoindikators Übermäßige Authentifizierungsfehler für einen Benutzer anzuzeigen, navigieren Sie zu Sicherheit > Benutzer und wählen Sie den Benutzer aus.
In der Risikochronik von Lemuel Kildow können Sie den neuesten gemeldeten Risikoindikator Übermäßige Authentifizierungsfehler für den Benutzer auswählen. Wenn Sie den Eintrag des Risikoindikators Übermäßige Authentifizierungsfehler aus der Risikochronik auswählen, wird ein entsprechendes detailliertes Informationsfeld im rechten Bereich angezeigt.
-
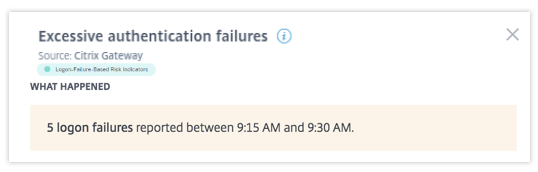
Der Abschnitt WAS IST PASSIERT bietet eine kurze Zusammenfassung des Risikoindikators, einschließlich der Anzahl der Authentifizierungsfehler, die im ausgewählten Zeitraum aufgetreten sind.
-
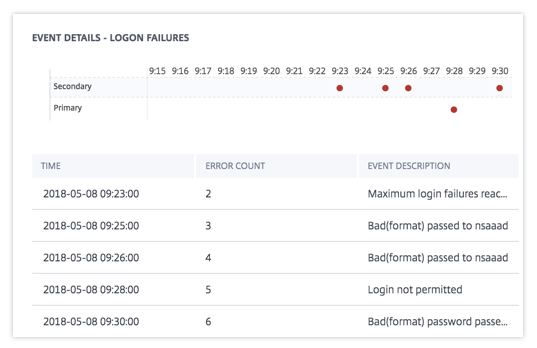
Der Abschnitt EREIGNISDETAILS enthält eine Zeitachsenvisualisierung der einzelnen Ereignisse mit übermäßigen Authentifizierungsfehlern, die während des ausgewählten Zeitraums aufgetreten sind. Außerdem können Sie die folgenden wichtigen Informationen zu jedem Ereignis anzeigen:
-
Zeit. Die Uhrzeit, zu der der Anmeldefehler aufgetreten ist.
-
Fehleranzahl. Die Anzahl der Authentifizierungsfehler, die für den Benutzer zum Zeitpunkt des Ereignisses und in den letzten 48 Stunden erkannt wurden.
-
Ereignisbeschreibung. Kurze Beschreibung des Grundes für den Anmeldefehler.
-
Welche Aktionen können Sie auf den Benutzer anwenden?
Sie können die folgenden Aktionen für das Benutzerkonto ausführen:
-
Zur Beobachtungsliste hinzufügen. Wenn Sie einen Benutzer auf zukünftige potenzielle Bedrohungen überwachen möchten, können Sie ihn einer Beobachtungsliste hinzufügen.
-
Administrator(en) benachrichtigen. Wenn ungewöhnliche oder verdächtige Aktivitäten im Benutzerkonto auftreten, wird eine E-Mail-Benachrichtigung an alle oder ausgewählte Administratoren gesendet.
-
Benutzer abmelden. Wenn ein Benutzer von seinem Konto abgemeldet wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Citrix Gateway-Administrator die Aktion „Benutzer abmelden“ aufhebt.
-
Benutzer sperren: Wenn das Konto eines Benutzers aufgrund von anomalem Verhalten gesperrt ist, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Gateway-Administrator das Konto entsperrt.
Weitere Informationen zu Aktionen und deren manueller Konfiguration finden Sie unter Richtlinien und Aktionen.
Um die Aktionen manuell auf den Benutzer anzuwenden, navigieren Sie zum Benutzerprofil und wählen Sie den entsprechenden Risikoindikator aus. Wählen Sie im Menü Aktionen eine Aktion aus und klicken Sie auf Anwenden.
Hinweis
Unabhängig von der Datenquelle, die einen Risikoindikator auslöst, können Aktionen angewendet werden, die andere Datenquellen betreffen.
Unmögliche Reise
Citrix Analytics erkennt die Anmeldungen eines Benutzers als riskant, wenn die aufeinanderfolgenden Anmeldungen aus zwei verschiedenen Ländern innerhalb eines Zeitraums erfolgen, der kürzer ist als die erwartete Reisezeit zwischen den Ländern.
Das Szenario der unmöglichen Reisezeit weist auf die folgenden Risiken hin:
-
Kompromittierte Anmeldeinformationen: Ein Remote-Angreifer stiehlt die Anmeldeinformationen eines legitimen Benutzers.
-
Geteilte Anmeldeinformationen: Verschiedene Benutzer verwenden dieselben Anmeldeinformationen.
Wann wird der Risikoindikator „Unmögliche Reise“ ausgelöst?
Der Risikoindikator Unmögliche Reise bewertet die Zeit und die geschätzte Entfernung zwischen jedem Paar aufeinanderfolgender Benutzeranmeldungen und wird ausgelöst, wenn die Entfernung größer ist, als eine einzelne Person in dieser Zeit zurücklegen kann.
Hinweis
Dieser Risikoindikator enthält auch eine Logik zur Reduzierung von Fehlalarmen für die folgenden Szenarien, die die tatsächlichen Standorte der Benutzer nicht widerspiegeln:
-
Wenn Benutzer sich über Citrix Gateway von Proxy-Verbindungen aus anmelden.
-
Wenn Benutzer sich über Citrix Gateway von gehosteten Clients aus anmelden.
So analysieren Sie den Risikoindikator „Unmögliche Reise“
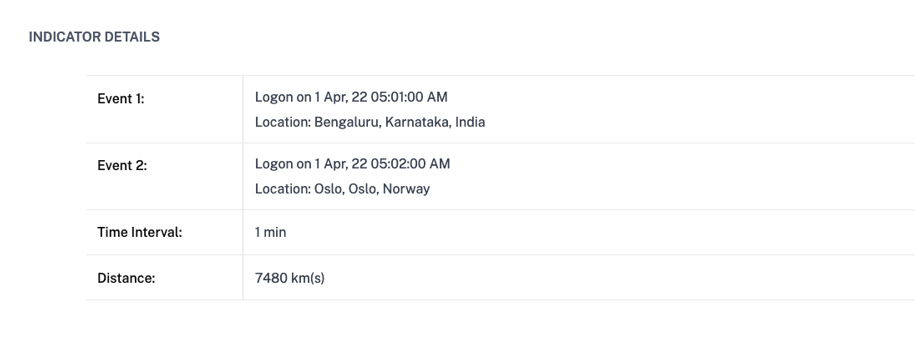
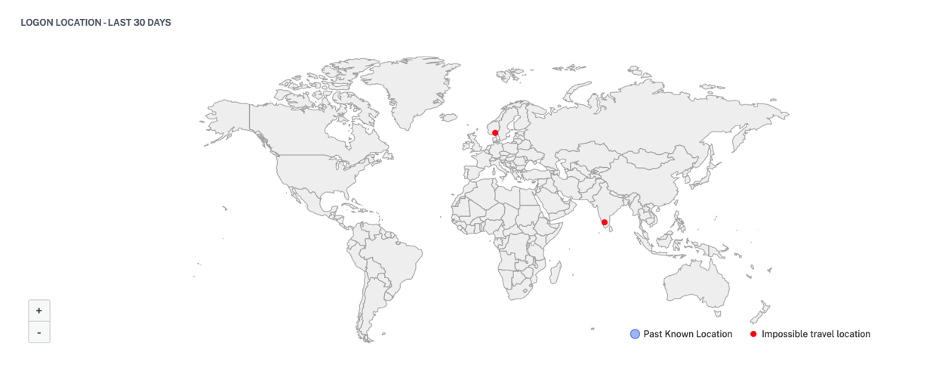
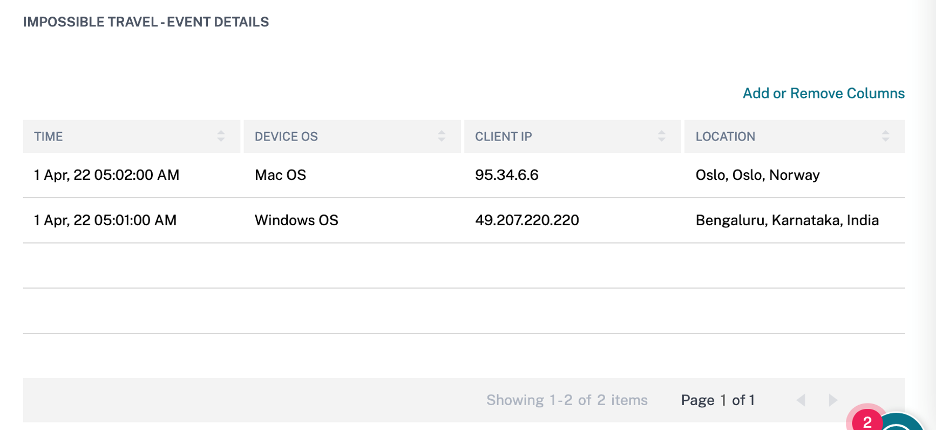
Betrachten Sie den Benutzer Adam Maxwell, der sich innerhalb einer Minute von zwei Standorten aus anmeldet – Bengaluru, Indien und Oslo, Norwegen. Citrix Analytics erkennt dieses Anmeldeereignis als Szenario einer unmöglichen Reise und löst den Risikoindikator Unmögliche Reise aus. Der Risikoindikator wird der Risikochronik von Adam Maxwell hinzugefügt und ihm wird ein Risikowert zugewiesen.
Um die Risikochronik von Adam Maxwell anzuzeigen, wählen Sie Sicherheit > Benutzer. Wählen Sie im Bereich Riskante Benutzer den Benutzer Adam Maxwell aus.
Wählen Sie in der Risikochronik von Adam Maxwell den Risikoindikator Impossible travel aus. Sie können die folgenden Informationen anzeigen:
-
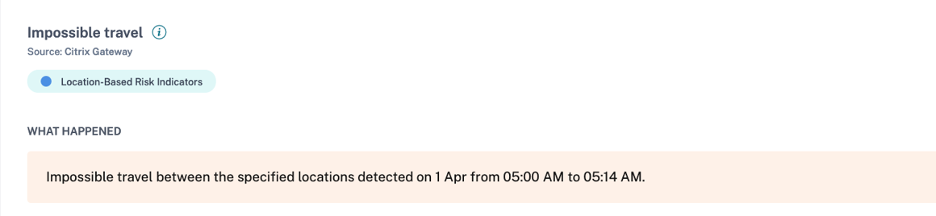
Der Abschnitt WAS GESCHAH bietet eine kurze Zusammenfassung des Impossible-Travel-Ereignisses.
-
Der Abschnitt INDIKATOR-DETAILS zeigt die Standorte an, von denen sich der Benutzer angemeldet hat, die Zeitdauer zwischen den aufeinanderfolgenden Anmeldungen und die Entfernung zwischen den beiden Standorten.
-
Der Abschnitt ANMELDEORT – LETZTE 30 TAGE zeigt eine geografische Kartenansicht der Impossible-Travel-Standorte und bekannten Standorte des Benutzers. Die Standortdaten werden für die letzten 30 Tage angezeigt. Sie können den Mauszeiger über die Markierungen auf der Karte bewegen, um die Gesamtzahl der Anmeldungen von jedem Standort anzuzeigen.
-
Der Abschnitt IMPOSSIBLE TRAVEL – EREIGNISDETAILS enthält die folgenden Informationen zum Impossible-Travel-Ereignis:
-
Zeit: Zeigt Datum und Uhrzeit der Anmeldungen an.
-
Geräte-Betriebssystem: Zeigt das Betriebssystem des Benutzergeräts an.
-
Client-IP: Zeigt die IP-Adresse des Benutzergeräts an.
-
Standort: Zeigt den Standort an, von dem sich der Benutzer angemeldet hat.
-
Welche Aktionen können Sie auf den Benutzer anwenden?
Sie können die folgenden Aktionen für das Benutzerkonto ausführen:
-
Zur Beobachtungsliste hinzufügen. Wenn Sie einen Benutzer auf zukünftige potenzielle Bedrohungen überwachen möchten, können Sie ihn einer Beobachtungsliste hinzufügen.
-
Administrator(en) benachrichtigen. Wenn ungewöhnliche oder verdächtige Aktivitäten im Benutzerkonto auftreten, wird eine E-Mail-Benachrichtigung an alle oder ausgewählte Administratoren gesendet.
-
Benutzer abmelden. Wenn ein Benutzer von seinem Konto abgemeldet wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Citrix Gateway-Administrator die Aktion „Benutzer abmelden“ aufhebt.
-
Benutzer sperren: Wenn das Konto eines Benutzers aufgrund von anomalem Verhalten gesperrt wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Gateway-Administrator das Konto entsperrt.
Weitere Informationen zu Aktionen und deren manueller Konfiguration finden Sie unter Richtlinien und Aktionen.
Um die Aktionen manuell auf den Benutzer anzuwenden, navigieren Sie zum Benutzerprofil und wählen Sie den entsprechenden Risikoindikator aus. Wählen Sie im Menü Aktionen eine Aktion aus und klicken Sie auf Anwenden.
Hinweis
Unabhängig von der Datenquelle, die einen Risikoindikator auslöst, können Aktionen angewendet werden, die sich auf andere Datenquellen beziehen.
Anmeldung von verdächtiger IP
Citrix Analytics erkennt Benutzerzugriffsbedrohungen basierend auf der Anmeldeaktivität von einer verdächtigen IP und löst diesen Risikoindikator aus.
Der Risikofaktor, der mit dem Risikoindikator „Anmeldung von verdächtiger IP“ verbunden ist, sind die IP-basierten Risikoindikatoren. Weitere Informationen zu den Risikofaktoren finden Sie unter Citrix-Benutzerrisikoindikatoren.
Wann wird der Risikoindikator „Anmeldung von verdächtiger IP“ ausgelöst?
Der Risikoindikator Anmeldung von verdächtiger IP wird ausgelöst, wenn ein Benutzer versucht, über eine IP-Adresse auf das Netzwerk zuzugreifen, die Citrix Analytics als verdächtig identifiziert. Die IP-Adresse wird unter einer der folgenden Bedingungen als verdächtig eingestuft:
-
Ist im externen IP-Bedrohungsdaten-Feed aufgeführt
-
Hat mehrere Benutzeranmeldedatensätze von einem ungewöhnlichen Standort
-
Hat übermäßige fehlgeschlagene Anmeldeversuche, die auf einen Brute-Force-Angriff hindeuten könnten
Citrix Analytics überwacht die von Citrix Gateway empfangenen Anmeldeereignisse und erkennt, ob sich ein Benutzer von einer verdächtigen IP-Adresse angemeldet hat. Wenn Citrix Analytics einen Anmeldeversuch von einer verdächtigen IP-Adresse erkennt, aktualisiert es den Risikowert des Benutzers und fügt einen Risikokennzeichen-Eintrag Anmeldung von verdächtiger IP zur Risikochronik des Benutzers hinzu.
Wie analysiert man das Risikokennzeichen „Anmeldung von verdächtiger IP“?
Betrachten Sie den Benutzer Lemuel, der versucht hat, über eine IP-Adresse auf das Netzwerk zuzugreifen, die Citrix Analytics als verdächtig identifiziert. Citrix Gateway meldet das Anmeldeereignis an Citrix Analytics, das Lemuel einen aktualisierten Risikowert zuweist. Das Risikokennzeichen Anmeldung von verdächtiger IP wird zu Lemuel Kildows Risikochronik hinzugefügt.
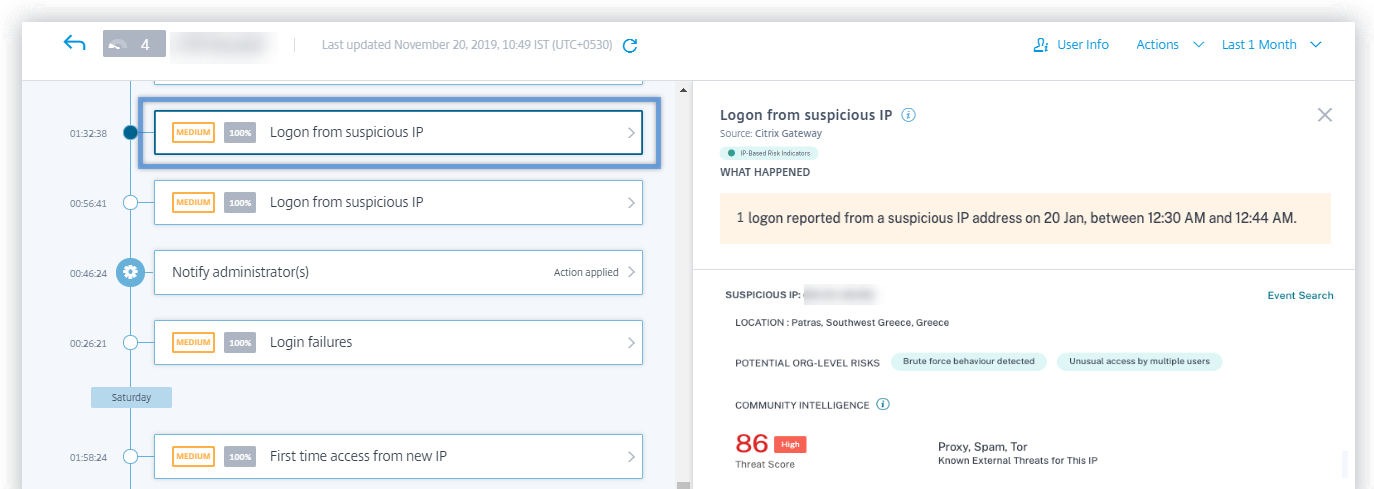
Um das für einen Benutzer gemeldete Risikokennzeichen „Anmeldung von verdächtiger IP“ anzuzeigen, navigieren Sie zu Sicherheit > Benutzer, und wählen Sie den Benutzer aus. In Lemuel Kildows Risikochronik können Sie das neueste für den Benutzer gemeldete Risikokennzeichen Anmeldung von verdächtiger IP auswählen. Wenn Sie den Eintrag des Risikokennzeichens Anmeldung von verdächtiger IP aus der Chronik auswählen, wird ein entsprechendes detailliertes Informationsfeld im rechten Bereich angezeigt.
-
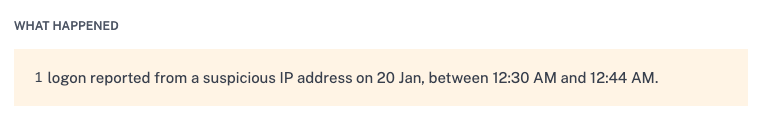
Der Abschnitt WAS IST PASSIERT bietet eine kurze Zusammenfassung des Risikokennzeichens „Anmeldung von verdächtiger IP“. Und enthält die Anzahl der Anmeldungen von einer verdächtigen IP-Adresse, die während des ausgewählten Zeitraums gemeldet wurden.
-
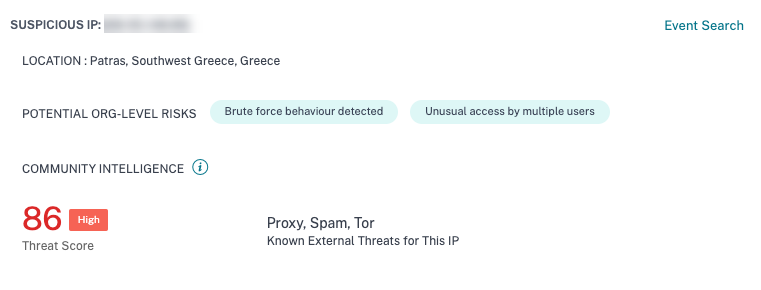
Der Abschnitt Verdächtige IP enthält die folgenden Informationen:
-
Verdächtige IP. Die IP-Adresse, die mit einer verdächtigen Anmeldeaktivität verbunden ist.
-
Standort. Die Stadt, Region und das Land des Benutzers. Diese Standorte werden basierend auf der Verfügbarkeit von Daten angezeigt.
-
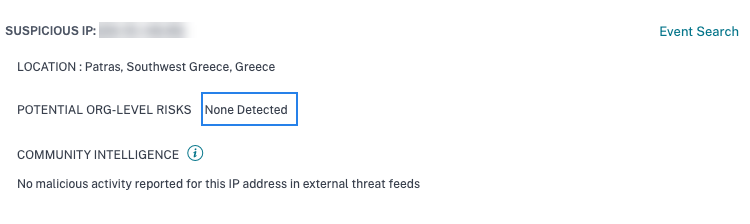
Potenzielles Risiko auf Organisationsebene. Zeigt alle Muster verdächtiger IP-Aktivitäten an, die Citrix Analytics kürzlich in Ihrer Organisation erkannt hat. Die riskanten Muster umfassen übermäßige Anmeldefehler, die auf potenzielle Brute-Force-Versuche hindeuten, und ungewöhnlichen Zugriff durch mehrere Benutzer.Wenn für eine IP-Adresse in Ihrer Organisation kein riskantes Muster erkannt wird, wird die folgende Meldung angezeigt.
-
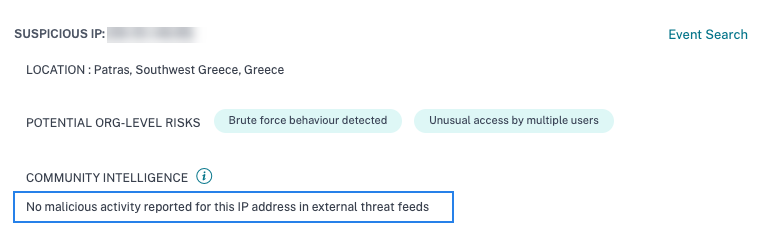
Community-Intelligenz. Bietet den Bedrohungs-Score und die Bedrohungskategorien einer IP-Adresse, die im externen IP-Bedrohungsdaten-Feed als hohes Risiko identifiziert wird. Citrix Analytics weist der IP-Adresse mit hohem Risiko einen Risiko-Score zu. Der Risiko-Score beginnt bei 80.Wenn für eine IP-Adresse keine Bedrohungsdaten im externen IP-Bedrohungsdaten-Feed verfügbar sind, wird die folgende Meldung angezeigt.
-
-
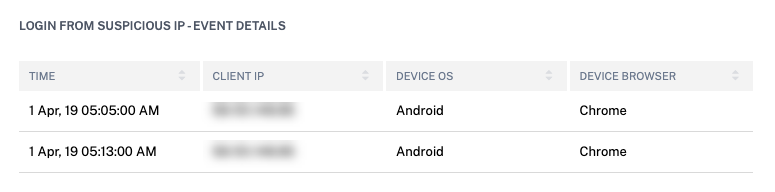
Der Abschnitt EREIGNISDETAILS enthält die folgenden Informationen zur verdächtigen Anmeldeaktivität:
-
Zeit. Die Uhrzeit der verdächtigen Anmeldeaktivität.
-
Client-IP. Die IP-Adresse des Benutzergeräts, das für die verdächtige Anmeldeaktivität verwendet wurde.
-
Geräte-Betriebssystem. Das Betriebssystem des Browsers.
-
Geräte-Browser. Der Webbrowser, der für die verdächtige Anmeldeaktivität verwendet wurde.
-
Welche Aktionen können Sie auf den Benutzer anwenden?
Sie können die folgenden Aktionen für das Benutzerkonto ausführen:
-
Zur Beobachtungsliste hinzufügen. Wenn Sie einen Benutzer auf zukünftige potenzielle Bedrohungen überwachen möchten, können Sie ihn einer Beobachtungsliste hinzufügen.
-
Administratoren benachrichtigen. Wenn es ungewöhnliche oder verdächtige Aktivitäten auf dem Benutzerkonto gibt, wird eine E-Mail-Benachrichtigung an alle oder ausgewählte Administratoren gesendet.
-
Benutzer abmelden. Wenn ein Benutzer von seinem Konto abgemeldet wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Citrix Gateway-Administrator die Aktion „Benutzer abmelden“ aufhebt.
-
Benutzer sperren: Wenn das Konto eines Benutzers aufgrund von anomalem Verhalten gesperrt wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Gateway-Administrator das Konto entsperrt.
Weitere Informationen zu Aktionen und deren manueller Konfiguration finden Sie unter Richtlinien und Aktionen.
Um die Aktionen manuell auf den Benutzer anzuwenden, navigieren Sie zum Benutzerprofil und wählen Sie den entsprechenden Risikoindikator aus. Wählen Sie im Menü Aktionen eine Aktion aus und klicken Sie auf Anwenden.
Hinweis
Unabhängig von der Datenquelle, die einen Risikoindikator auslöst, können Aktionen angewendet werden, die sich auf andere Datenquellen beziehen.
Verdächtige Anmeldung
Hinweise
-
Dieser Risikoindikator ersetzt den Risikoindikator „Zugriff von einem ungewöhnlichen Standort“.
-
Alle Richtlinien, die auf dem Risikoindikator „Zugriff von einem ungewöhnlichen Standort“ basieren, werden automatisch mit dem Risikoindikator „Verdächtige Anmeldung“ verknüpft.
Citrix Analytics erkennt die Anmeldungen des Benutzers, die aufgrund mehrerer kontextbezogener Faktoren ungewöhnlich oder riskant erscheinen, die gemeinsam durch das vom Benutzer verwendete Gerät, den Standort und das Netzwerk definiert werden.
Wann wird der Risikoindikator „Verdächtige Anmeldung“ ausgelöst?
Der Risikoindikator wird durch die Kombination der folgenden Faktoren ausgelöst, wobei jeder Faktor aufgrund einer oder mehrerer Bedingungen als potenziell verdächtig eingestuft wird.
| Faktor | Bedingungen |
|---|---|
| Ungewöhnliches Gerät | Der Benutzer meldet sich von einem Gerät mit einer Signatur an, die sich von den in den letzten 30 Tagen verwendeten Geräten unterscheidet. Die Gerätesignatur basiert auf dem Betriebssystem des Geräts und dem verwendeten Browser. |
| Ungewöhnlicher Standort | Anmeldung von einer Stadt oder einem Land, von dem sich der Benutzer in den letzten 30 Tagen nicht angemeldet hat. |
| Die Stadt oder das Land ist geografisch weit entfernt von den letzten (letzten 30 Tage) Anmeldeorten. | |
| Null oder nur wenige Benutzer haben sich in den letzten 30 Tagen von dieser Stadt oder diesem Land angemeldet. | |
| Ungewöhnliches Netzwerk | Anmeldung von einer IP-Adresse, die der Benutzer in den letzten 30 Tagen nicht verwendet hat. |
| Anmeldung von einem IP-Subnetz, das der Benutzer in den letzten 30 Tagen nicht verwendet hat. | |
| Null oder nur wenige Benutzer haben sich in den letzten 30 Tagen von diesem IP-Subnetz angemeldet. | |
| IP-Bedrohung | Die IP-Adresse wird vom Community-Bedrohungsanalyse-Feed Webroot als hohes Risiko eingestuft. |
| Citrix Analytics hat kürzlich hochgradig verdächtige Anmeldeaktivitäten von der IP-Adresse anderer Benutzer erkannt. |
So analysieren Sie den Risikoindikator „Verdächtige Anmeldung“
Betrachten Sie den Benutzer Adam Maxwell, der sich zum ersten Mal aus Andhra Pradesh, Indien, anmeldet. Er verwendet ein Gerät mit einer bekannten Signatur, um auf die Ressourcen der Organisation zuzugreifen. Er verbindet sich jedoch von einem Netzwerk, das er in den letzten 30 Tagen nicht verwendet hat.
Citrix Analytics erkennt dieses Anmeldeereignis als verdächtig, da die Faktoren Standort und Netzwerk von seinem üblichen Verhalten abweichen und den Risikoindikator „Verdächtige Anmeldung“ auslösen. Der Risikoindikator wird zu Adam Maxwells Risikochronik hinzugefügt und ihm wird ein Risikowert zugewiesen.
Um Adam Maxwells Risikochronik anzuzeigen, wählen Sie Sicherheit > Benutzer. Wählen Sie im Bereich Risikobehaftete Benutzer den Benutzer Adam Maxwell aus.
Wählen Sie in Adam Maxwells Risiko-Zeitachse den Risikoindikator Verdächtige Anmeldung aus. Sie sehen die folgenden Informationen:
-
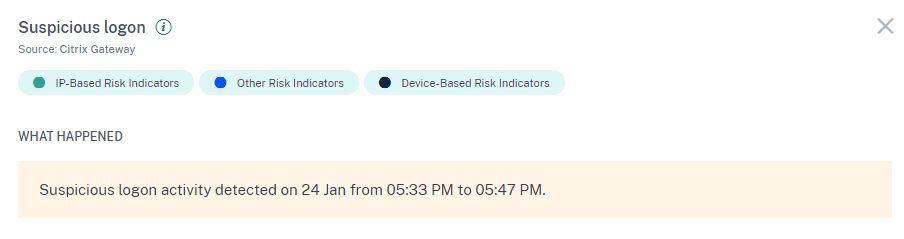
Der Abschnitt WAS GESCHAH bietet eine kurze Zusammenfassung der verdächtigen Aktivitäten, die die Risikofaktoren und den Zeitpunkt des Ereignisses umfassen.
-
Der Abschnitt ANMELDEDETAILS bietet eine detaillierte Zusammenfassung der verdächtigen Aktivitäten, die jedem Risikofaktor entsprechen. Jedem Risikofaktor wird ein Wert zugewiesen, der den Verdachtsgrad angibt. Ein einzelner Risikofaktor deutet nicht auf ein hohes Risiko durch einen Benutzer hin. Das Gesamtrisiko basiert auf der Korrelation mehrerer Risikofaktoren.
Verdachtsgrad Hinweis 0–69 Der Faktor erscheint normal und wird nicht als verdächtig eingestuft. 70–89 Der Faktor erscheint leicht ungewöhnlich und wird in Verbindung mit anderen Faktoren als mäßig verdächtig eingestuft. 90–100 Der Faktor ist völlig neu oder ungewöhnlich und wird in Verbindung mit anderen Faktoren als hochgradig verdächtig eingestuft. 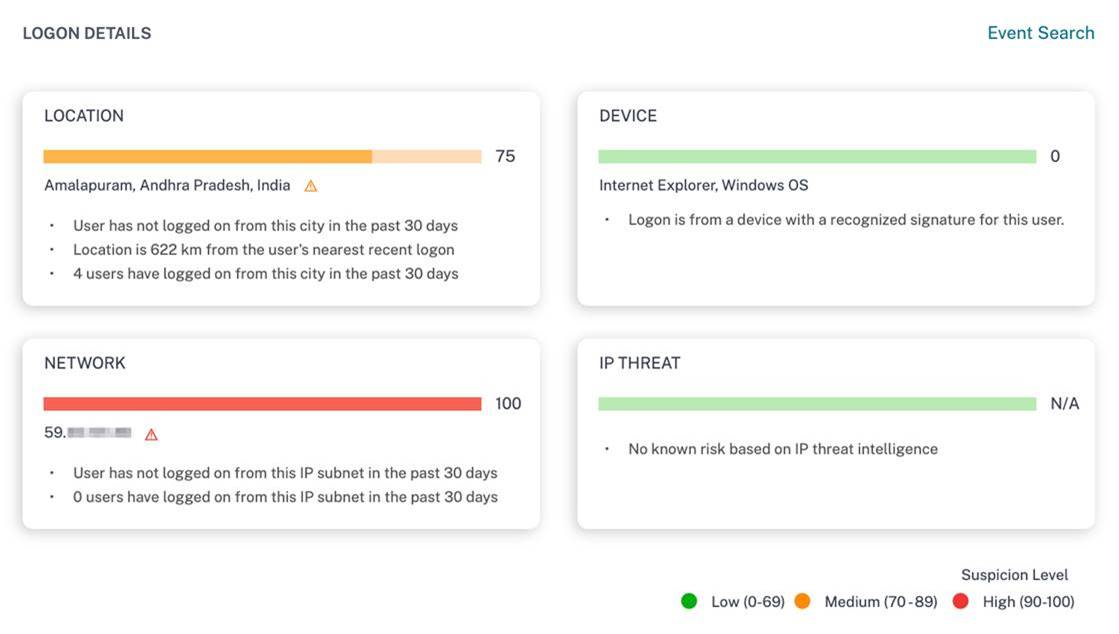
-
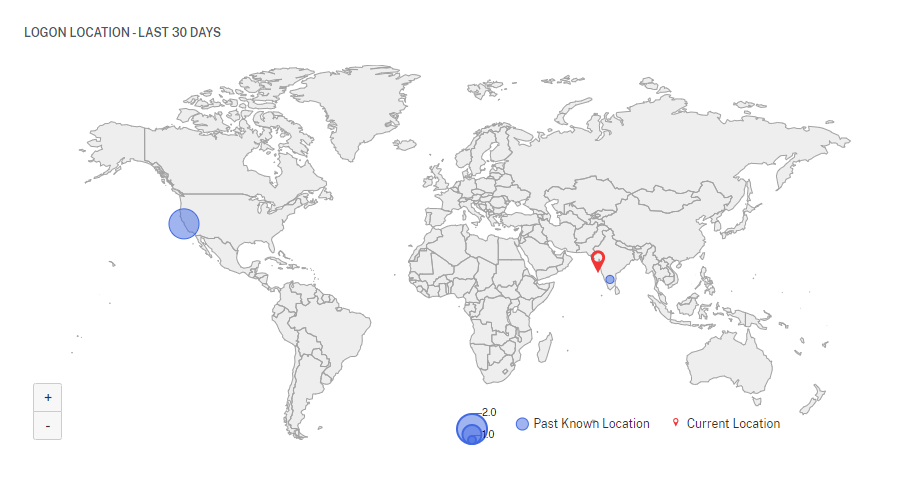
Der Abschnitt ANMELDEORT – LETZTE 30 TAGE zeigt eine geografische Kartenansicht der letzten bekannten Standorte und des aktuellen Standorts des Benutzers an. Die Standortdaten werden für die letzten 30 Tage angezeigt. Sie können mit der Maus über die Zeiger auf der Karte fahren, um die Gesamtzahl der Anmeldungen von jedem Standort anzuzeigen.
-
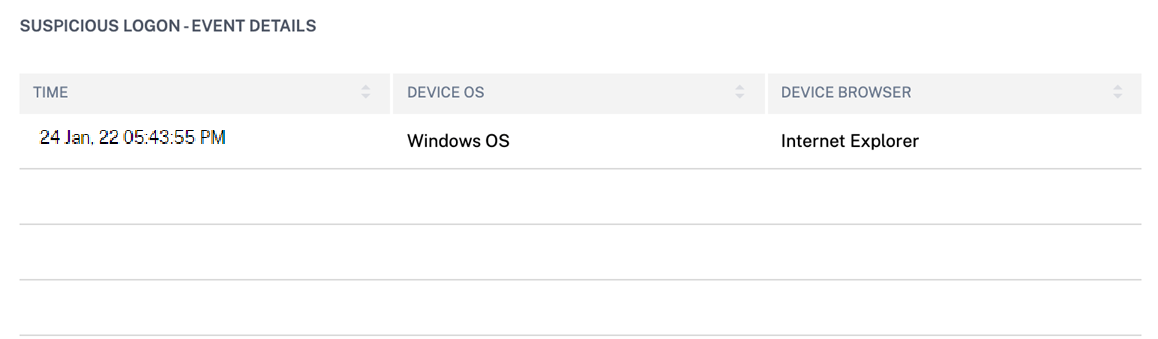
Der Abschnitt DETAILS ZUM VERDÄCHTIGEN ANMELDEEREIGNIS enthält die folgenden Informationen zum verdächtigen Anmeldeereignis:
-
Zeit: Gibt Datum und Uhrzeit der verdächtigen Anmeldung an.
-
Geräte-Betriebssystem: Gibt das Betriebssystem des Benutzergeräts an.
-
Geräte-Browser: Gibt den Webbrowser an, der für die Anmeldung bei Citrix Gateway verwendet wurde.
-
Welche Aktionen können Sie auf den Benutzer anwenden?
Sie können die folgenden Aktionen für das Benutzerkonto ausführen:
-
Zur Beobachtungsliste hinzufügen. Wenn Sie einen Benutzer auf zukünftige potenzielle Bedrohungen überwachen möchten, können Sie ihn einer Beobachtungsliste hinzufügen.
-
Administrator(en) benachrichtigen. Wenn ungewöhnliche oder verdächtige Aktivitäten im Benutzerkonto auftreten, wird eine E-Mail-Benachrichtigung an alle oder ausgewählte Administratoren gesendet.
-
Benutzer abmelden. Wenn ein Benutzer von seinem Konto abgemeldet wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Citrix Gateway-Administrator die Aktion „Benutzer abmelden“ aufhebt.
-
Benutzer sperren: Wenn das Konto eines Benutzers aufgrund von anomalem Verhalten gesperrt ist, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Gateway-Administrator das Konto entsperrt.
Weitere Informationen zu Aktionen und deren manueller Konfiguration finden Sie unter Richtlinien und Aktionen.
Um die Aktionen manuell auf den Benutzer anzuwenden, navigieren Sie zum Benutzerprofil und wählen Sie den entsprechenden Risikoindikator aus. Wählen Sie im Menü Aktionen eine Aktion aus und klicken Sie auf Anwenden.
Hinweis
Unabhängig von der Datenquelle, die einen Risikoindikator auslöst, können Aktionen angewendet werden, die andere Datenquellen betreffen.
Ungewöhnlicher Authentifizierungsfehler
Citrix Analytics erkennt zugriffsbasierte Bedrohungen, wenn ein Benutzer Anmeldefehler von einer ungewöhnlichen IP-Adresse hat, und löst den entsprechenden Risikoindikator aus.
Der Risikofaktor, der mit dem Risikoindikator für ungewöhnliche Authentifizierung verbunden ist, sind die anmeldefehlerbasierten Risikoindikatoren. Weitere Informationen zu den Risikofaktoren finden Sie unter Citrix Benutzer-Risikoindikatoren.
Wann wird der Indikator für ungewöhnliche Authentifizierungsfehler ausgelöst?
Sie können benachrichtigt werden, wenn ein Benutzer in Ihrer Organisation Anmeldefehler von einer ungewöhnlichen IP-Adresse hat, die seinem üblichen Verhalten widerspricht.
Citrix Gateway erkennt diese Ereignisse und meldet sie an Citrix Analytics. Citrix Analytics empfängt die Ereignisse und erhöht den Risikowert des Benutzers. Der Risikoindikator Ungewöhnlicher Authentifizierungsfehler wird der Risikochronik des Benutzers hinzugefügt.
Wie analysiert man den Indikator für ungewöhnliche Authentifizierungsfehler?
Betrachten Sie die Benutzerin Georgina Kalou, die sich routinemäßig von ihren üblichen Heim- und Büronetzwerken bei Citrix Gateway anmeldet. Ein Remote-Angreifer versucht, Georginas Konto durch Raten verschiedener Passwörter zu authentifizieren, was zu Authentifizierungsfehlern von einem unbekannten Netzwerk führt.
In diesem Szenario meldet Citrix Gateway diese Ereignisse an Citrix Analytics, das Georgina Kalou einen aktualisierten Risikowert zuweist. Der Risikoindikator für ungewöhnliche Authentifizierungsfehler wird Georgina Kalous Risikochronik hinzugefügt.
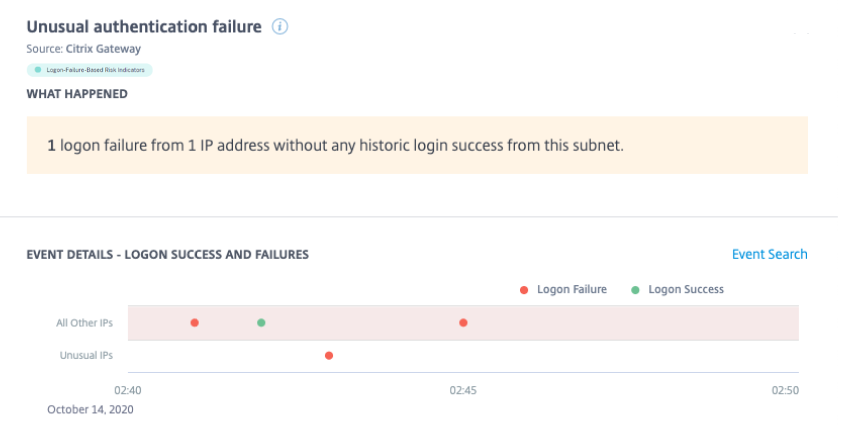
Aus Georgina Kalous Risikochronik können Sie den gemeldeten Risikoindikator für ungewöhnliche Authentifizierungsfehler auswählen. Der Grund für das Ereignis wird zusammen mit Details wie der Uhrzeit des Ereignisses und dem Standort angezeigt.
-
Im Abschnitt WAS GESCHAH können Sie die kurze Zusammenfassung anzeigen, die die Gesamtzahl der Authentifizierungsfehler und die Uhrzeit des Ereignisses enthält.
-
Im Abschnitt EMPFOHLENE AKTION finden Sie die vorgeschlagenen Aktionen, die auf den Risikoindikator angewendet werden können. Citrix Analytics for Security™ empfiehlt die Aktionen je nach Schwere des vom Benutzer ausgehenden Risikos. Die Empfehlung kann eine oder eine Kombination der folgenden Aktionen sein:
-
Administrator(en) benachrichtigen
-
Zur Beobachtungsliste hinzufügen
-
Eine Richtlinie erstellen
Sie können eine Aktion basierend auf der Empfehlung auswählen. Oder Sie können eine Aktion auswählen, die Sie je nach Ihrer Wahl aus dem Menü Aktionen anwenden möchten. Weitere Informationen finden Sie unter Eine Aktion manuell anwenden.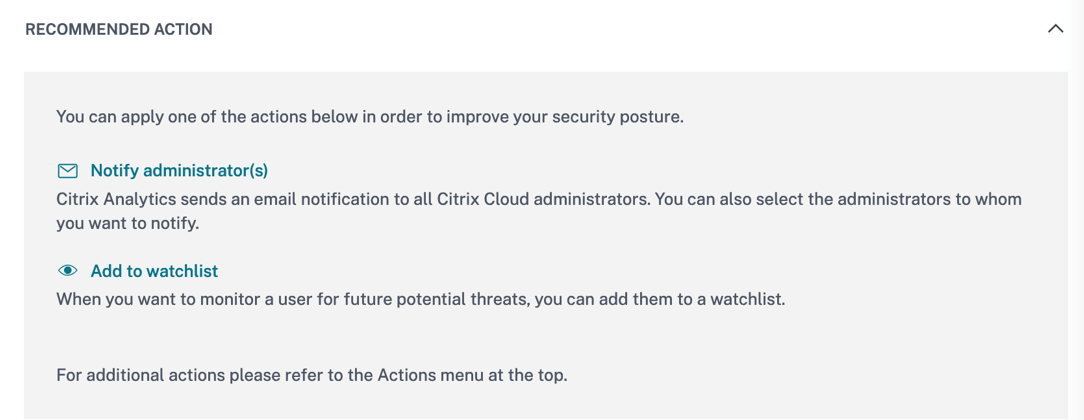
-
-
Im Abschnitt EREIGNISDETAILS – ANMELDEERFOLGE und -FEHLER können Sie ein Diagramm anzeigen, das die ungewöhnlichen Authentifizierungsfehler anzeigt, zusammen mit allen anderen Anmeldeaktivitäten, die während desselben Zeitraums erkannt wurden.
-
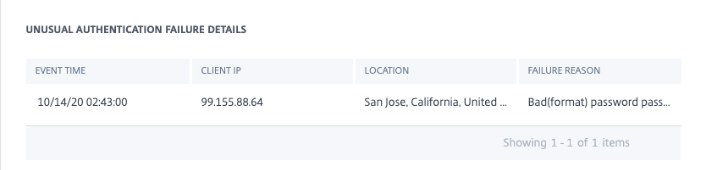
Im Abschnitt DETAILS ZUR UNGEWÖHNLICHEN AUTHENTIFIZIERUNG enthält die Tabelle die folgenden Informationen zu den ungewöhnlichen Authentifizierungsfehlern:
-
Anmeldezeit – Datum und Uhrzeit des Ereignisses
-
Client-IP – IP-Adresse des Benutzergeräts
-
Standort – Der Standort, von dem das Ereignis aufgetreten ist
-
Fehlerursache – Der Grund für den Authentifizierungsfehler
-
-
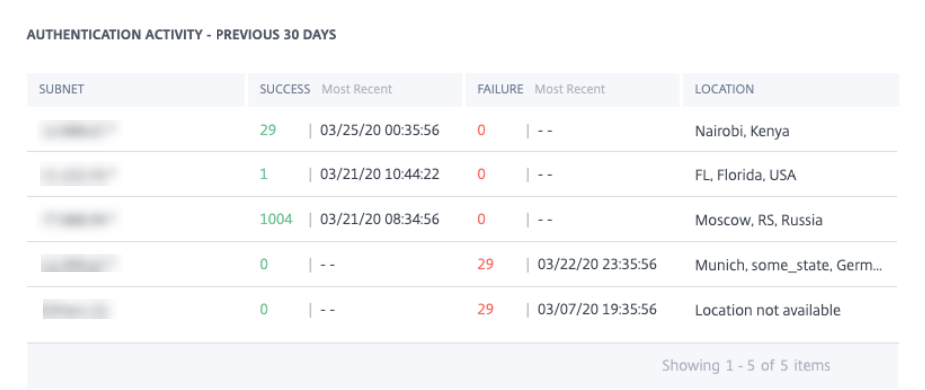
Im Abschnitt BENUTZERAUTHENTIFIZIERUNGSAKTIVITÄT – LETZTE 30 TAGE enthält die Tabelle die folgenden Informationen zur Authentifizierungsaktivität des Benutzers in den letzten 30 Tagen:
-
Subnetz – Die IP-Adresse aus dem Benutzernetzwerk.
-
Erfolg – Die Gesamtzahl der erfolgreichen Authentifizierungsereignisse und die Uhrzeit des letzten erfolgreichen Ereignisses für den Benutzer.
-
Fehler – Die Gesamtzahl der fehlgeschlagenen Authentifizierungsereignisse und die Uhrzeit des letzten fehlgeschlagenen Ereignisses für den Benutzer.
-
Standort – Der Standort, von dem das Authentifizierungsereignis aufgetreten ist.
-
Welche Aktionen können Sie auf den Benutzer anwenden?
Sie können die folgenden Aktionen für das Benutzerkonto ausführen:
-
Zur Beobachtungsliste hinzufügen. Wenn Sie einen Benutzer auf zukünftige potenzielle Bedrohungen überwachen möchten, können Sie ihn einer Beobachtungsliste hinzufügen.
-
Administrator(en) benachrichtigen. Wenn ungewöhnliche oder verdächtige Aktivitäten im Benutzerkonto festgestellt werden, wird eine E-Mail-Benachrichtigung an alle oder ausgewählte Administratoren gesendet.
-
Benutzer abmelden. Wenn ein Benutzer von seinem Konto abgemeldet wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Citrix Gateway-Administrator die Aktion „Benutzer abmelden“ aufhebt.
-
Benutzer sperren: Wenn das Konto eines Benutzers aufgrund von anomalem Verhalten gesperrt wird, kann er über Citrix Gateway auf keine Ressourcen zugreifen, bis der Gateway-Administrator das Konto entsperrt.
Weitere Informationen zu Aktionen und deren manueller Konfiguration finden Sie unter Richtlinien und Aktionen.
Um die Aktionen manuell auf den Benutzer anzuwenden, navigieren Sie zum Benutzerprofil und wählen Sie den entsprechenden Risikoindikator aus. Wählen Sie im Menü Aktionen eine Aktion aus und klicken Sie auf Anwenden.
Hinweis
Unabhängig von der Datenquelle, die einen Risikoindikator auslöst, können Aktionen angewendet werden, die sich auf andere Datenquellen beziehen.