
Citrix Gateway リスクインジケーター
エンドポイント分析 (EPA) スキャン失敗
Citrix Analytics は、EPA スキャン失敗のアクティビティに基づいてユーザーアクセスベースの脅威を検出し、対応するリスクインジケーターをトリガーします。
エンドポイント分析スキャン失敗リスクインジケーターに関連付けられているリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、「Citrix ユーザーリスクインジケーター」を参照してください。
EPA スキャン失敗リスクインジケーターはいつトリガーされますか?
EPA スキャン失敗リスクインジケーターは、ユーザーが Citrix Gateway の認証前または認証後のエンドポイント分析 (EPA) スキャンポリシーに失敗したデバイスを使用してネットワークにアクセスしようとしたときに報告されます。
Citrix Gateway はこれらのイベントを検出し、Citrix Analytics に報告します。Citrix Analytics は、ユーザーが過剰な EPA スキャン失敗を経験したかどうかを検出するために、これらすべてのイベントを監視します。Citrix Analytics がユーザーの過剰な EPA スキャン失敗を判断すると、ユーザーのリスクスコアを更新し、ユーザーのリスクタイムラインに EPA スキャン失敗リスクインジケーターのエントリを追加します。
EPA スキャン失敗リスクインジケーターを分析する方法?
最近、Citrix Gateway の EPA スキャンに失敗したデバイスを使用してネットワークに複数回アクセスしようとしたユーザー Lemuel を考えてみましょう。Citrix Gateway はこの失敗を Citrix Analytics に報告し、Citrix Analytics は Lemuel に更新されたリスクスコアを割り当てます。EPA スキャン失敗リスクインジケーターは Lemuel Kildow のリスクタイムラインに追加されます。
ユーザーの EPA スキャン失敗 エントリを表示するには、セキュリティ > ユーザー に移動し、ユーザーを選択します。
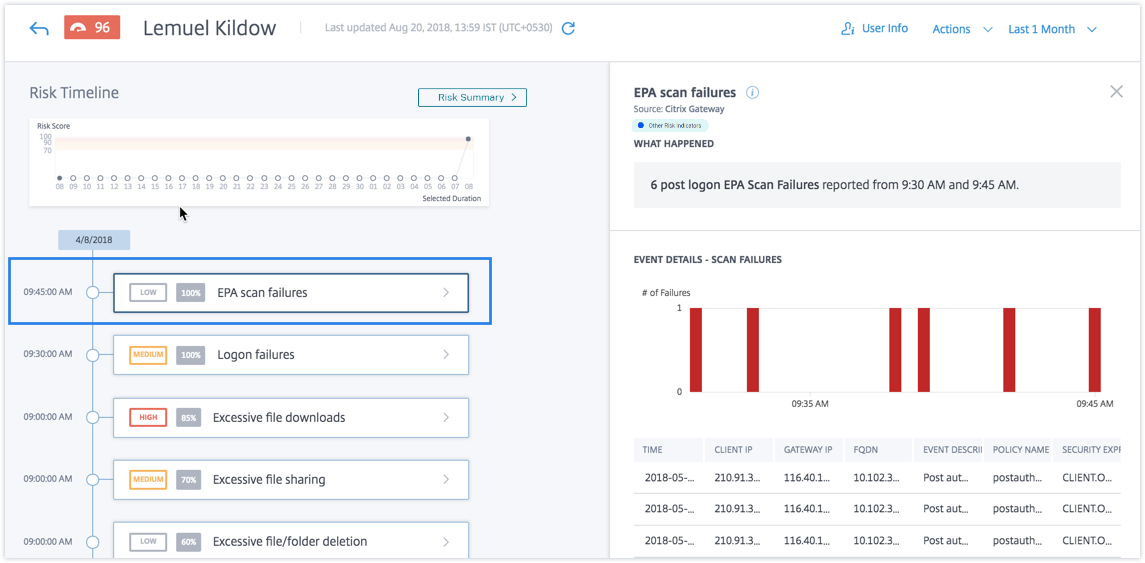
Lemuel Kildow のリスクタイムラインから、ユーザーについて報告された最新の EPA スキャン失敗 リスクインジケーターを選択できます。タイムラインから EPA スキャン失敗リスクインジケーターのエントリを選択すると、対応する詳細情報パネルが右ペインに表示されます。
-
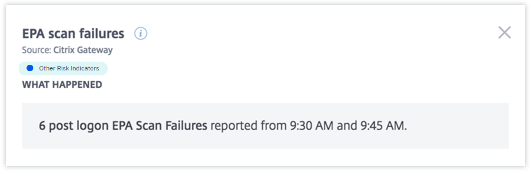
何が起こったか セクションには、EPA スキャン失敗リスクインジケーターの簡単な概要が示されます。また、選択した期間中に報告されたログオン後の EPA スキャン失敗の数も含まれます。
-
イベント詳細 – スキャン失敗 セクションには、選択した期間中に発生した個々の EPA スキャン失敗イベントのタイムライン視覚化が含まれます。また、各イベントに関する以下の主要情報を提供するテーブルも含まれます。
-
時間。EPAスキャン失敗が発生した時刻。
-
クライアントIP。EPAスキャン失敗を引き起こしたクライアントのIPアドレス。
-
ゲートウェイIP。EPAスキャン失敗を報告したCitrix GatewayのIPアドレス。
-
FQDN。シトリックス ゲートウェイ の FQDN。
-
イベントの説明。EPAスキャン失敗の理由の簡単な説明。
-
ポリシー名。Citrix Gatewayに設定されているEPAスキャンポリシー名。
-
セキュリティ式。Citrix Gatewayに設定されているセキュリティ式。EPAスキャン失敗イベントの詳細(/en-us/citrix-analytics/media/gateway-epa-scan-failures-event-details.png)
-
ユーザーに適用できるアクション?
ユーザーアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントに異常または不審なアクティビティがあった場合、すべてまたは選択された管理者に電子メール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Citrix Gateway管理者がログオフユーザーアクションをクリアするまで、Citrix Gatewayを介してリソースにアクセスできなくなります。
-
ユーザーのロック: 異常な動作によりユーザーのアカウントがロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してリソースにアクセスできなくなります。
アクションと手動での設定方法の詳細については、「ポリシーとアクション」を参照してください。
ユーザーに手動でアクションを適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
過剰な認証失敗
Citrix Analyticsは、過剰な認証失敗に基づいてユーザーアクセスベースの脅威を検出し、対応するリスクインジケーターをトリガーします。
過剰な認証失敗リスクインジケーターに関連するリスク要因は、ログオン失敗ベースのリスクインジケーターです。リスク要因の詳細については、Citrixユーザーリスクインジケーターを参照してください。
過剰な認証失敗リスクインジケーターはいつトリガーされますか?
ログオン失敗リスクインジケーターは、ユーザーが特定の期間内に複数のCitrix Gateway認証失敗に遭遇した場合に報告されます。Citrix Gateway認証失敗は、ユーザーに対して多要素認証が構成されているかどうかに応じて、プライマリ、セカンダリ、またはターシャリ認証失敗である可能性があります。
Citrix Gatewayは、すべてのユーザー認証失敗を検出し、これらのイベントをCitrix Analyticsに報告します。Citrix Analyticsは、これらのすべてのイベントを監視して、ユーザーが過剰な認証失敗を経験したかどうかを検出します。Citrix Analyticsが過剰な認証失敗を判断すると、ユーザーのリスクスコアを更新します。過剰な認証失敗リスクインジケーターは、ユーザーのリスクタイムラインに追加されます。
過剰な認証失敗リスクインジケーターを分析する方法?
最近、ネットワーク認証に複数回失敗したユーザーLemuelを考えてみましょう。Citrix Gatewayはこれらの失敗をCitrix Analyticsに報告し、更新されたリスクスコアがLemuelに割り当てられます。過剰な認証失敗リスクインジケーターは、Lemuel Kildowのリスクタイムラインに追加されます。
ユーザーの過剰な認証失敗リスクインジケーターエントリを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
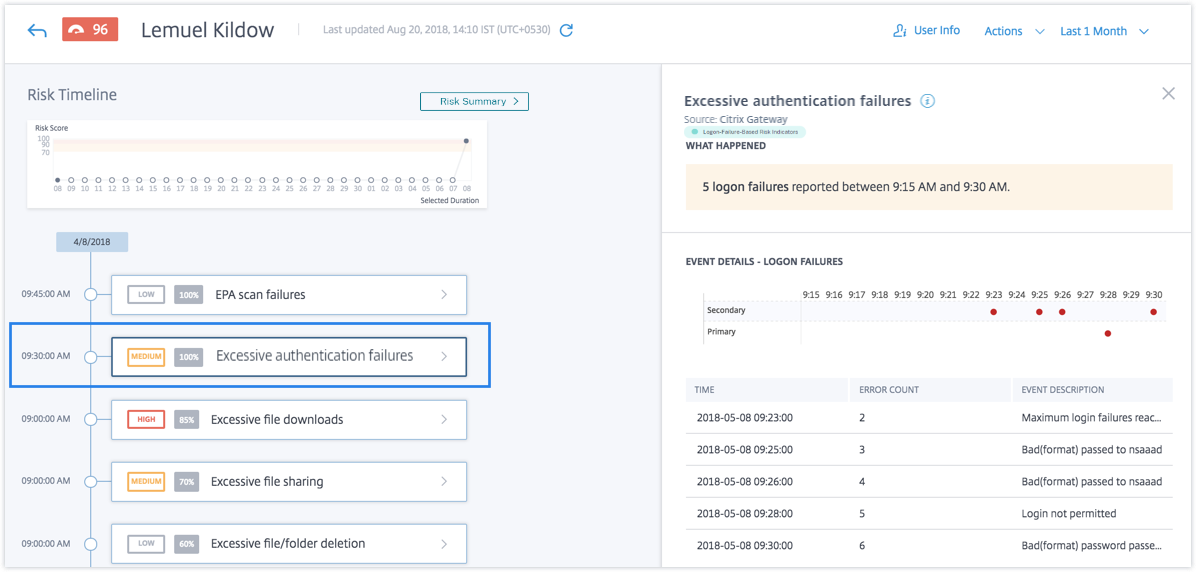
Lemuel Kildowのリスクタイムラインから、ユーザーについて報告された最新の過剰な認証失敗リスクインジケーターを選択できます。リスクタイムラインから過剰な認証失敗リスクインジケーターエントリを選択すると、対応する詳細情報パネルが右ペインに表示されます。
-
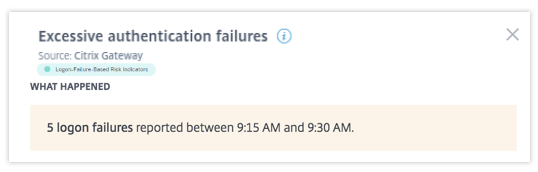
何が起こったかセクションには、選択した期間中に発生した認証失敗の数を含む、リスクインジケーターの簡単な概要が記載されています。
-
「イベント詳細」セクションには、選択した期間中に発生した個々の認証失敗回数の過剰イベントのタイムライン視覚化が含まれています。また、各イベントに関する以下の主要情報を表示できます。
-
時間。ログオン失敗が発生した時刻。
-
エラー数。イベント発生時および過去48時間にユーザーに対して検出された認証失敗の回数。
-
イベントの説明。ログオン失敗の理由の簡単な説明。
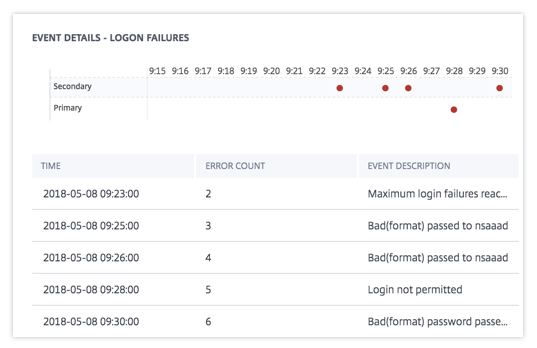
-
ユーザーに適用できるアクションは何ですか?
ユーザーのアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威のためにユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーのアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Citrix Gateway管理者が「ユーザーのログオフ」アクションを解除するまで、Citrix Gatewayを介してリソースにアクセスできなくなります。
-
ユーザーのロック。異常な動作によりユーザーのアカウントがロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してリソースにアクセスできなくなります。
アクションとそれらを手動で構成する方法の詳細については、「ポリシーとアクション」を参照してください。
ユーザーにアクションを手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。「アクション」メニューからアクションを選択し、「適用」をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
不可能な移動
Citrix Analyticsは、連続するログオンが、国間の予想移動時間よりも短い期間内に2つの異なる国から行われた場合、ユーザーのログオンを危険と検出します。
不可能な移動時間のシナリオは、以下のリスクを示します。
-
侵害された資格情報: リモート攻撃者が正当なユーザーの資格情報を盗みます。
-
共有された資格情報: 異なるユーザーが同じユーザー資格情報を使用しています。
不可能な移動リスクインジケーターはいつトリガーされますか?
不可能な移動リスクインジケーターは、連続するユーザーログオンの各ペア間の時間と推定距離を評価し、その時間内に個人が移動できる距離よりも距離が大きい場合にトリガーされます。
注
このリスクインジケーターには、ユーザーの実際の場所を反映しない以下のシナリオに対する誤検知アラートを減らすためのロジックも含まれています。
-
ユーザーがプロキシ接続からCitrix Gateway経由でログオンする場合。
-
ユーザーがホスト型クライアントからCitrix Gateway経由でログオンする場合。
不可能なリスクインジケーターを分析する方法
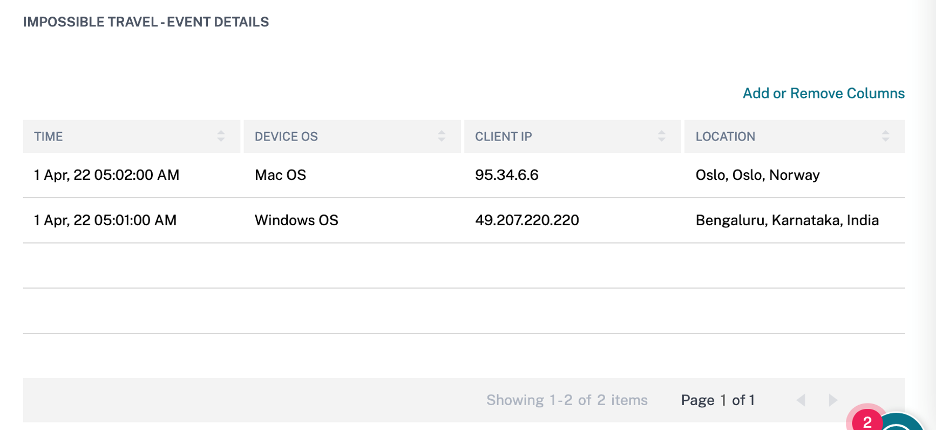
Adam Maxwellというユーザーが、1分以内にインドのバンガロールとノルウェーのオスロという2つの場所からログオンしたとします。Citrix Analyticsは、このログオンイベントを不可能な移動シナリオとして検出し、不可能な移動リスクインジケーターをトリガーします。このリスクインジケーターはAdam Maxwellのリスクタイムラインに追加され、彼にリスクスコアが割り当てられます。
Adam Maxwellのリスクタイムラインを表示するには、セキュリティ > ユーザーを選択します。危険なユーザーペインから、ユーザーAdam Maxwellを選択します。
Adam Maxwellのリスクタイムラインから、不可能移動リスクインジケーターを選択します。以下の情報を表示できます。
-
何が起こったかセクションには、不可能移動イベントの簡単な概要が記載されています。
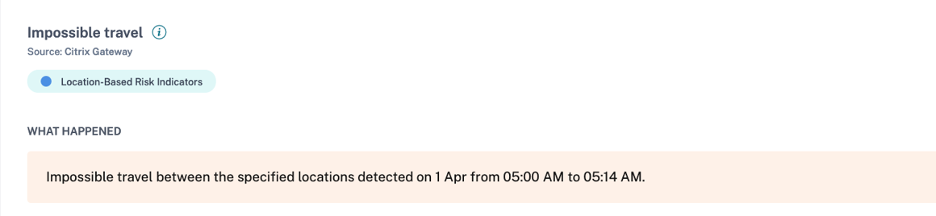
-
インジケーターの詳細セクションには、ユーザーがログオンした場所、連続するログオン間の時間、および2つの場所間の距離が記載されています。
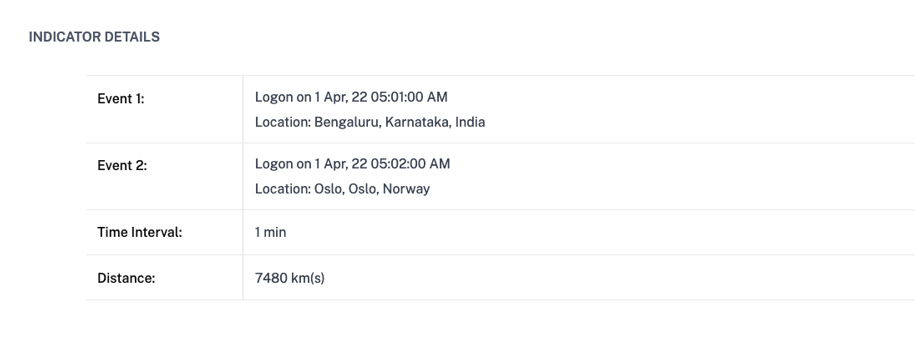
-
ログオン場所 - 過去30日間セクションには、不可能移動の場所とユーザーの既知の場所の地理的な地図ビューが表示されます。場所のデータは過去30日間について表示されます。地図上のポインターにカーソルを合わせると、各場所からの合計ログオン数を表示できます。
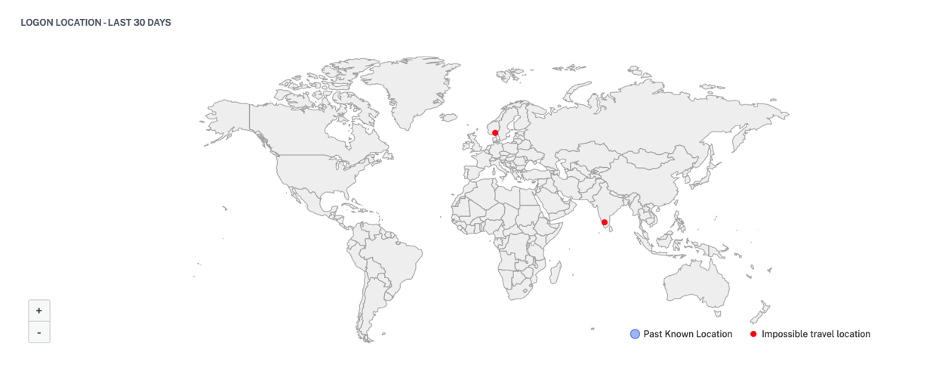
-
不可能移動 - イベント詳細セクションには、不可能移動イベントに関する以下の情報が記載されています。
-
時間: ログオンの日付と時間を示します。
-
デバイスOS: ユーザーデバイスのオペレーティングシステムを示します。
-
クライアントIP: ユーザーデバイスのIPアドレスを示します。
-
場所: ユーザーがログオンした場所を示します。
-
ユーザーに適用できるアクションは何ですか?
ユーザーのアカウントに対して、以下の操作を実行できます。
-
ウォッチリストに追加。ユーザーを将来的な潜在的脅威から監視したい場合、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントに異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Citrix Gateway管理者が「ユーザーのログオフ」アクションを解除するまで、Citrix Gatewayを介してどのリソースにもアクセスできなくなります。
-
ユーザーのロック: ユーザーアカウントが異常な動作によりロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してどのリソースにもアクセスできなくなります。
アクションとその手動設定方法の詳細については、「ポリシーとアクション」を参照してください。
アクションをユーザーに手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
不審なIPからのログオン
Citrix Analyticsは、不審なIPからのサインインアクティビティに基づいてユーザーアクセス脅威を検出し、このリスクインジケーターをトリガーします。
「不審なIPからのログオン」リスクインジケーターに関連するリスクファクターは、IPベースのリスクインジケーターです。リスクファクターの詳細については、「Citrixユーザーリスクインジケーター」を参照してください。
不審なIPからのログオンリスクインジケーターはいつトリガーされますか?
不審なIPからのログオンリスクインジケーターは、ユーザーがCitrix Analyticsが不審と識別するIPアドレスからネットワークにアクセスしようとしたときにトリガーされます。IPアドレスは、以下のいずれかの条件に基づいて不審と見なされます。
-
外部IP脅威インテリジェンスフィードにリストされている
-
異常な場所からの複数のユーザーサインイン記録がある
-
ブルートフォース攻撃を示している可能性のある、過剰なサインイン失敗試行がある
Citrix Analytics は、Citrix Gateway から受信したサインインイベントを監視し、ユーザーが疑わしい IP からサインインしたかどうかを検出します。Citrix Analytics が疑わしい IP からのサインイン試行を検出すると、ユーザーのリスクスコアを更新し、ユーザーのリスクタイムラインに「疑わしいIPからのログオン」リスクインジケーターエントリを追加します。
疑わしいIPからのログオンリスクインジケーターを分析する方法?
Citrix Analytics が疑わしいと識別した IP アドレスからネットワークにアクセスしようとしたユーザー Lemuel を考えてみましょう。Citrix Gateway はサインインイベントを Citrix Analytics に報告し、Citrix Analytics は Lemuel に更新されたリスクスコアを割り当てます。「疑わしいIPからのログオン」リスクインジケーターが Lemuel Kildow のリスクタイムラインに追加されます。
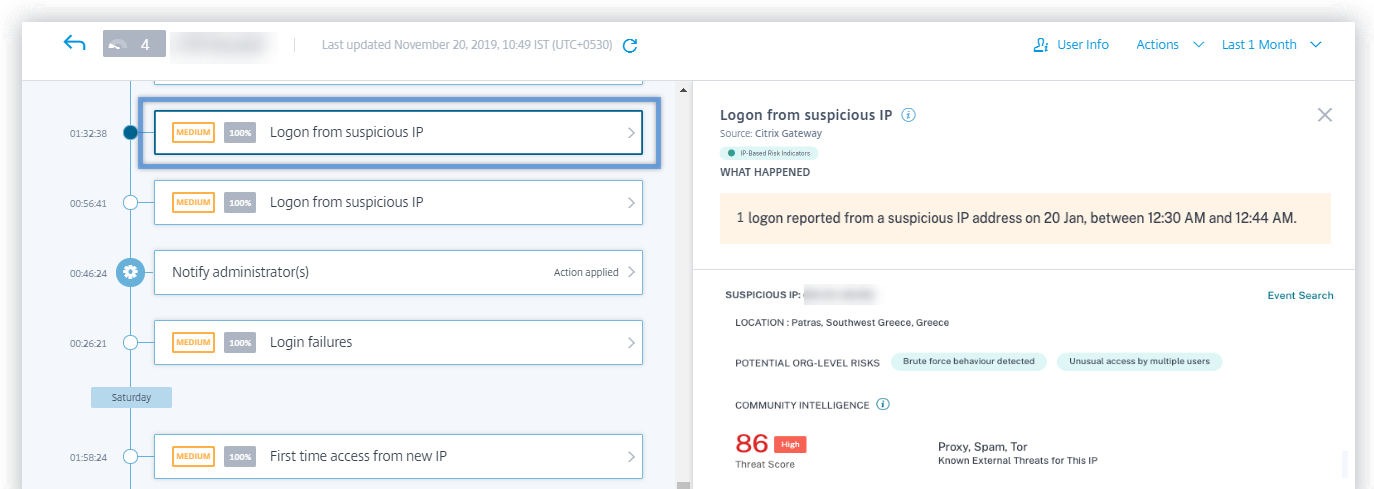
ユーザーについて報告された「疑わしいIPからのログオン」リスクインジケーターを表示するには、セキュリティ > ユーザー に移動し、ユーザーを選択します。Lemuel Kildow のリスクタイムラインから、ユーザーについて報告された最新の「疑わしいIPからのログオン」リスクインジケーターを選択できます。タイムラインから「疑わしいIPからのログオン」リスクインジケーターエントリを選択すると、対応する詳細情報パネルが右ペインに表示されます。
-
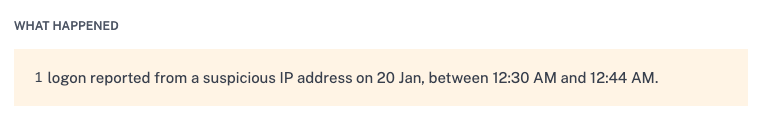
「何が起こったか」セクションには、「疑わしいIPからのログオン」リスクインジケーターの簡単な概要が記載されています。また、選択した期間中に報告された疑わしいIPアドレスからのサインイン数も含まれます。
-
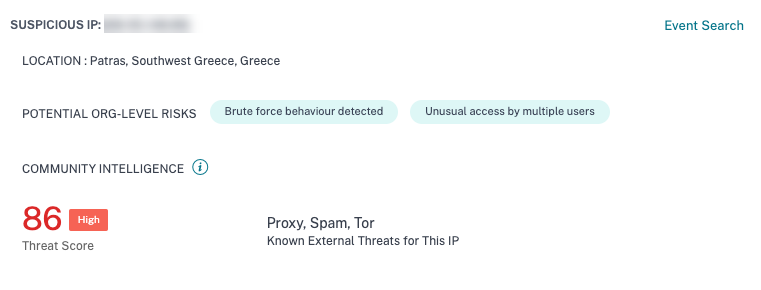
「疑わしいIP」セクションには、次の情報が表示されます。
-
疑わしいIP。疑わしいサインインアクティビティに関連付けられたIPアドレス。
-
場所。ユーザーの都市、地域、国。これらの場所は、データの可用性に基づいて表示されます。
-
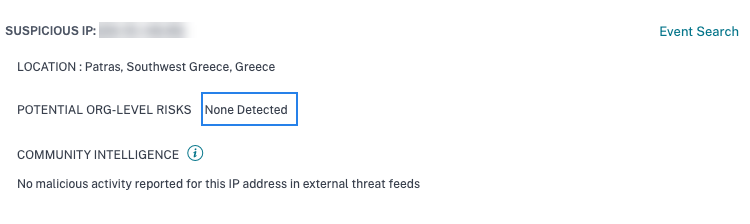
組織レベルの潜在的なリスク。Citrix Analytics が最近組織で検出した疑わしいIPアクティビティのパターンを示します。リスクの高いパターンには、潜在的なブルートフォース攻撃と一致する過剰なログイン失敗、および複数のユーザーによる異常なアクセスが含まれます。組織内のIPアドレスに対してリスクの高いパターンが検出されない場合、次のメッセージが表示されます。
-
コミュニティインテリジェンス。外部IP脅威インテリジェンスフィードで高リスクと識別されたIPアドレスの脅威スコアと脅威カテゴリを提供します。Citrix Analyticsは、高リスクIPアドレスにリスクスコアを割り当てます。リスクスコアは80から始まります。外部IP脅威インテリジェンスフィードでIPアドレスに脅威インテリジェンスが利用できない場合、次のメッセージが表示されます。インテリジェンスフィードなし(/en-us/citrix-analytics/media/gateway-logon-from-suspicious-ip-no-feed.png)
-
-
イベントの詳細セクションには、疑わしいサインインアクティビティに関する次の情報が表示されます。疑わしいIPからのログオン(/en-us/citrix-analytics/media/gateway-logon-from-suspicious-ip-event-details.png)
-
時間。疑わしいサインインアクティビティの時間。
-
クライアントIP。疑わしいサインインアクティビティに使用されたユーザーデバイスのIPアドレス。
-
デバイスOS。ブラウザのオペレーティングシステム。
-
デバイスブラウザ。疑わしいサインインアクティビティに使用されたWebブラウザ。
-
ユーザーに適用できるアクションは何ですか?
ユーザーアカウントに対して次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威のためにユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または疑わしいアクティビティがあった場合、すべてまたは選択された管理者に電子メール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Citrix Gateway管理者がユーザーログオフアクションをクリアするまで、Citrix Gatewayを介してリソースにアクセスできません。
-
ユーザーのロック: 異常な動作によりユーザーアカウントがロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してリソースにアクセスできません。
アクションとそれらを手動で構成する方法の詳細については、ポリシーとアクションを参照してください。
アクションを手動でユーザーに適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
不審なログオン
注
-
このリスクインジケーターは、「通常とは異なる場所からのアクセス」リスクインジケーターに代わるものです。
-
「通常とは異なる場所からのアクセス」リスクインジケーターに基づくポリシーは、すべて「不審なログオン」リスクインジケーターに自動的にリンクされます。
Citrix Analyticsは、ユーザーが使用するデバイス、場所、ネットワークによって共同で定義される複数のコンテキスト要因に基づいて、異常または危険と見なされるユーザーのログオンを検出します。
不審なログオンのリスクインジケーターはいつトリガーされますか?
リスクインジケーターは、以下の要因の組み合わせによってトリガーされます。各要因は、1つ以上の条件に基づいて潜在的に不審であると見なされます。
| 要因 | 条件 |
|---|---|
| 異常なデバイス | ユーザーは、過去30日間に使用されたデバイスとは異なる署名を持つデバイスからログオンします。デバイスの署名は、デバイスのオペレーティングシステムと使用されているブラウザに基づいています。 |
| 異常な場所 | ユーザーが過去30日間にログオンしたことのない都市または国からのログオン。 |
| その都市または国は、最近(過去30日間)のログオン場所から地理的に遠い。 | |
| 過去30日間にその都市または国からログオンしたユーザーがゼロまたは最小限である。 | |
| 異常なネットワーク | ユーザーが過去30日間に使用したことのないIPアドレスからのログオン。 |
| ユーザーが過去30日間に使用したことのないIPサブネットからのログオン。 | |
| 過去30日間にそのIPサブネットからログオンしたユーザーがゼロまたは最小限である。 | |
| IP脅威 | そのIPアドレスは、コミュニティ脅威インテリジェンスフィードであるWebrootによって高リスクと識別されている。 |
| Citrix Analyticsは最近、他のユーザーからのそのIPアドレスからの非常に疑わしいログオンアクティビティを検出しました。 |
不審なログオンリスクインジケーターを分析する方法
インドのアーンドラ・プラデーシュ州から初めてサインインするユーザー、アダム・マックスウェルを考えてみましょう。彼は既知の署名を持つデバイスを使用して組織のリソースにアクセスしますが、過去30日間使用していないネットワークから接続しています。
Citrix Analyticsは、場所とネットワークという要素が彼の通常の行動から逸脱しているため、このログオンイベントを不審なものとして検出し、「不審なログオン」リスクインジケーターをトリガーします。このリスクインジケーターはアダム・マックスウェルのリスクタイムラインに追加され、彼にリスクスコアが割り当てられます。
アダム・マックスウェルのリスクタイムを表示するには、セキュリティ > ユーザーを選択します。リスクのあるユーザーペインから、ユーザーのアダム・マックスウェルを選択します。
Adam Maxwellの危険度タイムラインから、不審なログオンの危険度インジケーターを選択します。以下の情報が表示されます。
-
何が起こったかセクションには、危険因子とイベントの時刻を含む不審なアクティビティの簡単な概要が示されます。不審なログオンで何が起こったか(/en-us/citrix-analytics/media/suspicious-logon-gw-what-happened.png)
-
ログオンの詳細セクションには、各危険因子に対応する不審なアクティビティの詳細な概要が示されます。各危険因子には、疑わしさのレベルを示すスコアが割り当てられます。単一の危険因子だけでは、ユーザーからの高いリスクを示すものではありません。全体的なリスクは、複数の危険因子の相関関係に基づいて判断されます。
疑わしさのレベル 表示 0–69 この要因は正常に見え、不審とは見なされません。 70–89 この要因はわずかに異常に見え、他の要因と合わせて中程度の不審と見なされます。 90–100 この要因はまったく新しいか異常であり、他の要因と合わせて非常に不審と見なされます。 不審なログオンの詳細(/en-us/citrix-analytics/media/suspicious-logon-gw-details.png) -
ログオン場所 - 過去30日間には、ユーザーの最後に確認された場所と現在の場所の地理的な地図ビューが表示されます。場所のデータは過去30日間のものが表示されます。地図上のポインターにカーソルを合わせると、各場所からの合計ログオン数を表示できます。不審なログオン場所の詳細(/en-us/citrix-analytics/media/susp-logon-gw-locations-map.png)
-
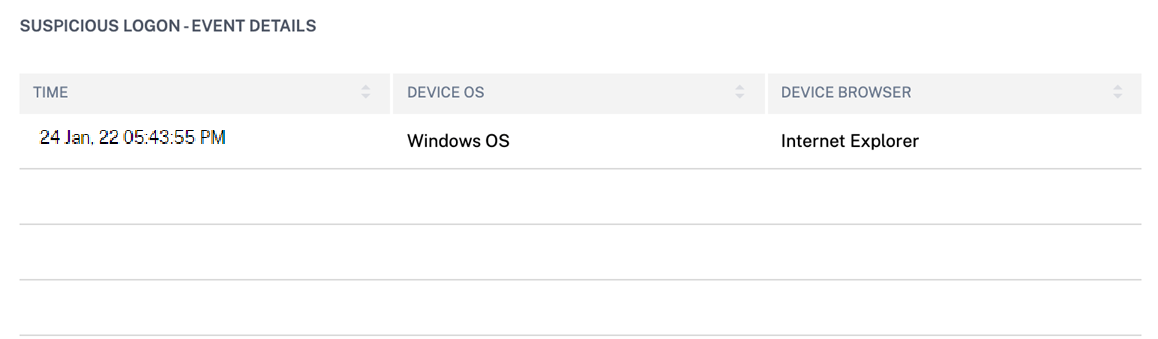
SUSPICIOUS LOGON- EVENT DETAILSセクションには、疑わしいログオンイベントに関する次の情報が表示されます。
-
時間: 疑わしいログオンの日時を示します。
-
デバイスOS: ユーザーデバイスのオペレーティングシステムを示します。
-
デバイスブラウザ: Citrix Gatewayへのサインインに使用されたWebブラウザを示します。
-
ユーザーに適用できるアクション?
ユーザーアカウントに対して次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Citrix Gateway管理者が「ユーザーのログオフ」アクションをクリアするまで、Citrix Gatewayを介してリソースにアクセスできません。
-
ユーザーのロック: 異常な動作によりユーザーアカウントがロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してリソースにアクセスできません。
アクションとそれらを手動で構成する方法の詳細については、「ポリシーとアクション」を参照してください。
ユーザーにアクションを手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
不審な認証失敗
Citrix Analyticsは、ユーザーが通常とは異なるIPアドレスからログオンに失敗した場合にアクセスベースの脅威を検出し、対応するリスクインジケーターをトリガーします。
不審な認証リスクインジケーターに関連付けられているリスク要因は、ログオン失敗ベースのリスクインジケーターです。リスク要因の詳細については、「Citrixユーザーリスクインジケーター」を参照してください。
不審な認証失敗インジケーターはいつトリガーされますか?
組織内のユーザーが、通常の行動とは異なる不審なIPアドレスからログオンに失敗した場合に通知を受け取ることができます。
Citrix Gatewayはこれらのイベントを検出し、Citrix Analyticsに報告します。Citrix Analyticsはイベントを受信し、ユーザーのリスクスコアを増加させます。不審な認証失敗リスクインジケーターがユーザーのリスクタイムラインに追加されます。
不審な認証失敗インジケーターを分析する方法?
通常、自宅やオフィスのネットワークからCitrix GatewayにサインインするユーザーGeorgina Kalouを考えてみましょう。リモート攻撃者が異なるパスワードを推測してGeorginaのアカウントを認証しようとし、その結果、見慣れないネットワークからの認証失敗が発生します。
このシナリオでは、Citrix GatewayがこれらのイベントをCitrix Analyticsに報告し、Citrix AnalyticsはGeorgina Kalouに更新されたリスクスコアを割り当てます。不審な認証失敗リスクインジケーターがGeorgina Kalouのリスクタイムラインに追加されます。
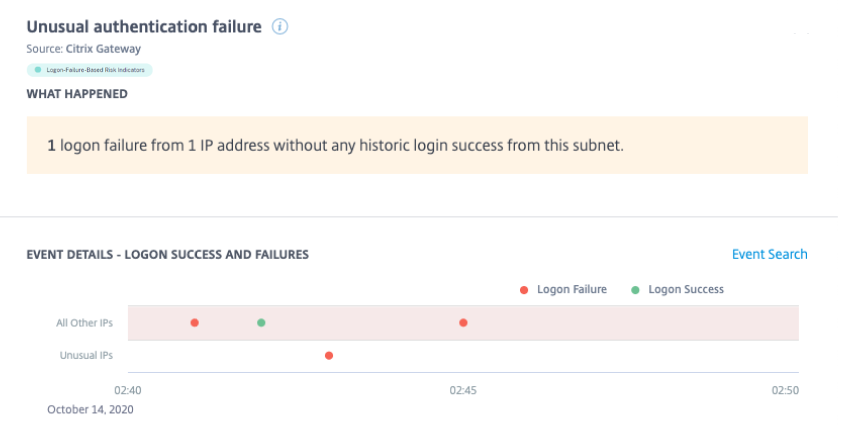
Georgina Kalouのリスクタイムラインから、報告された不審な認証失敗リスクインジケーターを選択できます。イベントの理由が、イベントの時刻や場所などの詳細とともに表示されます。
-
何が起こったかセクションでは、認証失敗の合計数とイベントの時刻を含む簡単な概要を表示できます。
-
推奨されるアクションセクションでは、リスクインジケーターに適用できる推奨アクションを見つけることができます。Citrix Analytics for Security™は、ユーザーがもたらすリスクの重大度に応じてアクションを推奨します。推奨事項は、次のアクションのいずれか、またはそれらの組み合わせです。
-
管理者に通知する
-
ウォッチリストに追加する
-
ポリシーを作成する
推奨に基づいてアクションを選択できます。または、アクションメニューから、選択に応じて適用したいアクションを選択できます。詳細については、「アクションを手動で適用する」を参照してください。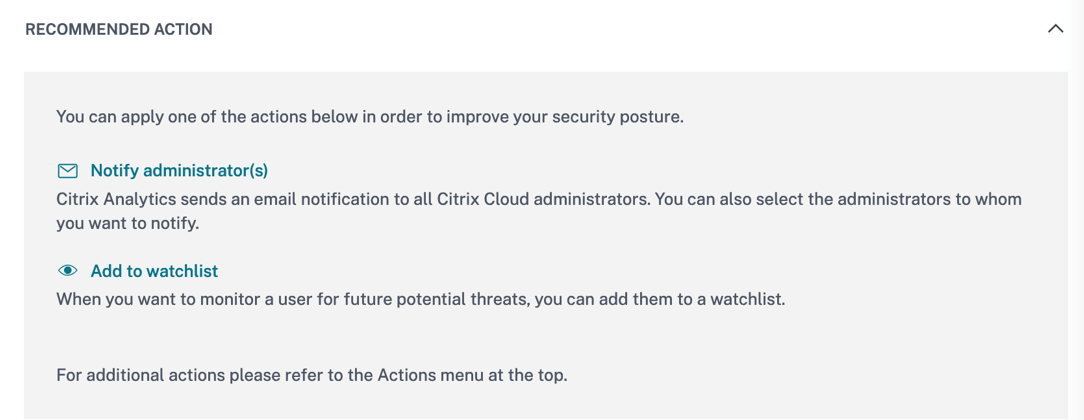
-
-
イベントの詳細 – ログオンの成功と失敗セクションでは、不審な認証失敗を示すグラフと、同じ期間中に検出されたその他のログオンアクティビティを表示できます。
-
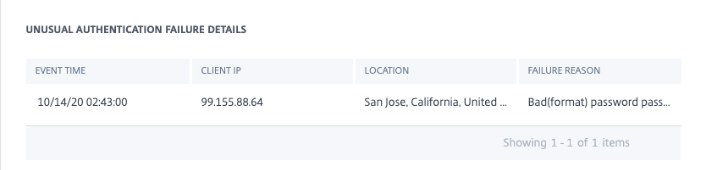
不審な認証の詳細セクションのテーブルには、不審な認証失敗に関する次の情報が表示されます。
-
ログオン時刻 – イベントの日付と時刻
-
クライアントIP – ユーザーデバイスのIPアドレス
-
場所 – イベントが発生した場所
-
失敗理由 – 認証失敗の理由
-
-
ユーザー認証アクティビティ – 過去30日間セクションのテーブルには、ユーザーの過去30日間の認証アクティビティに関する次の情報が表示されます。
-
サブネット – ユーザーネットワークからのIPアドレス。
-
成功 – 成功した認証イベントの総数と、ユーザーの最新の成功イベントの時刻。
-
失敗 – 失敗した認証イベントの総数と、ユーザーの最新の失敗イベントの時刻。
-
場所 – 認証イベントが発生した場所。認証アクティビティ(/en-us/citrix-analytics/media/gw-auth-failure2.png)
-
ユーザーに適用できるアクションは何ですか?
ユーザーのアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来的な潜在的脅威のためにユーザーを監視したい場合、ウォッチリストに追加できます。
-
管理者への通知。ユーザーのアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーをログオフ。ユーザーがアカウントからログオフされると、Citrix Gateway管理者が「ユーザーをログオフ」アクションを解除するまで、Citrix Gatewayを介してどのリソースにもアクセスできなくなります。
-
ユーザーをロック: 異常な動作によりユーザーのアカウントがロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してどのリソースにもアクセスできなくなります。
アクションとそれらの手動設定方法の詳細については、ポリシーとアクションを参照してください。
ユーザーにアクションを手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。