
Vorkonfigurierte benutzerdefinierte Risikoindikatoren und Richtlinien
Citrix Analytics for Security bietet eine Liste vorkonfigurierter benutzerdefinierter Risikoindikatoren und eine Richtlinie, um die Sicherheit Ihrer Citrix-Infrastruktur zu überwachen. Die Bedingungen dieser vorkonfigurierten benutzerdefinierten Risikoindikatoren und der Richtlinie sind bereits gemäß spezifischer Sicherheitsrisikoszenarien wie kompromittierte Benutzer, Insider-Bedrohungen und Datenexfiltration definiert. Sie können diese vorkonfigurierten Bedingungen auch ändern oder eigene Bedingungen gemäß Ihren Sicherheitsanforderungen hinzufügen und die benutzerdefinierten Risikoindikatoren verwenden, um die Risiken zu mindern.
Derzeit sind die vorkonfigurierten benutzerdefinierten Risikoindikatoren für die folgenden Szenarien verfügbar:
-
Geofencing
-
Erster Zugriff
Vorkonfigurierte benutzerdefinierte Risikoindikatoren für das Geofencing-Szenario
Verwenden Sie die folgenden vorkonfigurierten benutzerdefinierten Risikoindikatoren, um Benutzerereignisse außerhalb der Geofencing-Bereiche zu erkennen.
-
CVAD-Sitzung außerhalb des Geofence gestartet
-
GW-Geofence-Überschreitung
Die vorkonfigurierten benutzerdefinierten Risikoindikatoren werden ausgelöst, wenn Benutzer von außerhalb ihres üblichen Betriebslandes oder des Geofence auf die Citrix®-Produkte zugreifen. Standardmäßig ist der Geofence auf „Vereinigte Staaten“ eingestellt. Sie können Ihr gewünschtes Land als Geofence festlegen.
Hinweis
Der Risikoindikator CVAD-Session started outside of geofence ist mit den Geofence-Einstellungen der Funktion „Access Assurance Location“ verknüpft. Daher können Sie die Geofencing-Länder in der Bedingung des Risikoindikators nicht direkt ändern. Um die Geofencing-Länder im Risikoindikator zu aktualisieren, wählen Sie die Länder in den Geofence-Einstellungen des Dashboards „Access Assurance Location“ aus. Weitere Informationen finden Sie im Dashboard „Access Assurance Location“.
Um die vorkonfigurierten benutzerdefinierten Risikoindikatoren anzuzeigen, wählen Sie Security > Custom Risk Indicators.
Standardmäßig sind die vorkonfigurierten benutzerdefinierten Risikoindikatoren deaktiviert. Verwenden Sie die Schaltfläche STATUS, um sie zu aktivieren.
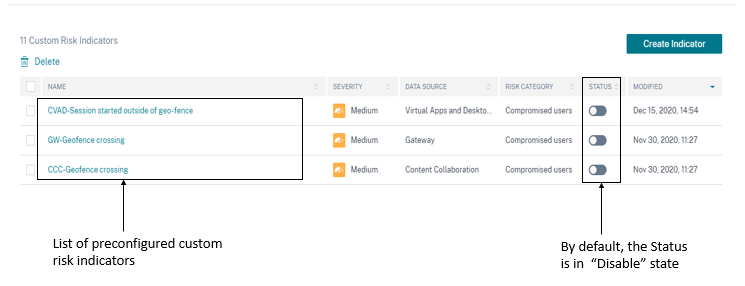
Die folgende Tabelle beschreibt die verschiedenen vorkonfigurierten benutzerdefinierten Risikoindikatoren für Geofencing.
| Name des benutzerdefinierten Risikoindikators | Szenario | Bedingungen für benutzerdefinierten Indikator | Datenquelle | Risikokategorie |
|---|---|---|---|---|
| CVAD-Sitzung außerhalb des Geofence gestartet | Benutzer hat eine virtuelle Sitzung außerhalb seines Betriebslandes gestartet | Event-Type = Session.logon Country != "United States" | Citrix Workspace-App | Kompromittierte Benutzer |
| GW-Geofence-Überschreitung | Benutzer hat sich erfolgreich von außerhalb seines Betriebslandes authentifiziert | Event-Type = "VPN_AI" AND Country != "United States" | Citrix Gateway (lokal) | Kompromittierte Benutzer |
Vorkonfigurierte Richtlinie für das Geofencing-Szenario
Citrix stellt eine vorkonfigurierte Richtlinie bereit, die die Aktion Endbenutzerantwort anfordern auf ein Benutzerkonto anwendet, wenn der Benutzer eine virtuelle Sitzung außerhalb seines Betriebslandes startet. Der Benutzer erhält eine E-Mail, und basierend auf der Antwort des Benutzers wird eine entsprechende Aktion ausgeführt, z. B. das Hinzufügen des Benutzers zur Beobachtungsliste oder die Benachrichtigung des Administrators für weitere Maßnahmen. Weitere Informationen finden Sie unter Endbenutzerantwort anfordern.
Um die vorkonfigurierte Richtlinie anzuzeigen, wählen Sie Sicherheit > Richtlinien.
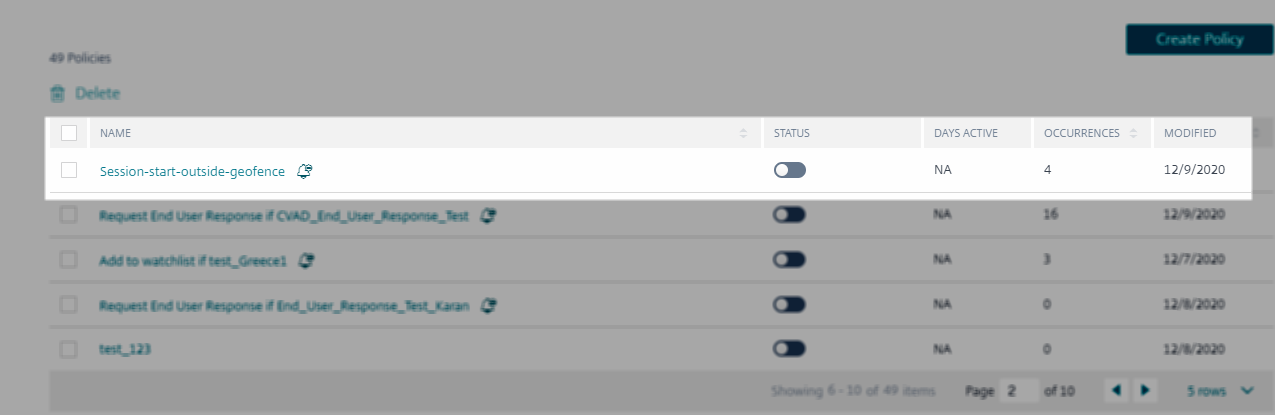
Die folgende Tabelle beschreibt die vorkonfigurierte Richtlinie für Geofencing.
| Richtlinienname | Szenario | Richtlinienbedingung | Angewendete Aktion |
|---|---|---|---|
| Sitzungsstart außerhalb des Geofence | Möglichkeit für einen Administrator, die Legitimität des Benutzers durch die Aktion „Endbenutzerantwort anfordern“ zu überprüfen, wenn der Benutzer die virtuelle Sitzung außerhalb seines Betriebslandes startet | Verwendung mit vorkonfiguriertem benutzerdefinierten Risikoindikator – „CVAD-Sitzung außerhalb des Geofence gestartet“ | Endbenutzerantwort anfordern |
| Basierend auf der folgenden Benutzerantwort wird die entsprechende Aktion angewendet | |||
| Wenn der Benutzer die Aktivität nicht erkennt: Zur Beobachtungsliste hinzufügen | |||
| Wenn der Benutzer die Aktivität erkennt: Keine Aktion erforderlich | |||
| Wenn der Benutzer nicht innerhalb von 60 Minuten nach Erhalt der E-Mail antwortet: Benutzer zur Beobachtungsliste hinzufügen |
Hinweis
Die Aktion Endbenutzerantwort anfordern wird nur in der Region Vereinigte Staaten unterstützt. Wenn Ihre Organisation also in der Region Europäische Union in Citrix Cloud™ integriert ist, wird die vorkonfigurierte Richtlinie nicht auf Ihr Konto angewendet. Um die vorkonfigurierte Richtlinie zu verwenden, ändern Sie die Richtlinie und wählen Sie eine andere Aktion Ihrer Wahl aus.
Erstellen Sie Ihre eigene Richtlinie mit vorkonfigurierten benutzerdefinierten Risikoindikatoren für Geofencing
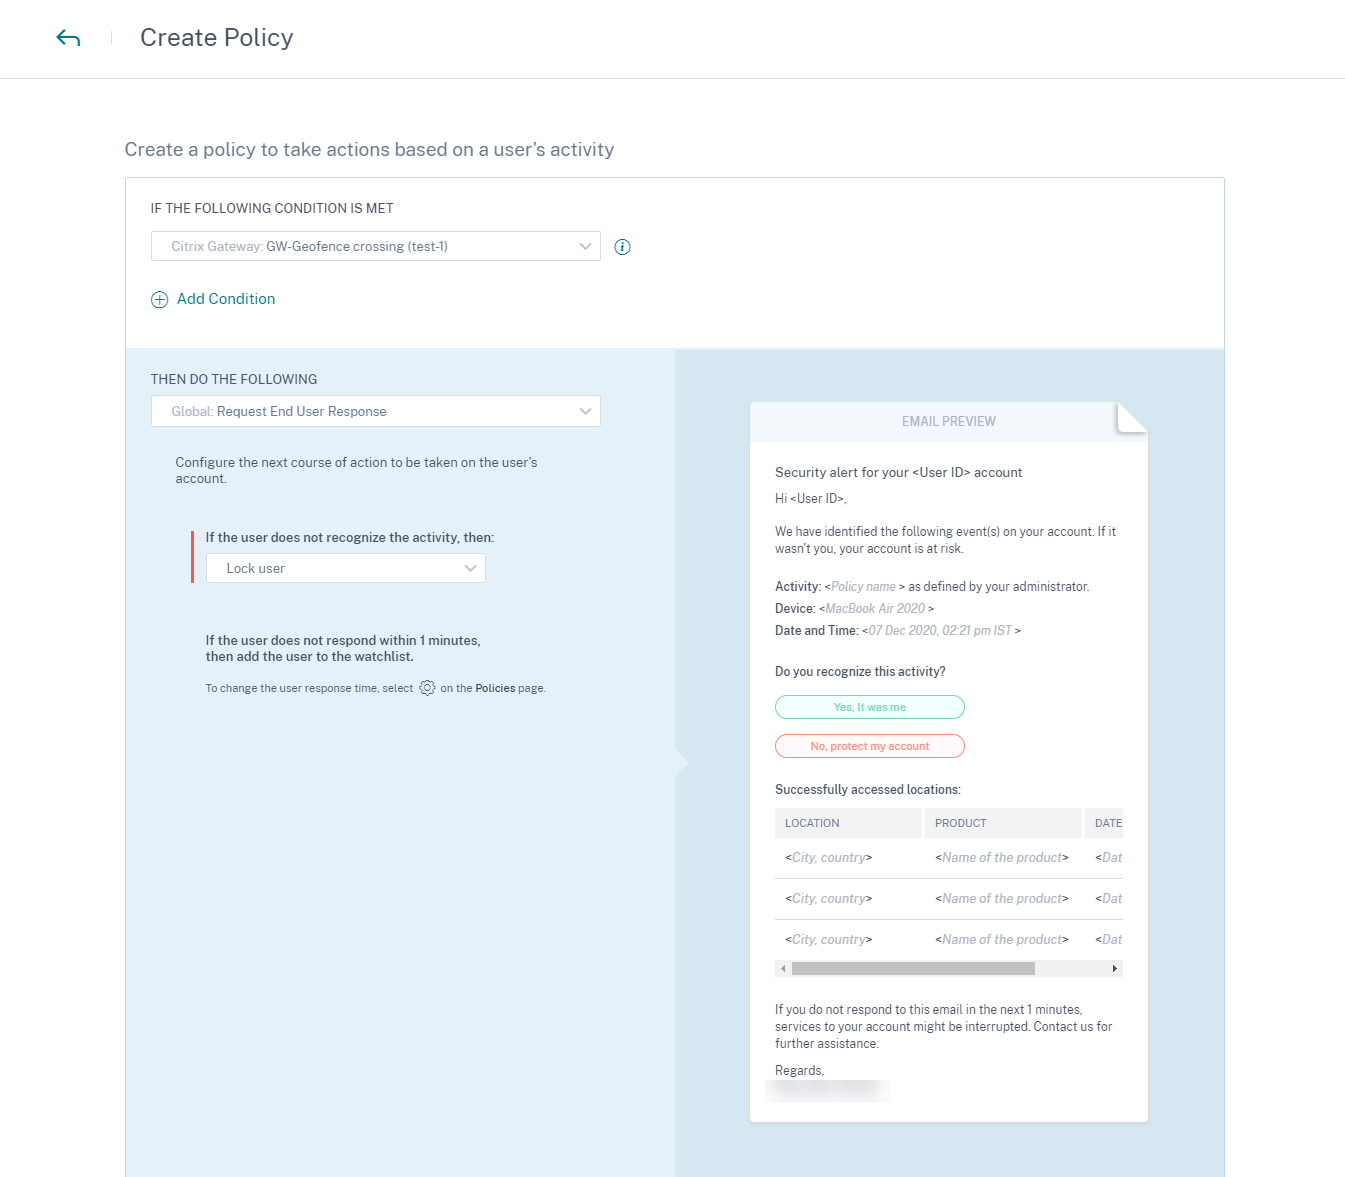
Sie können auch eigene Richtlinien mit diesen vorkonfigurierten benutzerdefinierten Risikoindikatoren erstellen und Aktionen wie das Sperren von Benutzern oder das Abmelden von Benutzern anwenden, wenn die Indikatoren ausgelöst werden. Informationen zum Erstellen von Richtlinien finden Sie unter Richtlinien und Aktionen konfigurieren.
Das folgende Beispiel zeigt eine Richtlinie, die Benutzer sperrt, die versuchen, von außerhalb der Vereinigten Staaten auf Citrix-Dienste zuzugreifen. Der Benutzerzugriff wird gesperrt, wenn der Benutzer seine Zugriffsaktivität nicht erkennt.
Bedingung: GW-Geofence-Überschreitung
Aktion: Endbenutzerantwort anfordern
Nächste Aktion: Benutzer sperren, wenn der Benutzer die Aktivität nicht erkennt
Hinweis
Die Aktion Endbenutzerantwort anfordern wird nur in der Region Vereinigte Staaten unterstützt. Wenn Ihre Organisation also in der Region Europäische Union integriert ist, wählen Sie eine andere Aktion Ihrer Wahl anstelle der Aktion Endbenutzerantwort anfordern.
Vorkonfigurierte benutzerdefinierte Risikoindikatoren für das Szenario des erstmaligen Zugriffs
Verwenden Sie die folgenden benutzerdefinierten Risikoindikatoren, um die Benutzerereignisse für die erstmaligen Zugriffsszenarien zu erkennen:
-
CVAD-Erstmaliger Zugriff von neuem Gerät
-
Gateway-Erstmaliger Zugriff von neuer IP
Standardmäßig sind diese vorkonfigurierten benutzerdefinierten Risikoindikatoren aktiviert. Verwenden Sie die Schaltfläche STATUS, wenn Sie sie deaktivieren möchten.
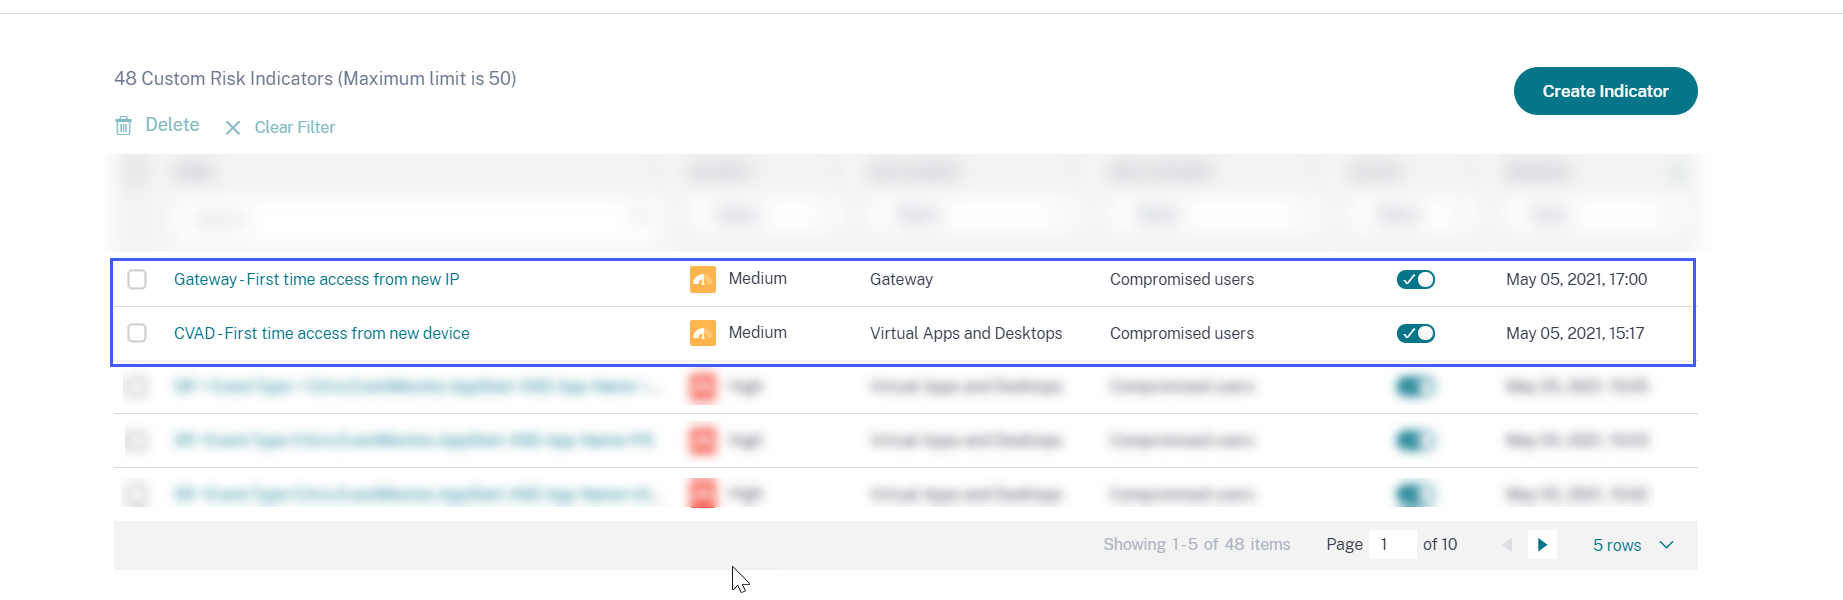
Die folgende Tabelle beschreibt die vorkonfigurierten benutzerdefinierten Risikoindikatoren für den erstmaligen Zugriff.
| Name des benutzerdefinierten Indikators | Szenario | Vorkonfigurierte Bedingungen | Datenquelle | Risikokategorie |
|---|---|---|---|---|
| CVAD-Erstmaliger Zugriff von neuem Gerät | Wenn sich ein Citrix Workspace-App-Benutzer von einem der folgenden anmeldet | Die folgenden Bedingungen sind standardmäßig aktiviert | Citrix Virtual Apps and Desktops lokal und Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service) | Kompromittierte Benutzer |
| Ein neues Gerät | Das erste Mal für eine neue Geräte-ID. | |||
| Ein vorhandenes Gerät, das in den letzten 90 Tagen nicht verwendet wurde. | Event-Type = "Session.Logon" AND Client-Type IN ("XA.Receiver.Windows", "XA.Receiver.Mac", "XA.Receiver.Chrome", "XA.Receiver.Android", "XA.Receiver.Linux", "XA.Receiver.iOS") |
|||
| Gateway-Erstzugriff von neuer IP | Wenn sich ein Citrix Gateway-Benutzer erfolgreich von einem der folgenden anmeldet | Die folgenden Bedingungen sind standardmäßig aktiviert | Citrix Gateway | Kompromittierte Benutzer |
| Eine neue öffentliche IP-Adresse | Das erste Mal für eine neue Client-IP | |||
| Eine vorhandene öffentliche IP-Adresse, die in den letzten 90 Tagen nicht verwendet wurde. | Event-Type = "Authentication" AND Status-Code = "Successful login" AND Client-IP-Type != "private" AND Access-Insight-Flags = 1 |
In der Bedingungsleiste können Sie zusätzlich zu den vorkonfigurierten Bedingungen auch eigene Bedingungen hinzufügen, um Bedrohungen gemäß Ihren Anforderungen zu identifizieren.
Wenn Sie beispielsweise die Benutzerereignisse aus einem bestimmten Land identifizieren möchten, können Sie die Länderdimension zusammen mit der vorkonfigurierten Bedingung hinzufügen:
-
Event-Type = "Session.Logon" AND Client-Type IN ("XA.Receiver.Windows", "XA.Receiver.Mac", "XA.Receiver.Chrome", "XA.Receiver.Android", "XA.Receiver.Linux", "XA.Receiver.iOS") AND Country = “United States” -
Event-Type = "Authentication" AND Status-Code = "Successful login" AND Client-IP-Type != "private" AND Access-Insight-Flags = 1 AND Country = “United States”