
Descripción general de la solución del servicio Secure Private Access
Las soluciones VPN tradicionales requieren que los dispositivos del usuario final estén administrados, proporcionan acceso a nivel de red y aplican políticas de control de acceso estáticas. Citrix Secure Private Access™ ofrece a TI un conjunto de controles de seguridad para protegerse contra amenazas de dispositivos BYO, dando a los usuarios la opción de acceder a sus aplicaciones autorizadas por TI desde cualquier dispositivo, ya sea administrado o BYO.
Citrix Secure Private Access ofrece autenticación adaptativa, compatibilidad con inicio de sesión único y controles de seguridad mejorados para las aplicaciones. Secure Private Access también proporciona las capacidades para escanear el dispositivo del usuario final antes de establecer una sesión mediante el servicio Device Posture. Según los resultados de la autenticación adaptativa o de Device Posture, los administradores pueden definir los métodos de autenticación para las aplicaciones.
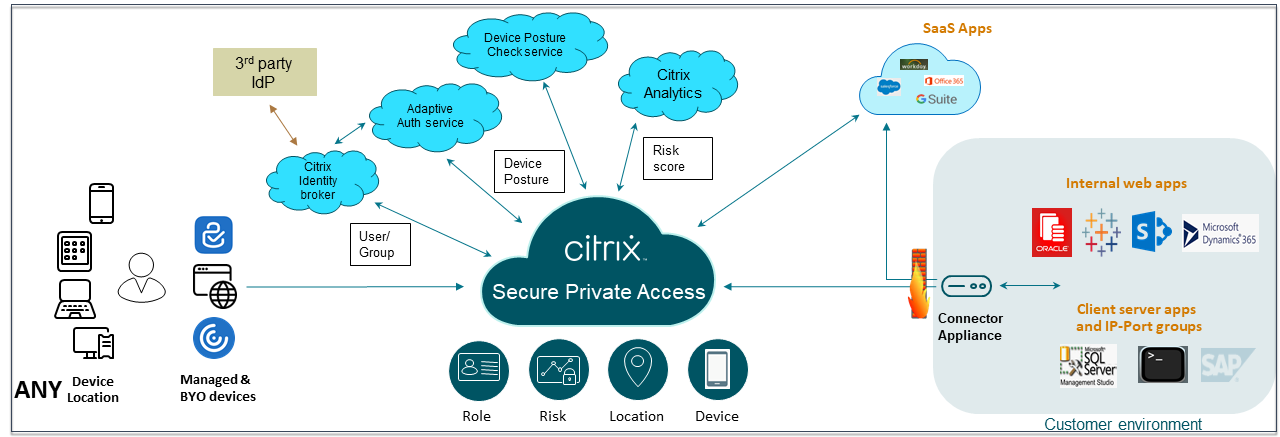
Seguridad adaptativa
La autenticación adaptativa determina el flujo de autenticación correcto para la solicitud actual. La autenticación adaptativa puede identificar la postura del dispositivo, la ubicación geográfica, el segmento de red y la pertenencia a la organización/departamento del usuario. Según la información obtenida, un administrador puede definir cómo desea autenticar a los usuarios en sus aplicaciones autorizadas por TI. Esto permite a las organizaciones implementar el mismo marco de políticas de autenticación en todos los recursos, incluidas las aplicaciones SaaS públicas, las aplicaciones web privadas, las aplicaciones cliente-servidor privadas y los escritorios como servicio (DaaS). Para obtener más información, consulte Seguridad adaptativa.
Acceso a aplicaciones
Secure Private Access puede crear una conexión a las aplicaciones web locales sin depender de una VPN. Esta conexión sin VPN utiliza un Connector Appliance implementado localmente. El Connector Appliance crea un canal de control saliente a la suscripción de Citrix Cloud de la organización. Desde allí, Secure Private Access puede tunelizar conexiones a las aplicaciones web internas sin necesidad de una VPN. Para obtener más información, consulte Acceso a aplicaciones.
Inicio de sesión único
Con la autenticación adaptativa, las organizaciones pueden proporcionar políticas de autenticación sólidas para ayudar a reducir el riesgo de cuentas de usuario comprometidas. Las capacidades de inicio de sesión único de Secure Private Access utilizan las mismas políticas de autenticación adaptativa para todas las aplicaciones SaaS, web privadas y cliente-servidor. Para obtener más información, consulte Inicio de sesión único.
Seguridad del navegador
Secure Private Access está integrado con Google Chrome Enterprise Premium (CEP), que incluye funciones como la prevención de pérdida de datos (DLP), la protección contra malware y phishing, y el filtrado de URL. El navegador Google Chrome que se ejecuta localmente en la máquina cliente actúa como un navegador seguro con aplicación de políticas a nivel de usuario a través de perfiles administrados de Chrome. Para obtener más información, consulte Integración con Google Chrome Enterprise Premium.
Postura del dispositivo
El servicio Device Posture permite a un administrador definir políticas para verificar la postura de los dispositivos de punto final que intentan acceder a los recursos corporativos de forma remota. Según el estado de cumplimiento de un punto final, el servicio Device Posture puede denegar el acceso o proporcionar acceso restringido/completo a las aplicaciones y escritorios corporativos.
Cuando un usuario final inicia una conexión desde su tienda, el cliente de Device Posture recopila información sobre los parámetros del punto final y comparte esta información con el servicio de Device Posture para determinar si la postura del punto final cumple los requisitos de la política.
La integración del servicio Device Posture con Citrix Secure Private Access permite un acceso seguro a las aplicaciones SaaS, web, TCP y UDP desde cualquier lugar, con la resiliencia y escalabilidad de Citrix Cloud. Para obtener más información, consulte Device Posture.
Compatibilidad con aplicaciones TCP y UDP
A veces, los usuarios remotos necesitan acceder a aplicaciones privadas cliente-servidor que tienen su front-end en el punto final y su back-end en un centro de datos. Las organizaciones pueden aplicar legítimamente políticas de seguridad estrictas en torno a estas aplicaciones internas y privadas, lo que dificulta que los usuarios remotos accedan a estas aplicaciones sin comprometer los protocolos de seguridad.
El servicio Secure Private Access aborda las vulnerabilidades de seguridad de TCP y UDP al permitir que ZTNA proporcione acceso seguro a estas aplicaciones. Los usuarios ahora pueden acceder a todas las aplicaciones privadas, incluidas las aplicaciones TCP, UDP y HTTPS, ya sea mediante el navegador Chrome o una aplicación cliente nativa a través del cliente Citrix Secure Access™ que se ejecuta en sus máquinas.
Los usuarios deben instalar el cliente Citrix Secure Access en sus dispositivos cliente.
-
Para Windows, la versión del cliente (22.3.1.5 y posteriores) se puede descargar desde Descargas.
-
Para macOS, la versión del cliente (22.02.3 y posteriores) se puede descargar desde la App Store.
Para obtener más información, consulte Compatibilidad con aplicaciones cliente-servidor.
Casos de uso de ejemplo
Artículos de referencia
Vídeos de referencia
Novedades en productos relacionados
-
Citrix StoreFront Cloud: Novedades
-
Citrix DaaS: Novedades
-
Citrix Secure Access: Citrix Secure Access