
Secure Private Access サービス ソリューションの概要
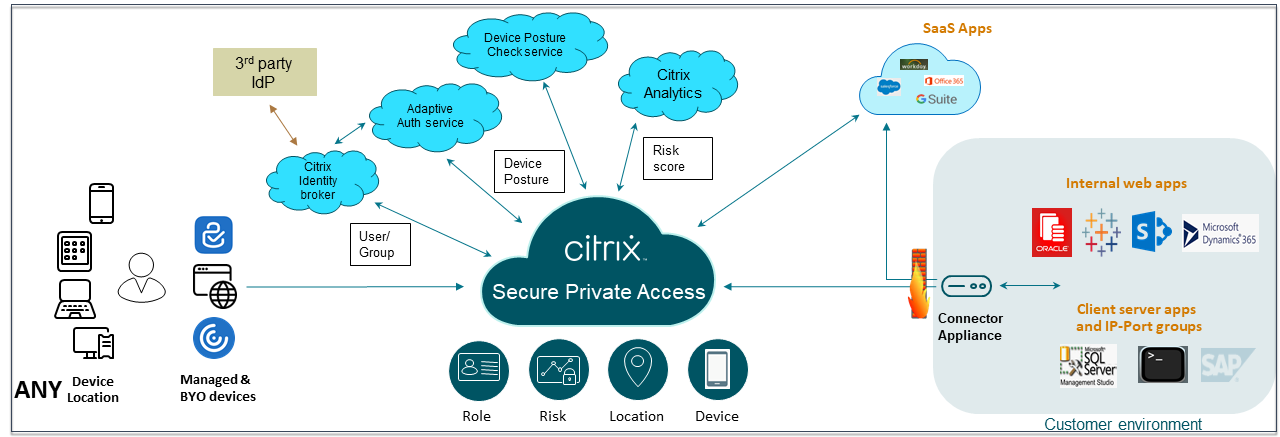
従来のVPNソリューションでは、エンドユーザーデバイスの管理、ネットワークレベルでのアクセス提供、静的なアクセス制御ポリシーの適用が必要です。Citrix Secure Private Access™ は、IT部門にBYOデバイスからの脅威から保護するための一連のセキュリティ制御を提供し、ユーザーが管理対象デバイスかBYOデバイスかに関わらず、IT承認済みアプリケーションにアクセスする選択肢を与えます。
Citrix Secure Private Access は、アダプティブ認証、シングルサインオンのサポート、アプリケーション向けの強化されたセキュリティ制御を提供します。Secure Private Access はまた、Device Posture サービスを使用してセッションを確立する前にエンドユーザーデバイスをスキャンする機能も提供します。アダプティブ認証またはデバイスポスチャの結果に基づいて、管理者はアプリの認証方法を定義できます。
アダプティブセキュリティ
アダプティブ認証は、現在のリクエストに対する適切な認証フローを決定します。アダプティブ認証は、デバイスのポスチャ、地理的位置、ネットワークセグメント、ユーザーの組織/部門のメンバーシップを識別できます。取得した情報に基づいて、管理者はIT承認済みアプリへのユーザー認証方法を定義できます。これにより、組織はパブリックSaaSアプリ、プライベートWebアプリ、プライベートクライアントサーバーアプリ、DaaS (Desktops as a Service) を含むすべてのリソースで同じ認証ポリシーフレームワークを実装できます。詳細については、「アダプティブセキュリティ」を参照してください。
アプリケーションアクセス
Secure Private Access は、VPNに依存せずにオンプレミスのWebアプリへの接続を作成できます。このVPNレス接続は、オンプレミスに展開されたConnector Applianceを使用します。Connector Appliance は、組織のCitrix Cloudサブスクリプションへのアウトバウンド制御チャネルを作成します。そこから、Secure Private Access はVPNを必要とせずに内部Webアプリへの接続をトンネルできます。詳細については、「アプリケーションアクセス」を参照してください。
シングルサインオン
アダプティブ認証を使用すると、組織は強力な認証ポリシーを提供して、侵害されたユーザーアカウントのリスクを軽減できます。Secure Private Access のシングルサインオン機能は、すべてのSaaS、プライベートWeb、およびクライアントサーバーアプリに同じアダプティブ認証ポリシーを使用します。詳細については、「シングルサインオン」を参照してください。
ブラウザセキュリティ
Secure Private Access は、データ損失防止 (DLP)、マルウェアおよびフィッシング対策、URLフィルタリングなどの機能を含むGoogle Chrome Enterprise Premium (CEP) と統合されています。クライアントマシンでローカルに実行されているGoogle Chromeブラウザは、Chrome管理プロファイルを介したユーザーレベルのポリシー適用を備えたセキュアブラウザとして機能します。詳細については、「Google Chrome Enterprise Premium との統合」を参照してください。
デバイスポスチャ
デバイスポスチャサービスを使用すると、管理者は、企業リソースにリモートでアクセスしようとしているエンドポイントデバイスのポスチャをチェックするポリシーを定義できます。エンドポイントのコンプライアンスステータスに基づいて、デバイスポスチャサービスはアクセスを拒否したり、企業アプリケーションやデスクトップへの制限付き/フルアクセスを提供したりできます。
エンドユーザーがストアから接続を開始すると、Device Posture クライアントはエンドポイントパラメータに関する情報を収集し、この情報をDevice Posture サービスと共有して、エンドポイントのポスチャがポリシー要件を満たしているかどうかを判断します。
Device PostureサービスとCitrix Secure Private Accessの統合により、Citrix Cloudの回復性と拡張性で提供されるSaaS、Web、TCP、UDPアプリへのセキュアなアクセスがどこからでも可能になります。詳細については、Device Postureを参照してください。
TCPおよびUDPアプリケーションのサポート
リモートユーザーは、フロントエンドがエンドポイントにあり、バックエンドがデータセンターにあるプライベートなクライアントサーバーアプリへのアクセスを必要とすることがあります。組織は、これらの内部およびプライベートアプリに対して厳格なセキュリティポリシーを正当に適用できますが、これによりリモートユーザーがセキュリティプロトコルを侵害することなくこれらのアプリケーションにアクセスすることが困難になります。
Secure Private Accessサービスは、ZTNAを有効にしてこれらのアプリへのセキュアなアクセスを提供することで、TCPおよびUDPのセキュリティ脆弱性に対処します。ユーザーは、Chromeブラウザを使用するか、またはマシン上で実行されているCitrix Secure Access™クライアントを介してネイティブクライアントアプリケーションを使用することで、TCP、UDP、HTTPSアプリを含むすべてのプライベートアプリにアクセスできるようになりました。
ユーザーは、クライアントデバイスにCitrix Secure Accessクライアントをインストールする必要があります。
-
Windowsの場合、クライアントバージョン(22.3.1.5以降)はDownloadsからダウンロードできます。
-
macOSの場合、クライアントバージョン(22.02.3以降)はApp Storeからダウンロードできます。
詳細については、クライアントサーバーアプリのサポートを参照してください。
使用例
参照記事
参考ビデオ
関連製品の新機能
-
Citrix StoreFront Cloud: 新機能
-
Citrix DaaS: 新機能
-
シトリックス セキュア アクセス: シトリックス セキュア アクセス