
Funciones de Protección de aplicaciones
Este artículo destaca las funciones de Protección de aplicaciones compatibles con la aplicación Citrix Workspace para Windows, la aplicación Citrix Workspace para Linux y la aplicación Citrix Workspace para Mac.
Antirregistro de pulsaciones
Para la aplicación Citrix Workspace™ para Windows, Linux y Mac
Con el cifrado, las capacidades antirregistro de pulsaciones de Protección de aplicaciones codifican el texto que el usuario escribe tanto en teclados físicos como en teclados en pantalla. La función antirregistro de pulsaciones cifra el texto antes de que cualquier herramienta de registro de pulsaciones pueda acceder a él desde el nivel del kernel o del sistema operativo. Un registrador de pulsaciones instalado en el punto final del cliente que lee los datos del sistema operativo o del controlador captura el texto cifrado en lugar de las pulsaciones que el usuario está escribiendo. Las directivas de Protección de aplicaciones están activas no solo para las aplicaciones y escritorios publicados, sino también para los cuadros de diálogo de autenticación de Citrix Workspace. Su Citrix Workspace está protegido desde el momento en que los usuarios abren el primer cuadro de diálogo de autenticación. Protección de aplicaciones codifica las pulsaciones de teclas, devolviendo texto indescifrable a los registradores de pulsaciones.
Los administradores pueden optar por habilitar el antirregistro de pulsaciones para los siguientes tipos de recursos:
-
Aplicaciones y escritorios virtuales
-
Aplicaciones web internas y SaaS
-
Pantallas de autenticación
-
Pantallas del plug-in de autoservicio (SSP)
Para la aplicación Citrix Workspace para iOS}
Esta función protege contra los intentos de registro de pulsaciones a nivel de aplicación, lo que garantiza que la información confidencial introducida en las aplicaciones protegidas permanezca segura. Esta función le permite utilizar solo los teclados predeterminados proporcionados por Apple, lo que garantiza que las pulsaciones de teclas introducidas en las aplicaciones protegidas no puedan ser capturadas. Protección de aplicaciones impide el uso de teclados personalizados como parte de la función antirregistro de pulsaciones. Si ha habilitado teclados personalizados, puede deshabilitarlos y, a continuación, seguir utilizando los recursos habilitados mediante la función antirregistro de pulsaciones de Protección de aplicaciones.
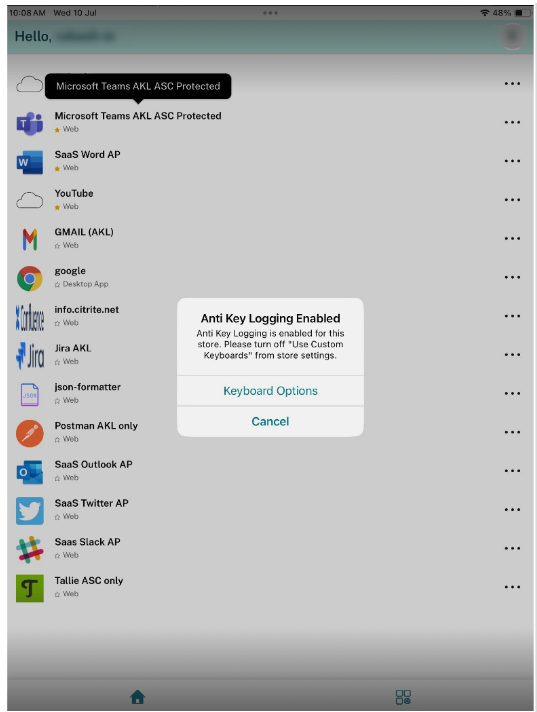
Los administradores pueden optar por habilitar el antirregistro de pulsaciones para lo siguiente:
-
Aplicaciones y escritorios virtuales
-
Aplicaciones web y SaaS abiertas a través de WebView
-
Pantallas de autenticación
Para obtener más información sobre cómo configurar la función de Protección de aplicaciones, consulte Configurar la Protección de aplicaciones.
Aplicación Citrix Workspace para Android
A partir de la versión 25.7.0, la aplicación Citrix Workspace para Android admite la función de Protección de aplicaciones contra el registro de pulsaciones.
Una vez habilitada la protección contra el registro de pulsaciones, se aplican las siguientes restricciones:
-
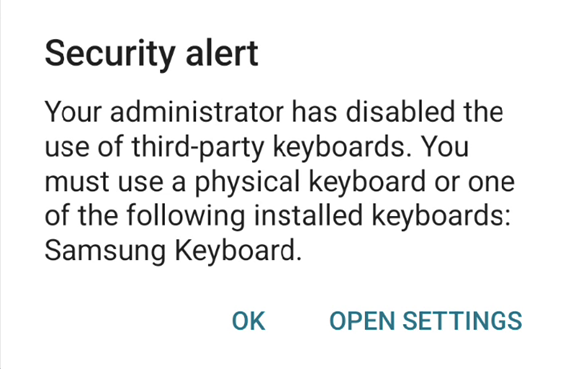
Un usuario no puede usar un teclado que no sea OEM en recursos con la protección contra el registro de pulsaciones habilitada. Por ejemplo, un usuario debe usar el teclado de Samsung en un dispositivo Samsung. Si un usuario utiliza un teclado de software que no es OEM, al iniciar el recurso, el teclado se bloquea. El usuario puede continuar con el inicio y usar un teclado físico o debe ir a la configuración y cambiar el teclado al teclado OEM.
-
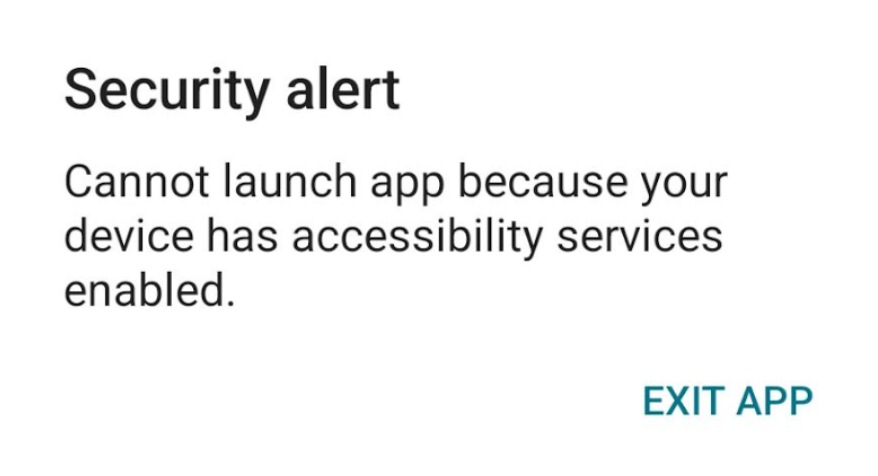
El servicio de accesibilidad debe estar inhabilitado. Si el servicio de accesibilidad está habilitado, el inicio del recurso se bloquea con el siguiente error:
-
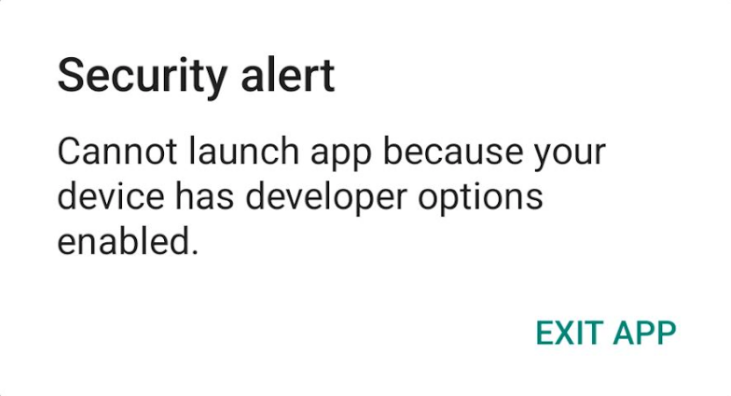
El modo de desarrollador debe estar inhabilitado. Si el modo de desarrollador está habilitado, el inicio se bloquea con el siguiente error:
Recomendaciones
Active la detección de root. Un dispositivo rooteado reduce significativamente la postura de seguridad del usuario final. Le recomendamos que active la función de detección de root. Haga clic aquí para obtener instrucciones.
Limitaciones de la función
No admitimos la protección contra el registro de pulsaciones de teclas en la pestaña Custom Chrome y en el Portal Custom. Si instala la aplicación Citrix Workspace en un dispositivo administrado, la aplicación administrativa rige principalmente su seguridad. En esta configuración, la aplicación de administración retiene un control exhaustivo sobre el dispositivo y podría capturar las pulsaciones de teclas incluso cuando la protección contra el registro de pulsaciones de teclas está habilitada.
Versiones anteriores (anteriores a la 25.7.0)
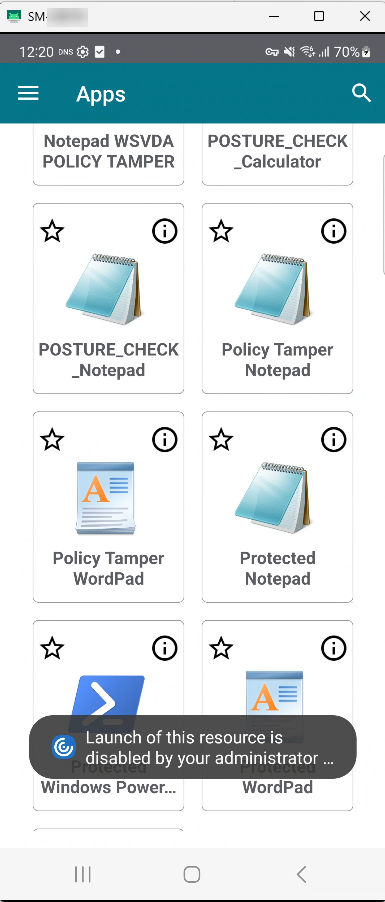
Para las versiones de la aplicación Citrix Workspace para Android anteriores a la 25.7.0, la función de protección contra el registro de pulsaciones de teclas no es compatible. Cuando intenta abrir una aplicación con la protección contra el registro de pulsaciones de teclas habilitada, la aplicación no se inicia y muestra el siguiente mensaje de error:
"El inicio de este recurso está deshabilitado por su administrador por motivos de seguridad"
Protección contra capturas de pantalla
Para la aplicación Citrix Workspace para Windows, Linux y Mac
La protección contra capturas de pantalla evita que una aplicación intente tomar una captura de pantalla o grabar la pantalla dentro de una aplicación virtual o una sesión de escritorio. El software de captura de pantalla no puede detectar contenido dentro de la región de captura. El área seleccionada por la aplicación se atenúa o la aplicación no captura nada en lugar de la sección de pantalla que espera copiar. La función de protección contra capturas de pantalla se aplica a snip and sketch, Snipping Tool y Mayús+Ctrl+Impr Pant en Windows.
Otro caso de uso para la protección contra capturas de pantalla es evitar el uso compartido de datos confidenciales en una reunión virtual o aplicaciones de conferencias web como GoToMeeting, Microsoft Teams o Zoom. La Protección de aplicaciones evita el uso compartido no intencionado al mostrar una pantalla en blanco en las conferencias web cuando las aplicaciones están protegidas. Esta función garantiza que los datos confidenciales no se filtren accidentalmente de la organización. Esta función puede ayudar con el cumplimiento normativo en industrias reguladas, ya que la intención no se considera al revelar una filtración de datos.
Los administradores pueden optar por habilitar la protección contra capturas de pantalla para los siguientes tipos de recursos:
-
Aplicaciones y escritorios virtuales
-
Aplicaciones web internas y SaaS
-
Pantallas de autenticación
-
Pantallas del plug-in de autoservicio (SSP)
Nota:
Si ha iniciado dos escritorios virtuales, uno de ellos con la función de protección contra capturas de pantalla habilitada y el otro no, la función de protección contra capturas de pantalla se aplica a ambos escritorios virtuales. No puede tomar una captura de pantalla de ninguno de los dos escritorios virtuales.
En caso de que haya minimizado el escritorio virtual que tiene la función de protección contra capturas de pantalla habilitada, la función de protección contra capturas de pantalla sigue siendo aplicable para el escritorio virtual que no tiene la función de protección contra capturas de pantalla.
Detección y notificación de captura de pantalla
Para la aplicación Citrix Workspace para Windows, puede ver una notificación cuando se realiza un posible intento de captura de pantalla en cualquier recurso protegido. Para obtener información sobre los recursos protegidos por App Protection, consulte ¿Qué protege App Protection?
La notificación aparece cuando hay un:
-
intento de tomar una captura de pantalla o grabar un vídeo a través de una herramienta de captura de pantalla.
-
intento de tomar una captura de pantalla a través de la tecla Impr Pant.
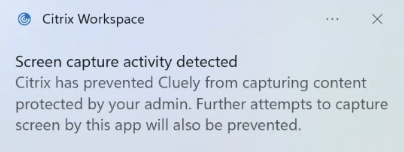
Para conocer los pasos para deshabilitar las notificaciones de captura de pantalla, consulte la documentación Deshabilitar las notificaciones de captura de pantalla.
Nota:
La notificación aparece solo una vez por cada instancia en ejecución de la herramienta de captura de pantalla. La notificación vuelve a aparecer si reinicia la herramienta e intenta capturar la pantalla.
Para la aplicación Citrix Workspace para iOS}
A partir de la versión 24.9.0, la aplicación Citrix Workspace para iOS} admite la función de protección contra capturas de pantalla. App Protection evita la exfiltración de información confidencial, como credenciales de usuario e información sensible que se muestra en la pantalla. La función impide que los usuarios y los atacantes tomen capturas de pantalla y utilicen registradores de pulsaciones de teclas para recopilar y explotar información sensible.
La protección contra capturas de pantalla es compatible con escenarios de monitor único y múltiple. Para habilitar la función, realice los pasos de configuración mencionados en la sección Configuración.
Los administradores pueden optar por habilitar la protección contra capturas de pantalla para lo siguiente:
-
Aplicaciones y escritorios virtuales
-
Aplicaciones web y SaaS abiertas a través de WebView
-
Pantallas de autenticación
Compatibilidad con la protección contra capturas de pantalla
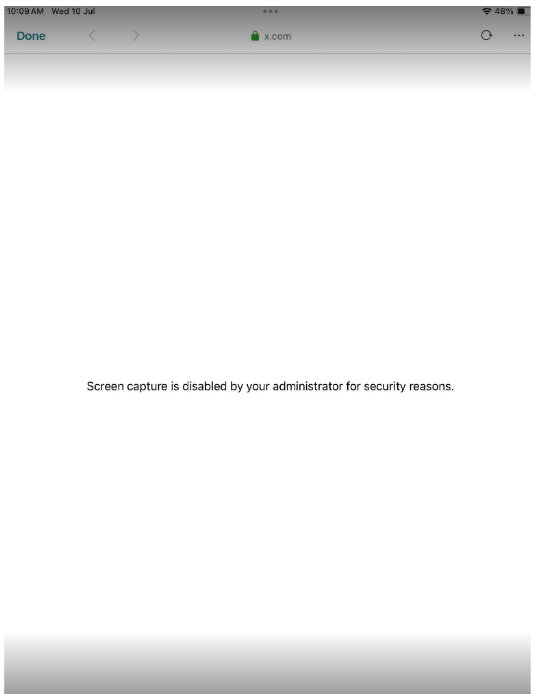
Esta función evita las capturas de pantalla, grabaciones, duplicación de pantalla de QuickTime, uso compartido de pantalla y cambio de aplicaciones no autorizados. La función de protección contra capturas de pantalla está disponible para la pantalla de autenticación, las aplicaciones web o SaaS y Citrix Virtual Apps and Desktops. Cuando se captura una pantalla, se muestra un mensaje personalizado La captura de pantalla está deshabilitada por su administrador por motivos de seguridad en el medio de captura en lugar del contenido real que se muestra en la pantalla. La protección contra capturas de pantalla protege contra varias formas de acceso no autorizado a la pantalla, como:
-
Captura de pantalla: Impide que se realicen capturas de pantalla.
-
Grabación de pantalla: Bloquea el software de grabación de pantalla.
-
Duplicación de pantalla: Deshabilita la duplicación de la pantalla en otros dispositivos.
-
Compartir pantalla: Restringe la funcionalidad de compartir pantalla.
-
Selector de aplicaciones: Evita que la información confidencial sea visible en las vistas previas del selector de aplicaciones.
Comportamiento de los recursos con la protección contra capturas de pantalla habilitada en configuraciones de varios monitores
El modo de varios monitores se refiere a la configuración en la que un dispositivo iOS o iPadOS está conectado a una pantalla externa, lo que permite que el dispositivo utilice varias pantallas simultáneamente.
Se admiten tres modos:
-
Duplicar: Duplica la pantalla del iPad en el monitor externo conectado.
-
Presentación: Proyecta la interfaz del escritorio en el monitor externo mientras la pantalla del iPad funciona como un trackpad.
-
Extender: Permite mostrar contenido diferente en cada pantalla, lo que permite vistas independientes entre el iPad y el monitor externo.
Aplicaciones y escritorios virtuales: El usuario ve la aplicación o el escritorio virtual en el monitor externo, según el modo de visualización seleccionado. Cuando el usuario intenta hacer una captura de pantalla, el contenido de todas las pantallas está protegido.
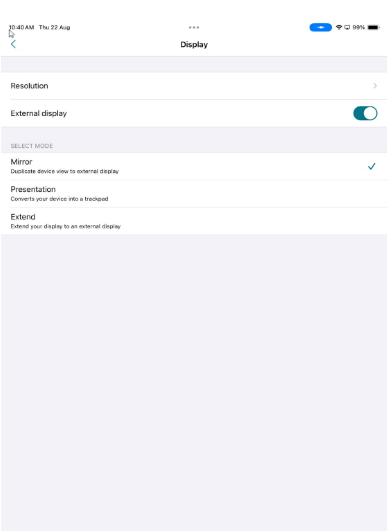
Pantallas de autenticación, aplicaciones web o SaaS: En el monitor externo, el usuario ve la siguiente pantalla en lugar de la pantalla de autenticación real, las aplicaciones web o SaaS.
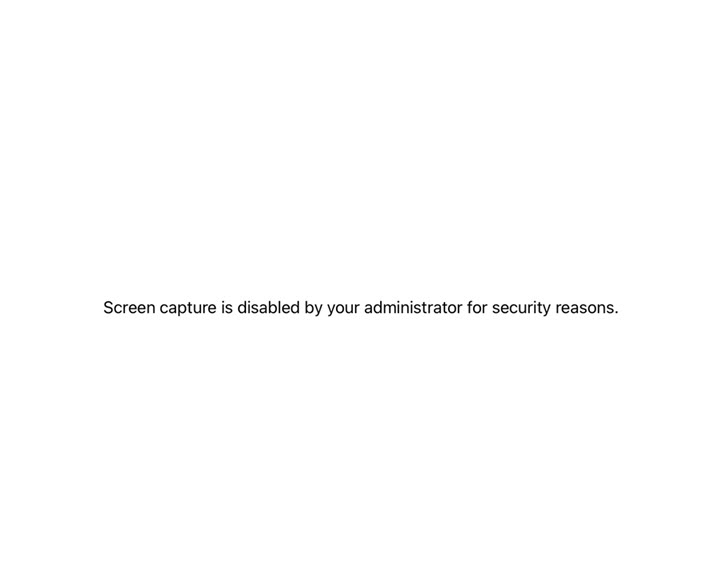
En todos los escenarios, cuando el usuario intente hacer una captura de pantalla de un recurso con la protección contra capturas de pantalla habilitada, se bloqueará.
Para la aplicación Citrix Workspace para Android
Esta función restringe la capacidad de los clientes de verse comprometidos por malware de captura de pantalla. Además, evita capturas de pantalla, grabaciones, duplicación, uso compartido de pantalla y cambio de aplicaciones no autorizados.
La función de protección contra capturas de pantalla está disponible para procesos de autenticación, aplicaciones web o SaaS y Citrix Virtual Apps and Desktops. La aplicación Citrix Workspace para Android no permite hacer capturas de pantalla. Cuando intenta capturar una pantalla, aparece un mensaje que indica que no tiene permiso para hacer capturas de pantalla.
Los administradores pueden optar por habilitar la protección contra capturas de pantalla para lo siguiente:
-
Aplicaciones y escritorios virtuales
-
Aplicaciones web y SaaS
-
Pantallas de autenticación
A partir de la versión 24.7.0 de la aplicación Citrix Workspace para Android, la función de protección contra capturas de pantalla está disponible de forma predeterminada. Sin embargo, para habilitar la función, realice los pasos de configuración mencionados en la sección Configuración.
Limitaciones:
-
Las directivas de Protección de aplicaciones se descargan para cada almacén. Si un almacén tiene las directivas descargadas y se traslada a otro almacén para el que no se han descargado las directivas, la función de protección contra capturas de pantalla no estará protegida en el nuevo almacén.
-
La función de protección contra capturas de pantalla no es compatible con las pantallas de autenticación cuando se utiliza ChromeCustomTab. Sin embargo, esta función es compatible cuando se utiliza la autenticación nativa o WebView. ChromeCustomTab está habilitado de forma predeterminada en los almacenes de la nube y puede cambiarlo a WebView modificando AndroidWebViewType a webview mediante el módulo de PowerShell. Para obtener más información, consulte Set-WorkspaceCustomConfigurations.
Protección contra la inyección de DLL
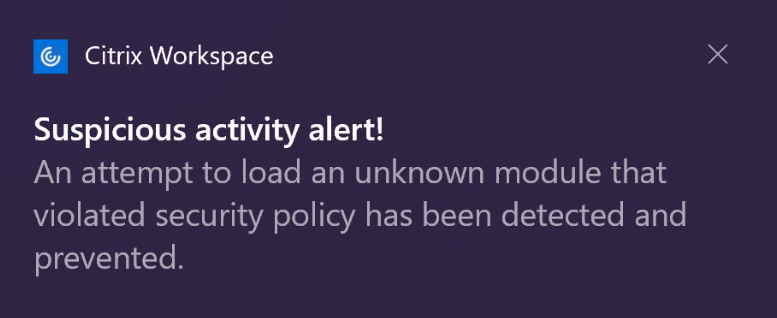
La mejora de seguridad de protección contra la inyección de DLL ayuda a proteger la aplicación Citrix Workspace de ciertas bibliotecas de vínculos dinámicos (DLL) no autorizadas o módulos que no son de confianza. Si se inyectan módulos que no son de confianza, la aplicación Citrix Workspace detecta estas intervenciones e impide que los módulos se carguen. Además, si se detecta alguna DLL maliciosa o que no es de confianza antes del inicio de la sesión, Protección de aplicaciones bloquea el inicio de la sesión y muestra un mensaje de error. Al cerrar el mensaje de error, se cierra la sesión de la aplicación virtual y del escritorio.
Esta función es aplicable a todas las aplicaciones y escritorios virtuales protegidos y a la ventana de autenticación de la aplicación Citrix Workspace (implementación local/StoreFront).
Esta mejora cierra la sesión inmediatamente cuando existen ciertas DLL maliciosas o que no son de confianza en el componente protegido.
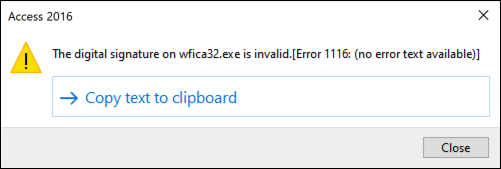
La mejora muestra una notificación cuando se bloquea una DLL maliciosa o que no es de confianza. Al cerrar el mensaje, se cierra la sesión de la aplicación virtual y del escritorio.
Descargo de responsabilidad: Esta capacidad funciona filtrando el acceso a las funciones necesarias del sistema operativo subyacente (llamadas a API específicas necesarias para cargar DLL). Esto significa que puede proporcionar protección incluso contra ciertas herramientas de piratería personalizadas y diseñadas específicamente. Sin embargo, a medida que los sistemas operativos evolucionan, pueden surgir nuevas formas de cargar DLL. Aunque seguimos identificándolas y abordándolas, no podemos garantizar una protección total en configuraciones e implementaciones específicas.
Esta función es compatible con la aplicación Citrix Workspace para Windows versión 2206 y posteriores.
Compatibilidad con la optimización HDX™ para Microsoft Teams
Microsoft Teams optimizado admite el uso compartido de pantalla cuando la aplicación Citrix Workspace está habilitada con Protección de aplicaciones solo en el modo Desktop Viewer. Al hacer clic en Compartir contenido en Microsoft Teams, el selector de pantalla ofrece las siguientes opciones:
-
Opción Ventana para compartir cualquier aplicación abierta: esta opción solo se muestra si la versión de VDA es 2109 o posterior.
-
Opción Escritorio para compartir el contenido de su escritorio VDA: esta opción solo se muestra para las siguientes versiones de la aplicación Citrix Workspace:
-
Aplicación Citrix Workspace para Linux versión 2311 o posterior
-
Aplicación Citrix Workspace para Mac versión 2308 o posterior
-
Aplicación Citrix Workspace para Windows versión 2309 o posterior
-
Nota:
Para la aplicación Citrix Workspace para Linux, la opción de compartir el escritorio está inhabilitada de forma predeterminada. Para habilitarla, agregue el parámetro
UseGbufferScreenSharing en su archivo config.json de la siguiente manera:
mkdir -p /var/.config/citrix/hdx_rtc_engine
 vim /var/.config/citrix/hdx_rtc_engine/config.json
 {
       "UseGbufferScreenSharing":1
 }
Microsoft Teams optimizado con App Protection también admite el diseño de monitor virtual de Citrix, lo que le permite compartir cada monitor virtual individualmente.
Limitación:
-
Microsoft Teams optimizado con App Protection no admite el uso compartido de pantalla en escritorios publicados habilitados con Acceso a aplicaciones locales (LAA).
-
El contenido renderizado por el cliente, como el contenido del explorador que utiliza BCR, no se puede capturar ni compartir. Si intenta realizar una captura de pantalla, se mostrará como una pantalla en negro.
Nota:
Para la aplicación Citrix Workspace para Linux, esta función está en Technical Preview.
Local App Protection (versión preliminar)
App Protection ofrece seguridad mejorada para defender a los clientes contra los registradores de pulsaciones de teclas y la captura de pantalla accidental y maliciosa en los puntos finales. Actualmente, las funciones de App Protection solo se ofrecen para los recursos de Workspace. Con esta función, las capacidades de App Protection se extienden a las aplicaciones locales en los puntos finales. A partir de la aplicación Citrix Workspace 2210 para Windows, App Protection se puede aplicar a las aplicaciones locales en dispositivos Windows.
Regístrese para la versión preliminar de esta función mediante el formulario de Podio.
Detección de manipulación de directivas
La función de detección de manipulación de directivas impide que el usuario acceda a la aplicación virtual o a la sesión de escritorio si se manipulan las directivas de protección de aplicaciones contra la captura de pantalla y el registro de pulsaciones de teclas. Si se detecta la manipulación de directivas, la aplicación virtual o la sesión de escritorio se cierran.
Nota:
La función de detección de manipulación de directivas estará habilitada de forma predeterminada a partir de la versión 2511 de Citrix Virtual Apps and Desktops (CVAD).
A partir de CVAD 2511, los inicios de sesión fallarán si habilita la protección de aplicaciones mediante el archivo
Default.ica. En su lugar, habilite las directivas en el grupo de entrega desde el Desktop Delivery Controller (DDC) mediante Web Studio o PowerShell. Para obtener más información, consulte Configurar la protección contra el registro de pulsaciones de teclas y la captura de pantalla.
Para configurar la detección de manipulación de directivas, consulte Configurar la detección de manipulación de directivas.
Comprobación de postura
Para detectar y bloquear el inicio de aplicaciones y escritorios virtuales que tienen habilitadas las directivas de protección de aplicaciones desde versiones de la aplicación Citrix Workspace que no admiten la función de detección de manipulación de directivas, habilite la comprobación de postura de protección de aplicaciones.
Nota:
Si la comprobación de postura está habilitada y utiliza la versión de la aplicación Citrix Workspace que no admite la comprobación de postura, las sesiones con directivas de protección de aplicaciones habilitadas se cierran.
Cuando la directiva de comprobación de postura está configurada en el VDA y un administrador o usuario intenta conectarse a la máquina VDA mediante RDP, la sesión se desconecta porque el cliente RDP no es capaz de admitir las directivas de protección de aplicaciones.
Para configurar la comprobación de postura, consulte Configurar la comprobación de postura.
Limitación:
La comprobación de postura deja de funcionar intermitentemente cuando se utilizan VDA de Windows Workstation alojados en Microsoft Azure con VDA 2308. Esta limitación se resuelve en la versión 2311 de VDA y posteriores.
Compatibilidad de protección de aplicaciones para escenarios de doble salto
A partir de la versión 2405 de la aplicación Citrix Workspace para Windows, la Protección de aplicaciones es compatible con el escenario de doble salto cuando se instala en un VDA de estación de trabajo (como Windows 10 o Windows 11) para un VDA de sesión única.
Doble salto indica un escenario en el que una sesión de Citrix Virtual App o Virtual Desktop se ejecuta dentro de una sesión de Citrix Virtual Desktop. Para obtener más información, consulte Doble salto en Citrix Virtual Apps and Desktops.
La siguiente imagen describe el escenario de doble salto:
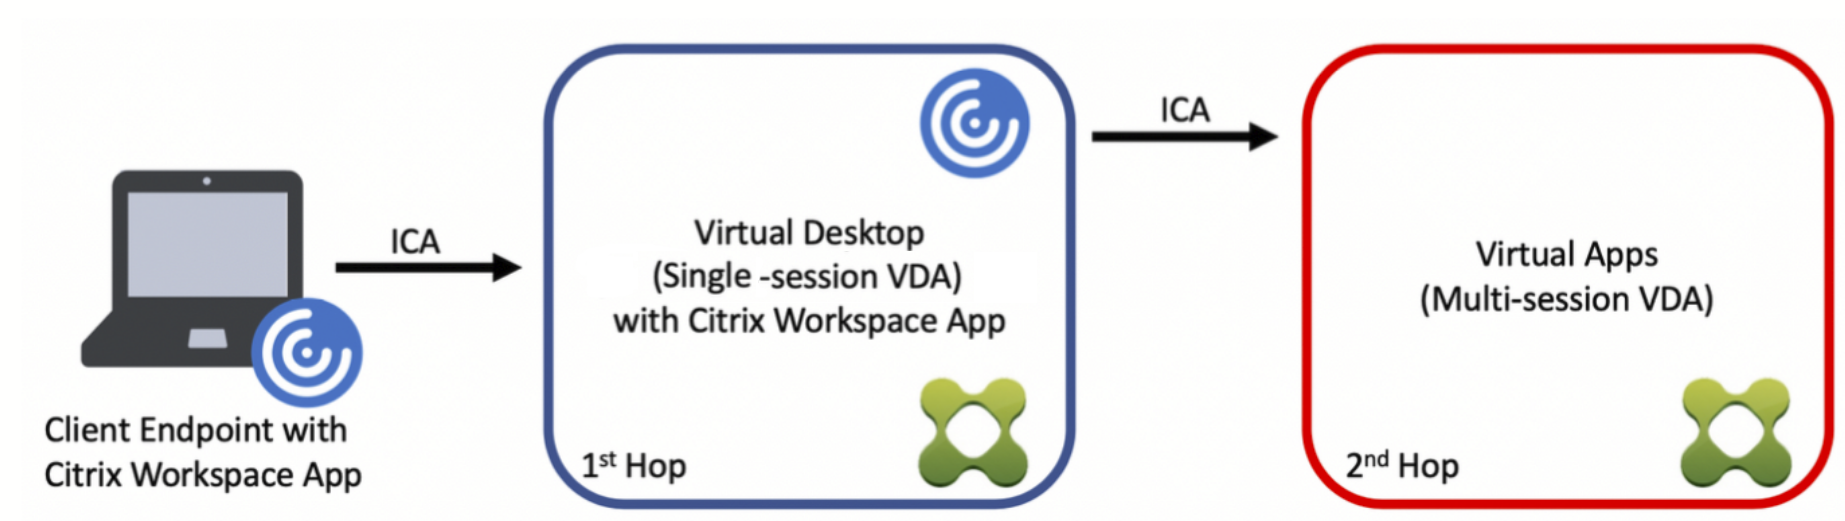
La Protección de aplicaciones con doble salto significa que las directivas de Protección de aplicaciones están habilitadas en las aplicaciones y escritorios virtuales que se abren desde el primer salto.
El primer salto donde la función de Protección de aplicaciones está habilitada y desde donde se abren las aplicaciones o escritorios virtuales protegidos solo puede ser un VDA de SO de sesión única.
A continuación se muestran los comportamientos esperados para la Protección de aplicaciones con doble salto en VDA de SO multisesión y VDA de sesión única:
Protección de aplicaciones en VDA de SO multisesión
La Protección de aplicaciones no es compatible con un VDA de SO multisesión (como Windows Server 2k19 o Windows Server 2k22). Por lo tanto, la Protección de aplicaciones no se instalará en dichas máquinas.
Puede instalar la aplicación Citrix Workspace sin Protección de aplicaciones en un SO multisesión. Sin embargo, los recursos que tienen habilitadas las directivas de Protección de aplicaciones no se enumeran y no se pueden abrir en un VDA de SO multisesión.
Protección de aplicaciones en VDA de SO de sesión única
Con la versión 2405 de la aplicación Citrix Workspace para Windows, las funciones de Protección de aplicaciones son compatibles cuando se instalan en un VDA de estación de trabajo (como Windows 10 o Windows 11).
Actualmente se admiten las siguientes funciones:
Limitaciones:
-
Protección de aplicaciones en VDA agrupado de sesión única
-
Dado que la Protección de aplicaciones tiene controladores, el administrador debe realizar operaciones como la actualización y desinstalación de la aplicación Citrix Workspace que requieren un reinicio en la imagen base.
-
Si las operaciones las realiza el usuario final con privilegios de administrador dentro de la sesión agrupada, no se conservan en la imagen base y la máquina podría entrar en un estado inconsistente.
-
-
El lanzamiento de recursos con la función AntiCaptura de Pantalla habilitada en Doble Salto no es compatible cuando la Captura de Pantalla está configurada para usar DDAPI (Display Device API).
¿Qué escenario es compatible?
Cuando la aplicación o el escritorio virtual de segundo salto, habilitado con protección anticaptura de pantalla y antikeylogging, se abre dentro de la sesión de escritorio virtual de primer salto, está protegido contra las herramientas de captura de pantalla y keylogging que se ejecutan dentro de la sesión de escritorio virtual de primer salto.
¿Qué escenario no es compatible?
-
Si el escritorio virtual de primer salto no tiene las políticas de Protección de aplicaciones habilitadas, es posible que las herramientas de captura de pantalla y keylogging instaladas en el punto final del cliente capturen pantallas o pulsaciones de teclas incluso cuando el segundo salto tenga las políticas de Protección de aplicaciones habilitadas.
-
Si el usuario final accede a la máquina de primer salto mediante una sesión RDP, la Protección de aplicaciones para el segundo salto no es compatible.
Esta función está habilitada de forma predeterminada. Por lo tanto, no necesita una configuración separada. El administrador debe configurar las políticas de Protección de aplicaciones para los recursos.
Recomendación para la protección de extremo a extremo
Para tener una protección de extremo a extremo, se recomienda habilitar las políticas de Protección de aplicaciones en cada salto (tanto el primero como el segundo). De esta manera, las herramientas de keylogging y captura de pantalla que se ejecutan en el cliente o en el primer salto no podrán capturar el contenido confidencial de la sesión del segundo salto.
Bloquear el lanzamiento de doble salto
Las funciones de Protección de aplicaciones no son compatibles en un escenario de doble salto cuando se utiliza la aplicación Citrix Workspace para Windows en versiones anteriores a la 2405. Se permite abrir aplicaciones virtuales, escritorios, aplicaciones web o aplicaciones SaaS que tienen las políticas de Protección de aplicaciones habilitadas en un escenario de doble salto. Sin embargo, las funciones de Protección de aplicaciones no se aplican.
Puede bloquear la apertura de aplicaciones virtuales, escritorios, aplicaciones web o aplicaciones SaaS habilitadas con la función de Protección de aplicaciones en un escenario de doble salto.
Para obtener más información sobre cómo habilitar la configuración de Bloquear inicio de doble salto, consulte Habilitar la configuración de Bloquear inicio de doble salto.
Servicio Citrix Analytics para Protección de aplicaciones
Cuando utiliza Citrix Virtual Apps and Desktops, se generan eventos de usuario correspondientes a sus actividades y acciones. Citrix Analytics for Security tiene una función llamada Búsqueda de autoservicio que registra esos eventos de usuario y le proporciona información sobre ellos. La Búsqueda de autoservicio le permite encontrar, filtrar y explorar esos eventos de usuario para que pueda comprender qué evento de usuario se ha realizado y actuar en función de la gravedad del evento. Para obtener más información sobre la Búsqueda de autoservicio, consulte Búsqueda de autoservicio.
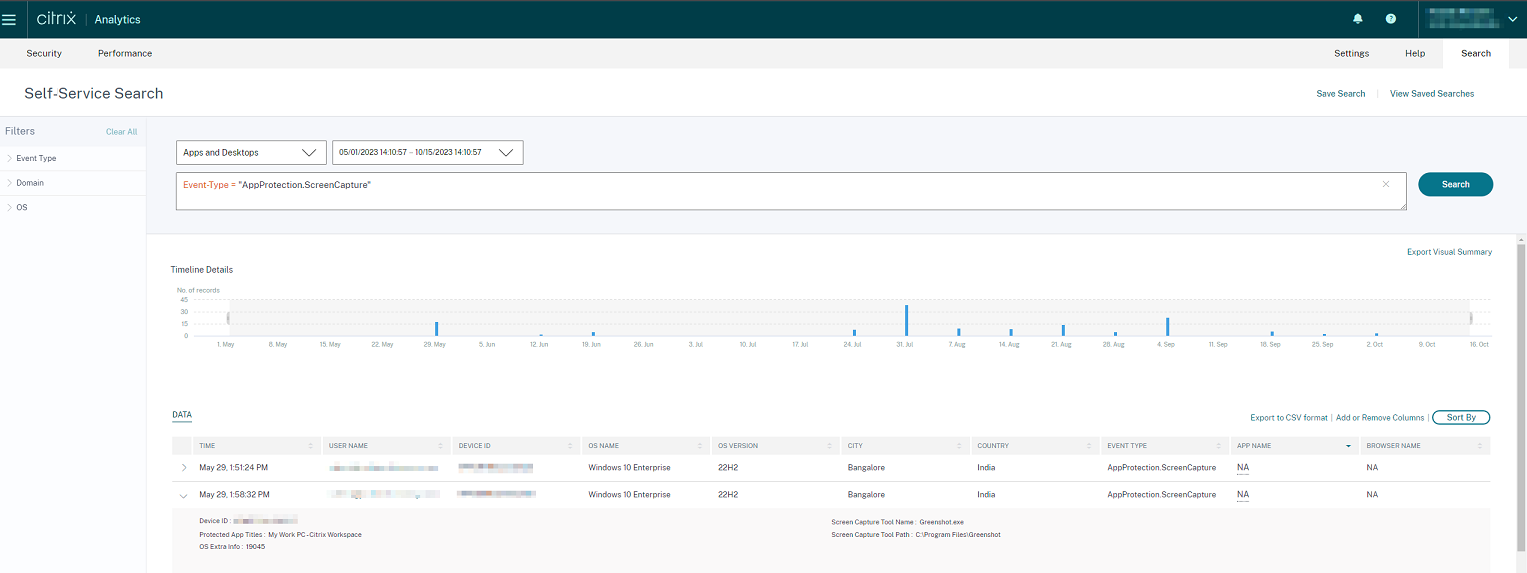
La Búsqueda de autoservicio para aplicaciones y escritorios tiene un tipo de evento
AppProtection.ScreenCapture que le permite determinar si se realizan intentos de tomar capturas de pantalla de las aplicaciones virtuales o escritorios que están habilitados con las directivas de Protección de aplicaciones. Para obtener más información sobre cómo buscar un evento de usuario, consulte Especificar consulta de búsqueda para filtrar eventos.
Este servicio proporciona la siguiente información:
-
ID de dispositivo
-
Títulos de aplicaciones protegidas
-
Información adicional del SO
-
Nombre de la herramienta de captura de pantalla
-
Ruta de la herramienta de captura de pantalla
Lista de permitidos de captura de pantalla
Si la aplicación Citrix Workspace, las aplicaciones y escritorios virtuales o las aplicaciones SaaS están habilitadas con la directiva de protección de aplicaciones anticaptura de pantalla, no podrá capturar sus pantallas con ninguna herramienta de captura de pantalla.
Sin embargo, a partir de la versión 2402 de la aplicación Citrix Workspace para Windows, la función Lista de permitidos de captura de pantalla le permite agregar una aplicación a la lista de permitidos de captura de pantalla. Esta función le permite usar la aplicación de la lista de permitidos y capturar la pantalla del recurso habilitado con la directiva de protección de aplicaciones anticaptura de pantalla. Para agregar una aplicación a la lista de permitidos de captura de pantalla, consulte Configurar la lista de permitidos de captura de pantalla.
Importante:
No se recomienda ejecutar una aplicación en lista de permitidos en su dispositivo durante un período prolongado, ya que disminuye el nivel de seguridad. Puede usar las aplicaciones en lista de permitidos para compartir su pantalla temporalmente en situaciones como la solución de problemas. Se recomienda cumplir las siguientes condiciones:
-
Ejecute la aplicación en lista de permitidos durante un período corto junto con el recurso habilitado con la función de protección de aplicaciones contra capturas de pantalla.
-
Cierre la aplicación en lista de permitidos inmediatamente después de que se haya completado la tarea requerida.
-
Agregue una marca de agua al compartir la pantalla mientras usa el recurso habilitado con la función de protección de aplicaciones contra capturas de pantalla para mayor seguridad.
La lista de permitidos de captura de pantalla debe configurarse en GACS. La función es compatible con entornos locales y en la nube, siempre que GACS esté configurado.
Lista de exclusión de procesos
Cuando inicia cualquier proceso o aplicación en su dispositivo, se inyectan los archivos DLL de Protección de aplicaciones en cada proceso si la Protección de aplicaciones está habilitada. A veces, esto puede hacer que el proceso o la aplicación no funcionen debido a problemas de compatibilidad con el archivo DLL.
A partir de la versión 2402 de la aplicación Citrix Workspace para Windows, puede agregar cualquier proceso a la lista de exclusión de procesos para evitar la inyección del archivo DLL de Protección de aplicaciones en ese proceso en particular y recuperarse de cualquier problema de compatibilidad causado por la presencia de los archivos DLL de Protección de aplicaciones. Para configurar la lista de exclusión de procesos, consulte Configurar la lista de exclusión de procesos.
Importante:
No se recomienda excluir procesos, ya que disminuye el nivel de seguridad. Puede usar esto para desbloquear temporalmente el uso de la aplicación y abrir un tíquet de soporte para una investigación posterior.
La lista de exclusión de procesos debe configurarse en GACS. La función es compatible con entornos locales y en la nube, siempre que GACS esté configurado.
Lista de exclusión de controladores de filtro USB
Importante:
La lista de exclusión de controladores de filtro USB debe configurarse en GACS. La función es compatible con entornos locales y en la nube, siempre que GACS esté configurado.
A veces, cuando se utilizan teclados externos especializados, como teclados para juegos, con la aplicación Citrix Workspace, el controlador de filtro USB de App Protection puede causar problemas de compatibilidad e impedir el uso del teclado.
A partir de la versión 2402 de la aplicación Citrix Workspace para Windows, la función Lista de exclusión del controlador de filtro USB permite excluir cualquier dispositivo USB que tenga problemas de compatibilidad con la aplicación Citrix Workspace utilizando el ID de proveedor y el ID de producto del dispositivo. Para añadir cualquier dispositivo a la Lista de exclusión del controlador de filtro USB, consulte Configurar la lista de exclusión del controlador de filtro USB.
Nota:
No se recomienda excluir dispositivos de forma permanente. Utilice esta función para desbloquear temporalmente al usuario del uso del dispositivo y abra un tíquet de soporte para investigar más a fondo el problema de compatibilidad.
Lista de permitidos para las aplicaciones que utilizan funcionalidades de LD_PRELOAD para la aplicación Citrix Workspace para Linux
La protección de aplicaciones bloquea el inicio de una sesión protegida si se están ejecutando otras aplicaciones que utilizan LD_PRELOAD. Para permitir aplicaciones legítimas, puede configurar la función de lista de permitidos con la aprobación del administrador. Esta función es solo para la aplicación Citrix Workspace para Linux.
Para habilitar la función, realice los pasos de configuración mencionados en la sección Configurar la lista de permitidos de LD_PRELOAD.
La matriz proporciona un resumen de las funciones de protección de aplicaciones en las diferentes plataformas
Matriz de funciones por plataforma
| Función | Windows | Mac | Linux | iOS | Android | HTML5 | ChromeOS |
|---|---|---|---|---|---|---|---|
| Antiregistro de pulsaciones (Virtual Apps & Desktops) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anticaptura de pantalla (Virtual Apps & Desktop) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anti-Keylogging (Web y SaaS - CEP) | ✓ | ✓ | ✗ | - | - | ✗ | ✗ |
| Protección de pantalla de autenticación/autoservicio | ✓ | ✓ | ✓ | - | - | ✗ | ✗ |
| La captura de pantalla permite la compatibilidad con listas | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Inyección anti-DLL | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Lista de permitidos Anti-DLL | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Protección de aplicaciones contextual | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Habilitar o deshabilitar dinámicamente la protección contra el registro de pulsaciones de teclas para las sesiones de CVAD según el contexto del dispositivo | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Detección de manipulación de directivas | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Comprobación de la postura de protección de aplicaciones | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
Leyenda
| ✓ Compatible | ✗ No compatible | - No aplicable / No documentado |
Notas clave de la plataforma
-
Linux: App Protection se activa solo cuando la ventana protegida está activa (no solo visible), a diferencia de Windows/Mac. Enterprise Browser (protección web/SaaS) no es compatible. Requiere GNOME Display Manager (versión hasta 42.5 y 46+).
-
Mac: Los monitores externos DisplayLink muestran el contenido protegido en gris porque DisplayLink utiliza tecnología de grabación de pantalla que entra en conflicto con la anticaptura de pantalla.
-
Windows ARM64: Compatible a partir de la versión 25.7.0 de Citrix Workspace app.
-
iOS: Compatible a partir de la versión mínima 24.9.0 de Citrix Workspace app.
-
HTML5 / ChromeOS: App Protection no es compatible en absoluto con estas plataformas. No hay funciones disponibles.
-
Sesiones RDP: El lanzamiento de recursos habilitados para App Protection desde cualquier sesión RDP está bloqueado por diseño en TODAS las plataformas. App Protection se conecta a las API a nivel de sistema operativo en el punto final, pero el protocolo RDP remueve el búfer de fotogramas antes de que esas protecciones puedan actuar, eludiendo los controles anticaptura de pantalla.
Tienda web personalizada
Las tiendas web personalizadas permiten a los usuarios tener una experiencia similar a la de un navegador en la aplicación Citrix Workspace. Los administradores pueden configurar la función utilizando el servicio Global App Configuration: Introducción a las API REST del servicio Global App Configuration.
Requisitos previos
-
Citrix Workspace app para Windows: Versión 2203 o posterior
-
Citrix Workspace app para Mac: Versión 2204 o posterior(Para obtener más información, consulte Acerca de esta versión, Citrix Workspace app para Mac)
-
Citrix Workspace app para iOS: Versión 2511 o posterior
-
Aplicación Citrix Workspace para Android: Versión 2603 o posterior (se añadirá en el futuro)