
Indicadores de riesgo personalizados preconfigurados y directivas
Citrix Analytics for Security proporciona una lista de indicadores de riesgo personalizados preconfigurados y una directiva para ayudarle a supervisar la seguridad de su infraestructura de Citrix. Las condiciones de estos indicadores de riesgo personalizados preconfigurados y la directiva ya están definidas según escenarios de riesgo de seguridad específicos, como usuarios comprometidos, amenazas internas y exfiltración de datos. También puede modificar estas condiciones preconfiguradas o agregar sus propias condiciones según sus requisitos de seguridad y utilizar los indicadores de riesgo personalizados para mitigar los riesgos.
Actualmente, los indicadores de riesgo personalizados preconfigurados están disponibles para los siguientes escenarios:
-
Geocercado
-
Primer acceso
Indicadores de riesgo personalizados preconfigurados para el escenario de geocercado
Utilice los siguientes indicadores de riesgo personalizados preconfigurados para detectar eventos de usuario desde fuera de las áreas geocercadas.
-
CVAD-Sesión iniciada fuera del geocercado
-
GW-Cruce de geocercado
Los indicadores de riesgo personalizados preconfigurados se activan cada vez que los usuarios acceden a los productos Citrix® desde fuera de su país de operación habitual o del geocercado. De forma predeterminada, el geocercado está establecido en "Estados Unidos". Puede establecer el país que desee como geocercado.
Nota
El indicador de riesgo CVAD-Sesión iniciada fuera del geocercado está vinculado a la configuración de Geofence Settings de la función Access Assurance Location. Por lo tanto, no puede modificar directamente los países geocercados en la condición del indicador de riesgo. Para actualizar los países geocercados en el indicador de riesgo, seleccione los países en la configuración de Geofence Settings del panel de Access Assurance Location. Para obtener más información, consulte el panel de ubicación de garantía de acceso.
Para ver los indicadores de riesgo personalizados preconfigurados, seleccione Seguridad > Indicadores de riesgo personalizados.
De forma predeterminada, los indicadores de riesgo personalizados preconfigurados están inhabilitados. Utilice el botón ESTADO para habilitarlos.
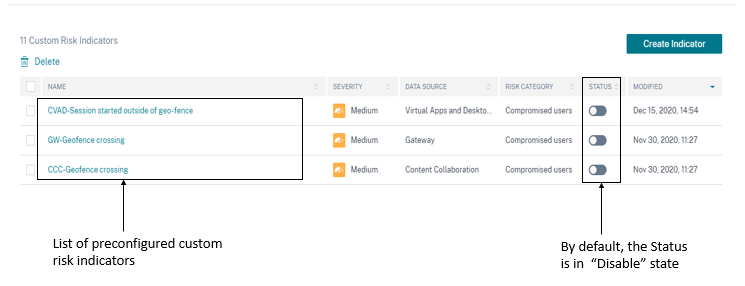
La siguiente tabla describe los diversos indicadores de riesgo personalizados preconfigurados para la geocercado.
| Nombre del indicador de riesgo personalizado | Escenario | Condiciones del indicador personalizado | Origen de datos | Categoría de riesgo |
|---|---|---|---|---|
| CVAD-Sesión iniciada fuera de la geocerca | El usuario ha iniciado una sesión virtual fuera de su país de operación | Event-Type = Session.logon Country != "United States" | Aplicación Citrix Workspace | Usuarios comprometidos |
| GW-Cruce de geocerca | El usuario ha realizado una autenticación correcta fuera de su país de operación | Event-Type = "VPN_AI" AND Country != "United States" | Citrix Gateway (local) | Usuarios comprometidos |
Política preconfigurada para el escenario de geocercado
Citrix proporciona una política preconfigurada que aplica la acción Solicitar respuesta del usuario final a una cuenta de usuario cada vez que el usuario inicia una sesión virtual desde fuera de su país de operación. El usuario recibe un correo electrónico y, en función de su respuesta, se toma una acción adecuada, como añadir al usuario a la lista de seguimiento o notificar al administrador para que tome medidas adicionales. Para obtener más información, consulte Solicitar respuesta del usuario final.
Para ver la política preconfigurada, seleccione Seguridad > Directivas.
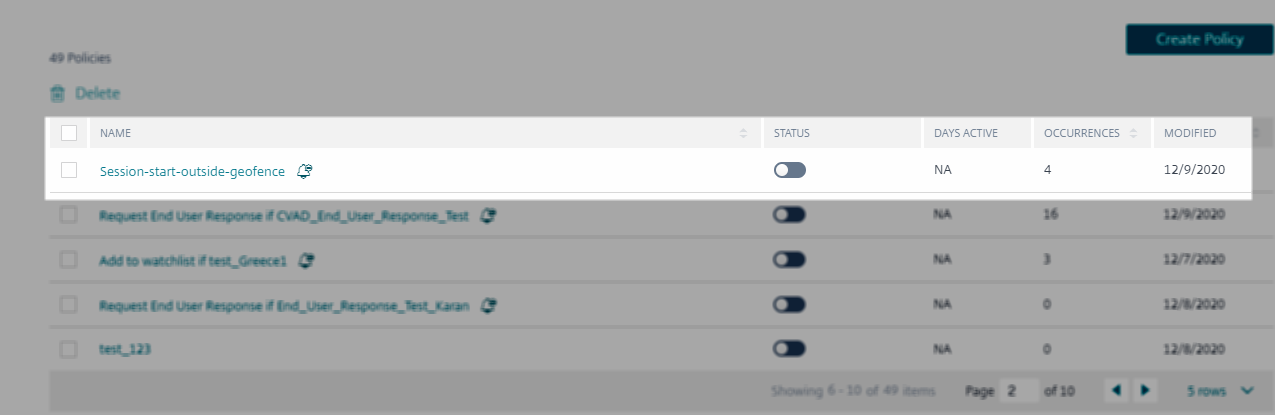
La siguiente tabla describe la política preconfigurada para el geocercado.
| Nombre de la política | Escenario | Condición de la política | Acción aplicada |
|---|---|---|---|
| Inicio de sesión fuera del geocercado | Capacidad para que un administrador valide la legitimidad del usuario mediante la acción 'Solicitar respuesta del usuario final' cuando el usuario inicia la sesión virtual fuera de su país de operación | Uso con el indicador de riesgo personalizado preconfigurado: "CVAD-Sesión iniciada fuera del geocercado" | Solicitar respuesta del usuario final |
| Según la respuesta del usuario, se aplica la acción correspondiente | |||
| Si el usuario no reconoce la actividad: Añadir a la lista de seguimiento | |||
| Si el usuario reconoce la actividad: No se requiere ninguna acción | |||
| Si el usuario no responde en un plazo de 60 minutos tras recibir el correo electrónico: Añadir al usuario a la lista de seguimiento |
Nota
La acción Solicitar respuesta del usuario final solo se admite en la región de Estados Unidos. Por lo tanto, si su organización está incorporada a la región de la Unión Europea en Citrix Cloud™, la política preconfigurada no se aplica a su cuenta. Para usar la política preconfigurada, modifique la política y seleccione otra acción de su elección.
Cree su propia política con indicadores de riesgo personalizados preconfigurados para geocercado
También puede crear sus propias políticas con estos indicadores de riesgo personalizados preconfigurados y aplicar acciones como bloquear usuarios o cerrar la sesión de los usuarios cada vez que se activen los indicadores. Para obtener información sobre cómo crear políticas, consulte Configurar políticas y acciones.
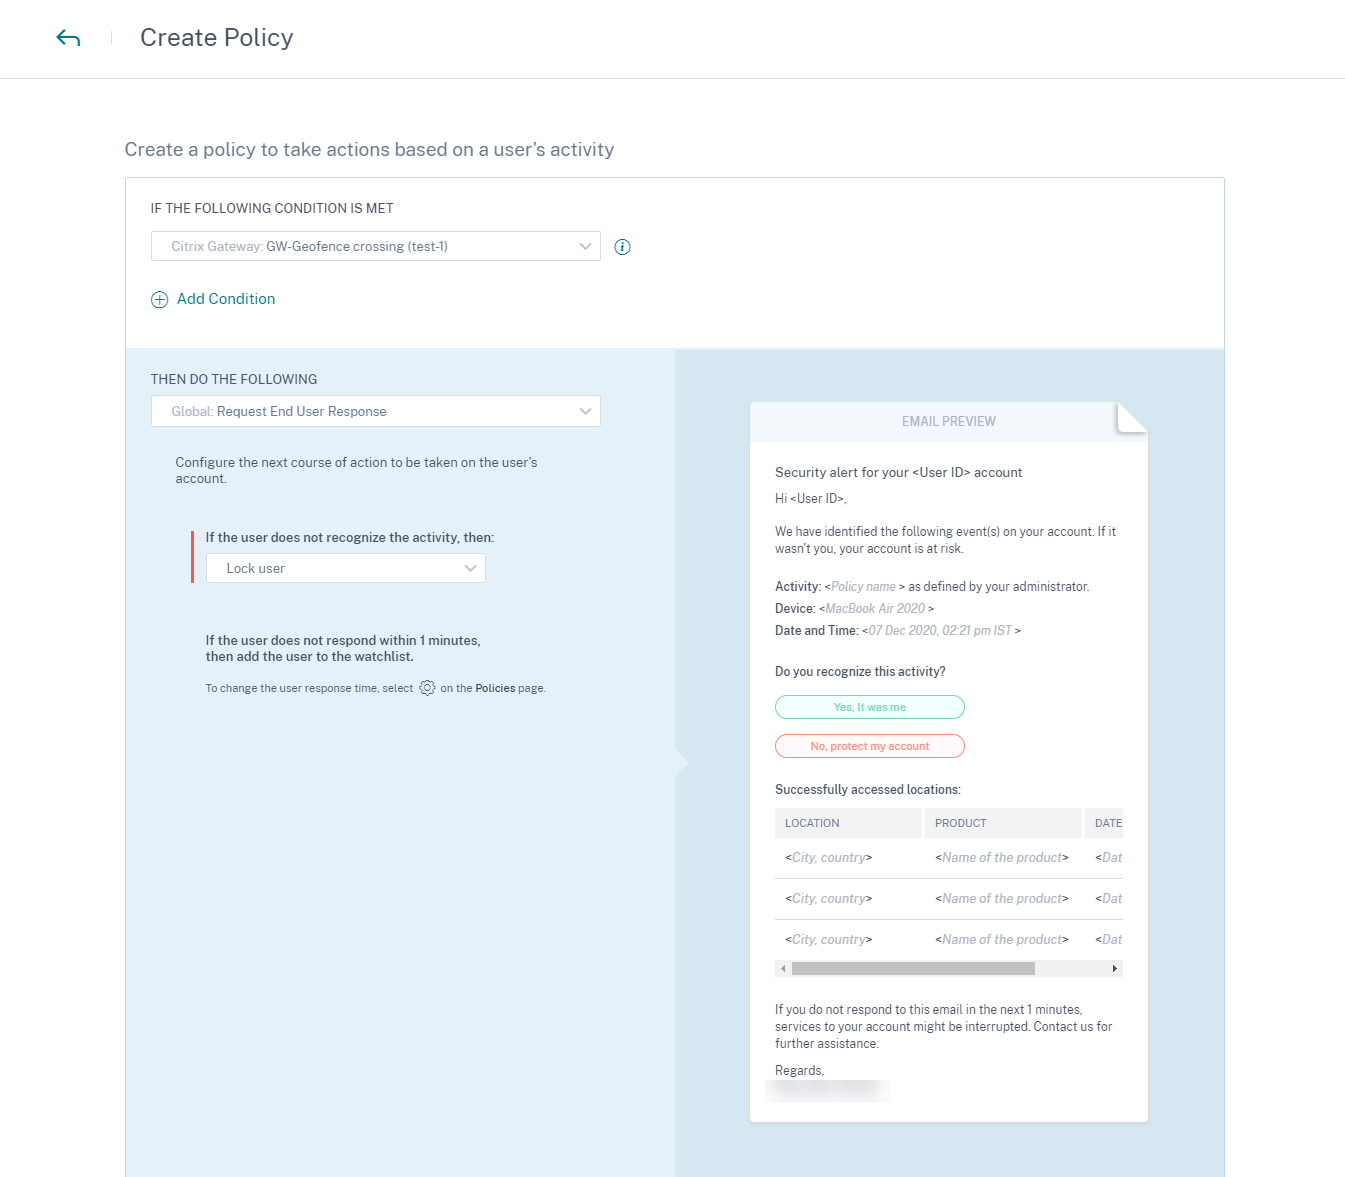
El siguiente ejemplo muestra una política que bloquea a los usuarios que intentan acceder a los servicios de Citrix desde fuera de Estados Unidos. El acceso del usuario se bloquea si el usuario no reconoce su actividad de acceso.
Condición: Cruce de geocerca GW
Acción: Solicitar respuesta del usuario final
Siguiente acción: Bloquear al usuario si no reconoce la actividad
Nota
La acción Solicitar respuesta del usuario final solo se admite en la región de Estados Unidos. Por lo tanto, si su organización está incorporada a la región de la Unión Europea, seleccione otra acción de su elección en lugar de la acción Solicitar respuesta del usuario final.
Indicadores de riesgo personalizados preconfigurados para el escenario de primer acceso
Utilice los siguientes indicadores de riesgo personalizados para detectar los eventos de usuario para los escenarios de primer acceso:
-
CVAD-Primer acceso desde un nuevo dispositivo
-
Gateway-Primer acceso desde una nueva IP
De forma predeterminada, estos indicadores de riesgo personalizados preconfigurados están habilitados. Utilice el botón ESTADO si desea deshabilitarlos.
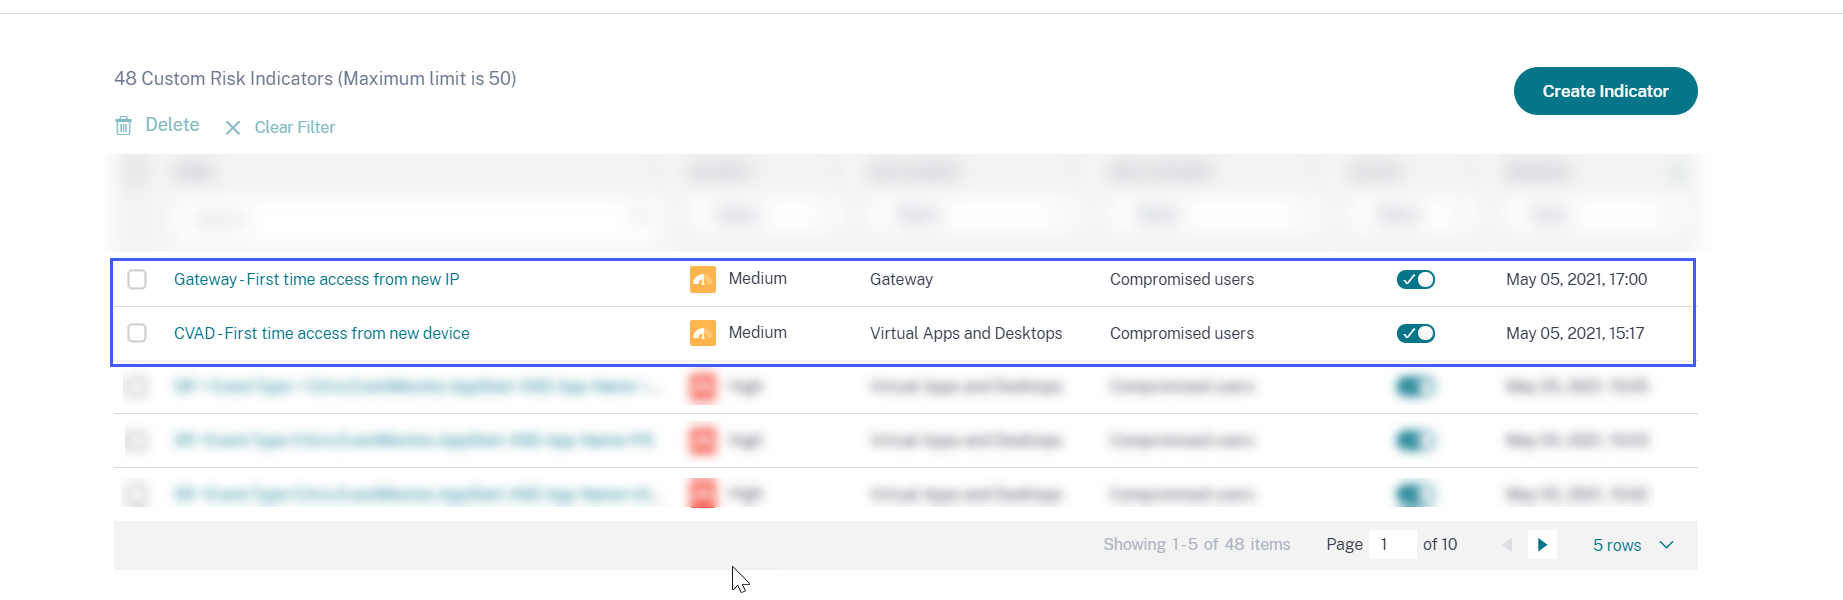
La siguiente tabla describe los indicadores de riesgo personalizados preconfigurados para el primer acceso.
| Nombre del indicador personalizado | Escenario | Condiciones preconfiguradas | Origen de datos | Categoría de riesgo |
|---|---|---|---|---|
| CVAD-Primer acceso desde un nuevo dispositivo | Cuando un usuario de la aplicación Citrix Workspace inicia sesión desde uno de los siguientes | Las siguientes condiciones están habilitadas de forma predeterminada | Citrix Virtual Apps and Desktops local y Citrix DaaS (anteriormente servicio Citrix Virtual Apps and Desktops) | Usuarios comprometidos |
| Un nuevo dispositivo | La primera vez para un nuevo ID de dispositivo. | |||
| Un dispositivo existente que no se ha utilizado en los últimos 90 días. | Event-Type = "Session.Logon" AND Client-Type IN ("XA.Receiver.Windows", "XA.Receiver.Mac", "XA.Receiver.Chrome", "XA.Receiver.Android", "XA.Receiver.Linux", "XA.Receiver.iOS") |
|||
| Gateway: primer acceso desde una nueva IP | Cuando un usuario de Citrix Gateway inicia sesión correctamente desde una de las siguientes opciones | Las siguientes condiciones están habilitadas de forma predeterminada | Citrix Gateway | Usuarios comprometidos |
| Una nueva dirección IP pública | La primera vez para una nueva IP de cliente | |||
| Una dirección IP pública existente que no se ha utilizado en los últimos 90 días. | Event-Type = "Authentication" AND Status-Code = "Successful login" AND Client-IP-Type != "private" AND Access-Insight-Flags = 1 |
En la barra de condiciones, también puede añadir sus propias condiciones, además de las condiciones preconfiguradas, para identificar amenazas según sus requisitos.
Por ejemplo, si desea identificar los eventos de usuario de un país en particular, puede añadir la dimensión de país junto con la condición preconfigurada:
-
Event-Type = "Session.Logon" AND Client-Type IN ("XA.Receiver.Windows", "XA.Receiver.Mac", "XA.Receiver.Chrome", "XA.Receiver.Android", "XA.Receiver.Linux", "XA.Receiver.iOS") AND Country = “United States” -
Event-Type = "Authentication" AND Status-Code = "Successful login" AND Client-IP-Type != "private" AND Access-Insight-Flags = 1 AND Country = “United States”