
事前設定されたカスタムリスクインジケーターとポリシー
Citrix Analytics for Security は、Citrix インフラストラクチャのセキュリティを監視するのに役立つ、事前設定された(/ja-jp/security-analytics/custom-risk-indicators.html)と(/ja-jp/security-analytics/policies-and-actions.html)のリストを提供します。これらの事前設定されたカスタムリスクインジケーターとポリシーの条件は、侵害されたユーザー、内部脅威、データ流出などの特定のセキュリティリスクシナリオに従ってすでに定義されています。これらの事前設定された条件を変更したり、セキュリティ要件に応じて独自の条件を追加したりして、カスタムリスクインジケーターを使用してリスクを軽減することもできます。
現在、事前設定されたカスタムリスクインジケーターは、以下のシナリオで利用できます。
-
ジオフェンシング
-
初回アクセス
ジオフェンシングシナリオの事前設定されたカスタムリスクインジケーター
ジオフェンスされたエリア外からのユーザーイベントを検出するには、以下の事前設定されたカスタムリスクインジケーターを使用します。
-
CVAD-ジオフェンス外でセッションが開始されました
-
GW-ジオフェンス交差
事前設定されたカスタムリスクインジケーターは、ユーザーが通常の運用国またはジオフェンス外から Citrix® 製品にアクセスするたびにトリガーされます。デフォルトでは、ジオフェンスは「米国」に設定されています。必要な国をジオフェンスとして設定できます。
注
CVAD-ジオフェンス外でセッションが開始されました リスクインジケーターは、アクセス保証ロケーション機能の ジオフェンス設定 にリンクされています。そのため、リスクインジケーターの条件でジオフェンスされた国を直接変更することはできません。リスクインジケーターのジオフェンスされた国を更新するには、アクセス保証ロケーションダッシュボードの ジオフェンス設定 で国を選択します。詳細については、(/ja-jp/security-analytics/access-assurance-dashboard.html#enable-geofencing)を参照してください。
事前設定されたカスタムリスクインジケーターを表示するには、セキュリティ > カスタムリスクインジケーター を選択します。
デフォルトでは、事前設定されたカスタムリスクインジケーターは無効になっています。ステータス ボタンを使用して有効にします。
(/en-us/citrix-analytics/media/preconfig-ci.png)
以下の表は、ジオフェンシング用のさまざまな事前設定済みカスタムリスクインジケーターについて説明しています。
| カスタムリスクインジケーター名 | シナリオ | カスタムインジケーターの条件 | データソース | リスクカテゴリ |
|---|---|---|---|---|
| CVAD - ジオフェンス外で開始されたセッション | ユーザーが自国の運用範囲外で仮想セッションを開始しました | イベントタイプ = Session.logon 国 != "米国" | Citrix Workspaceアプリ | 侵害されたユーザー |
| GW - ジオフェンス交差 | ユーザーが自国の運用範囲外から認証に成功しました | イベントタイプ = "VPN_AI" AND 国 != "米国" | Citrix Gateway (オンプレミス) | 侵害されたユーザー |
ジオフェンシングシナリオの事前構成済みポリシー
Citrix は、ユーザーが自国の運用地域外から仮想セッションを開始するたびに、ユーザーアカウントに エンドユーザー応答の要求 アクションを適用する事前構成済みポリシーを提供します。ユーザーは電子メールを受信し、ユーザーの応答に基づいて、ユーザーをウォッチリストに追加したり、管理者にさらなるアクションを通知したりするなど、適切なアクションが実行されます。詳細については、「エンドユーザー応答の要求」を参照してください。
事前構成済みポリシーを表示するには、[セキュリティ]>[ポリシー] の順に選択します。
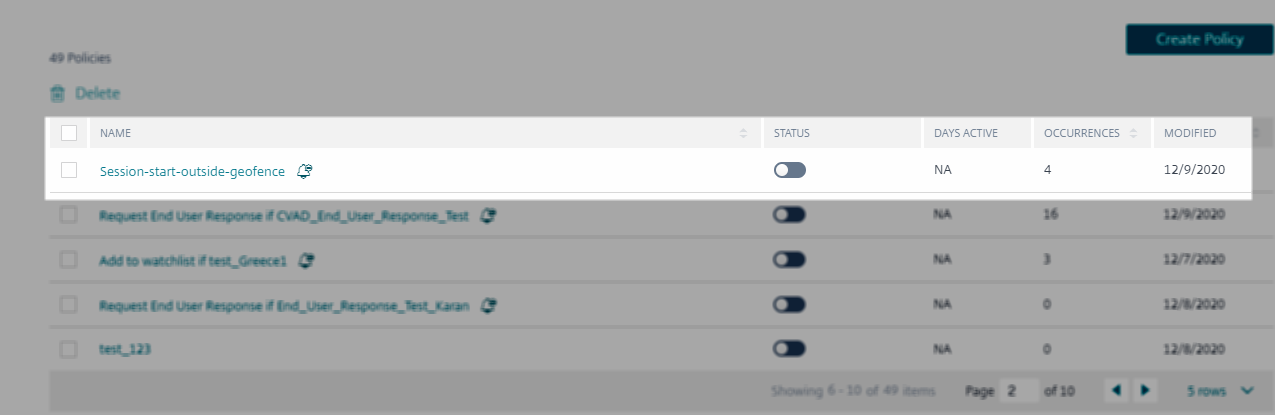
次の表は、ジオフェンシングの事前構成済みポリシーについて説明しています。
| ポリシー名 | シナリオ | ポリシー条件 | 適用されるアクション |
|---|---|---|---|
| ジオフェンス外からのセッション開始 | ユーザーが自国の運用地域外から仮想セッションを開始したときに、「エンドユーザー応答の要求」アクションを通じて管理者がユーザーの正当性を検証する機能 | 事前構成済みカスタムリスクインジケーター「CVAD-Session started outside of geofence」と併用 | エンドユーザー応答の要求 |
| 以下のユーザーの応答に基づいて、対応するアクションが適用されます。 | |||
| ユーザーがアクティビティを認識しない場合: ウォッチリストに追加 | |||
| ユーザーがアクティビティを認識する場合: アクションは不要 | |||
| ユーザーがメール受信後60分以内に応答しない場合: ユーザーをウォッチリストに追加 |
注
「エンドユーザー応答の要求」アクションは、米国リージョンでのみサポートされています。そのため、組織がCitrix Cloud™の欧州連合リージョンにオンボーディングされている場合、事前構成済みのポリシーはアカウントに適用されません。事前構成済みのポリシーを使用するには、ポリシーを変更し、別の任意のアクションを選択してください。
ジオフェンシング用の事前構成済みカスタムリスクインジケーターを使用して独自のポリシーを作成する
これらの事前構成済みカスタムリスクインジケーターを使用して独自のポリシーを作成し、インジケーターがトリガーされたときにユーザーをロックしたり、ユーザーをログオフしたりするなどのアクションを適用することもできます。ポリシーの作成方法については、「ポリシーとアクションの構成」を参照してください。
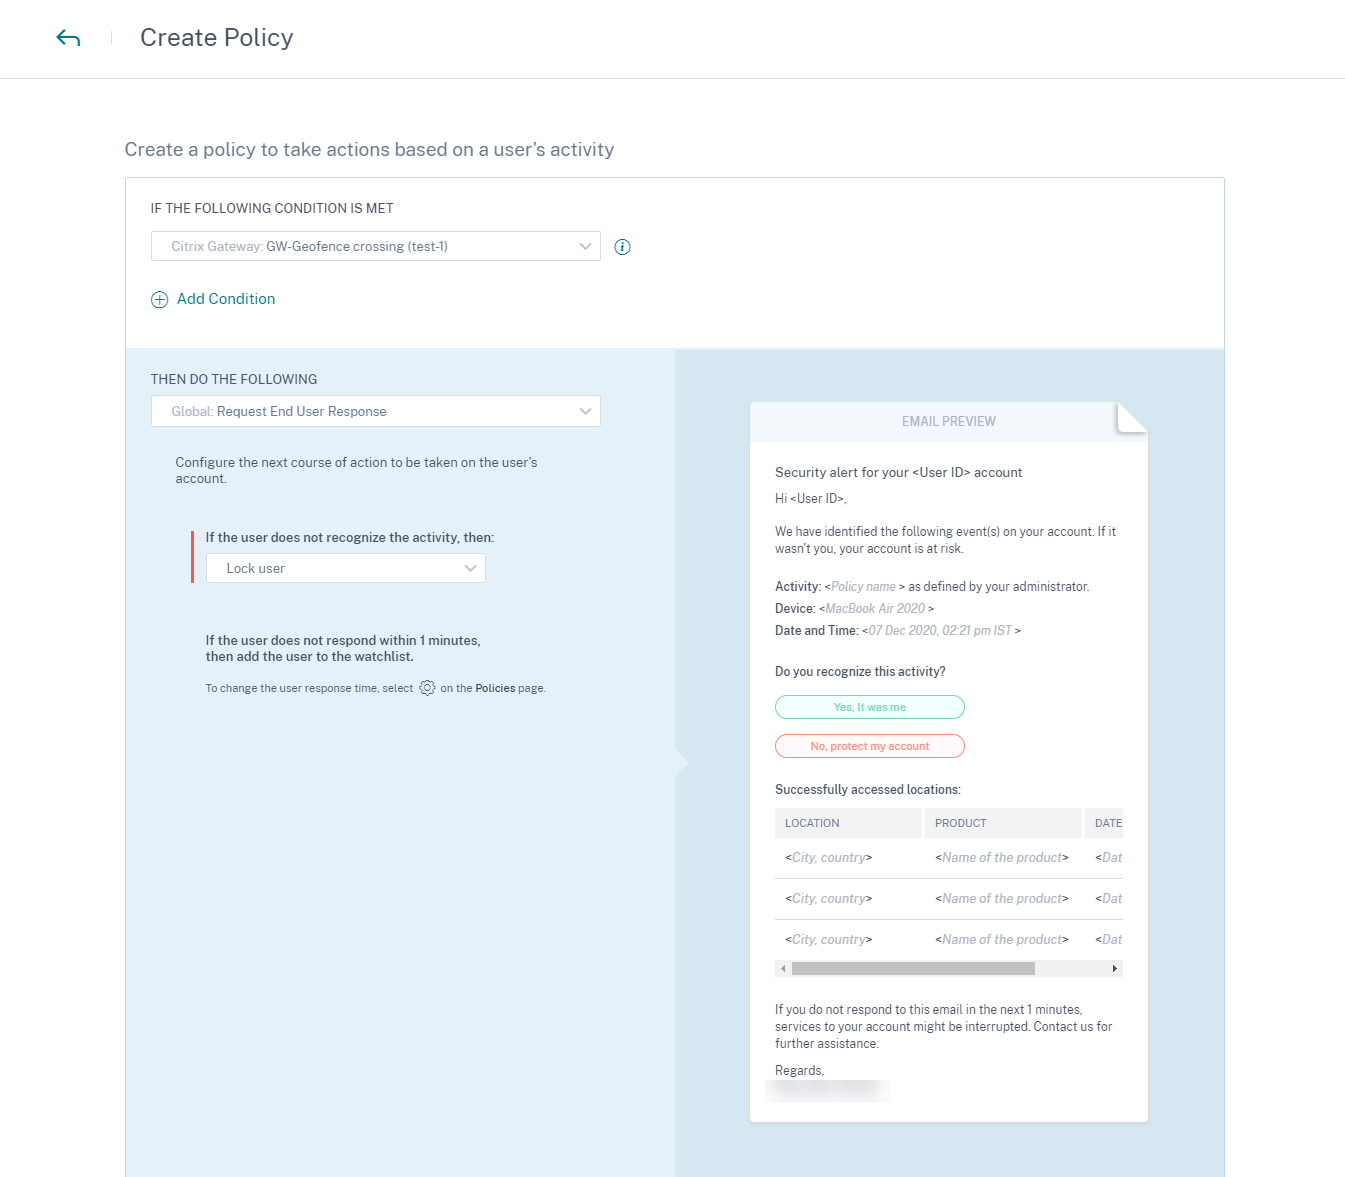
次の例は、米国以外からCitrixサービスにアクセスしようとするユーザーをロックするポリシーを示しています。ユーザーがアクセスアクティビティを認識しない場合、ユーザーアクセスはロックされます。
条件: GW-ジオフェンス横断
アクション: エンドユーザー応答の要求
次のアクション: ユーザーがアクティビティを認識しない場合、ユーザーをロックする
注
「エンドユーザー応答の要求」アクションは、米国リージョンでのみサポートされています。そのため、組織が欧州連合リージョンにオンボーディングされている場合は、「エンドユーザー応答の要求」アクションの代わりに、別の任意のアクションを選択してください。
初回アクセスシナリオ用の事前構成済みカスタムリスクインジケーター
以下のカスタムリスクインジケーターを使用して、初回アクセスシナリオのユーザーイベントを検出します。
-
CVAD - 新しいデバイスからの初回アクセス
-
Gateway - 新しいIPからの初回アクセス
デフォルトでは、これらの事前設定されたカスタムリスクインジケーターは有効な状態です。無効にする場合は、STATUS ボタンを使用します。
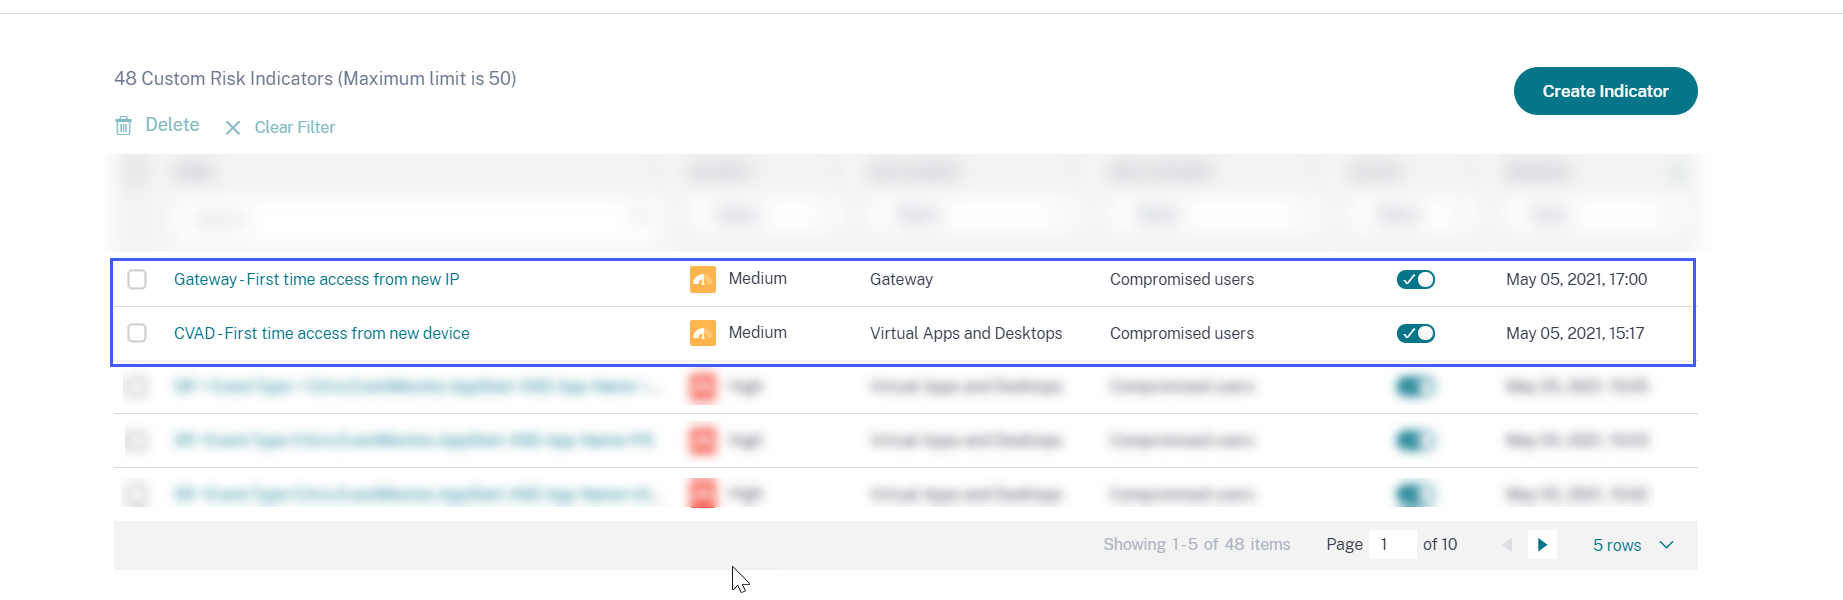
次の表は、初回アクセス用の事前設定されたカスタムリスクインジケーターについて説明しています。
| カスタムインジケーター名 | シナリオ | 事前設定された条件 | データソース | リスクカテゴリ |
|---|---|---|---|---|
| CVAD - 新しいデバイスからの初回アクセス | Citrix Workspaceアプリのユーザーが以下のいずれかからサインインした場合: | 以下の条件はデフォルトで有効になっています: | Citrix Virtual Apps and DesktopsオンプレミスおよびCitrix DaaS(旧Citrix Virtual Apps and Desktopsサービス) | 侵害されたユーザー |
| 新しいデバイス | 新しいデバイスIDでの初回。 | |||
| 過去90日間使用されていない既存のデバイス。 | Event-Type = "Session.Logon" AND Client-Type IN ("XA.Receiver.Windows", "XA.Receiver.Mac", "XA.Receiver.Chrome", "XA.Receiver.Android", "XA.Receiver.Linux", "XA.Receiver.iOS") |
|||
| Gateway - 新しいIPからの初回アクセス | Citrix Gatewayユーザーが以下のいずれかから正常にサインインした場合: | 以下の条件はデフォルトで有効になっています: | シトリックス ゲートウェイ | 侵害されたユーザー |
| 新しいパブリックIPアドレス | 新しいクライアントIPでの初回。 | |||
| 過去90日間使用されていない既存のパブリックIPアドレス。 | Event-Type = "Authentication" AND Status-Code = "Successful login" AND Client-IP-Type != "private" AND Access-Insight-Flags = 1 |
条件バーでは、事前設定された条件に加えて、要件に応じて脅威を特定するための独自の条件を追加することもできます。
例えば、特定の国からのユーザーイベントを識別したい場合、事前設定された条件とともに国ディメンションを追加できます。
-
Event-Type = "Session.Logon" AND Client-Type IN ("XA.Receiver.Windows", "XA.Receiver.Mac", "XA.Receiver.Chrome", "XA.Receiver.Android", "XA.Receiver.Linux", "XA.Receiver.iOS") AND Country = “United States” -
Event-Type = "Authentication" AND Status-Code = "Successful login" AND Client-IP-Type != "private" AND Access-Insight-Flags = 1 AND Country = “United States”