
Stratégie d'appareil Device Guard
Device Guard est une fonctionnalité de sécurité disponible avec Windows 10 et Windows 11. Cette fonctionnalité active la sécurité basée sur la virtualisation en utilisant l'Hyperviseur Windows pour prendre en charge les services de sécurité sur l'appareil. La stratégie Device Guard active des fonctionnalités de sécurité telles que le démarrage sécurisé, le verrouillage UEFI et la virtualisation.
Prérequis
-
Ordinateurs de bureau et tablettes Windows 10 et Windows 11 avec une licence Enterprise ou Education
-
Device Guard activé dans WindowsPour plus d'informations sur Device Guard, consultez
<https://docs.microsoft.com/fr-fr/windows/access-protection/credential-guard/credential-guard-manage>.
Pour ajouter ou configurer cette stratégie, accédez à Configurer > Stratégies d'appareil. Pour plus d'informations, consultez Stratégies d'appareil.
Paramètres des ordinateurs de bureau et tablettes Windows
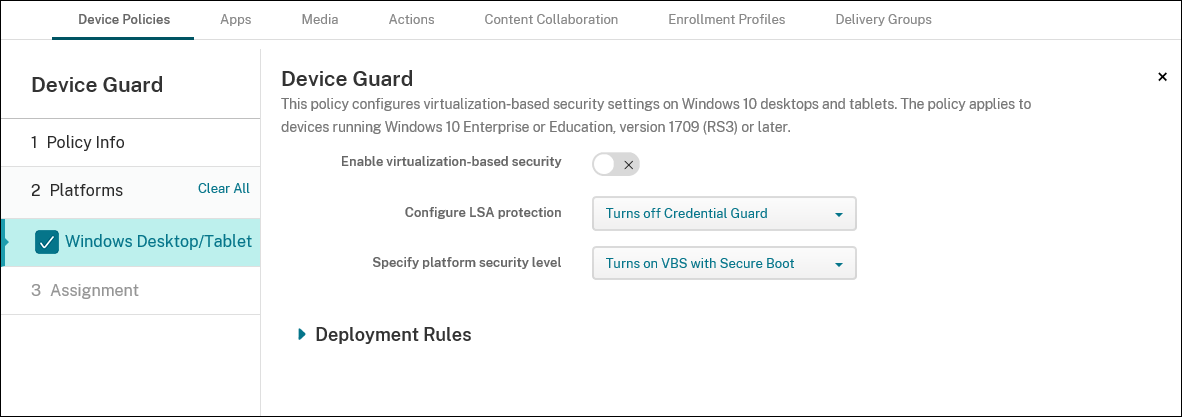
-
Activer la sécurité basée sur la virtualisation : Désactive ou active les fonctionnalités de sécurité basées sur la virtualisation. La sécurité basée sur la virtualisation utilise l'Hyperviseur Windows pour prendre en charge les services de sécurité.
-
Configurer la protection LSA : Permet de configurer Credential Guard. Ce paramètre permet aux utilisateurs d'activer Credential Guard avec la sécurité basée sur la virtualisation pour aider à protéger les informations d'identification au prochain redémarrage. Les options sont Désactive Credential Guard, Active Credential Guard avec verrouillage UEFI et Active Credential Guard sans verrouillage UEFI. La valeur par défaut est Désactive Credential Guard.
-
Spécifier le niveau de sécurité de la plateforme : Permet de spécifier le niveau de sécurité de la plateforme au prochain redémarrage. Les options sont Active VBS avec démarrage sécurisé et Active VBS avec démarrage sécurisé et accès direct à la mémoire. La valeur par défaut est Active VBS avec démarrage sécurisé.
Citrix Endpoint Management interroge un appareil pour déterminer si les paramètres de sécurité basés sur la virtualisation correspondent aux paramètres du serveur. Si les paramètres de sécurité correspondent, Citrix Endpoint Management ne déploie pas cette stratégie sur l'appareil. Si les paramètres de sécurité ne correspondent pas, Citrix Endpoint Management déploie la stratégie.