
Nouveautés
L'un des objectifs de Citrix est de fournir de nouvelles fonctionnalités et des mises à jour de produits aux clients de Citrix Analytics dès qu'elles sont disponibles. Les nouvelles versions apportent plus de valeur, il n'y a donc aucune raison de retarder les mises à jour.
Pour vous, le client, ce processus est transparent. Les mises à jour initiales sont appliquées uniquement aux sites internes de Citrix, puis sont progressivement appliquées aux environnements clients. La livraison incrémentielle des mises à jour par vagues permet de garantir la qualité du produit et de maximiser la disponibilité.
April 15, 2024
Nouveau rapport de synthèse
Vous avez désormais la possibilité de consolider plusieurs rapports en un seul rapport de synthèse qui peut être planifié pour la période requise. Grâce à cette nouvelle fonctionnalité, vous ne fournissez à votre public que les informations graphiques nécessaires. Pour plus d'informations, consultez Rapport de synthèse.
January 29, 2024
Mises à jour du champ État de l'application Workspace
-
Recherche en libre-service : Vous pouvez désormais effectuer des requêtes pour connaître l'état de support d'une version de l'application Workspace en utilisant le nouveau champ État de l'application Workspace pour la source de données Citrix Apps and Desktops.
-
Utilisateurs : La colonne État de l'application Workspace a été supprimée.
Pour plus d'informations, consultez recherche en libre-service pour Apps and Desktops.
January 25, 2024
Les incohérences de l'interface utilisateur de CAS sont rationalisées
Les problèmes suivants ont été résolus dans la fonctionnalité Recherche en libre-service pour la source de données Apps and Desktops :
-
Les événements qui étaient auparavant affichés dans le désordre au sein d'une session apparaissent désormais correctement.
-
Les colonnes par défaut ont été mises à jour.
January 24, 2024
Événements de profil utilisateur améliorés sur les environnements SIEM
Les événements de profil utilisateur exportés vers vos environnements SIEM incluent désormais :
-
Informations sur l'adresse IP
-
Informations de localisation pour Citrix Virtual Apps and Desktops™ et Citrix DaaS (anciennement service Citrix Virtual Apps and Desktops)
Ces nouvelles améliorations vous permettent d'identifier l'adresse IP du client utilisée pour accéder aux données de votre organisation et de recueillir des informations de localisation des utilisateurs à partir de Citrix Virtual Apps and Desktops, ainsi que de Citrix DaaS.
Pour plus d'informations, consultez Données d'informations sur les risques pour SIEM.
December 01, 2023
Page Paramètres de messagerie de l'administrateur pour les e-mails hebdomadaires et les alertes SIEM
La nouvelle fonctionnalité Paramètres de messagerie de l'administrateur vous permet de configurer des destinataires de liste de distribution personnalisés pour les alertes système. Cette amélioration garantit que les administrateurs ne reçoivent que les alertes système qui leur sont pertinentes.
Pour plus d'informations, consultez Paramètres de messagerie de l'administrateur.
Tableau de bord Utilisateurs - Nouveau filtre temporel pour le nombre d'utilisateurs actifs et mise à jour de la section Vue d'ensemble
Le nouveau filtre temporel dans le tableau de bord Utilisateurs vous permet d'afficher et de modifier le nombre total d'utilisateurs actifs dans votre organisation pour une période donnée, en tenant compte des sources de données pour lesquelles vous avez activé Citrix Analytics.
La section Vue d'ensemble améliorée du tableau de bord Utilisateurs affiche le nombre total d'utilisateurs dans votre organisation, ainsi que le nombre d'utilisateurs actifs et inactifs actuellement connectés.
Pour plus d'informations, consultez Tableau de bord des utilisateurs.
Rapports personnalisés améliorés
-
Vous pouvez désormais créer et planifier des rapports personnalisés à l'aide des événements et des informations disponibles dans Citrix Analytics for Security. Les rapports personnalisés vous aident à extraire des informations d'intérêt spécifique et à organiser les données graphiquement.
-
Vous pouvez désormais utiliser les fonctionnalités améliorées de la plateforme de rapports personnalisés, qui incluent des rapports basés sur des requêtes de recherche en libre-service, des modèles, de meilleures visualisations, la couverture de toutes les sources de données et métriques, la planification de rapports et l'exportation de PDF.
Pour plus d'informations, consultez Rapports personnalisés.
November 30, 2023
Suppression de toutes les fonctionnalités ShareFile dans Citrix Analytics
Les fonctionnalités de détection ShareFile suivantes sont supprimées :
-
Liens de partage
-
Indicateurs de risque associés
-
Stratégies et leurs occurrences
-
Configurations d'exportation de données de collaboration de contenu
-
Rapports de collaboration de contenu
-
Source de données de collaboration de contenu sur la recherche
-
Recherches enregistrées de collaboration de contenu
-
Source de données de collaboration de contenu.
La suppression de ces fonctionnalités pourrait entraîner une incohérence temporaire dans le score de risque et les chronologies des utilisateurs. Toutes les autres fonctionnalités de Citrix Analytics restent inchangées.
Découvrez comment ShareFile simplifie l'accès aux contrôles de sécurité directement depuis ShareFile.com.
September 22, 2023
Source de données Citrix Secure Browser dans l'indicateur personnalisé
Vous pouvez désormais créer des indicateurs de risque pour la source de données Citrix Secure Browser afin de suivre l'activité d'un utilisateur dans le navigateur sécurisé. Pour plus d'informations, consultez (/fr-fr/security-analytics/custom-risk-indicators.html).
Amélioration de l'e-mail hebdomadaire avec exportation des données SIEM
L'e-mail hebdomadaire a été amélioré pour fournir une meilleure compréhension de la posture de sécurité de votre organisation en activant l'exportation des données SIEM. Vous pouvez désormais intégrer et activer davantage de sources de données pour découvrir un large éventail d'événements concernant vos utilisateurs. L'e-mail hebdomadaire comprend les nouvelles additions suivantes :
-
La section de résumé des données affiche l'état de la consommation des données dans l'environnement SIEM.
-
Recommandations pour les exportations de données basées sur l'état de consommation de l'exportation de données.
Pour plus d'informations, consultez (/fr-fr/security-analytics/weekly-email.html).
Prise en compte des préférences de notification des administrateurs personnalisés dans les e-mails
Citrix Analytics for Security respecte désormais les préférences de notification définies par les administrateurs personnalisés dans Citrix Cloud. Cette amélioration offre aux administrateurs personnalisés une plus grande flexibilité dans la gestion de leurs préférences de notification. Cette préférence est également utilisée lors de l'envoi d'e-mails de notification tels que les e-mails hebdomadaires, les e-mails d'action « Notifier les administrateurs » et les alertes pour les exportations de données.
Pour plus d'informations, consultez (/fr-fr/security-analytics/manage-security-admins.html).
July 04, 2023
Prise en charge de l'opérateur OR dans la recherche en libre-service et l'indicateur personnalisé
L'opérateur OR est désormais disponible dans les fonctionnalités Recherche en libre-service et Indicateur de risque personnalisé. Vous pouvez utiliser l'opérateur OR dans les vues de recherche telles que la recherche en libre-service et les requêtes d'indicateur personnalisé.
Pour plus d'informations, consultez Opérateurs pris en charge dans les requêtes de recherche.
June 15, 2023
Activer la télémétrie du presse-papiers VDA
Un événement appelé VDA.Clipboard se déclenche lorsque vous lancez une opération de presse-papiers dans Citrix Apps and Desktops. Ces journaux de presse-papiers fournissent des informations vitales telles que le nom du VDA, la taille du contenu, le type de format, l'adresse IP du client, l'opération effectuée, sa direction, et si elle a été autorisée. Les attributs de l'événement Presse-papiers VDA sont également disponibles dans les workflows de recherche en libre-service et d'indicateurs de risque personnalisés.
-
Recherche en libre-service : Vous pouvez générer des rapports, enregistrer des requêtes et examiner les événements VDA.Clipboard ainsi que tous les détails de leurs attributs.
-
Indicateurs de risque personnalisés : Les attributs des événements du presse-papiers VDA sont disponibles avec le workflow des indicateurs personnalisés. Vous pouvez utiliser ces paires clé/valeur d'événement pour configurer des déclencheurs d'indicateurs personnalisés et configurer des stratégies automatisées avec des actions.
Vous pouvez utiliser la stratégie Collecte de métadonnées de l'emplacement du presse-papiers pour la surveillance de la sécurité pour activer la télémétrie du presse-papiers et la transmission des journaux du presse-papiers à Citrix Analytics for Security. Par défaut, cette stratégie est activée. Pour la désactiver, accédez à la page Stratégie et désactivez-la pour arrêter la collecte de données des VDA.
Pour plus d'informations, consultez Activation de la télémétrie du presse-papiers pour Citrix DaaS.
June 14, 2023
Disponibilité des événements de cycle de vie des applications et du registre de Session Recording dans Citrix Analytics for Security
Les événements suivants de Cycle de vie des applications et de Registre de Session Recording sont désormais disponibles dans Citrix Analytics for Security :
-
Citrix.EventMonitor.RegistryChange
-
Citrix.EventMonitor.SessionLaunch
-
Citrix.EventMonitor.SessionEnd
-
Citrix.EventMonitor.Clipboard
-
Citrix.EventMonitor.FileTransfer
Vous pouvez afficher ces événements, créer des indicateurs personnalisés et exporter ces événements vers vos environnements SIEM.
Pour plus d'informations, consultez Types d'événements et champs pris en charge.
June 08, 2023
Problèmes résolus
-
Certains événements de connexion de session envoyés à Citrix Analytics for Security n'ont pas de nom d'utilisateur. Cela entraîne l'affichage de NA dans la colonne du nom d'utilisateur pour certains événements sur la page de recherche en libre-service et de connexions utilisateur d'Access Assurance. Parfois, cela entraîne également un nombre d'utilisateurs uniques égal à zéro, bien que le nombre total de connexions soit non nul dans le graphique des organisations d'enregistrement IP d'Access Assurance lors de l'affichage des données pour une petite plage de temps telle que Dernière heure ou Dernier jour. Ce problème est maintenant résolu.
-
Dans la recherche en libre-service pour les applications et les bureaux, pour les événements utilisateur Session.Logon et Session.end, la dimension App-Name dans les requêtes de recherche est renseignée avec les noms de groupes de mise à disposition plutôt qu'avec le nom de l'application ou du bureau lancé, ce qui peut être trompeur pour les administrateurs. La dimension App-Name est plus utile pour les requêtes sur les événements App.Start/App.End, car elle pointe vers les applications qui sont lancées. Pour plus de détails, consultez Recherche en libre-service pour les applications et les bureaux. Ce problème est maintenant résolu.
-
Quelques versions de l'application Citrix Workspace et du client Citrix Receiver n'envoient pas d'événements spécifiques à Citrix Analytics. Par conséquent, Citrix Analytics ne peut pas fournir d'informations ni générer d'indicateurs de risque pour ces événements. Ce problème est maintenant résolu. Pour plus d'informations, consultez Vérification 6 : Les événements des applications et bureaux virtuels sont-ils transmis à Analytics ?.
May 29, 2023
Add-on Citrix Analytics pour Splunk désormais disponible sur la plateforme Splunk Cloud
L'intégration Splunk pour Citrix Analytics utilise l'add-on Citrix Analytics pour Splunk afin de se connecter à l'environnement d'analyse et d'importer des données critiques pour l'entreprise dans votre environnement Splunk.
Auparavant, l'add-on était validé par Splunk uniquement pour une installation sur la couche Splunk Enterprise et les clients étaient responsables de la configuration de l'add-on dans leur environnement Splunk sur site. Avec la dernière version 2.1.2, l'add-on offre une compatibilité de plateforme Splunk supplémentaire avec Splunk Cloud. Les clients utilisant des instances Classic avec IDM ou des instances Victoria peuvent tirer parti de cette amélioration de la compatibilité de plateforme. Désormais, les clients ont la flexibilité de choisir entre Splunk Enterprise ou Splunk Cloud lors de l'examen du déploiement de notre add-on pour faciliter l'intégration de Splunk.
Pour plus d'informations, consultez Intégration Splunk.
Événements d'enregistrement de session dans SIEM
Les événements Enregistrement de session peuvent désormais être exportés vers SIEM sous la forme d'événements Risk Insight et d'événements Source de données pour les applications et les bureaux. Les types d'événements nouvellement ajoutés se trouvent dans l'étape Événements de données pour l'exportation sous la page Exportations de données.
Pour plus d'informations, consultez Stratégies et actions.
May 24, 2023
Action globale de notification de l'utilisateur final
La fonctionnalité Stratégies et actions de Citrix Analytics prend désormais en charge l'action globale Notifier l'utilisateur final qui peut être associée à un ou plusieurs déclencheurs d'indicateurs de risque intégrés ou personnalisés. Les administrateurs peuvent créer des stratégies avec l'action Notifier l'utilisateur final qui génère des notifications par e-mail uniquement pour les utilisateurs finaux. Cette action peut être utilisée pour divers cas d'utilisation de conformité, tels que la notification des utilisateurs en cas d'utilisation d'applications non autorisées, ou l'alerte en cas de comportement suspect sur leurs comptes Citrix sans prendre de mesures perturbatrices. Les administrateurs peuvent personnaliser le corps du message et l'objet de l'e-mail en fonction du scénario spécifique.
Pour plus d'informations, consultez Notifier l'utilisateur final.
May 04, 2023
Génération d'événements de test
La fonctionnalité Génération d'événements de test a été créée pour aider les clients à tester rapidement leur pipeline Citrix Analytics - SIEM. Auparavant, si l'administrateur devait tester cette intégration, il devait attendre l'intégration de la source de données et l'activité de l'utilisateur pour vérifier si les événements étaient générés par Citrix Analytics et donc reçus par leur environnement SIEM. Ce n'est plus une nécessité. Il suffit de cliquer sur le bouton Envoyer des données de test pour envoyer un événement factice dans l'environnement SIEM et d'utiliser la requête fournie pour vérifier si l'intégration SIEM de Citrix Analytics est configurée comme prévu. Cela peut également fonctionner pour l'administrateur qui tente de déboguer un flux de données interrompu, car cela peut aider à isoler le point de défaillance.
Pour plus d'informations, consultez Génération d'événements de test.
Génération d'alertes e-mail SIEM
La capacité de génération d'alertes e-mail SIEM facilite grandement le dépannage des exportations de données. Citrix Analytics envoie des alertes système pour les activités qui peuvent entraîner ou indiquer une interruption du flux de données SIEM. L'e-mail est distribué aux administrateurs Citrix Cloud, aux administrateurs de sécurité complets, aux administrateurs de sécurité en lecture seule et aux administrateurs de sécurité et de performances en lecture seule. Voici les différents types d'alertes envoyées :
-
Alerte d'exportation de données SIEM - Le mot de passe a été réinitialiséCet e-mail est déclenché chaque fois que le mot de passe du compte est réinitialisé depuis la page Exportations de données. S'il n'est effectué que sur l'interface graphique de Citrix Analytics for Security, cela peut entraîner une interruption du flux de données. Cette alerte contient l'heure à laquelle la réinitialisation du mot de passe a été effectuée, ce qui facilite grandement le retour à un flux de données réussi.
-
Alerte d'exportation de données SIEM - Flux de données arrêté
Cet e-mail est déclenché chaque fois que le client a rencontré une interruption du flux de données
-
Plus de 24 heures - Délai critique pour rétablir rapidement un flux de données réussi en utilisant les conseils de dépannage utiles figurant dans l'alerte ou en utilisant l'onglet Résumé de l'exportation de données avec le Guide rapide.
-
Plus de 7 jours - La politique de rétention Kakfa pour le sujet de chaque client est de sept jours, ce qui signifie qu'il est possible que certaines données de posture de sécurité aient expiré. Il est impératif d'utiliser les outils de dépannage pour rétablir le flux de données vers le SIEM.
-
Plus de 30 jours - Cela signifie que le client a subi une perte de données liées à la sécurité et doit accorder une attention immédiate à la restauration du flux de données de Citrix Analytics vers l'environnement SIEM.
Pour plus d'informations, consultez Génération d'alertes e-mail SIEM.
April 13, 2023
Problème résolu
L'application Citrix Workspace™ pour Windows envoie un nom de fichier, un chemin et une propriété de format vides à partir de la version 2203 de l'application Citrix Workspace et des versions ultérieures. Par conséquent, l'interface graphique de Citrix Analytics for Security affiche des valeurs NA pour les colonnes Nom du fichier téléchargé, Chemin du fichier téléchargé et Format du fichier téléchargé. Ce problème est maintenant résolu.
March 31, 2023
Événements d'enregistrement de session dans Citrix Analytics for Security
Dans Citrix Apps and Desktops, deux nouveaux types d'événements ont été ajoutés pour aider à identifier et à évaluer les événements basés sur l'enregistrement de session.
-
Citrix.EventMonitor.RDPConnection
-
Citrix.EventMonitor.UserAccountModification
Les administrateurs peuvent désormais identifier et évaluer facilement les risques de sécurité potentiels. Ils peuvent utiliser ces événements pour recueillir des informations sur des données vitales telles que les ID de processus, les adresses IP de destination et les descriptions des opérations de compte utilisateur. De plus, ces événements peuvent également être trouvés sur la page Indicateurs de risque personnalisés et la page Recherche en libre-service.
-
Recherche en libre-service : Vous pouvez afficher ces événements ainsi que les détails de leurs attributs.
-
Indicateurs de risque personnalisés : Vous pouvez configurer n'importe quel indicateur personnalisé à l'aide de ces types d'événements. Pour plus d'informations, consultez Types d'événements et champs pris en charge.
Événements de protection des applications dans la recherche en libre-service
Un nouvel événement appelé AppProtection.ScreenCapture se déclenche lorsque vous essayez de capturer une capture d'écran alors que vous êtes dans une session protégée sous la source de données Citrix Apps and Desktops. Les événements AppProtection.ScreenCapture sont également disponibles sur les pages Recherche en libre-service et Exportations de données.
-
Recherche en libre-service : Vous pouvez afficher les résultats de AppProtection.ScreenCapture ainsi que tous les détails de ses attributs.
-
Exportations de données : Vous pouvez afficher le type d'événement AppProtection.ScreenCapture dans la section Exportations de données. Accédez à Paramètres > Exportations de données > Configuration > Événements de données pour l'exportation > sélectionnez Applications et bureaux dans la catégorie Événements de source de données (facultatif).
Vous pouvez également afficher un nouvel attribut appelé Stratégies de protection des applications pour l'événement Session.Logon.
Pour plus d'informations, consultez Types d'événements et champs pris en charge.
March 30, 2023
Prise en charge des rôles personnalisés
Un administrateur peut être ajouté pour des rôles personnalisés à l'aide de groupes dans votre Active Directory ou Azure Active Directory, ou en configurant une intégration Okta pour Citrix Analytics for Security. Cette intégration permet une approche simplifiée pour gérer les autorisations d'accès aux services pour tous les administrateurs de groupe.
Après avoir ajouté un administrateur à Active Directory ou Azure Active Directory, l'administrateur peut créer des groupes et attribuer un rôle personnalisé à un groupe spécifique. Les autorisations individuelles sont prioritaires sur les autorisations de groupe si un administrateur est membre des deux.
Pour plus d'informations, consultez Prise en charge des rôles personnalisés.
Panneau de dépannage pour l'interface utilisateur SIEM
L'interface utilisateur d'exportation de données est améliorée avec les modifications suivantes :
-
Onglet Résumé : L'onglet Résumé décrit les métriques d'événements SIEM, l'état d'intégration des sources de données et l'état de consommation des données dans le scénario suivant :
-
Données disponibles dans Citrix Analytics : Fournit l'état d'intégration pour les différentes sources de données.
-
Événements disponibles pour la consommation SIEM : Fournit le nombre d'informations envoyées à votre environnement SIEM.
-
Consommation de données par SIEM : Fournit l'état de consommation des données.
-
-
Onglet Configuration : L'onglet Configuration contient les informations sur la configuration de votre compte, la configuration de l'environnement SIEM et la sélection des événements de données.
-
Guide rapide d'exportation de données : Les administrateurs peuvent désormais utiliser le Guide rapide, ce qui simplifie la configuration et la maintenance des intégrations SIEM. Le lien Guide rapide d'exportation de données est accessible depuis les onglets Résumé et Configuration.
Pour plus d'informations, consultez Dépannage des exportations de données.
March 24, 2023
Modification de l'affichage du profil utilisateur
Les données de profil des utilisateurs relatives aux applications, aux emplacements, aux appareils et à l'utilisation des données ShareFile ne sont pas disponibles sur la page Informations utilisateur dans la chronologie de l'utilisateur. Les informations utilisateur suivantes provenant d'Active Directory sont toujours disponibles :
-
Titre du poste
-
Adresse
-
E-mail
-
Téléphone
-
Emplacement
-
Organisation
Aucune modification n'a été apportée aux données de profil utilisateur exportées vers le SIEM. Pour plus d'informations, consultez Profil utilisateur.
Suppression des suggestions automatiques dynamiques de toutes les vues de recherche
La fonctionnalité de suggestion automatique pour les dimensions basées sur les données historiques du locataire est désormais obsolète pour les pages suivantes :
-
Recherche en libre-service
-
Indicateur de risque personnalisé
Cependant, les suggestions statiques pour des dimensions telles que Type d'événement et Opérations du presse-papiers sont toujours disponibles dans la barre de recherche.
Pour plus d'informations, consultez Comment utiliser la recherche en libre-service.
March 21, 2023
Panneau de recommandations pour faciliter l'intégration de la source de données StoreFront™ sur site
Un nouveau panneau Recommandations a été introduit sur la page Sources de données. Le panneau Recommandations de la page Sources de données informe l'utilisateur sur l'importance de l'intégration des sources de données StoreFront sur site. Il aide l'utilisateur à intégrer facilement les sources de données StoreFront sur site et lui offre également la possibilité de vérifier et de s'assurer de l'intégration de toutes les sources de données disponibles.
Pour plus de détails, consultez Se connecter à un déploiement StoreFront.
February 23, 2023
Problèmes résolus
Les actions échouent pour les déploiements Citrix Apps and Desktop sur site où la version de Citrix Apps and Desktop est > 1912. Ce problème a été observé à la fois dans les actions manuelles et basées sur des stratégies. Ce problème est maintenant résolu.
La page de recherche en libre-service pour les applications et les bureaux affiche plusieurs événements de démarrage et de fin d'application lorsque les applications virtuelles ne sont lancées qu'une seule fois. Ce problème se produit sur les versions clientes de l'application Citrix Workspace pour Linux. Ce problème est maintenant résolu.
February 22, 2023
Amélioration des notifications par e-mail hebdomadaires
Citrix Analytics envoie des notifications par e-mail hebdomadaires qui aident à résumer les expositions aux risques de sécurité de votre organisation. La notification par e-mail hebdomadaire a été améliorée avec les mises à jour suivantes :
-
Fournit une vue de la distribution des risques des utilisateurs - nombre total d'utilisateurs découverts, nombre d'utilisateurs à risque et non à risque pour une semaine
-
Nombre total d'événements traités pour une semaine
-
Nombre total d'indicateurs déclenchés pour une semaine
-
Nombre total d'actions effectuées pour une semaine
-
Nombre total de sources de données activées pour le traitement des données
Pour plus de détails, consultez Notification par e-mail hebdomadaire.
Ajout du champ Format de fichier de téléchargement pour le type d'événement App.SaaS.File.Download
Dans la page de recherche en libre-service pour la source de données Applications et bureaux, un nouveau champ Format de fichier de téléchargement a été ajouté pour le type d'événement App.SaaS.File.Download. Grâce à cette modification, vous pouvez désormais configurer des indicateurs de risque personnalisés pour le champ Format de fichier de téléchargement et également exporter le champ dans le cadre de l'exportation au format CSV.
Pour plus d'informations, consultez Recherche en libre-service pour les applications et les bureaux.
Modification des champs dérivés du navigateur
Auparavant, la page de recherche en libre-service comportait les champs Navigateur, Version majeure du navigateur et Version mineure du navigateur pour représenter les noms et versions des navigateurs. Cependant, pour garantir la clarté et la précision, ces trois champs sont désormais obsolètes et remplacés par Nom du navigateur et Version du navigateur dans la recherche en libre-service, le modèle d'indicateur personnalisé et le téléchargement CSV pour la source de données Applications et Bureaux.
Pour plus d'informations, consultez Recherche en libre-service pour les applications et les bureaux.
February 16, 2023
Problème résolu
Les e-mails hebdomadaires sont affectés pour certains clients de l'UE et de l'APS lors de la récupération du statut de masquage du nom d'utilisateur pour un locataire. En conséquence, les administrateurs reçoivent 10 e-mails hebdomadaires identiques en raison de l'exception. Une fois l'exception survenue, les locataires suivants n'ont pas reçu l'e-mail hebdomadaire. Ce problème a été résolu.
February 03, 2023
Prise en charge de l'analyse pour le service Citrix Secure Private Access™ disponible dans les régions de l'Union européenne et de l'Asie-Pacifique Sud
Citrix Analytics for Security traite désormais les événements utilisateur de Citrix Secure Private Access disponible dans la région de l'Union européenne et la région de l'Asie-Pacifique Sud. Si votre organisation est intégrée à Citrix Cloud depuis la région de l'Union européenne ou la région de l'Asie-Pacifique Sud, vous pouvez consulter les informations sur les risques des utilisateurs qui utilisent le service Secure Private Access.
Pour plus d'informations, consultez Sources de données.
January 11, 2023
Suppression de la fonctionnalité de filtrage Web de Secure Private Access
La fonctionnalité de filtrage Web a été supprimée de la catégorie Secure Private Access. Les fonctionnalités suivantes de Citrix Analytics for Security sont affectées en raison de l'obsolescence du filtrage Web basé sur les catégories par Secure Private Access :
-
Les champs de données tels que Groupe de catégories, Catégorie et Réputation des URL ne sont plus disponibles sur le tableau de bord Citrix Analytics for Security.
-
L'indicateur d'accès aux sites Web risqués, qui repose sur les mêmes données, est également obsolète et n'est pas déclenché pour les clients.
-
Tous les indicateurs de risque personnalisés existants utilisant les champs de données (Groupe de catégories, Catégorie et Réputation des URL) et leurs stratégies associées ne sont plus déclenchés.
-
Les onglets Accès utilisateur et Accès aux applications.
-
Les exportations SIEM continueront à avoir les attributs urlcategory, urlcategorygroup et urlcategoryreputation pendant un certain temps avec les valeurs factices suivantes :
-
99999 pour Catégorie et Groupe de catégories
-
0 pour Réputation
-
Pour plus d’informations, consultez Recherche en libre-service pour Secure Private Access.
December 27, 2022
Modification de la liste déroulante de la source de données pour la recherche en libre-service
La liste des sources de données est modifiée pour afficher Sessions par défaut au lieu de Applications et bureaux dans la page de recherche en libre-service. De plus, la section Performance est déplacée en haut, suivie de la section Sécurité, car les sources de données de performance n'étaient pas visibles.
Pour plus d’informations, consultez Recherche en libre-service.
December 13, 2022
Amélioration du tableau de bord des utilisateurs
Le tableau de bord des utilisateurs a été repensé avec des résumés et des graphiques pour aider les administrateurs à surveiller la posture de sécurité de l'organisation. La vue fournit non seulement des détails sur les utilisateurs découverts, les indicateurs de risque déclenchés et les actions appliquées, mais également une ligne de tendance temporelle des métriques critiques pour une meilleure évaluation des risques. Les administrateurs peuvent explorer les données d'intérêt et naviguer vers les tableaux de bord pertinents avec le bon contexte pour une analyse des risques plus rapide.
Pour plus d’informations, consultez Tableau de bord des utilisateurs.
December 05, 2022
Tableau de bord d'assurance d'accès - Réseau de connexion
La section Réseau de connexion a été récemment ajoutée et fournit les détails d'utilisateur suivants :
-
Les organisations associées aux adresses IP à partir desquelles les utilisateurs se sont connectés.
-
Le sous-réseau public unique total et le sous-réseau privé à partir desquels les utilisateurs se sont connectés.
-
Les détails indiquant que l'utilisateur s'est connecté à l'aide de proxys et de services VPN privés.
À l'aide de ces détails supplémentaires, un administrateur peut valider les informations de connexion de l'utilisateur et s'assurer que la connexion de l'utilisateur respecte les attentes de sécurité de l'organisation.
Pour plus de détails, consultez Tableau de bord d'assurance d'accès.
November 18, 2022
November 08, 2022
Renommer les actions
Certaines des actions utilisées dans Citrix Analytics for Security sont renommées pour plus de clarté. Ces actions sont :
-
Notifier les administrateurs - Notifier l'administrateur (ou les administrateurs)
-
Verrouiller l'utilisateur - Verrouiller le compte utilisateur
-
Déconnecter l'utilisateur - Déconnecter les sessions actives
-
Déverrouiller l'utilisateur - Déverrouiller le compte utilisateur
-
Désactiver l'utilisateur - Désactiver le compte utilisateur
Pour plus d'informations, consultez Quelles sont les actions ?
Problèmes résolus
October 19, 2022
Sélection et exportation des événements de la source de données
Vous pouvez désormais tirer parti du nouveau flux de travail d'exportation des événements de données pour exporter les événements de la source de données en plus des événements d'informations sur les risques générés par l'apprentissage automatique et des données associées.
Cela permet aux administrateurs de la sécurité et des opérations de sécurité (SOC) de :
-
Corréler les données de Citrix Analytics avec d'autres événements de source de données agrégés sur les systèmes de gestion des informations et des événements de sécurité (SIEM)
-
Contrôler quels événements de données sont acheminés vers les SIEM pour l'optimisation des coûts de stockage
Les événements de données sont livrés à vos intégrations SIEM et connecteurs de données existants et sont en parité avec ce qui est disponible dans notre vue de recherche d'événements en libre-service.
Pour plus d'informations, consultez Événements de données exportés de Citrix Analytics for Security vers votre service SIEM.
October 18, 2022
Autoriser l'administrateur à exécuter une action d'enregistrement de session dynamique sur les sites Citrix DaaS™
Les administrateurs peuvent désormais exécuter des actions d'enregistrement de session dynamique sur les sites Citrix DaaS et enregistrer dynamiquement les sessions virtuelles des utilisateurs. Ils peuvent configurer l'action avec une stratégie pour démarrer automatiquement l'enregistrement des sessions utilisateur en cas de détection d'une activité risquée par un utilisateur donné par Citrix Analytics for Security.
Pour plus d'informations, consultez Quelles sont les actions ?
October 14, 2022
Fournir des commentaires sur les indicateurs de risque utilisateur
Les administrateurs de Citrix Analytics for Security peuvent désormais signaler les indicateurs de risque utilisateur comme utiles ou non utiles en fournissant des commentaires sur le panneau de détails des indicateurs. Cette fonctionnalité permet aux administrateurs de signaler les faux positifs, de réduire le bruit pour les indicateurs fréquemment déclenchés et de partager un contexte supplémentaire avec d'autres administrateurs. En outre, l'indicateur de risque inutile est masqué de la chronologie de l'utilisateur et le score de risque utilisateur est recalibré.
Pour plus d'informations, consultez Fournir des commentaires sur les indicateurs de risque utilisateur.
September 26, 2022
Assurance d'accès pour prendre en charge la liste de blocage de géorepérage
Les onglets Emplacement sûr et Emplacement risqué sont ajoutés sous les paramètres de géorepérage.
-
Le géorepérage d'emplacement sûr permet d'identifier et de restreindre l'accès en dehors d'une zone géorepérée définie.
-
Le géorepérage d'emplacement risqué permet de détecter et de cibler l'accès utilisateur risqué conformément au comportement connu de l'organisation.
Les géorepérages sûrs et risqués sont tous deux pris en charge par leurs propres indicateurs de risque personnalisés préconfigurés.
Pour plus d'informations, consultez Activer le géorepérage.
Problèmes résolus
-
La carte de source de données Citrix Gateway est commune à Citrix Analytics for Security et Citrix Analytics for Performance™. Le traitement des données invoquait constamment le point de terminaison de Citrix Analytics for Security et était interrompu pour les clients disposant uniquement de l'abonnement Citrix Analytics for Performance.
-
Lorsque plusieurs messages d'abonnement sont reçus simultanément de Citrix Cloud, une condition de concurrence se produit lors de la mise à jour du cache Redis. Dans un tel scénario, un message d'abonnement est mis à jour dans le cache et les autres disparaissent. Ce problème est maintenant résolu pour mettre à jour tous les messages d'abonnement dans le cache.
September 13, 2022
Amélioration du tableau de bord Sharelink
Le tableau de bord Sharelink a été repensé avec une vue récapitulative et une vue détaillée. La vue récapitulative présente les partages les plus actifs et les partages les plus risqués. La vue détaillée fournit plus d'informations à l'administrateur avec l'introduction d'attributs tels que créé par, nombre d'activités, type d'authentification, autorisation, type de partage et contenu. L'administrateur peut explorer et filtrer davantage si nécessaire, et modifier/fournir la période pour afficher les données d'intérêt.
Pour plus d'informations, consultez le tableau de bord des liens de partage.
September 09, 2022
Amélioration de l'indicateur de risque de déplacement impossible
Les indicateurs de risque de déplacement impossible ont été améliorés pour signaler l'organisation d'enregistrement et le type de routage des adresses IP des clients. Ces nouveaux champs sont disponibles à la fois dans les vues détaillées des indicateurs de la chronologie utilisateur et dans les détails des indicateurs envoyés au SIEM.
Pour plus d'informations sur les stratégies par défaut, consultez les articles suivants :
August 19, 2022
Activer la télémétrie d'impression VDA
Un événement appelé VDA.Print se déclenche lorsqu'un travail d'impression est lancé dans Citrix Apps and Desktops. Les événements d'impression VDA sont également disponibles sur les pages Recherche en libre-service et Indicateurs de risque personnalisés.
-
Recherche en libre-service : Vous pouvez afficher les résultats VDA.Print ainsi que tous les détails de ses attributs.
-
Indicateurs de risque personnalisés : De nouveaux événements sont fournis pour la télémétrie d'impression VDA via EventHub et sont également disponibles dans l'Indicateur personnalisé. Vous pouvez utiliser ces paires clé/valeur d'événement pour configurer des déclencheurs d'indicateurs personnalisés.
Pour activer la télémétrie d'impression et la transmission des journaux d'impression à Citrix Analytics for Security, vous devez créer des clés de registre et configurer votre VDA. Ces journaux d'impression fournissent des informations vitales sur les activités d'impression telles que les noms d'imprimante, les noms de fichiers d'impression et le nombre total de copies imprimées. En tant qu'administrateur de sécurité, vous pouvez utiliser ces journaux pour analyser les risques et enquêter sur vos utilisateurs.
Pour plus d'informations, consultez Activation de la télémétrie d'impression pour Citrix DaaS.
August 18, 2022
Problème résolu
-
Dans la recherche en libre-service pour Apps and Desktops et sur la page Connexions utilisateur sous le tableau de bord de localisation d'assurance d'accès, la valeur de la version de l'application Workspace était renseignée comme NA (non disponible) dans le fichier CSV téléchargé, alors qu'elle était disponible dans l'affichage de la page. Ce problème est maintenant résolu.
August 17, 2022
Personnalisation de l'e-mail de l'utilisateur final par stratégie
Vous pouvez désormais personnaliser le contenu de l'e-mail envoyé aux utilisateurs finaux par stratégie. Plus précisément, lorsque vous créez une stratégie avec l'action Demander une réponse à l'utilisateur final ou une action perturbatrice sur le compte de l'utilisateur (telle que Déconnecter l'utilisateur et Verrouiller l'utilisateur), le contenu de l'e-mail envoyé aux utilisateurs finaux lorsque la stratégie est appliquée est personnalisable.
Pour plus d'informations sur la personnalisation de l'e-mail de l'utilisateur final par stratégie, consultez Stratégies et actions.
August 11, 2022
De nouvelles questions concernant Access assurance – Geolocation ont été ajoutées sous l'article FAQ. Pour plus de détails, consultez FAQ.
June 17, 2022
Le Traitement des données est activé par défaut pour les nouveaux droits payants
Auparavant, les clients disposant d'un nouveau droit payant à Citrix Analytics for Security devaient activer le Traitement des données dans la carte de site de sources de données spécifiques pour commencer à traiter les données de ces sources de données.
Avec cette version, lorsque le nouveau droit payant à Citrix Analytics for Security est provisionné, le traitement des données est activé par défaut pour les services Citrix Cloud suivants :
-
Citrix Secure Private Access
-
Citrix Content Collaboration™
-
Citrix DaaS
Pour plus d'informations, consultez Démarrer.
June 09, 2022
June 02, 2022
Problèmes résolus
-
La taille du fichier téléchargé des événements File.Download de Citrix Receiver pour Windows était affichée de manière incorrecte dans la recherche en libre-service. Ce problème est apparu parce que la valeur réelle était en Ko et que l'interface utilisateur traitait la valeur comme des octets, ce qui entraînait l'affichage de valeurs incorrectes pour les utilisateurs.
May 24, 2022
Présentation des indicateurs de risque de déplacement impossible pour Content Collaboration, Citrix DaaS et Citrix Virtual Apps and Desktops, et les sources de données Gateway
Si l'utilisateur se connecte depuis deux emplacements trop éloignés pour être parcourus dans le temps imparti, Citrix Analytics détecte cette activité comme un scénario de déplacement impossible et déclenche l'indicateur de risque Déplacement impossible. Pour plus d'informations sur les indicateurs de risque de déplacement impossible, consultez les articles suivants :
-
Indicateurs de risque Citrix Content Collaboration
May 17, 2022
Virtual Apps and Desktops est renommé en Apps and Desktops
Sur les tableaux de bord et les rapports de Security Analytics et dans les données envoyées par Security Analytics à votre service SIEM, toutes les étiquettes Virtual Apps and Desktops sont désormais mises à jour en tant que Apps and Desktops pour s'aligner sur le nom de produit renommé.
Par exemple, sur la page Sources de données, les étiquettes Virtual Apps and Desktops sont renommées en Apps and Desktops.
L'étiquette Apps and Desktops représente à la fois Citrix Virtual Apps and Desktops sur site et Citrix DaaS (anciennement service Citrix Virtual Apps and Desktops) dans votre organisation.
April 05, 2022
Nouveautés
Secure Workspace Access est renommé Secure Private Access
Sur les tableaux de bord et les rapports Analytics, toutes les étiquettes Secure Workspace Access sont désormais mises à jour en Secure Private Access pour s'aligner sur le nouveau nom du produit.
Par exemple, sur la page Sources de données et la page Recherche en libre-service, les étiquettes Secure Workspace Access sont renommées Secure Private Access.
March 21, 2022
Problème résolu
-
Dans la page Créer un indicateur de risque, les suggestions automatiques pour les dimensions et les opérateurs ne fonctionnent pas si la condition précédente de votre requête de recherche contient une valeur de dimension séparée par un espace.Par exemple, dans la requête suivante, les suggestions automatiques cessent de fonctionner après avoir sélectionné la ville comme
San Jose. Ce problème est maintenant résolu.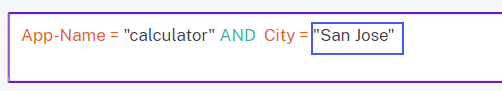
March 10, 2022
Nouveautés
Améliorations des e-mails de notification de l'administrateur
-
La notification par e-mail pour l'action Notifier l'administrateur (s) fournit désormais les détails des multiples indicateurs de risque associés à une stratégie déclenchée.
-
Vous pouvez afficher le nom, le niveau de gravité et la date de déclenchement de chaque indicateur de risque associé à la stratégie.
-
Cliquez sur Afficher les détails du risque pour ouvrir la page de chronologie de l'utilisateur dans Citrix Analytics et afficher le dernier indicateur de risque qui a déclenché la stratégie. Sur la page de chronologie de l'utilisateur, vous pouvez également afficher tous les indicateurs de risque déclenchés pour l'utilisateur.
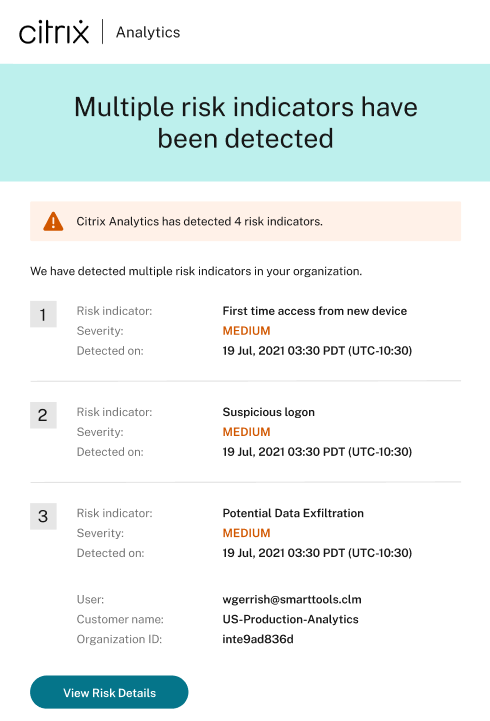
Pour plus d'informations sur l'action Notifier l'administrateur (les administrateurs), consultez Stratégies et actions.
Problème résolu
Citrix Analytics ne parvient pas à recevoir les événements utilisateur de la source de données Secure Workspace Access. Par conséquent, vous ne voyez pas les événements utilisateur dans la page de recherche en libre-service correspondante. De plus, vous ne pouvez pas créer d'indicateurs de risque personnalisés pour la source de données Secure Workspace Access.
March 03, 2022
Nouveautés
Appliquer manuellement la demande de réponse de l'utilisateur final
Auparavant, vous ne pouviez appliquer l'action Demander une réponse à l'utilisateur final à un compte utilisateur qu'en créant une stratégie. Avec cette version, vous pouvez sélectionner l'action dans la liste Actions de la chronologie de l'utilisateur et appliquer manuellement cette action à un indicateur de risque.
Pour plus d'informations sur l'action et sur la façon d'appliquer les actions manuellement, consultez Stratégies et actions.
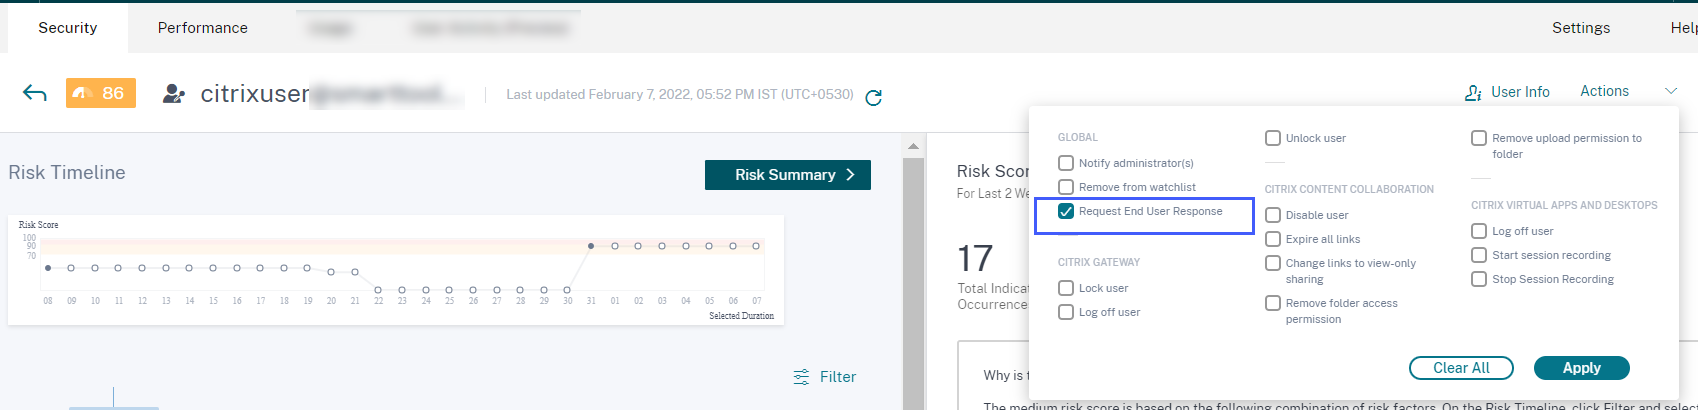
Améliorations de la demande de réponse de l'utilisateur final pour la stratégie
Lorsque vous créez une stratégie avec l'action Demander une réponse à l'utilisateur final, vous constatez les améliorations suivantes :
-
Après avoir sélectionné Notifier l'administrateur (les administrateurs) comme action suivante, vous pouvez désormais afficher les listes de distribution de courrier électronique par défaut et créées parmi lesquelles vous pouvez choisir.
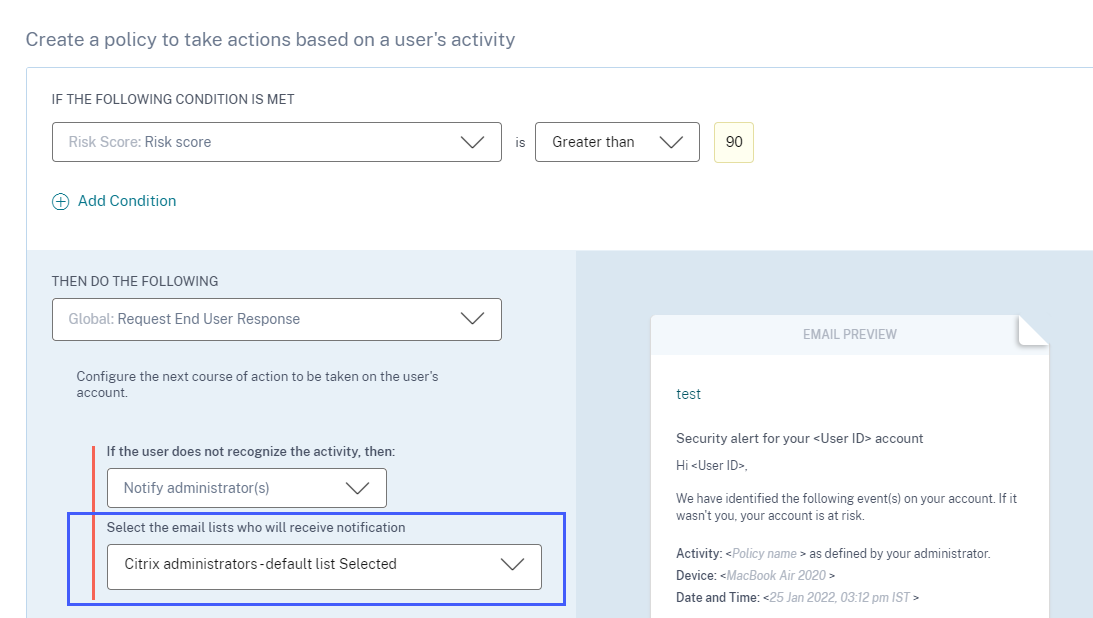
-
Vous pouvez maintenant sélectionner l'une des actions de Citrix Content Collaboration ou de Citrix Virtual Apps and Desktops et Citrix DaaS comme action suivante. Auparavant, vous ne pouviez sélectionner que l'une des actions globales ou les actions Citrix Gateway.
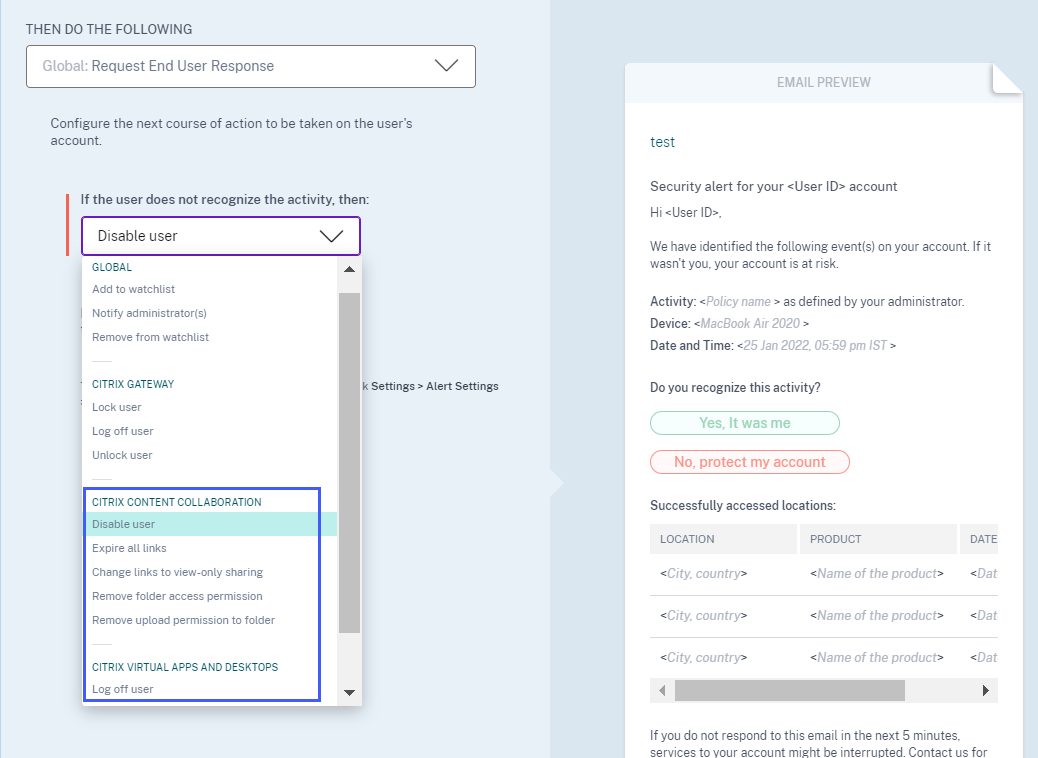
Pour plus d'informations sur l'action, consultez Stratégies et actions.
February 23, 2022
Nouveautés
Actions recommandées pour un indicateur de risque
Citrix Analytics vous suggère d'appliquer des actions telles que Notifier l'administrateur (les administrateurs), Ajouter à la liste de surveillance et Créer une stratégie lorsque les indicateurs de risque suivants sont déclenchés pour un utilisateur :
-
Échec d'authentification inhabituel (source de données Content Collaboration)
-
Échec d'authentification inhabituel (source de données Gateway)
-
Ouverture de session suspecte (source de données Citrix Virtual Apps and Desktops et Citrix DaaS)
Lorsque vous accédez à la chronologie de l'utilisateur et sélectionnez l'indicateur de risque, vous pouvez afficher toutes les actions suggérées dans la section ACTION RECOMMANDÉE.
Par exemple, dans l'indicateur de risque d'échec d'authentification inhabituel, vous pouvez afficher les actions recommandées suivantes :
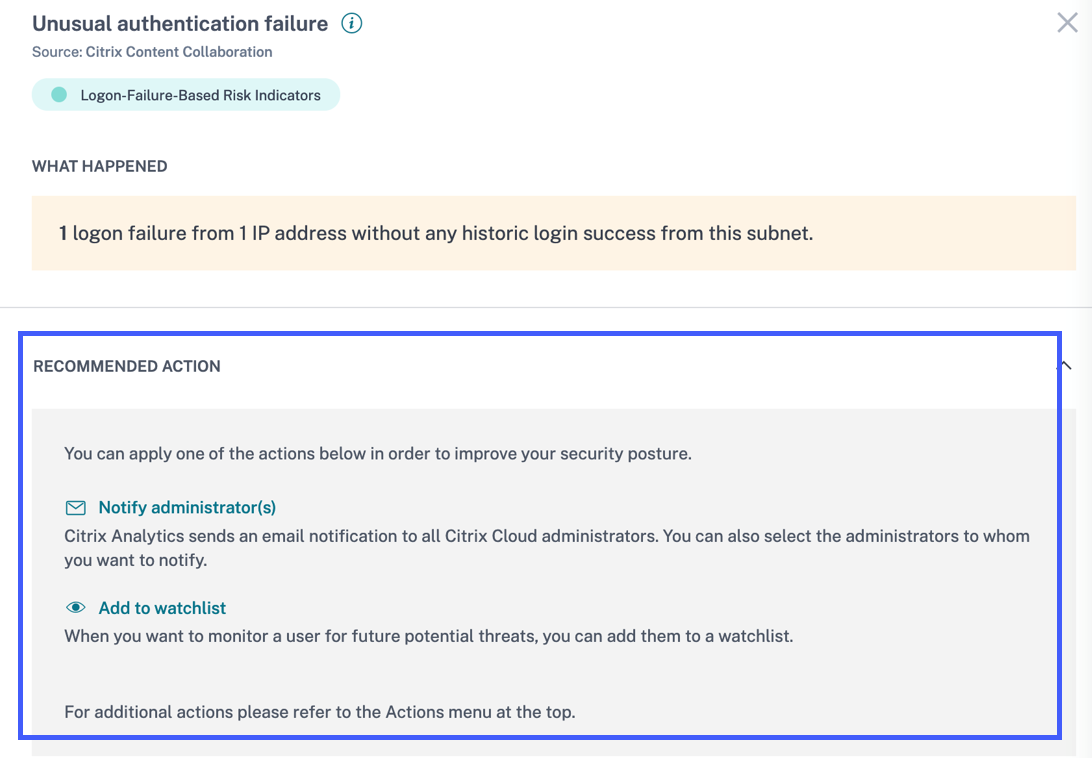
Cette fonctionnalité fournit des conseils pour choisir une action que vous pouvez entreprendre en fonction de la gravité du risque posé par l'utilisateur. Cependant, vous pouvez également prendre une mesure appropriée qui ne figure pas dans la liste recommandée et en fonction de votre analyse des risques.
Problème résolu
-
Si votre organisation est intégrée à Citrix Cloud dans la région d'accueil Asie-Pacifique Sud, Citrix Analytics risque de ne pas recevoir les événements utilisateur de la source de données d'authentification. Par conséquent, il est possible que vous ne voyiez pas les événements utilisateur sur la page de recherche en libre-service correspondante. Ce problème est résolu.
February 17, 2022
Nouveautés
Amélioration de la collecte et du reporting des données pour la source de données Citrix Virtual Apps and Desktops et Citrix DaaS
Avec cette version, vous constatez les modifications suivantes :
-
Améliorations de la collecte, de la corrélation et du reporting des événements provenant des clients de l'application Citrix Workspace et du service Citrix Monitor.
-
Améliorations de la qualité des événements reçus des utilisateurs et des versions clientes, qui peuvent être utilisés pour la recherche en libre-service, les indicateurs de risque personnalisés et la détection globale des risques.
Prise en charge des modèles contextuels pour les événements de session et les événements d'application dans Content Collaboration
Sur la page de recherche en libre-service, vous pouvez désormais afficher les détails des seuls champs pertinents associés aux événements de fichier, de dossier, de session, de partage et d'utilisateur. Les champs non applicables aux événements sont supprimés.
Par exemple, vous pouvez afficher les détails suivants des événements
File.Copy :
-
ID de fichier
-
ID de copie de fichier
-
Chemin du fichier
-
Chemin du fichier de destination
-
ID de flux
-
ID de zone
Ces détails vous aident lors de l'enquête sur les risques et de l'analyse d'un compte utilisateur associé à un comportement à risque. Vous pouvez explorer les attributs spécifiques d'un événement qui semble être risqué.
Pour plus d'informations sur les champs, consultez Recherche en libre-service pour la collaboration de contenu.
February 10, 2022
Nouveautés
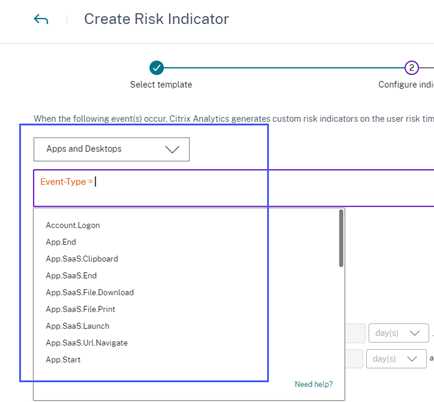
Valeurs suggérées automatiquement pour les dimensions dans l'indicateur de risque personnalisé
Sur la page de l'indicateur de risque personnalisé, lorsque vous sélectionnez une dimension et un opérateur valide dans la barre de condition, les valeurs de la dimension s'affichent automatiquement. Sélectionnez une valeur dans la liste suggérée automatiquement ou saisissez-la manuellement en fonction de vos cas d'utilisation. Lorsque vous saisissez une valeur, les valeurs correspondantes disponibles dans les enregistrements sont suggérées automatiquement.
La liste des valeurs suggérées pour une dimension est soit prédéfinie (valeurs connues) dans la base de données, soit basée sur des événements historiques.
Par exemple, lorsque vous sélectionnez la dimension
Event-Type et l'opérateur d'affectation, les valeurs connues sont suggérées automatiquement. Vous pouvez sélectionner une valeur en fonction de vos besoins.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
February 09, 2022
Nouveautés
Nouveaux rôles personnalisés pour les administrateurs
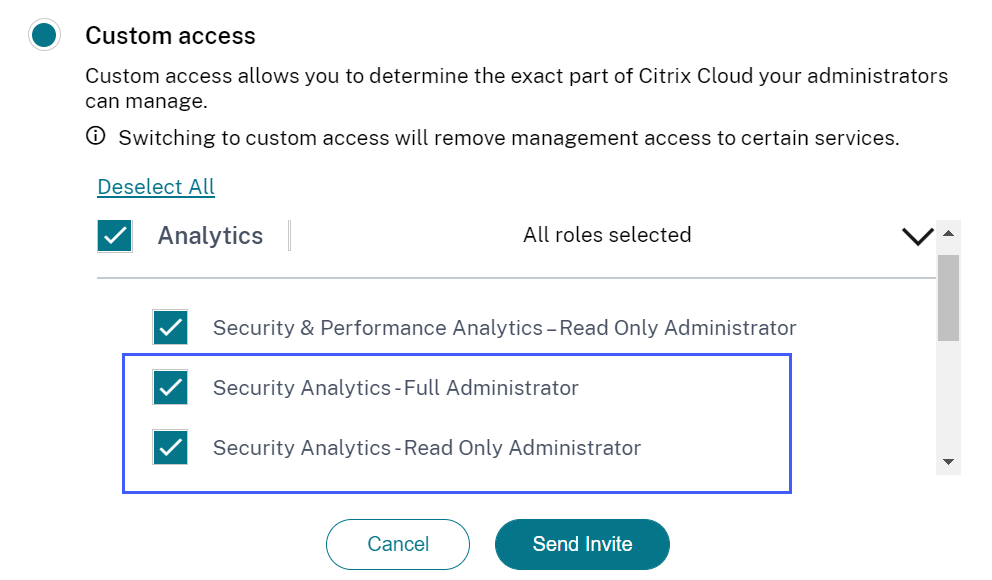
En tant qu'administrateur Citrix Cloud avec une autorisation d'accès complet, vous pouvez inviter d'autres administrateurs à gérer Security Analytics dans votre organisation. Vous pouvez désormais attribuer les rôles personnalisés suivants aux administrateurs invités :
-
Security Analytics - Administrateur complet
-
Security Analytics - Administrateur en lecture seule
À l'aide du rôle personnalisé, vous pouvez accorder des autorisations d'accès en lecture seule ou d'accès complet à vos administrateurs et leur permettre de gérer les différentes fonctionnalités de Security Analytics.
Pour plus d'informations sur les autorisations d'accès pour ces rôles personnalisés, consultez Gérer les rôles d'administrateur pour Security Analytics.
Prise en charge des notifications par e-mail pour les administrateurs à accès personnalisé
Si vous êtes un administrateur Citrix Cloud avec des autorisations d'accès personnalisé (lecture seule ou accès complet) pour gérer Security Analytics, vous recevez désormais les notifications suivantes :
-
Notifications hebdomadaires sur les risques de sécurité détectés dans votre organisation. Pour plus d'informations, consultez Notification par e-mail hebdomadaire.
-
Notifications concernant les indicateurs de risque lorsque l'action Notifier l'administrateur (les administrateurs) est appliquée manuellement ou déclenchée par une stratégie. Pour plus d'informations, consultez Stratégies et actions.
January 28, 2022
Nouveautés
Présentation des indicateurs de risque de connexion suspecte pour les sources de données Content Collaboration et Gateway
Citrix Analytics for Security détecte désormais les connexions utilisateur suspectes en fonction de plusieurs facteurs contextuels tels que :
-
L'emplacement est jugé inhabituel par rapport à l'utilisateur et à l'historique de l'organisation
-
L'appareil est considéré comme inhabituel par rapport à l'utilisateur et à l'historique de l'organisation.
-
Le réseau est considéré comme inhabituel par rapport à l'utilisateur et à l'historique de l'organisation.
-
L'adresse IP est considérée comme suspecte en fonction des flux de renseignements sur les menaces IP.
Lorsqu'un utilisateur se connecte à partir d'un contexte suspect basé sur la combinaison de ces facteurs, l'indicateur de risque est déclenché.
Cet indicateur de risque remplace l'indicateur de risque Accès depuis un emplacement inhabituel associé aux sources de données Citrix Content Collaboration et Citrix Gateway. Toutes les stratégies existantes basées sur l'indicateur de risque Accès depuis un emplacement inhabituel sont automatiquement liées au nouvel indicateur de risque - Connexion suspecte.
Pour plus d'informations sur les indicateurs de risque, consultez Connexion suspecte - Content Collaboration et Connexion suspecte - Gateway.
Pour plus d'informations sur le schéma des indicateurs de risque, consultez Format de données Citrix Analytics pour SIEM.
January 20, 2022
Nouveautés
Intégration de Microsoft Azure Active Directory
Vous pouvez désormais connecter votre Azure Active Directory à Citrix Analytics for Security pour :
-
Importer les détails des utilisateurs et les groupes d'utilisateurs du domaine de votre organisation vers Citrix Analytics for Security.
-
Enrichir les profils utilisateur avec des détails supplémentaires tels que le titre du poste, l'organisation, l'emplacement du bureau, l'e-mail et les coordonnées, ce qui vous aide lors de l'investigation et de l'analyse des risques.
Pour plus d'informations, consultez Intégration d'Azure Active Directory.
January 18, 2022
Nouveautés
Prise en charge des actions de lien de partage sur tous les indicateurs de risque de collaboration de contenu
Auparavant, vous pouviez appliquer les actions de lien de partage - Faire expirer tous les liens et Modifier le lien en partage en lecture seule - aux indicateurs de risque basés sur les liens de partage suivants, associés au service de collaboration de contenu :
-
Téléchargement anonyme de lien de partage sensible
-
Téléchargements excessifs de liens de partage
-
Partage excessif de fichiers
Avec cette version, vous pouvez désormais appliquer les actions de lien de partage aux indicateurs de risque basés sur l'utilisateur suivants, associés au service de collaboration de contenu :
-
Accès depuis un emplacement inhabituel
-
Accès excessif à des fichiers sensibles
-
Mises en ligne excessives de fichiers
-
Téléchargements excessifs de fichiers
-
Suppression excessive de fichiers ou de dossiers
-
Fichiers malveillants détectés
-
Activité de rançongiciel suspectée
-
Échecs d'authentification inhabituels
Vous pouvez également appliquer les actions de lien de partage sur les indicateurs de risque personnalisés associés au service Content Collaboration.
Pour plus d'informations sur les actions et les indicateurs de risque, consultez les articles suivants :
-
Indicateurs de risque de Content Collaboration
L'intégration avec SIEM est désormais généralement disponible
Vous pouvez intégrer Citrix Analytics for Security à vos services de gestion des informations et des événements de sécurité (SIEM) et exporter les données des utilisateurs de l'environnement informatique Citrix vers votre SIEM. L'intégration vous aide à corréler les données collectées à partir de diverses sources et à obtenir une vue d'ensemble de la sécurité de votre organisation.
Actuellement, vous pouvez intégrer Citrix Analytics for Security aux services suivants :
-
Splunk
-
Microsoft Sentinel
-
Elasticsearch
-
Autres services SIEM utilisant un connecteur de données basé sur Kafka ou Logstash
Pour plus d'informations, consultez Intégration de la gestion des informations et des événements de sécurité (SIEM).
December 23, 2021
Nouveautés
Améliorations des indicateurs de risque de lien de partage
Les améliorations suivantes ont été apportées :
-
Vous pouvez désormais créer une stratégie avec l’indicateur de risque Téléchargement de lien de partage sensible anonyme.
-
L’indicateur de risque Téléchargement de partage sensible anonyme est renommé Téléchargement de lien de partage sensible anonyme pour le distinguer en tant qu’indicateur de risque de lien de partage.
-
L’indicateur de risque Téléchargements excessifs est renommé Téléchargements excessifs de liens de partage pour le distinguer en tant qu’indicateur de risque de lien de partage et pour le différencier de l’indicateur de risque Téléchargements de fichiers excessifs basé sur l’utilisateur.
Pour plus d’informations, consultez la section Indicateurs de risque de lien de partage Citrix.
December 21, 2021
Nouveautés
Envoyer des notifications sur les indicateurs de risque à vos administrateurs non-Citrix Cloud
Vous pouvez désormais avertir les administrateurs non-Citrix Cloud de votre organisation à l’aide de l’action Notifier l’administrateur/les administrateurs.
Pour notifier ces administrateurs, créez une liste de distribution de courrier électronique. Sélectionnez les administrateurs dans la liste de distribution de courrier électronique à partir des domaines externes connectés à Citrix Cloud ou en utilisant directement leurs adresses e-mail. Lorsque vous appliquez l’action Notifier l’administrateur/les administrateurs, sélectionnez la liste de distribution de courrier électronique qui contient les administrateurs non-Citrix Cloud.
Pour plus d’informations, consultez Liste de distribution de courrier électronique.
December 20, 2021
Nouveautés
Envoyer des notifications de réponse utilisateur à vos utilisateurs Content Collaboration
En plus de vos utilisateurs Active Directory, vous pouvez désormais appliquer l'action Demander une réponse à l'utilisateur final à vos utilisateurs Content Collaboration.
Cette action envoie des notifications par e-mail aux utilisateurs lorsque Citrix Analytics détecte des activités inhabituelles dans leurs comptes Citrix. Pour plus d'informations sur l'action Demander une réponse à l'utilisateur final, consultez Stratégies et actions.
Access Control est renommé Secure Workspace Access
Sur les tableaux de bord et les rapports Security Analytics, toutes les étiquettes Access Control sont désormais mises à jour en Secure Workspace Access pour s'aligner sur le nom de produit renommé.
Par exemple, sur la page Sources de données, la page Recherche en libre-service et la page Stratégies, les étiquettes Access Control sont renommées Secure Workspace Access.
Problème résolu
-
Pour la source de données Apps and Desktops, lorsque vous téléchargez le rapport de recherche sous forme de fichier CSV, certaines valeurs de champ dans le fichier CSV sont affichées comme non disponibles (N/A) bien que leurs valeurs soient disponibles. Par exemple, les valeurs des champs tels que
Download File Name,Session Launch TypeetWorkspace App Versionsont affichées sur la page Recherche en libre-service, mais dans le fichier CSV téléchargé, ces valeurs apparaissent comme non disponibles (N/A). Ce problème est maintenant résolu.
December 09, 2021
Nouveautés
Créez facilement vos indicateurs de risque personnalisés avec des modèles
Vous pouvez désormais sélectionner un modèle en fonction de votre cas d'utilisation et créer un indicateur de risque personnalisé. Les modèles vous guident en fournissant des requêtes et des paramètres prédéfinis. Cela facilite votre travail lors de la création d'un indicateur de risque personnalisé.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
December 07, 2021
Problème résolu
-
Sur Citrix Analytics for Security, vous ne recevez pas les événements des utilisateurs qui utilisent le Citrix Secure Browser sorti en septembre 2021. Le problème existe car la stratégie Suivi du nom d'hôte n'est pas visible dans le Citrix Secure Browser après la version de septembre 2021 et ne peut donc pas être activée pour s'intégrer à Citrix Analytics for Security. Ce problème est maintenant résolu.
December 02, 2021
Nouveautés
Indicateur de risque Fichiers malveillants détectés
Vous pouvez désormais recevoir une alerte lorsqu'un utilisateur télécharge un fichier infecté dans Content Collaboration.
L'indicateur de risque détecte un fichier infecté par un logiciel malveillant tel qu'un cheval de Troie, un virus ou toute autre menace malveillante. Il fournit une visibilité sur les détails du fichier malveillant, tels que le propriétaire du fichier, le nom du virus et l'emplacement du fichier.
Le facteur de risque associé à l'indicateur de risque Fichiers malveillants détectés est l'indicateur de risque basé sur les fichiers.
Pour plus d'informations sur l'indicateur de risque et les actions que vous pouvez appliquer, consultez l'indicateur de risque Fichiers malveillants détectés.
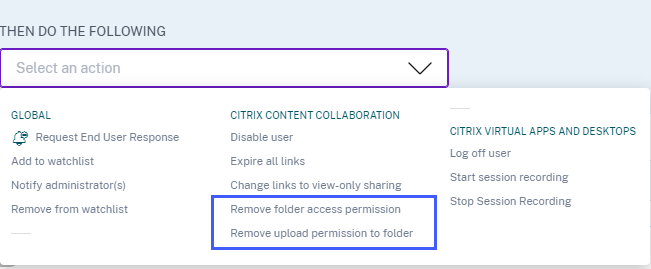
Nouvelles actions pour la source de données Content Collaboration
Vous pouvez appliquer les actions suivantes lorsque l'indicateur de risque Fichiers malveillants détectés est déclenché pour un utilisateur :
-
Supprimer l'autorisation d'accès au dossier. Vous pouvez bloquer l'autorisation d'accès de l'utilisateur qui télécharge le fichier infecté. L'utilisateur ne peut pas accéder au dossier où le fichier infecté a été téléchargé.
-
Supprimer l'autorisation de téléchargement vers le dossier. Vous pouvez bloquer l'autorisation de téléchargement de l'utilisateur qui télécharge le fichier infecté. L'utilisateur ne peut pas télécharger de fichier dans le dossier où le fichier infecté a été téléchargé.
Pour plus d'informations sur les actions pour Content Collaboration, consultez Stratégies et actions.
November 29, 2021
Nouveautés
Améliorations des paramètres de messagerie pour les notifications utilisateur
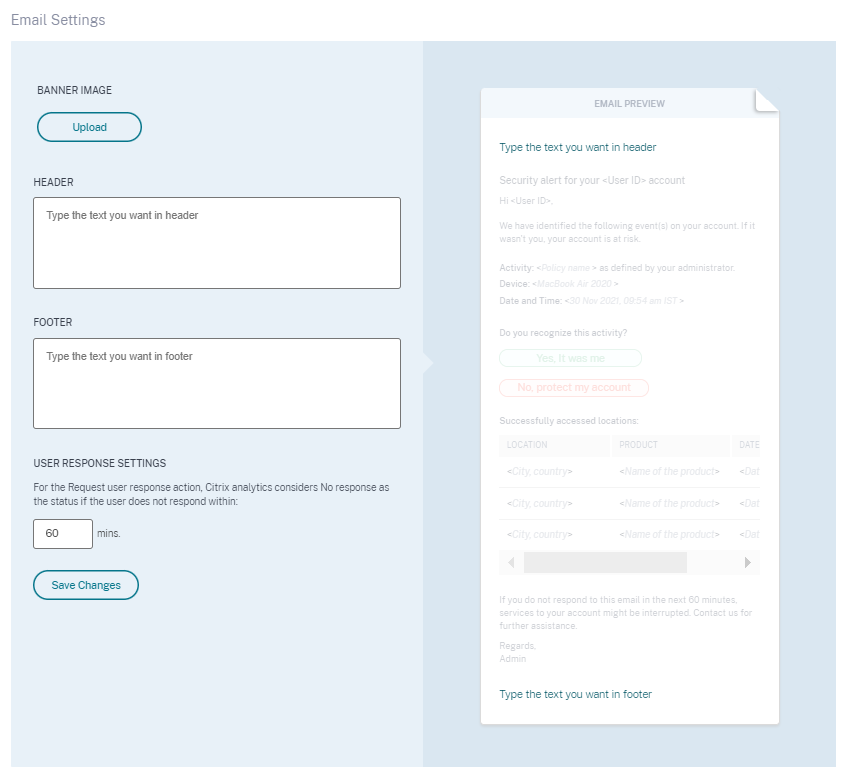
En tant qu'administrateur, vous pouvez désormais ajouter une image de bannière, un en-tête et un texte de pied de page dans le modèle d'e-mail de réponse de l'utilisateur. Ces champs améliorent la légitimité de votre e-mail, augmentant ainsi l'attention et les réponses des utilisateurs à votre e-mail.
Pour plus d'informations, consultez Paramètres de messagerie de l'utilisateur final.
November 26, 2021
Nouveautés
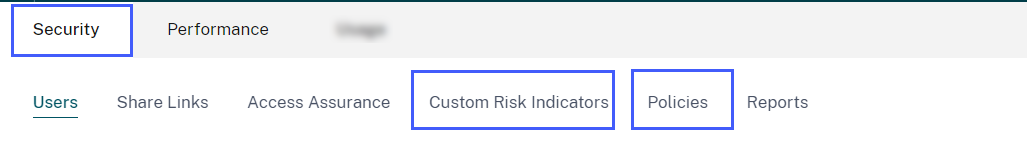
Modifications du menu des indicateurs de risque personnalisés et des politiques
Les liens de navigation des fonctionnalités suivantes ont été mis à jour :
-
Indicateurs de risque personnalisés : Utilisez cette fonctionnalité en cliquant sur Sécurité > Indicateurs de risque personnalisés.
-
Politiques : Utilisez cette fonctionnalité en cliquant sur Sécurité > Politiques.
November 25, 2021
Nouveautés
Améliorations de l'intégration de la gestion des informations et des événements de sécurité (SIEM)
Remarque
Cette intégration est en préversion.
Vous pouvez désormais intégrer Citrix Analytics for Security aux services SIEM suivants :
-
Microsoft Sentinel
-
Elasticsearch avec des services de visualisation tels que Kibana et un service SIEM tel que LogRythm
-
Tout autre service SIEM utilisant le moteur de collecte de données Logstash
Selon vos besoins métier, importez les données des utilisateurs de Citrix Analytics for Security vers votre service SIEM. Cette intégration permet à vos équipes des opérations de sécurité de corréler, d'analyser et de rechercher des données provenant de journaux disparates au sein des services SIEM de votre organisation, les aidant ainsi à identifier et à corriger rapidement les risques de sécurité.
Pour plus d'informations, consultez Intégration de la gestion des informations et des événements de sécurité (SIEM).
November 09, 2021
November 02, 2021
Nouveautés
Afficher les profils d'accès et les détails de connexion des utilisateurs de Citrix Virtual Apps and Desktops et Citrix DaaS
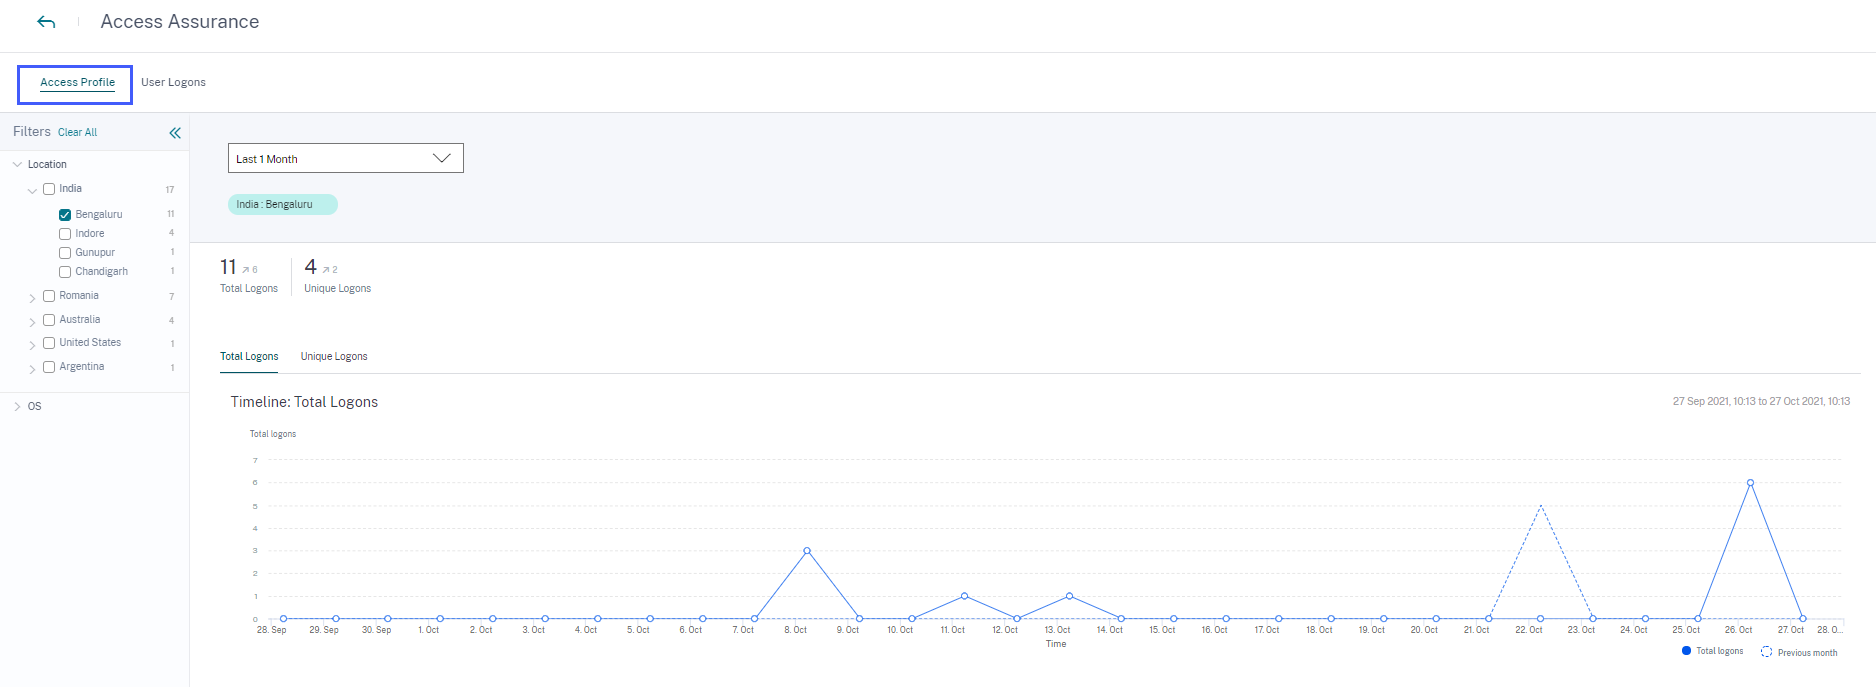
Sur le tableau de bord Access Assurance Location, vous pouvez afficher les profils d'accès et les détails de connexion des utilisateurs qui se sont connectés aux applications virtuelles et aux bureaux virtuels. Ces informations vous aident lors de l'investigation et de l'analyse des menaces.
-
La page Profil d'accès fournit le résumé des accès utilisateur depuis les emplacements sélectionnés. Vous pouvez afficher l'analyse des tendances et les principaux événements d'accès du nombre total d'utilisateurs et des connexions d'utilisateurs uniques.
-
La page Ouvertures de session utilisateur fournit les détails des ouvertures de session utilisateur vers les applications virtuelles et les bureaux virtuels à partir des emplacements sélectionnés.
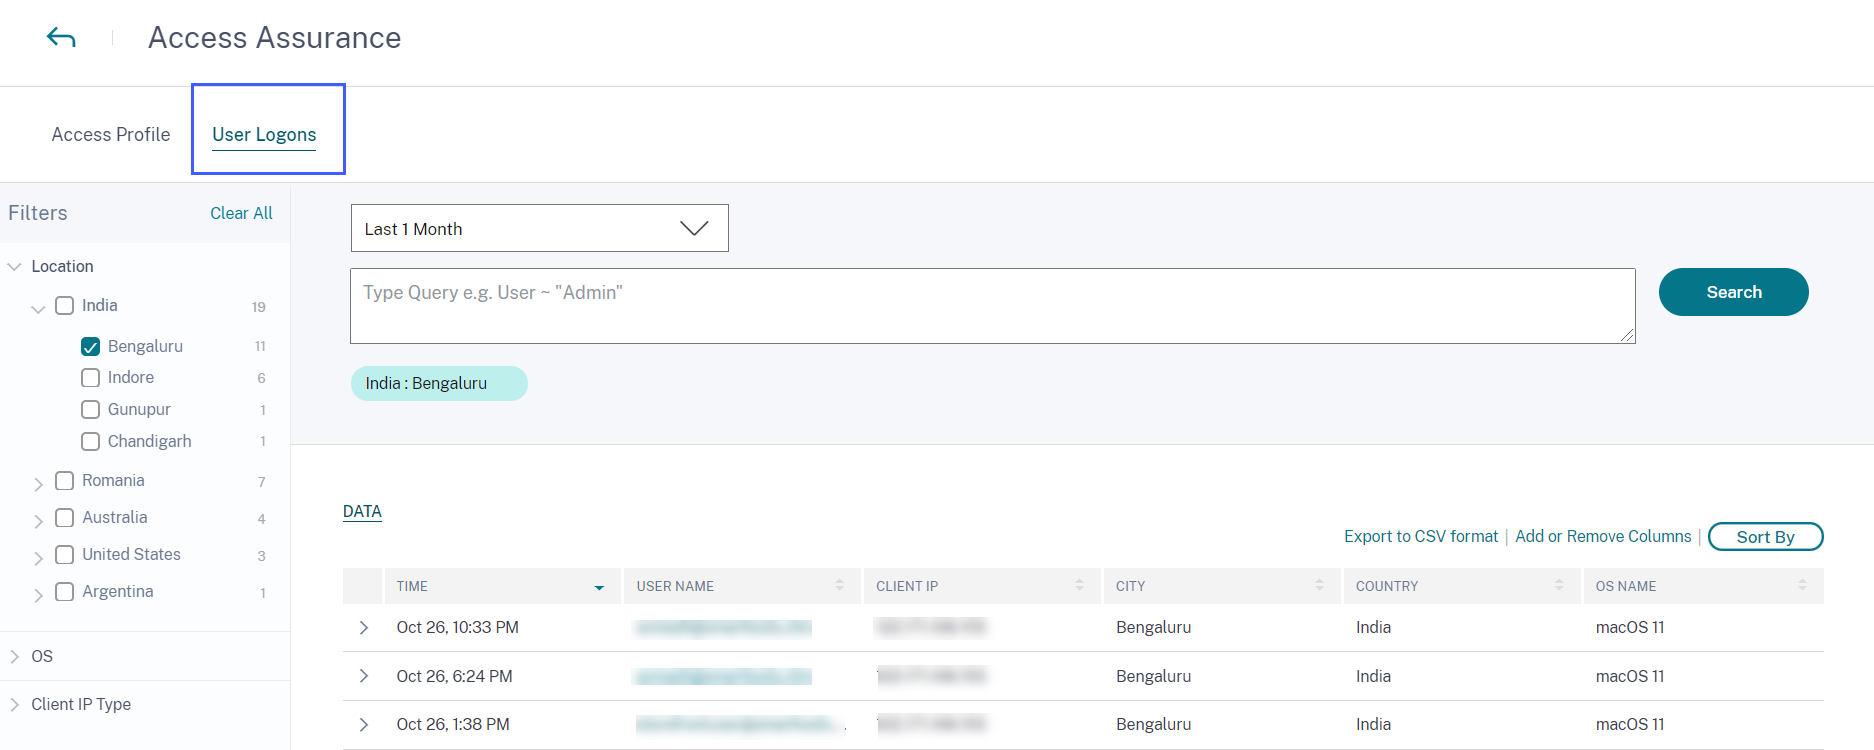
Pour plus d'informations, consultez le tableau de bord Emplacement d'Access Assurance.
Afficher les journaux de logiciels malveillants sur la page de recherche en libre-service pour Content Collaboration
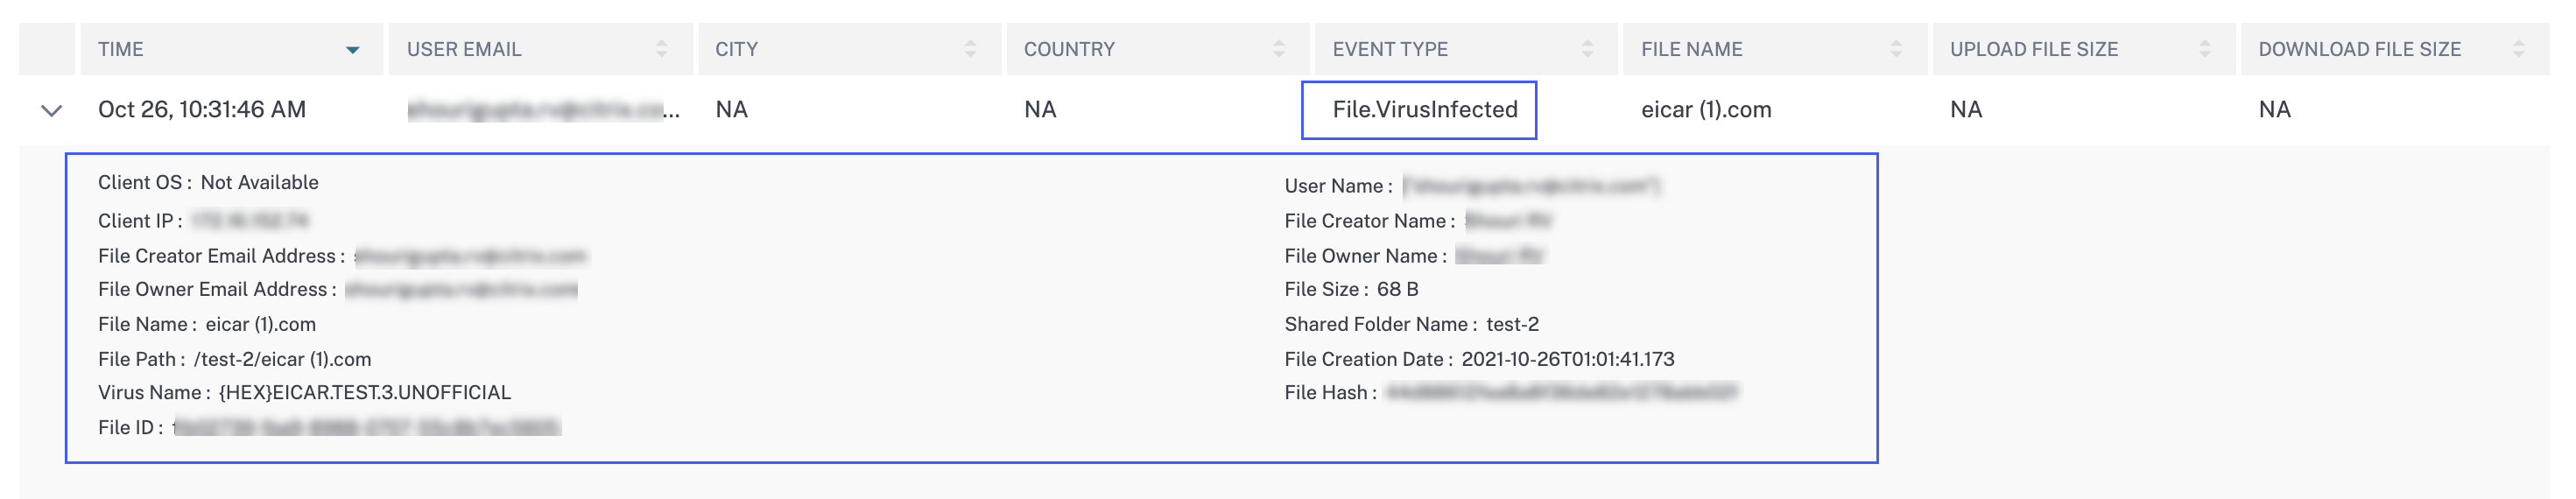
Sur la page en libre-service de Content Collaboration, vous pouvez désormais afficher l'événement de logiciel malveillant
File.VirusInfected et ses journaux associés. Cet événement est déclenché lorsqu'un utilisateur de Content Collaboration télécharge un fichier infecté par un logiciel malveillant.
Pour plus d'informations, consultez Recherche en libre-service pour Content Collaboration
October 20, 2021
Nouveautés
Intégration du serveur d'enregistrement de session
Pour votre déploiement Citrix Virtual Apps and Desktops et Citrix DaaS, vous pouvez désormais configurer vos serveurs d'enregistrement de session pour envoyer les événements utilisateur à Citrix Analytics for Security. Ces événements utilisateur sont traités pour fournir des informations exploitables sur le comportement des utilisateurs.
Sur la page Sources de données > Sécurité, accédez à la carte de site Virtual Apps and Desktops. Sur la carte de site Enregistrement de session, cliquez sur les points de suspension verticaux (⋮), puis sélectionnez Connecter le serveur d'enregistrement de session.
Pour plus d'informations, consultez Connecter au déploiement d'enregistrement de session.
Déploiement d'enregistrement de session(/en-us/citrix-analytics/media/sr-connect-rn.png)
October 19, 2021
Nouveautés
Améliorations du modèle d'e-mail de notification de l'administrateur
La notification par e-mail qu'un administrateur reçoit après avoir appliqué l'action Notifier l'administrateur(s) est améliorée pour fournir de meilleures informations sur les événements à risque de l'utilisateur.
-
La notification fournit désormais des informations détaillées sur l'indicateur de risque déclenché ou la politique appliquée. Par exemple, vous pouvez afficher la gravité et l'heure de déclenchement des indicateurs de risque par défaut et personnalisés. La structure du contenu est améliorée pour une meilleure lisibilité.
-
Les administrateurs peuvent désormais accéder à la chronologie de l'utilisateur directement depuis la notification par e-mail et afficher les détails des événements à risque.
-
Une option de commentaires est ajoutée dans la notification. Cette option permet de recueillir les réponses des administrateurs et d'améliorer continuellement le contenu de la notification en fonction des réponses.
Pour plus d'informations sur l'action Notifier l'administrateur(s), consultez Stratégies et actions.
Améliorations du résumé des connexions utilisateur
-
Vous pouvez désormais afficher la tendance à la hausse ou à la baisse des connexions utilisateur pour le total mondial des connexions utilisateur et les connexions utilisateur uniques mondiales.Tendance des connexions totales(/en-us/citrix-analytics/media/access-logon-trends.png)
-
La colonne DÉVIATION du tableau Emplacements de connexion uniques indique la variation à la hausse ou à la baisse des connexions utilisateur uniques pour un emplacement particulier.Tendance des connexions uniques(/en-us/citrix-analytics/media/unique-logons-trends.png)
Ces métriques vous aident à comprendre comment les ouvertures de session utilisateur ont évolué (positivement ou négativement) par rapport à la période précédente. Elles offrent une visibilité sur les interactions des utilisateurs avec vos déploiements Citrix Virtual Apps and Desktops et Citrix DaaS.
Pour plus d’informations, consultez Tableau de bord de l’emplacement d’assurance d’accès.
Problème résolu
-
Sur le tableau de bord Emplacement d’assurance d’accès, les cartes Résumé des ouvertures de session utilisateur n’affichent pas les métriques d’ouverture de session utilisateur (nombre total d’ouvertures de session utilisateur dans le monde, nombre d’ouvertures de session utilisateur uniques dans le monde et pays ayant des ouvertures de session utilisateur) lorsqu’aucun utilisateur ne se connecte depuis l’extérieur des zones de géorepérage. Ce problème est maintenant résolu.
October 01, 2021
Nouveautés
Afficher les journaux d’audit dans la recherche en libre-service pour Content Collaboration
Dans la recherche en libre-service pour Content Collaboration, vous pouvez désormais afficher les journaux d’audit. Ces journaux fournissent des informations sur les autorisations et les actions appliquées aux comptes d’utilisateur par les administrateurs de Content Collaboration. À l’aide de ces données, vous pouvez vérifier si les administrateurs de Content Collaboration ont effectué des actions valides sur leurs comptes d’utilisateur. En tant qu’administrateur de la sécurité, cela vous aide lors des enquêtes et analyses de risques.
Pour plus d’informations sur les journaux d’audit, consultez Recherche en libre-service pour Content Collaboration.
September 29, 2021
Nouveautés
Le tableau de bord de l’emplacement d’assurance d’accès est désormais généralement disponible
Le tableau de bord offre une visibilité sur les emplacements de vos utilisateurs Citrix Virtual Apps and Desktops et Citrix DaaS. Vous pouvez identifier les utilisateurs dont les emplacements sont inhabituels en activant le géorepérage et appliquer les actions appropriées pour prévenir toute menace.
Pour afficher le tableau de bord, cliquez sur Sécurité > Accès garanti. Sélectionnez la période pour laquelle vous souhaitez afficher les détails de l'emplacement.
Pour plus d'informations, consultez Tableau de bord de l'emplacement d'accès garanti.
September 15, 2021
Nouveautés
Améliorations des indicateurs de risque personnalisés
-
Lorsqu'un indicateur de risque personnalisé est déclenché, il s'affiche immédiatement sur la chronologie de l'utilisateur. Cependant, le résumé des risques et le score de risque de l'utilisateur sont mis à jour après quelques minutes (environ 15 à 20 minutes).
-
Si vous modifiez les attributs tels que la condition, la catégorie de risque, la gravité et le nom d'un indicateur de risque personnalisé existant, sur la chronologie de l'utilisateur, vous pouvez toujours afficher les occurrences précédentes de l'indicateur de risque personnalisé (avec les anciens attributs) qui ont été déclenchées pour l'utilisateur.
-
Si vous supprimez un indicateur de risque personnalisé, sur la chronologie de l'utilisateur, vous pouvez toujours afficher les occurrences précédentes de l'indicateur de risque personnalisé qui ont été déclenchées pour l'utilisateur.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
September 14, 2021
Nouveautés
Présentation de l'indicateur de risque de connexion suspecte
Citrix Analytics for Security détecte désormais les connexions utilisateur de nature suspecte en fonction de plusieurs facteurs contextuels tels que :
-
L'emplacement est jugé inhabituel par rapport à l'utilisateur et à l'historique de l'organisation
-
L'appareil est jugé inhabituel par rapport à l'utilisateur et à l'historique de l'organisation
-
Le réseau est jugé inhabituel par rapport à l'utilisateur et à l'historique de l'organisation.
-
L'adresse IP est jugée suspecte en fonction des flux de renseignements sur les menaces IP.
Lorsqu'un utilisateur de Citrix Virtual Apps and Desktops et Citrix DaaS se connecte à partir d'un contexte suspect basé sur la combinaison de ces facteurs, l'indicateur de risque est déclenché.
Cet indicateur de risque remplace l'indicateur de risque Accès depuis un emplacement inhabituel associé à la source de données Citrix Virtual Apps and Desktops. Toutes les stratégies existantes basées sur l'indicateur de risque Accès depuis un emplacement inhabituel sont automatiquement liées au nouvel indicateur de risque - Connexion suspecte.
Pour plus d'informations sur l'indicateur de risque, consultez Indicateurs de risque Citrix Virtual Apps and Desktops et Citrix DaaS.
Amélioration des messages SIEM
Citrix Analytics for Security envoie désormais les détails du schéma de l'indicateur de risque Connexion suspecte à votre service SIEM. Vous pouvez afficher le schéma du résumé de l'indicateur et les détails de l'événement de l'indicateur de risque Connexion suspecte. Pour plus d'informations, consultez Format de données Citrix Analytics pour SIEM.
August 19, 2021
Nouveautés
Présentation de l'application Citrix Analytics pour Splunk
Remarque
L'application est en préversion.
L'application Citrix Analytics pour Splunk vous permet d'afficher les données collectées par Citrix Analytics for Security sous forme de tableaux de bord pertinents sur votre Splunk. Les tableaux de bord fournissent des informations sur les événements à risque de vos utilisateurs. Vous pouvez également corréler les données de Citrix Analytics avec les journaux collectés à partir de diverses autres sources de données. La corrélation vous aide à trouver des relations entre les événements et à prendre des mesures opportunes pour protéger votre environnement informatique.
Pour télécharger l'application, accédez à Splunkbase. Installez l'application sur votre serveur de recherche Splunk.
Pour plus d'informations, consultez Citrix Analytics App for Splunk.
Schéma d'indicateur de risque personnalisé pour SIEM
Dans votre service SIEM, vous pouvez désormais afficher le schéma des indicateurs de risque personnalisés créés pour Citrix Virtual Apps and Desktops et Citrix DaaS. Ces données vous aident à mieux comprendre la posture de risque de sécurité de votre organisation.
Pour plus d'informations sur le schéma d'indicateur de risque personnalisé, consultez Citrix Analytics data format for SIEM.
Prise en charge de Citrix Director en tant que source de données
Vous pouvez désormais configurer vos sites sur site dans Citrix Director pour envoyer des événements à Security Analytics. Ces événements sont utilisés pour découvrir les utilisateurs connectés à Security Analytics et déterminer les versions de l'application Workspace installées sur les appareils des utilisateurs.
Par défaut, le traitement des données est activé après la découverte des sites. Sur la carte Surveillance, vous pouvez afficher tous les sites connectés.
Pour plus d'informations sur la configuration de vos sites dans Director, consultez Citrix Virtual Apps and Desktops and Citrix DaaS data source.
Prise en charge du géorepérage dans le tableau de bord de localisation d'assurance d'accès
Vous pouvez désormais utiliser les Paramètres de géorepérage dans le tableau de bord pour sélectionner et activer les zones géorepérées. Après avoir activé le géorepérage, la carte affiche les zones géorepérées (pays) et les connexions des utilisateurs depuis l'extérieur et l'intérieur du géorepérage. Cette fonctionnalité utilise l'indicateur de risque CVAD-Session démarrée en dehors du géorepérage pour surveiller les connexions des utilisateurs.
Pour plus d'informations, consultez Access assurance location dashboard.
Statut de l'application Workspace sur la page Utilisateurs
Sur la page Utilisateurs, vous pouvez désormais afficher le statut des clients de l'application Citrix Workspace pris en charge par Citrix Analytics. La page affiche les statuts suivants :
-
Pris en charge
-
Partiellement pris en charge
-
Non pris en charge
-
Non disponible
-
Inactif
Le statut vous aide à identifier les versions client non prises en charge utilisées par les utilisateurs et à leur recommander de mettre à niveau leurs clients vers une version prise en charge. Une version client prise en charge envoie les événements utilisateur à Citrix Analytics.
Remarque
Pour afficher le statut de l'application Citrix Workspace, vous devez intégrer votre source de données Citrix Director. Sinon, le statut de chaque utilisateur de Citrix Virtual Apps and Desktops et Citrix DaaS est affiché comme Inactif.
Pour plus d'informations, consultez le tableau de bord Utilisateurs.
Prise en charge de l'opérateur IS EMPTY
Lors de la création d'un indicateur de risque personnalisé, vous pouvez désormais utiliser l'opérateur IS EMPTY dans votre condition pour vérifier les dimensions nulles ou vides.
Remarque
L'opérateur ne fonctionne que pour les dimensions de type chaîne telles que Nom de l'application, Navigateur et Pays.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
Amélioration de la notation des risques
Sur la chronologie de l'utilisateur, vous pouvez désormais afficher le résumé des risques d'un utilisateur. Le résumé des risques fournit des informations sur les facteurs de risque associés aux événements utilisateur. Le facteur de risque vous aide à identifier le type d'anomalies dans les événements utilisateur et détermine également le score de risque. Voici les facteurs de risque :
-
Indicateurs de risque basés sur l'appareil
-
Indicateurs de risque basés sur la localisation
-
Indicateurs de risque basés sur l'adresse IP
-
Indicateurs de risque basés sur les échecs de connexion
-
Indicateurs de risque basés sur les données
-
Indicateurs de risque basés sur les fichiers
-
Indicateurs de risque personnalisés
-
Autres indicateurs de risque
Sur la chronologie de l'utilisateur, vous pouvez désormais appliquer le filtre pour afficher les événements utilisateur en fonction des facteurs de risque.
Pour plus d'informations, consultez les rubriques suivantes :
July 29, 2021
Fonctionnalité obsolète
Actions obsolètes associées à Citrix Endpoint Management™
Les actions suivantes sont supprimées de la source de données Citrix Endpoint Management. Vous ne pouvez plus appliquer ces actions sur les indicateurs de risque ou créer des stratégies à l'aide de ces actions.
-
Verrouiller l'appareil
-
Notifier l'administrateur Endpoint Management
-
Notifier l'utilisateur
-
Révoquer l'appareil
-
Effacer l'appareil
Dans vos stratégies existantes, si ces actions sont déjà utilisées, elles sont automatiquement remplacées par l'action Ajouter à la liste de surveillance. Et vous pouvez surveiller ces utilisateurs à partir de la liste de surveillance.
July 14, 2021
Nouveautés
Prise en charge de l'opérateur IS NOT EMPTY
Lors de la création d'un indicateur de risque personnalisé, vous pouvez désormais utiliser l'opérateur IS NOT EMPTY dans votre condition pour vérifier si la dimension n'est pas vide (non vierge).
Remarque
L'opérateur ne fonctionne que pour les dimensions de type chaîne de caractères telles que Nom de l'application, Navigateur et Pays.
Par exemple, la condition suivante détecte les événements de connexion utilisateur depuis n'importe quel pays où la valeur du pays n'est pas nulle. En d'autres termes, le nom du pays est spécifié.
Event-Type = “Session.logon” AND Country IS NOT EMPTY
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
July 06, 2021
Nouveautés
Afficher les utilisateurs non risqués sur le tableau de bord Utilisateurs
Sur le tableau de bord Utilisateurs, vous pouvez désormais afficher le nombre d'utilisateurs non risqués pour la période sélectionnée. Ces utilisateurs découverts sont identifiés comme non risqués en fonction du score de risque zéro pour la période sélectionnée. Cliquez sur la carte Utilisateurs non risqués pour afficher tous les utilisateurs ayant un score de risque zéro.
Pour plus d'informations, consultez Tableau de bord Utilisateurs.
July 01, 2021
Nouveautés
Améliorations du tableau de bord d'emplacement d'assurance d'accès
-
Dans le tableau Top 10 des emplacements de connexion uniques, vous pouvez afficher le nombre de connexions d'utilisateurs uniques provenant d'emplacements inconnus. Cette liste est un sous-ensemble des 10 principaux emplacements de connexion uniques. Vous pouvez également trouver les raisons pour lesquelles les emplacements sont inconnus et les moyens possibles d'obtenir les emplacements des utilisateurs.
-
Sur la page Emplacement d'accès, si vous sélectionnez plusieurs emplacements, vous pouvez afficher et comparer les détails de la chronologie des connexions des utilisateurs depuis tous les emplacements, les cinq premiers emplacements et les cinq derniers emplacements.
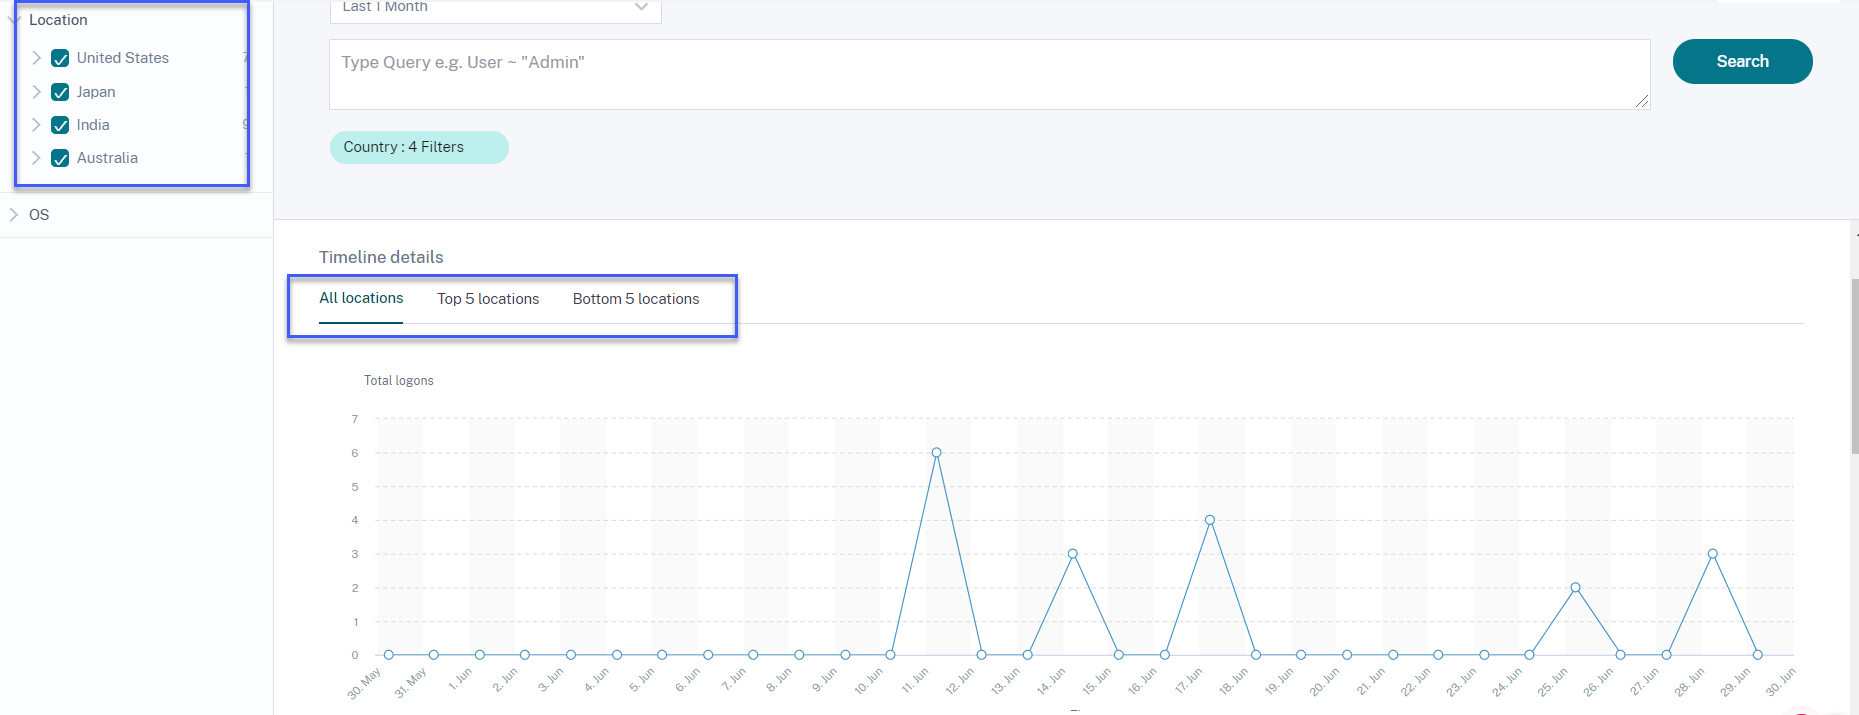
-
Sur la page Emplacement d'accès, vous pouvez utiliser les facettes imbriquées telles que le pays et ses villes, les systèmes d'exploitation (versions majeures et mineures). Ces facettes vous permettent de filtrer les événements de manière granulaire.
Pour plus d'informations, consultez Emplacement d'assurance d'accès.
Mise à jour de la facette OS dans la recherche en libre-service pour Virtual Apps and Desktops
Vous pouvez désormais filtrer les événements Apps and Desktops à l'aide de la facette OS imbriquée. Sélectionnez la version majeure et la version mineure associées à un système d'exploitation et filtrez les événements de manière granulaire. Pour plus d'informations, consultez Recherche en libre-service pour Apps and Desktops.
June 30, 2021
Nouveautés
Ajout de la version de l'application Workspace dans la condition d'indicateur de risque personnalisé pour Apps and Desktops
Pour la source de données Apps and Desktops, vous pouvez désormais utiliser la dimension Workspace-App-Version pour définir votre condition lors de la création d'un indicateur de risque personnalisé. Pour plus d'informations sur la dimension, consultez Recherche en libre-service pour Apps and Desktops.
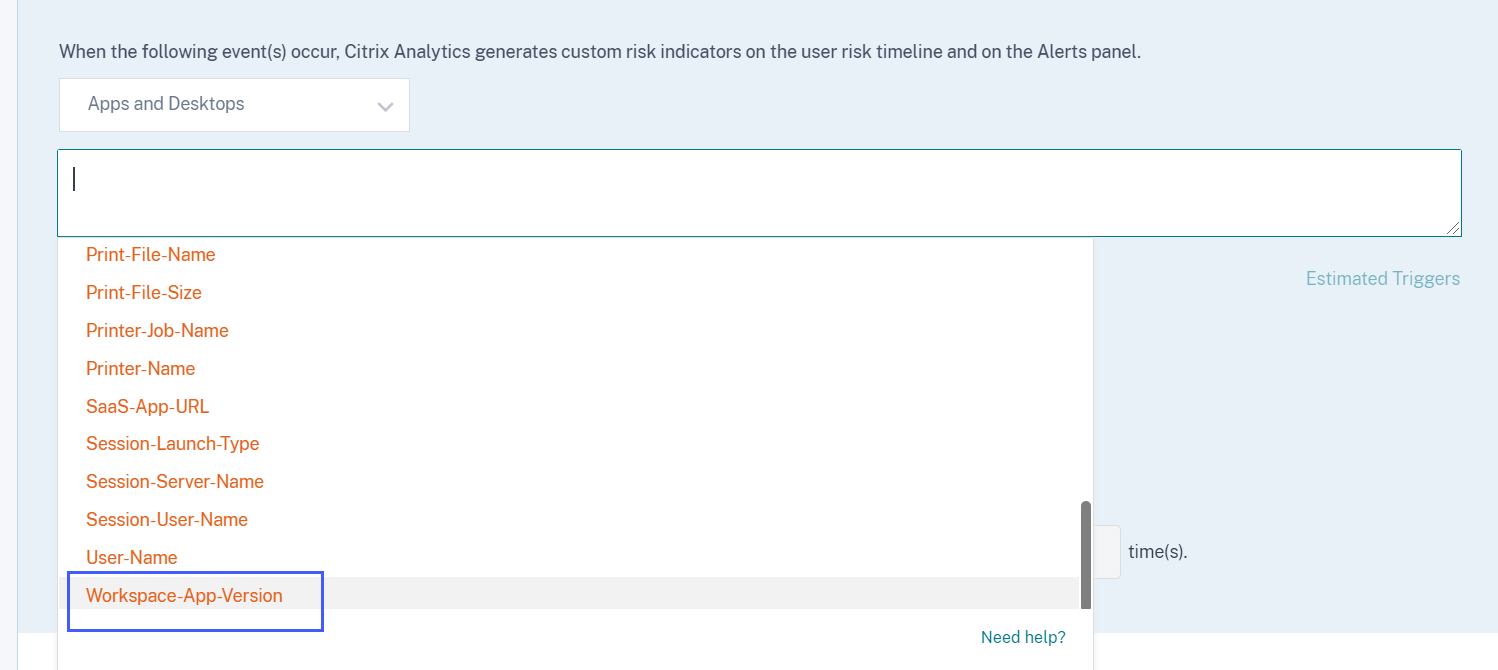
June 23, 2021
Nouveautés
Améliorations des messages SIEM
Les champs suivants sont désormais ajoutés au schéma des indicateurs de risque :
-
indicator_vector_name- Indique le vecteur de risque associé à un indicateur de risque. Les vecteurs de risque sont les indicateurs basés sur l'appareil, la localisation, les échecs de connexion, l'adresse IP, les données, les fichiers, ainsi que d'autres indicateurs de risque. -
indicator_vector_id- L'ID associé à un vecteur de risque. ID 1 = Indicateurs de risque basés sur l'appareil, ID 2 = ceux basés sur la localisation, ID 3 = ceux basés sur les échecs de connexion, ID 4 = ceux basés sur l'adresse IP, ID 5 = ceux basés sur l'adresse IP, ID 6 = ceux basés sur les données, ID 7 = Autres indicateurs de risque, et ID 999 = Non disponible.
Pour plus d'informations, consultez Format de données Citrix Analytics pour SIEM.
June 07, 2021
Nouveautés
Améliorations de l'action de notification de l'administrateur (des administrateurs)
Lorsque vous appliquez l'action Notifier l'administrateur (les administrateurs) à un indicateur de risque ou que vous créez une stratégie avec cette action, vous pouvez désormais sélectionner les administrateurs qui recevront une notification concernant le comportement à risque de l'utilisateur. Pour plus d'informations sur l'action, consultez Stratégies et actions.
Ajout de la prise en charge de l'action de partage en lecture seule
Si un utilisateur partage des fichiers de manière excessive, Citrix Analytics déclenche l'indicateur de risque Partage excessif de fichiers. À partir de la chronologie des risques de l'utilisateur, vous pouvez désormais appliquer l'action Modifier les liens en partage en lecture seule à l'indicateur de risque Partage excessif de fichiers. Vous pouvez également appliquer l'action sur un lien de partage particulier dans la chronologie des risques des liens de partage. Cette action empêche les autres utilisateurs de télécharger, copier ou imprimer les fichiers associés aux liens de partage. Pour plus d'informations sur l'action, consultez Stratégies et actions.
May 18, 2021
Nouveautés
Migration des indicateurs de risque par défaut vers des indicateurs de risque personnalisés
Les indicateurs de risque par défaut suivants sont migrés vers des indicateurs de risque personnalisés préconfigurés.
| Indicateur de risque par défaut | Source de données | Indicateur de risque personnalisé préconfiguré |
|---|---|---|
| Premier accès depuis un nouvel appareil | Citrix Virtual Apps and Desktops et Citrix DaaS | CVAD-Premier accès depuis un nouvel appareil |
| Premier accès depuis une nouvelle adresse IP | Citrix Gateway | Gateway-Premier accès depuis une nouvelle adresse IP |
Avec cette migration vers les indicateurs de risque personnalisés, les indicateurs de risque par défaut et les algorithmes d’apprentissage automatique associés sont obsolètes.
Les indicateurs de risque personnalisés correspondants sont déclenchés en fonction des conditions préconfigurées suivantes :
-
Lorsqu’un utilisateur accède pour la première fois à partir d’un nouvel appareil ou d’un appareil existant qui n’a pas été utilisé pendant au moins 90 jours.
-
Lorsqu’un utilisateur se connecte pour la première fois à partir d’une nouvelle adresse IP ou d’une adresse IP existante qui n’a pas été utilisée pendant au moins 90 jours.
Outre les conditions préconfigurées, vous pouvez désormais ajouter vos propres conditions pour ces indicateurs de risque personnalisés afin d’identifier les menaces dans votre environnement Citrix. Cette option vous offre la flexibilité de configurer l’indicateur de risque personnalisé en fonction de vos besoins en matière de sécurité. Vous pouvez également créer des stratégies pour appliquer des actions sur les événements risqués détectés par ces indicateurs de risque personnalisés.
Toutefois, sur la chronologie de l’utilisateur, vous pouvez toujours afficher les indicateurs de risque par défaut précédemment déclenchés et leurs événements.
Les stratégies associées à ces indicateurs de risque par défaut sont automatiquement liées aux indicateurs de risque personnalisés préconfigurés correspondants.
Pour plus d’informations, consultez Indicateurs de risque et stratégies personnalisés préconfigurés.
Améliorations de la recherche en libre-service pour Gateway
-
Le filtre Type d'événement est maintenant renommé Type d'enregistrement. Sélectionnez l'un des types d'enregistrement suivants pour filtrer vos événements : VPN_AI, VPN_IF et VPN_ST.
-
Dans le tableau DATA, développez une ligne pour un événement utilisateur afin d'afficher le type d'événement correspondant. Les types d'événements peuvent être l'un des suivants : Authentification, Fichier ICA® ou Déconnexion de session.
Le tableau suivant décrit la corrélation entre les types d'enregistrement et les types d'événements.
| Type d'enregistrement | Type d'événement |
|---|---|
| VPN_AI | Authentification |
| VPN_IF | Fichier ICA |
| VPN_ST | Déconnexion de session |
Pour plus d'informations, consultez Recherche en libre-service pour Gateway.
Problème résolu
-
L'indicateur de risque personnalisé est déclenché en fonction de la sensibilité à la casse des valeurs conditionnelles. Par exemple, dans les événements utilisateur contenant des ID d'appareil dans la liste autorisée, vous observez le comportement suivant :
-
Si vous saisissez la valeur de la dimension
Device-IDen minuscules, l'indicateur personnalisé est déclenché.Event-Type = Session.Logon AND Device-ID NOTIN (“1621d2cb-f598-5ef7-a5bf-81747496ed2e”) -
Si vous saisissez la valeur de la dimension
Device-IDen majuscules pour le même appareil, l'indicateur personnalisé ne se déclenche pas.Event-Type = Session.Logon AND Device-ID NOTIN (“1621D2CB-F598-5EF7-A5BF-81747496ED2E”)
Ce problème est maintenant résolu et l'indicateur de risque personnalisé se déclenche indépendamment de la sensibilité à la casse des valeurs conditionnelles. -
April 29, 2021
Nouveautés
Détails des événements pour un indicateur de risque personnalisé
Sur la page de la chronologie des risques de l'utilisateur, vous pouvez désormais afficher les événements qui ont déclenché un indicateur de risque personnalisé. Auparavant, vous ne pouviez afficher que les conditions définies, la description et la fréquence de déclenchement d'un indicateur de risque personnalisé. Cliquez sur Recherche d'événements pour afficher les détails des événements associés à l'utilisateur et à l'indicateur de risque. Pour plus d'informations, consultez Indicateurs de risque personnalisés.
April 16, 2021
Nouveautés
Améliorations des messages SIEM
Vous pouvez consulter les améliorations suivantes concernant le format du schéma de l'indicateur de risque :
-
L'adresse IP du client est désormais disponible dans le schéma pour tous les indicateurs de risque par lots. Auparavant, l'adresse IP du client n'était disponible que pour quelques indicateurs de risque par lots :
-
Échec de l'analyse EPA
-
Échecs d'authentification excessifs
-
Ouverture de session depuis une adresse IP suspecte
-
Accès depuis un emplacement inhabituel
-
Échec d'authentification inhabituel
-
Téléchargement anonyme de partage sensible
-
Exfiltration de données potentielle
-
-
Si la valeur d'un champ de type de données entier n'est pas disponible, la valeur attribuée est -999. Par exemple,
"latitide" = -999. -
Si la valeur d'un champ de type de données chaîne n'est pas disponible, la valeur attribuée est NA. Par exemple,
"city"= "NA".
Pour plus d'informations, consultez Citrix Analytics data format for SIEM.
March 26, 2021
Nouveautés
Restriction sur les messages SIEM
Citrix Analytics envoie un maximum de 1000 détails d'événements pour chaque occurrence d'indicateur de risque à votre service SIEM. Ces événements sont envoyés par ordre chronologique d'occurrence. Pour plus d'informations, consultez Citrix Analytics data format for SIEM.
Ajout des champs ID de source de données et ID de catégorie d'indicateur dans les messages SIEM
Les champs suivants sont ajoutés dans le schéma de résumé d'indicateur et le schéma de détails d'événement d'indicateur.
| Champ | Description |
|---|---|
data_source_id |
L'ID associé à une source de données. ID 0 = Citrix Content Collaboration, ID1 = Citrix Gateway, ID 2 = Citrix Endpoint Management, ID 3 = Citrix Virtual Apps and Desktops, ID 4 = Citrix Access Control™ |
indicator_category_id |
L'ID associé à une catégorie d'indicateur de risque. ID 1 = Exfiltration de données, ID 2 = Menaces internes, ID 3 = Utilisateurs compromis |
Pour plus d'informations, consultez Format de données Citrix Analytics pour SIEM.
March 18, 2021
Nouveautés
Tableau de bord de localisation d'assurance d'accès
Remarque
La fonctionnalité est en préversion.
Le tableau de bord Localisation d'assurance d'accès fournit un aperçu des emplacements à partir desquels les utilisateurs de Citrix Virtual Apps and Desktops et Citrix DaaS se sont connectés pendant une période sélectionnée. Citrix Analytics reçoit ces événements de connexion utilisateur de l'application Citrix Workspace installée sur les appareils des utilisateurs.
Pour afficher le tableau de bord, cliquez sur Sécurité > Accès garanti.
Vous pouvez afficher les informations suivantes pour une période sélectionnée :
-
Nombre total de connexions utilisateur à partir d'un emplacement particulier et sur l'ensemble des emplacements.
-
Nombre total de connexions utilisateur uniques sur l'ensemble des emplacements.
-
Nombre total de pays à partir desquels les utilisateurs se sont connectés.
-
Les 10 principaux emplacements avec des connexions utilisateur uniques.
Pour plus d'informations, consultez Emplacement d'accès garanti.
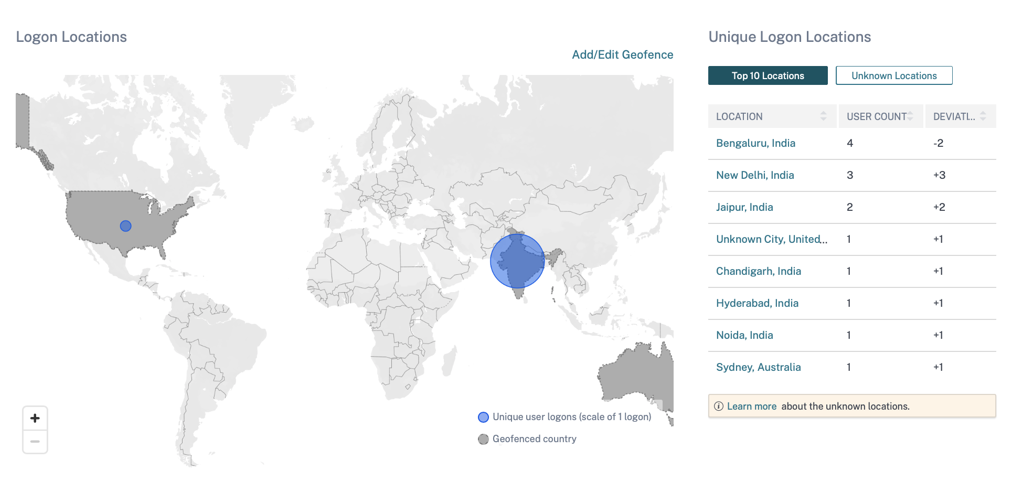
Prise en charge de l'opérateur NOT LIKE (!~)
Pour la requête de recherche en libre-service et la condition d'indicateur de risque personnalisé, vous pouvez désormais utiliser l'opérateur NOT LIKE (!~). L'opérateur recherche les événements utilisateur correspondant au modèle que vous avez spécifié. Il renvoie les événements qui ne contiennent pas le modèle spécifié dans la chaîne d'événement.
Par exemple, la requête
User-Name !~ “John” affiche les événements pour les utilisateurs à l'exception de John, John Smith, ou tout autre utilisateur dont le nom contient « John ».
Pour plus d'informations, consultez Recherche en libre-service.
Version traduite du système d'exploitation
Pour la source de données Citrix Virtual Apps and Desktops et Citrix DaaS, la dimension Plateforme est désormais traduite en dimensions OS-Major-Version, OS-Minor-Version et OS-Extra-Details. En fonction des détails du système d'exploitation d'un utilisateur, Citrix Analytics affiche ces dimensions sur la page de recherche en libre-service.
Vous pouvez utiliser ces dimensions pour définir vos conditions pour un indicateur de risque personnalisé.
Pour les indicateurs de risque personnalisés créés précédemment, si vous avez utilisé la dimension Plateforme comme condition, Citrix Analytics remplace automatiquement la dimension Plateforme par OS-Major-Version, OS-Minor-Version et OS-Extra-Details. Cette mise à jour n'affecte pas l'intégrité de votre condition définie.
Pour plus d'informations sur les nouvelles dimensions, consultez (/fr-fr/security-analytics/self-service-search/self-service-search-virtual-apps-desktops.html)Recherche en libre-service pour Virtual Apps and Desktops.
Champs de données mis à jour pour Apps and Desktops
Dans la recherche en libre-service pour Apps and Desktops, affichez les champs de données mis à jour en fonction du modèle contextuel.
Pour plus d'informations, consultez (/fr-fr/security-analytics/self-service-search/self-service-search-virtual-apps-desktops.html)Recherche en libre-service pour Apps and Desktops.
Fonctionnalité obsolète
Suppression des événements VPN_AF et VPN_SU de la page de recherche en libre-service
Sur la page de recherche en libre-service pour la source de données Citrix Gateway, les types d'enregistrements suivants sont désormais supprimés.
| Type d'enregistrement | Nom de l'enregistrement |
|---|---|
| VPN_SU | Enregistrement de mise à jour de session |
| VPN_AF | Enregistrement d'échec de lancement d'application |
Par conséquent, vous ne pouvez pas filtrer et afficher vos événements en fonction de ces types d'enregistrements. Tous les indicateurs de risque personnalisés basés sur ces types d'enregistrements cessent de fonctionner.
Pour plus d'informations, consultez Recherche en libre-service pour Gateway.
March 11, 2021
Nouveautés
Horodatage actuel pour le schéma de score de risque utilisateur
Un nouveau champ
last_update_timestamp est ajouté au format du schéma de score de risque utilisateur. Ce champ indique l'heure de la dernière mise à jour du score de risque. Pour plus d'informations sur le format du schéma, consultez Schéma de score de risque utilisateur.
March 03, 2021
Nouveautés
Améliorations de l'indicateur de risque Connexion depuis une adresse IP suspecte
Sur la page de la chronologie des risques de l'utilisateur, une nouvelle section IP suspecte s'affiche pour l'indicateur de risque Connexion depuis une adresse IP suspecte. Cette section fournit les informations suivantes :
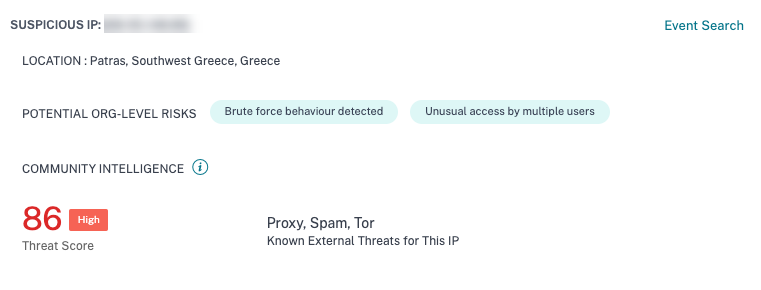
-
L'adresse IP à partir de laquelle une activité de connexion suspecte est détectée.
-
L'emplacement de l'utilisateur.
-
Tout modèle d'activité IP suspecte que Citrix Analytics a récemment détecté dans votre organisation.
-
Flux d'informations de niveau communautaire concernant l'adresse IP.
Pour plus d'informations, consultez l'indicateur de risque Connexion depuis une adresse IP suspecte.
Améliorations de l'indicateur de risque Accès depuis un emplacement inhabituel
-
Dans l'indicateur de risque Accès depuis un emplacement inhabituel pour Citrix Content Collaboration, la colonne NOM DE L'OUTIL a été ajoutée dans le tableau des événements. La colonne NAVIGATEUR DE L'APPAREIL a été supprimée du tableau des événements. Pour plus d'informations, consultez les indicateurs de risque de Citrix Content Collaboration.
-
Dans l'indicateur de risque Accès depuis un emplacement inhabituel pour Citrix Virtual Apps and Desktops et Citrix DaaS, les colonnes ID DE L'APPAREIL et TYPE DE RÉCEPTEUR ont été ajoutées dans le tableau des événements. Pour plus d'informations, consultez Indicateurs de risque de Citrix Virtual Apps and Desktops.
Format des données Citrix Analytics pour SIEM
L'article décrit le schéma des données traitées générées par Citrix Analytics pour votre service SIEM.
February 18, 2021
Nouveautés
Prise en charge du premier accès depuis une nouvelle entité dans l'indicateur de risque personnalisé
Vous pouvez désormais créer un indicateur de risque qui se déclenche lorsque Citrix Analytics reçoit des événements d'une nouvelle entité pour la première fois. Quelques exemples d'entités sont l'adresse IP du client, la ville et le pays.
Sur la page Créer un indicateur, cliquez sur l'option Première fois. Activez le bouton Première fois pour une nouvelle et sélectionnez une entité valide dans la liste en fonction de la source de données. Vous n'avez pas besoin d'attribuer une valeur spécifique à l'entité. Par exemple, si vous sélectionnez Ville dans la liste, Citrix Analytics déclenche un indicateur de risque chaque fois que des utilisateurs se connectent depuis une nouvelle ville pour la première fois.
Pour plus d'informations, consultez Création d'un indicateur de risque personnalisé.
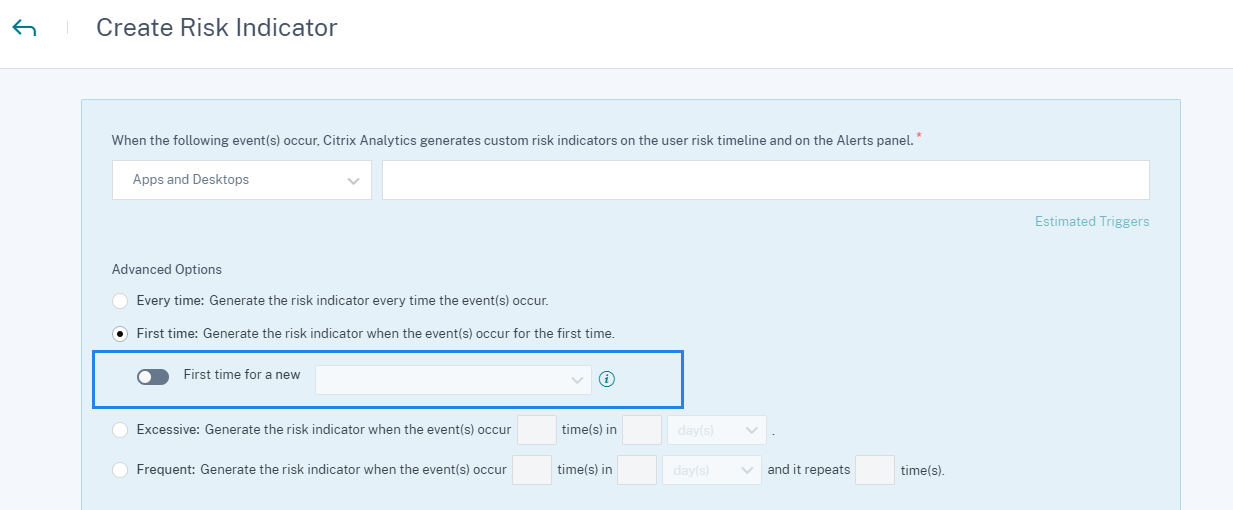
Limite maximale pour la création d'indicateurs de risque personnalisés
Vous pouvez désormais créer des indicateurs de risque personnalisés jusqu'à une limite maximale de 50. Si vous atteignez cette limite maximale, vous devez supprimer ou modifier tout indicateur de risque personnalisé existant pour en créer un nouveau.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
Données de localisation de l'utilisateur provenant de Citrix Virtual Apps and Desktops et Citrix DaaS
Sur la page Informations utilisateur, Citrix Analytics affiche désormais la localisation de l'utilisateur à partir de la source de données Citrix Virtual Apps and Desktops et Citrix DaaS.
Pour plus d'informations sur la localisation de l'utilisateur, consultez Profil utilisateur.
Tri multi-colonnes
Sur la page de recherche en libre-service, vous pouvez désormais trier les événements utilisateur par plusieurs colonnes. Cliquez sur Trier par, ajoutez les colonnes et l'ordre de tri. Cliquez sur Appliquer pour trier les événements utilisateur. Vous pouvez ajouter jusqu'à six colonnes pour effectuer un tri multi-colonnes.
Pour plus d'informations, consultez Recherche en libre-service.
Fonctionnalités obsolètes
Indicateur de risque d'échec d'autorisation excessif obsolète
L'indicateur de risque Citrix Gateway - Échec d'autorisation excessif a été déprécié. Vous ne pouvez consulter que les données historiques liées à cet indicateur.
Les modifications suivantes s'appliquent dans le cadre de cette dépréciation :
-
Citrix Analytics ne génère plus ces indicateurs de risque.
-
Citrix Analytics ne génère plus de stratégies avec ces indicateurs de risque comme conditions.
-
Les stratégies par défaut avec ces indicateurs de risque comme conditions ne prennent plus effet.
Pour plus d'informations, consultez Indicateurs de risque Citrix Gateway.
January 27, 2021
Nouveautés
Améliorations de l'indicateur de risque Accès depuis un emplacement inhabituel
Pour Citrix Content Collaboration, Citrix Gateway et Citrix Virtual Apps and Desktops, l'indicateur de risque Accès depuis un emplacement inhabituel est désormais déclenché lorsque l'utilisateur se connecte à partir d'une adresse IP associée à un nouveau pays, ou à une nouvelle ville anormalement éloignée de tout emplacement de connexion précédent. D'autres facteurs incluent le niveau global de mobilité de l'utilisateur et la fréquence relative des connexions depuis la ville pour tous les utilisateurs de votre organisation. Dans tous les cas, l'historique de localisation de l'utilisateur est basé sur les 30 derniers jours d'activité de connexion.
Pour plus d'informations sur l'indicateur de risque, consultez les rubriques suivantes :
-
Indicateurs de risque Citrix Content Collaboration
January 20, 2021
January 19, 2021
Problème résolu
-
Dans la page de l'indicateur de risque personnalisé, après avoir corrigé une condition invalide dans le champ de recherche, le lien Estimer le déclencheur ne répond pas.Par exemple, vous tapez une condition invalide Client-IP = 10.10.10.10. Après avoir corrigé cette condition et tapé Client-IP = "10.10.10.10", le lien Estimer le déclencheur ne répond pas.Solution de contournement : Actualisez la page de l'indicateur personnalisé, puis créez l'indicateur personnalisé avec une condition valide.
January 13, 2021
Nouveautés
Une nouvelle version de l'add-on Citrix Analytics pour Splunk est disponible
La version 2.1.0 de l'add-on Citrix Analytics pour Splunk est maintenant disponible. Accédez à la page téléchargements pour télécharger le fichier.
Prise en charge ajoutée pour Splunk Cloud Inputs Data Manager (IDM) et Splunk 8.1 64 bits
Vous pouvez désormais intégrer Citrix Analytics for Security avec Splunk Cloud IDM et Splunk 8.1 64 bits. Pour plus d'informations, consultez Intégration Splunk.
Prise en charge obsolète
Prise en charge de Splunk 7.1 64 bits supprimée
Vous ne pouvez plus intégrer Citrix Analytics for Security avec Splunk 7.1 64 bits. Pour plus d'informations sur les versions de Splunk prises en charge, consultez Intégration Splunk.
January 11, 2021
December 17, 2020
Nouveautés
Utiliser des indicateurs de risque personnalisés préconfigurés et une stratégie pour bloquer l'accès depuis des emplacements inhabituels (géorepérage)
Citrix fournit une liste d'indicateurs de risque personnalisés préconfigurés et une stratégie qui vous aident à surveiller la sécurité de votre infrastructure Citrix. Grâce à ces indicateurs et à cette stratégie, vous pouvez bloquer l'accès des utilisateurs provenant de pays extérieurs à leur pays d'exploitation habituel. Par défaut, le pays est défini sur « États-Unis ». Vous pouvez définir le pays requis pour le géorepérage.
Voici les indicateurs de risque personnalisés préconfigurés et une stratégie :
-
CVAD-Session démarrée en dehors du géorepérage
-
GW-Franchissement de géorepérage
-
CCC-Franchissement de géorepérage
-
Début de session en dehors du géorepérage
Afficher les emplacements accédés dans l'e-mail de réponse de l'utilisateur
Au lieu de l'adresse IP d'un périphérique utilisateur, l'e-mail de réponse de l'utilisateur affiche désormais tous les emplacements auxquels l'utilisateur a accédé au cours des 15 dernières minutes. L'emplacement est affiché au format
<City>,<Country>. Si la ville ou le pays n'est pas disponible, la valeur correspondante est affichée comme « Inconnu ».
Pour plus d'informations, consultez Request user response.
Renommage de l'indicateur de risque Content Collaboration - Premier accès depuis un nouvel emplacement
L'indicateur de risque Citrix Content Collaboration Premier accès depuis un nouvel emplacement est renommé Accès depuis un emplacement inhabituel.
Pour plus d'informations, consultez Accès depuis un emplacement inhabituel.
Fonctionnalités obsolètes
Commentaires sur l'indicateur de risque
Le mécanisme de commentaires sur l'indicateur de risque est supprimé. Si l'indicateur de risque Content Collaboration - Accès depuis un emplacement inhabituel est déclenché de manière incorrecte, vous ne pouvez plus le signaler comme faux positif et fournir de commentaires.
December 07, 2020
Nouveautés
Améliorations de l'indicateur de risque d'exfiltration de données potentielle
Les améliorations suivantes ont été apportées à l'indicateur de risque :
-
Les informations de la section QUE S'EST-IL PASSÉ sont mises à jour. Le format de l'heure est mis à jour pour maintenir la cohérence.
-
Les informations de localisation de l'appareil apparaissent dans la liste des événements.
Pour plus d'informations sur l'indicateur de risque, consultez Potential data exfiltration.
Améliorations de l'indicateur de risque Content Collaboration - Premier accès depuis un nouvel emplacement
Sur la chronologie des risques utilisateur, sélectionnez Premier accès depuis un nouvel emplacement pour afficher les informations suivantes :
-
Emplacements de connexion : Affiche une vue cartographique géographique des emplacements habituels et inhabituels à partir desquels l'utilisateur s'est connecté.
-
Nombre de connexions depuis des emplacements habituels - 30 derniers jours : Affiche un graphique circulaire des 6 principaux emplacements habituels à partir desquels l'utilisateur s'est connecté au cours des 30 derniers jours. Il affiche également le nombre d'événements de connexion depuis ces emplacements.
-
Détails de l'événement pour un emplacement inhabituel : Fournit la liste des événements de connexion depuis l'emplacement inhabituel pour l'utilisateur.
Pour plus d'informations sur l'indicateur de risque, consultez Premier accès depuis un nouvel emplacement.
November 30, 2020
Nouveautés
Améliorations de la page de recherche en libre-service
Les améliorations suivantes ont été apportées pour améliorer la convivialité de la page de recherche en libre-service :
-
La zone de recherche affiche un exemple de requête pour indiquer comment saisir votre propre requête.

-
Sous macOS, la barre de défilement de la liste des dimensions apparaît désormais par défaut.
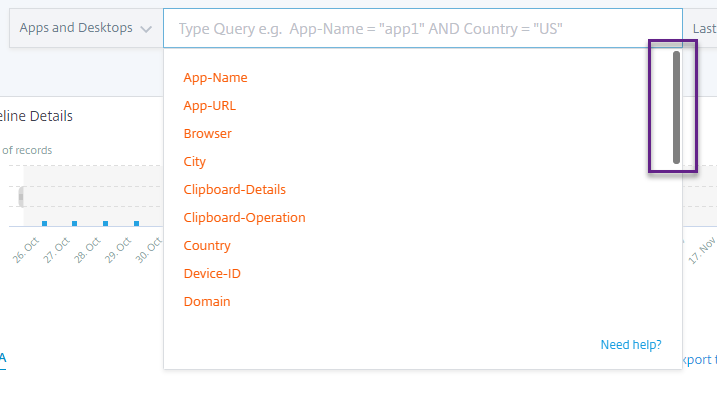
-
Les filtres appliqués apparaissent désormais sous forme de puces.
-
L'étiquette Ajouter ou supprimer des colonnes remplace l'icône +.
Pour plus d'informations, consultez Recherche en libre-service.
Améliorations des stratégies
La page Stratégies affiche désormais les stratégies associées aux sources de données qui sont découvertes et connectées avec succès à Citrix Analytics. Cette page n'affiche pas les stratégies dont la condition est définie pour les sources de données non découvertes. La désactivation du traitement des données pour une source de données déjà connectée n'affecte pas les stratégies existantes sur la page Stratégies.
Pour plus d'informations, consultez Configurer les stratégies et les actions.
November 04, 2020
Nouveautés
Échec d'authentification inhabituel - Indicateur de risque Citrix Gateway
Citrix Analytics détecte les menaces basées sur l'accès lorsqu'un utilisateur subit des échecs de connexion depuis une adresse IP inhabituelle et déclenche l'indicateur de risque Échec d'authentification inhabituel.
Cet indicateur de risque est déclenché lorsqu'un utilisateur de votre organisation subit des échecs de connexion depuis une adresse IP inhabituelle, ce qui est contraire à son comportement habituel.
Pour plus d'informations, consultez Indicateurs de risque Citrix Gateway.
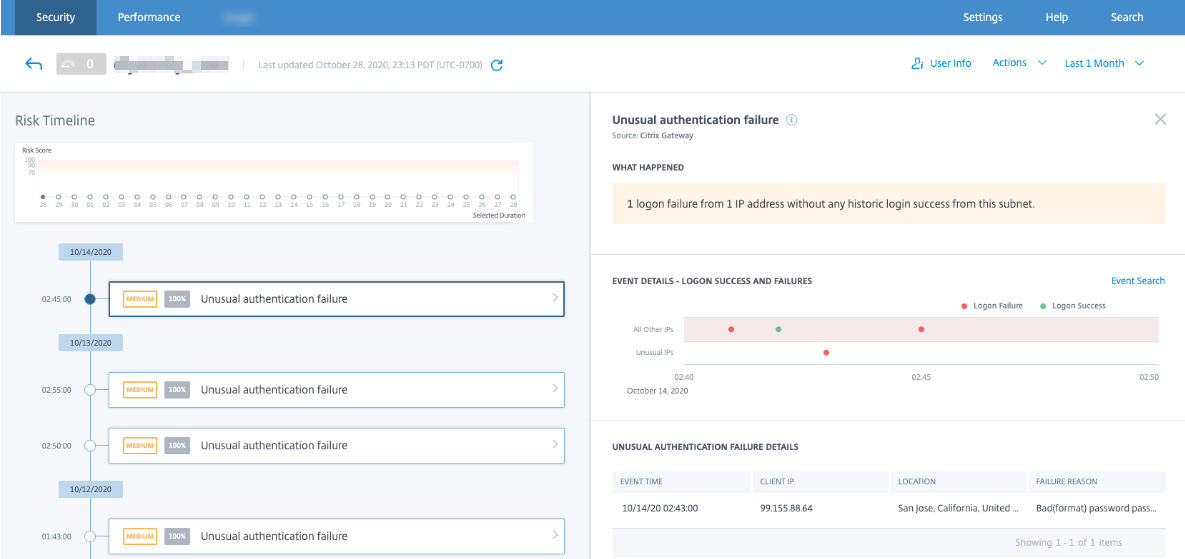
October 20, 2020
October 15, 2020
Nouvelles fonctionnalités
Accès depuis un emplacement inhabituel – Indicateur de risque Citrix Virtual Apps and Desktops et Citrix DaaS
Citrix Analytics détecte les menaces basées sur l'accès en fonction des connexions inhabituelles depuis Citrix Workspace et déclenche l'indicateur de risque correspondant.
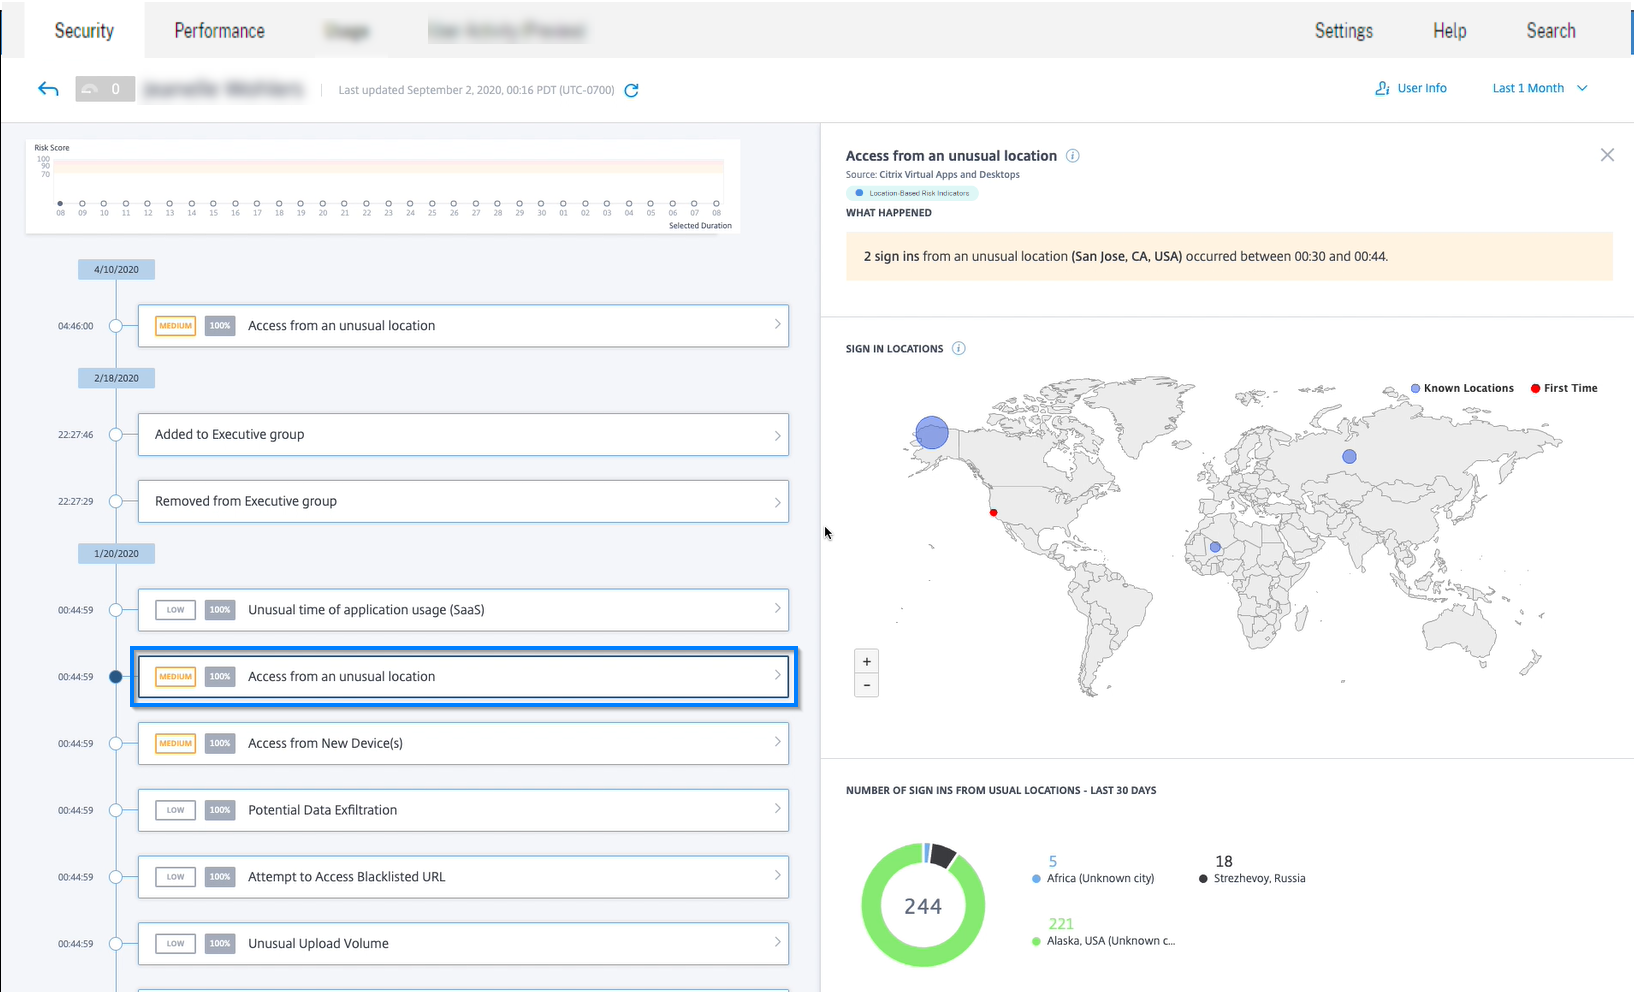
Pour plus d'informations, consultez Indicateurs de risque Citrix Virtual Apps and Desktops et Citrix DaaS.
Améliorations du tableau de bord des liens de partage
-
La colonne URL DE PARTAGE est maintenant remplacée par la colonne ID DE PARTAGE. Chaque URL de partage est désormais identifiée par un ID de partage.
-
La sélection de la période sur le tableau de bord est supprimée. Désormais, ce tableau de bord affiche tous les liens de partage, de l'état actif à l'état expiré, au lieu d'une période sélectionnée.
-
Tous les liens de partage sont triés par ordre de liens actifs en premier, puis les liens expirés. Par défaut, le lien de partage avec le nombre le plus élevé d'indicateurs de risque apparaît en haut de la liste.
-
Les liens à risque affichent désormais les liens actifs présentant un comportement à risque. Ils n'affichent pas les liens expirés. Par défaut, le lien à risque avec le nombre le plus élevé d'indicateurs de risque apparaît en haut de la liste.
-
L'affichage des tendances dans la carte Liens de partage à risque et la carte Tous les liens de partage est supprimé.
Pour plus d'informations, consultez le tableau de bord des liens de partage.
Améliorations de la chronologie des risques des liens de partage
La chronologie des risques affiche désormais l’ID de partage au lieu de l’URL de partage. Pour plus d’informations, consultez la section Chronologie des risques des liens de partage.
Fonctionnalités obsolètes
Indicateur de risque « Accès depuis un appareil avec un système d’exploitation (OS) non pris en charge » obsolète
L’indicateur de risque Citrix Virtual Apps and Desktops - Accès depuis un appareil avec un système d’exploitation (OS) non pris en charge a été déprécié. Vous ne pouvez afficher que les données historiques relatives à cet indicateur.
Les modifications suivantes sont applicables dans le cadre de cette dépréciation :
-
Analytics ne génère plus ces indicateurs de risque.
-
Analytics ne génère plus de stratégies avec ces indicateurs de risque comme conditions.
-
Les stratégies par défaut avec ces indicateurs de risque comme conditions ne prennent plus effet.
Pour plus d’informations, consultez la section Indicateurs de risque Citrix Virtual Apps and Desktops et Citrix DaaS.
September 10, 2020
Nouvelles fonctionnalités
Liste de contrôle pour StoreFront
Citrix Analytics affiche désormais une liste de prérequis que vous devez remplir avant de télécharger le fichier de configuration StoreFront. Passez en revue la liste de contrôle et assurez-vous que toutes les exigences minimales sont sélectionnées. Si les exigences minimales ne sont pas sélectionnées, vous ne pouvez pas télécharger le fichier de configuration. Pour plus d’informations, consultez la section Source de données Citrix Virtual Apps and Desktops.
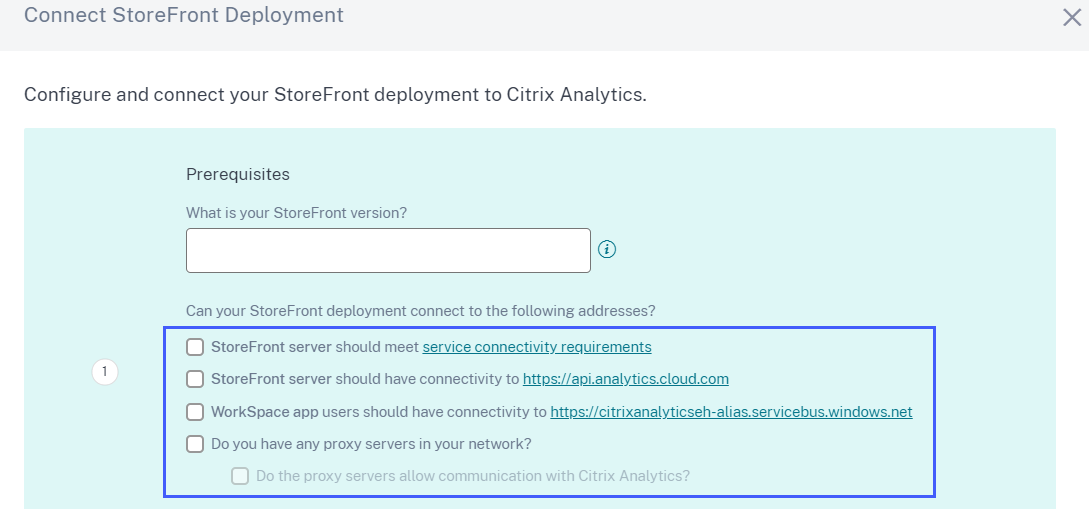
Recherche en libre-service - prise en charge de l'opérateur NOT EQUAL (!=)
Vous pouvez désormais utiliser l'opérateur NOT EQUAL (!=) dans votre requête pour les fonctionnalités suivantes :
-
Indicateur de risque personnalisé
-
Recherche en libre-service
Vous pouvez utiliser cet opérateur pour les conditions suivantes :
| Source de données | Dimensions |
|---|---|
| Collaboration de contenu | Pays, Ville, SE client |
| Contrôle d'accès | Pays, Ville, Action, URL, Catégorie d'URL, Réputation, Navigateur, SE, Appareil |
| Applications et bureaux | Pays, Ville, Nom de l'application, Opération du presse-papiers, Navigateur, SE |
| Passerelle | Étape d'authentification, Adresse IP du client |
À l'aide de l'opérateur, créez une expression d'indicateur personnalisée avec une seule valeur telle que « Country != XYZ » et affichez la liste des utilisateurs. Créez ensuite une stratégie pour appliquer des actions telles que Ajouter à la liste de surveillance, Avertir l'administrateur ou Désactiver l'utilisateur. Vous pouvez également utiliser l'opérateur dans la recherche en libre-service des sources de données spécifiées pour filtrer les événements utilisateur.
Lorsque vous saisissez les valeurs des dimensions dans votre requête, utilisez les valeurs exactes affichées sur la page de recherche en libre-service pour une source de données. Les valeurs de dimension sont sensibles à la casse.
September 08, 2020
Nouvelles fonctionnalités
Corrélation des utilisateurs
Analytics corrèle désormais les utilisateurs découverts à partir de diverses sources de données. Ce mécanisme élimine la plupart des utilisateurs en double de la liste des utilisateurs découverts. Les utilisateurs découverts dans Analytics affichent désormais la liste des utilisateurs uniques ainsi que leurs sources de données et les indicateurs de risque.
Par exemple, l'utilisateur « Joe Smith » peut avoir plusieurs identifiants utilisateur - JosephSm, <joe.smith@citrix.com>, et joe.smith en fonction des sources de données. Analytics identifie désormais cet utilisateur avec un nom d'identifiant unique. Tous les autres identifiants utilisateur sont corrélés et les événements reçus pour Joe Smith de diverses sources de données sont liés à ce nom unique. Pour plus d'informations, consultez Utilisateurs découverts
August 11, 2020
July 31, 2020
July 09, 2020
Nouvelles fonctionnalités
La carte de site Virtual Apps and Desktops affiche les utilisateurs avec des clients pris en charge et non pris en charge
Sur la carte de site, vous pouvez désormais afficher le nombre d'utilisateurs qui utilisent des versions prises en charge et non prises en charge des clients Citrix Workspace app ou Citrix Receiver™ sur leurs points de terminaison.
-
Cliquez sur le nombre d'utilisateurs pour les clients pris en charge afin d'afficher la page Utilisateur qui affiche tous les utilisateurs découverts.
-
Cliquez sur le nombre d'utilisateurs pour les clients non pris en charge pour télécharger un fichier CSV. Le fichier répertorie les utilisateurs et leurs versions de client non prises en charge. Analytics ne reçoit pas d'événements utilisateur des clients non pris en charge et, par conséquent, n'ajoute pas les utilisateurs en tant qu'utilisateurs découverts. À l'aide du fichier CSV, vous identifiez les utilisateurs qui doivent mettre à niveau leurs clients vers une version prise en charge afin qu'Analytics puisse fournir des informations de sécurité sur leur comportement.
Pour afficher la liste des clients pris en charge, consultez Source de données Citrix Virtual Apps and Desktops et Citrix DaaS.
Indicateur de risque d'accès depuis un emplacement inhabituel
-
L'indicateur de risque Citrix Gateway Premier accès depuis un nouvel emplacement est renommé Accès depuis un emplacement inhabituel.
-
Sur la chronologie des risques de l'utilisateur, une carte géographique et un graphique circulaire sont introduits dans la section des détails de l'événement.
-
Emplacements de connexion : Cette section affiche une vue cartographique géographique des emplacements habituels et inhabituels de l'utilisateur. Les emplacements habituels et inhabituels sont indiqués par un code couleur dans la section supérieure droite de la carte géographique. Vous pouvez zoomer sur la carte géographique pour avoir une vue plus détaillée de l'emplacement.
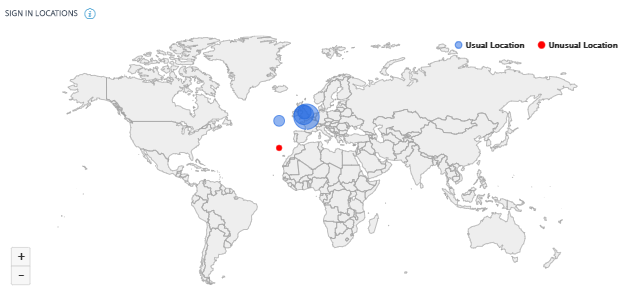
-
Emplacements habituels - 30 derniers jours : Cette section affiche un diagramme circulaire qui donne une vue des 6 principaux emplacements habituels à partir desquels l'utilisateur s'est connecté. Chaque emplacement est marqué d'un code couleur différent. Vous pouvez trier la section par emplacement pour obtenir une vue détaillée de l'emplacement sélectionné.
-
Pour plus d'informations, consultez Accès depuis un emplacement inhabituel.
Données du tableau de bord des utilisateurs
Le nombre d'utilisateurs à risque, d'utilisateurs découverts, d'utilisateurs privilégiés et d'utilisateurs figurant sur la liste de surveillance est affiché pour les 13 derniers mois, quelle que soit la période sélectionnée sur le tableau de bord Utilisateurs et la page Utilisateurs. Lorsque vous sélectionnez la période, les occurrences des indicateurs de risque changent.
Pour plus d'informations, consultez Tableau de bord des utilisateurs.
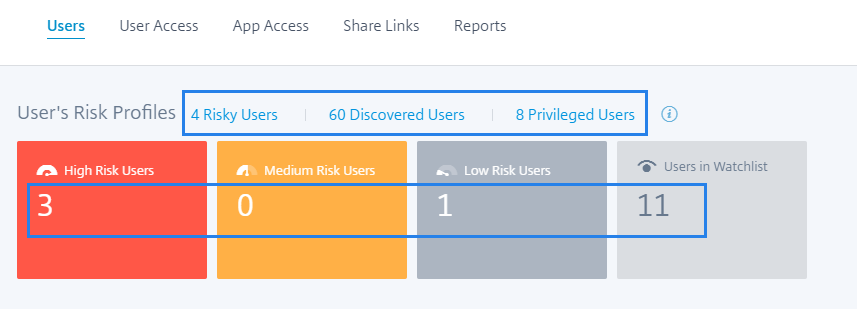
Page Utilisateurs repensée
La page Utilisateurs a été améliorée pour une meilleure expérience utilisateur. Elle fournit un résumé consolidé des événements utilisateur basé sur les scores de risque utilisateur, la source de données et le type d'utilisateur.
Pour prendre en charge une recherche plus ciblée, la page Utilisateurs contient la section Filtres dans le volet gauche et la barre de recherche en haut. Vous pouvez rechercher des événements utilisateur pour une heure prédéfinie ou une plage horaire personnalisée.
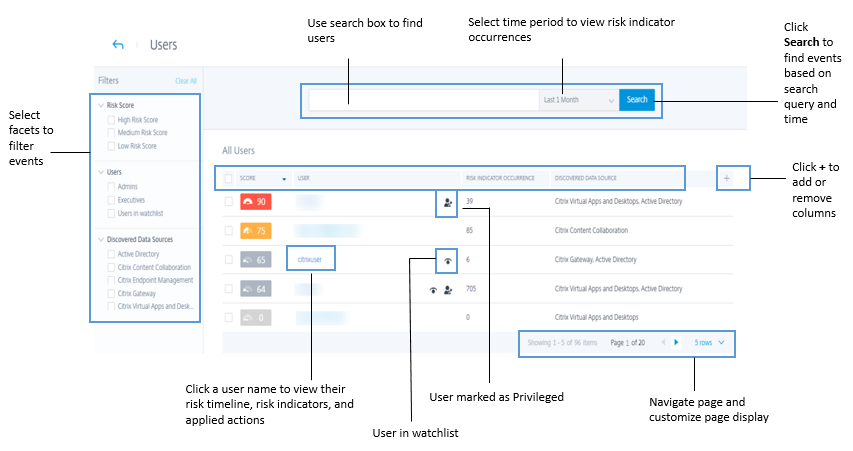
Pour afficher la page Utilisateurs :
-
Accédez à Sécurité > Utilisateurs pour afficher le tableau de bord Utilisateurs et effectuez les opérations suivantes :
-
Cliquez sur l'un des liens ou l'une des cartes suivants.
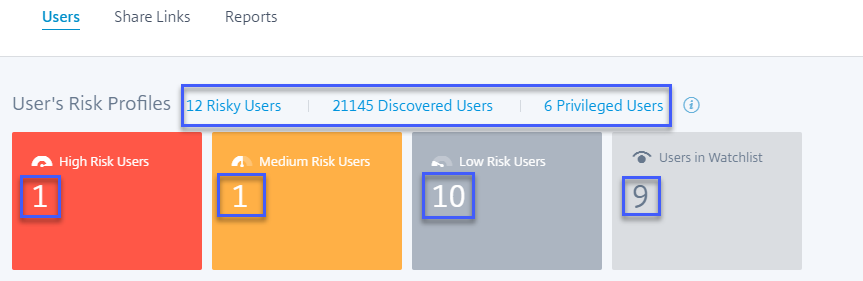
-
Dans le volet Utilisateurs à risque, cliquez sur Voir plus.
-
Dans le volet Utilisateurs dans la liste de surveillance, cliquez sur Voir plus.
-
Dans le volet Utilisateurs privilégiés, cliquez sur Voir plus.
-
-
Accédez à Paramètres > Sources de données > Sécurité. Cliquez sur le nombre d'utilisateurs sur n'importe quelle carte de site de source de données.
Pour plus d'informations, consultez Tableau de bord des utilisateurs.
Améliorations du volet Utilisateurs à risque
La colonne Changement est remplacée par la colonne Indicateurs de risque. La colonne Indicateurs de risque affiche le nombre total d'occurrences d'indicateurs de risque pour un utilisateur sur une période donnée.
Pour plus d'informations, consultez Utilisateurs à risque.
Améliorations du volet Utilisateurs dans la liste de surveillance
La colonne Changement est remplacée par la colonne Indicateurs de risque. La colonne Indicateurs de risque affiche le nombre total d'occurrences d'indicateurs de risque pour un utilisateur sur une période donnée.
Pour plus d'informations, consultez Utilisateurs dans la liste de surveillance.
Améliorations du volet Utilisateurs privilégiés
-
La colonne Change est remplacée par la colonne Risk Indicators. La colonne Risk Indicators affiche le nombre total d'occurrences d'indicateurs de risque pour un utilisateur sur une période donnée.
-
Cliquez sur Voir plus pour afficher la page Utilisateurs. La page Utilisateurs affiche la liste des utilisateurs privilégiés (administrateurs et exécutifs). Sur cette page, vous pouvez ajouter ou supprimer un utilisateur en tant qu'utilisateur privilégié.
Pour plus d'informations, consultez Utilisateurs privilégiés.
Fonctionnalités obsolètes
Alertes
La fonctionnalité Alertes est désormais obsolète et n'est plus disponible dans l'interface utilisateur d'Analytics.
Page Utilisateurs à risque et Liste de surveillance
Les pages Utilisateurs à risque et Liste de surveillance sont obsolètes. Elles sont remplacées par la page Utilisateurs qui récapitule tous les événements d'utilisateurs à risque et les utilisateurs de la liste de surveillance.
Volet Utilisateurs à risque
Les onglets Changement de score le plus élevé et Changement d'indicateur de risque sont supprimés du volet Utilisateurs à risque.
Volet Indicateur de risque
-
L'onglet Occurrence Change et la colonne CHANGE sont supprimés.
-
La page Détails de l'indicateur de risque est obsolète. Auparavant, cette page s'affichait lorsqu'un indicateur de risque était sélectionné dans le volet Indicateurs de risque ou sur la page Vue d'ensemble des indicateurs de risque.
Vue des tendances
Sur le tableau de bord Utilisateurs, la vue des tendances du nombre d'utilisateurs est supprimée des cartes Utilisateurs à risque élevé, Utilisateurs à risque moyen, Utilisateurs à faible risque et Utilisateurs dans la liste de surveillance.
Page Groupes d'utilisateurs
La page Groupes d'utilisateurs sous l'option Paramètres est obsolète. Vous ne pouvez plus ajouter ou supprimer un groupe d'utilisateurs en tant que groupe privilégié. Cependant, vous pouvez ajouter ou supprimer des utilisateurs individuels en tant qu'utilisateurs privilégiés. Pour plus de détails, consultez Utilisateurs privilégiés.
June 26, 2020
Fonctionnalités obsolètes
Indicateurs de risque d'accès à l'application à un moment inhabituel (virtuel/SaaS) obsolètes
Les indicateurs de risque Citrix Virtual Apps and Desktops - Accès à l'application à un moment inhabituel (virtuel) et Accès à l'application à un moment inhabituel (SaaS) ont été dépréciés. Vous ne pouvez afficher que les données historiques relatives à ces indicateurs.
Les modifications suivantes sont applicables dans le cadre de cette dépréciation :
-
Analytics ne génère plus ces indicateurs de risque.
-
Analytics ne génère plus de stratégies avec ces indicateurs de risque comme conditions.
-
Les stratégies par défaut avec ces indicateurs de risque comme conditions ne prennent plus effet.
Pour plus d'informations, consultez Indicateurs de risque Citrix Virtual Apps and Desktops et Citrix DaaS.
June 02, 2020
Problèmes résolus
-
Sur la chronologie des risques de l'utilisateur, le statut des actions Virtual Apps and Desktops (basées sur une stratégie ou appliquées manuellement) apparaît comme « Échec » même si les actions sont appliquées avec succès sur le compte utilisateur. Par exemple, l'action Démarrer l'enregistrement de session est appliquée avec succès sur le compte utilisateur, mais le résultat est affiché comme « Échec ».
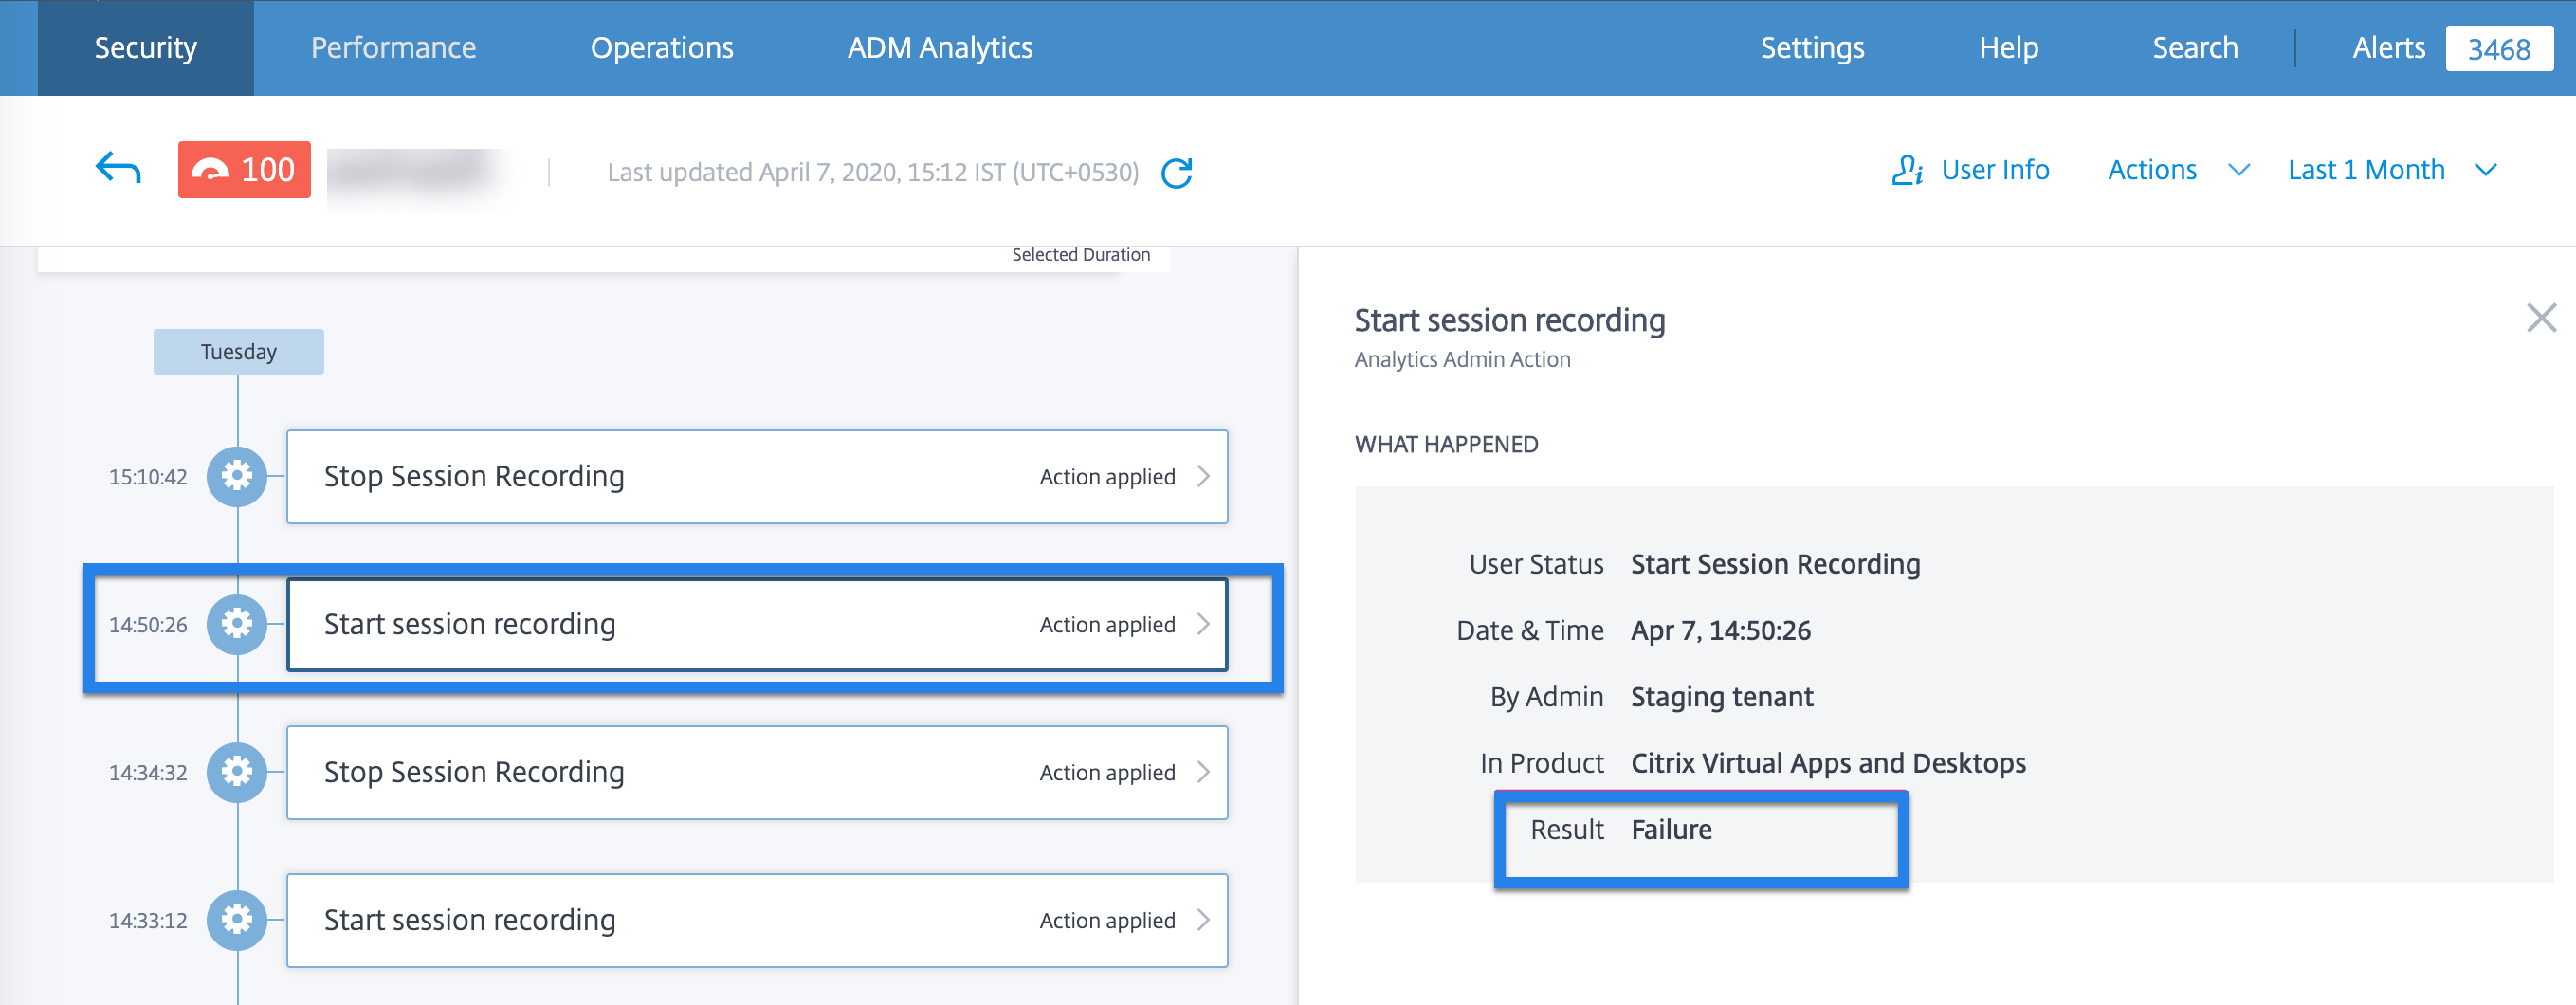
May 11, 2020
Problèmes résolus
-
Pour certains utilisateurs, les actions basées sur une stratégie ne sont pas déclenchées et le mode d'application de la stratégie ne peut pas être appliqué. Ce problème survient lorsque les ID client ne sont pas en minuscules.
-
Impossible de créer des indicateurs de risque personnalisés pour certains utilisateurs. Ce problème survient lorsque les ID client ne sont pas en minuscules.
April 29, 2020
April 02, 2020
Nouvelles fonctionnalités
Désactiver le traitement des données lorsque StoreFront n'est pas ajouté
Sur la carte de site de source de données Paramètres > Sources de données > Sécurité > Virtual Apps and Desktops, le bouton Activer le traitement des données n'est pas activé si vous n'avez pas intégré StoreFront. Le message d'avertissement StoreFront non connecté s'affiche sur la carte de site. Si vous disposez d'un site sur site actif à partir duquel vous souhaitez qu'Analytics reçoive des données, vous devez vérifier que vous avez intégré StoreFront à Citrix Analytics. Cela garantit la protection de vos comptes d'utilisateur.
Sur la carte de site Virtual Apps and Desktops, sélectionnez les points de suspension verticaux (⋮) et cliquez sur Connecter le déploiement StoreFront. Sur l'écran qui s'affiche, suivez les instructions et terminez la configuration de StoreFront.
Pour plus d'informations, consultez Intégrer des sites sur site Citrix Virtual Apps and Desktops à l'aide de StoreFront.
Problèmes résolus
March 04, 2020
February 20, 2020
Nouvelles fonctionnalités
Offre Citrix Analytics for Security
Citrix Analytics for Security est désormais disponible pour un abonnement individuel. Vous pouvez vous abonner à Citrix Analytics for Security et obtenir des informations spécifiques à cette offre. Pour plus d'informations, consultez Mise en route.
Tableau de bord Catégories de risque
Citrix Analytics introduit la catégorisation des indicateurs de risque en fonction des risques ayant un impact similaire sur l'aspect sécurité de l'organisation. Ce tableau de bord offre une vue complète des expositions aux risques et des risques critiques qui nécessitent une attention immédiate. Pour les indicateurs de risque par défaut, Analytics attribue automatiquement une catégorie de risque en fonction de l'exposition au risque. Pour les indicateurs de risque personnalisés, vous devez sélectionner une catégorie de risque appropriée en fonction de l'exposition au risque.
Analytics prend en charge les catégories de risque suivantes :
-
Exfiltration de données
-
Menaces internes
-
Utilisateurs compromis
-
Points de terminaison compromis
Pour plus d'informations, consultez Catégories de risque.
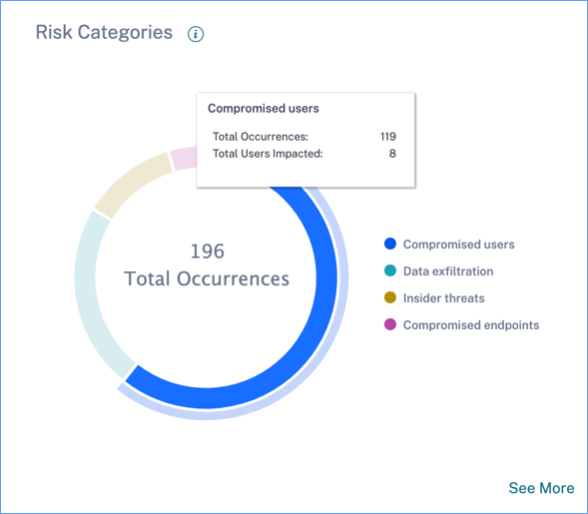
Colonne Catégorie de risque sur la page Indicateurs personnalisés
La colonne Catégorie de risque est introduite sur la page Indicateur de risque personnalisé. En fonction du type d'exposition au risque, vous pouvez sélectionner une catégorie de risque pour votre indicateur de risque personnalisé. Les indicateurs de risque personnalisés créés précédemment sont affichés sur le tableau de bord Catégories de risque si vous les modifiez en sélectionnant une catégorie de risque.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
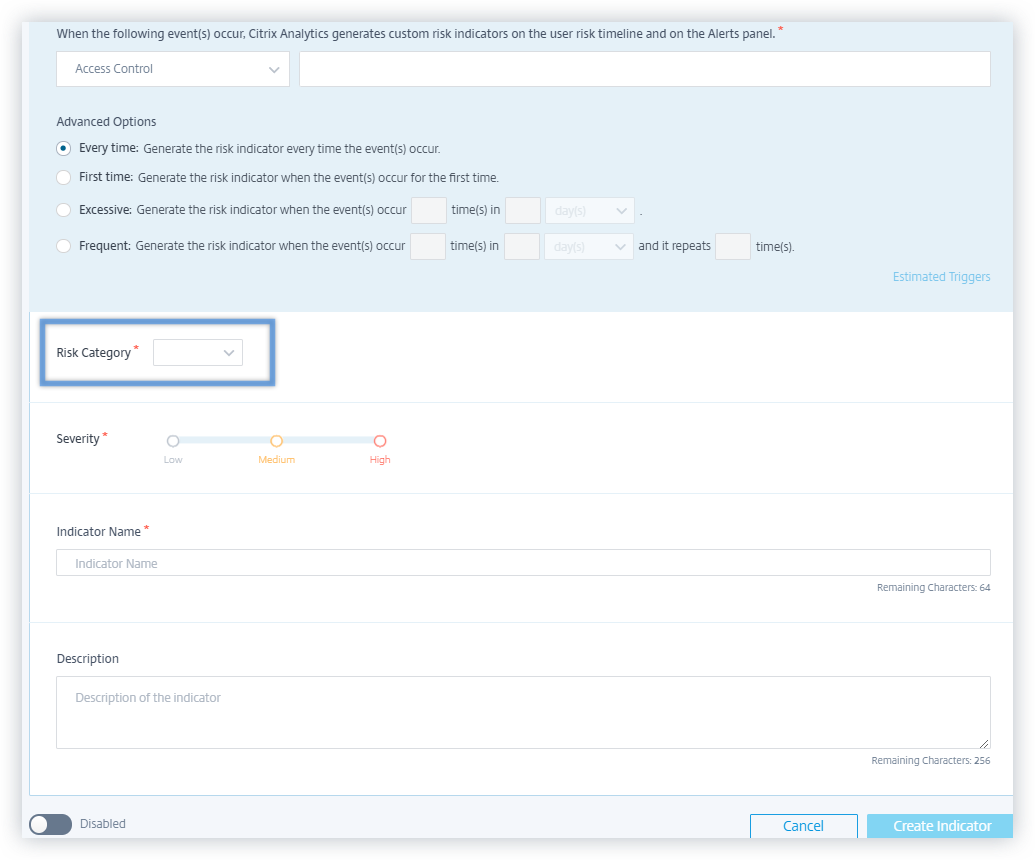
Modification des noms des indicateurs de risque
Les noms des indicateurs de risque suivants ont été modifiés :
| Source de données | Ancien nom | Nouveau nom |
|---|---|---|
| Citrix Virtual Apps and Desktops et Citrix DaaS | Utilisation inhabituelle d'applications (virtuel) | Heure d'accès inhabituelle aux applications (virtuel) |
| Citrix Virtual Apps and Desktops et Citrix DaaS | Utilisation inhabituelle d'applications (SaaS) | Heure inhabituelle d'accès aux applications (SaaS) |
| Citrix Content Collaboration | Échecs de connexion excessifs | Échecs d'authentification excessifs |
| Citrix Content Collaboration | Accès de connexion inhabituel | Premier accès depuis un nouvel emplacement |
| Citrix Access Control | Volume de téléchargement inhabituel | Téléchargement de données excessif |
| Citrix Gateway | Échecs de connexion | Échecs d'authentification excessifs |
| Citrix Gateway | Échecs d'autorisation | Échecs d'autorisation excessifs |
| Citrix Gateway | Accès de connexion inhabituel | Premier accès depuis un nouvel emplacement |
Pour plus d'informations, consultez Indicateurs de risque.
Problèmes résolus
-
Citrix Analytics ne peut pas recevoir les événements de téléchargement de Citrix Content Collaboration. Par conséquent, les indicateurs de risque suivants ne sont pas déclenchés :
-
Téléchargement de partage sensible anonyme
-
Téléchargements excessifs de liens de partage
-
Accès excessif aux fichiers sensibles
-
Téléchargements de fichiers excessifs
-
January 09, 2020
Nouvelles fonctionnalités
Évaluation continue des risques
Certains défis auxquels sont confrontés les utilisateurs de Citrix Workspace sont que l'accès à distance expose les données sensibles à des risques de sécurité par le biais d'activités cybercriminelles telles que l'exfiltration de données, le vol, le vandalisme et les interruptions de service. Les employés au sein des organisations sont également susceptibles de contribuer à ces dommages.
Certaines façons de faire face à ces risques consistent à mettre en œuvre l'authentification multifacteur, à appliquer des délais d'expiration de connexion courts, et ainsi de suite. Bien que ces méthodes d'évaluation des risques garantissent un niveau de sécurité plus élevé, elles n'offrent pas une sécurité complète après la validation initiale.
Pour améliorer l'aspect sécurité et garantir une meilleure expérience utilisateur, Citrix Analytics introduit la solution d'évaluation continue des risques. Cette solution vous aide à surveiller en permanence les profils d'utilisateurs et à prendre diverses mesures lorsque des événements risqués sont détectés.
Pour plus d'informations, consultez Évaluation continue des risques.
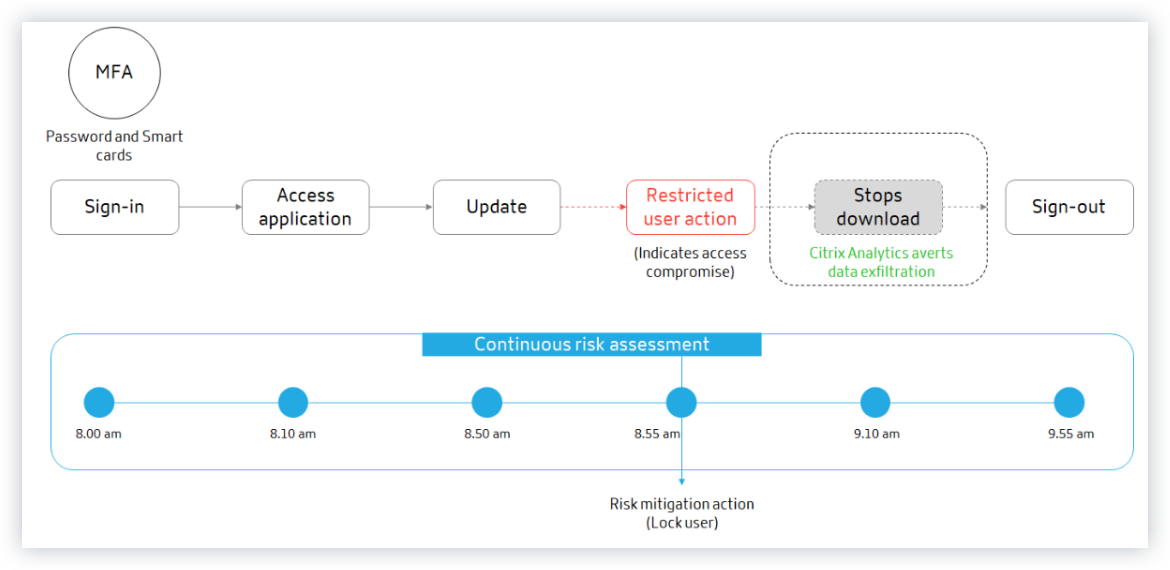
Configuration des stratégies
Citrix Analytics vous aide à gérer les configurations de stratégies plus efficacement. Vous pouvez protéger les comptes d'utilisateurs contre les attaques malveillantes à l'aide des fonctionnalités suivantes :
-
Stratégies par défaut : Citrix Analytics prend en charge les stratégies par défaut suivantes :
-
Exploitation réussie des informations d'identification
-
Exfiltration potentielle de données
-
Accès inhabituel depuis une adresse IP suspecte
-
Accès inhabituel à l'application depuis un emplacement inhabituel
-
Utilisateur à faible risque - premier accès depuis une nouvelle adresse IP
-
Premier accès depuis l'appareil
Vous pouvez modifier les stratégies par défaut en fonction de vos besoins.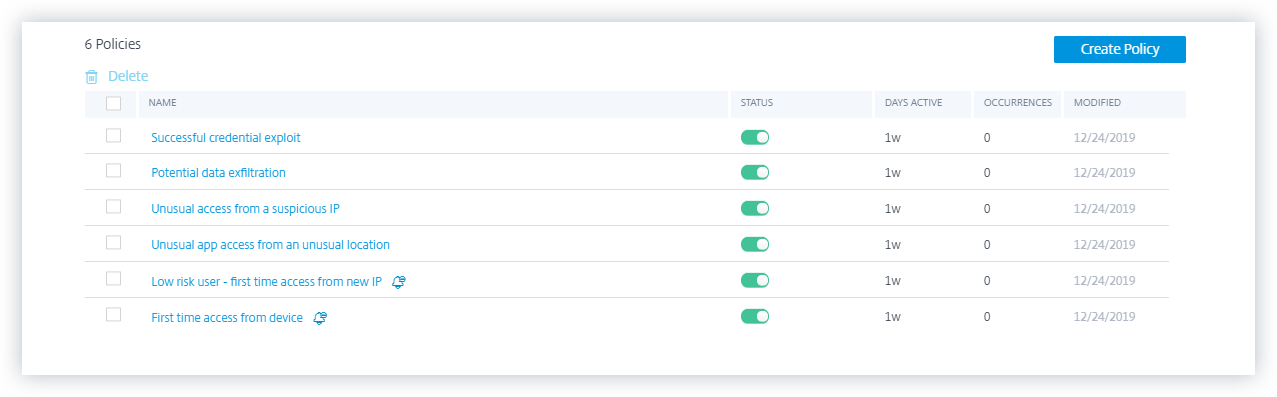
-
-
Conditions multiples : Une stratégie peut contenir jusqu'à quatre conditions. Les conditions peuvent être définies avec des combinaisons de scores de risque et d'indicateurs de risque, ou les deux.
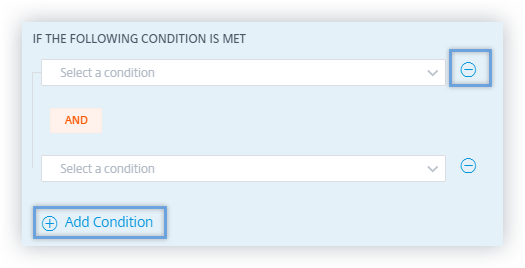
-
Indicateurs de risque par défaut et personnalisés : Le menu des conditions de la page Créer une stratégie est désormais séparé en fonction des indicateurs de risque par défaut et personnalisés. Lors de la création d'une stratégie, vous pouvez basculer entre les onglets des indicateurs de risque par défaut et personnalisés, et définir les conditions des indicateurs de risque.
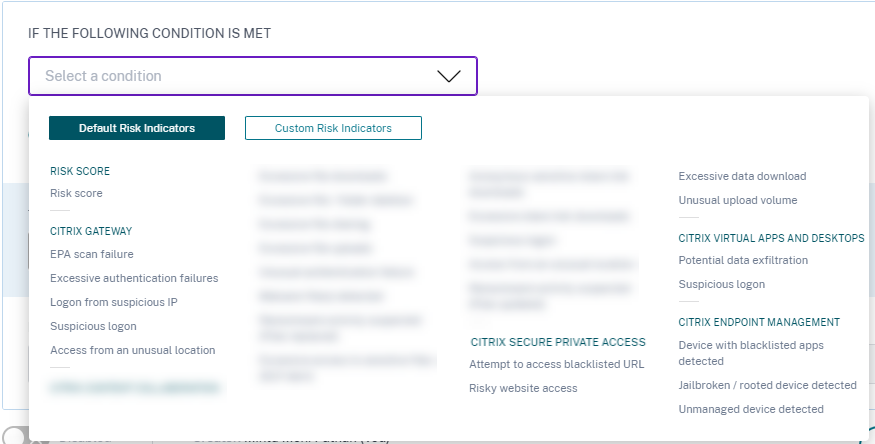
-
Demander une réponse à l'utilisateur final : Citrix Analytics introduit l'action Demander une réponse à l'utilisateur final. Grâce à cette action, vous pouvez envoyer une notification par e-mail à l'utilisateur concernant l'activité risquée détectée. Une fois que l'utilisateur a répondu à l'activité, vous pouvez déterminer la prochaine action à entreprendre sur son compte. Vous pouvez également définir le temps de réponse de l'utilisateur. Si aucune réponse n'est reçue, Citrix Analytics considère Aucune réponse comme statut.
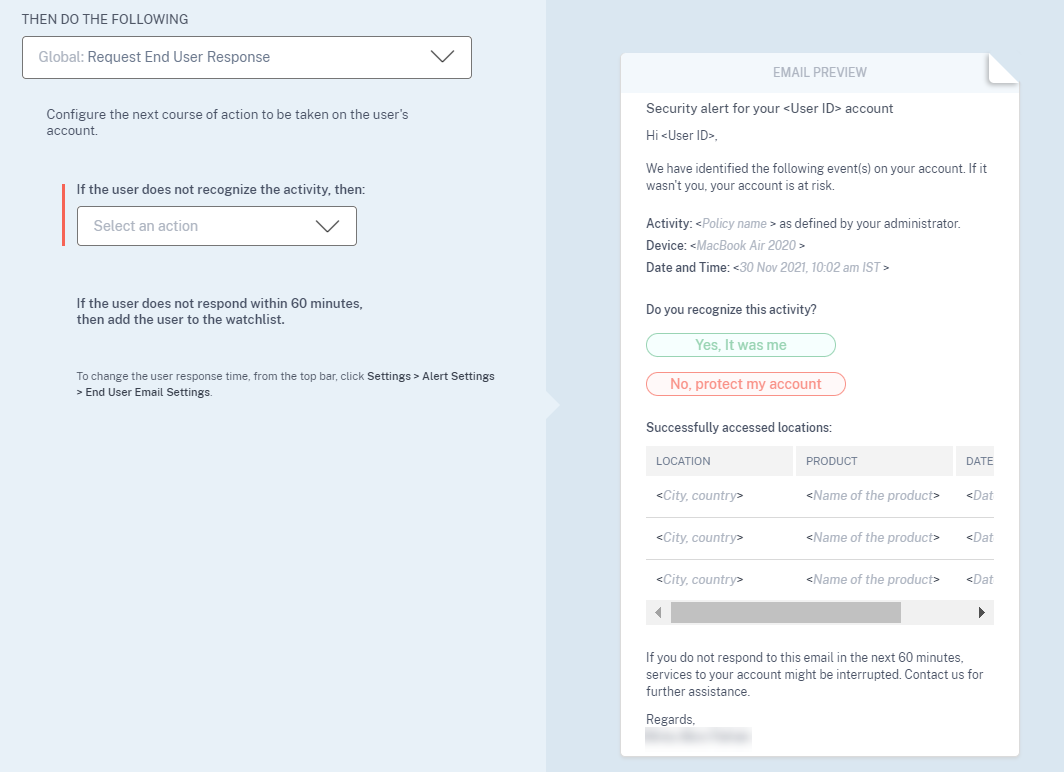
-
Appliquer des actions perturbatrices : Vous pouvez informer les utilisateurs lorsqu'une action perturbatrice telle que Déconnecter l'utilisateur ou Verrouiller l'utilisateur est appliquée. Une notification est envoyée à l'utilisateur avec les détails de l'activité et de l'action appliquée. Cette action perturbe temporairement les services du compte de l'utilisateur afin d'éviter toute utilisation abusive. Pour continuer à accéder au compte, l'utilisateur doit contacter l'administrateur pour obtenir de l'aide.
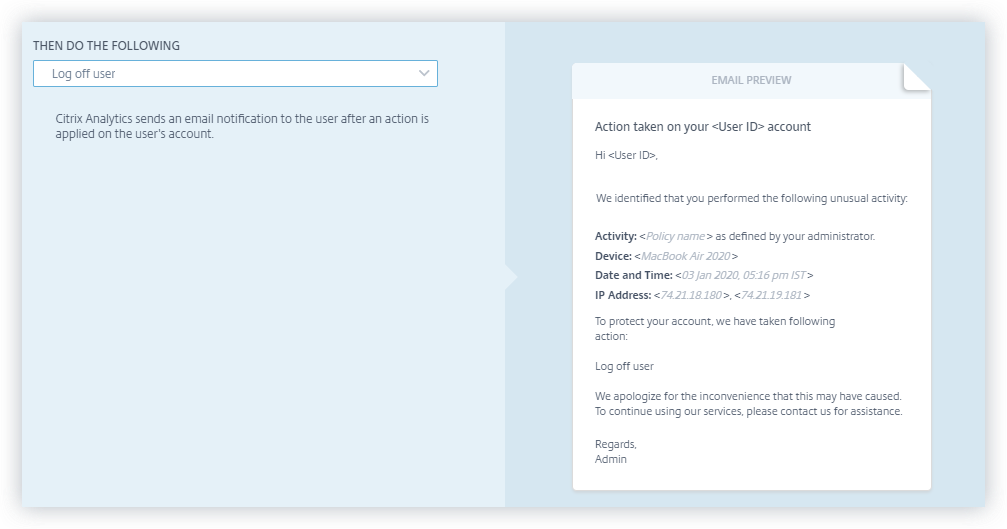
-
Modes d'application et de surveillance : Vous pouvez définir des modes d'application ou de surveillance pour vos stratégies.
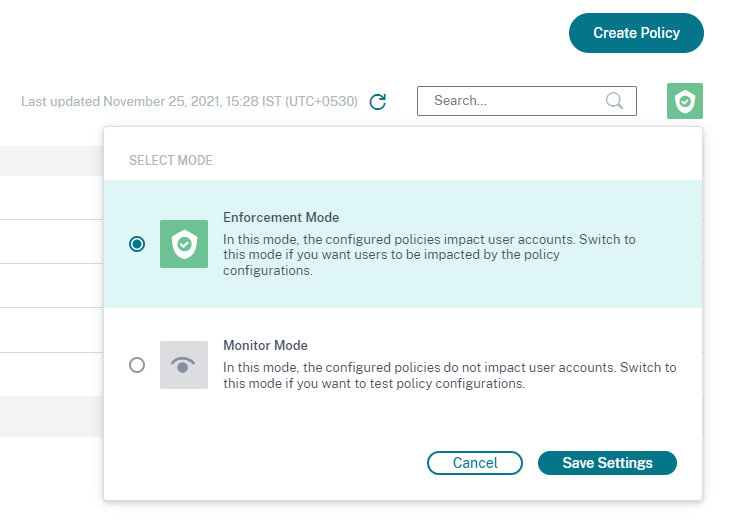
Pour plus d'informations sur les améliorations des stratégies, consultez Stratégies et actions.
Actions Verrouiller l'utilisateur et Déverrouiller l'utilisateur
Citrix Analytics introduit les actions Gateway suivantes :
-
Verrouiller
-
Déverrouiller l'utilisateur
Vous pouvez appliquer ces actions manuellement ou lors de la configuration des stratégies.
Pour plus d'informations, consultez Que sont les actions.
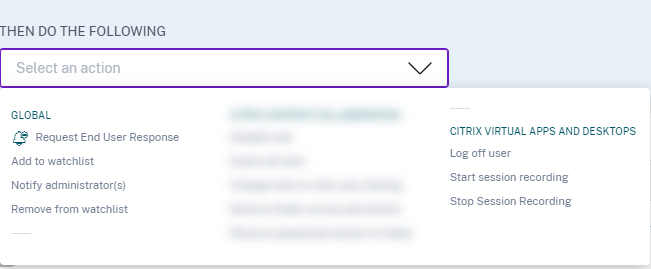
Tableau de bord du résumé d'accès
Citrix Analytics introduit le panneau Résumé d'accès sur le tableau de bord Utilisateurs. Il récapitule le nombre total de tentatives d'accès aux ressources au sein d'une organisation effectuées par les utilisateurs.
Pour plus d'informations, consultez Résumé d'accès.
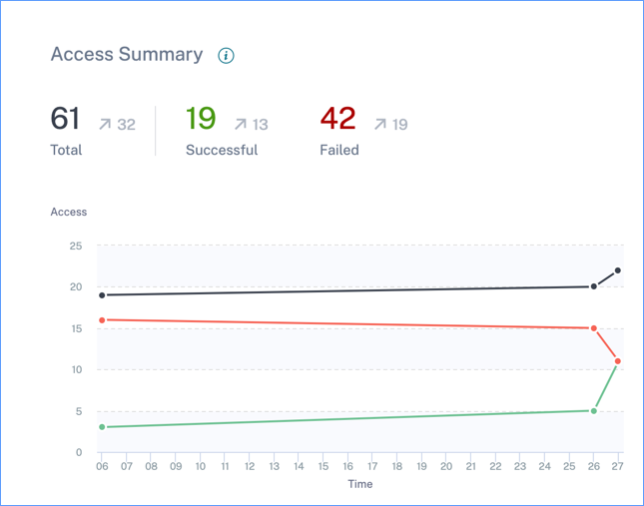
Tableau de bord Stratégies et actions
Citrix Analytics introduit le panneau Stratégies et actions sur le tableau de bord Utilisateurs. Il affiche les cinq principales stratégies et actions appliquées aux profils utilisateur. Vous pouvez trier les données en fonction des principales stratégies et des principales actions pour une période sélectionnée.
Pour plus d'informations, consultez Politiques et actions.
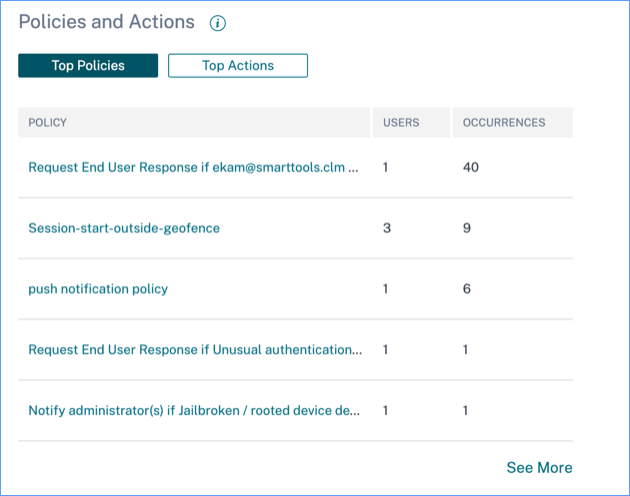
Recherche en libre-service pour les stratégies
Utilisez la recherche en libre-service pour afficher les événements utilisateur qui ont satisfait à vos stratégies définies. Vous pouvez également afficher les actions qu'Analytics a appliquées pour ces événements anormaux. Utilisez les facettes et la zone de recherche pour rechercher les événements requis.
Pour afficher les événements, dans la zone de recherche, sélectionnez Stratégies dans la liste, sélectionnez la période, puis cliquez sur Rechercher.
Pour plus d'informations, consultez Recherche en libre-service pour les stratégies.
Fonctionnalités obsolètes
Suppression de la condition basée sur la stratégie de modification du score de risque
Lorsque vous configurez des stratégies, vous ne pouvez plus utiliser la condition basée sur la stratégie Modification du score de risque. Citrix Analytics ne prend pas en charge cette condition.
Pour plus d'informations, consultez Politiques et actions.
Suppression de plusieurs actions basées sur la stratégie
Lorsque vous configurez des stratégies, vous ne pouvez plus appliquer plusieurs actions. Citrix Analytics ne prend en charge qu'une seule action par stratégie.
Pour plus d'informations, consultez Politiques et actions.
December 12, 2019
Nouvelles fonctionnalités
Prise en charge des versions de Splunk
Citrix Analytics prend en charge les versions suivantes de Splunk :
-
Splunk 8.0 64 bits
-
Splunk 7.3 64 bits
Pour tirer le meilleur parti des avantages de sécurité de l'intégration de Splunk, mettez à niveau vers la dernière version de l'application de module complémentaire Splunk à partir de la page Télécharger.
Pour plus d'informations sur les versions de Splunk prises en charge, consultez Versions prises en charge.
December 04, 2019
Nouvelles fonctionnalités
Indicateur de risque personnalisé pour Citrix Gateway
À l'aide d'indicateurs de risque personnalisés, vous pouvez désormais définir les conditions et la fréquence de déclenchement des indicateurs de risque pour les événements Citrix Gateway. Lorsqu'un événement utilisateur remplit les conditions, Analytics déclenche les indicateurs de risque. Pour plus d'informations sur la création d'un indicateur de risque personnalisé, consultez Indicateurs de risque personnalisés.
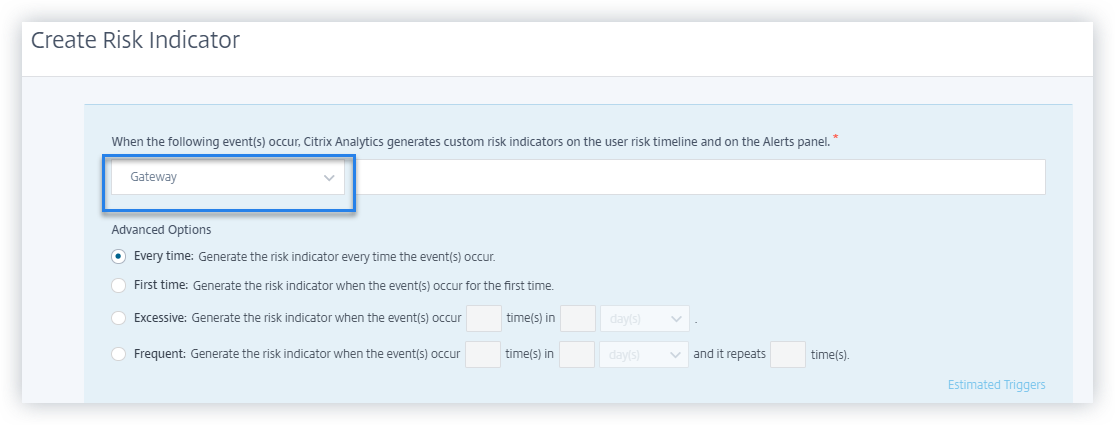
November 22, 2019
Nouvelles fonctionnalités
Premier accès depuis un nouvel appareil – Indicateur de risque Citrix Virtual Apps and Desktops
Citrix Analytics détecte les menaces d'accès basées sur un accès depuis un nouvel appareil et déclenche l'indicateur de risque correspondant.
L'indicateur de risque Premier accès depuis un nouvel appareil est déclenché lorsqu'un utilisateur se connecte depuis un appareil après 90 jours. Cet événement est déclenché car Citrix Receiver n'a aucun enregistrement de connexion depuis cet appareil nouveau ou inconnu au cours des 90 derniers jours. Pour plus d'informations, consultez Indicateurs de risque Citrix Virtual Apps and Desktops et Citrix DaaS.
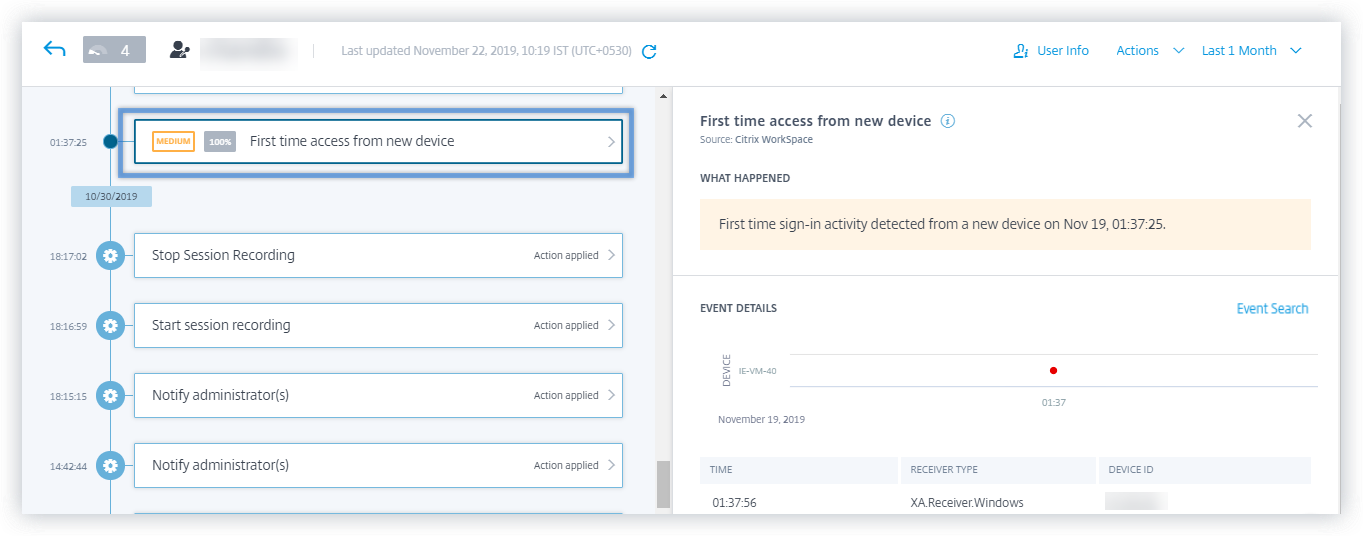
Premier accès depuis une nouvelle adresse IP – Indicateur de risque Citrix Gateway
Citrix Analytics détecte les menaces d'accès basées sur un accès depuis une nouvelle adresse IP et déclenche l'indicateur de risque correspondant.
L'indicateur de risque Premier accès depuis une nouvelle adresse IP est déclenché lorsqu'un utilisateur se connecte depuis une adresse IP après 90 jours. Cet événement est déclenché car Citrix Receiver n'a aucun enregistrement de connexion depuis cette adresse IP nouvelle ou inconnue au cours des 90 derniers jours.
Pour plus d'informations, consultez Indicateurs de risque Citrix Gateway.
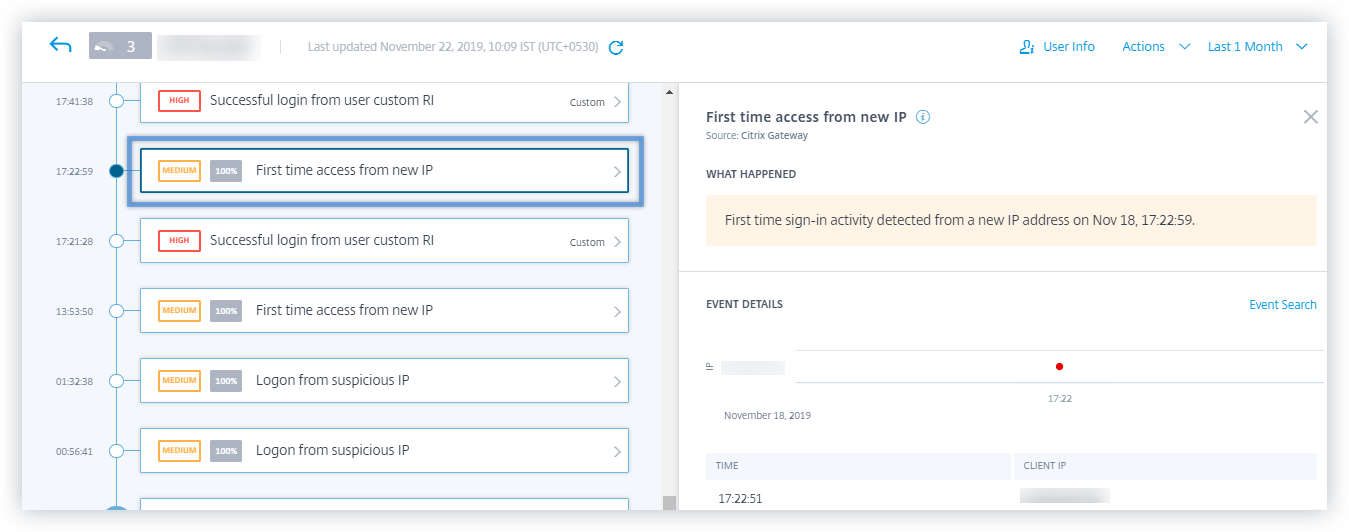
Connexion depuis une adresse IP suspecte – Indicateur de risque Citrix Gateway
Citrix Analytics détecte les menaces d'accès utilisateur basées sur l'activité de connexion depuis une adresse IP suspecte et déclenche l'indicateur de risque Connexion depuis une adresse IP suspecte.
Cet indicateur de risque est déclenché lorsqu'un utilisateur tente d'accéder au réseau depuis une adresse IP suspecte. Analytics considère une adresse IP comme suspecte en fonction de l'une des conditions suivantes :
-
Est répertoriée dans le flux de renseignements sur les menaces IP externes
-
Comporte plusieurs enregistrements de connexion utilisateur depuis un emplacement inhabituel
-
Présente un nombre excessif de tentatives de connexion échouées pouvant indiquer une attaque par force brute
Pour plus d'informations, consultez Indicateurs de risque Citrix Gateway.
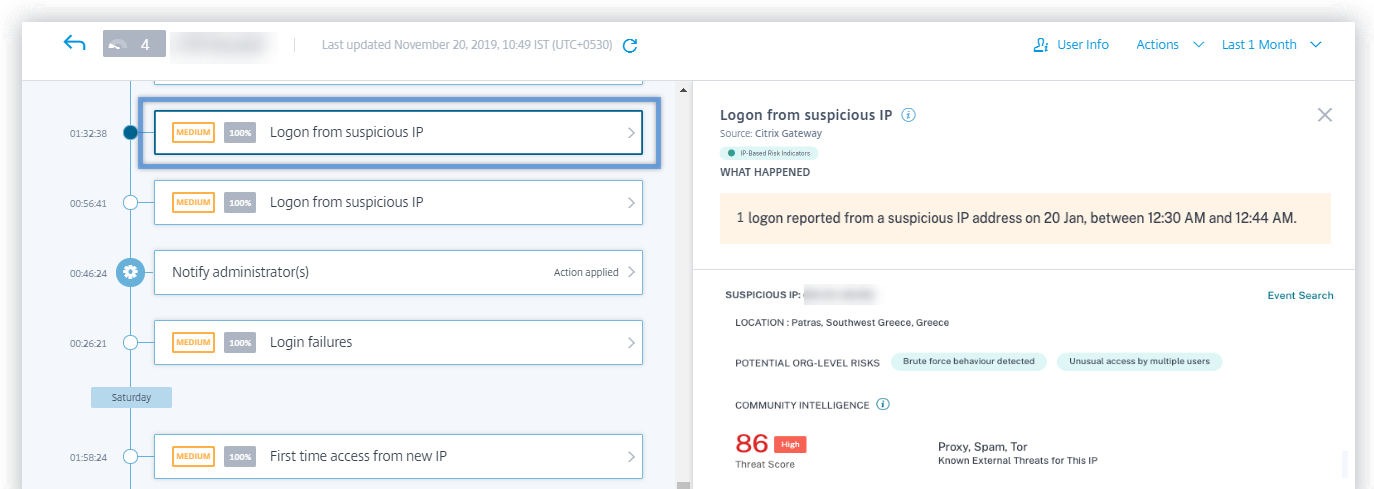
Recherche en libre-service pour les événements Citrix Gateway
Utilisez la fonction de recherche en libre-service pour obtenir des informations sur les événements utilisateur reçus de la source de données Citrix Gateway. Citrix Analytics reçoit des événements tels que l'étape d'authentification, le type d'autorisation, le code de session VPN, l'état de la session VPN pour les utilisateurs de Citrix Gateway. Utilisez les facettes et la zone de recherche pour rechercher les événements requis et explorer les données sous-jacentes.
Pour afficher les événements, dans la zone de recherche, sélectionnez Gateway dans la liste, sélectionnez la période, puis cliquez sur Search.
Pour plus d'informations, consultez Recherche en libre-service pour Gateway.
Recherche en libre-service pour les événements Citrix Remote Browser Isolation™
Utilisez la fonction de recherche en libre-service pour obtenir des informations sur les événements de navigation reçus du service Citrix Remote Browser Isolation. Citrix Analytics reçoit des événements tels que la connexion de session, le lancement de session, les applications publiées, les applications supprimées pour chaque connexion utilisateur. Utilisez la zone de recherche pour rechercher les événements requis et explorer les données sous-jacentes.
Pour afficher les événements, dans la zone de recherche, sélectionnez Remote Browser Isolation dans la liste, sélectionnez la période, puis cliquez sur Search.
Pour plus d'informations, consultez Recherche en libre-service pour Remote Browser Isolation.
Action Supprimer de la liste de surveillance
Vous pouvez retirer un utilisateur de la liste de surveillance soit en appliquant la méthode manuelle, soit en appliquant une méthode basée sur une stratégie. Pour plus d'informations, consultez Liste de surveillance.
Messages d'intégration améliorés lors de la configuration d'un déploiement StoreFront
Citrix Analytics fournit désormais les messages suivants pour vous aider à configurer vos déploiements StoreFront :
-
Après avoir téléchargé le fichier de configuration, un message indiquant la date et l'heure du téléchargement ainsi que le nom d'utilisateur s'affiche. Lorsque vous actualisez cette page, le bouton Download file devient Download file again.
-
Si votre configuration StoreFront est incomplète, un message d'avertissement vous invite à suivre les étapes de configuration et à connecter votre déploiement StoreFront à Analytics.
Pour plus d'informations sur la configuration de votre déploiement StoreFront, consultez Intégrer des sites locaux Citrix Virtual Apps and Desktops à l'aide de StoreFront.
Fonctionnalités obsolètes
Indicateur de risque - Accès depuis un nouvel appareil supprimé
Citrix Analytics ne déclenche plus l'indicateur de risque Accès depuis un nouvel appareil. Cependant, sur le tableau de bord utilisateur, la chronologie utilisateur et le tableau de bord des stratégies, vous pouvez afficher les données historiques relatives à cet indicateur de risque.
Pour les stratégies créées précédemment basées sur Accès depuis un nouvel appareil, vous devez soit modifier la stratégie, soit créer une stratégie avec le nouvel indicateur de risque Premier accès depuis un nouvel appareil.
November 08, 2019
Problèmes résolus
October 21, 2019
Nouvelles fonctionnalités
Nom modifié pour l'agent d'analyse
Le nom de l'agent est désormais mentionné comme agent de stratégie Analytics sur les interfaces utilisateur pour indiquer son rôle. Lors de l'intégration des sources de données Citrix Virtual Apps and Desktops sur site, Citrix Analytics indique clairement qu'un agent de stratégie est requis uniquement pour configurer les stratégies et les actions de votre site. Cet agent n'a aucun rôle dans la transmission des données depuis la source de données. Pour plus d'informations, consultez Source de données Citrix Virtual Apps and Desktops et Citrix DaaS.
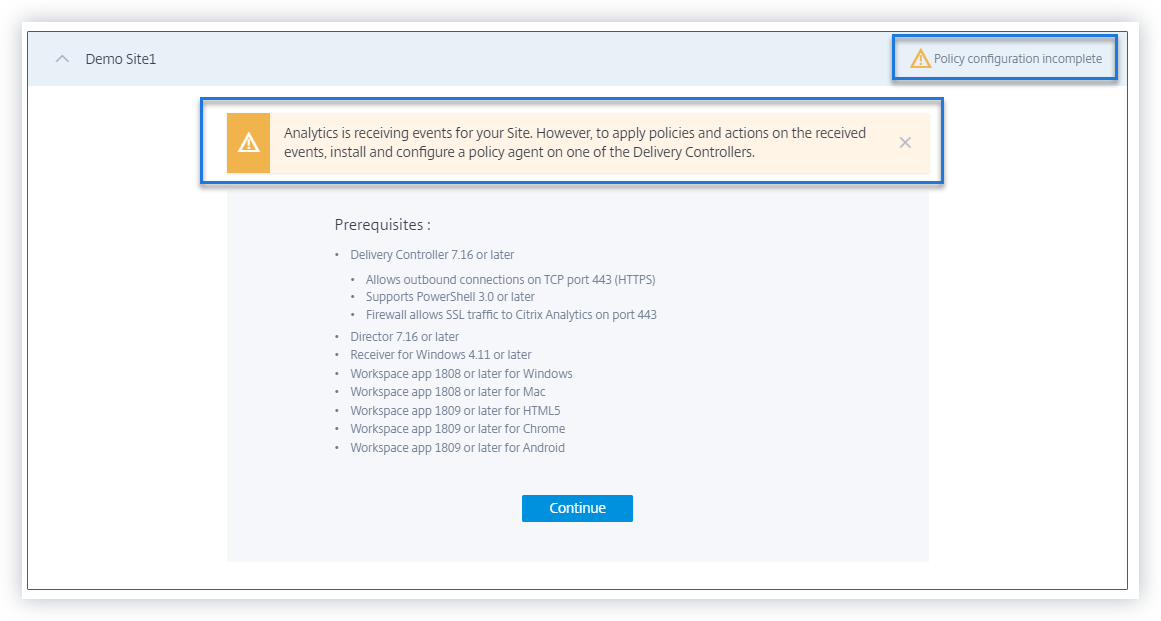
Prise en charge de la dimension temporelle pour les rapports personnalisés
Vous pouvez désormais regrouper les événements en fonction du temps en sélectionnant la dimension Temps pour l'axe des x. Le rapport affiche le nombre total d'événements reçus en fonction des intervalles de temps pour la période sélectionnée. Pour plus d'informations sur la création de rapports, consultez Rapports personnalisés.
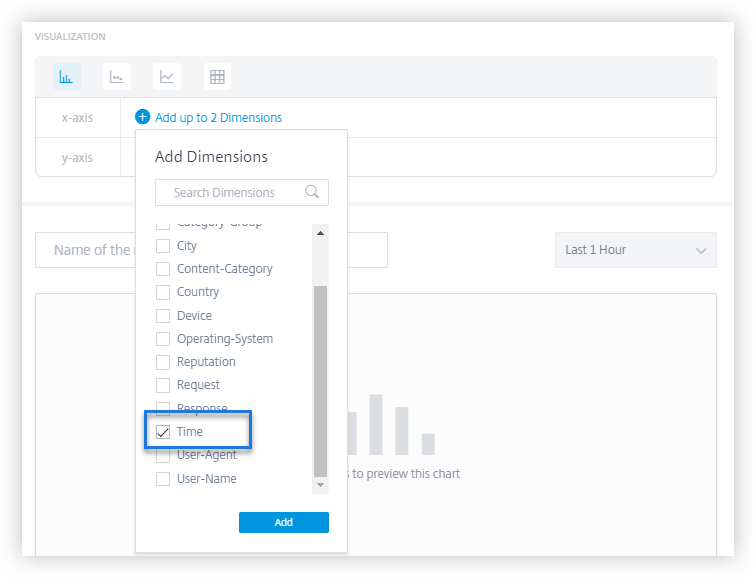
Améliorations des journaux d'audit
L'expérience utilisateur de la page Journal d'audit est améliorée.
-
Vous pouvez afficher la date et l'heure de la dernière mise à jour de la page Journal d'audit et actualiser la page pour afficher les derniers journaux d'audit.
-
Vous pouvez effacer tous les filtres appliqués aux journaux d'audit.
Pour plus d'informations sur les données d'audit, consultez Journaux d'audit.
Problèmes résolus
September 23, 2019
August 30, 2019
Nouvelles fonctionnalités
Modification de la période par défaut sur les tableaux de bord
La période par défaut sur les tableaux de bord suivants est passée de Dernière heure à Dernier mois :
-
Utilisateurs
-
Chronologie des risques
-
Accès utilisateur
-
Accès aux applications
-
Partager des liens
-
Historique des alertes
Désormais, les tableaux de bord affichent les événements du dernier mois par défaut. Vous bénéficiez d'une expérience plus attrayante lors de l'utilisation de ces tableaux de bord. Par exemple, lorsque vous ouvrez le tableau de bord Accès aux applications, celui-ci affiche par défaut les événements d'accès aux applications du dernier mois.
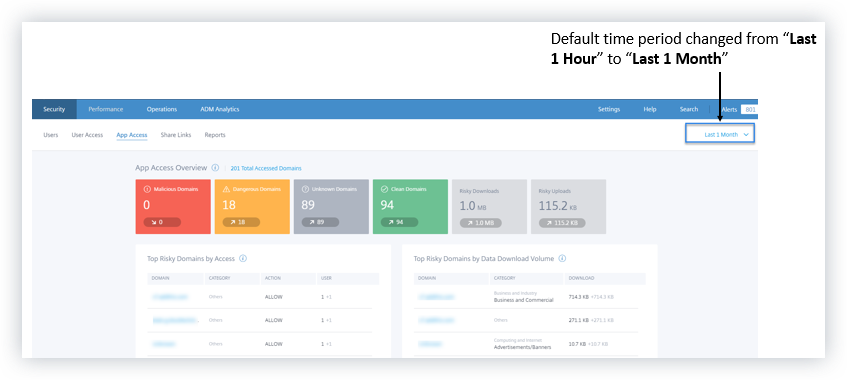
Problèmes résolus
August 20, 2019
Nouvelles fonctionnalités
Améliorations de la recherche en libre-service
-
L'expérience utilisateur de la page de libre-service est améliorée. Vous pouvez désormais basculer facilement entre la chronologie des risques utilisateur et la page de recherche en libre-service.
-
Vous pouvez désormais trier vos événements par heure. Par défaut, les événements les plus récents apparaissent en premier dans le tableau des événements. Cliquez sur l'icône de tri dans la colonne HEURE pour trier les événements en fonction de l'heure la plus récente ou de l'heure la plus ancienne.
Pour plus d'informations sur l'utilisation de la recherche en libre-service, consultez Recherche en libre-service.
Améliorations des rapports personnalisés
-
De nouvelles dimensions sont ajoutées pour les sources de données Access Control, Content Collaboration et Apps and Desktops. Vous pouvez choisir ces dimensions pour créer des rapports. Les dimensions suivantes sont ajoutées pour les sources de données :
-
Access Control : Agent utilisateur, Nom d'utilisateur
-
Content Collaboration : E-mail de l'utilisateur, Nom d'utilisateur, Créé par, ID de compte, ID client OAuth, ID d'événement, ID de dossier, Nom du dossier, ID de ressource, ID de formulaire, Adresse IP du client
-
Apps and Desktops : Nom d'utilisateur, Adresse IP, ID de périphérique, Jailbreaké, Type de lancement de session, Nom du serveur de session, Nom d'utilisateur de la session, Nom du fichier téléchargé, Chemin du fichier téléchargé, Nom de l'imprimante, Nom du fichier des détails du travail d'impression, URL de lancement de l'application SaaS, Opération du Presse-papiers, Résultat des détails du Presse-papiers
-
-
L'interface utilisateur des rapports personnalisés est améliorée avec la prise en charge de la pagination et une option Effacer tout pour les filtres.
Pour plus d'informations sur la création d'un rapport personnalisé à l'aide de ces dimensions, consultez Rapports personnalisés.
Tableau de bord des indicateurs de risque
Le tableau de bord Indicateurs de risque est introduit sur la page Utilisateurs. Il récapitule les cinq principaux indicateurs de risque par défaut et personnalisés pour un utilisateur. Un lien Voir plus vous redirige vers la page Vue d'ensemble des indicateurs de risque. Cette page fournit des informations détaillées sur les indicateurs de risque générés pour une période sélectionnée.
Pour plus d'informations, consultez Tableau de bord des utilisateurs.
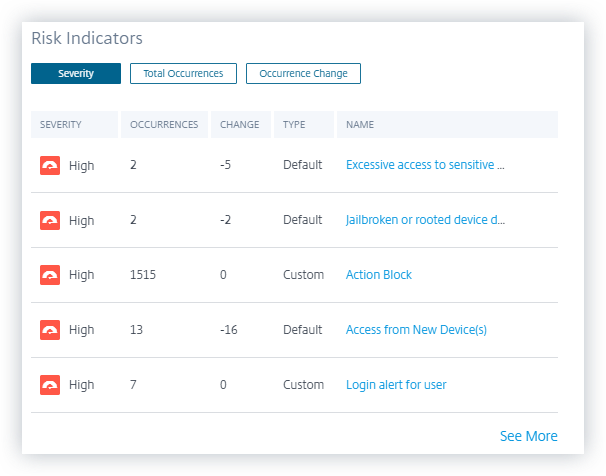
Améliorations du tableau de bord des utilisateurs à risque
Citrix Analytics introduit les onglets Indicateurs de risque et Changement des indicateurs de risque sur le tableau de bord Utilisateurs à risque. Vous pouvez afficher les cinq principaux utilisateurs à risque en fonction de ces onglets. Le tableau de bord introduit également la colonne Indicateurs de risque. Elle affiche le nombre d'indicateurs de risque pour un utilisateur.
La page Utilisateurs à risque introduit les colonnes Occurrences et Changement des occurrences. Ces colonnes récapitulent le nombre total d'occurrences et le changement des occurrences des indicateurs de risque personnalisés et par défaut.
Pour plus d'informations, consultez Tableau de bord des utilisateurs.
Indicateur de risque de lien de partage - Téléchargements excessifs
Citrix Analytics détecte les menaces d'accès basées sur des téléchargements excessifs sur un lien de partage et déclenche l'indicateur de risque Téléchargements excessifs. En identifiant les liens de partage avec des téléchargements excessifs, basés sur le comportement précédent, vous pouvez surveiller le lien de partage pour détecter d'éventuelles attaques. Cet indicateur de risque vous aide à identifier une activité de téléchargement de fichiers excessive.
Pour plus d'informations, consultez Téléchargements excessifs.
Recherche en libre-service pour les données d'authentification
Utilisez la recherche en libre-service pour obtenir des informations sur les événements d'authentification. Citrix Analytics reçoit les événements d'authentification tels que la connexion utilisateur, la déconnexion utilisateur et la mise à jour client du service Identity and Access Management de Citrix Cloud. La recherche fournit un rapport détaillé sur les événements d'authentification, vous aide à identifier les problèmes d'authentification et à les résoudre. Vous pouvez également définir une requête de recherche pour récupérer les événements qui correspondent à vos critères définis.
Pour afficher les événements, sélectionnez Authentification dans la liste, sélectionnez la période, puis cliquez sur Rechercher.
Pour plus d'informations, consultez Recherche en libre-service pour l'authentification.
July 11, 2019
Nouvelles fonctionnalités
Indicateurs de risque personnalisés
Les indicateurs de risque par défaut générés par Citrix Analytics sont basés sur des algorithmes d'apprentissage automatique. Citrix Analytics vous permet désormais de créer des indicateurs de risque personnalisés. En fonction des événements utilisateur, vous pouvez définir les conditions et créer des indicateurs de risque personnalisés.
Lorsque les conditions définies sont remplies, Citrix Analytics génère les indicateurs de risque personnalisés, similaires aux indicateurs de risque par défaut, et les affiche sur la chronologie des risques de l'utilisateur. Les indicateurs de risque personnalisés sont signalés par une étiquette sur la chronologie des risques de l'utilisateur.
Pour plus d'informations, consultez Indicateurs de risque personnalisés.
Statut privilégié sur la chronologie des risques
La chronologie des risques de l'utilisateur affiche les événements suivants chaque fois qu'il y a un changement dans le statut de privilège Administrateur ou Exécutif d'un utilisateur :
-
Ajouté au groupe Exécutif
-
Supprimé du groupe Exécutif
-
Privilège élevé à Administrateur
-
Privilège Administrateur supprimé
Lorsqu'un indicateur de risque est déclenché pour un utilisateur, vous pouvez le corréler avec l'événement de modification de statut de privilège spécifié. Si nécessaire, vous pouvez appliquer les actions appropriées sur le profil utilisateur.
Pour plus d'informations, consultez Chronologie des risques utilisateur.
Action d'expiration du lien de partage
Citrix Analytics vous permet d'appliquer des actions sur les indicateurs de risque de lien de partage. Actuellement, l'action prise en charge est Faire expirer le lien de partage.
Pour plus d'informations, consultez Indicateurs de risque de lien de partage Citrix.
Améliorations de la recherche en libre-service
-
Prise en charge du caractère générique * dans la requête de recherche : Utilisez l'astérisque (*\) dans votre requête de recherche pour faire correspondre n'importe quel caractère zéro ou plusieurs fois. Par exemple, la requête de recherche User-Name = "John*" affiche les événements pour tous les noms d'utilisateur qui commencent par John.
-
Ajout de l'option Effacer tout pour les facettes : Cliquez sur Effacer tout pour supprimer toutes les facettes sélectionnées en une seule fois.
-
Afficher les données des colonnes masquées dans la liste des événements : Après avoir supprimé une colonne du tableau des événements, vous pouvez afficher les données correspondantes dans la liste des événements utilisateur. Développez la ligne d'événement d'un utilisateur et affichez les données.
Pour plus d'informations, consultez Recherche en libre-service.
Statut d'erreur de données sur les cartes de site
Les cartes de site affichent l'étiquette Aucune donnée reçue en rouge lorsque Citrix Analytics ne reçoit pas d'événements de la source de données depuis la dernière heure. Elles affichent également le nombre d'événements reçus et sont liées à la page de recherche en libre-service correspondante. Cette fonctionnalité vous aide à afficher les événements correspondants sur la page de recherche en libre-service et à vérifier les problèmes de transmission de données.
Remarque
Actuellement, la recherche en libre-service est disponible uniquement pour les sources de données Access, Content Collaboration et Apps and Desktop.
Pour plus d'informations, consultez Activer Analytics sur les sources de données Citrix.
June 19, 2019
Problèmes résolus
June 17, 2019
Nouvelles fonctionnalités
Configuration de StoreFront
Si votre organisation utilise StoreFront sur site, vous pouvez désormais configurer StoreFront pour qu'il se connecte à Citrix Analytics. La configuration est effectuée à l'aide d'un fichier de configuration importé de Citrix Analytics. Une fois la configuration réussie, l'application Citrix Workspace envoie les événements utilisateur à Citrix Analytics pour générer des informations exploitables sur les comportements des utilisateurs. Ces informations vous aident à détecter tout comportement utilisateur anormal et à gérer de manière proactive les menaces de sécurité dans votre organisation. Pour plus d'informations, consultez Intégrer des sites Citrix Virtual Apps and Desktops sur site à l'aide de StoreFront.
May 30, 2019
Nouvelles fonctionnalités
Échecs de connexion excessifs
Citrix Analytics détecte les menaces d'accès basées sur une activité de connexion excessive et déclenche l'indicateur de risque « Échecs de connexion excessifs ». Cet indicateur de risque est déclenché lorsqu'un utilisateur subit plusieurs tentatives de connexion infructueuses pour accéder à Content Collaboration. En identifiant les utilisateurs présentant des échecs de connexion excessifs, en fonction de leur comportement antérieur, les administrateurs peuvent surveiller le compte de l'utilisateur pour détecter les attaques par force brute.
Remarque
Échecs de connexion excessifs est maintenant renommé en Échecs d'authentification excessifs.
Problèmes résolus
-
Pour certains événements utilisateur transmis par les applications Citrix Workspace, la source de données est incorrectement identifiée comme Endpoint Management au lieu de Citrix Virtual Apps and Desktops.
-
Le tableau de bord Utilisateurs met beaucoup de temps à se charger pour la période Dernier mois. Ce problème se produit lorsque le nombre d'utilisateurs est élevé. Dans certains cas, vous pouvez même rencontrer des erreurs 601.
-
Citrix Content Collaboration n'est pas détecté comme source de données bien que certains utilisateurs s'abonnent au service sur Citrix Cloud.
May 09, 2019
Nouvelles fonctionnalités
Création de rapports personnalisés
Vous pouvez désormais créer des rapports personnalisés en fonction de vos besoins opérationnels. Citrix Analytics fournit une liste de dimensions et de métriques en fonction de la source de données sélectionnée. Choisissez les paramètres requis et les types de visualisation tels que le graphique à barres, le graphique d'événements, le graphique linéaire ou le tableau pour créer vos rapports. La création de rapports vous aide à organiser et à analyser vos données graphiquement.
Pour créer un rapport personnalisé, dans l'onglet Sécurité, cliquez sur Rapports > Créer un rapport. Pour afficher vos rapports précédemment créés, dans l'onglet Sécurité, cliquez sur Rapports. Pour plus d'informations, consultez Rapports personnalisés.
Surveillance des utilisateurs privilégiés
Citrix Analytics vous permet de surveiller de près les anomalies de comportement des utilisateurs privilégiés au sein d'une organisation. Étant donné que les utilisateurs privilégiés sont très vulnérables aux menaces de sécurité, il devient difficile de distinguer leurs activités quotidiennes des activités malveillantes. Par conséquent, les activités malveillantes des utilisateurs privilégiés restent longtemps indétectées. Cette fonctionnalité vous permet de surveiller de manière proactive ces activités et de prendre les mesures appropriées sur les comptes d'utilisateur concernés. Les utilisateurs privilégiés sont représentés par une icône sur le tableau de bord Utilisateurs.
Citrix Analytics prend en charge la surveillance des types d'utilisateurs privilégiés suivants :
-
Administrateurs - Utilisateurs auxquels des privilèges d'administrateur sont attribués par le service Citrix respectif. Actuellement, Citrix Analytics prend en charge la surveillance des utilisateurs privilégiés pour les utilisateurs disposant de privilèges d'administrateur dans le service Content Collaboration.
-
Dirigeants - Dans Citrix Analytics, vous pouvez marquer un groupe AD comme groupe de dirigeants. Le fait de marquer un groupe AD comme groupe de dirigeants fait de tous les utilisateurs du groupe des utilisateurs privilégiés. S'il n'est plus nécessaire de prendre en charge les anomalies de comportement des utilisateurs d'un groupe AD, vous pouvez supprimer le groupe en tant que groupe de dirigeants.
Pour plus d'informations, consultez Utilisateurs privilégiés.
Résumé hebdomadaire par e-mail
Citrix Analytics envoie un e-mail hebdomadaire aux administrateurs récapitulant les expositions aux risques de sécurité dans l'environnement informatique de leur organisation. La notification par e-mail est envoyée tous les mardis aux administrateurs et met en évidence les événements de sécurité survenus la semaine précédente. Cet e-mail garantit que les administrateurs sont informés des expositions aux risques de sécurité sans se connecter à Citrix Analytics. Pour plus d'informations, consultez Résumé hebdomadaire par e-mail.
April 26, 2019
Nouvelles fonctionnalités
Administrateurs délégués
Citrix Analytics prend désormais en charge les rôles d'administrateur délégué. Cette fonctionnalité vous permet d'inviter d'autres administrateurs à votre compte Citrix Cloud pour gérer Citrix Analytics pour votre organisation. Si vous êtes un administrateur Citrix Analytics avec une autorisation d'accès complet, vous pouvez ajouter d'autres administrateurs à votre compte Citrix Cloud. Ces administrateurs supplémentaires sont appelés administrateurs délégués. Vous pouvez actuellement attribuer un accès en lecture seule aux administrateurs délégués. Pour plus d'informations, consultez Administrateurs délégués.
Problèmes résolus
Certains indicateurs de risque pour les sources de données qui utilisent le streaming de données ne génèrent pas d'alertes. Vous ne recevez aucune notification d'alerte et les actions basées sur des stratégies ne sont pas appliquées automatiquement si l'un des indicateurs de risque suivants est déclenché :
-
Indicateurs de risque Citrix Endpoint Management - Appareil non géré, appareil jailbreaké ou rooté, et appareil avec des applications figurant sur liste noire.
-
Indicateur de risque Citrix Virtual Apps and Desktops - Accès depuis un appareil avec un système d'exploitation (SE) non pris en charge.
-
Indicateur de risque Citrix Content Collaboration - Accès excessif aux fichiers sensibles.
February 19, 2019
Nouvelles fonctionnalités
Intégration Splunk
Citrix Analytics s'intègre à Splunk pour améliorer vos expériences de surveillance des incidents de sécurité et de dépannage. Cette intégration enrichit vos sources de données existantes avec les capacités d'analyse des risques et l'intelligence de Citrix Analytics for Security, tels que les indicateurs de risque, les scores de risque et les profils utilisateur. Citrix Analytics exporte les informations d'analyse des risques vers un canal. Splunk récupère ces informations depuis ce canal.
L'intégration Splunk implique une configuration sur Citrix Analytics, l'installation de l'application Citrix Analytics Add-on for Splunk et la configuration de l'application. Assurez-vous d'activer le traitement des données pour au moins une source de données. Cela aide Citrix Analytics à démarrer le processus d'intégration Splunk.
Pour plus d'informations, consultez Intégration Splunk.
Enregistrement dynamique des sessions
Citrix Analytics introduit la possibilité de déclencher l'enregistrement de session de manière dynamique sur les sessions Virtual Apps and Desktops actuelles des utilisateurs. Cela permet de recueillir les preuves nécessaires à l'analyse des risques et de prendre les mesures de réponse aux incidents appropriées, telles que la déconnexion des sessions et le blocage de l'utilisateur.
Pour plus d'informations, consultez Stratégies et actions.
Tableau de bord des liens de partage et indicateur de risque
Citrix Analytics introduit la visibilité des risques pour les liens de partage basée sur les données collectées auprès de Citrix Content Collaboration. Cela vous aide à comprendre l'exposition au risque des liens de partage grâce aux indicateurs de risque que les liens de partage déclenchent.
Pour plus d'informations, consultez le tableau de bord des liens de partage.
Actuellement, l'indicateur de risque de téléchargement de partage sensible anonyme est déclenché pour un lien de partage. Lorsque Content Collaboration détecte ce comportement à risque, Citrix Analytics reçoit les événements. Vous êtes averti dans le panneau Alertes et l'indicateur de risque de téléchargement de partage sensible anonyme est ajouté à la chronologie des risques du lien de partage.
Pour plus d'informations, consultez la chronologie des risques de lien de partage et les indicateurs de risque Citrix Share Link.
Intégration de Microsoft Active Directory
Vous pouvez désormais intégrer Microsoft Active Directory à Citrix Analytics. Cette intégration améliore le contexte des utilisateurs à risque avec des informations supplémentaires telles que le titre du poste, l'organisation, l'emplacement du bureau, l'e-mail et les coordonnées. Vous pouvez obtenir une meilleure visibilité d'un utilisateur sur la page de profil utilisateur dans Citrix Analytics.
Pour plus d'informations, consultez Intégrer Analytics à Microsoft Active Directory.
January 04, 2019
Nouvelles fonctionnalités
Ajout de la colonne SOURCE pour les indicateurs de risque existants
La colonne SOURCE a été introduite dans la section DÉTAILS DE L'ÉVÉNEMENT pour les indicateurs de risque suivants :
-
Mises en ligne de fichiers excessives
-
Téléchargements de fichiers excessifs
-
Partage de fichiers excessif
-
Suppression excessive de fichiers ou de dossiers
Pour plus d'informations, consultez les indicateurs de risque de Citrix Content Collaboration.
Profil utilisateur avancé
La vue Informations utilisateur du profil utilisateur a été améliorée. Le lien Vue des tendances a été introduit dans le coin supérieur droit des sections Application, Appareils et Utilisation des données. Le lien Vue cartographique a été introduit dans le coin supérieur droit de la section Emplacements. Ces liens fournissent une représentation graphique du comportement historique de l'utilisateur pendant une période donnée. Vous pouvez accéder aux Informations utilisateur à partir de la chronologie des risques de l'utilisateur ou de la page Sources de données.
Remarque
Les données d'authentification et de domaines ne sont actuellement pas disponibles dans le profil Informations utilisateur.
Pour plus d'informations, consultez Chronologie et profil des risques utilisateur.
Indicateurs de risque Microsoft Graph Security
Microsoft Graph Security intégré peut recevoir les détails des indicateurs de risque de l'un des fournisseurs de sécurité suivants et les transmettre à Citrix Analytics :
-
Azure AD Identity Protection
-
Microsoft Defender pour point de terminaison
Pour plus d'informations, consultez Indicateurs de risque Microsoft Graph Security.
Façons d'accéder à la page de recherche en libre-service
Vous pouvez désormais accéder à la page de recherche en libre-service à l'aide des options suivantes :
-
Barre supérieure : Cliquez sur Rechercher dans la barre supérieure pour accéder directement à la page de recherche.

-
Chronologie des risques sur la page de profil utilisateur : Cliquez sur Recherche d'événements pour accéder à la page de recherche et afficher les événements correspondant à l'indicateur de risque d'un utilisateur spécifique et à la source de données. Pour plus d'informations, consultez Recherche en libre-service.
Recherche en libre-service pour Content Collaboration
Utilisez la recherche en libre-service pour obtenir des informations sur les événements associés à la source de données Content Collaboration. Pour afficher les événements, sélectionnez Content Collaboration dans la liste, sélectionnez la période, puis cliquez sur Rechercher. Pour plus d’informations, consultez Recherche en libre-service pour Content Collaboration.
Recherche en libre-service pour Apps and Desktops
Utilisez la recherche en libre-service pour obtenir des informations sur les événements associés à la source de données Apps and Desktops. Pour afficher les événements, sélectionnez Apps and Desktops dans la liste, sélectionnez la période, puis cliquez sur Rechercher. Pour plus d’informations, consultez Recherche en libre-service pour Apps and Desktops.
Exporter les événements de recherche en libre-service vers un fichier CSV
Vous pouvez désormais exporter les événements de recherche en libre-service vers un fichier CSV et télécharger le fichier pour une utilisation future. Pour plus d’informations, consultez Recherche en libre-service.
Intégration améliorée pour Citrix Virtual Apps and Desktops
Le processus d’intégration de la source de données Citrix Virtual Apps and Desktops a été amélioré pour offrir une meilleure expérience utilisateur. Les cartes de site et les étapes d’intégration ont été modifiées. Pour plus d’informations, consultez Source de données Citrix Virtual Apps and Desktops et Citrix DaaS.
November 29, 2018
Nouvelles fonctionnalités
Source de données Microsoft Security Graph
Microsoft Graph Security est une source de données externe qui agrège les données de plusieurs fournisseurs de sécurité. Il fournit également un accès aux données d’inventaire des utilisateurs.
Citrix Analytics prend actuellement en charge les fournisseurs de sécurité Azure AD identity protection et Microsoft Defender for Endpoint associés à cette source de données.
Pour intégrer cette source de données, vous devez obtenir les autorisations de la plateforme d’identité Microsoft. Pour plus d’informations, consultez Microsoft Graph Security.
Afficher les détails de l'événement et les utilisateurs découverts sur les cartes de site pour les sources de données
Les cartes de site pour les sources de données affichent désormais les détails de l'événement et le nombre d'utilisateurs. Par exemple, vous pouvez afficher les détails de l'événement et les utilisateurs pour le contrôle d'accès sur la carte de site. Pour plus d'informations, consultez Activer l'analyse sur les sources de données.
November 16, 2018
Nouvelles fonctionnalités
Recherche en libre-service pour les données d'accès
Vous pouvez utiliser la recherche en libre-service pour obtenir des informations sur les détails d'accès des utilisateurs de votre entreprise. Citrix Analytics collecte les détails d'accès des utilisateurs à partir du service Citrix Access Control. Utilisez les facettes et la requête de recherche pour affiner vos résultats de recherche.
Pour utiliser la page de recherche en libre-service, sous l'onglet Sécurité, cliquez sur Recherche d'événements.
Pour plus d'informations, consultez Recherche en libre-service pour l'accès.
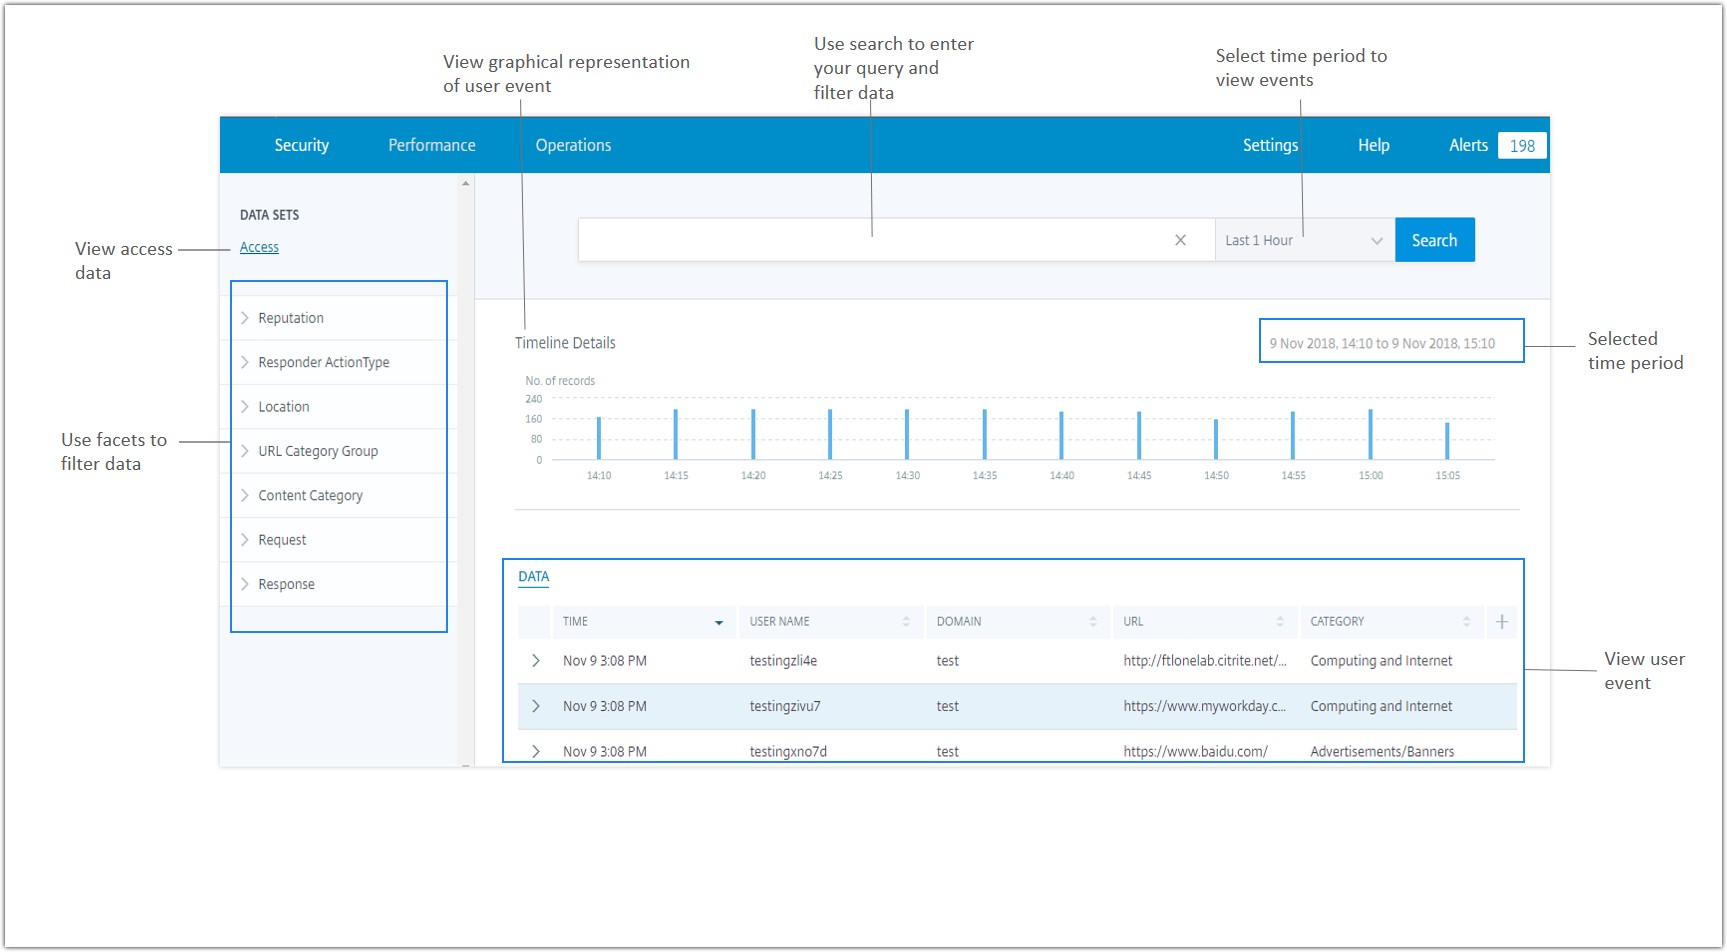
Commentaires sur l'indicateur de risque
Grâce à la fonctionnalité de commentaires sur les indicateurs de risque de Citrix Analytics, vous pouvez fournir des commentaires concernant un indicateur de risque. Vos commentaires aident à confirmer si l'incident de sécurité signalé est exact ou non.
Actuellement, cette fonctionnalité est prise en charge sur l'indicateur de risque Accès de connexion inhabituel déclenché par la source de données Content Collaboration. Si cet indicateur de risque déclenché est incorrect, vous pouvez le signaler comme faux positif et fournir des commentaires. Vous pouvez également modifier les commentaires que vous avez précédemment soumis. Citrix Analytics capture vos commentaires et valide les informations prédites pour optimiser la détection des comportements anormaux.
Problèmes résolus
-
Vous ne pouvez pas modifier et enregistrer une stratégie si vous accédez à Citrix Analytics à l'aide d'Internet Explorer 11.0.