
Impostazioni dei criteri di redirezione bidirezionale del contenuto
La sezione Reindirizzamento del contenuto bidirezionale contiene impostazioni dei criteri per abilitare o disabilitare il reindirizzamento URL da client a VDA e da VDA a client.
Le policy del server sono impostate in Studio. A partire dalla versione 2311 dell'app Citrix Workspace™, questa impostazione sostituisce le seguenti tre impostazioni legacy in Studio che sono deprecate:
-
Consenti reindirizzamento bidirezionale del contenuto
-
URL consentiti da reindirizzare al VDA
-
URL consentiti da reindirizzare al client
Sostituisce anche le seguenti tre impostazioni locali di Group Policy Object (GPO) sui client Windows:
-
Reindirizzamento bidirezionale del contenuto
-
Override del reindirizzamento del contenuto bidirezionale
-
Reindirizzamento OAuth
Se questa impostazione è abilitata, le impostazioni da client a VDA vengono inviate al client al momento della connessione a un'app o a un desktop pubblicato per configurare il reindirizzamento del contenuto bidirezionale.
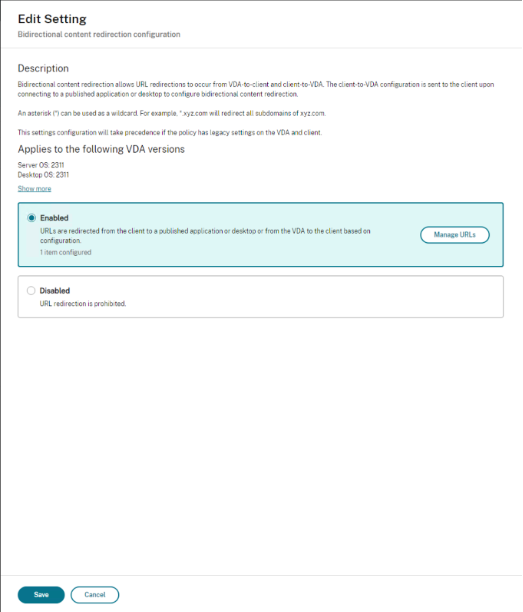
Se questa impostazione è configurata, ha la precedenza sulle impostazioni legacy in Studio e sul client. Citrix® consiglia di utilizzare solo le nuove impostazioni dei criteri ed eliminare qualsiasi impostazione legacy per evitare comportamenti imprevisti.
I criteri client non devono essere impostati se il VDA e il DDC eseguono la versione 2311 o successiva. In caso contrario, i criteri client vengono impostati dal modello amministrativo di Group Policy Object dell'app Citrix Workspace.
Citrix offre il reindirizzamento da host a client e l'accesso alle app locali per il reindirizzamento da client a URL. Tuttavia, Citrix consiglia di utilizzare il reindirizzamento del contenuto bidirezionale per i client Windows aggiunti a un dominio.
Citrix consiglia di utilizzare la nuova interfaccia utente in Studio per configurare la funzionalità.
Reindirizzamento con caratteri jolly
Il reindirizzamento bidirezionale del contenuto supporta l'uso di caratteri jolly quando si definiscono gli URL da reindirizzare. Per maggiori dettagli e per configurare il reindirizzamento bidirezionale del contenuto, consultare le istruzioni di Configurazione. In Studio, impostare l'URL con caratteri jolly modificando la stringa JSON come valore nella chiave
url nell'array hostToClientUrls o nell'array clientToHostUrls.
Nota:
-
Non impostare lo stesso URL in
hostToClientUrlseclientToHostUrlsper evitare loop infiniti. -
I domini di primo livello non sono supportati. Ad esempio,
<https://www.citrix.*>o<http://www.citrix.co*>non vengono reindirizzati.
Configurazione del reindirizzamento bidirezionale del contenuto
Impostare questo criterio su
Enabled per iniziare a configurare la funzionalità e fare clic su Gestisci URL. Impostare le seguenti configurazioni:
-
Reindirizzamento da VDA a client
-
Reindirizzamento da client a VDA
Reindirizzamento da VDA a client
Per reindirizzare gli URL dal VDA al client, immettere un URL per riga. Sono consentiti i caratteri jolly. Il reindirizzamento OAuth consente di utilizzare il browser sull'endpoint client per eseguire l'autenticazione e inviare il token al VDA.
Vantaggi:
-
È possibile evitare di archiviare queste credenziali nell'ambiente ospitato.
-
È possibile utilizzare le funzionalità biometriche disponibili sull'endpoint e non sul VDA.
Configurazioni:
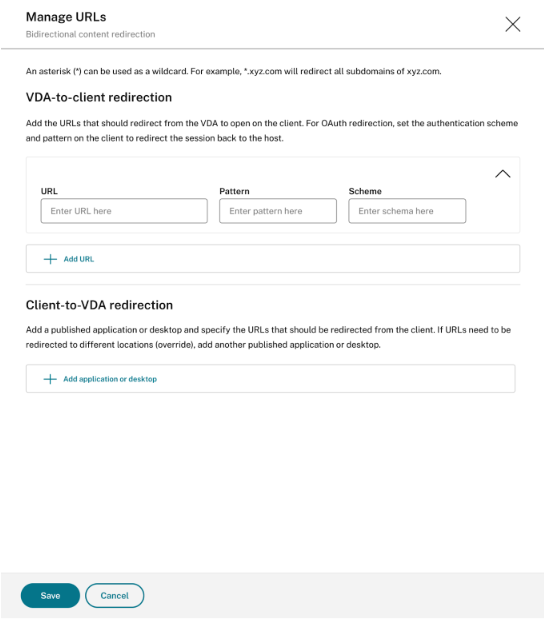
Per configurare il reindirizzamento da VDA a client per l'URL, specificare quanto segue:
-
URL (Obbligatorio) Aggiungere l'URL che deve essere reindirizzato dal VDA per aprirsi sul client. Per il reindirizzamento OAuth, impostare lo schema di autenticazione e il modello sul client per reindirizzare la sessione all'host.
-
Modello: (Facoltativo) Espressione regolare URL che, quando reindirizzata al client tramite il reindirizzamento URL da VDA a client, viene tracciata come se fosse iniziato un flusso di autenticazione OAuth, e quando il flusso si completa (rilevato dallo schema risultante o dal modello URL di reindirizzamento che viene aperto), l'URL risultante viene reindirizzato nuovamente nel VDA host che ha avviato tale flusso.
-
Schema: (Facoltativo) Se Schema è specificato, l'URL di terminazione dovrebbe essere del formato:
<scheme>://<something>. Considerare che Schema non è specificato (vuoto). In tal caso, il modello URL risultante originale viene estratto dal Modello tramite un gruppo di acquisizione di espressioni regolari (deve essere specificato nel Modello), e l'URL originale viene riscritto per utilizzare un URL di reindirizzamentocitrix-oauth-redir://. Quando il flusso si completa, l'URL di reindirizzamento originale viene quindi reindirizzato nuovamente nell'Host (VDA). In questo caso, qualsiasi server di autorizzazione OAuth deve essere configurato per consentire gli URL di reindirizzamentocitrix-oauth-redir://byIndex/1 (2, 3, ... N).
Nota:
Sebbene sia Modello che Schema siano facoltativi, se Modello è specificato, è necessario specificare anche Schema.
Reindirizzamento da client a VDA
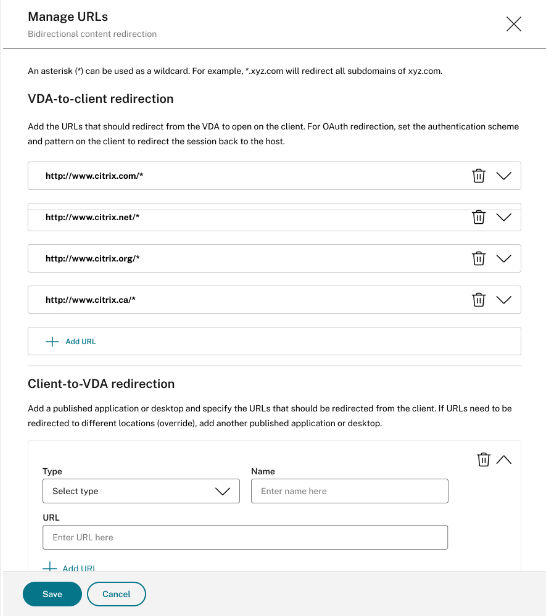
Per reindirizzare gli URL dal client al VDA, completare i seguenti passaggi:
-
Configurare la destinazione per gli URL client.
-
Selezionare Applicazione pubblicata o Desktop pubblicato.
-
Specificare il nome di tale risorsa.
-
Aggiungere tutti gli URL che devono essere reindirizzati a tale risorsa. È possibile ignorare questa risorsa predefinita aggiungendo una nuova applicazione o desktop e quindi specificando gli URL da reindirizzare a tale risorsa.
Reindirizzamento OAuth
Il reindirizzamento OAuth consente di utilizzare il browser dell'endpoint client per autenticarsi e inviare il token al VDA.
Vantaggi:
-
È possibile evitare di archiviare queste credenziali nell'ambiente ospitato.
-
È possibile utilizzare funzionalità biometriche disponibili sull'endpoint e non sul VDA.
Per configurare il reindirizzamento OAuth per l'URL, specificare i seguenti parametri:
-
oAuthRedirectionPattern: (Facoltativo) Espressione regolare dell'URL che, quando reindirizzata al client tramite il reindirizzamento URL da VDA a client, viene tracciata come se fosse iniziato un flusso di autenticazione OAuth, e quando il flusso si completa (rilevato dallo schema risultante o dal pattern URL di reindirizzamento che viene aperto), l'URL risultante viene reindirizzato nuovamente al VDA host che ha avviato tale flusso.
-
oAuthScheme: (Facoltativo) Se viene specificato uno schema, l'URL di terminazione dovrebbe essere nel formato:
<scheme>://<something>. Si consideri che lo schema non è specificato (vuoto). In tal caso, il pattern URL risultante originale viene estratto dal Pattern tramite un gruppo di cattura di espressioni regolari (deve essere specificato nel Pattern), e l'URL originale viene riscritto per utilizzare un URL di reindirizzamentocitrix-oauth-redir://. Quando il flusso si completa, l'URL di reindirizzamento originale viene quindi reindirizzato nuovamente nell'Host (VDA). In questo caso, qualsiasi server di autorizzazione OAuth deve essere configurato per consentire gli URL di reindirizzamentocitrix-oauth-redir://byIndex/1 (2, 3, ... N).
Per un reindirizzamento da client a VDA, creare clientToHostConfig per ogni risorsa da reindirizzare. Per ogni risorsa, includere i seguenti parametri:
-
publishedAppOrDesktopNameType: (Obbligatorio) Un desktop pubblicato (“Desktop”) o un'applicazione pubblicata (“Application”) configurata in Studio. Se la risorsa non è valida, il reindirizzamento non funziona correttamente.
-
publishedAppOrDesktopName: (Obbligatorio) Nome della risorsa come configurato in Studio.
-
clientToHostUrls: (Obbligatorio) Elenco di URL da reindirizzare dal client all'host (VDA). Sono consentiti i caratteri jolly.
Limitazione nota
Quando si avvia un browser utilizzando PowerShell con uno schema URL personalizzato (non HTTP o HTTPS), gli URL personalizzati non vengono reindirizzati al client.