
Configurações de política de redirecionamento de conteúdo bidirecional
A seção Redirecionamento de Conteúdo Bidirecional possui configurações de política para habilitar ou desabilitar o redirecionamento de URL do cliente para VDA e do VDA para o cliente.
As políticas do servidor são definidas no Studio. A partir da versão 2311 do aplicativo Citrix Workspace™, esta configuração substitui as três configurações legadas a seguir no Studio, que estão obsoletas:
-
Permitir redirecionamento de conteúdo bidirecional
-
URLs permitidas para serem redirecionadas para o VDA
-
URLs permitidas para serem redirecionadas para o Cliente
Ele também substitui as três configurações de Objeto de Política de Grupo (GPO) locais a seguir em clientes Windows:
-
Redirecionamento de conteúdo bidirecional
-
Substituições de redirecionamento de conteúdo bidirecional
-
Redirecionamento OAuth
Se esta configuração estiver habilitada, as configurações de cliente para VDA são enviadas ao cliente ao conectar-se a um aplicativo ou desktop publicado para configurar o redirecionamento de conteúdo bidirecional.
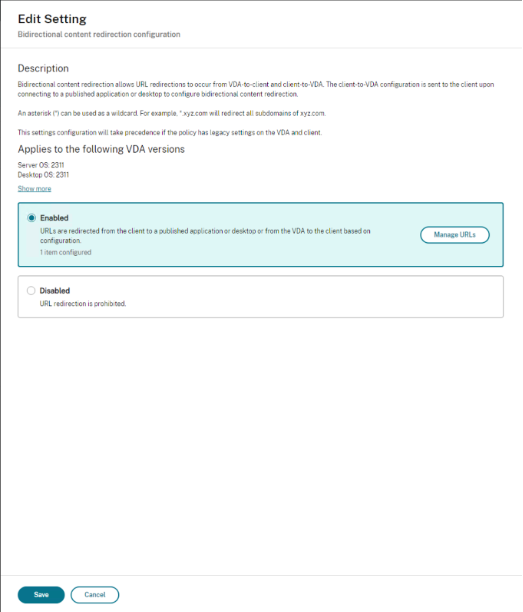
Se esta configuração estiver configurada, ela terá precedência sobre as configurações legadas no Studio e no cliente. A Citrix® recomenda usar apenas as novas configurações de política e excluir quaisquer configurações legadas para evitar comportamentos inesperados.
As políticas do cliente não devem ser definidas se o VDA e o DDC estiverem executando a versão 2311 ou posterior. Caso contrário, as políticas do cliente são definidas a partir do modelo administrativo do Objeto de Política de Grupo do aplicativo Citrix Workspace.
A Citrix oferece redirecionamento de host para cliente e Acesso a Aplicativos Locais para redirecionamento de cliente para URL. No entanto, a Citrix recomenda que você use o redirecionamento de conteúdo bidirecional para clientes Windows ingressados no domínio.
A Citrix recomenda usar a nova interface do usuário no Studio para configurar o recurso.
Redirecionamento de curinga
O redirecionamento de conteúdo bidirecional suporta o uso de curingas ao definir as URLs a serem redirecionadas. Para mais detalhes e para configurar o redirecionamento de conteúdo bidirecional, consulte as instruções de Configuração. No Studio, defina a URL curinga editando a string JSON como um valor na chave
url no array hostToClientUrls ou no array clientToHostUrls.
Observação:
-
Não defina a mesma URL em
hostToClientUrlseclientToHostUrlspara evitar loops infinitos. -
Domínios de nível superior não são suportados. Por exemplo,
<https://www.citrix.*>ou<http://www.citrix.co*>não é redirecionado.
Configuração de redirecionamento de conteúdo bidirecional
Defina esta política como
Enabled para começar a configurar o recurso e clique em Gerenciar URLs. Defina as seguintes configurações:
-
Redirecionamento VDA para cliente
-
Redirecionamento cliente para VDA
Redirecionamento VDA para cliente
Para redirecionar URLs do VDA para o cliente, insira uma URL por linha. Curingas são permitidos. O redirecionamento OAuth permite que você use o navegador no endpoint do cliente para realizar a autenticação e enviar o token de volta para o VDA.
Benefícios:
-
Você pode evitar armazenar essas credenciais no ambiente hospedado.
-
Você pode usar recursos biométricos que estão disponíveis no endpoint e não no VDA.
Configurações:
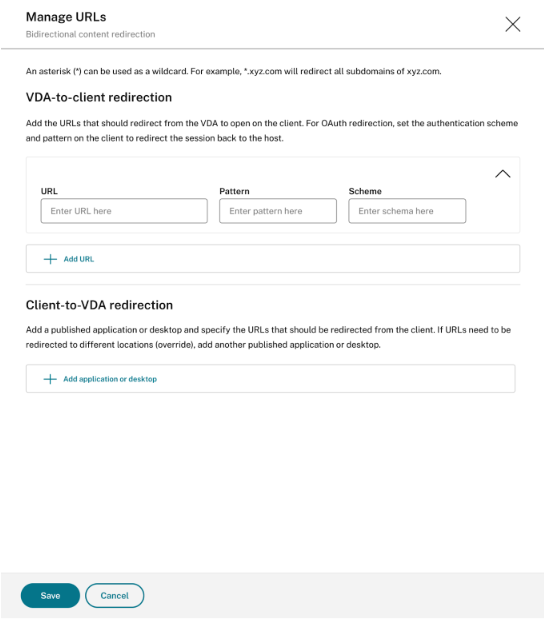
Para configurar o redirecionamento VDA para cliente para a URL, especifique o seguinte:
-
URL (Obrigatório) Adicione a URL que deve ser redirecionada do VDA para abrir no cliente. Para Redirecionamento OAuth, defina o esquema de autenticação e o padrão no cliente para redirecionar a sessão de volta ao host.
-
Padrão: (Opcional) Expressão regular de URL que, quando redirecionada para o cliente por meio do redirecionamento de URL VDA para Cliente, é rastreada como se um fluxo de autenticação OAuth tivesse começado, e quando o fluxo é concluído (detectado pelo esquema resultante ou padrão de URL de redirecionamento sendo aberto), essa URL resultante é redirecionada de volta para o VDA host que iniciou esse fluxo.
-
Esquema: (Opcional) Se Esquema for especificado, espera-se que a URL de término seja do formato:
<scheme>://<something>. Considere que o Esquema não é especificado (vazio). Nesse caso, o padrão de URL resultante original é extraído do Padrão por meio de um grupo de captura de expressão regular (deve ser especificado no Padrão), e a URL original é reescrita para usar uma URL de redirecionamentocitrix-oauth-redir://. Quando o fluxo é concluído, a URL de redirecionamento original é então redirecionada de volta para o Host (VDA). Neste caso, qualquer servidor de autorização OAuth deve ser configurado para permitir URLs de redirecionamentocitrix-oauth-redir://byIndex/1 (2, 3, ... N).
Observação:
Embora Padrão e Esquema sejam opcionais, se Padrão for especificado, você também deve especificar Esquema.
Redirecionamento do cliente para o VDA
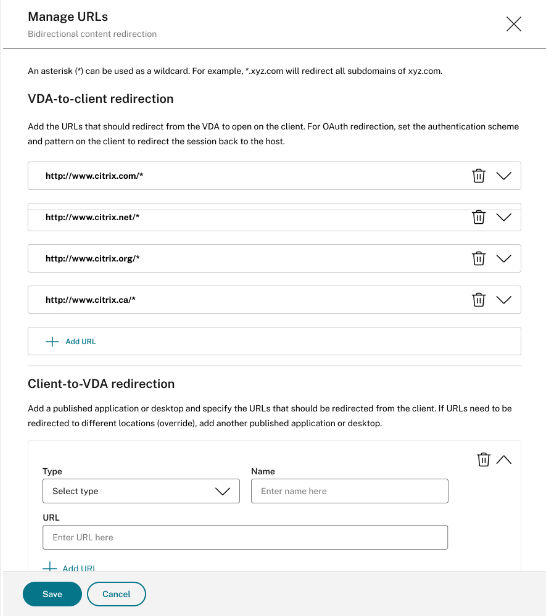
Para redirecionar URLs do cliente para o VDA, conclua as seguintes etapas:
-
Configure o destino para as URLs do cliente.
-
Selecione Aplicativo Publicado ou Área de Trabalho Publicada.
-
Especifique o nome desse recurso.
-
Adicione todas as URLs que devem ser redirecionadas para esse recurso. Você pode substituir esse recurso padrão adicionando um novo aplicativo ou área de trabalho e, em seguida, especificando as URLs a serem redirecionadas para esse recurso.
Redirecionamento OAuth
O redirecionamento OAuth permite que você use o navegador do endpoint do cliente para autenticar e envie o token de volta para o VDA.
Benefícios:
-
Você pode evitar o armazenamento dessas credenciais no ambiente hospedado.
-
Você pode usar recursos biométricos que estão disponíveis no endpoint e não no VDA.
Para configurar o redirecionamento OAuth para a URL, especifique os seguintes parâmetros:
-
oAuthRedirectionPattern: (Opcional) Expressão regular de URL que, quando redirecionada para o cliente via redirecionamento de URL do VDA para o cliente, é rastreada como se um fluxo de autenticação OAuth tivesse começado, e quando o fluxo é concluído (detectado pelo esquema resultante ou padrão de URL de redirecionamento sendo aberto), essa URL resultante é redirecionada de volta para o VDA host que iniciou esse fluxo.
-
oAuthScheme: (Opcional) Se um Esquema for especificado, a URL de término deverá estar no formato:
<scheme>://<something>. Considere que o Esquema não é especificado (vazio). Nesse caso, o padrão de URL resultante original é extraído do Padrão por meio de um grupo de captura de expressão regular (deve ser especificado no Padrão), e a URL original é reescrita para usar uma URL de redirecionamentocitrix-oauth-redir://. Quando o fluxo é concluído, a URL de redirecionamento original é então redirecionada de volta para o Host (VDA). Nesse caso, qualquer servidor de autorização OAuth deve ser configurado para permitir URLs de redirecionamentocitrix-oauth-redir://byIndex/1 (2, 3, ... N).
Para um redirecionamento do cliente para o VDA, crie clientToHostConfig para cada recurso a ser redirecionado. Para cada recurso, inclua os seguintes parâmetros:
-
publishedAppOrDesktopNameType: (Obrigatório) Um desktop publicado (“Desktop”) ou um aplicativo publicado (“Application”) configurado no Studio. Se o recurso não for válido, o redirecionamento não funcionará corretamente.
-
publishedAppOrDesktopName: (Obrigatório) Nome do recurso conforme configurado no Studio.
-
clientToHostUrls: (Obrigatório) Lista de URLs a serem redirecionadas do cliente para o host (VDA). Curingas são permitidos.
Limitação conhecida
Ao iniciar um navegador usando o PowerShell com um esquema de URL personalizado (não HTTP ou HTTPS), as URLs personalizadas não são redirecionadas para o cliente.