
双方向コンテンツリダイレクトポリシー設定
双方向コンテンツリダイレクトセクションには、クライアントからVDAへ、およびVDAからクライアントへのURLリダイレクトを有効または無効にするポリシー設定があります。
サーバーポリシーはStudioで設定されます。Citrix Workspace™アプリバージョン2311以降、この設定は、Studioで非推奨となった以下の3つのレガシー設定に置き換わります。
-
双方向コンテンツリダイレクトを許可する
-
VDAにリダイレクトされる許可されたURL
-
クライアントにリダイレクトされる許可されたURL
また、Windowsクライアント上の以下の3つのローカルグループポリシーオブジェクト (GPO) 設定も置き換わります。
-
双方向コンテンツリダイレクト
-
双方向コンテンツリダイレクトのオーバーライド
-
OAuthリダイレクト
この設定が有効になっている場合、公開されたアプリまたはデスクトップに接続すると、双方向コンテンツリダイレクトを構成するためのクライアントからVDAへの設定がクライアントに送信されます。
構成(/en-us/citrix-virtual-apps-desktops/2511/media/bidirectional-content-redirection-configuration.png)
この設定が構成されている場合、Studioおよびクライアント上のレガシー設定よりも優先されます。Citrix®は、予期しない動作を避けるために、新しいポリシー設定のみを使用し、レガシー設定を削除することを推奨します。
VDAとDDCがバージョン2311以降を実行している場合、クライアントポリシーを設定してはいけません。そうでない場合、クライアントポリシーはCitrix Workspaceアプリのグループポリシーオブジェクト管理テンプレートから設定されます。
Citrixは、クライアントからURLへのリダイレクトのために、ホストからクライアントへのリダイレクトとLocal App Accessを提供しています。ただし、Citrixは、ドメイン参加済みWindowsクライアントには双方向コンテンツリダイレクトを使用することを推奨します。
Citrix は、この機能を構成するために Studio の新しい UI を使用することをお勧めします。
ワイルドカードリダイレクト
双方向コンテンツリダイレクトは、リダイレクトする URL を定義する際にワイルドカードの使用をサポートします。詳細および双方向コンテンツリダイレクトの構成については、構成 の手順を参照してください。 Studio で、
hostToClientUrls 配列または clientToHostUrls 配列内の url キーの値として JSON 文字列を編集して、ワイルドカード URL を設定します。
注:
-
無限ループを避けるため、
hostToClientUrlsとclientToHostUrlsに同じ URL を設定しないでください。 -
トップレベルドメインはサポートされていません。たとえば、
<https://www.citrix.*>や<http://www.citrix.co*>はリダイレクトされません。
双方向コンテンツリダイレクトの構成
この機能を構成し始めるには、このポリシーを
Enabled に設定し、URL の管理をクリックします。以下の構成を設定します。
-
VDA からクライアントへのリダイレクト
-
クライアントから VDA へのリダイレクト
VDA からクライアントへのリダイレクト
VDA からクライアントに URL をリダイレクトするには、1 行に 1 つの URL を入力します。ワイルドカードも使用できます。 OAuth リダイレクトを使用すると、クライアントエンドポイントのブラウザを使用して認証を実行し、トークンを VDA に送り返すことができます。
利点:
-
ホストされた環境にこれらの資格情報を保存することを回避できます。
-
エンドポイントで利用可能で、VDA では利用できない生体認証機能を使用できます。
構成:
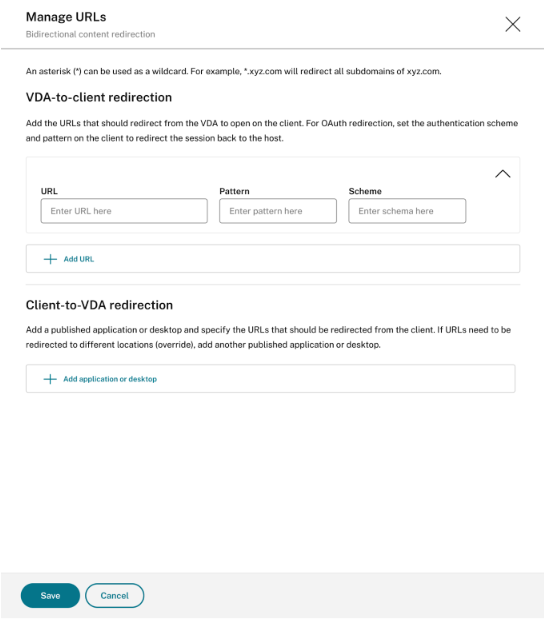
URLのVDAからクライアントへのリダイレクトを構成するには、以下を指定します。
-
URL (必須) VDAからクライアントで開くようにリダイレクトする必要があるURLを追加します。OAuthリダイレクトの場合、セッションをホストにリダイレクトするために、クライアントで認証スキームとパターンを設定します。
-
パターン: (オプション) VDAからクライアントへのURLリダイレクトを介してクライアントにリダイレクトされると、OAuth認証フローが開始されたかのように追跡されるURL正規表現です。フローが完了すると(結果のスキームまたはリダイレクトURLパターンが開かれることで検出される)、その結果のURLは、そのフローを開始したホストVDAにリダイレクトされます。
-
スキーム: (オプション) スキームが指定されている場合、終了URLは
<scheme>://<something>の形式であると想定されます。スキームが指定されていない(空である)場合を考えます。その場合、元の結果のURLパターンは、正規表現キャプチャグループ(パターンで指定する必要がある)を介してパターンから抽出され、元のURLはcitrix-oauth-redir://リダイレクトURLを使用するように書き換えられます。フローが完了すると、元のリダイレクトURLはホスト(VDA)にリダイレクトされます。この場合、OAuth認証サーバーはcitrix-oauth-redir://byIndex/1 (2, 3, ... N)リダイレクトURLを許可するように構成する必要があります。
注:
パターンとスキームはどちらもオプションですが、パターンが指定されている場合は、スキームも指定する必要があります。
クライアントからVDAへのリダイレクト
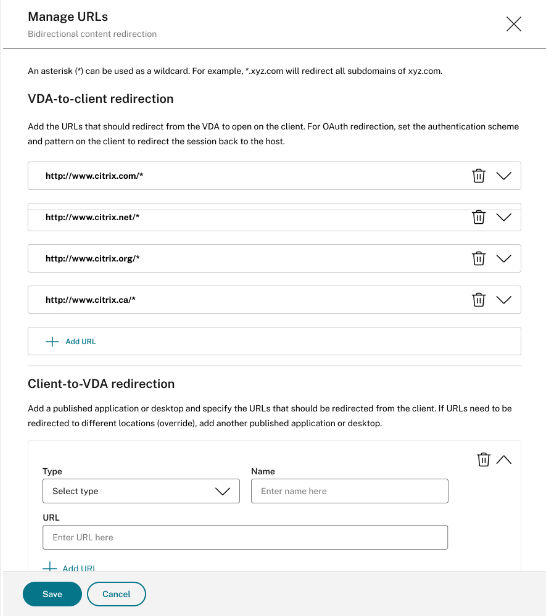
クライアントからVDAにURLをリダイレクトするには、次の手順を実行します。
-
クライアントURLの宛先を構成します。
-
公開アプリケーションまたは公開デスクトップのいずれかを選択します。
-
そのリソースの名前を指定します。
-
そのリソースにリダイレクトする必要があるすべてのURLを追加します。 新しいアプリケーションまたはデスクトップを追加し、そのリソースにリダイレクトするURLを指定することで、このデフォルトのリソースを上書きできます。
OAuth リダイレクト
OAuth リダイレクトを使用すると、クライアントエンドポイントブラウザを使用して認証し、トークンをVDAに送り返すことができます。
利点:
-
これらの資格情報をホスト環境に保存することを回避できます。
-
エンドポイントで利用可能で、VDAでは利用できない生体認証機能を使用できます。
URLのOAuthリダイレクトを構成するには、次のパラメーターを指定します。
-
oAuthRedirectionPattern: (オプション) VDAからクライアントへのURLリダイレクトを介してクライアントにリダイレクトされるときに、OAuth認証フローが開始されたかのように追跡され、フローが完了したとき(結果のスキームまたはリダイレクトURLパターンが開かれることによって検出される)、その結果のURLがフローを開始したホストVDAにリダイレクトされるURL正規表現。
-
oAuthScheme: (オプション) スキームが指定されている場合、終了URLは
<scheme>://<something>の形式であると想定されます。スキームが指定されていない(空である)とします。その場合、元の結果のURLパターンは、正規表現キャプチャグループ(パターンで指定する必要がある)を介してパターンから抽出され、元のURLはcitrix-oauth-redir://リダイレクトURLを使用するように書き換えられます。フローが完了すると、元のリダイレクトURLはホスト(VDA)にリダイレクトされます。この場合、OAuth認証サーバーはcitrix-oauth-redir://byIndex/1 (2, 3, ... N)リダイレクトURLを許可するように構成する必要があります。
クライアントからVDAへのリダイレクトの場合、リダイレクトするリソースごとに clientToHostConfig を作成します。 各リソースには、次のパラメーターを含めます。
-
publishedAppOrDesktopNameType: (必須) Studioで構成された公開デスクトップ(「Desktop」)または公開アプリケーション(「Application」)のいずれか。リソースが無効な場合、リダイレクトは正しく機能しません。
-
publishedAppOrDesktopName: (必須) Studioで構成されたリソース名。
-
clientToHostUrls: (必須) クライアントからホスト(VDA)にリダイレクトされるURLのリスト。ワイルドカードが許可されます。
既知の制限
PowerShellを使用してカスタムURLスキーム(HTTPまたはHTTPSではない)でブラウザを起動すると、カスタムURLはクライアントにリダイレクトされません。