
認証プロンプトのシナリオ
さまざまなシナリオで、ユーザーはデバイスに資格情報を入力してSecure Hubで認証するよう求められます。
シナリオは、以下の要因によって異なります。
-
Endpoint Managementコンソール設定でのMDXアプリポリシーとクライアントプロパティの構成。
-
認証がオフラインで行われるかオンラインで行われるか(デバイスがEndpoint Managementへのネットワーク接続を必要とするか)。
さらに、ユーザーが入力する資格情報の種類(Active Directoryパスワード、Citrix PINまたはパスコード、ワンタイムパスワード、指紋認証(iOSではTouch IDとして知られる)など)も、認証の種類と認証の頻度に基づいて変化します。
まず、認証プロンプトが表示されるシナリオから始めましょう。
-
デバイスの再起動: ユーザーがデバイスを再起動すると、Secure Hubで再認証する必要があります。
-
オフラインでの非アクティブ(タイムアウト): App Passcode MDXポリシーが有効になっている(デフォルト)場合、Endpoint ManagementクライアントプロパティであるInactivity Timerが適用されます。Inactivity Timerは、セキュアコンテナを使用するいずれかのアプリでユーザーアクティビティがないまま経過できる時間の長さを制限します。
Inactivity Timerが期限切れになると、ユーザーはデバイス上のセキュアコンテナに再認証する必要があります。たとえば、ユーザーがデバイスを置いて離れ、Inactivity Timerが期限切れになった場合、他の人がデバイスを拾ってコンテナ内の機密データにアクセスすることはできません。Inactivity Timer clientプロパティはEndpoint Managementコンソールで設定します。デフォルトは15分です。App PasscodeがONに設定されていることと、Inactivity Timer clientプロパティの組み合わせは、おそらく最も一般的な認証プロンプトシナリオの原因となります。
-
Secure Hubからのサインオフ: ユーザーがSecure Hubからサインオフすると、次回Secure HubまたはMDXアプリにアクセスする際に、アプリがApp Passcode MDXポリシーとInactivity Timerのステータスによってパスコードを要求する場合、再認証する必要があります。
-
最大オフライン期間: このシナリオは、アプリごとのMDXポリシーによって駆動されるため、個々のアプリに固有です。Maximum offline period MDXポリシーのデフォルト設定は3日です。Secure Hubでのオンライン認証なしでアプリが実行できる期間が経過した場合、アプリの資格を確認し、ポリシーを更新するためにEndpoint Managementとのチェックインが必要です。このチェックインが発生すると、アプリはSecure Hubにオンライン認証をトリガーします。ユーザーはMDXアプリにアクセスする前に再認証する必要があります。
Note the relationship between the Maximum offline period and the Active poll period MDX policy:
-
The Active poll period is the interval during which apps check in with Endpoint Management for performing security actions, such as app lock and app wipe. In addition, the app also checks for updated app policies.
-
After a successful check for policies via the Active poll period policy, the Maximum offline period timer is reset and begins counting down again.
Endpoint Managementとの両方のチェックイン(アクティブポーリング期間および最大オフライン期間の期限切れ)には、デバイス上に有効なCitrix Gatewayトークンが必要です。デバイスに有効なCitrix Gatewayトークンがある場合、アプリはユーザーに中断を与えることなくEndpoint Managementから新しいポリシーを取得します。アプリがCitrix Gatewayトークンを必要とする場合、Secure Hubに切り替わり、ユーザーはSecure Hubで認証プロンプトを目にします。
Androidデバイスでは、Secure Hubのアクティビティ画面は現在のアプリ画面の真上に直接開きます。しかし、iOSデバイスでは、Secure Hubがフォアグラウンドに表示される必要があり、一時的に現在のアプリが置き換えられます。
ユーザーが資格情報を入力すると、Secure Hubは元のアプリに戻ります。この場合、キャッシュされたActive Directory資格情報を許可しているか、クライアント証明書が構成されている場合、ユーザーはPIN、パスワード、または指紋認証を入力できます。そうでない場合、ユーザーは完全なActive Directory資格情報を入力する必要があります。
Citrix ADCトークンは、Citrix Gatewayセッションの非アクティブ状態、または以下のCitrix Gatewayポリシーのリストで説明されているように、強制セッションタイムアウトポリシーにより無効になる場合があります。ユーザーがSecure Hubに再度サインオンすると、アプリの実行を継続できます。
-
Citrix Gatewayセッションポリシー: 2つのCitrix Gatewayポリシーも、ユーザーが認証を求められるタイミングに影響します。これらの場合、ユーザーはEndpoint Managementに接続するためにCitrix ADCとのオンラインセッションを作成するために認証します。
-
セッションタイムアウト: 設定された期間ネットワークアクティビティがない場合、Endpoint Management用のCitrix ADCセッションは切断されます。デフォルトは30分です。ただし、Citrix Gatewayウィザードを使用してポリシーを構成する場合、デフォルトは1440分です。ユーザーは企業ネットワークに再接続するための認証プロンプトを目にします。
-
強制タイムアウト: オンの場合、強制タイムアウト期間が経過すると、Endpoint Management用のCitrix ADCセッションは切断されます。強制タイムアウトにより、設定された期間後に再認証が必須になります。ユーザーは次回使用時に企業ネットワークに再接続するための認証プロンプトを目にします。デフォルトはオフです。ただし、Citrix Gatewayウィザードを使用してポリシーを構成する場合、デフォルトは1440分です。
-
資格情報の種類
前のセクションでは、ユーザーが認証を求められるタイミングについて説明しました。このセクションでは、ユーザーが入力する必要がある資格情報の種類について説明します。デバイス上の暗号化されたデータにアクセスするには、さまざまな認証方法による認証が必要です。最初にデバイスのロックを解除するには、プライマリコンテナのロックを解除します。これが完了し、コンテナが再度保護された後、再度アクセスするには、セカンダリコンテナのロックを解除します。
注:
用語管理対象アプリとは、MDX Toolkitによってラップされたアプリを指し、App Passcode MDXポリシーがデフォルトで有効になっており、Inactivity Timerクライアントプロパティを使用しているアプリです。
資格情報の種類を決定する状況は次のとおりです。
-
プライマリコンテナのロック解除: プライマリコンテナのロックを解除するには、Active Directoryパスワード、Citrix PINまたはパスコード、ワンタイムパスワード、Touch IDまたは指紋IDが必要です。
-
iOSでは、アプリがデバイスにインストールされた後、ユーザーがSecure Hubまたは管理対象アプリを初めて開くとき。
-
iOSでは、ユーザーがデバイスを再起動してからSecure Hubを開くとき。
-
Androidで、Secure Hubが実行されていないときにユーザーが管理対象アプリを開く場合。
-
Androidで、デバイスの再起動を含む何らかの理由でユーザーがSecure Hubを再起動する場合。
-
-
セカンダリコンテナのロック解除: セカンダリコンテナのロックを解除するために、指紋認証(構成されている場合)、Citrix PINまたはパスコード、またはActive Directory資格情報を使用します。
-
非アクティビティタイマーの期限が切れた後、ユーザーが管理対象アプリを開く場合。
-
ユーザーがSecure Hubからサインオフしてから管理対象アプリを開く場合。
-
以下の条件が満たされる場合、いずれかのコンテナロック解除状況でActive Directory資格情報が必要です。
-
ユーザーが企業アカウントに関連付けられているパスコードを変更する場合。
-
Endpoint ManagementコンソールでCitrix PINを有効にするクライアントプロパティ(ENABLE_PASSCODE_AUTHおよびENABLE_PASSWORD_CACHING)を設定していない場合。
-
NetScaler® Gatewayセッションが終了する場合。これは、セッションタイムアウトまたは強制タイムアウトポリシータイマーの期限が切れた場合、デバイスが資格情報をキャッシュしない場合、またはクライアント証明書がない場合に発生します。
指紋認証が有効になっている場合、アプリの非アクティビティによりオフライン認証が必要なときに、ユーザーは指紋を使用してサインオンできます。ユーザーは、Secure Hubに初めてサインオンするとき、およびデバイスを再起動するときには、引き続きPINを入力する必要があります。指紋認証の有効化については、「指紋認証またはTouch ID認証」を参照してください。
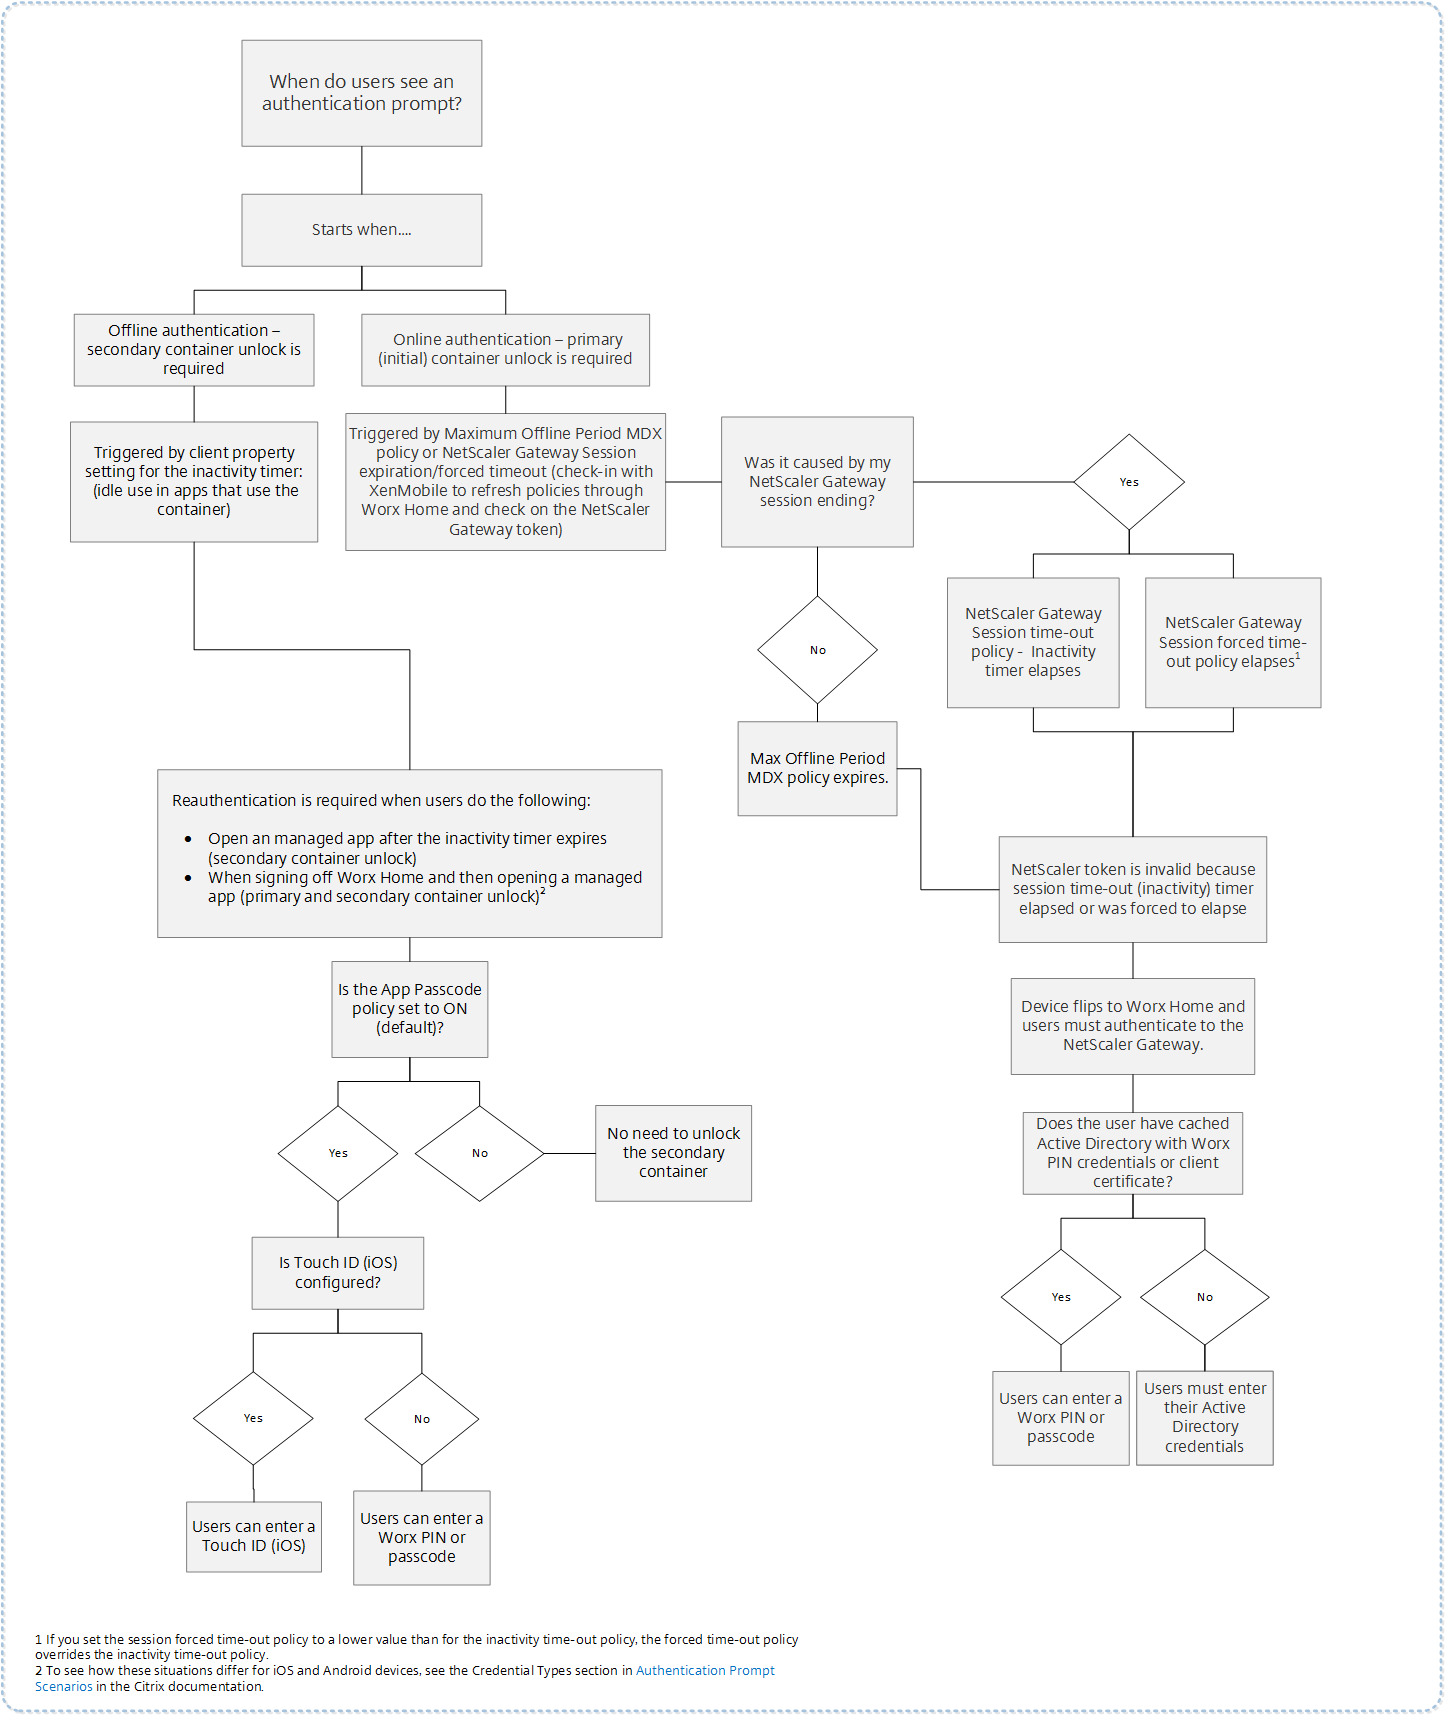
次のフローチャートは、認証を求められたときにユーザーが入力する必要がある資格情報を決定する意思決定フローをまとめたものです。
Secure Hubの画面切り替えについて
もう1つ注意すべき状況は、アプリからSecure Hubへ、そして再びアプリへと切り替えが必要な場合です。この切り替えでは、ユーザーが確認する必要がある通知が表示されます。この場合、認証は不要です。この状況は、Maximum offline periodおよびActive poll period MDXポリシーで指定されているように、Endpoint Managementとのチェックインが行われた後、Endpoint ManagementがSecure Hubを介してデバイスにプッシュする必要がある更新されたポリシーを検出したときに発生します。
デバイスパスコードのパスコードの複雑さ(Android 12以降)
パスコードの複雑さは、カスタムパスワード要件よりも推奨されます。パスコードの複雑さレベルは、事前定義されたレベルの1つです。したがって、エンドユーザーはより低い複雑さレベルのパスワードを設定できません。
Android 12以降のデバイスのパスコードの複雑さは次のとおりです。
-
パスコードの複雑さを適用: カスタムパスワード要件ではなく、プラットフォームによって定義された複雑さレベルのパスワードが必要です。Android 12以降のデバイスでSecure Hub 22.9以降を使用している場合にのみ適用されます。
-
複雑さレベル: 事前定義されたパスワードの複雑さレベル。
-
なし: パスワードは不要です。
-
低: パスワードは次のいずれかです。
-
パターン
-
4桁以上のPIN
-
-
中: パスワードは次のいずれかです。
-
繰り返しシーケンス (4444) または順序付きシーケンス (1234) を含まないPINで、かつ4桁以上
-
4文字以上の英字
-
4文字以上の英数字
-
-
高: パスワードは次のいずれかです。
-
繰り返しシーケンス (4444) または順序付きシーケンス (1234) を含まないPINで、かつ8桁以上
-
6文字以上の英字
-
最低6文字の英数字
-
-
注記:
-
BYODデバイスの場合、最小の長さ、必須文字、生体認証、詳細ルールなどのパスコード設定はAndroid 12以降では適用されません。代わりにパスコードの複雑さを使用してください。
-
ワークプロファイルのパスコードの複雑さが有効になっている場合、デバイス側のパスコードの複雑さも有効にする必要があります。
詳細については、Citrix Endpoint ManagementのドキュメントにあるAndroid Enterprise設定を参照してください。