
シトリックス セキュアハブ™
Citrix Secure Hubは、モバイル生産性向上アプリの起動パッドです。ユーザーはSecure Hubにデバイスを登録し、アプリストアにアクセスできます。アプリストアから、Citrixが開発したモバイル生産性向上アプリやサードパーティ製アプリを追加できます。
Secure Hubおよびその他のコンポーネントは、Citrix Endpoint Managementダウンロードページからダウンロードできます。
Secure Hubおよびモバイル生産性向上アプリのその他のシステム要件については、システム要件を参照してください。
モバイル生産性向上アプリの最新情報については、最新のお知らせを参照してください。
以下のセクションでは、Secure Hubの現在および以前のリリースにおける新機能について説明します。
注:
Secure HubのAndroid 9.xおよびiOS 11.xバージョンに対するサポートは、2025年4月に終了しました。
現在のバージョンでの新機能
iOS版セキュアハブ 26.8.1
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
Android版セキュアハブ 26.8.0
COSUモードのランチャー構成ポリシーで自動起動アプリを設定する
Citrix Launcherを実行しているAndroid Enterpriseキオスク(COSU)デバイスでは、管理者は、ランチャー構成ポリシーで自動起動アプリを設定し、デバイスの起動時に1つの管理対象アプリを自動的に起動できるようになりました。Secure Hubは設定をCitrix Launcherに転送し、Citrix Launcherが起動を実行します。
MDMデバイス証明書の自動検出と更新
Android版Secure Hubは、無効、欠落、または期限切れのMDMデバイス証明書を自動的に検出し、バックグラウンドで更新するようになりました。これにより、ユーザーが手動で証明書のトラブルシューティングを実行したり、デバイスを再登録したりすることなく、デバイスの接続が復元されます。
バグ修正の詳細については、「既知の問題と修正された問題」を参照してください。
以前のバージョンの新機能
iOS版セキュアハブ 26.8.0
iOS/iPadOS 27のサポート
iOS版Secure Hub 26.8.0のリリース以降、このアプリはiOS/iPadOS 27と互換性があります。デバイスをiOS/iPadOS 27にアップグレードして、最新バージョンのSecure Hubを引き続き使用できます。
バグ修正の詳細については、「既知の問題と修正された問題」を参照してください。
Android版セキュアハブ 26.5.0
Android 17のサポート
Android版Secure Hub 26.5.0のリリース以降、このアプリはAndroid 17と互換性があります。デバイスをAndroid 17にアップグレードして、最新バージョンのSecure Hubを引き続き使用できます。
バグ修正の詳細については、「既知の問題と修正された問題」を参照してください。
Android版セキュアハブ 26.2.0
デバイス証明書のトラブルシューティングの強化
Android版Secure Hub 26.2.0のリリース以降、Secure Hubには、失効したクライアント証明書または無効なクライアント証明書によって引き起こされるデバイス接続の問題を診断および解決するのに役立つセルフサービスデバイス証明書トラブルシューティングツールが含まれています。
デバイス証明書のトラブルシューティングの画像(/en-us/mobile-productivity-apps/media/device-certificate-troubleshooting.png)
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
iOS版 セキュアハブ 25.8.0
iOS 26のサポート
iOS版Secure Hub 25.8.0のリリース以降、このアプリはiOS 26を実行しているデバイスをサポートします。Secure Hubバージョン25.8.0にアップグレードすると、iOS 26に更新されたデバイスに対する継続的なサポートと互換性が保証されます。
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
Android版 セキュアハブ 25.10.0
16KBメモリページサイズのサポート
Android版Secure Hub 25.10.0のリリース以降、このアプリは16KBメモリページサイズをサポートし、パフォーマンスを最適化し、Google Playの要件に準拠します。
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
Android版 セキュアハブ 25.7.0
このリリースでは、いくつかの問題に対処し、全体的なパフォーマンスと安定性の向上に役立てています。
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
iOS版 セキュアハブ 25.6.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題に対処しています。
バグ修正の詳細については、「既知の問題と修正済みの問題」(/ja-jp/citrix-secure-hub/known-fixed-issues.html)を参照してください。
Android 用 セキュアハブ 25.4.0
Android 16のサポート
Secure Hub 25.4.0 for Androidのリリース以降、このアプリはAndroid 16と互換性があります。デバイスをAndroid 16にアップグレードして、Secure Hubの最新バージョンを引き続き使用できます。
TLS 1.3プロトコルのサポート
Secure Hub 25.4.0 for Androidのリリース以降、このアプリはAndroidデバイスでTLS 1.3プロトコルをサポートします。TLS 1.3はTLSプロトコルの最新バージョンであり、TLS 1.2と比較して、より高速なパフォーマンス、強化されたセキュリティ、およびサイバー攻撃に対する優れた回復力を提供します。TLS 1.3はネットワーク遅延も削減し、HTTPS接続の高速化とユーザーエクスペリエンスの向上をもたらします。
TLS 1.3の詳細については、The Transport Layer Security (TLS) Protocol Version 1.3を参照してください。
バグ修正の詳細については、「既知の問題と修正済みの問題」(/ja-jp/citrix-secure-hub/known-fixed-issues.html)を参照してください。
Android 用 セキュアハブ 25.1.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題に対処しています。
バグ修正の詳細については、「既知の問題と修正済みの問題」(/ja-jp/citrix-secure-hub/known-fixed-issues.html)を参照してください。
iOS 用 セキュアハブ 25.1.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題に対処しています。
バグ修正の詳細については、「既知の問題と修正済みの問題」(/ja-jp/citrix-secure-hub/known-fixed-issues.html)を参照してください。
iOS向け セキュアハブ 24.11.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
Android向け セキュアハブ 24.10.0
Android 15 のサポート
Secure Hub のバージョンを 24.10.0 にアップグレードすると、Android 15 に更新されたデバイスに対する継続的なサポートが保証されます。
バグ修正の詳細については、既知の問題と修正された問題を参照してください。
iOS向け セキュアハブ 24.9.0
デバイス登録プログラムで利用規約を表示
iOS 用 Secure Hub 24.9.0 以降、管理者は Citrix Endpoint Management (CEM) を介して利用規約デバイスポリシーを構成できます。構成されると、Apple のデバイス登録プログラム (DEP) を介して登録されたデバイスの登録プロセス中に、利用規約ページが表示されます。これにより、ユーザーは登録を完了する前に利用規約を確認して同意し、デバイスのオンボーディング中のコンプライアンスとセキュリティ対策を強化できます。
Android向け セキュアハブ 24.8.0
Android デバイスでのコンプライアンスチェック (テクニカルプレビュー)
注:
デバイス所有者モードで登録された Android デバイスにこの機能が適用されます。
このリリース以降、Secure Hub は、管理者が Citrix Endpoint Management を介して構成したポリシーに対して Android デバイスのコンプライアンスを検証します。これらのコンプライアンスチェックには、デバイスのパスワード強度の確保、必須アプリのインストールの検証、禁止アプリの削除の確認が含まれます。
デバイスが管理者によって設定されたポリシーに準拠していないと判断された場合、Secure Hub はそのすべてのアプリをロックし、ユーザーにコンプライアンスの問題を解決してロックを解除するよう促します。デバイスが非準拠の場合、ユーザーデバイスに次の通知が表示されます。
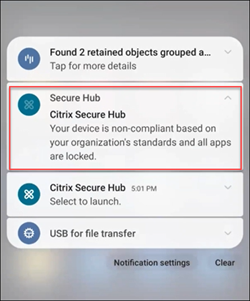
詳しくは、「Android デバイスでのコンプライアンスチェック」を参照してください。
iOS 用 セキュアハブ 24.5.0
iOS 17 の Return to Service に対応
Secure Hub は、iOS 17 の Return to Service 機能をサポートしており、より効率的で安全なモバイルデバイス管理 (MDM) エクスペリエンスを提供します。以前は、デバイスをワイプした後、新しいユーザーのために手動で設定する必要がありました。現在、Return to Service 機能は、会社のデバイスを再利用する場合でも、個人デバイス (BYOD) を適切なセキュリティポリシーと統合する場合でも、このプロセスを自動化します。
Return to Service 機能を使用すると、MDM サーバーは、Wi-Fi の詳細とデフォルトの MDM 登録プロファイルを含む消去コマンドをユーザーデバイスに送信できます。その後、デバイスはすべてのユーザーデータを自動的にワイプし、指定された Wi-Fi ネットワークに接続し、提供された登録プロファイルを使用して MDM サーバーに再登録します。
アンドロイド用 セキュアハブ 24.3.0
サムスンノックス エンハンスト アテステーション バージョン3 に対応
Secure Hub は、Samsung Enhanced Attestation v3 をサポートするようになり、Knox アテステーションを活用して、Citrix Endpoint Management を介して管理される Samsung デバイスのセキュリティ対策を強化します。この高度なアテステーションプロトコルは、デバイスの整合性とセキュリティ状態を検証し、ルート化されておらず、承認されたファームウェアが実行されていることを保証します。この機能は、セキュリティの脅威に対する不可欠な保護層を提供し、企業セキュリティポリシーへの準拠を保証します。
アンドロイド用 セキュアハブ 23.12.0
Samsung Knoxによるセキュリティ強化
Citrix Endpoint ManagementにKnox Platform for Enterpriseキーデバイスポリシーが追加されたことで、Samsungデバイス上のSecure Hubのセキュリティ機能が大幅に強化されました。このポリシーにより、必要なSamsung Knox Platform for Enterprise (KPE) ライセンス情報を提供し、KPEライセンスを使用してSamsungデバイスのセキュリティを強化できます。Samsung Knoxは、エンタープライズデータを保護しつつ、管理の容易さとスムーズなユーザーエクスペリエンスを維持します。
詳細については、「Knox Platform for Enterpriseキーデバイスポリシー」を参照してください。
ユーザーの個人プロファイルからSecure Mailにアクセスする
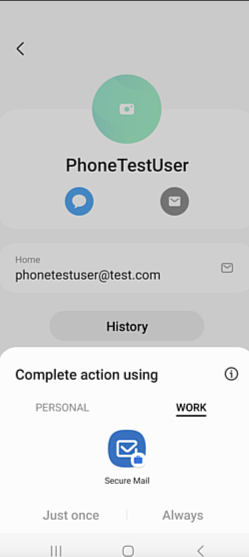
ユーザーは、個人プロファイルから仕事用プロファイル内のSecure Mailにアクセスして使用できるようになりました。ユーザーが個人プロファイルのアドレス帳にあるメールアドレスをクリックすると、仕事用プロファイルでSecure Mailを使用するオプションが表示されます。この機能は、ユーザーが個人プロファイルからメールを送信できるという利便性を提供します。この機能は、BYODまたはWPCODデバイスに適用されます。
iOS版 セキュアハブ 24.1.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。
Android版 セキュアハブ 23.12.0
サインインページに認証PINに関するヒントを追加する
23.12.0リリース以降、サインインページに認証PINに関するヒントを追加できるようになりました。この機能はオプションであり、2要素認証に登録されているデバイスに適用されます。ヒントは、PINへのアクセス方法を示します。
ヒントはテキストまたはリンクとして構成できます。ヒントテキストはPINに関する簡潔な情報を提供し、リンクはPINへのアクセス方法に関する詳細情報を提供します。ヒントの構成方法の詳細については、「Citrix Endpoint Managementコンソールを介してヒントを構成する」を参照してください。
nFactor認証はシングルサインオン機能をサポート
Secure Hub for Androidバージョン23.12.0以降、Mobile Application Management (MAM) の登録またはログインにおけるnFactorは、シングルサインオン (SSO) 機能をサポートします。この機能により、以前に入力されたサインイン資格情報がMAMの登録またはログインプロセスを通過できるようになり、ユーザーが手動で再入力する必要がなくなります。nFactor SSOプロパティの詳細については、Citrix Endpoint Managementドキュメントの「クライアントプロパティリファレンス」を参照してください。
ダイレクトブートモードでの完全ワイプをサポート
以前は、再起動したデバイスで完全ワイプコマンドを実行するには、デバイスのロックを解除する必要がありました。現在では、デバイスがロックされていても、ダイレクトブートモードで完全ワイプコマンドを実行できます。この機能は、特にデバイスが不正な個人の手に渡った場合に、セキュリティの観点から役立ちます。完全ワイプコマンドの詳細については、Citrix Endpoint Managementドキュメントのセキュリティアクションを参照してください。
Secure HubのApp Storeの読み込み速度を最適化
Secure HubのApp Storeの読み込みが以前よりも速くなり、ユーザーはより迅速にアクセスできるようになりました。
iOS用 セキュアハブ 23.11.0
サインインページに認証PINに関するヒントを追加
23.11.0リリース以降、サインインページに認証PINに関するヒントを追加できるようになりました。この機能はオプションであり、2要素認証に登録されたデバイスに適用されます。このヒントにより、PINへのアクセス方法がわかります。
ヒントはテキストまたはリンクとして構成できます。ヒントテキストはPINに関する簡潔な情報を提供し、リンクはPINへのアクセス方法に関する詳細情報を提供します。ヒントの構成方法の詳細については、Citrix Endpoint Managementコンソールを介したヒントの構成の記事を参照してください。
nFactor認証がシングルサインオン機能をサポート
Secure Hub for iOSバージョン23.11.0以降、モバイルアプリケーション管理(MAM)登録またはサインイン用のnFactorがシングルサインオン(SSO)機能をサポートします。この機能により、以前に入力されたサインイン資格情報がMAM登録またはサインインプロセスを通過できるようになり、ユーザーが手動で再入力する必要がなくなります。
nFactor SSOプロパティの詳細については、Citrix Endpoint Managementドキュメントのクライアントプロパティリファレンスを参照してください。
セキュアハブ 23.10.0
Android向けセキュアハブ
Secure Hub for Android 23.10.0はAndroid 14をサポートしています。Secure Hubのバージョンを23.10.0にアップグレードすることで、Android 14に更新されたデバイスの継続的なサポートが保証されます。
セキュアハブ 23.9.0
Android版 セキュアハブ
このリリースでは、全体的なパフォーマンスと安定性を向上させる領域に対処しています。
セキュアハブ 23.8.1
iOS用セキュアハブ
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題に対処しています。
セキュアハブ 23.8.0
iOS用セキュアハブ
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題に対処しています。
セキュアハブ 23.7.0
Android用セキュアハブ
プレイ インテグリティ API
SafetyNet Attestation API は、Google の廃止スケジュールに従ってまもなく廃止され、推奨される Play Integrity API に移行されます。
詳しくは、Citrix Endpoint Management ドキュメントの「Play Integrity API」を参照してください。
廃止の詳細については、Citrix Endpoint Management ドキュメントの「廃止と削除」を参照してください。
Android SafetyNet 機能については、「SafetyNet」を参照してください。
セキュアハブ 23.4.0
iOS用セキュアハブ
ユーザーエクスペリエンスの向上
バージョン23.4.0以降、iOS版Secure Hubでは以下のユーザーエクスペリエンスが向上しています。
-
ストアエクスペリエンス:◈ 以前は、[マイアプリ]ページが最初に表示されていました。バージョン23.4.0では、[ストア]ページが最初に表示されます。◈ 以前は、ユーザーが[ストア]オプションをクリックするたびに、Secure Hubストアで再読み込みアクションが実行されていました。バージョン23.4.0では、ユーザーエクスペリエンスが向上しました。アプリは、ユーザーが初めてアプリを起動したとき、アプリを再起動したとき、または画面を下にスワイプしたときに再読み込みされるようになりました。
-
ユーザーインターフェイス:以前は、[サインオフ]オプションは画面の左下に配置されていました。バージョン23.4.0では、[サインオフ]オプションはメインメニューの一部となり、[バージョン情報]オプションの上に配置されています。
-
ハイパーリンク:以前は、アプリの詳細ページのハイパーリンクはプレーンテキストとして表示されていました。バージョン23.4.0では、ハイパーリンクはクリック可能になり、リンクを示す下線付きの書式設定が適用されます。
MDXからMAM SDKへの移行エクスペリエンス
バージョン23.4.0以降、レガシーMDXからMAM SDKへの移行エクスペリエンスがiOSデュアルモードアプリ向けに強化されました。この機能により、アラートメッセージを減らし、Secure Hubに切り替えることで、モバイル生産性アプリ使用時のユーザーエクスペリエンスが向上します。
Citrix PINを使用してアプリのロックを解除する
以前は、エンドユーザーはデバイスのパスコードを入力して、モバイルアプリ管理(MAM)に基づくアプリのロックを解除していました。
バージョン23.4.0以降、エンドユーザーはCitrix PINをパスコードとして入力し、MAMベースのアプリのロックを解除できます。管理者は、CEMサーバーのクライアントプロパティを使用して、パスコードの複雑さを構成できます。
アプリが許可された時間以上非アクティブになった場合、エンドユーザーは管理者が設定した構成に応じてCitrix PINを入力してアプリのロックを解除できます。
Secure Hub for Android の場合、MAM アプリケーションでの非アクティブタイマーの処理方法を構成するための個別のクライアントプロパティがあります。詳細については、「Android 用の個別の非アクティブタイマー」を参照してください。
セキュアハブ 23.4.1
Android 用セキュアハブ
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。
セキュアハブ 23.4.0
Android 用セキュアハブ
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。
セキュアハブ 23.2.0
Android 用セキュアハブ
注:
-
欧州連合 (EU)、欧州経済領域 (EEA)、スイス、および英国 (UK) のユーザーについては、分析データは収集されません。
MDX フル トンネル モード VPN
MDX Micro VPN (フル トンネル モード) は非推奨になりました。
詳細については、Citrix Endpoint Management ドキュメントの「非推奨」を参照してください。
Android 用の個別の非アクティブタイマー
以前は、Inactivity Timer クライアントプロパティは、Android および iOS 用 Secure Hub で共通でした。
バージョン 23.2.0 以降、IT 管理者は新しいクライアントプロパティ Inactivity_Timer_For_Android を使用して、非アクティビティタイマーを iOS から分離できます。IT 管理者は、Inactivity_Timer_For_Android の Value を 0 に設定することで、Android の非アクティビティタイマーを個別に無効にできます。これにより、Secure Hub を含むワークプロファイル内のすべてのアプリは、ワークPINのみを要求します。
Android 用の非アクティビティタイマーを分離する(/en-us/mobile-productivity-apps/media/separate-inactivity-timer-for-android.png)
クライアントプロパティの追加および変更方法の詳細については、XenMobile ドキュメントの「クライアントプロパティ」を参照してください。
セキュアハブ 22.11.0
Android 用 セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 22.9.0
Android 用 セキュアハブ
このリリースには以下が含まれます。
-
デバイスパスコードのパスコードの複雑さ (Android 12 以降)
-
SDK 31 のサポート
-
バグ修正
デバイスパスコードのパスコードの複雑さ (Android 12 以降)
パスコードの複雑さは、カスタムパスワード要件よりも優先されます。パスコードの複雑さのレベルは、事前定義されたレベルのいずれかです。そのため、エンドユーザーはより低い複雑さのレベルのパスワードを設定できません。
Android 12以降のデバイスのパスコードの複雑さは次のとおりです。
-
パスコードの複雑さを適用: カスタムパスワード要件ではなく、プラットフォームで定義された複雑さレベルのパスワードを要求します。Android 12以降のデバイスでSecure Hub 22.9以降を使用している場合にのみ適用されます。
-
複雑さレベル: パスワードの複雑さの事前定義されたレベル。
-
なし: パスワードは不要です。
-
低: パスワードは次のいずれかです。
-
パターン
-
4桁以上のPIN
-
-
中: パスワードは次のいずれかです。
-
繰り返しシーケンス (4444) や順序付きシーケンス (1234) を含まない、4桁以上のPIN
-
4文字以上の英字
-
4文字以上の英数字
-
-
高: パスワードは次のいずれかです。
-
繰り返しシーケンス (4444) や順序付きシーケンス (1234) を含まない、8桁以上のPIN
-
6文字以上の英字
-
6文字以上の英数字
-
-
注記:
-
BYODデバイスの場合、最小の長さ、必須文字、生体認証、高度なルールなどのパスコード設定は、Android 12以降では適用されません。代わりにパスコードの複雑さを使用してください。
-
ワークプロファイルのパスコードの複雑さが有効になっている場合、デバイス側のパスコードの複雑さも有効にする必要があります。
詳細については、Citrix Endpoint ManagementのドキュメントのAndroid Enterprise設定を参照してください。
セキュアハブ 22.7.0
Android版 セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 22.6.0
Android版 セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 22.5.0
iOS版 セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 22.4.0
Android版 セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 22.2.0
iOS用セキュアハブ
このリリースにはバグ修正が含まれています。
Android用セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.11.0
Android用セキュアハブ
会社所有デバイスのワークプロファイルのサポート
Android Enterpriseデバイスでは、会社所有デバイスモードのワークプロファイルにSecure Hubを登録できるようになりました。この機能は、Android 11以降を実行しているデバイスで利用できます。以前にCorporate Owned Personally Enabled (COPE) モードに登録されていたデバイスは、デバイスがAndroid 10からAndroid 11以降にアップグレードされると、会社所有デバイスモードのワークプロファイルに自動的に移行します。
セキュアハブ 21.10.0
iOS用セキュアハブ
このリリースにはバグ修正が含まれています。
Android用セキュアハブ
Android 12のサポート。このリリース以降、Secure HubはAndroid 12を実行しているデバイスでサポートされます。
セキュアハブ 21.8.0
iOS 用セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.7.1
Android 用セキュアハブ
すでに登録されているデバイスでの Android 12 のサポート。 Android 12 へのアップグレードを検討している場合は、まず Secure Hub をバージョン 21.7.1 にアップデートしてください。Secure Hub 21.7.1 は、Android 12 にアップグレードするために必要な最小バージョンです。このリリースにより、すでに登録されているユーザーは Android 11 から Android 12 へシームレスにアップグレードできます。
注:
Android 12 にアップグレードする前に Secure Hub がバージョン 21.7.1 にアップデートされていない場合、以前の機能を回復するために、デバイスの再登録または工場出荷時設定へのリセットが必要になる場合があります。
Citrix は Android 12 の Day 1 サポートを提供することにコミットしており、Android 12 を完全にサポートするために、Secure Hub の後続バージョンにさらなるアップデートを追加する予定です。
セキュアハブ 21.7.0
iOS 用セキュアハブ
このリリースにはバグ修正が含まれています。
Android 用セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.6.0
iOS版セキュアハブ
このリリースにはバグ修正が含まれています。
Android版セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.5.1
iOS版セキュアハブ
このリリースにはバグ修正が含まれています。
Android版セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.5.0
iOS版セキュアハブ
このリリースでは、MDX Toolkitバージョン19.8.0以前でラップされたアプリは動作しなくなります。適切な機能を再開するには、最新のMDX Toolkitでアプリをラップしてください。
セキュアハブ 21.4.0
Secure Hubのカラーデザインを刷新しました。Secure HubはCitrixブランドのカラーアップデートに準拠しています。
セキュアハブ 21.3.2
iOS用セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.3.0
このリリースにはバグ修正が含まれています。
セキュアハブ 21.2.0
Android用セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 21.1.0
iOS用セキュアハブ
このリリースにはバグ修正が含まれています。
Android用セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 20.12.0
iOS用セキュアハブ
このリリースにはバグ修正が含まれています。
Android向けセキュアハブ
Android版Secure HubはDirect Bootモードをサポートしています。Direct Bootモードの詳細については、*Developer.android.com.*のAndroidドキュメントを参照してください。
セキュアハブ 20.11.0
Android向けセキュアハブ
Secure Hubは、Android 10向けのGoogle Playの現在のターゲットAPI要件をサポートしています。
セキュアハブ 20.10.5
このリリースにはバグ修正が含まれています。
セキュアハブ 20.9.0
iOS向けセキュアハブ
iOS版Secure HubはiOS 14をサポートしています。
Android向けセキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 20.7.5
Android向けセキュアハブ
-
Android版Secure HubはAndroid 11をサポートしています。
-
アプリケーションのSecure Hub 32ビットから64ビットへの移行。 Secure Hubバージョン20.7.5では、アプリケーションの32ビットアーキテクチャのサポートが終了し、Secure Hubは64ビットに更新されました。Citrixは、お客様がバージョン20.6.5からバージョン20.7.5にアップグレードすることを推奨しています。ユーザーがSecure Hubバージョン20.6.5へのアップグレードをスキップし、代わりに20.1.5から20.7.5に直接更新した場合、再認証が必要です。再認証には、資格情報の入力とSecure Hub PINのリセットが含まれます。Secure Hubバージョン20.6.5はGoogle Playストアで入手できます。
-
App Storeからアップデートをインストールします。 Android版Secure Hubでは、アプリケーションに利用可能なアップデートがある場合、そのアプリケーションが強調表示され、App Store画面に利用可能なアップデート機能が表示されます。利用可能なアップデートをタップすると、保留中のアップデートがあるアプリケーションのリストが表示されるストアに移動します。アプリケーションの横にある詳細をタップしてアップデートをインストールします。アプリケーションがアップデートされると、詳細の下向き矢印がチェックマークに変わります。
セキュアハブ 20.6.5
Android版セキュアハブ
アプリケーションの32ビットから64ビットへの移行。 Secure Hub 20.6.5リリースは、Androidモバイルアプリケーションの32ビットアーキテクチャをサポートする最終リリースです。以降のリリースでは、Secure Hubは64ビットアーキテクチャをサポートします。Citrixは、ユーザーがSecure Hubバージョン20.6.5にアップグレードすることを推奨しており、これによりユーザーは再認証なしで以降のバージョンにアップグレードできます。ユーザーがSecure Hubバージョン20.6.5へのアップグレードをスキップし、代わりに20.7.5に直接更新した場合、再認証が必要です。再認証には、資格情報の入力とSecure Hub PINのリセットが含まれます。
注:
20.6.5リリースでは、Android 10を実行しているデバイスのデバイス管理者モードでの登録はブロックされません。
iOS向けセキュアハブ
iOSデバイスで構成されたプロキシを有効にする。 iOS版Secure Hubでは、ユーザーが設定 > Wi-Fiで構成したプロキシサーバーを使用できるようにする場合、新しいクライアントプロパティ
ALLOW_CLIENTSIDE_PROXYを有効にする必要があります。詳細については、クライアントプロパティリファレンスのALLOW_CLIENTSIDE_PROXYを参照してください。
セキュアハブ 20.3.0
注:
Secure Hub、Secure Mail、Secure Web、およびCitrix WorkspaceアプリのAndroid 6.xおよびiOS 11.xバージョンのサポートは、2020年6月に終了します。
iOS向けセキュアハブ
-
ネットワーク拡張機能が無効になりました。 App Storeの審査ガイドラインの最近の変更により、リリース20.3.0以降、Secure HubはiOSを実行しているデバイスでのネットワーク拡張機能(NE)をサポートしません。NEはCitrixが開発したモバイル生産性向上アプリには影響しません。ただし、NEの削除は、展開されているエンタープライズMDXラップアプリにいくつかの影響を与えます。エンドユーザーは、認証トークン、タイマー、PINの再試行などのコンポーネントを同期する際に、Secure Hubへの余分な切り替えを経験する可能性があります。
注記:
新規ユーザーには、VPNをインストールするようプロンプト表示されません。
-
拡張登録プロファイルのサポート。 Secure Hubは、登録プロファイルのサポートでCitrix Endpoint Management向けに発表された拡張登録プロファイル機能をサポートします。
セキュアハブ 20.2.0
iOS版 セキュアハブ
このリリースにはバグ修正が含まれています。
セキュアハブ 20.1.5
このリリースには以下が含まれます。
-
ユーザープライバシーポリシーの書式設定と表示の更新。この機能更新により、Secure Hubの登録フローが変更されます。
-
バグ修正。
セキュアハブ 19.12.5
このリリースにはバグ修正が含まれています。
セキュアハブ 19.11.5
このリリースにはバグ修正が含まれています。
Secure Hub バージョン 19.10.5
アンドロイド版 Secure Hub
Secure HubをCOPEモードで登録します。 Android Enterpriseデバイスでは、Citrix Endpoint ManagementがCOPE登録プロファイルで構成されている場合、Secure HubをCorporate Owned Personally Enabled (COPE) モードで登録します。
セキュアハブ 19.10.0
このリリースにはバグ修正が含まれています。
セキュアハブ 19.9.5
iOSデバイス用のSecure Hub
このリリースにはバグ修正が含まれています。
Androidデバイス用のSecure Hub
Android Enterpriseのワークプロファイルおよび完全に管理されたデバイスのキーガード機能の管理をサポート。 Androidキーガードは、デバイスおよびワークチャレンジのロック画面を管理します。Citrix Endpoint Managementのキーガード管理デバイスポリシーを使用して、ワークプロファイルデバイスでのキーガード管理、および完全に管理された専用デバイスでのキーガード管理を制御します。キーガード管理を使用すると、キーガード画面のロックを解除する前に、信頼エージェントやセキュアカメラなど、ユーザーが利用できる機能を指定できます。または、すべてのキーガード機能を無効にすることもできます。
機能設定とデバイスポリシーの構成方法について詳しくは、「キーガード管理デバイスポリシー」を参照してください。
セキュアハブ 19.9.0
iOS版セキュアハブ
iOS版Secure HubはiOS 13をサポートしています。
セキュアハブ Android版
このリリースにはバグ修正が含まれています。
セキュアハブ Android版 19.8.5
このリリースにはバグ修正が含まれています。
セキュアハブ 19.8.0
iOS用セキュアハブ
このリリースには、パフォーマンスの強化とバグ修正が含まれています。
Android版セキュアハブ
Android Qのサポート。 このリリースにはAndroid Qのサポートが含まれています。Android Qプラットフォームにアップグレードする前に、Googleデバイス管理APIの非推奨がAndroid Qを実行しているデバイスにどのように影響するかについては、デバイス管理からAndroid Enterpriseへの移行を参照してください。また、ブログCitrix Endpoint Management and Android Enterprise - a Season of Changeも参照してください。
Secure Hub バージョン 19.7.5
iOS向けセキュアハブ
このリリースには、パフォーマンスの強化とバグ修正が含まれています。
Android向けセキュアハブ
Samsung Knox SDK 3.xのサポート。 Android用Secure HubはSamsung Knox SDK 3.xをサポートしています。Samsung Knox 3.xへの移行の詳細については、Samsung Knox開発者向けドキュメントを参照してください。このリリースには、新しいSamsung Knox名前空間のサポートも含まれています。古いSamsung Knox名前空間の変更の詳細については、古いSamsung Knox名前空間の変更を参照してください。
注:
Android用Secure Hubは、Android 5を実行しているデバイスではSamsung Knox 3.xをサポートしていません。
Secure Hub 19.3.5から19.6.6
これらのリリースには、パフォーマンスの強化とバグ修正が含まれています。
セキュアハブ 19.3.0
Samsung Knox Platform for Enterpriseのサポート。 Android版Secure Hubは、Android EnterpriseデバイスでKnox Platform for Enterprise (KPE)をサポートします。
セキュアハブ 19.2.0
このリリースには、パフォーマンスの強化とバグ修正が含まれています。
セキュアハブ 19.1.5
Android Enterprise版Secure Hubは、以下のポリシーをサポートするようになりました。
-
Wi-Fiデバイスポリシー。 Wi-Fiデバイスポリシーは、Android Enterpriseをサポートするようになりました。このポリシーの詳細については、「Wi-Fiデバイスポリシー」を参照してください。
-
カスタムXMLデバイスポリシー。 カスタムXMLデバイスポリシーは、Android Enterpriseをサポートするようになりました。このポリシーの詳細については、「カスタムXMLデバイスポリシー」を参照してください。
-
ファイルデバイスポリシー。 Citrix Endpoint Managementでスクリプトファイルを追加して、Android Enterpriseデバイスで機能を実行できます。このポリシーの詳細については、「ファイルデバイスポリシー」を参照してください。
セキュアハブ 19.1.0
Secure Hubは、フォント、色、その他のUI改善を刷新しました。 この刷新により、Citrixのモバイル生産性アプリの全スイートにおけるブランドの美学と密接に連携しながら、豊かなユーザーエクスペリエンスが提供されます。
セキュアハブ 18.12.0
このリリースには、パフォーマンスの強化とバグ修正が含まれています。
セキュアハブ 18.11.5
-
Android Enterprise向け制限デバイスポリシー設定。 制限デバイスポリシーの新しい設定により、ユーザーはAndroid Enterpriseデバイスで以下の機能にアクセスできるようになります: ステータスバー、ロック画面キーガード、アカウント管理、位置情報共有、Android Enterpriseデバイスの画面常時オン。詳しくは、制限デバイスポリシーを参照してください。
Secure Hub 18.10.5から18.11.0には、パフォーマンスの強化とバグ修正が含まれています。
セキュアハブ 18.10.0
-
Samsung DeXモードのサポート: Samsung DeXを使用すると、ユーザーはKNOX対応デバイスを外部ディスプレイに接続して、PCのようなインターフェイスでアプリを使用したり、ドキュメントを確認したり、ビデオを視聴したりできます。Samsung DeXのデバイス要件とセットアップについては、Samsung DeXの仕組みを参照してください。Citrix Endpoint ManagementでSamsung DeXモードの機能を構成するには、Samsung Knoxの制限デバイスポリシーを更新します。詳しくは、制限デバイスポリシーのSamsung KNOX設定を参照してください。
-
Android SafetyNetのサポート: Endpoint Managementを構成して、Android SafetyNet機能を使用し、Secure HubがインストールされているAndroidデバイスの互換性とセキュリティを評価できます。その結果は、デバイスで自動アクションをトリガーするために使用できます。詳しくは、Android SafetyNetを参照してください。
-
Android Enterpriseデバイスでのカメラ使用の禁止: 制限デバイスポリシーの新しいカメラの使用を許可設定により、ユーザーがAndroid Enterpriseデバイスでカメラを使用することを禁止できます。詳しくは、制限デバイスポリシーを参照してください。
Secure Hub 10.8.60から18.9.0
これらのリリースには、パフォーマンスの強化とバグ修正が含まれています。
セキュアハブ 10.8.60
-
ポーランド語のサポート。
-
Android Pのサポート。
-
Workspaceアプリストアの使用のサポート。 Secure Hubを開くと、ユーザーはSecure Hubストアを表示しなくなります。アプリの追加ボタンをクリックすると、ユーザーはWorkspaceアプリストアに移動します。以下のビデオは、Citrix Workspace™アプリを使用してCitrix Endpoint Managementに登録を実行するiOSデバイスを示しています。
 重要:この機能は新規のお客様のみが利用できます。既存のお客様の移行は現在サポートしていません。この機能を使用するには、以下を構成します。
-
パスワードキャッシュポリシーとパスワード認証ポリシーを有効にします。ポリシーの構成について詳しくは、「モバイル生産性向上アプリのMDXポリシーの概要」を参照してください。
-
Active Directory認証をADまたはAD+Certとして構成します。これら2つのモードをサポートしています。認証の構成について詳しくは、「ドメインまたはドメインとセキュリティトークン認証」を参照してください。
-
Endpoint ManagementのWorkspace統合を有効にします。Workspace統合について詳しくは、「ワークスペースの構成」を参照してください。
重要:この機能が有効になると、Citrix Files SSOはEndpoint Management(旧XenMobile®)ではなくWorkspaceを介して行われます。Workspace統合を有効にする前に、Endpoint ManagementコンソールでCitrix Files統合を無効にすることをお勧めします。 -
セキュアハブ 10.8.55
-
構成JSONを使用して、Google zero-touchおよびSamsung Knox Mobile Environment(KME)ポータルにユーザー名とパスワードを渡す機能。詳しくは、「Samsung Knoxの一括登録」を参照してください。
-
証明書のピン留めを有効にすると、ユーザーは自己署名証明書でEndpoint Managementに登録できません。ユーザーが自己署名証明書でEndpoint Managementに登録しようとすると、証明書が信頼されていないという警告が表示されます。
Secure Hub 10.8.25: Android版Secure Hubは、Android Pデバイスをサポートしています。
注:
Android Pプラットフォームにアップグレードする前に:サーバーインフラストラクチャが、subjectAltName(SAN)拡張機能に一致するホスト名を持つセキュリティ証明書に準拠していることを確認してください。ホスト名を確認するには、サーバーは一致するSANを持つ証明書を提示する必要があります。ホスト名に一致するSANを含まない証明書は信頼されなくなります。詳しくは、Android開発者向けドキュメントを参照してください。
Secure Hub for iOS update on March 19, 2018: iOS版Secure Hubバージョン10.8.6は、VPPアプリポリシーの問題を修正するために利用可能です。
Secure Hub 10.8.5: Android版Secure Hubで、Android Work(Android for Work)のCOSUモードをサポート。詳しくは、「Citrix Endpoint Managementのドキュメント」を参照してください。
Secure Hubの管理
Secure Hubに関連する管理タスクのほとんどは、Endpoint Managementの初期構成時に実行します。Secure HubをiOSおよびAndroidユーザーが利用できるようにするには、Secure HubをiOS App StoreとGoogle Play Storeにアップロードします。
Secure Hubは、ユーザーのCitrix GatewayセッションがCitrix Gatewayを使用した認証後に更新されたときに、インストールされているアプリのEndpoint Managementに保存されているほとんどのMDXポリシーも更新します。
重要:
これらのポリシー(セキュリティグループ、暗号化の有効化、Secure Mail Exchange Server)のいずれかを変更した場合、更新されたポリシーを適用するには、ユーザーがアプリを削除して再インストールする必要があります。
シトリックス ピン
Secure HubをCitrix PINを使用するように構成できます。Citrix PINは、Endpoint Managementコンソールの設定 > クライアントプロパティで有効になるセキュリティ機能です。この設定では、登録済みのモバイルデバイスユーザーがSecure Hubにサインオンし、個人識別番号(PIN)を使用してMDXでラップされたアプリをアクティブ化する必要があります。
Citrix PIN機能は、保護されたラップ済みアプリにログオンする際のユーザー認証エクスペリエンスを簡素化します。ユーザーは、Active Directoryのユーザー名やパスワードなどの別の資格情報を繰り返し入力する必要がありません。
Secure Hubに初めてサインオンするユーザーは、Active Directoryのユーザー名とパスワードを入力する必要があります。サインオン中に、Secure HubはActive Directoryの資格情報またはクライアント証明書をユーザーデバイスに保存し、ユーザーにPINの入力を求めます。ユーザーが再度サインオンするときは、PINを入力してCitrixアプリとStoreに安全にアクセスできます。これは、アクティブなユーザーセッションの次のアイドルタイムアウト期間が終了するまで続きます。関連するクライアントプロパティを使用すると、PINを使用してシークレットを暗号化したり、PINのパスコードタイプを指定したり、PINの強度と長さの要件を指定したりできます。詳しくは、「クライアントプロパティ」(/ja-jp/citrix-endpoint-management/advanced-concepts/deployment/client-properties.html)を参照してください。
指紋(Touch ID)認証が有効になっている場合、アプリの非アクティブ化によりオフライン認証が必要なときに、ユーザーは指紋を使用してサインオンできます。ユーザーは、Secure Hubに初めてサインオンするとき、デバイスを再起動するとき、および非アクティブタイマーの期限が切れた後には、引き続きPINを入力する必要があります。指紋認証を有効にする方法については、「指紋またはTouch ID認証」(/ja-jp/mobile-productivity-apps/administrator-tasks.html#fingerprint-or-touch-id-authentication)を参照してください。
証明書のピン留め
iOSおよびAndroid版Secure Hubは、SSL証明書のピン留めをサポートしています。この機能により、CitrixクライアントがEndpoint Managementと通信する際に、企業によって署名された証明書が使用されることが保証されます。これにより、デバイスにルート証明書がインストールされてSSLセッションが侵害された場合に、クライアントからEndpoint Managementへの接続が防止されます。Secure Hubがサーバー公開鍵の変更を検出すると、Secure Hubは接続を拒否します。
Android N以降、オペレーティングシステムはユーザーが追加した証明機関(CA)を許可しなくなりました。Citrixは、ユーザーが追加したCAの代わりにパブリックルートCAを使用することをお勧めします。
Android Nにアップグレードするユーザーは、プライベートまたは自己署名CAを使用している場合、問題が発生する可能性があります。Android Nデバイスでの接続は、次のシナリオで切断されます。
-
プライベート/自己署名CAを使用しており、Endpoint Managementの「信頼されたCAを必須にする」オプションがONに設定されている場合。詳しくは、「デバイス管理」(/ja-jp/citrix-endpoint-management/device-management.html)を参照してください。
-
プライベート/自己署名CAおよびEndpoint Management AutoDiscovery Service (ADS) に到達できません。セキュリティ上の懸念から、ADSに到達できない場合、Required Trusted CAは、最初にOFFに設定されていてもONになります。
デバイスを登録したりSecure Hubをアップグレードしたりする前に、証明書ピン留めを有効にすることを検討してください。このオプションはデフォルトでオフになっており、ADSによって管理されます。証明書ピン留めを有効にすると、ユーザーは自己署名証明書を使用してEndpoint Managementに登録できません。ユーザーが自己署名証明書で登録しようとすると、証明書が信頼されていないという警告が表示されます。ユーザーが証明書を承認しない場合、登録は失敗します。
証明書ピン留めを使用するには、Citrixに証明書をCitrix ADSサーバーにアップロードするよう要求してください。Citrix Support portalを使用してテクニカルサポートケースをオープンします。秘密鍵をCitrixに送信しないようにしてください。次に、以下の情報を提供します。
-
ユーザーが登録するアカウントを含むドメイン。
-
Endpoint Managementの完全修飾ドメイン名 (FQDN)。
-
Endpoint Managementインスタンス名。デフォルトでは、インスタンス名はzdmで、大文字と小文字が区別されます。
-
ユーザーIDの種類。UPNまたはEmailのいずれかです。デフォルトでは、種類はUPNです。
-
デフォルトポート8443からポート番号を変更した場合のiOS登録に使用されるポート。
-
デフォルトポート443からポート番号を変更した場合の、Endpoint Managementが接続を受け入れるポート。
-
Citrix Gatewayの完全なURL。
-
オプションで、管理者用のメールアドレス。
-
ドメインに追加したいPEM形式の証明書。これらは公開証明書であり、秘密鍵ではありません。
-
既存のサーバー証明書の処理方法:古いサーバー証明書を直ちに削除するか(侵害されているため)、または有効期限が切れるまで古いサーバー証明書をサポートし続けるか。
詳細と証明書がCitrixサーバーに追加されると、テクニカルサポートケースが更新されます。
証明書 + ワンタイムパスワード認証
Citrix ADC を構成して、Secure Hub が証明書とワンタイムパスワードとして機能するセキュリティトークンを使用して認証するように設定できます。この構成は、デバイスに Active Directory のフットプリントを残さない強力なセキュリティオプションを提供します。
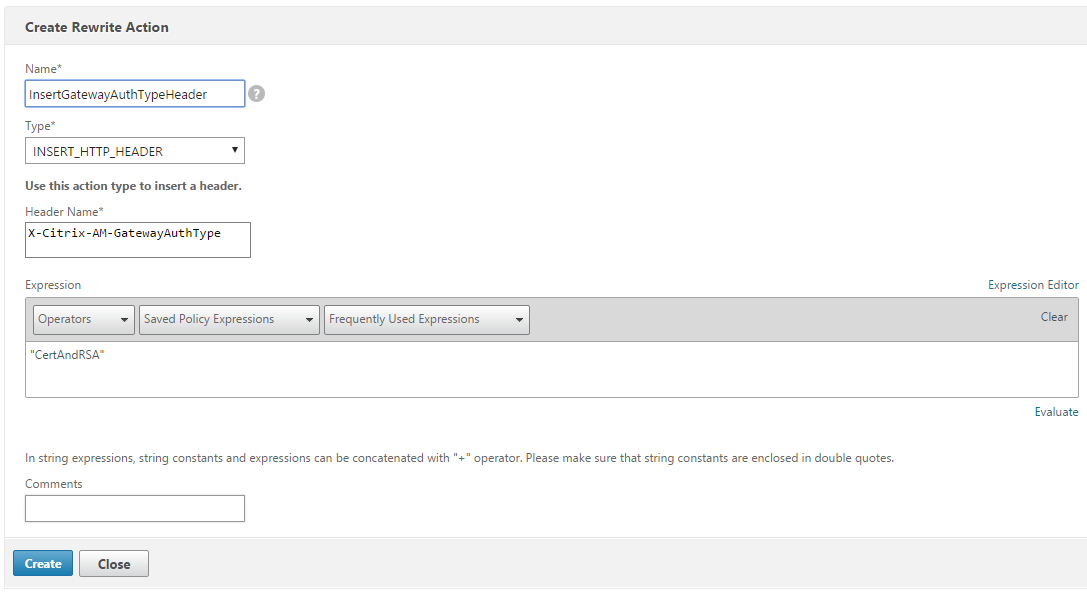
Secure Hub で証明書とワンタイムパスワードタイプの認証を使用できるようにするには、次の手順を実行します。Citrix Gateway のログオンタイプを示すために、X-Citrix-AM-GatewayAuthType: CertAndRSA 形式のカスタム応答ヘッダーを挿入するリライトアクションとリライトポリシーを Citrix ADC に追加します。
通常、Secure Hub は Endpoint Management コンソールで構成された Citrix Gateway ログオンタイプを使用します。ただし、この情報は Secure Hub が初めてログオンを完了するまで Secure Hub で利用できません。そのため、カスタムヘッダーが必要です。
注:
Endpoint Management と Citrix ADC で異なるログオンタイプが設定されている場合、Citrix ADC の構成が優先されます。詳細については、「Citrix Gateway と Endpoint Management」を参照してください。
-
Citrix ADC で、Configuration > AppExpert > Rewrite > Actions に移動します。
-
Add をクリックします。Create Rewrite Action 画面が表示されます。
-
次の図に示すように各フィールドに入力し、Create をクリックします。
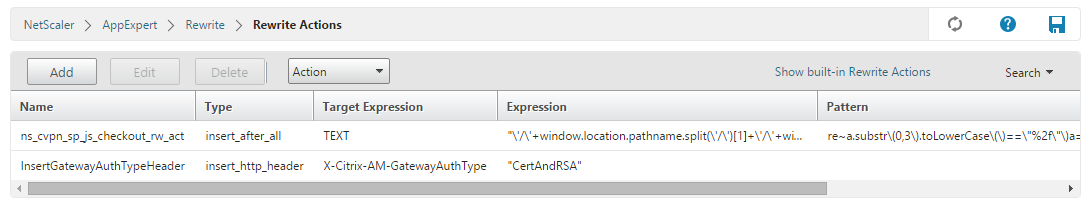
 メインの Rewrite Actions 画面に次の結果が表示されます。
-
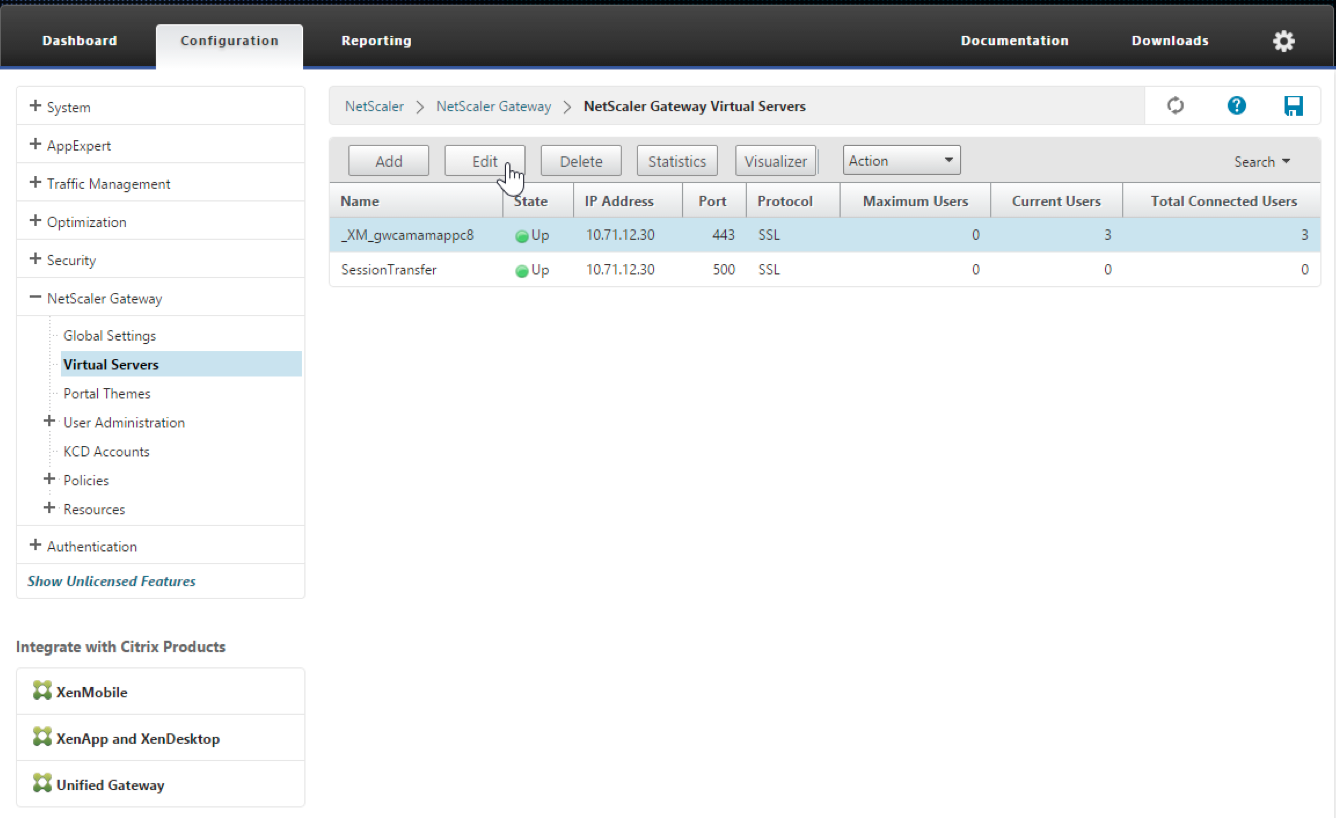
リライトアクションをリライトポリシーとして仮想サーバーにバインドします。Configuration > NetScaler® Gateway > Virtual Servers に移動し、仮想サーバーを選択します。
-
Edit をクリックします。
-
「仮想サーバー構成」画面で、「ポリシー」までスクロールします。
-
「+」をクリックしてポリシーを追加します。ポリシー追加オプションの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-virtual-server-configuration-screen.png)
-
「ポリシーの選択」フィールドで、「リライト」を選択します。
-
「種類の選択」フィールドで、「レスポンス」を選択します。レスポンスオプションの画像(/en-us/mobile-productivity-apps/media/netscaler-policy-settngs-response.png)
-
「続行」をクリックします。「ポリシーバインド」セクションが展開されます。ポリシーバインドセクションの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-policy-click-to-select.png)
-
「ポリシーの選択」をクリックします。利用可能なポリシーの画面が表示されます。利用可能なポリシーの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-rewrite-policies.png)
-
作成したポリシーの行をクリックし、その後「選択」をクリックします。「ポリシーバインド」画面が再度表示され、選択したポリシーが入力されています。選択したポリシーの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-policy-binding-policy-showing.png)
-
「バインド」をクリックします。バインドが成功すると、完了した書き換えポリシーが表示されたメイン設定画面が表示されます。成功したバインドの画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-bind-successful.png)
-
書き換えポリシーの詳細の画像(/en-us/mobile-productivity-apps/media/Worx-Home-cert-auth-NS-rewrite-policy.png)
AndroidデバイスのADS接続に必要なポート
ポート構成により、Secure Hubから接続するAndroidデバイスが社内ネットワーク内からCitrix ADSにアクセスできるようになります。ADSを介して利用可能になるセキュリティ更新プログラムをダウンロードする際には、ADSへのアクセス機能が重要です。ADS接続はプロキシサーバーと互換性がない場合があります。このシナリオでは、ADS接続がプロキシサーバーをバイパスできるようにします。
重要:
AndroidおよびiOS版Secure Hubでは、AndroidデバイスがADSにアクセスできるようにする必要があります。詳細については、Citrix Endpoint Managementドキュメントのポート要件を参照してください。この通信はアウトバウンドポート443で行われます。既存の環境では、このアクセスが許可されるように設計されている可能性が高いです。この通信を保証できないお客様は、Secure Hub 10.2へのアップグレードを推奨しません。ご不明な点がある場合は、Citrixサポートにお問い合わせください。
前提条件:
-
Endpoint ManagementおよびCitrix ADC証明書を収集します。証明書はPEM形式で、公開証明書である必要があり、秘密キーであってはなりません。
-
Citrixサポートに連絡し、証明書ピンニングを有効にするようリクエストしてください。このプロセス中に、証明書の提出を求められます。
新しい証明書ピンニングの改善により、デバイスは登録前にADSに接続する必要があります。この前提条件により、デバイスが登録される環境のSecure Hubで最新のセキュリティ情報が利用可能になります。デバイスがADSに到達できない場合、Secure Hubはデバイスの登録を許可しません。したがって、デバイスの登録を可能にするには、内部ネットワーク内でADSアクセスを開放することが重要です。
Android版Secure HubのADSへのアクセスを許可するには、以下のIPアドレスとFQDNに対してポート443を開放します。
| FQDN | IPアドレス | ポート | IPとポートの使用状況 |
|---|---|---|---|
discovery.mdm.zenprise.com |
52.5.138.94 | 443 | セキュアハブ - ADS通信 |
discovery.mdm.zenprise.com |
52.1.30.122 | 443 | セキュアハブ - ADS通信 |
ads.xm.cloud.com: Secure Hubバージョン10.6.15以降はads.xm.cloud.comを使用することに注意してください。 |
34.194.83.188 | 443 | セキュアハブ - ADS 通信 |
ads.xm.cloud.com: Secure Hubバージョン10.6.15以降はads.xm.cloud.comを使用することに注意してください。 |
34.193.202.23 | 443 | Secure Hub - ADS 通信 |
証明書ピン留めが有効な場合:
-
Secure Hub は、デバイス登録中にエンタープライズ証明書をピン留めします。
-
アップグレード中に、Secure Hub は現在ピン留めされている証明書を破棄し、登録済みユーザーの最初の接続時にサーバー証明書をピン留めします。注:アップグレード後に証明書ピン留めを有効にした場合、ユーザーは再度登録する必要があります。
-
証明書の公開鍵が変更されていない場合、証明書の更新に再登録は不要です。
証明書ピン留めはリーフ証明書をサポートし、中間証明書や発行者証明書はサポートしません。証明書ピン留めは、Endpoint ManagementやCitrix GatewayなどのCitrixサーバーに適用され、サードパーティサーバーには適用されません。
アカウント削除オプションの無効化
Auto Discovery Services (ADS) が有効な環境では、Secure Hub のアカウント削除オプションを無効にできます。
アカウント削除オプションを無効にするには、次の手順を実行します:
-
ドメイン用にADSを構成します。
-
Citrix Endpoint ManagementでAutoDiscovery Service Informationを開き、
displayReenrollLinkの値をFalseに設定します。 デフォルトでは、この値はTrueです。 -
デバイスがMDM+MAM (ENT) モードで登録されている場合、変更を有効にするには一度ログオフして再度ログインしてください。 デバイスが他のモードで登録されている場合は、デバイスを再登録する必要があります。
Secure Hubの使用
ユーザーはまず、AppleまたはAndroidストアからSecure Hubをデバイスにダウンロードします。
Secure Hubが起動したら、ユーザーは会社から提供された資格情報を入力して、デバイスをSecure Hubに登録します。デバイス登録の詳細については、「ユーザーアカウント、役割、および登録」(/ja-jp/citrix-endpoint-management/users.html)を参照してください。
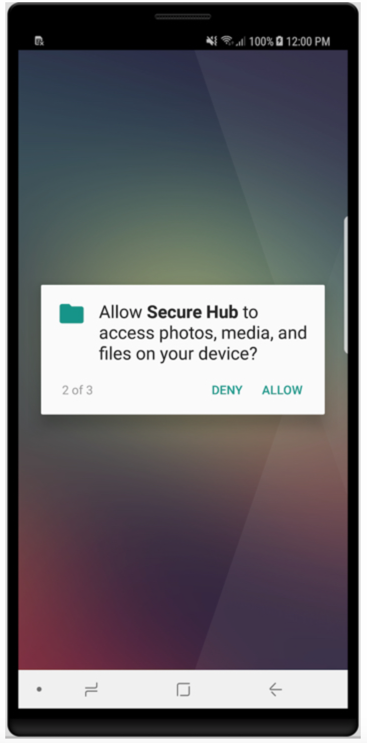
Android版Secure Hubでは、初回インストールおよび登録時に次のメッセージが表示されます。「Secure Hubにデバイス上の写真、メディア、ファイルへのアクセスを許可しますか?」?
このメッセージはAndroidオペレーティングシステムからのものであり、Citrixからのものではありません。許可をタップしても、CitrixおよびSecure Hubを管理する管理者がお客様の個人データを閲覧することはありません。ただし、管理者とのリモートサポートセッションを実施した場合、管理者はセッション内でお客様の個人ファイルを閲覧できます。
登録が完了すると、ユーザーはプッシュされたすべてのアプリとデスクトップをマイアプリタブで確認できます。ユーザーはストアからさらにアプリを追加できます。電話では、ストアのリンクは左上隅にある設定ハンバーガーアイコンの下にあります。
タブレットでは、ストアは別のタブになっています。
iOS 9以降を実行しているiPhoneユーザーがストアからモバイル生産性アプリをインストールすると、メッセージが表示されます。このメッセージは、エンタープライズ開発者であるCitrixがそのiPhoneで信頼されていないことを示しています。また、開発者が信頼されるまでアプリは使用できないことも示しています。このメッセージが表示されると、Secure Hubはユーザーに、iPhone用のCitrixエンタープライズアプリを信頼するプロセスを案内するガイドを表示するように促します。
Secure Mailへの自動登録
MAMのみの展開の場合、Endpoint Managementを構成して、メール資格情報を使用してSecure Hubに登録するAndroidまたはiOSデバイスのユーザーがSecure Mailに自動的に登録されるようにすることができます。ユーザーは、Secure Mailに登録するために追加情報を入力したり、追加の手順を実行したりする必要はありません。
Secure Mailを初めて使用する際、Secure MailはSecure Hubからユーザーのメールアドレス、ドメイン、ユーザーIDを取得します。Secure MailはAutoDiscoveryにメールアドレスを使用します。Exchange ServerはドメインとユーザーIDを使用して識別され、これによりSecure Mailはユーザーを自動的に認証できます。ポリシーがパスワードを渡さないように設定されている場合、ユーザーはパスワードの入力を求められます。ただし、ユーザーは追加情報を入力する必要はありません。
この機能を有効にするには、次の3つのプロパティを作成します。
-
サーバープロパティ MAM_MACRO_SUPPORT。手順については、「サーバープロパティ」を参照してください。
-
クライアントプロパティ ENABLE_CREDENTIAL_STORE および SEND_LDAP_ATTRIBUTES。手順については、「クライアントプロパティ」を参照してください。
カスタマイズされたストア
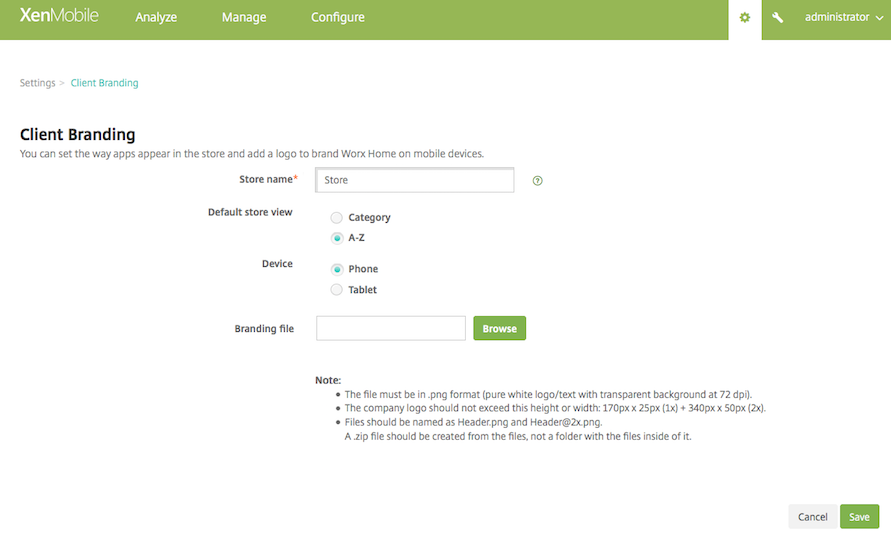
ストアをカスタマイズする場合は、[設定]>[クライアントのブランド設定] に移動して、名前の変更、ロゴの追加、アプリの表示方法の指定を行います。
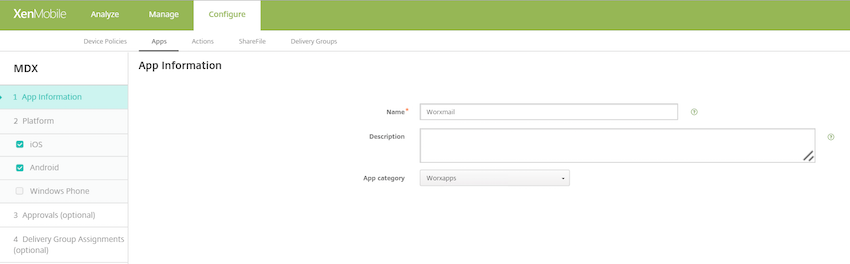
Endpoint Managementコンソールでアプリの説明を編集できます。[構成] をクリックし、[アプリ] をクリックします。テーブルからアプリを選択し、[編集] をクリックします。編集する説明を持つアプリのプラットフォームを選択し、[説明] ボックスにテキストを入力します。
ストアでは、ユーザーはEndpoint Managementで構成および保護したアプリとデスクトップのみを参照できます。アプリを追加するには、ユーザーは [詳細] をタップし、[追加] をタップします。
構成済みのヘルプオプション
Secure Hubは、ユーザーがヘルプを得るためのさまざまな方法も提供します。タブレットでは、右上隅の疑問符をタップするとヘルプオプションが開きます。電話では、ユーザーは左上隅のハンバーガーメニューアイコンをタップし、[ヘルプ] をタップします。
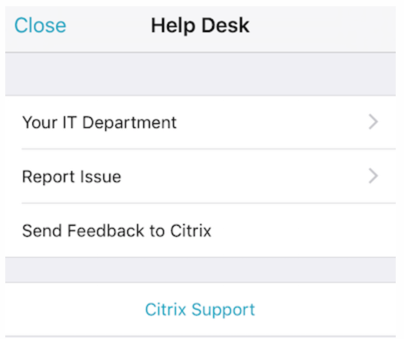
[IT部門] には、会社のヘルプデスクの電話番号とメールアドレスが表示され、ユーザーはアプリから直接アクセスできます。電話番号とメールアドレスは、Endpoint Managementコンソールで入力します。右上隅の歯車アイコンをクリックします。[設定] ページが表示されます。[その他] をクリックし、[クライアントサポート] をクリックします。情報を入力する画面が表示されます。
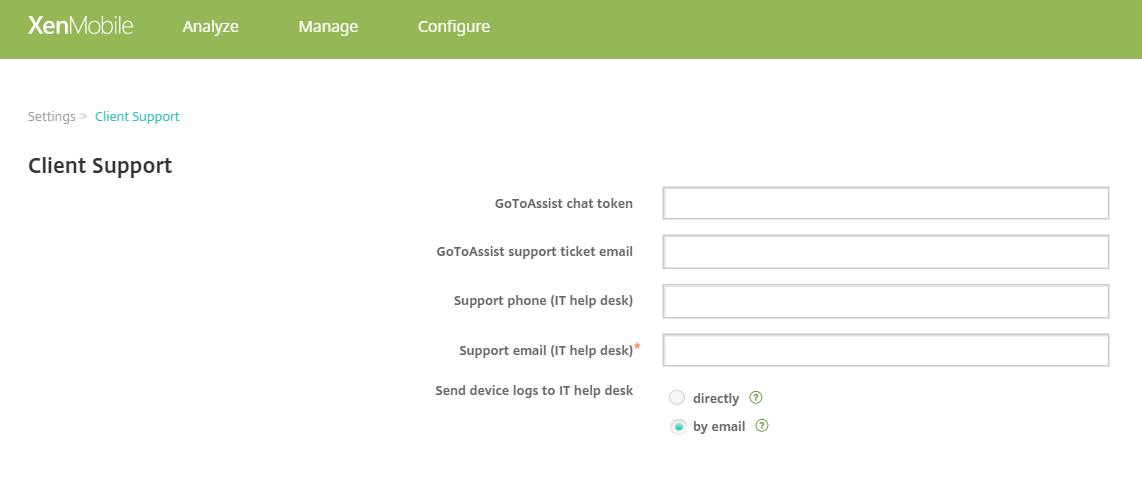
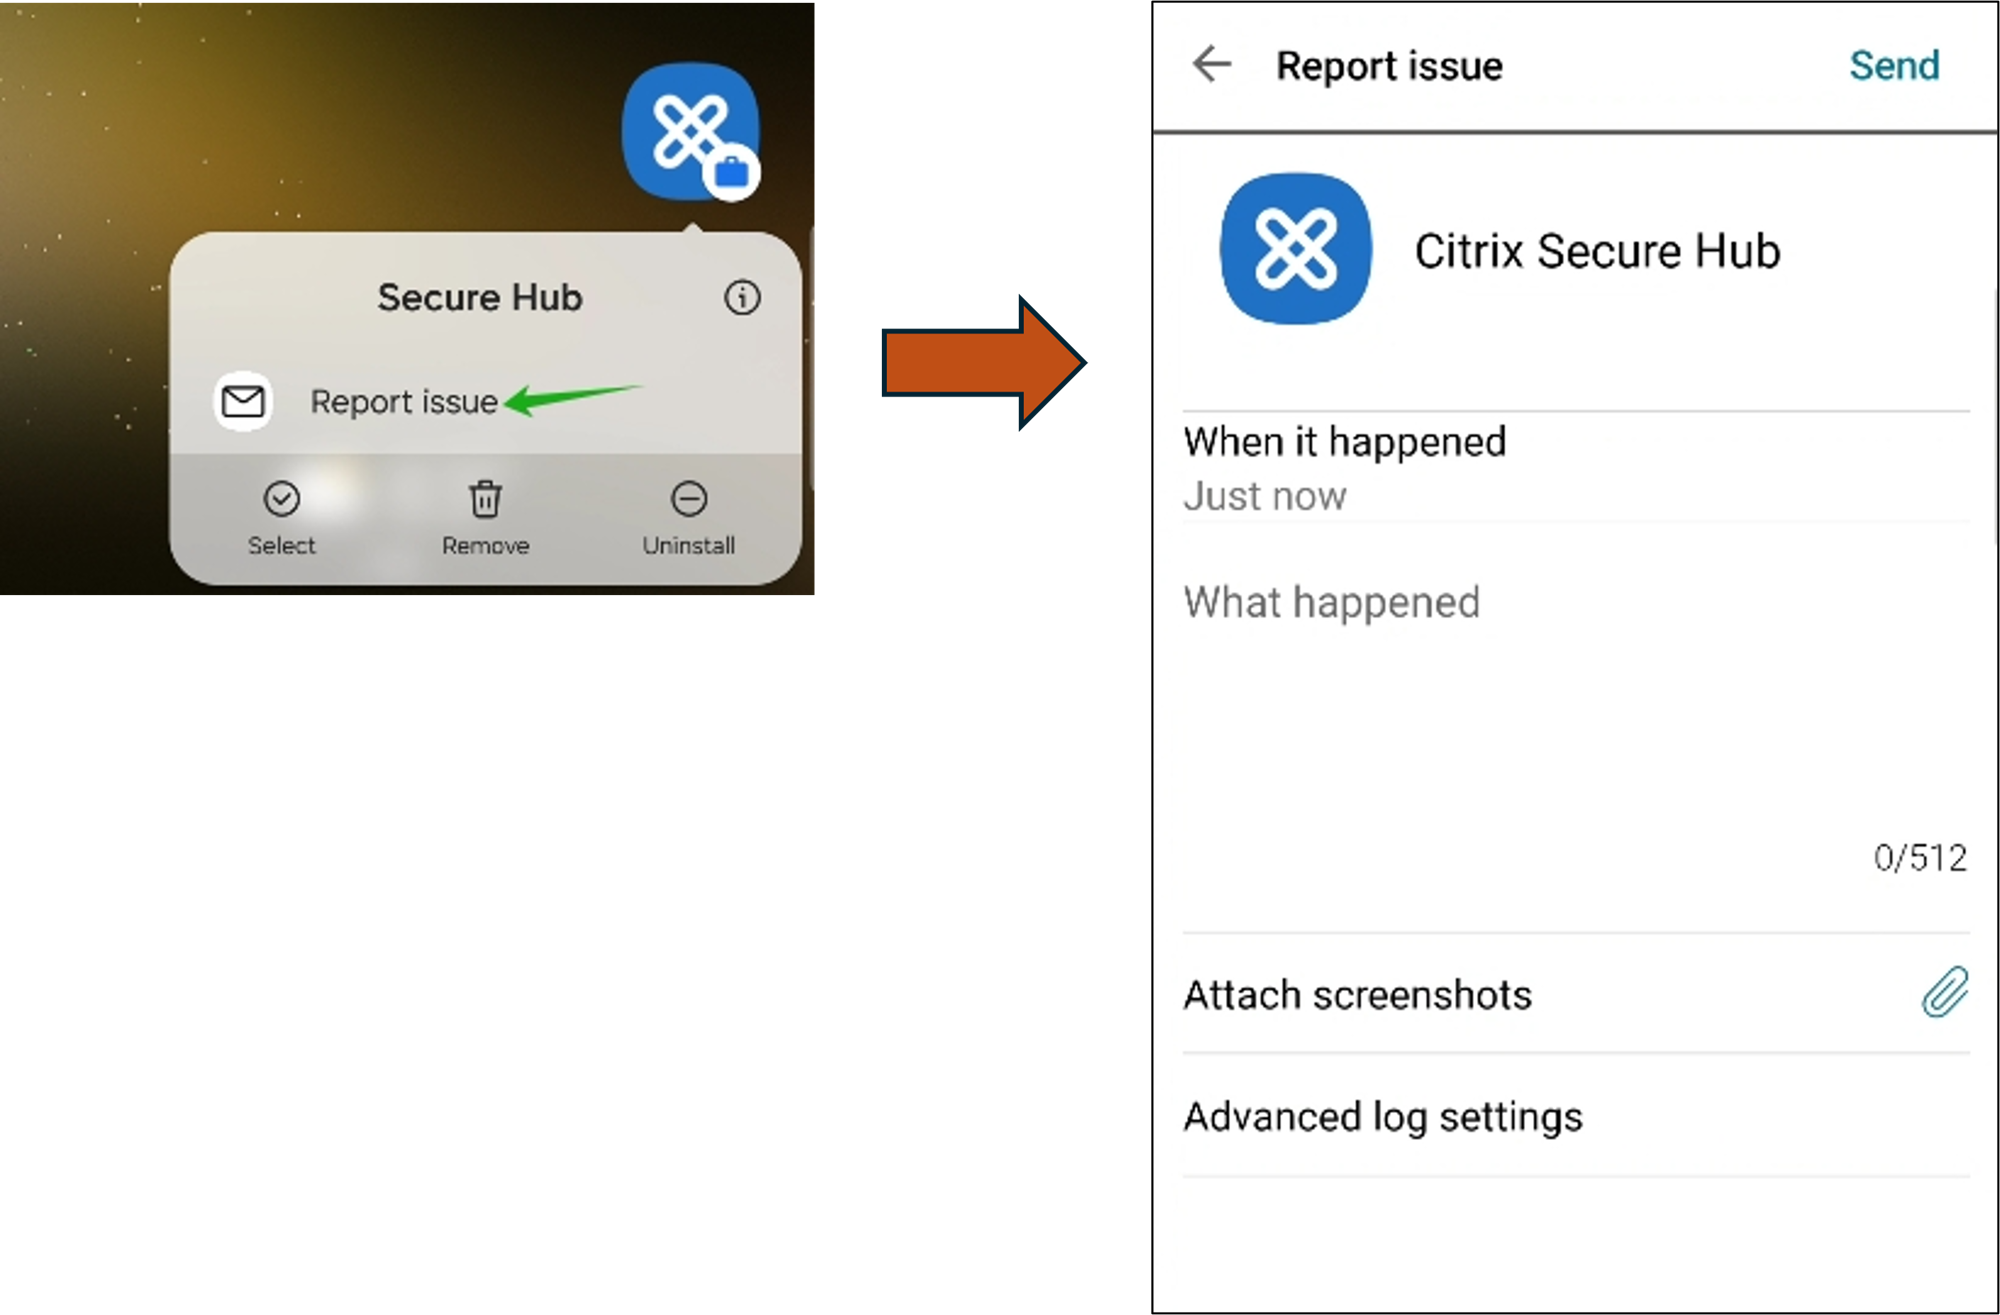
[問題の報告] にはアプリのリストが表示されます。ユーザーは問題のあるアプリを選択します。Secure Hubは自動的にログを生成し、ログをzipファイルとして添付したメッセージをSecure Mailで開きます。ユーザーは件名と問題の説明を追加します。スクリーンショットを添付することもできます。
[Citrixにフィードバックを送信] をクリックすると、Citrixサポートのアドレスが入力されたメッセージがSecure Mailで開きます。メッセージ本文には、Secure Mailを改善するための提案を入力できます。Secure Mailがデバイスにインストールされていない場合は、ネイティブのメールプログラムが開きます。
ユーザーはCitrix Supportをタップして、Citrix Knowledge Centerを開くこともできます。そこから、すべてのCitrix製品のサポート記事を検索できます。
Preferencesで、ユーザーは自分のアカウントとデバイスに関する情報を見つけることができます。
位置情報ポリシー
Secure Hubは、たとえば、企業所有のデバイスが特定の地理的境界を越えないようにしたい場合に、地理的位置情報および地理的追跡ポリシーも提供します。詳細については、位置情報デバイスポリシーを参照してください。
クラッシュの収集と分析
Secure Hubは、特定の障害の原因を把握できるように、障害情報を自動的に収集および分析します。ソフトウェアのCrashlyticsがこの機能をサポートしています。
iOSおよびAndroidで利用可能なその他の機能については、Citrix Secure Hubのプラットフォーム別機能マトリックスを参照してください。
Secure Hubのデバイス側ログを生成する
このセクションでは、Secure Hubのデバイス側ログを生成し、それらの正しいデバッグレベルを設定する方法について説明します。
Secure Mailのログを取得するには、次の手順を実行します。
-
Secure Hub > ヘルプ > 問題を報告に移動します。アプリのリストからSecure Mailを選択します。 組織のヘルプデスク宛てのメールが開きます。
-
サポートチームから指示があった場合にのみ、ログ設定を変更してください。設定が正しく行われていることを常に確認してください。
-
Secure Mailに戻り、問題を再現します。問題の再現を開始した時刻と、問題が発生した、またはエラーメッセージが表示された時刻をメモします。
-
Secure Hub > ヘルプ > 問題を報告に戻ります。アプリのリストからSecure Mailを選択します。 組織のヘルプデスク宛てのメールが開きます。
-
件名と本文に問題の簡単な説明を入力します。手順3で収集したタイムスタンプを含め、送信をクリックします。 完了したメッセージが、圧縮されたログファイルを添付して開きます。
-
送信を再度クリックします。送信されたzipファイルには、以下のログが含まれます。
-
CtxLog_AppInfo.txt (アイオーエス)、Device_And_AppInfo.txt (アンドロイド)、logx.txt、およびWH_logx.txt (ウィンドウズフォン)
アプリ情報ログには、デバイスとアプリに関する情報が含まれます。 -