
管理者のタスクと考慮事項
この記事では、モバイル生産性アプリの管理者に関連するタスクと考慮事項について説明します。
機能フラグの管理
モバイル生産性アプリで問題が発生した場合、アプリコード内の影響を受ける機能を無効にできます。iOSおよびAndroid版のSecure Hub、Secure Mail、Secure Webの機能を無効にできます。そのためには、機能フラグとLaunchDarklyというサードパーティサービスを使用します。ファイアウォールまたはプロキシがアウトバウンドトラフィックをブロックしている場合を除き、LaunchDarklyへのトラフィックを有効にするための設定は不要です。その場合は、ポリシー要件に応じて、特定のURLまたはIPアドレスを介してLaunchDarklyへのトラフィックを有効にします。トンネリングからのドメイン除外に関するサポートの詳細については、MAM SDKドキュメントを参照してください。
LaunchDarklyへのトラフィックと通信は、以下の方法で有効にできます。
以下のURLへのトラフィックを有効にする
-
events.launchdarkly.com -
stream.launchdarkly.com -
clientstream.launchdarkly.com -
firehose.launchdarkly.com
ドメインによる許可リストの作成
以前は、社内ポリシーでIPアドレスのみをリストに含める必要がある場合に、使用するIPアドレスのリストを提供していました。現在、Citrix®がインフラストラクチャの改善を行ったため、July 16, 2018よりパブリックIPアドレスの段階的な廃止を進めています。可能な場合は、ドメインによる許可リストを作成することをお勧めします。
許可リストにIPアドレスを記載する
許可リストにIPアドレスを記載する必要がある場合は、現在のすべてのIPアドレス範囲のリストについて、このLaunchDarklyパブリックIPリストを参照してください。このリストを使用して、インフラストラクチャの更新に合わせてファイアウォール構成が自動的に更新されるようにすることができます。インフラストラクチャ変更のステータスに関する詳細については、LaunchDarklyステータスページを参照してください。
注:
公開アプリストアアプリは、初めて展開する際に新規インストールが必要です。現在のエンタープライズラップ版アプリから公開ストア版へアップグレードすることはできません。
公開アプリストア配信では、MDX Toolkitを使用してCitrix開発のアプリに署名したりラップしたりすることはありません。MDX Toolkitを使用して、サードパーティ製アプリやエンタープライズアプリをラップできます。
LaunchDarklyのシステム要件
-
エンドポイントマネジメント 10.7 以降。
-
Citrix ADCでスプリットトンネリングがOFFに設定されている場合、アプリが以下のサービスと通信できることを確認してください。
-
LaunchDarklyサービス
-
APNsリスナーサービス
-
サポートされているアプリストア
モバイル生産性向上アプリは、Apple App StoreおよびGoogle Playで利用できます。
中国ではGoogle Playが利用できないため、Android版Secure Hubは以下のアプリストアで利用できます。
-
<https://shouji.baidu.com> -
<http://apk.hiapk.com> -
<https://apk.91.com>
公開アプリストア配信の有効化
-
iOSとAndroidの両方について、公開ストア版の.mdxファイルをEndpoint Managementダウンロードページからダウンロードしてください。
-
.mdxファイルをEndpoint Managementコンソールにアップロードします。モバイル生産性アプリのパブリックストアバージョンは、引き続きMDXアプリケーションとしてアップロードされます。アプリをサーバー上のパブリックストアアプリとしてアップロードしないでください。手順については、「アプリの追加」を参照してください。
-
セキュリティポリシーに基づいて、ポリシーをデフォルトから変更します(オプション)。
-
アプリを必須アプリとしてプッシュします(オプション)。この手順には、モバイルデバイス管理が有効になっている環境が必要です。
-
App Store、Google Play、またはEndpoint Managementアプリストアからデバイスにアプリをインストールします。
-
Androidでは、ユーザーはPlayストアに誘導されてアプリをインストールします。iOSでは、MDMが展開されている場合、ユーザーがアプリストアに移動することなくアプリがインストールされます。
-
App StoreまたはPlayストアからアプリがインストールされると、次のアクションが発生します。対応する.mdxファイルがサーバーにアップロードされている限り、アプリは管理対象アプリに移行します。管理対象アプリに移行する際、アプリはCitrix PINの入力を求めます。ユーザーがCitrix PINを入力すると、Secure Mailにアカウント構成画面が表示されます。
-
-
アプリは、Secure Hubに登録されており、対応する.mdxファイルがサーバー上にある場合にのみアクセス可能です。いずれかの条件が満たされない場合、ユーザーはアプリをインストールできますが、アプリの使用はブロックされます。
現在、パブリックアプリストアにあるCitrix Ready Marketplace™のアプリを使用している場合、展開プロセスにはすでに慣れているでしょう。モバイル生産性アプリは、多くのISVが現在使用しているのと同じアプローチを採用しています。アプリをパブリックストア対応にするには、MDX SDKをアプリ内に埋め込みます。
注:
iOSとAndroidの両方に対応するCitrix Filesアプリのパブリックストアバージョンは、現在ユニバーサルです。Citrix Filesアプリは、電話とタブレットで同じです。
Appleプッシュ通知
プッシュ通知の構成について詳しくは、「Secure Mailのプッシュ通知の構成」を参照してください。
パブリックアプリストアに関するFAQ
-
パブリックストアアプリの複数のコピーを異なるユーザーグループに展開できますか?たとえば、異なるユーザーグループに異なるポリシーを展開したい場合です。各ユーザーグループに異なる.mdxファイルをアップロードします。ただし、この場合、単一のユーザーが複数のグループに属することはできません。ユーザーが複数のグループに属している場合、同じアプリの複数のコピーがそのユーザーに割り当てられます。アプリIDは変更できないため、パブリックストアアプリの複数のコピーを同じデバイスに展開することはできません。
-
公開ストアアプリを必須アプリとしてプッシュできますか?はい。アプリをデバイスにプッシュするにはMDMが必要です。MAMのみの展開ではサポートされていません。
-
ユーザーエージェントに基づいたトラフィックポリシーやExchange Serverルールを更新する必要がありますか?プラットフォームごとのユーザーエージェントベースのポリシーおよびルールの文字列は以下のとおりです。重要:Secure NotesおよびSecure Tasksは、December 31, 2018にサポート終了(EOL)ステータスに達しました。詳細については、EOLおよび非推奨アプリを参照してください。
アンドロイド
| アプリ | サーバー | ユーザーエージェント文字列 |
|---|---|---|
| シトリックス セキュアメール™ | エクスチェンジ | WorxMail |
| ロータス ノーツ トラベラー | アップル - アイフォーン ワークスメール | |
| Citrix セキュアウェブ™ | WorxMail | |
| シトリックス セキュア タスク | エクスチェンジ | WorxMail |
| シトリックス セキュア ノーツ | エクスチェンジ | WorxMail |
| シトリックス ファイル | セキュア ノーツ |
iOS
| アプリ | サーバー | ユーザーエージェント文字列 |
|---|---|---|
| シトリックス セキュア メール | エクスチェンジ | WorxMail |
| ロータス ノーツ トラベラー | アップル - iPhone ワークスメール | |
| シトリックス セキュアウェブ | com.citrix.browser | |
| シトリックス セキュアタスク | エクスチェンジ | WorxTasks |
| シトリックス セキュアノート | エクスチェンジ | WorxNotes |
| シトリックス ファイル | セキュアノート |
-
アプリのアップグレードを防ぐことはできますか?いいえ。パブリックアプリストアに更新が投稿されると、自動更新が有効になっているすべてのユーザーが更新を受け取ります。
-
アプリのアップグレードを強制できますか?はい、アップグレードはアップグレード猶予期間ポリシーによって強制されます。このポリシーは、アプリの更新バージョンに対応する新しい.mdxファイルがEndpoint Managementにアップロードされたときに設定されます。
-
更新のタイムラインを制御できない場合、更新がユーザーに届く前にアプリをテストするにはどうすればよいですか?Secure Hubの場合と同様に、EAR期間中、iOSではTestFlightで、AndroidではGoogle Playベータプログラムを通じてアプリをテストできます。この期間中にアプリの更新をテストできます。
-
自動更新がユーザーデバイスに届く前に、新しい.mdxファイルを更新しなかった場合、どうなりますか?更新されたアプリは、古い.mdxファイルとの互換性を維持します。新しいポリシーに依存する新機能は有効になりません。
-
Secure Hubがインストールされている場合、アプリは管理対象に移行しますか、それともアプリを登録する必要がありますか?パブリックストアアプリを管理対象アプリ(MDXで保護)としてアクティブ化し、使用可能にするには、ユーザーがSecure Hubに登録されている必要があります。Secure Hubがインストールされていても登録されていない場合、ユーザーはパブリックストアアプリを使用できません。
-
パブリックストアアプリにApple Enterprise開発者アカウントは必要ですか?いいえ。Citrixがモバイル生産性向上アプリの証明書とプロビジョニングプロファイルを維持しているため、アプリをユーザーに展開するためにApple Enterprise開発者アカウントは必要ありません。
-
エンタープライズ配布の終了は、展開したすべてのラップされたアプリケーションに適用されますか?いいえ、これはモバイル生産性向上アプリ(Secure Mail、Secure Web、Endpoint Management用Citrix Content Collaboration™、QuickEdit、ShareConnect)にのみ適用されます。社内で開発された、またはサードパーティによって開発された展開済みのエンタープライズラップアプリは、引き続きエンタープライズラッピングを使用できます。MDX Toolkitは、アプリ開発者向けのエンタープライズラッピングを引き続きサポートします。
-
Google Playからアプリをインストールすると、エラーコード505のAndroidエラーが発生します。注:Android 5.x のサポートは、December 31, 2018 に終了しました。これは、Google Play および Android 5.x バージョンで発生する既知の問題です。このエラーが発生した場合は、以下の手順に従って、アプリのインストールを妨げるデバイス上の古いデータをクリアできます。
-
デバイスを再起動します。
-
デバイス設定から Google Play のキャッシュとデータをクリアします。
-
最終手段として、デバイスの Google アカウントを削除してから再度追加します。
詳細については、次のキーワード「Fix Google Play Store Error 505 in Android: Unknown Error Code」を使用してこのサイトを検索してください。
-
Google Play のアプリは製品版としてリリースされており、新しいベータ版リリースは利用できませんが、Google Play のアプリタイトルの後に「Beta」と表示されるのはなぜですか?早期アクセスリリース (EAR) プログラムに参加している場合、アプリタイトルの横に常に「Beta」と表示されます。この名前は、特定のアプリに対するユーザーのアクセスレベルを通知するものです。「Beta」という名前は、ユーザーが利用可能なアプリの最新バージョンを受け取ることを示します。最新バージョンは、製品版トラックまたはベータ版トラックに公開された最新バージョンである場合があります。
-
アプリをインストールして開いた後、.mdx ファイルが Endpoint Management コンソールにあるにもかかわらず、「App Not Authorized」というメッセージが表示されます。この問題は、ユーザーが App Store または Google Play から直接アプリをインストールした場合、および Secure Hub が更新されていない場合に発生する可能性があります。Secure Hub は、非アクティブタイマーが期限切れになったときに更新する必要があります。ポリシーは、ユーザーが Secure Hub を開いて再認証したときに更新されます。アプリは、ユーザーが次回アプリを開いたときに承認されます。
-
アプリを使用するためにアクセスコードが必要ですか?App Store または Play ストアからアプリをインストールすると、アクセスコードの入力を求める画面が表示されます。アクセスコードを要求する画面が表示される場合、Secure Hub を介して Endpoint Management に登録されていません。Secure Hub に登録し、アプリの .mdx ファイルがサーバーに展開されていることを確認してください。また、アプリが使用可能であることを確認してください。アクセスコードは Citrix 社内でのみ使用が制限されています。アプリをアクティブ化するには、Endpoint Management の展開が必要です。
-
VPP または DEP を介して iOS パブリックストアアプリを展開できますか?Endpoint Management は、MDX が有効になっていないパブリックストアアプリの VPP 配布用に最適化されています。Endpoint Management パブリックストアアプリを VPP で配布することはできますが、Endpoint Management と Secure Hub ストアにさらなる機能強化を加えて制限に対処するまでは、展開は最適ではありません。VPP を介して Endpoint Management パブリックストアアプリを展開する際の既知の問題のリストと、潜在的な回避策については、Citrix ナレッジセンターのこの記事を参照してください。
モバイル生産性向上アプリの MDX ポリシー
MDXポリシーを使用すると、Endpoint Managementが適用する設定を構成できます。これらのポリシーは、認証、デバイスセキュリティ、ネットワーク要件とアクセス、暗号化、アプリの相互作用、アプリの制限などを対象とします。多くのMDXポリシーは、すべてのモバイル生産性向上アプリに適用されます。一部のポリシーはアプリ固有です。
ポリシーファイルは、モバイル生産性向上アプリのパブリックストアバージョン向けに.mdxファイルとして提供されます。アプリを追加する際に、Endpoint Managementコンソールでポリシーを構成することもできます。
MDXポリシーの詳細については、このセクションの以下の記事を参照してください。
以下のセクションでは、ユーザー接続に関連するMDXポリシーについて説明します。
Android版Secure Mailのデュアルモード
モバイルアプリケーション管理(MAM)SDKは、iOSおよびAndroidプラットフォームでカバーされていないMDX機能の領域を置き換えるために利用可能です。MDXラッピングテクノロジーは、2021年9月にサポート終了(EOL)を迎える予定です。エンタープライズアプリケーションの管理を継続するには、MAM SDKを組み込む必要があります。
バージョン20.8.0以降、Androidアプリは、前述のMDX EOL戦略に備えるため、MDXおよびMAM SDKとともにリリースされます。MDXデュアルモードは、現在のMDX Toolkitから新しいMAM SDKへの移行方法を提供することを目的としています。デュアルモードを使用すると、次のいずれかを行うことができます。
-
MDX Toolkitを使用してアプリの管理を継続する(Endpoint Managementコンソールでは現在「Legacy MDX」と表示されています)
-
新しいMAM SDKを組み込んだアプリを管理する。注:MAM SDKを使用する場合、アプリをラップする必要はありません。
MAM SDKに切り替えた後で、追加の手順は必要ありません。
MAM SDK の詳細については、以下の記事を参照してください。
-
Citrix Developer の デバイス管理 セクション
前提条件
デュアルモード機能を正常に展開するには、以下を確認してください。
-
Citrix Endpoint Management をバージョン 10.12 RP2 以降、または 10.11 RP5 以降に更新します。
-
モバイルアプリをバージョン 20.8.0 以降に更新します。
-
ポリシーファイルをバージョン 20.8.0 以降に更新します。
-
組織でサードパーティ製アプリを使用している場合は、Citrix モバイル生産性向上アプリの MAM SDK オプションに切り替える前に、MAM SDK をサードパーティ製アプリに組み込むようにしてください。管理対象アプリはすべて、一度に MAM SDK に移行する必要があります。
注:
MAM SDK は、すべてのクラウドベースのお客様でサポートされています。
制限事項
-
MAM SDK は、Citrix Endpoint Management™ 展開で Android Enterprise プラットフォームの下で公開されたアプリのみをサポートします。新しく公開されたアプリの場合、デフォルトの暗号化はプラットフォームベースの暗号化です。
-
MAM SDK はプラットフォームベースの暗号化のみをサポートし、MDX 暗号化はサポートしません。
-
Citrix Endpoint Management を更新せず、ポリシーファイルがモバイルアプリのバージョン 20.8.0 以降で実行されている場合、Secure Mail 用のネットワークポリシーの重複エントリが作成されます。
Citrix Endpoint Management で Secure Mail を構成すると、デュアルモード機能により、MDX Toolkit (現在は Legacy MDX) を使用してアプリの管理を継続するか、新しい MAM SDK に切り替えてアプリを管理することができます。Citrix は MAM SDK への切り替えを推奨しています。MAM SDK はよりモジュール性が高く、組織が使用する MDX 機能のサブセットのみを使用できるようにすることを目的としているためです。
MDX または MAM SDK ポリシーコンテナのポリシー設定には、以下のオプションがあります。
-
MAM SDK
-
レガシー MDX
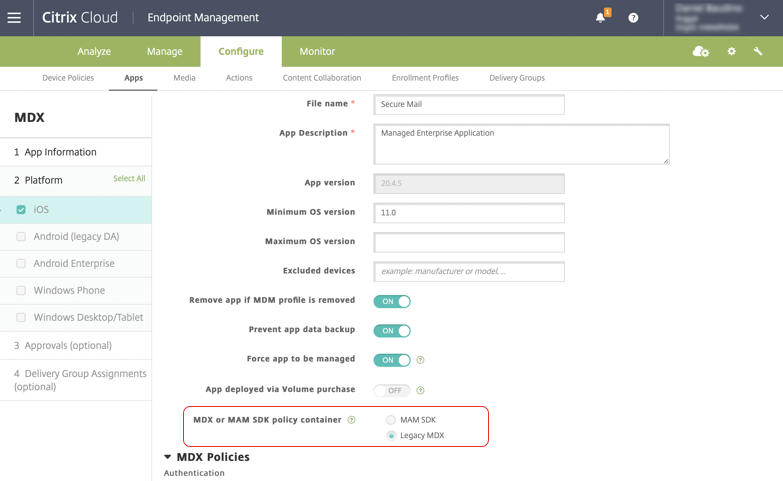
MDX または MAM SDK ポリシーコンテナポリシーでは、オプションをLegacy MDXからMAM SDKに変更することのみ可能です。MAM SDKからLegacy MDXへの切り替えは許可されておらず、アプリを再公開する必要があります。デフォルト値はLegacy MDXです。同じデバイスで実行されている Secure Mail と Secure Web の両方に同じポリシーモードを設定してください。同じデバイスで2つの異なるモードを実行することはできません。
内部ネットワークへのユーザー接続
内部ネットワークにトンネル接続する接続は、フルVPNトンネルまたはクライアントレスVPNのバリエーションである「トンネル化 - Web SSO」を使用できます。優先VPNモードポリシーがその動作を制御します。デフォルトでは、接続は「トンネル化 - Web SSO」を使用します。これはSSOを必要とする接続に推奨されます。フルVPNトンネル設定は、クライアント証明書または内部ネットワーク内のリソースへのエンドツーエンドSSLを使用する接続に推奨されます。この設定はTCP上のあらゆるプロトコルを処理し、WindowsおよびMacコンピューター、iOSおよびAndroidデバイスで使用できます。
VPNモード切り替え許可ポリシーは、必要に応じてフルVPNトンネルモードとトンネル化 - Web SSOモード間の自動切り替えを許可します。デフォルトでは、このポリシーはオフです。このポリシーがオンの場合、優先VPNモードで処理できない認証要求が原因で失敗したネットワーク要求は、代替モードで再試行されます。たとえば、クライアント証明書のサーバーチャレンジはフルVPNトンネルモードで対応できますが、トンネル化 - Web SSOモードでは対応できません。同様に、HTTP認証チャレンジは、トンネル化 - Web SSOモードを使用する場合、SSOで処理される可能性が高くなります。
ネットワークアクセス制限
ネットワークアクセスポリシーは、ネットワークアクセスに制限が課されるかどうかを指定します。デフォルトでは、Secure Mail のアクセスは無制限であり、ネットワークアクセスに制限はありません。アプリは、デバイスが接続されているネットワークに無制限にアクセスできます。デフォルトでは、Secure Web のアクセスは内部ネットワークにトンネル接続されます。これは、すべてのネットワークアクセスにアプリケーションごとの VPN トンネルが内部ネットワークに戻って使用され、Citrix ADC のスプリットトンネル設定が使用されることを意味します。また、ブロックされたアクセスを指定して、アプリがデバイスにネットワーク接続がないかのように動作させることもできます。
AirPrint、iCloud、Facebook および Twitter API などの機能を許可したい場合は、ネットワークアクセスポリシーをブロックしないでください。
ネットワークアクセスポリシーは、バックグラウンドネットワークサービスポリシーとも連携します。詳細については、「Exchange Server または IBM Notes Traveler Server の統合」を参照してください。
Endpoint Managementクライアントプロパティ
クライアントプロパティは、次のような設定を構成するために使用されます。
ユーザーパスワードのキャッシュ
ユーザーパスワードのキャッシュにより、ユーザーのActive Directoryパスワードをモバイルデバイスにローカルでキャッシュできます。ユーザーパスワードのキャッシュを有効にすると、ユーザーはCitrix PINまたはパスコードを設定するように求められます。
Citrix PIN認証
Citrix PINは、ユーザー認証エクスペリエンスを簡素化します。PINは、クライアント証明書を保護したり、Active Directory資格情報をデバイスにローカルで保存したりするために使用されます。PIN設定を構成すると、ユーザーのサインオンエクスペリエンスは次のようになります。
-
ユーザーがSecure Hubを初めて起動すると、PINの入力を求めるプロンプトが表示され、Active Directory資格情報がキャッシュされます。
-
ユーザーが次にSecure Mailなどのモバイル生産性アプリを起動すると、PINを入力してサインオンします。
クライアントプロパティを使用してPIN認証を有効にし、PINの種類を指定し、PINの強度、長さ、および変更要件を指定します。
指紋認証またはTouch ID認証
iOSデバイスの指紋認証(Touch ID認証とも呼ばれる)は、Citrix PINの代替手段です。この機能は、Secure Hubを除くラップされたアプリが、非アクティブタイマーの期限切れ時など、オフライン認証を必要とする場合に役立ちます。この機能は、次の認証シナリオで有効にできます。
-
Citrix PIN + クライアント証明書構成
-
Citrix PIN + キャッシュされたADパスワード構成
-
Citrix PIN + クライアント証明書構成およびキャッシュされたADパスワード構成
-
Citrix PINが無効
指紋認証が失敗した場合、またはユーザーが指紋認証プロンプトをキャンセルした場合、ラップされたアプリはCitrix PINまたはADパスワード認証にフォールバックします。
指紋認証の要件
-
指紋認証をサポートし、少なくとも1つの指紋が構成されているiOSデバイス(最小バージョン8.1)。
-
ユーザーエントロピーはオフである必要があります。
指紋認証を構成するには
重要:
ユーザーエントロピーがオンの場合、Enable Touch ID Authenticationプロパティは無視されます。ユーザーエントロピーは、Encrypt secrets using the Passcodeキーを介して有効になります。
-
Endpoint Managementコンソールで、Settings > Client > Client Propertiesに移動します。
-
Addをクリックします。新しいクライアントプロパティの追加画面の画像(/en-us/mobile-productivity-apps/media/add-client-property-endpointmanagement.png)
-
キーENABLE_TOUCH_ID_AUTHを追加し、そのValueをTrueに設定し、次にポリシー名をEnable Fingerprint Authenticationに設定します。
指紋認証を構成した後、ユーザーはデバイスを再登録する必要はありません。
Google アナリティクス
Citrix Secure Mailは、製品品質を向上させるために、アプリの統計情報と利用状況分析データを収集するためにGoogle Analyticsを使用しています。Citrixは、その他の個人ユーザー情報を収集または保存しません。
Google Analyticsを無効にする
管理者は、カスタムクライアントプロパティDISABLE_GAを構成することで、Google Analyticsを無効にできます。Google Analyticsを無効にするには、次の手順を実行します。
-
Citrix Endpoint Managementコンソールにサインインし、Settings > Client Properties > Add New Client Propertyの順に移動します。
-
Keyフィールドに値DISABLE_GAを追加します。
-
クライアントプロパティの値をtrueに設定します。
注:
Citrix Endpoint Managementコンソールで値DISABLE_GAを構成しない場合、Google Analyticsデータはアクティブになります。