
グループポリシー設定
重要:
WEM は現在、
HKEY_LOCAL_MACHINE および HKEY_CURRENT_USER レジストリハイブに関連付けられたグループポリシー設定の追加と編集のみをサポートしています。
以前のリリースでは、グループポリシー設定 (GPP) のみを Workspace Environment Management (WEM) に移行できました。詳細については、リボン の 移行 ウィザードの説明を参照してください。WEM にグループポリシー設定 (レジストリベースの設定) をインポートすることもできるようになりました。
設定をインポートした後、どの GPO を割り当てるかを決定する前に、各 GPO に関連付けられた設定の項目別ビューを表示できます。他のアクションを割り当てるのと同じように、GPO を異なる AD グループに割り当てることができます。GPO を個々のユーザーに直接割り当てても、設定は有効になりません。グループにはユーザーとマシンを含めることができます。関連するマシンがグループに属している場合、マシンレベルの設定が有効になります。現在のユーザーがグループに属している場合、ユーザーレベルの設定が有効になります。
ヒント:
マシンレベルの設定をすぐに有効にするには、Citrix WEM Agent Host Service を再起動します。ユーザーレベルの設定をすぐに有効にするには、ユーザーはログオフして再度ログオンする必要があります。
グループポリシー設定
注:
WEM エージェントがグループポリシー設定を適切に処理するには、Citrix WEM User Logon Service が有効になっていることを確認してください。
グループポリシー設定処理を有効にする。WEM がグループポリシー設定を処理できるようにするかどうかを制御します。デフォルトでは、このオプションは無効になっています。無効の場合:
-
グループポリシー設定を構成できません。
-
WEM は、グループポリシー設定がすでにユーザーまたはユーザーグループに割り当てられている場合でも、それらを処理しません。
グループポリシーオブジェクトリスト
既存の GPO のリストが表示されます。検索 を使用して、名前または説明でリストをフィルタリングします。
-
更新。GPOリストを更新します。
-
インポート。グループポリシー設定のインポートウィザードを開きます。このウィザードを使用すると、グループポリシー設定をWEMにインポートできます。
-
編集。既存のGPOを編集できます。
-
削除。選択したGPOを削除します。
グループポリシー設定のインポート
グループポリシー設定をインポートする前に、ドメインコントローラーでグループポリシー設定をバックアップしてください。
-
グループポリシー管理コンソールを開きます。
-
グループポリシー管理ウィンドウで、バックアップするGPOを右クリックし、バックアップを選択します。
-
グループポリシーオブジェクトのバックアップウィンドウで、バックアップを保存する場所を指定します。必要に応じて、バックアップに説明を付けることができます。
-
バックアップをクリックしてバックアップを開始し、OKをクリックします。
-
バックアップフォルダーに移動し、それをzipファイルに圧縮します。注:WEMは、複数のGPOバックアップフォルダーを含むzipファイルのインポートもサポートしています。
グループポリシー設定をインポートするには、次の手順を実行します。
-
WEMサービスの管理タブのメニューで利用できるアップロードを使用して、GPOのzipファイルをCitrix Cloudのデフォルトフォルダーにアップロードします。
-
「管理コンソール > アクション > グループポリシー設定」タブに移動し、「グループポリシー設定の処理を有効にする」を選択して、「インポート」をクリックし、インポートウィザードを開きます。
-
インポートウィザードの「インポートするファイル」ページで、「参照」をクリックし、リストから該当するファイルを選択します。ファイル名を入力して「検索」をクリックし、ファイルを見つけることもできます。
-
以前にインポートしたGPOを上書きします。既存のGPOを上書きするかどうかを制御します。
-
-
「インポート開始」をクリックして、インポートプロセスを開始します。
-
インポートが完了したら、「完了」をクリックします。インポートされたGPOは、「グループポリシー設定」タブに表示されます。
グループポリシー設定の編集
リストからGPOをダブルクリックすると、その設定の詳細ビューが表示され、必要に応じて設定を編集できます。
GPOを複製するには、GPOを右クリックし、メニューから「コピー」を選択します。「コピー」をクリックすると、複製が自動的に作成されます。複製は元の名前を継承し、「-Copy」というサフィックスが付きます。「編集」を使用して名前を変更できます。
「編集」をクリックすると、「グループポリシーオブジェクトの編集」ウィンドウが表示されます。
名前。GPOリストに表示されるGPOの名前。
説明。GPOに関する追加情報を指定できます。この情報はGPOリストに表示されます。
レジストリ操作。GPOに含まれるレジストリ操作を表示します。
警告:
レジストリベースの設定を誤って編集、追加、または削除すると、ユーザー環境で設定が有効にならない可能性があります。
-
追加。レジストリキーを追加できます。
-
編集。 レジストリ キーを編集できます。
-
削除。 レジストリ キーを削除できます。
レジストリ キーを追加するには、右側の [追加] をクリックします。次の設定が利用可能になります。
-
順序。 レジストリ キーの展開順序を指定できます。
-
アクション。 レジストリ キーのアクションの種類を指定できます。
-
値の設定。 レジストリ キーの値を設定できます。
-
値の削除。 レジストリ キーの値を削除できます。
-
キーの作成。 ルート キーとサブパスの組み合わせで指定されたキーを作成できます。
-
キーの削除。 レジストリ キーの下のキーを削除できます。
-
すべての値の削除。 レジストリ キーの下のすべての値を削除できます。
-
-
ルート キー。 サポートされている値:
HKEY_LOCAL_MACHINEおよびHKEY_CURRENT_USER。 -
サブパス。 ルート キーを含まないレジストリ キーのフルパス。たとえば、
HKEY_LOCAL_MACHINE\Software\Microsoft\Windowsがレジストリ キーのフルパスの場合、Software\Microsoft\Windowsがサブパスです。 -
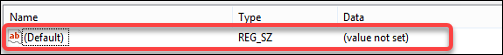
値。 レジストリ値の名前を指定できます。次の図で強調表示されている項目全体がレジストリ値です。
-
種類。 値のデータ型を指定できます。
-
REG_SZ。このタイプは、人間が判読できるテキスト値を表すために使用される標準文字列です。
-
REG_EXPAND_SZ。このタイプは、アプリケーションによって呼び出されたときに置き換えられる変数を含む、展開可能なデータ文字列です。たとえば、次の値の場合、文字列「%SystemRoot%」はオペレーティングシステム内のフォルダの実際の場所に置き換えられます。
-
REG_BINARY。任意の形式のバイナリデータ。
-
REG_DWORD。32ビットの数値。このタイプは、ブール値によく使用されます。たとえば、「0」は無効、「1」は有効を意味します。
-
REG_DWORD_LITTLE_ENDIAN。リトルエンディアン形式の32ビット数値。
-
REG_QWORD。64ビットの数値。
-
REG_QWORD_LITTLE_ENDIAN。リトルエンディアン形式の64ビット数値。
-
REG_MULTI_SZ。このタイプは、リストまたは複数の値を含む値を表すために使用される複数文字列です。各エントリはヌル文字で区切られます。
-
-
データ。レジストリ値に対応するデータを入力できます。データ型が異なると、異なる形式で異なるデータを入力する必要がある場合があります。
変更が有効になるまでに時間がかかる場合があります。次の点に注意してください。
-
HKEY_LOCAL_MACHINEレジストリハイブに関連付けられた変更は、Citrix WEM Agent Host Service が開始されたとき、または指定された SQL Settings Refresh Delay のタイムアウト時に有効になります。 -
HKEY_CURRENT_USERレジストリハイブに関連付けられた変更は、ユーザーがログオンしたときに有効になります。
グループポリシー設定のコンテキスト化
フィルターを使用して割り当てをコンテキスト化することで、グループポリシー設定を条件付きにすることができます。フィルターは、ルールと複数の条件で構成されます。WEMエージェントは、実行時にユーザー環境でルールのすべての条件が満たされた場合にのみ、割り当てられたグループポリシー設定を適用します。それ以外の場合、エージェントはフィルターを適用する際にそれらの設定をスキップします。
グループポリシー設定を条件付きにする一般的なワークフローは次のとおりです。
-
管理コンソールで、フィルター > 条件に移動し、条件を定義します。「条件」を参照してください。重要:利用可能なフィルター条件の完全なリストについては、「フィルター条件」を参照してください。グループポリシー設定は、ユーザー設定とマシン設定で構成されます。一部のフィルター条件は、ユーザー設定にのみ適用されます。これらのフィルター条件をマシン設定に適用すると、WEMエージェントはフィルター条件を無視し、マシン設定を適用します。マシン設定に適用されないフィルター条件の完全なリストについては、「マシン設定に適用されないフィルター条件」を参照してください。
-
フィルター > ルールに移動し、フィルター規則を定義します。ステップ1で定義した条件をその規則に含めることができます。「規則」を参照してください。
-
アクション > グループポリシー設定に移動し、グループポリシー設定を構成します。
-
管理コンソール > 割り当て > アクションの割り当てに移動し、以下を完了します。
-
設定を割り当てる対象のユーザーまたはユーザーグループをダブルクリックします。
-
アプリケーションを選択し、右矢印 (\>) をクリックして割り当てます。
-
フィルターの割り当てウィンドウで、ステップ2で定義した規則を選択し、OKをクリックします。設定は利用可能ペインから割り当て済みペインに移動します。
-
割り当て済みペインで、設定の優先度を構成します。優先度を指定するために整数を入力します。値が大きいほど、優先度が高くなります。優先度の高い設定は後で処理され、競合や依存関係がある場合にそれらが有効になるようにします。
-
マシン設定に適用されないフィルター条件
| フィルター名 | マシン設定に適用可能 |
|---|---|
| クライアント名の一致 | いいえ |
| クライアントIPアドレスの一致 | いいえ |
| レジストリ値の一致 | HKCUで始まるレジストリ値を構成した場合、レジストリ値の一致フィルターはマシン設定に適用しても機能しません。 |
| ユーザーの国の一致 | いいえ |
| ユーザーUI言語の一致 | いいえ |
| ユーザーSBCリソースタイプ | いいえ |
| Active Directoryパスの一致 | いいえ |
| Active Directory属性の一致 | いいえ |
| クライアント名不一致 | いいえ |
| クライアントIPアドレス不一致 | いいえ |
| レジストリ値不一致 | いいえ |
| ユーザーの国不一致 | いいえ |
| ユーザーUI言語不一致 | いいえ |
| Active Directoryパス不一致 | いいえ |
| Active Directory属性不一致 | いいえ |
| クライアントリモートOSの一致 | いいえ |
| クライアントリモートOS不一致 | なし |
| Active Directoryグループ一致 | なし |
| Active Directoryグループ不一致 | なし |
| 公開リソース名 | なし |