
HDX™ Direct (Pré-visualização)
Ao acessar recursos fornecidos pela Citrix, o HDX Direct permite que dispositivos cliente internos e externos estabeleçam uma conexão direta segura com o host da sessão, se a comunicação direta for possível.
Importante:
O HDX Direct está atualmente em pré-visualização. Este recurso é fornecido sem suporte e ainda não é recomendado para uso em ambientes de produção. Para enviar feedback ou relatar problemas, use este formulário.
Requisitos do sistema
A seguir estão os requisitos de sistema para usar o HDX Direct:
-
Plano de controle
-
Citrix DaaS™
-
Citrix Virtual Apps and Desktops™ 2402 ou posterior
-
-
Virtual Delivery Agent (VDA)
-
Windows: versão 2402 ou posterior
-
-
Aplicativo Workspace
-
Windows: versão 2402 ou posterior
-
-
Camada de acesso
-
Citrix Workspace™ com Citrix Gateway Service
-
Citrix Workspace com NetScaler® Gateway
-
-
Outro
-
O Adaptive Transport deve ser habilitado para conexões diretas externas
-
Requisitos de rede
A seguir estão os requisitos de rede para usar o HDX Direct.
Hosts de sessão
Se seus hosts de sessão tiverem um firewall, como o Firewall do Windows Defender, você deverá permitir o seguinte tráfego de entrada para conexões internas.
| Descrição | Origem | Protocolo | Porta |
|---|---|---|---|
| Conexão interna direta | Cliente | TCP | 443 |
| Conexão interna direta | Cliente | UDP | 443 |
Nota:
O instalador do VDA adiciona as regras de entrada apropriadas ao Firewall do Windows Defender. Se você usar um firewall diferente, deverá adicionar as regras acima.
Rede do cliente
A tabela a seguir descreve a rede do cliente para usuários internos e externos.
Usuários internos
| Descrição | Protocolo | Origem | Porta de origem | Destino | Porta de destino |
|---|---|---|---|---|---|
| Conexão interna direta | TCP | Rede do cliente | 1024–65535 | Rede VDA | 443 |
| Conexão interna direta | UDP | Rede do cliente | 1024–65535 | Rede VDA | 443 |
Usuários externos
| Descrição | Protocolo | Origem | Porta de origem | Destino | Porta de destino |
|---|---|---|---|---|---|
| STUN (somente usuários externos) | UDP | Rede do cliente | 1024–65535 | Internet (consulte a nota abaixo) | 3478, 19302 |
| Conexão de usuário externo | UDP | Rede do cliente | 1024–65535 | Endereço IP público do data center | 1024–65535 |
Rede do data center
A tabela a seguir descreve a rede do data center para usuários internos e externos.
Usuários internos
| Descrição | Protocolo | Origem | Porta de origem | Destino | Porta de destino |
|---|---|---|---|---|---|
| Conexão interna direta | TCP | Rede do cliente | 1024–65535 | Rede VDA | 443 |
| Conexão interna direta | UDP | Rede do cliente | 1024–65535 | Rede VDA | 443 |
Usuários externos
| Descrição | Protocolo | Origem | Porta de origem | Destino | Porta de destino |
|---|---|---|---|---|---|
| STUN (somente usuários externos) | UDP | Rede VDA | 1024–65535 | Internet (ver nota abaixo) | 3478, 19302 |
| Conexão de usuário externo | UDP | DMZ / Rede interna | 1024–65535 | Rede VDA | 55000–55250 |
| Conexão de usuário externo | UDP | Rede VDA | 55000–55250 | IP público do cliente | 1024–65535 |
Observação:
Tanto o VDA quanto o aplicativo Workspace tentam enviar solicitações STUN para os seguintes servidores na mesma ordem:
-
stunserver.stunprotocol.org:3478
-
employees.org:3478
-
stun.l.google.com:19302
Se você alterar o intervalo de portas padrão para conexões de usuários externos usando a configuração de política Intervalo de portas HDX Direct, as regras de firewall correspondentes devem corresponder ao seu intervalo de portas personalizado.
Configuração
O HDX Direct está desabilitado por padrão. Você pode configurar este recurso usando a configuração HDX Direct na política do Citrix.
-
HDX Direct: Para habilitar ou desabilitar um recurso.
-
Modo HDX Direct: Determina se o HDX Direct está disponível apenas para clientes internos ou para clientes internos e externos.
-
Intervalo de portas HDX Direct: Define o intervalo de portas que o VDA usa para conexões de clientes externos.
Considerações
A seguir estão as considerações para usar o HDX Direct:
-
O HDX Direct para usuários externos está disponível apenas com EDT (UDP) como protocolo de transporte. Portanto, o Transporte Adaptável deve estar habilitado.
-
Se você estiver usando o HDX Insight, observe que o uso do HDX Direct impede a coleta de dados do HDX Insight, pois a sessão não seria mais proxy através do NetScaler Gateway.
-
Ao usar máquinas não persistentes para seus aplicativos e desktops virtuais, a Citrix recomenda habilitar o HDX Direct nos hosts de sessão em vez de na imagem mestre/modelo para que cada máquina gere seus próprios certificados.
-
O uso de seus próprios certificados com o HDX Direct não é atualmente suportado.
Como funciona
O HDX Direct permite que os clientes estabeleçam uma conexão direta com o host de sessão quando a comunicação direta está disponível. Quando as conexões diretas são feitas usando o HDX Direct, certificados autoassinados são usados para proteger a conexão direta com criptografia em nível de rede (TLS/DTLS).
Usuários internos
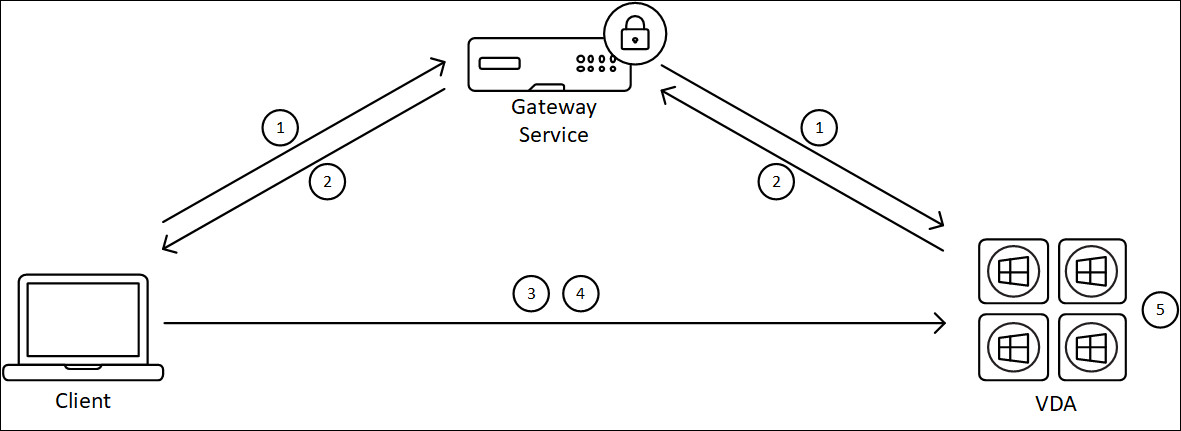
O diagrama a seguir descreve a visão geral do processo de conexão HDX Direct de usuários internos.
-
O cliente estabelece uma sessão HDX através do Serviço Gateway.
-
Após uma conexão bem-sucedida, o VDA envia ao cliente o FQDN da máquina VDA, uma lista de seus endereços IP e o certificado da máquina VDA via conexão HDX.
-
O cliente sonda os endereços IP para verificar se consegue alcançar o VDA diretamente.
-
Se o cliente conseguir alcançar o VDA diretamente com qualquer um dos endereços IP compartilhados, o cliente estabelece uma conexão direta com o VDA, protegida com (D)TLS usando um certificado que corresponde ao trocado na etapa (2).
-
Uma vez que a conexão direta é estabelecida com sucesso, a sessão é transferida para a nova conexão, e a conexão com o Serviço Gateway é encerrada.
Observação:
Após estabelecer a conexão na etapa 2, acima, a sessão está ativa. As etapas subsequentes não atrasam nem interferem na capacidade do usuário de usar o aplicativo ou desktop virtual. Se alguma das etapas subsequentes falhar, a conexão através do Gateway é mantida sem interromper a sessão do usuário.
Usuários externos
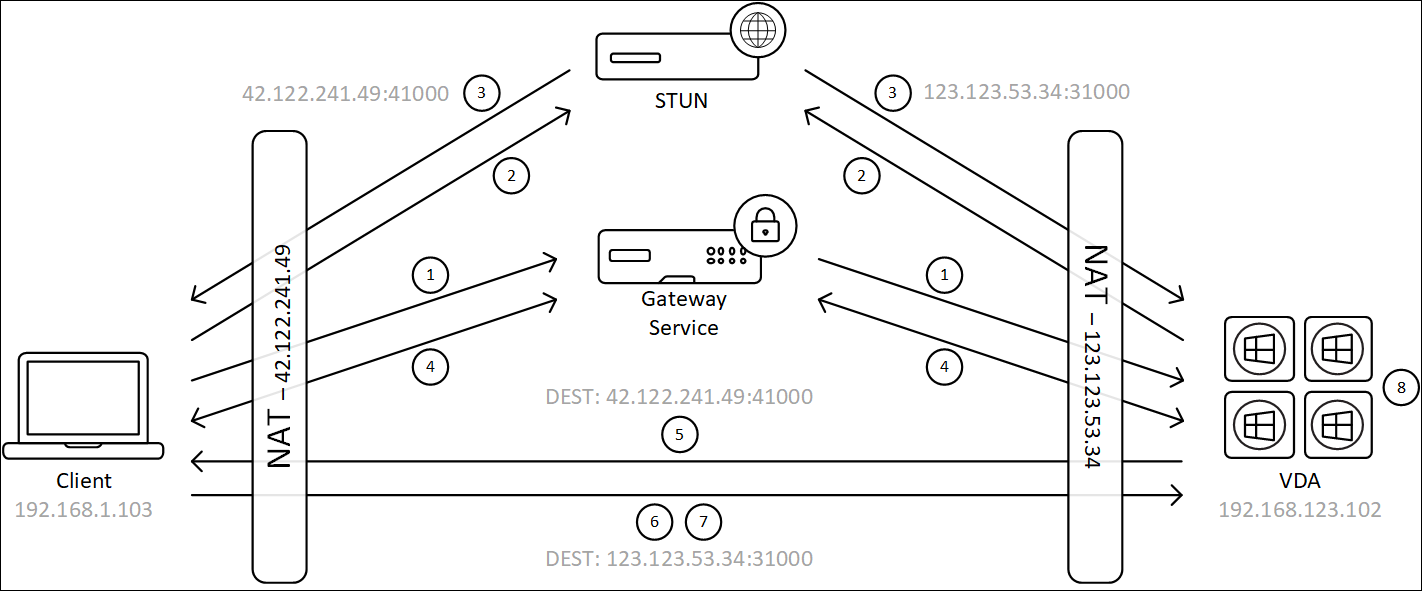
O diagrama a seguir descreve a visão geral do processo de conexão HDX Direct para usuários externos:
-
O cliente estabelece uma sessão HDX através do Serviço Gateway.
-
Após uma conexão bem-sucedida, tanto o cliente quanto o VDA enviam uma solicitação STUN para descobrir seus endereços IP públicos e portas.
-
O servidor STUN responde ao cliente e ao VDA com seus respectivos endereços IP públicos e portas.
-
Através da conexão HDX, o cliente e o VDA trocam seus endereços IP públicos e portas UDP, e o VDA envia seu certificado ao cliente.
-
O VDA envia pacotes UDP para o endereço IP público e porta UDP do cliente. O cliente envia pacotes UDP para o endereço IP público e porta UDP do VDA.
-
Ao receber uma mensagem do VDA, o cliente responde com uma solicitação de conexão segura.
-
Durante o handshake DTLS, o cliente verifica se o certificado corresponde ao certificado trocado na etapa (4). Após a validação, o cliente envia seu token de autorização. Uma conexão direta segura é agora estabelecida.
-
Uma vez que a conexão direta é estabelecida com sucesso, a sessão é transferida para a nova conexão, e a conexão com o Serviço Gateway é encerrada.
Observação:
Após estabelecer a conexão na etapa 2, acima, a sessão está ativa. As etapas subsequentes não atrasam nem interferem na capacidade do usuário de usar o aplicativo ou desktop virtual. Se alguma das etapas subsequentes falhar, a conexão através do Gateway é mantida sem interromper a sessão do usuário.
Gerenciamento de certificados
Host de sessão
Os dois serviços a seguir na máquina VDA manipular a criação e o gerenciamento de certificados, ambos configurados para serem executados automaticamente na inicialização da máquina:
-
Serviço Citrix ClxMtp: Responsável pela geração e rotação de chaves de certificado CA.
-
Serviço Citrix Certificate Manager: Responsável por gerar e gerenciar o certificado CA raiz autoassinado e os certificados da máquina.
As etapas a seguir descrevem o processo de gerenciamento de certificados:
-
Os serviços iniciam na inicialização da máquina.
-
Citrix ClxMtp Servicecria chaves se nenhuma tiver sido criada ainda. -
O Serviço Citrix Certificate Manager verifica se o HDX Direct está ativado. Caso contrário, o serviço se interrompe.
-
Se o HDX Direct estiver ativado, o Serviço Citrix Certificate Manager verifica se existe um certificado CA raiz autoassinado. Caso contrário, um certificado raiz autoassinado é criado.
-
Uma vez que um certificado CA raiz esteja disponível, o Serviço Citrix Certificate Manager verifica se existe um certificado de máquina autoassinado. Caso contrário, o serviço gera chaves e cria um novo certificado usando o FQDN da máquina.
-
Se houver um certificado de máquina existente criado pelo Serviço Citrix Certificate Manager e o nome do assunto não corresponder ao FQDN da máquina, um novo certificado será gerado.
Observação:
O Serviço Citrix Certificate Manager gera certificados RSA que utilizam chaves de 2048 bits.
Dispositivo cliente
Para estabelecer com sucesso uma conexão segura HDX Direct, o cliente deve confiar nos certificados usados para proteger a sessão. Para facilitar isso, o cliente recebe o certificado da CA para a sessão através do arquivo ICA® (fornecido pelo Workspace), portanto, não é necessário distribuir certificados da CA para os armazenamentos de certificados dos dispositivos cliente.