
Configuração
O redirecionamento da área de transferência é controlado por meio de políticas Citrix®. Essas políticas oferecem uma variedade de configurações para ajustar o comportamento do redirecionamento da área de transferência.
Por padrão, o redirecionamento bidirecional da área de transferência está ativado: os usuários podem copiar e colar dados de sua sessão Citrix para seu endpoint local e vice-versa.
Configuração Principal
A configuração principal de redirecionamento da área de transferência é a 'política de redirecionamento da área de transferência do cliente'. Esta política controla se o redirecionamento da área de transferência é permitido. Por padrão, o redirecionamento da área de transferência é permitido.
Desativar o redirecionamento da área de transferência pode melhorar a segurança ao evitar a transferência acidental ou maliciosa de dados confidenciais para fora do ambiente virtual Citrix. Também ajuda a evitar a introdução de dados potencialmente prejudiciais no ambiente Citrix por meio da área de transferência. No entanto, isso pode afetar negativamente a experiência do usuário final.
Para proibir o redirecionamento da área de transferência, defina a 'política de redirecionamento da área de transferência do cliente' como 'proibido':
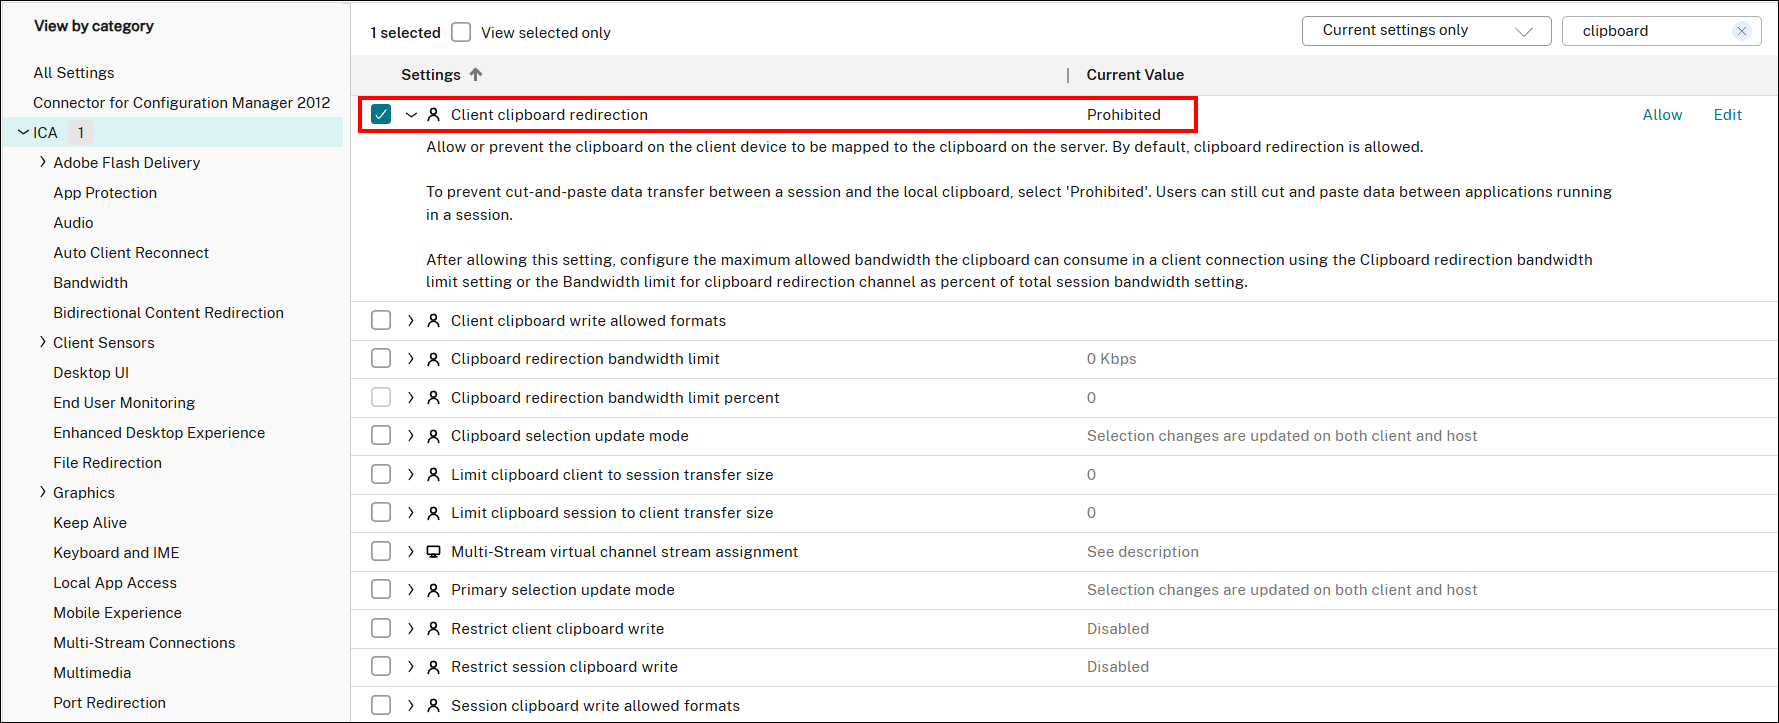
Se definido como Proibido, o redirecionamento da área de transferência é completamente desativado e todas as outras políticas relacionadas à área de transferência são ignoradas.
Os usuários ainda podem copiar e colar dados entre aplicativos em execução dentro de suas sessões Citrix e em seu dispositivo endpoint local; no entanto, copiar e colar de e para sua sessão Citrix não está disponível.
Controle direcional da área de transferência
Com o controle direcional da área de transferência, os administradores têm controle granular sobre a direção do fluxo de dados da área de transferência. Isso também é conhecido como controle unidirecional da área de transferência.
Existem dois modos principais de controle unidirecional disponíveis:
-
Cliente para sessão: Nesta configuração, a política 'Restringir gravação da área de transferência do cliente' é usada, e os dados da área de transferência são permitidos a fluir exclusivamente do dispositivo endpoint do usuário (cliente) para a sessão Citrix remota. Isso significa que os usuários podem copiar informações de sua máquina local e colá-las em aplicativos em execução dentro da sessão Citrix, mas não podem copiar dados da sessão Citrix e colá-los de volta em sua máquina local. Este modo é benéfico para cenários onde o vazamento de dados da sessão segura para o endpoint menos controlado é uma preocupação significativa.
-
Sessão para cliente: Nesta configuração, a 'política de restrição de gravação da área de transferência da sessão' permite que os dados da área de transferência fluam exclusivamente da sessão Citrix para o dispositivo cliente. Os usuários podem copiar informações de aplicativos dentro da sessão remota e colá-las em sua máquina local, mas são impedidos de copiar dados de sua máquina local e colá-los na sessão Citrix. Essa configuração é frequentemente usada quando o objetivo principal é evitar a introdução de dados potencialmente maliciosos ou não autorizados do endpoint no ambiente Citrix seguro.
A tabela a seguir descreve as políticas da área de transferência do Citrix para controle unidirecional da área de transferência:
| Direcionalidade da Área de Transferência | Políticas da Área de Transferência |
|---|---|
| Bidirecional - Sessão para Cliente e Cliente para Sessão | Redirecionamento da área de transferência do cliente: Ativado (Padrão) |
| Unidirecional - Somente Cliente para Sessão | Redirecionamento da área de transferência do cliente: Ativado (Padrão) |
| Restringir gravação da área de transferência do cliente: Ativado | Unidirecional - Somente Sessão para Cliente |
| Redirecionamento da área de transferência do cliente: Ativado (Padrão) | Restringir gravação da área de transferência da sessão: Ativado |
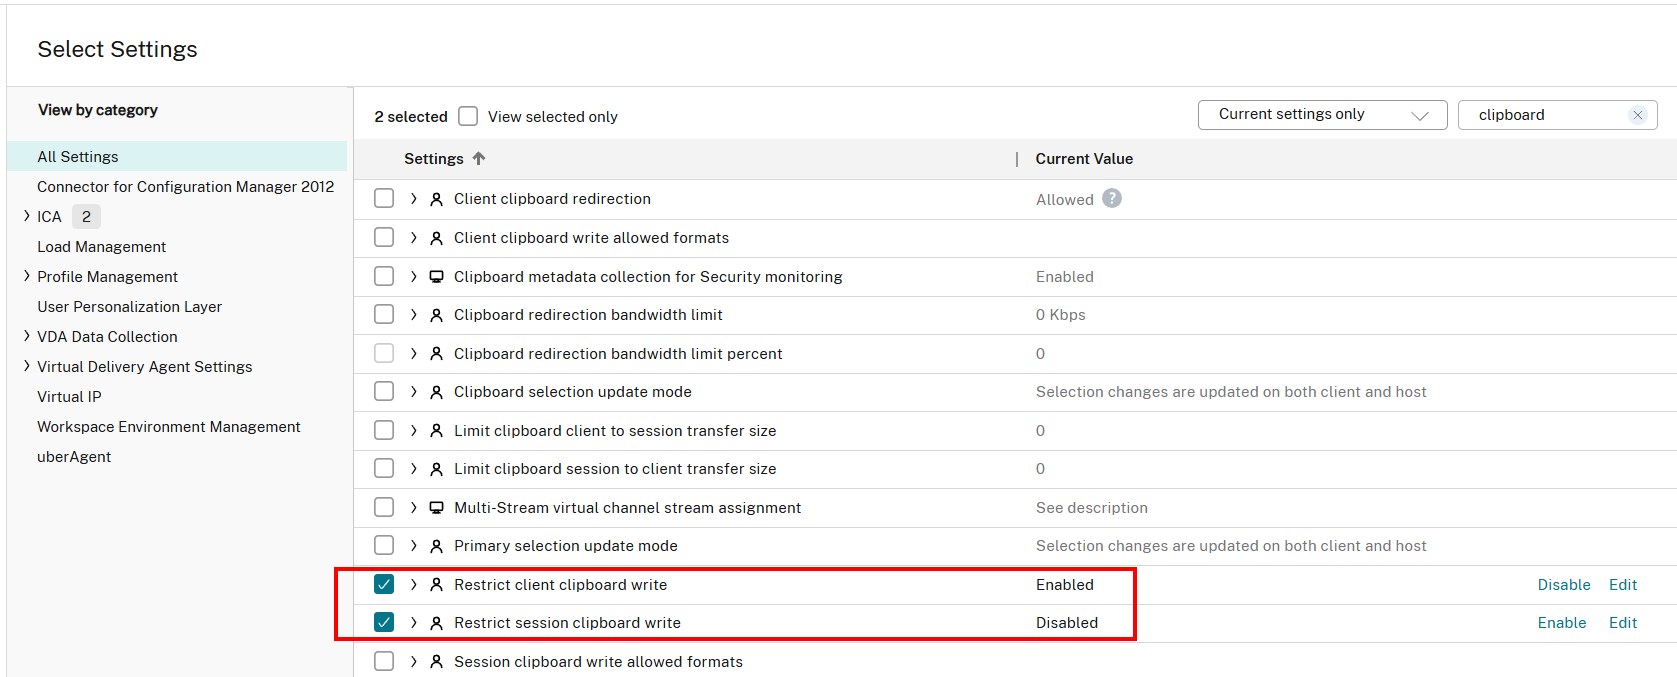
No exemplo acima, ambas as políticas direcionais da área de transferência são destacadas e, nesta configuração, somente o redirecionamento da área de transferência do cliente para a sessão é permitido porque a configuração ‘Restringir gravação da área de transferência do cliente’ está definida como ‘Ativado’.