
技术安全概述
下图显示了 Citrix DaaS Standard for Azure(以前称为 Citrix Virtual Apps and Desktops Standard for Azure)部署中的组件。此示例使用 VNet 对等连接。
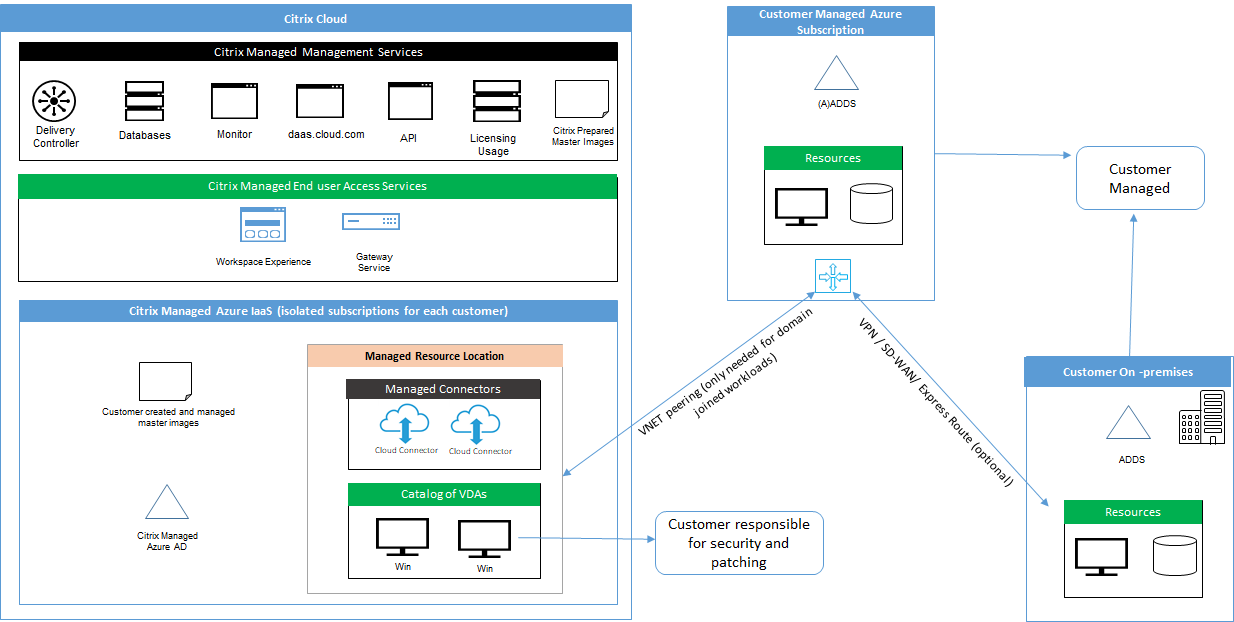
借助 Citrix DaaS for Azure,客户用于交付桌面和应用程序的 Virtual Delivery Agents (VDA) 以及 Citrix Cloud™ Connectors 将部署到 Citrix 管理的 Azure 订阅和租户中。
注意:
本文概述了使用 Citrix 托管的 Azure 订阅部署 Citrix DaaS for Azure 的客户的安全要求。有关使用客户管理的 Azure 订阅部署 Citrix DaaS for Azure 的体系结构概述(包括安全信息),请参阅 参考体系结构:Virtual Apps and Desktops Service - Azure。
Citrix® 职责
Azure 订阅和 微软 Entra ID
Citrix 负责为客户创建的 Azure 订阅和 Microsoft Entra ID 的安全。Citrix 确保租户隔离,因此每个客户都有自己的 Azure 订阅和 AAD,并防止不同租户之间的交叉通信。Citrix 还将 AAD 的访问权限限制为仅限 Citrix DaaS™ for Azure 和 Citrix 运营人员。Citrix 对每个客户的 Azure 订阅的访问都经过审计。
使用非域加入目录的客户可以使用 Citrix 托管的 AAD 作为 Citrix Workspace 的身份验证方式。对于这些客户,Citrix 会在 Citrix 托管的 AAD 中创建有限权限的用户帐户。但是,客户的用户和管理员都无法在 Citrix 托管的 AAD 上执行任何操作。如果这些客户选择使用自己的 AAD,则他们将完全负责其安全。
虚拟网络和基础架构
在客户的 Citrix 托管 Azure 订阅中,Citrix 创建虚拟网络以隔离资源位置。在这些网络中,Citrix 除了存储帐户、Key Vault 和其他 Azure 资源外,还为 VDA、Cloud Connectors 和映像构建器计算机创建虚拟机。Citrix 与 Microsoft 合作,负责虚拟网络(包括虚拟网络防火墙)的安全。
Citrix 确保默认的 Azure 防火墙策略(网络安全组)已配置为限制对 VNet 对等连接中网络接口的访问。通常,这控制了到 VDA 和 Cloud Connectors 的入站流量。有关详细信息,请参阅:
客户无法更改此默认防火墙策略,但可以在 Citrix 创建的 VDA 计算机上部署额外的防火墙规则;例如,部分限制出站流量。在 Citrix 创建的 VDA 计算机上安装虚拟专用网络客户端或其他能够绕过防火墙规则的软件的客户,需对可能产生的任何安全风险负责。
当在 Citrix DaaS for Azure 中使用映像构建器创建和自定义新的计算机映像时,Citrix 管理的 VNet 中会临时打开端口 3389,以便客户可以 RDP 到包含新计算机映像的计算机以对其进行自定义。
使用 Azure VNet 对等连接时 Citrix 的职责
为了使 Citrix DaaS for Azure 中的 VDA 能够联系本地域控制器、文件共享或其他内部网资源,Citrix DaaS for Azure 提供了 VNet 对等工作流作为连接选项。客户的 Citrix 管理的虚拟网络与客户管理的 Azure 虚拟网络进行对等连接。客户管理的虚拟网络可以使用客户选择的云到本地连接解决方案(例如 Azure ExpressRoute 或 IPsec 隧道)启用与客户本地资源的连接。
Citrix 对 VNet 对等的职责仅限于支持工作流以及相关的 Azure 资源配置,以在 Citrix 和客户管理的 VNet 之间建立对等关系。
Azure VNet 对等连接的防火墙策略
Citrix 为使用 VNet 对等连接的入站和出站流量打开或关闭以下端口。
具有非域加入计算机的 Citrix 管理 VNet
-
入站规则
-
拒绝所有入站流量。这包括 VDA 到 VDA 的 VNet 内部流量。
-
-
出站规则
-
允许所有出站流量。
-
具有域加入计算机的 Citrix 管理 VNet
-
入站规则:
-
允许端口 80、443、1494 和 2598 内部入站到 VDA 和连接器。
-
允许端口 49152-65535 从 Monitor 影子功能使用的 IP 范围入站到 VDA。请参阅 Citrix 技术使用的通信端口。
-
拒绝所有其他入站连接。
-
-
出站规则
-
允许所有出站流量。
-
客户管理的已加入域的 VNet
-
客户负责正确配置其 VNet。这包括为域加入打开以下端口。
-
入站规则:
-
允许来自其客户端 IP 的 443、1494、2598 端口入站连接,用于内部启动。
-
允许来自 Citrix VNet(客户指定的 IP 范围)的 53、88、123、135-139、389、445、636 端口入站连接。
-
允许通过代理配置打开的端口入站连接。
-
客户创建的其他规则。
-
-
出站规则:
-
允许 443、1494、2598 端口出站连接到 Citrix VNet(客户指定的 IP 范围),用于内部启动。
-
客户创建的其他规则。
-
基础设施访问
Citrix 可能会访问客户的 Citrix 管理的基础设施(Cloud Connectors),以执行某些管理任务,例如收集日志(包括 Windows 事件查看器)和重新启动服务,而无需通知客户。Citrix 负责安全地执行这些任务,并最大程度地减少对客户的影响。Citrix 还负责确保所有日志文件都得到安全可靠的检索、传输和处理。客户 VDA 无法通过这种方式访问。
非域加入目录的备份
Citrix 不负责执行非域加入目录的备份。
计算机映像的备份
Citrix 负责备份上传到 Citrix DaaS for Azure 的任何计算机映像,包括使用映像构建器创建的映像。Citrix 对这些映像使用本地冗余存储。
使用故障排除工具时的防火墙策略
当客户请求创建用于故障排除的堡垒机时,将对 Citrix 管理的 VNet 进行以下安全组修改:
-
暂时允许从客户指定的 IP 范围到堡垒机的 3389 入站连接。
-
暂时允许从堡垒机 IP 地址到 VNet 中任何地址(VDA 和 Cloud Connector)的 3389 入站连接。
-
继续阻止 Cloud Connector、VDA 和其他 VDA 之间的 RDP 访问。
当客户启用 RDP 访问进行故障排除时,将对 Citrix 管理的 VNet 进行以下安全组修改:
-
暂时允许从客户指定的 IP 范围到 VNet 中任何地址(VDA 和 Cloud Connector)的 3389 入站连接。
-
继续阻止 Cloud Connector、VDA 和其他 VDA 之间的 RDP 访问。
客户管理的订阅
对于客户管理的订阅,Citrix 在部署 Azure 资源期间遵守上述职责。部署后,上述所有职责均由客户承担,因为客户是 Azure 订阅的所有者。
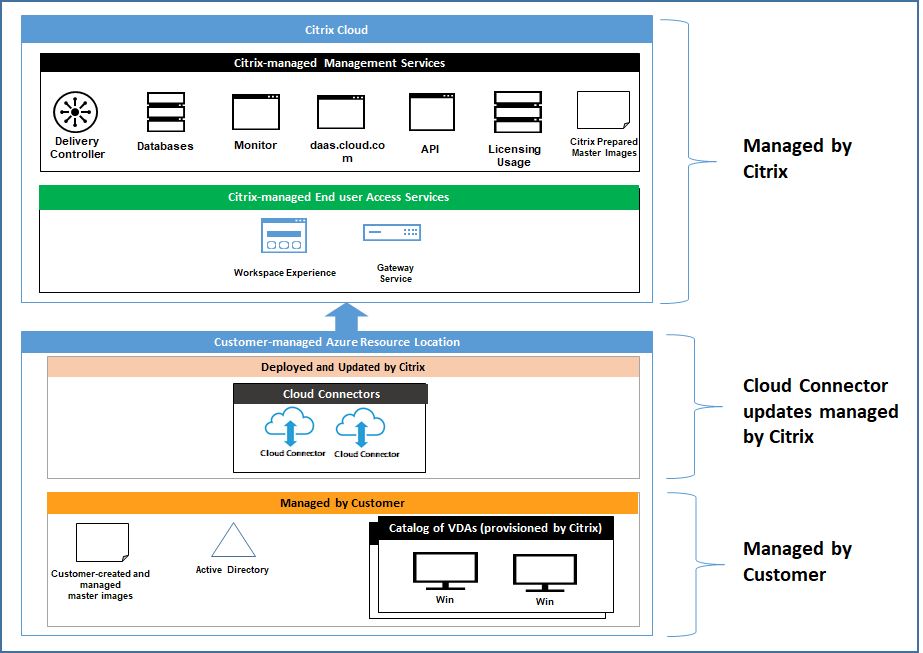
客户职责
VDA 和计算机映像
客户负责 VDA 计算机上安装的软件的所有方面,包括:
-
操作系统更新和安全修补程序
-
防病毒和反恶意软件
-
VDA 软件更新和安全修补程序
-
其他软件防火墙规则(尤其是出站流量)
-
遵循 Citrix 安全注意事项和最佳实践
Citrix 提供了一个预制映像,旨在作为起点。客户可以使用此映像进行概念验证或演示,或作为构建其自己的计算机映像的基础。Citrix 不保证此预制映像的安全性。Citrix 将尝试使预制映像上的操作系统和 VDA 软件保持最新,并将在这些映像上启用 Windows Defender。
使用 VNet 对等互连时的客户职责
客户必须打开 具有已加入域的计算机的客户管理的 VNet 中指定的所有端口。
配置 VNet 对等互连后,客户负责其自己的虚拟网络的安全及其与本地资源的连接。客户还负责来自 Citrix 管理的对等虚拟网络的入站流量的安全。Citrix 不会采取任何措施来阻止从 Citrix 管理的虚拟网络到客户本地资源的流量。
客户可以通过以下选项限制入站流量:
-
为 Citrix 管理的虚拟网络分配一个 IP 块,该 IP 块未在客户的本地网络或客户管理的连接虚拟网络中的其他位置使用。VNet 对等互连需要此项。
-
在客户的虚拟网络和本地网络中添加 Azure 网络安全组和防火墙,以阻止或限制来自 Citrix 管理的 IP 块的流量。
-
在客户的虚拟网络和本地网络中部署入侵防御系统、软件防火墙和行为分析引擎等措施,目标是Citrix管理的IP块。
代理
客户可以选择是否使用代理来处理来自VDA的出站流量。如果使用代理,客户负责:
-
在VDA机器映像上配置代理设置,或者如果VDA已加入域,则使用Active Directory组策略。
-
代理的维护和安全。
代理不允许与Citrix Cloud Connectors或其他Citrix管理的 инфраструктура 一起使用。
目录弹性
Citrix提供三种不同弹性级别的目录:
-
**静态:**每个用户分配到一个VDA。此目录类型不提供高可用性。如果用户的VDA出现故障,他们将需要被分配到一个新的VDA才能恢复。Azure为使用标准SSD的单实例VM提供99.5%的SLA。客户仍然可以备份用户配置文件,但对VDA进行的任何自定义(例如安装程序或配置Windows)都将丢失。
-
**随机:**每个用户在启动时随机分配到一个服务器VDA。此目录类型通过冗余提供高可用性。如果VDA出现故障,不会丢失任何信息,因为用户配置文件存储在其他位置。
-
**Windows 10 多会话:**此目录类型与随机类型操作方式相同,但使用Windows 10工作站VDA而不是服务器VDA。
域加入目录的备份
如果客户使用带有VNet对等连接的域加入目录,客户负责备份其用户配置文件。Citrix建议客户配置本地文件共享,并在其Active Directory或VDA上设置策略,以从这些文件共享中拉取用户配置文件。客户负责这些文件共享的备份和可用性。
灾难恢复
如果发生Azure数据丢失,Citrix将尽可能多地恢复Citrix管理的Azure订阅中的资源。Citrix将尝试恢复Cloud Connectors和VDA。如果Citrix未能成功恢复这些项目,客户负责创建新目录。Citrix假定机器映像已备份,并且客户已备份其用户配置文件,从而允许重建目录。
如果整个 Azure 区域丢失,客户负责在新区域重建其客户管理的虚拟网络,并在 Citrix DaaS for Azure 中创建新的 VNet 对等互连。
Citrix 和客户的共同职责
用于域加入目录的 Citrix Cloud Connector™
Citrix DaaS for Azure 在每个资源位置部署至少两个 Cloud Connector。如果某些目录与同一客户的其他目录位于相同的区域、VNet 对等互连和域中,则它们可以共享一个资源位置。Citrix 为客户的域加入 Cloud Connector 配置映像上的以下默认安全设置:
-
操作系统更新和安全补丁
-
防病毒软件
-
Cloud Connector 软件更新
客户通常无法访问 Cloud Connector。但是,他们可以通过使用目录故障排除步骤并使用域凭据登录来获取访问权限。客户应对通过堡垒机登录时所做的任何更改负责。
客户还可以通过 Active Directory 组策略控制域加入的 Cloud Connector。客户负责确保适用于 Cloud Connector 的组策略是安全合理的。例如,如果客户选择使用组策略禁用操作系统更新,则客户负责在 Cloud Connector 上执行操作系统更新。客户还可以选择使用组策略来强制执行比 Cloud Connector 默认设置更严格的安全性,例如安装不同的防病毒软件。通常,Citrix 建议客户将 Cloud Connector 放入其自己的没有策略的 Active Directory 组织单位中,因为这将确保 Citrix 使用的默认设置可以毫无问题地应用。
故障排除
如果客户在使用 Citrix DaaS for Azure 中的目录时遇到问题,有两种故障排除选项:使用堡垒机和启用 RDP 访问。这两种选项都会给客户带来安全风险。客户在使用这些选项之前必须了解并同意承担此风险。
Citrix 负责打开和关闭执行故障排除操作所需的端口,并限制在这些操作期间可以访问哪些计算机。
无论是使用堡垒机还是 RDP 访问,执行操作的活动用户都负责所访问计算机的安全性。如果客户通过 RDP 访问 VDA 或 Cloud Connector 并意外感染病毒,则客户负责。如果 Citrix 支持人员访问这些计算机,则这些人员有责任安全地执行操作。本文档其他部分涵盖了任何访问部署中堡垒机或其他计算机的人员所暴露的任何漏洞的责任(例如,客户负责将 IP 范围添加到允许列表,Citrix 负责正确实施 IP 范围)。
在这两种情况下,Citrix 都负责正确创建防火墙例外以允许 RDP 流量。在客户处置堡垒机或通过 Citrix DaaS for Azure 结束 RDP 访问后,Citrix 还负责撤销这些例外。
堡垒机
Citrix 可以在客户的 Citrix 管理的订阅中,在客户的 Citrix 管理的虚拟网络中创建堡垒机,以诊断和修复问题,无论是主动(无需客户通知)还是响应客户提出的问题。堡垒机是客户可以通过 RDP 访问的机器,然后可以使用它通过 RDP 访问 VDA 和(对于已加入域的目录)Cloud Connector,以收集日志、重启服务或执行其他管理任务。默认情况下,创建堡垒机会打开一个外部防火墙规则,允许来自客户指定的 IP 地址范围的 RDP 流量访问堡垒机。它还会打开一个内部防火墙规则,允许通过 RDP 访问 Cloud Connector 和 VDA。打开这些规则会带来很大的安全风险。
客户负责为本地 Windows 帐户提供一个强密码。客户还负责提供允许 RDP 访问堡垒机的外部 IP 地址范围。如果客户选择不提供 IP 范围(允许任何人尝试 RDP 访问),则客户应对恶意 IP 地址尝试的任何访问负责。
客户还负责在故障排除完成后删除堡垒机。堡垒主机暴露了额外的攻击面,因此 Citrix 会在机器开机八 (8) 小时后自动将其关闭。但是,Citrix 从不自动删除堡垒机。如果客户选择长时间使用堡垒机,则他们负责对其进行修补和更新。Citrix 建议堡垒机仅使用几天后就将其删除。如果客户想要一个最新的堡垒机,他们可以删除当前的堡垒机,然后创建一个新的堡垒机,这将提供一台带有最新安全补丁的全新机器。
RDP 访问
对于已加入域的目录,如果客户的 VNet 对等互连功能正常,客户可以从其对等 VNet 启用对其 Citrix 管理的 VNet 的 RDP 访问。如果客户使用此选项,则客户负责通过 VNet 对等互连访问 VDA 和 Cloud Connector。可以指定源 IP 地址范围,以便即使在客户的内部网络中也能进一步限制 RDP 访问。客户需要使用域凭据登录这些机器。如果客户正在与 Citrix 支持部门合作解决问题,客户可能需要与支持人员共享这些凭据。问题解决后,客户负责禁用 RDP 访问。保持从客户的对等或本地网络打开 RDP 访问会带来安全风险。
域凭据
如果客户选择使用已加入域的目录,则客户负责向 Citrix DaaS for Azure 提供一个具有将机器加入域权限的域帐户(用户名和密码)。在提供域凭据时,客户负责遵守以下安全原则:
-
可审计: 该帐户应专门为 Citrix DaaS for Azure 使用而创建,以便于审计该帐户的用途。
-
范围限定: 该帐户仅需要将机器加入域的权限。它不应是完全的域管理员。
-
安全: 帐户应设置强密码。
Citrix 负责在客户的 Citrix 管理的 Azure 订阅中的 Azure Key Vault 中安全存储此域帐户。仅当操作需要域帐户密码时,才会检索该帐户。
更多信息
有关相关信息,请参阅:
-
Citrix Cloud 平台的安全部署指南:Citrix Cloud 平台的安全信息。
-
技术安全概述:Citrix DaaS 的安全信息。