
技術的なセキュリティの概要
次の図は、Citrix DaaS Standard for Azure (旧称 Citrix Virtual Apps and Desktops Standard for Azure) 展開におけるコンポーネントを示しています。この例では、VNet ピアリング接続を使用しています。
Citrix DaaS for Azure コンポーネントと Azure VNet ピア接続の図(/en-us/citrix-daas-azure/media/tech-overview.png)
Citrix DaaS for Azure では、デスクトップとアプリを提供するお客様のVirtual Delivery Agents (VDAs) と Citrix Cloud™ Connectors は、Citrix が管理するAzureサブスクリプションとテナントに展開されます。
注:
この記事では、Citrix Managed Azureサブスクリプションを使用してCitrix DaaS for Azureを展開するお客様向けのセキュリティ要件の概要を説明します。セキュリティ情報を含む、customer-managed Azureサブスクリプションを使用してCitrix DaaS for Azureを展開する場合のアーキテクチャの概要については、Reference Architecture: Virtual Apps and Desktops Service - Azure を参照してください。
Citrix® の責任
Azure サブスクリプションと Microsoft Entra ID
Citrix は、お客様のために作成された Azure サブスクリプションと Microsoft Entra ID のセキュリティに責任を負います。Citrix はテナント分離を保証し、各お客様が独自の Azure サブスクリプションと AAD を持ち、異なるテナント間のクロストークを防ぎます。Citrix はまた、AAD へのアクセスを Citrix DaaS™ for Azure および Citrix 運用担当者のみに制限します。各お客様の Azure サブスクリプションへの Citrix によるアクセスは監査されます。
Customers employing non-domain-joined catalogs can use the Citrix-managed AAD as a means of authentication for Citrix Workspace. For these customers, Citrix creates limited privilege user accounts in the Citrix-managed AAD. However, neither customers’ users nor administrators can execute any actions on the Citrix-managed AAD. If these customers elect to use their own AAD instead, they are wholly responsible for its security.
仮想ネットワークとインフラストラクチャ
顧客の Citrix マネージド Azure サブスクリプション内で、Citrix はリソースの場所を分離するための仮想ネットワークを作成します。これらのネットワーク内では、Citrix は VDAs、Cloud Connectors、およびイメージビルダーマシン用の仮想マシンを作成するほか、ストレージアカウント、Key Vault、その他の Azure リソースも作成します。Citrix は Microsoft と提携し、仮想ネットワークファイアウォールを含む仮想ネットワークのセキュリティに責任を負います。
Citrix は、デフォルトの Azure ファイアウォールポリシー (ネットワークセキュリティグループ) が、VNet ピアリング接続におけるネットワークインターフェイスへのアクセスを制限するように構成されていることを保証します。一般的に、これは VDA および Cloud Connector への受信トラフィックを制御します。詳細については、以下を参照してください。
お客様はこのデフォルトのファイアウォールポリシーを変更できませんが、Citrix が作成した VDA マシンに追加のファイアウォールルールを展開することはできます。たとえば、送信トラフィックを部分的に制限する場合などです。Citrix が作成した VDA マシンに仮想プライベートネットワーククライアントや、ファイアウォールルールをバイパスできるその他のソフトウェアをインストールするお客様は、発生する可能性のあるセキュリティリスクについて責任を負います。
Citrix DaaS for Azure のイメージビルダーを使用して新しいマシンイメージを作成およびカスタマイズする場合、Citrix 管理の VNet でポート 3389 が一時的に開かれ、顧客が新しいマシンイメージを含むマシンに RDP 接続してカスタマイズできるようにします。
Azure VNet ピアリング接続を使用する場合の Citrix の責任
Citrix DaaS for Azure の VDA がオンプレミスのドメインコントローラー、ファイル共有、またはその他のイントラネットリソースに接続できるように、Citrix DaaS for Azure は接続オプションとして VNet ピアリングワークフローを提供します。顧客の Citrix 管理仮想ネットワークは、顧客管理の Azure 仮想ネットワークとピアリングされます。顧客管理の仮想ネットワークは、Azure ExpressRoute や IPsec トンネルなど、顧客が選択したクラウドからオンプレミスへの接続ソリューションを使用して、顧客のオンプレミスリソースとの接続を可能にする場合があります。
VNet ピアリングに関する Citrix の責任は、Citrix と顧客管理の VNet 間のピアリング関係を確立するためのワークフローと関連する Azure リソース構成のサポートに限定されます。
Azure VNet ピアリング接続のファイアウォールポリシー
Citrix は、VNet ピアリング接続を使用するインバウンドおよびアウトバウンドトラフィックに対して、以下のポートを開閉します。
ドメインに参加していないマシンを持つ Citrix 管理 VNet
-
インバウンドルール
-
すべてのインバウンドを拒否します。これには、VDA から VDA への VNet 内トラフィックが含まれます。
-
-
アウトバウンドルール
-
すべてのアウトバウンドトラフィックを許可します。
-
ドメインに参加しているマシンを持つ Citrix 管理 VNet
-
インバウンドルール:
-
ポート 80、443、1494、2598 を VDA およびコネクタへの内部インバウンドとして許可します。
-
モニターシャドウイング機能で使用される IP 範囲から VDA へのインバウンドポート 49152-65535 を許可します。(/ja-jp/tech-zone/build/tech-papers/citrix-communication-ports.html)を参照してください。
-
他のすべてのインバウンドを拒否します。
-
-
アウトバウンドルール
-
すべての送信トラフィックを許可します。
-
ドメイン参加済みマシンを持つ顧客管理VNet
-
VNetを正しく構成するのは顧客の責任です。これには、ドメイン参加のために以下のポートを開放することが含まれます。
-
インバウンドルール:
-
内部起動のために、クライアントIPから443、1494、2598のインバウンドを許可します。
-
Citrix VNet (顧客が指定するIP範囲) から53、88、123、135-139、389、445、636のインバウンドを許可します。
-
プロキシ構成で開かれたポートでのインバウンドを許可します。
-
顧客によって作成されたその他のルール。
-
-
アウトバウンドルール:
-
内部起動のために、Citrix VNet (顧客が指定するIP範囲) への443、1494、2598のアウトバウンドを許可します。
-
顧客によって作成されたその他のルール。
-
インフラストラクチャへのアクセス
Citrixは、ログの収集(Windowsイベントビューアを含む)やサービスの再起動などの特定の管理タスクを実行するために、顧客に通知することなく、顧客のCitrix管理インフラストラクチャ(Cloud Connectors)にアクセスする場合があります。Citrixは、これらのタスクを安全かつセキュアに、そして顧客への影響を最小限に抑えて実行する責任があります。Citrixはまた、ログファイルが安全かつセキュアに取得、転送、処理されることを保証する責任があります。顧客のVDAはこの方法でアクセスすることはできません。
ドメインに参加していないカタログのバックアップ
Citrixは、ドメインに参加していないカタログのバックアップを実行する責任を負いません。
マシンイメージのバックアップ
Citrixは、Citrix DaaS for Azureにアップロードされたすべてのマシンイメージ(イメージビルダーで作成されたイメージを含む)のバックアップを担当します。Citrixは、これらのイメージにローカル冗長ストレージを使用します。
トラブルシューティングツール使用時のファイアウォールポリシー
お客様がトラブルシューティングのために踏み台マシンの作成を要求した場合、Citrix管理のVNetに以下のセキュリティグループの変更が行われます。
-
お客様指定のIP範囲から踏み台へのインバウンド3389を一時的に許可します。
-
踏み台IPアドレスからVNet内の任意のアドレス(VDAおよびCloud Connector)へのインバウンド3389を一時的に許可します。
-
Cloud Connector、VDA、および他のVDA間のRDPアクセスは引き続きブロックします。
お客様がトラブルシューティングのためにRDPアクセスを有効にした場合、Citrix管理のVNetに以下のセキュリティグループの変更が行われます。
-
お客様指定のIP範囲からVNet内の任意のアドレス(VDAおよびCloud Connector)へのインバウンド3389を一時的に許可します。
-
Cloud Connector、VDA、および他のVDA間のRDPアクセスは引き続きブロックします。
お客様管理のサブスクリプション
お客様管理のサブスクリプションの場合、CitrixはAzureリソースの展開中に上記の責任を遵守します。展開後、お客様がAzureサブスクリプションの所有者であるため、上記のすべてはお客様の責任となります。
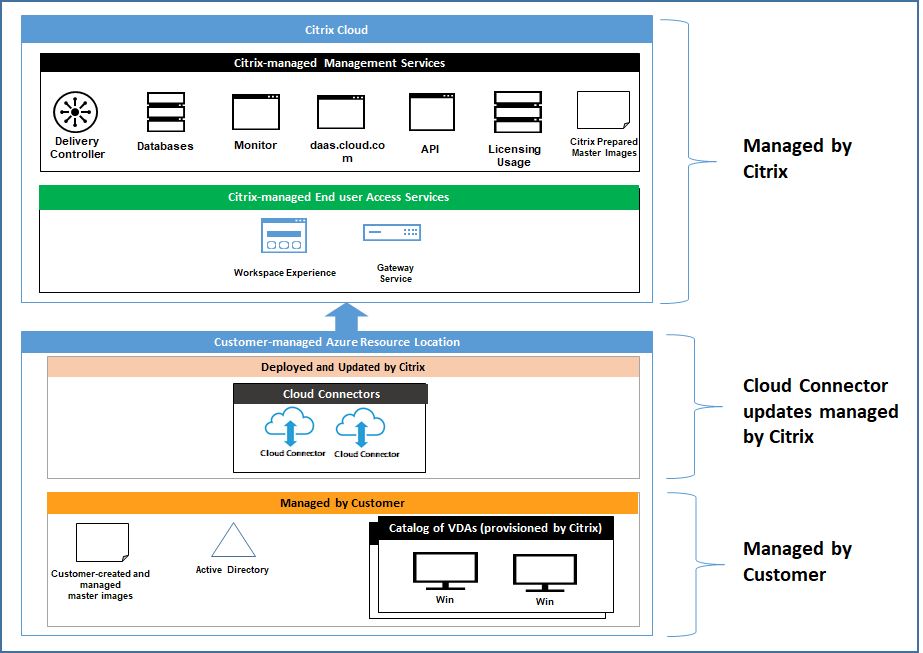
顧客の責任
VDAとマシンイメージ
顧客は、VDAマシンにインストールされているソフトウェアのすべての側面について責任を負います。これには以下が含まれます。
-
オペレーティングシステムの更新とセキュリティパッチ
-
アンチウイルスとアンチマルウェア
-
VDAソフトウェアの更新とセキュリティパッチ
-
追加のソフトウェアファイアウォールルール(特にアウトバウンドトラフィック)
-
Citrixのセキュリティに関する考慮事項とベストプラクティスに従う
Citrixは、開始点として意図された準備済みイメージを提供します。顧客はこのイメージを概念実証やデモンストレーション目的、または独自の仮想マシンイメージを構築するためのベースとして使用できます。Citrixは、この準備済みイメージのセキュリティを保証しません。Citrixは、準備済みイメージ上のオペレーティングシステムとVDAソフトウェアを最新の状態に保つよう努め、これらのイメージでWindows Defenderを有効にします。
VNetピアリング使用時の顧客の責任
顧客は、ドメイン参加済みマシンを含む顧客管理VNetで指定されているすべてのポートを開く必要があります。
VNetピアリングが構成されている場合、顧客は自身の仮想ネットワークのセキュリティと、オンプレミスリソースへの接続について責任を負います。また、顧客はCitrix管理のピアリングされた仮想ネットワークからの受信トラフィックのセキュリティについても責任を負います。Citrixは、Citrix管理の仮想ネットワークから顧客のオンプレミスリソースへのトラフィックをブロックするためのいかなる措置も講じません。
顧客は、受信トラフィックを制限するために以下のオプションを利用できます。
-
Citrix管理の仮想ネットワークに、顧客のオンプレミスネットワークまたは顧客管理の接続済み仮想ネットワークの他の場所で使用されていないIPブロックを割り当てます。これはVNetピアリングに必要です。
-
顧客の仮想ネットワークおよびオンプレミスネットワークにAzureネットワークセキュリティグループとファイアウォールを追加し、Citrix管理のIPブロックからのトラフィックをブロックまたは制限します。
-
顧客の仮想ネットワークおよびオンプレミスネットワークに、Citrix管理のIPブロックを対象とした侵入防止システム、ソフトウェアファイアウォール、行動分析エンジンなどの対策を展開します。
プロキシ
顧客は、VDAからのアウトバウンドトラフィックにプロキシを使用するかどうかを選択できます。プロキシを使用する場合、顧客は以下の責任を負います。
-
VDAマシンイメージでプロキシ設定を構成するか、VDAがドメインに参加している場合はActive Directoryグループポリシーを使用すること。
-
プロキシのメンテナンスとセキュリティ。
プロキシは、Citrix Cloud Connectorまたはその他のCitrix管理インフラストラクチャでの使用は許可されていません。
カタログの回復性
Citrixは、回復性のレベルが異なる3種類のカタログを提供します。
-
静的: 各ユーザーは単一のVDAに割り当てられます。このカタログタイプは高可用性を提供しません。ユーザーのVDAがダウンした場合、回復するには新しいVDAに配置する必要があります。Azureは、標準SSDを備えた単一インスタンスVMに対して99.5%のSLAを提供します。顧客はユーザープロファイルをバックアップできますが、VDAに対して行われたカスタマイズ(プログラムのインストールやWindowsの構成など)は失われます。
-
ランダム: 各ユーザーは起動時にサーバーVDAにランダムに割り当てられます。このカタログタイプは、冗長性により高可用性を提供します。VDAがダウンしても、ユーザープロファイルは別の場所に存在するため、情報は失われません。
-
Windows 10マルチセッション: このカタログタイプはランダムタイプと同様に動作しますが、サーバーVDAの代わりにWindows 10ワークステーションVDAを使用します。
ドメイン参加済みカタログのバックアップ
顧客がVNetピアリングでドメイン参加済みカタログを使用する場合、顧客はユーザープロファイルのバックアップに責任を負います。Citrixは、顧客がオンプレミスのファイル共有を構成し、Active DirectoryまたはVDAでポリシーを設定して、これらのファイル共有からユーザープロファイルをプルすることを推奨します。顧客はこれらのファイル共有のバックアップと可用性に責任を負います。
ディザスタリカバリ
Azureのデータ損失が発生した場合、CitrixはCitrix管理のAzureサブスクリプション内の可能な限り多くのリソースを回復します。CitrixはCloud ConnectorとVDAの回復を試みます。Citrixがこれらのアイテムの回復に失敗した場合、顧客は新しいカタログを作成する責任を負います。Citrixは、マシンイメージがバックアップされており、顧客がユーザープロファイルをバックアップしているため、カタログを再構築できると想定しています。
Azureリージョン全体が失われた場合、顧客は新しいリージョンで顧客管理の仮想ネットワークを再構築し、Citrix DaaS for Azure内で新しいVNetピアリングを作成する責任があります。
Citrixと顧客の共有責任
ドメイン参加済みカタログ用Citrix Cloud Connector™
Citrix DaaS for Azureは、各リソースロケーションに少なくとも2つのCloud Connectorを展開します。一部のカタログは、同じ顧客の他のカタログと同じリージョン、VNetピアリング、およびドメインにある場合、リソースロケーションを共有する場合があります。Citrixは、イメージ上の以下のデフォルトセキュリティ設定について、顧客のドメイン参加済みCloud Connectorを構成します。
-
オペレーティングシステムの更新とセキュリティパッチ
-
アンチウイルスソフトウェア
-
Cloud Connectorソフトウェアの更新
通常、顧客はCloud Connectorにアクセスできません。ただし、カタログのトラブルシューティング手順を使用し、ドメイン資格情報でログインすることでアクセスを取得できる場合があります。顧客は、踏み台経由でログインする際に行った変更について責任を負います。
顧客は、Active Directoryグループポリシーを通じて、ドメイン参加済みCloud Connectorを制御することもできます。顧客は、Cloud Connectorに適用されるグループポリシーが安全かつ適切であることを確認する責任があります。たとえば、顧客がグループポリシーを使用してオペレーティングシステムの更新を無効にすることを選択した場合、Cloud Connectorでオペレーティングシステムの更新を実行する責任は顧客にあります。顧客はまた、グループポリシーを使用して、異なるアンチウイルスソフトウェアをインストールするなど、Cloud Connectorのデフォルトよりも厳格なセキュリティを適用することもできます。一般的に、Citrixは、顧客がCloud Connectorをポリシーのない独自のActive Directory組織単位に配置することを推奨します。これにより、Citrixが使用するデフォルトが問題なく適用されることが保証されます。
トラブルシューティング
顧客がCitrix DaaS for Azureのカタログで問題が発生した場合、トラブルシューティングには2つのオプションがあります。踏み台の使用とRDPアクセスの有効化です。どちらのオプションも顧客にセキュリティリスクをもたらします。顧客はこれらのオプションを使用する前に、このリスクを理解し、承諾する必要があります。
Citrixは、トラブルシューティング操作を実行するために必要なポートを開閉し、これらの操作中にアクセスできるマシンを制限する責任があります。
踏み台またはRDPアクセスのいずれを使用する場合でも、操作を実行するアクティブユーザーは、アクセスされるマシンのセキュリティに責任を負います。顧客がRDP経由でVDAまたはCloud Connectorにアクセスし、誤ってウイルスに感染した場合、その責任は顧客にあります。Citrixサポート担当者がこれらのマシンにアクセスする場合、安全に操作を実行する責任はその担当者にあります。踏み台または展開内の他のマシンにアクセスする人物によって露呈した脆弱性(たとえば、許可リストにIP範囲を追加する顧客の責任、IP範囲を正しく実装するCitrixの責任など)に対する責任は、このドキュメントの別の場所で説明されています。
どちらのシナリオでも、CitrixはRDPトラフィックを許可するためのファイアウォール例外を正しく作成する責任があります。また、顧客が踏み台を破棄するか、Citrix DaaS for Azureを介したRDPアクセスを終了した後、これらの例外を取り消す責任もCitrixにあります。
踏み台
Citrix は、顧客の Citrix 管理サブスクリプション内の顧客の Citrix 管理仮想ネットワークに Bastion を作成し、顧客への通知なしにプロアクティブに、または顧客から提起された問題に対応して、問題を診断および修復する場合があります。Bastion は、顧客が RDP を介してアクセスし、その後 RDP を介して VDA および (ドメイン参加カタログの場合) Cloud Connector にアクセスして、ログの収集、サービスの再起動、またはその他の管理タスクを実行できるマシンです。デフォルトでは、Bastion を作成すると、顧客が指定した IP アドレス範囲からの RDP トラフィックを Bastion マシンに許可する外部ファイアウォールルールが開かれます。また、RDP を介して Cloud Connector および VDA へのアクセスを許可する内部ファイアウォールルールも開かれます。これらのルールを開くことは、大きなセキュリティリスクをもたらします。
顧客は、ローカル Windows アカウントに使用される強力なパスワードを提供する責任があります。顧客は、Bastion への RDP アクセスを許可する外部 IP アドレス範囲を提供する責任もあります。顧客が IP 範囲を提供しないことを選択した場合 (誰でも RDP アクセスを試行できるようにする場合)、悪意のある IP アドレスによるアクセス試行については、顧客が責任を負います。
顧客は、トラブルシューティングが完了した後、Bastion を削除する責任もあります。Bastion ホストは追加の攻撃対象領域を公開するため、Citrix は電源投入後 8 時間でマシンを自動的にシャットダウンします。ただし、Citrix が Bastion を自動的に削除することはありません。顧客が Bastion を長期間使用することを選択した場合、そのパッチ適用と更新は顧客の責任となります。Citrix は、Bastion を削除する前に数日間のみ使用することを推奨します。顧客が最新の Bastion を希望する場合は、現在の Bastion を削除してから新しい Bastion を作成できます。これにより、最新のセキュリティパッチが適用された新しいマシンがプロビジョニングされます。
RDP アクセス
ドメイン参加カタログの場合、顧客の VNet ピアリングが機能している場合、顧客はピアリングされた VNet から Citrix 管理 VNet への RDP アクセスを有効にできます。顧客がこのオプションを使用する場合、VNet ピアリングを介して VDA および Cloud Connector にアクセスする責任は顧客にあります。ソース IP アドレス範囲を指定することで、顧客の内部ネットワーク内であっても RDP アクセスをさらに制限できます。顧客は、これらのマシンにログインするためにドメイン資格情報を使用する必要があります。顧客が Citrix サポートと協力して問題を解決している場合、これらの資格情報をサポート担当者と共有する必要がある場合があります。問題が解決した後、RDP アクセスを無効にする責任は顧客にあります。顧客のピアリングされたネットワークまたはオンプレミスネットワークから RDP アクセスを開いたままにすることは、セキュリティリスクをもたらします。
ドメイン資格情報
顧客がドメイン参加カタログの使用を選択した場合、顧客はマシンをドメインに参加させる権限を持つドメインアカウント (ユーザー名とパスワード) を Citrix DaaS for Azure に提供する責任があります。ドメイン資格情報を提供する際、顧客は以下のセキュリティ原則を遵守する責任があります。
-
監査可能: このアカウントは、Citrix DaaS for Azure の使用のために特別に作成され、アカウントが何に使用されているかを簡単に監査できるようにする必要があります。
-
スコープ: このアカウントは、マシンをドメインに参加させる権限のみを必要とします。完全なドメイン管理者であってはなりません。
-
安全: アカウントには強力なパスワードを設定する必要があります。
Citrix は、顧客の Citrix 管理 Azure サブスクリプション内の Azure Key Vault にこのドメインアカウントを安全に保管する責任があります。このアカウントは、操作にドメインアカウントのパスワードが必要な場合にのみ取得されます。
詳細情報
関連情報については、以下を参照してください。
-
Citrix Cloud Platform のセキュア展開ガイド: Citrix Cloud プラットフォームのセキュリティ情報。
-
技術セキュリティの概要: Citrix DaaS のセキュリティ情報。
-
第三者通知(/ja-jp/citrix-cloud/overview/third-party-notifications.html)