
配置身份验证
作为管理员,您可以选择让最终用户使用以下身份验证方法之一对其商店进行身份验证:
StoreFront Cloud 还支持对您的虚拟应用程序和桌面进行单点登录。当用户输入其 Active Directory 凭据时,商店可以使用这些凭据向资源提供 SSO。当使用其他 IdP 时,商店可以使用 Citrix Federated Authentication Service (FAS) 向资源提供单点登录 (SSO)。
选择或更改身份验证方法
-
在 身份和访问管理 中定义一个或多个身份提供程序。有关说明,请访问 身份和访问管理。
-
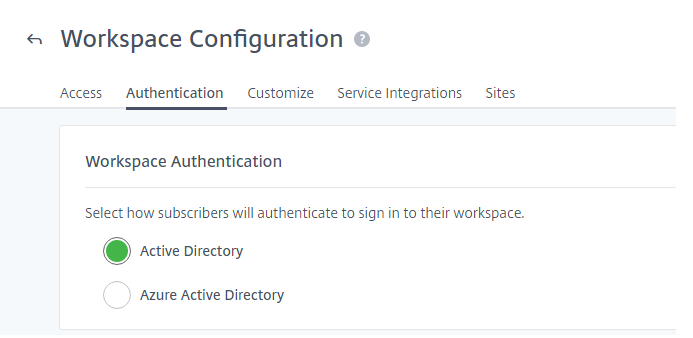
在 StoreFront Cloud > 身份验证 > 商店身份验证 中选择或更改最终用户对其商店进行身份验证的方式。
重要提示:
切换身份验证模式可能需要长达五分钟的时间,并在此期间导致最终用户中断服务。中断会影响对商店的访问,但对 HDX™ 会话没有影响。Citrix 建议将更改限制在低使用率时段。如果您的最终用户已使用浏览器或 Citrix Workspace 应用程序登录到其商店,请建议他们关闭浏览器或退出应用程序。等待大约五分钟后,他们可以使用新的身份验证方法再次登录。
活动目录 (AD)
默认情况下,Citrix Cloud™ 使用 Active Directory (AD) 来管理最终用户对商店的身份验证。
要使用 AD,您必须在本地 AD 域中安装至少两个 Citrix Cloud Connector。有关安装 Cloud Connector 的更多信息,请参阅 Cloud Connector 安装。
使用 AD 对 VDA 进行单点登录
使用 AD 身份验证时,在启动已加入 AD 的虚拟应用程序和桌面时,应用商店提供 SSO 功能。
Active Directory (AD) 加令牌
为了提高安全性,StoreFront Cloud 支持基于时间的令牌作为 AD 登录的第二个身份验证因素。
对于每次登录,应用商店都会提示最终用户从其已注册设备上的身份验证应用程序输入令牌。在登录之前,最终用户必须使用遵循基于时间的一次性密码 (TOTP) 标准的身份验证应用程序(例如 Citrix SSO)注册其设备。目前,最终用户一次只能注册一台设备。
有关详细信息,请参阅 技术洞察:身份验证 - TOTP 和 技术洞察:身份验证 - 推送。
使用 AD 加令牌对 VDA 进行单点登录
使用 AD 加令牌身份验证时,在启动已加入 AD 的虚拟应用程序和桌面时,应用商店提供 SSO 功能。
AD 加令牌的要求
Active Directory 加令牌身份验证具有以下要求:
-
Active Directory 与 Citrix Cloud 之间的连接,在您的本地环境中至少安装了两个 Cloud Connector。有关要求和说明,请参阅 将 Active Directory 连接到 Citrix Cloud。
-
在身份和访问管理页面中启用Active Directory + 令牌身份验证。有关信息,请参阅 启用 Active Directory 加令牌身份验证。
-
最终用户可以通过电子邮件注册设备。
-
用于下载身份验证应用程序的设备。
首次注册
最终用户使用 (/zh-cn/citrix-workspace/user-experience.html#two-factor-authentication-optional) 中描述的注册过程注册其设备。
首次登录商店时,最终用户会按照提示下载 Citrix SSO 应用程序。Citrix SSO 应用程序会在已注册设备上每 30 秒生成一个唯一的一次性密码。
重要提示:
在设备注册过程中,最终用户会收到一封包含临时验证码的电子邮件。此临时代码仅用于注册最终用户的设备。不支持使用此临时代码作为通过双因素身份验证登录商店的令牌。只有从已注册设备上的身份验证应用程序生成的验证码才是受支持的双因素身份验证令牌。
重新注册设备
如果最终用户不再拥有其已注册设备或需要重新注册(例如,在擦除设备内容后),商店提供以下选项:
-
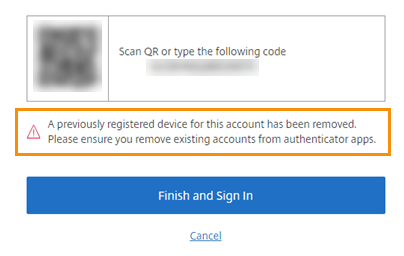
最终用户可以使用 (/zh-cn/citrix-cloud/workspace-experience.html#register-devices-for-two-factor-authentication) 中描述的相同注册过程重新注册其设备。由于最终用户一次只能注册一台设备,因此注册新设备或重新注册现有设备会删除之前的设备注册。
-
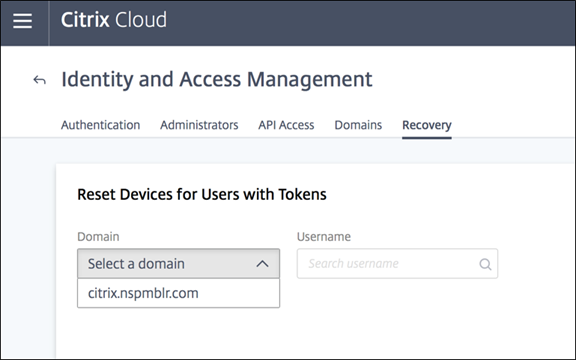
管理员可以通过 Active Directory 名称搜索最终用户并重置其设备。为此,请转到 Identity and Access Management > Recovery。在下次登录商店时,最终用户将体验首次注册步骤。
Azure 活动目录
使用 Azure Active Directory (AD) 管理最终用户对商店的身份验证有以下要求:
-
具有全局管理员权限的 Microsoft Entra ID(以前称为 Microsoft Azure AD)用户。有关 Citrix Cloud 使用的 Microsoft Entra ID 应用程序和权限的更多信息,请参阅 (/zh-cn/citrix-cloud/citrix-cloud-management/identity-access-management/azure-ad-permissions.html)。
-
在本地 AD 域中安装的 Citrix Cloud Connector™。该计算机还必须加入与 Microsoft Entra ID 同步的域。
-
VDA 版本 7.15.2000 LTSR CU VDA 或 7.18 当前版本 VDA 或更高版本。
-
Microsoft Entra ID 与 Citrix Cloud 之间的连接。有关信息,请参阅 (/zh-cn/citrix-cloud/citrix-cloud-management/identity-access-management/connect-azure-ad.html)。
-
任何版本的 Citrix Workspace 应用程序。如果使用旧版 Citrix Receiver™,则必须使用以下最低版本:
-
适用于 Windows 的 Citrix Receiver 4.11 CR 或 4.9 LTSR CU2 或更高版本
-
适用于 Linux 的 Citrix Receiver 13.8
-
适用于 Android 的 Citrix Receiver 3.13 及更高版本
-
将您的 Active Directory 同步到 Microsoft Entra ID 时,必须在同步中包含 UPN 和 SID 条目。如果这些条目未同步,则 StoreFront Cloud 中的某些工作流将失败。
警告:
-
如果您正在使用 Microsoft Entra ID,请勿进行 CTX225819 中所述的注册表更改。进行此更改可能会导致 Microsoft Entra ID 用户的会话启动失败。
-
在启用
DSAuthAzureAdNestedGroups功能的情况下,支持将一个组添加为另一个组的成员(嵌套)。您可以通过向 Citrix 支持部门提交请求来启用DSAuthAzureAdNestedGroups。
启用 Microsoft Entra ID 身份验证后:
-
增强安全性: 为了安全起见,用户在启动应用程序或桌面时会再次收到登录提示。密码信息直接从用户的设备流向托管会话的 VDA。
-
登录体验: Microsoft Entra ID 身份验证提供联合登录,而非单点登录 (SSO)。最终用户从 Azure 登录页面登录,并且在打开 Citrix DaaS 时可能需要再次进行身份验证。
对于 SSO,请在 Citrix Cloud 中启用 Citrix 联合身份验证服务。有关详细信息,请参阅 (/zh-cn/citrix-workspace/optimize-cvad/workspace-federated-authentication.html)。
您可以自定义 Microsoft Entra ID 的登录体验。有关信息,请参阅 Microsoft 文档。在 StoreFront Cloud 中进行的任何登录自定义(例如徽标)都不会影响 Microsoft Entra ID 登录体验。
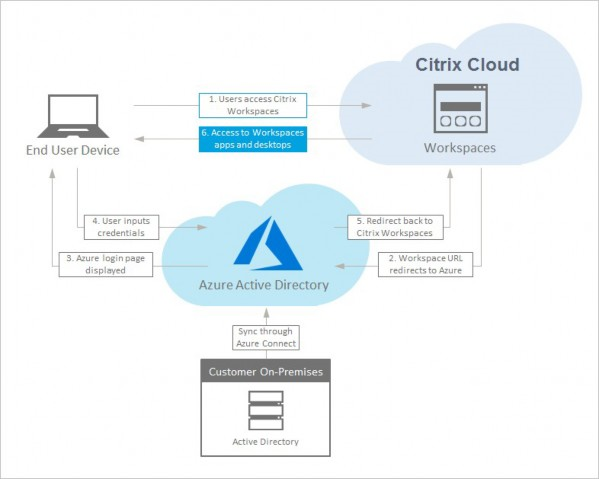
下图显示了 Microsoft Entra ID 身份验证的序列。
注销体验
使用设置 > 注销完成从商店和 Microsoft Entra ID 的注销过程。如果最终用户关闭浏览器而不是使用注销选项,他们可能会保持登录到 Microsoft Entra ID。
重要提示:
如果由于不活动导致浏览器中的登录超时,最终用户将保持登录到 Microsoft Entra ID。这可以防止超时强制其他 Microsoft Entra ID 应用程序关闭。
使用 Entra ID 对 VDA 进行单点登录
如果 IdP 是 Entra ID,则可以使用 Entra ID SSO 到 VDA。对于其他情况,要启用到 VDA 的单点登录,您必须使用 FAS。
思杰 Gateway
您可以使用本地 Citrix Gateway 作为身份提供程序来管理最终用户对应用商店的身份验证。有关详细信息,请参阅 技术洞察:身份验证 - Citrix Gateway。
Citrix Gateway 的要求
Citrix Gateway 身份验证具有以下要求:
-
您的 Active Directory 与 Citrix Cloud 之间的连接。有关要求和说明,请参阅 将 Active Directory 连接到 Citrix Cloud。
-
最终用户必须是 Active Directory 用户才能登录其应用商店。
-
如果您正在执行联合,您的 AD 用户必须与联合提供程序同步。Citrix Cloud 需要 AD 属性才能允许用户成功登录。
-
本地部署的 Citrix Gateway:
-
Citrix Gateway 12.1 54.13 高级版或更高版本
-
Citrix Gateway 13.0 41.20 高级版或更高版本
-
-
在身份和访问管理页面中启用了 Citrix Gateway 身份验证。这将生成创建 Citrix Cloud 与本地 Gateway 之间连接所需的客户端 ID、密钥和重定向 URL。
-
在 Gateway 上,使用生成的客户端 ID、密钥和重定向 URL 配置了 OAuth IdP 身份验证策略。
有关详细信息,请参阅将本地 Citrix Gateway 连接为 Citrix Cloud 的身份提供程序。
Citrix Gateway 的最终用户体验
启用 Citrix Gateway 身份验证后,最终用户将体验以下工作流:
-
最终用户在其浏览器中导航到应用商店 URL 或启动 Workspace 应用程序。
-
最终用户将被重定向到 Citrix Gateway 登录页面,并使用在 Gateway 上配置的任何方法进行身份验证。此方法可以是 MFA、联合、条件访问策略等。您可以按照 CTX258331 中所述的步骤自定义 Gateway 登录页面,使其与应用商店登录页面外观相同。
-
身份验证成功后,将显示最终用户的工作区。
使用 Gateway 进行单点登录
根据您配置 Citrix Gateway 的方式,您可能不需要 FAS 即可对 DaaS 进行 SSO。有关配置 Citrix Gateway 的更多信息,请访问在本地 Citrix Gateway 上创建 OAuth IdP 策略。
谷歌
您可以使用 Google 作为身份提供程序,对最终用户进行应用商店身份验证。
Google 的要求
-
您的本地 Active Directory 与 Google Cloud 之间的连接。
-
具有 Google Cloud Platform 控制台访问权限的开发者帐户。此帐户是创建服务帐户和密钥以及启用 Admin SDK API 所必需的。
-
具有 Google 应用商店管理控制台访问权限的管理员帐户。此帐户是配置域范围委派和只读 API 用户帐户所必需的。
-
您的本地 Active Directory 域与 Citrix Cloud 之间的连接,并在“身份和访问管理”页面中启用了 Google 身份验证。要创建此连接,您的资源位置中至少需要两个 Cloud Connector。
有关更多信息,请参阅 将 Google 连接为 Citrix Cloud 的身份提供程序。
最终用户使用 Google 的体验
启用 Google 身份验证后,最终用户将体验以下工作流程:
-
最终用户在其浏览器中导航到应用商店 URL 或启动 Workspace 应用程序。
-
最终用户将被重定向到 Google 登录页面,并使用在 Google Cloud 中配置的方法进行身份验证(例如,多重身份验证、条件访问策略等)。
-
成功进行身份验证后,将显示最终用户的工作区。
使用 Google 对 VDA 进行单点登录
使用 Google 身份验证时,要启用对 VDA 的单点登录,您必须使用 FAS。
奥克塔
您可以将 Okta 用作最终用户对应用商店进行身份验证的身份提供程序。有关更多信息,请参阅 技术洞察:身份验证 - Okta。
Okta 的要求
Okta 身份验证具有以下要求:
-
您的本地 Active Directory 与您的 Okta 组织之间的连接。
-
一个配置为与 Citrix Cloud 配合使用的 Okta OIDC Web 应用程序。要将 Citrix Cloud 连接到您的 Okta 组织,您必须提供与此应用程序关联的 Client ID 和 Client Secret。
-
您的本地 Active Directory 域与 Citrix Cloud 之间的连接,并在 身份和访问管理 页面中启用了 Okta 身份验证。
有关更多信息,请参阅 将 Okta 连接为 Citrix Cloud 的身份提供程序。
Okta 的最终用户体验
启用 Okta 身份验证后,最终用户将体验以下工作流程:
-
最终用户在其浏览器中导航到应用商店 URL 或启动 Workspace 应用程序。
-
最终用户被重定向到 Okta 登录页面,并使用在 Okta 中配置的方法进行身份验证(例如,多重身份验证、条件访问策略等)。
-
成功进行身份验证后,将显示最终用户的工作区。
使用 Okta 对 VDA 进行单点登录
使用 Okta 身份验证时,要启用对 VDA 的单点登录,您必须使用 FAS。
SAML 2.0
您可以使用 SAML 2.0 连接 IdP,以便对应用商店进行最终用户身份验证。
SAML 2.0 的要求
SAML 身份验证具有以下要求:
-
支持 SAML 2.0 的 SAML 提供程序。
-
本地 Active Directory 域。
-
部署到资源位置并加入到本地 AD 域的两个 Cloud Connector。
-
AD 与您的 SAML 提供程序集成。
有关为商店配置 SAML 身份验证的更多信息,请参阅 将 SAML 作为身份提供程序连接到 Citrix Cloud。
SAML 2.0 的最终用户体验
-
最终用户在其浏览器中导航到商店 URL 或启动 Citrix Workspace 应用程序。
-
最终用户被重定向到其组织的 SAML 身份提供程序登录页面。最终用户使用为 SAML 身份提供程序配置的机制进行身份验证,例如多重身份验证或条件访问策略。
-
身份验证成功后,将显示最终用户的工作区。
使用 SAML 2.0 单点登录到 VDA
如果 IdP 是 Entra ID,则可以使用 Entra ID SSO 到 VDA。对于其他情况,要启用单点登录到 VDA,必须使用 FAS。
Citrix 联合身份验证服务 (FAS)
您可以部署 Citrix 联合身份验证服务 (FAS) 以实现对 Citrix DaaS 的单点登录 (SSO)。如果没有 FAS,使用联合身份提供程序的最终用户将被多次提示输入其凭据才能访问其虚拟应用程序和桌面。
有关详细信息,请参阅 Citrix 联合身份验证服务 (FAS)。
Entra ID 单点登录到 VDA
如果用户已使用 Entra ID 进行身份验证,则 StoreFront Cloud 支持使用 Entra ID 会话对 VDA 进行身份验证。有关详细信息,请参阅 Microsoft Entra 单点登录。
此功能默认禁用,并且只有在完成其余配置后才能启用,否则用户可能会遇到启动延迟或失败。要启用此功能,请使用 PowerShell 模块 版本 1.0.6。
Set-StoreConfigurations -StoreUrl "https://<yourstore>.cloud.com" -ClientId "<clientId>" -ClientSecret "<clientSecret>" -AzureAdSsoEnabled $True