
認証を構成する
管理者は、エンドユーザーが以下のいずれかの認証方法を使用してストアに認証するように選択できます。
StoreFront Cloud は、仮想アプリとデスクトップへのシングルサインオンもサポートしています。ユーザーが Active Directory 資格情報を入力すると、ストアはこれらを使用してリソースへの SSO を提供できます。他の IdP を使用する場合、ストアは Citrix Federated Authentication Service (FAS) を使用してリソースへのシングルサインオン (SSO) を提供できます。
認証方法の選択または変更
-
で1つ以上のIDプロバイダーを定義します。手順については、Identity and access management を参照してください。
-
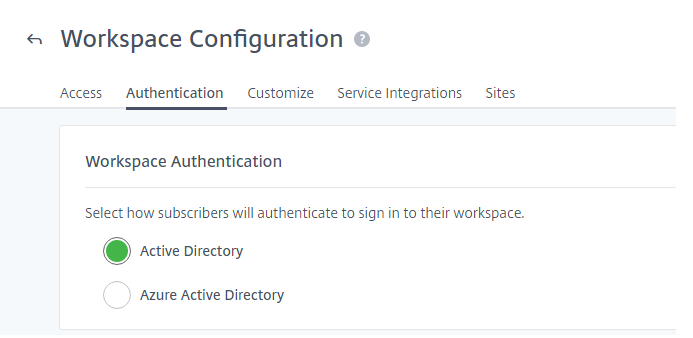
重要:
認証モードの切り替えには最大5分かかり、その間エンドユーザーにサービス停止が発生します。このサービス停止はストアへのアクセスに影響しますが、HDX™セッションには影響しません。Citrixは、変更を低使用期間に限定することを推奨します。ブラウザまたはCitrix Workspaceアプリを使用してストアにログオンしているエンドユーザーがいる場合は、ブラウザを閉じるかアプリを終了するようにアドバイスしてください。約5分待った後、新しい認証方法を使用して再度サインインできます。
アクティブディレクトリ (AD)
デフォルトでは、Citrix Cloud™ は Active Directory (AD) を使用して、ストアへのエンドユーザー認証を管理します。
AD を使用するには、オンプレミス AD ドメインに少なくとも 2 つの Citrix Cloud Connector がインストールされている必要があります。Cloud Connector のインストールについて詳しくは、「Cloud Connector のインストール」を参照してください。
AD を使用した VDA へのシングルサインオン
AD 認証を使用する場合、ストアは AD に参加している仮想アプリとデスクトップを起動する際に SSO 機能を提供します。
Active Directory (AD) とトークン
セキュリティを強化するため、StoreFront Cloud は、AD サインインの第 2 認証要素として時間ベースのトークンをサポートしています。
ログインごとに、ストアはエンドユーザーに対し、登録済みデバイスの認証アプリからトークンを入力するよう求めます。サインインする前に、エンドユーザーは Citrix SSO など、時間ベースのワンタイムパスワード (TOTP) 標準に準拠した認証アプリにデバイスを登録する必要があります。現在、エンドユーザーは一度に 1 つのデバイスしか登録できません。
詳しくは、「Tech Insight: Authentication - TOTP」および「Tech Insight: Authentication - Push」を参照してください。
AD とトークンを使用した VDA へのシングルサインオン
AD とトークン認証を使用する場合、ストアは AD に参加している仮想アプリとデスクトップを起動する際に SSO 機能を提供します。
AD とトークンの要件
Active Directory とトークン認証には、次の要件があります。
-
Active Directory と Citrix Cloud 間の接続。オンプレミス環境に少なくとも 2 つの Cloud Connector がインストールされている必要があります。要件と手順については、「Active Directory を Citrix Cloud に接続する」を参照してください。
-
デバイスを登録するためのエンドユーザーのメールアクセス。
-
認証アプリをダウンロードするデバイス。
初回登録
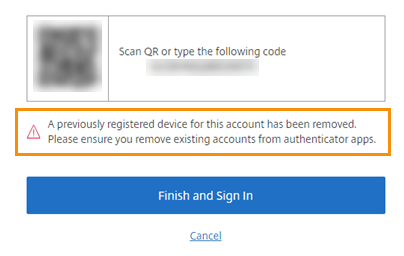
エンドユーザーは、(/ja-jp/citrix-workspace/user-experience.html#two-factor-authentication-optional)に記載されている登録プロセスを使用してデバイスを登録します。
ストアへの初回サインイン時に、エンドユーザーはプロンプトに従ってCitrix SSOアプリをダウンロードします。Citrix SSOアプリは、登録済みのデバイスで30秒ごとに一意のワンタイムパスワードを生成します。
重要:
デバイス登録プロセス中に、エンドユーザーは一時的な確認コードが記載されたメールを受信します。この一時コードは、エンドユーザーのデバイスを登録するためにのみ使用されます。この一時コードを2要素認証でストアにサインインするためのトークンとして使用することはサポートされていません。登録済みのデバイス上の認証アプリから生成された確認コードのみが、2要素認証のサポート対象トークンです。
デバイスの再登録
エンドユーザーが登録済みのデバイスを紛失した場合、または再登録する必要がある場合(たとえば、デバイスからコンテンツを消去した後など)、ストアは次のオプションを提供します。
-
エンドユーザーは、(/ja-jp/citrix-cloud/workspace-experience.html#register-devices-for-two-factor-authentication)に記載されているのと同じ登録プロセスを使用してデバイスを再登録できます。エンドユーザーは一度に1つのデバイスしか登録できないため、新しいデバイスを登録するか、既存のデバイスを再登録すると、以前のデバイス登録は削除されます。
-
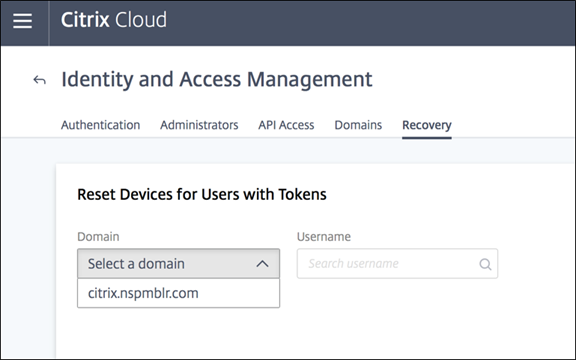
管理者は、Active Directory名でエンドユーザーを検索し、デバイスをリセットできます。これを行うには、**[Identity and Access Management]>[Recovery]**の順に移動します。次回ストアにサインオンするときに、エンドユーザーは初回登録の手順を実行します。
アジュール アクティブ ディレクトリ
Azure Active Directory(AD)を使用してストアへのエンドユーザー認証を管理するには、次の要件があります。
-
グローバル管理者権限を持つユーザーがいるMicrosoft Entra ID(旧Microsoft Azure AD)。Citrix Cloudが使用するMicrosoft Entra IDアプリケーションと権限の詳細については、(/ja-jp/citrix-cloud/citrix-cloud-management/identity-access-management/azure-ad-permissions.html)を参照してください。
-
オンプレミスのADドメインにCitrix Cloud Connector™がインストールされていること。マシンは、Microsoft Entra IDに同期しているドメインにも参加している必要があります。
-
VDAバージョン7.15.2000 LTSR CU VDAまたは7.18現在のリリースVDA以降。
-
Microsoft Entra IDとCitrix Cloud間の接続。詳細については、(/ja-jp/citrix-cloud/citrix-cloud-management/identity-access-management/connect-azure-ad.html)を参照してください。
-
Citrix Workspaceアプリの任意のバージョン。レガシーCitrix Receiver™を使用している場合は、以下の最小バージョンを使用する必要があります。
-
Citrix Receiver for Windows 4.11 CR または 4.9 LTSR CU2 以降
-
Linux版シトリックス レシーバー 13.8
-
Android版シトリックス レシーバー 3.13 以降
-
Active Directory を Microsoft Entra ID に同期する際、UPN および SID エントリを同期に含める必要があります。これらのエントリが同期されない場合、StoreFront Cloud の特定のワークフローが失敗します。
警告:
-
Microsoft Entra ID を使用している場合は、CTX225819 で説明されているレジストリの変更を行わないでください。この変更を行うと、Microsoft Entra ID ユーザーのセッション起動が失敗する可能性があります。
-
別のグループのメンバーとしてグループを追加する(ネスト)ことは、
DSAuthAzureAdNestedGroups機能が有効になっている場合にサポートされます。DSAuthAzureAdNestedGroupsは、Citrixサポートにリクエストを送信することで有効にできます。
Microsoft Entra ID 認証を有効にした後:
-
セキュリティの強化: セキュリティのため、ユーザーはアプリまたはデスクトップを起動する際に再度サインインを求められます。パスワード情報は、ユーザーのデバイスからセッションをホストしているVDAに直接流れます。
-
サインインエクスペリエンス: Microsoft Entra ID 認証は、フェデレーションサインインを提供し、シングルサインオン (SSO) ではありません。エンドユーザーはAzureサインインページからサインインし、Citrix DaaSを開く際に再度認証する必要がある場合があります。
SSO の場合は、Citrix Cloud で Citrix Federated Authentication Service を有効にします。詳細については、「Citrix Federated Authentication Service を使用してストアのシングルサインオンを有効にする」を参照してください。
Microsoft Entra ID のサインインエクスペリエンスをカスタマイズできます。詳細については、Microsoft ドキュメント を参照してください。StoreFront Cloud で行われたサインインのカスタマイズ(ロゴ)は、Microsoft Entra ID のサインインエクスペリエンスには影響しません。
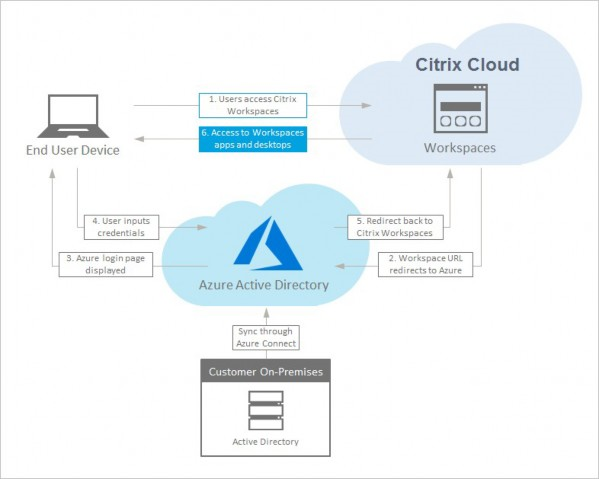
次の図は、Microsoft Entra ID 認証のシーケンスを示しています。
サインアウトエクスペリエンス
ストアとMicrosoft Entra IDからのサインアウトプロセスを完了するには、設定 > ログオフを使用します。エンドユーザーがログオフオプションを使用する代わりにブラウザーを閉じると、Microsoft Entra IDにサインインしたままになる可能性があります。
重要:
非アクティブのためにブラウザーでログインがタイムアウトした場合でも、エンドユーザーはMicrosoft Entra IDにサインインしたままになります。これにより、タイムアウトによって他のMicrosoft Entra IDアプリケーションが強制的に閉じられるのを防ぎます。
EntraIdを使用したVDAへのシングルサインオン
IdPがEntra IDの場合、(#entra-id-sso-to-vdas)を使用できます。その他の場合は、VDAへのシングルサインオンを有効にするために(#citrix-federated-authentication-service-fas)を使用する必要があります。
Citrix ゲートウェイ
オンプレミスのCitrix GatewayをIDプロバイダーとして使用して、ストアへのエンドユーザー認証を管理できます。詳細については、テックインサイト: 認証 - Citrix Gatewayを参照してください。
Citrix Gatewayの要件
Citrix Gateway認証には次の要件があります。
-
Active DirectoryとCitrix Cloud間の接続。要件と手順については、(/ja-jp/citrix-cloud/citrix-cloud-management/identity-access-management/connect-ad.html)を参照してください。
-
エンドユーザーがストアにサインインするには、Active Directoryユーザーである必要があります。
-
フェデレーションを実行している場合、ADユーザーはフェデレーションプロバイダーに同期されている必要があります。Citrix Cloudは、ユーザーが正常にサインインできるようにAD属性を必要とします。
-
オンプレミスのCitrix Gateway:
-
Citrix Gateway 12.1 54.13 アドバンストエディション以降
-
Citrix Gateway 13.0 41.20 アドバンストエディション以降
-
-
IDおよびアクセス管理ページでCitrix Gateway認証が有効になっていること。これにより、Citrix CloudとオンプレミスGateway間の接続を作成するために必要なクライアントID、シークレット、およびリダイレクトURLが生成されます。
-
Gatewayで、生成されたクライアントID、シークレット、およびリダイレクトURLを使用してOAuth IdP認証ポリシーが構成されていること。
詳細については、「オンプレミスのCitrix GatewayをCitrix CloudのIDプロバイダーとして接続する」を参照してください。
Citrix Gatewayのエンドユーザーエクスペリエンス
Citrix Gatewayによる認証が有効になっている場合、エンドユーザーは次のワークフローを経験します。
-
エンドユーザーはブラウザーでストアURLにアクセスするか、Workspaceアプリを起動します。
-
エンドユーザーはCitrix Gatewayのログオンページにリダイレクトされ、Gatewayで構成されている任意の方法を使用して認証されます。この方法には、MFA、フェデレーション、条件付きアクセスポリシーなどがあります。CTX258331で説明されている手順を使用して、Gatewayのログオンページをストアのサインインページと同じように見えるようにカスタマイズできます。
-
認証が成功すると、エンドユーザーのワークスペースが表示されます。
Gatewayでのシングルサインオン
Citrix Gatewayの構成方法によっては、DaaSへのSSOにFASが不要な場合があります。Citrix Gatewayの構成の詳細については、「オンプレミスのCitrix GatewayでOAuth IdPポリシーを作成する」を参照してください。
グーグル
Googleをストアへのエンドユーザー認証のIDプロバイダーとして使用できます。
Googleの要件
-
オンプレミスのActive DirectoryとGoogle Cloud間の接続。
-
Google Cloud Platformコンソールにアクセスできる開発者アカウント。このアカウントは、サービスアカウントとキーの作成、およびAdmin SDK APIの有効化に必要です。
-
Googleストアの管理コンソールにアクセスできる管理者アカウント。このアカウントは、ドメイン全体の委任と読み取り専用APIユーザーアカウントの構成に必要です。
-
オンプレミスのActive DirectoryドメインとCitrix Cloud間の接続で、Identity and Access ManagementページでGoogle認証が有効になっていること。この接続を作成するには、リソースの場所に少なくとも2つのCloud Connectorが必要です。
詳細については、Citrix Cloud に Google を ID プロバイダーとして接続するを参照してください。
Google を使用したエンドユーザーエクスペリエンス
Google 認証が有効になっている場合、エンドユーザーは次のワークフローを体験します。
-
エンドユーザーはブラウザでストアの URL に移動するか、Workspace アプリを起動します。
-
エンドユーザーは Google サインインページにリダイレクトされ、Google Cloud で構成された方法 (多要素認証、条件付きアクセス ポリシーなど) を使用して認証されます。
-
認証が成功すると、エンドユーザーのワークスペースが表示されます。
Google を使用した VDA へのシングルサインオン
Google 認証を使用する場合、VDA へのシングルサインオンを有効にするには、FASを使用する必要があります。
オクタ
Okta を、ストアへのエンドユーザー認証用の ID プロバイダーとして使用できます。詳細については、Tech Insight: Authentication - Oktaを参照してください。
Okta の要件
Okta 認証には、次の要件があります。
-
オンプレミスの Active Directory と Okta 組織間の接続。
-
Citrix Cloud で使用するように構成された Okta OIDC Web アプリケーション。Citrix Cloud を Okta 組織に接続するには、このアプリケーションに関連付けられているクライアント ID とクライアントシークレットを指定する必要があります。
詳細については、Citrix Cloud に Okta を ID プロバイダーとして接続するを参照してください。
Oktaでのエンドユーザーエクスペリエンス
Oktaでの認証が有効になっている場合、エンドユーザーは次のワークフローを経験します。
-
エンドユーザーはブラウザでストアURLにアクセスするか、Workspaceアプリを起動します。
-
エンドユーザーはOktaサインインページにリダイレクトされ、Oktaで構成された方法(多要素認証、条件付きアクセスポリシーなど)を使用して認証されます。
-
認証が成功すると、エンドユーザーのワークスペースが表示されます。
Oktaを使用したVDAへのシングルサインオン
Okta認証を使用する場合、VDAへのシングルサインオンを有効にするには、FASを使用する必要があります。
SAML 2.0
SAML 2.0を使用して、ストアへのエンドユーザー認証のためにIdPを接続できます。
SAML 2.0の要件
SAML認証には次の要件があります。
-
SAML 2.0をサポートするSAMLプロバイダー。
-
オンプレミスのActive Directoryドメイン。
-
リソースロケーションに展開され、オンプレミスのADドメインに参加している2つのCloud Connector。
-
SAMLプロバイダーとのAD統合。
ストアのSAML認証の構成の詳細については、「Citrix CloudにIDプロバイダーとしてSAMLを接続する」を参照してください。
SAML 2.0でのエンドユーザーエクスペリエンス
-
エンドユーザーは、ブラウザでストアURLに移動するか、Citrix Workspaceアプリを起動します。
-
エンドユーザーは、組織のSAML IDプロバイダーのサインインページにリダイレクトされます。エンドユーザーは、多要素認証や条件付きアクセスポリシーなど、SAML IDプロバイダー用に構成されたメカニズムで認証します。
-
認証が成功すると、エンドユーザーのワークスペースが表示されます。
SAML 2.0を使用したVDAへのシングルサインオン
IdPがEntra IDの場合、Entra ID SSO to VDAsを使用できます。その他の場合、VDAへのシングルサインオンを有効にするには、FASを使用する必要があります。
Citrix フェデレーション認証サービス (FAS)
Citrix DaaSへのシングルサインオン (SSO) のために、Citrix Federated Authentication Service (FAS) を展開できます。FASがない場合、フェデレーションIDプロバイダーを使用するエンドユーザーは、仮想アプリとデスクトップにアクセスするために、資格情報を複数回入力するよう求められます。
詳細については、Citrix Federated Authentication Service (FAS)を参照してください。
Entra ID SSOからVDAへ
ユーザーがEntra IDを使用して認証した場合、StoreFront CloudはEntra IDセッションを使用してVDAに認証することをサポートします。詳細については、Microsoft Entra single sign-onを参照してください。
この機能はデフォルトで無効になっており、残りの設定が完了した後にのみ有効にする必要があります。そうしないと、ユーザーは起動の遅延や失敗を経験する可能性があります。これを有効にするには、PowerShell modulesバージョン1.0.6を使用します。
Set-StoreConfigurations -StoreUrl "https://<yourstore>.cloud.com" -ClientId "<clientId>" -ClientSecret "<clientSecret>" -AzureAdSsoEnabled $True