
配置自定义域
对于每个商店,您可以配置一个自定义 URL,用户可以使用它来访问商店,而不是或除了
cloud.com URL。您必须拥有该域,并且每个域只能用于访问一个商店。
重要提示:
本文档中的过程是唯一受支持的通过自定义 URL 提供访问的方式。其他方法,例如 DNS 配置、代理和重定向,均不受支持。
先决条件
-
您可以选择新注册的域,也可以选择您已拥有的域。该域必须采用子域格式 (your.company.com)。Citrix 不支持仅使用根域 (company.com)。
-
建议您使用专用域。这有助于您在必要时轻松更改域。
-
自定义域不能包含任何 Citrix 商标。有关完整列表,请参阅 Cloud Software Group 商标指南。
-
您选择的域必须在公共 DNS 中配置。您的域配置中包含的任何 CNAME 记录名称和值都必须可由 Citrix 解析。不支持私有 DNS 配置。
配置您的自定义域
自定义域设置后,您无法更改 URL 或证书类型。您只能将其删除。确保您选择的域尚未在 DNS 中配置。在尝试配置自定义域之前,请删除任何现有的 CNAME 记录。
注意:
添加自定义 URL 和配置 SAML 时,Citrix Cloud™ 需要 24 小时进行预配。
添加自定义域
-
登录 Citrix Cloud。
-
从 Citrix Cloud 菜单中,选择 StoreFront Cloud,然后选择 Access。
-
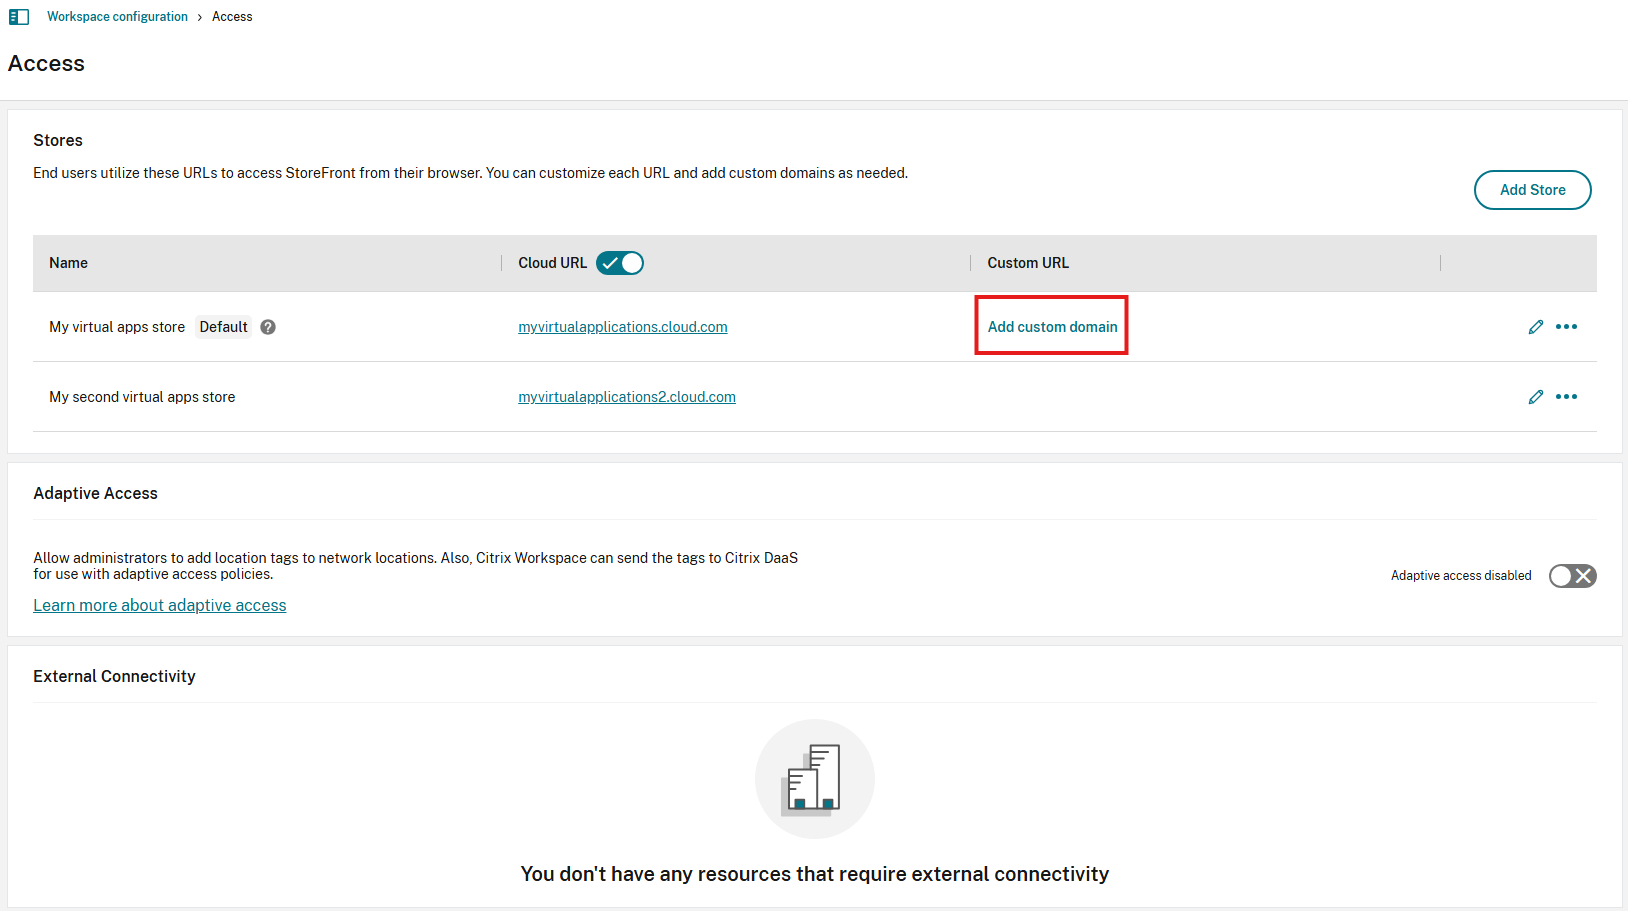
在 Access 选项卡上的 Stores 表中,选择要为其添加自定义 URL 的云 URL 的 Add custom domain(您创建的第一个自定义 URL 必须与您的主云 URL 相关联)。
-
阅读 Overview 页面上显示的信息,然后选择 Next。
-
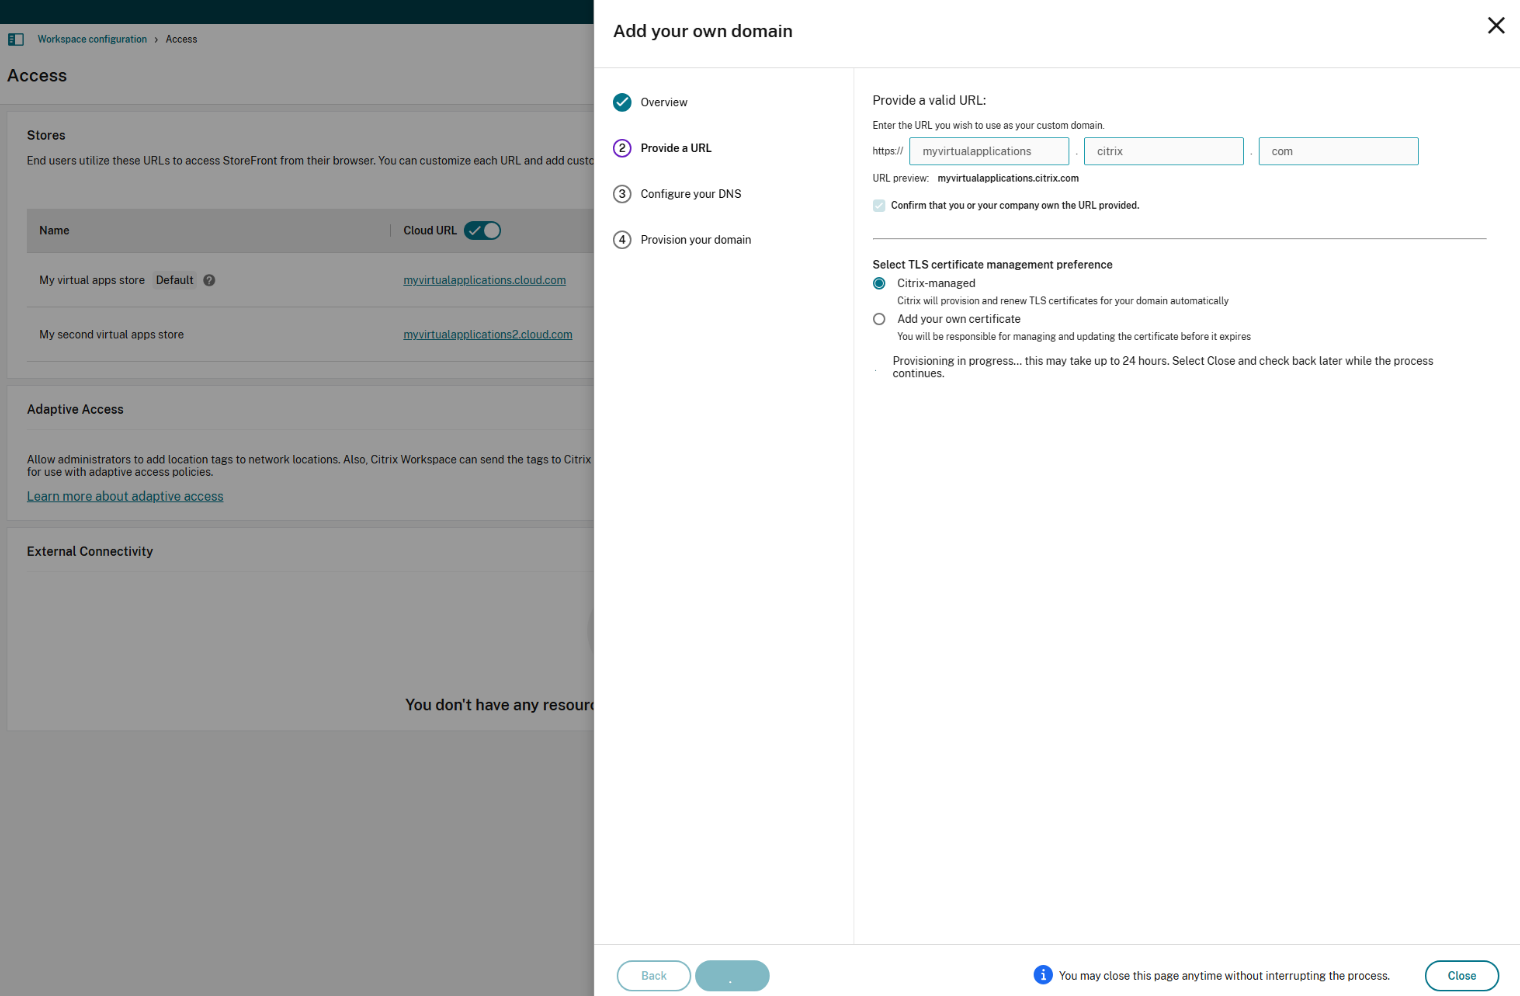
在 Provide a URL 页面中输入您选择的域。通过选择 Confirm that you or your company own the URL provided 来确认您拥有指定的域,并选择您的 TLS 证书管理首选项。建议选择 managed,因为证书续订将由系统为您处理。有关更多信息,请参阅 提供续订证书。单击 Next。如果此页面上出现任何警告,请更正突出显示的问题以继续。如果您选择提供自己的证书,则说明中还需要完成一个额外步骤。预配您选择的域需要一些时间。您可以在预配进行时保持页面打开或将其关闭。
-
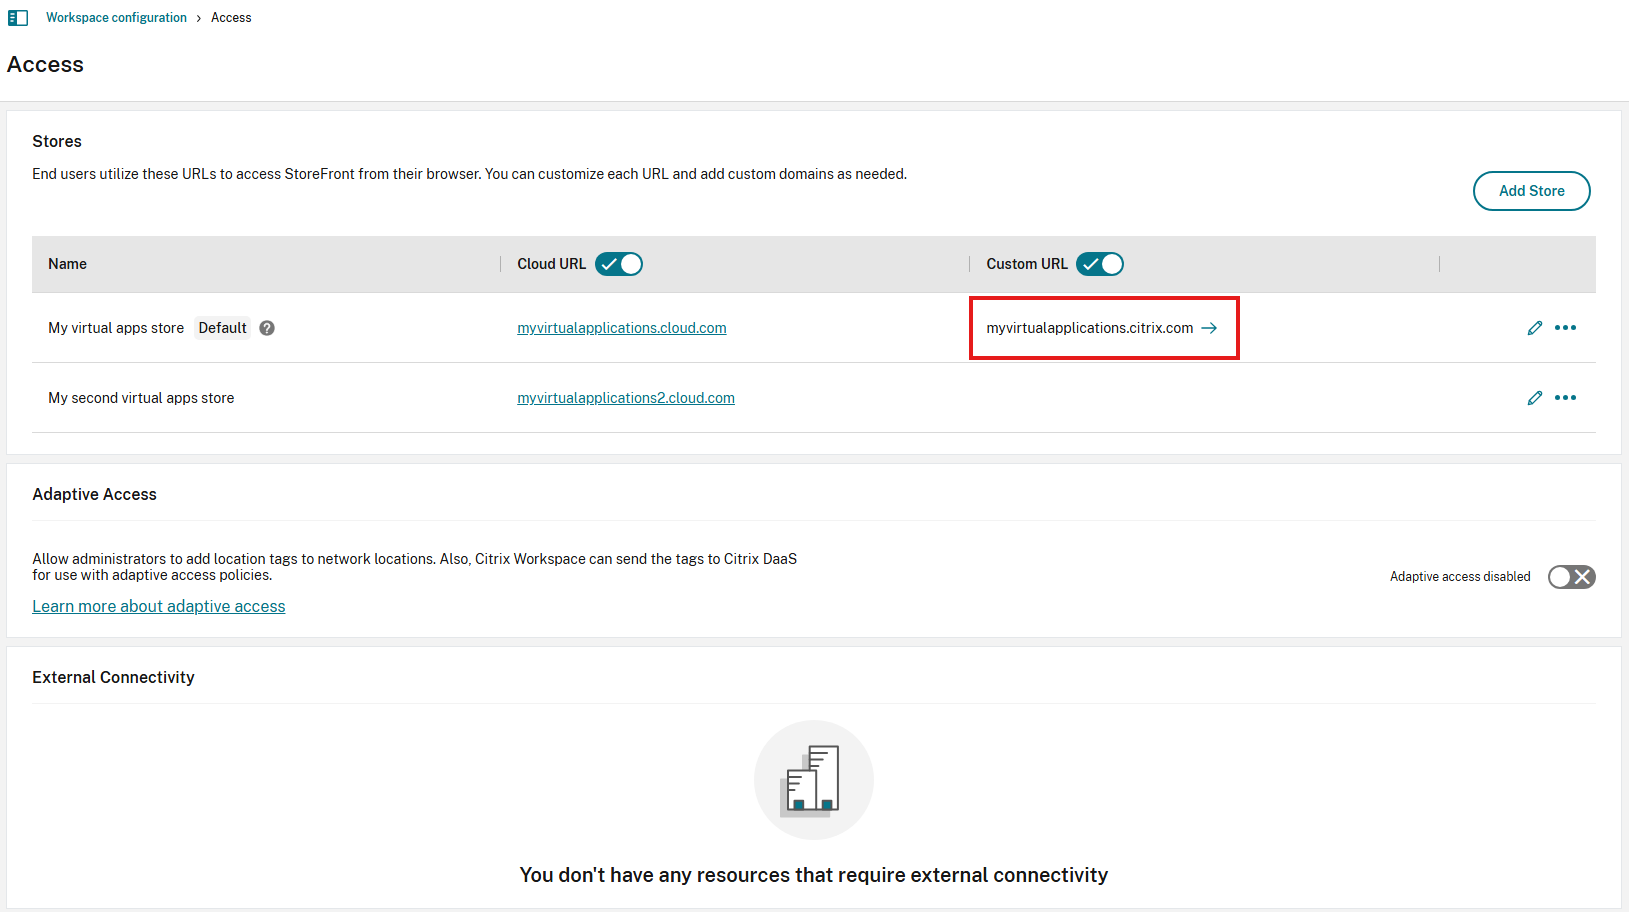
如果在预配完成时您打开了 Provide a URL 页面,则 Configure your DNS 页面将自动打开。如果您已关闭该页面,请从 Access 选项卡中选择自定义域的 Continue 按钮。
-
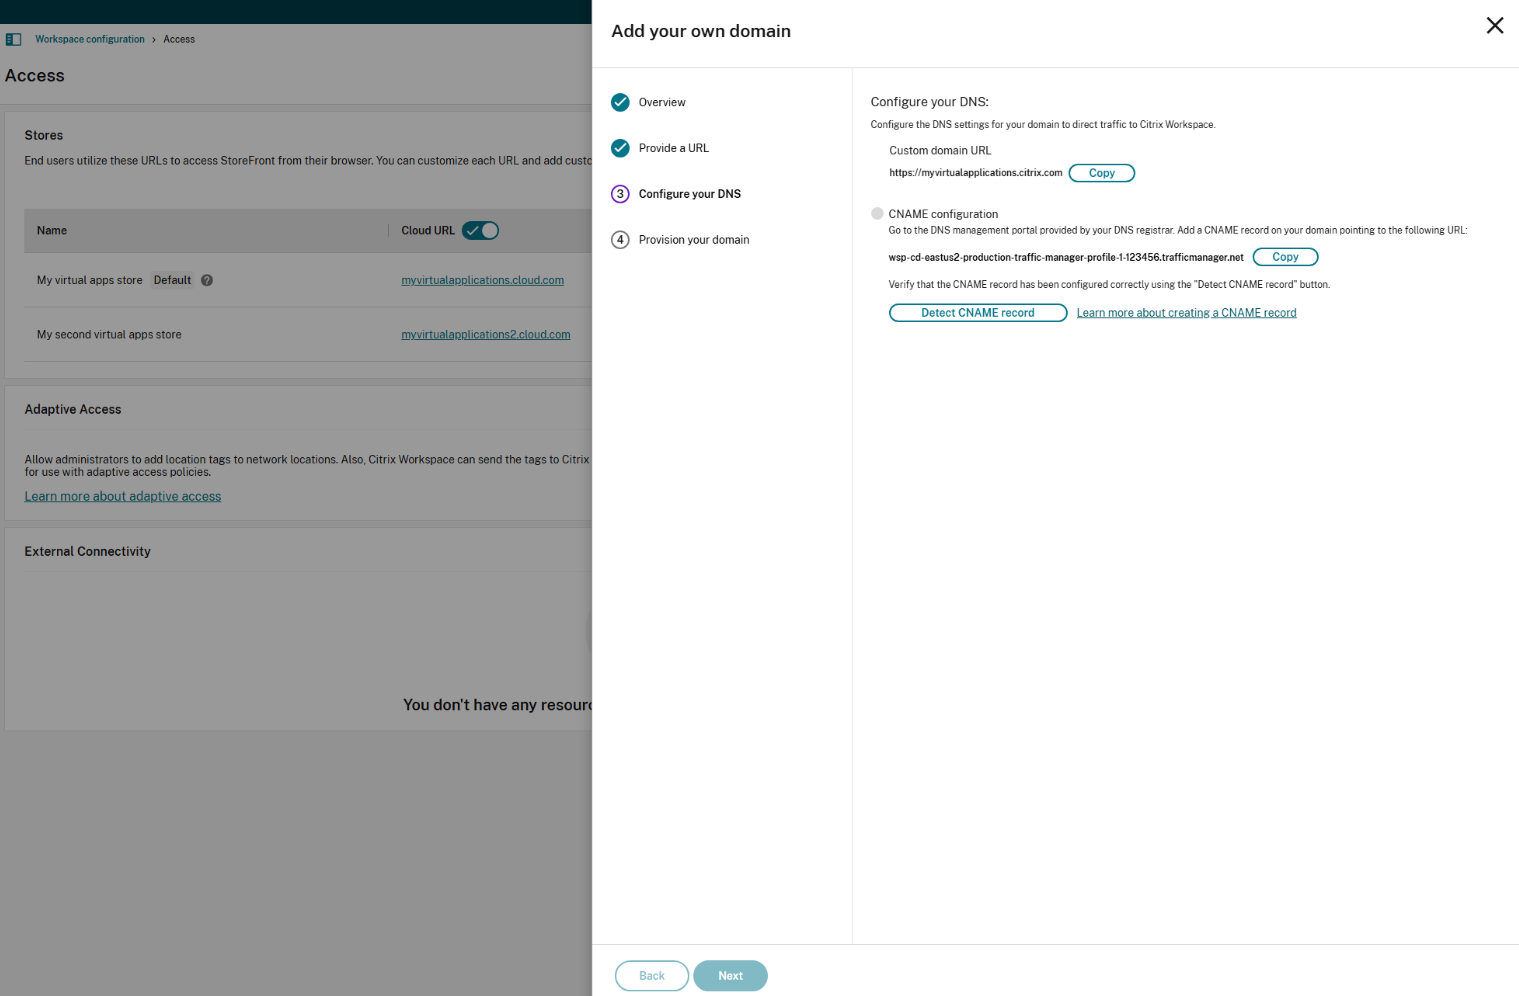
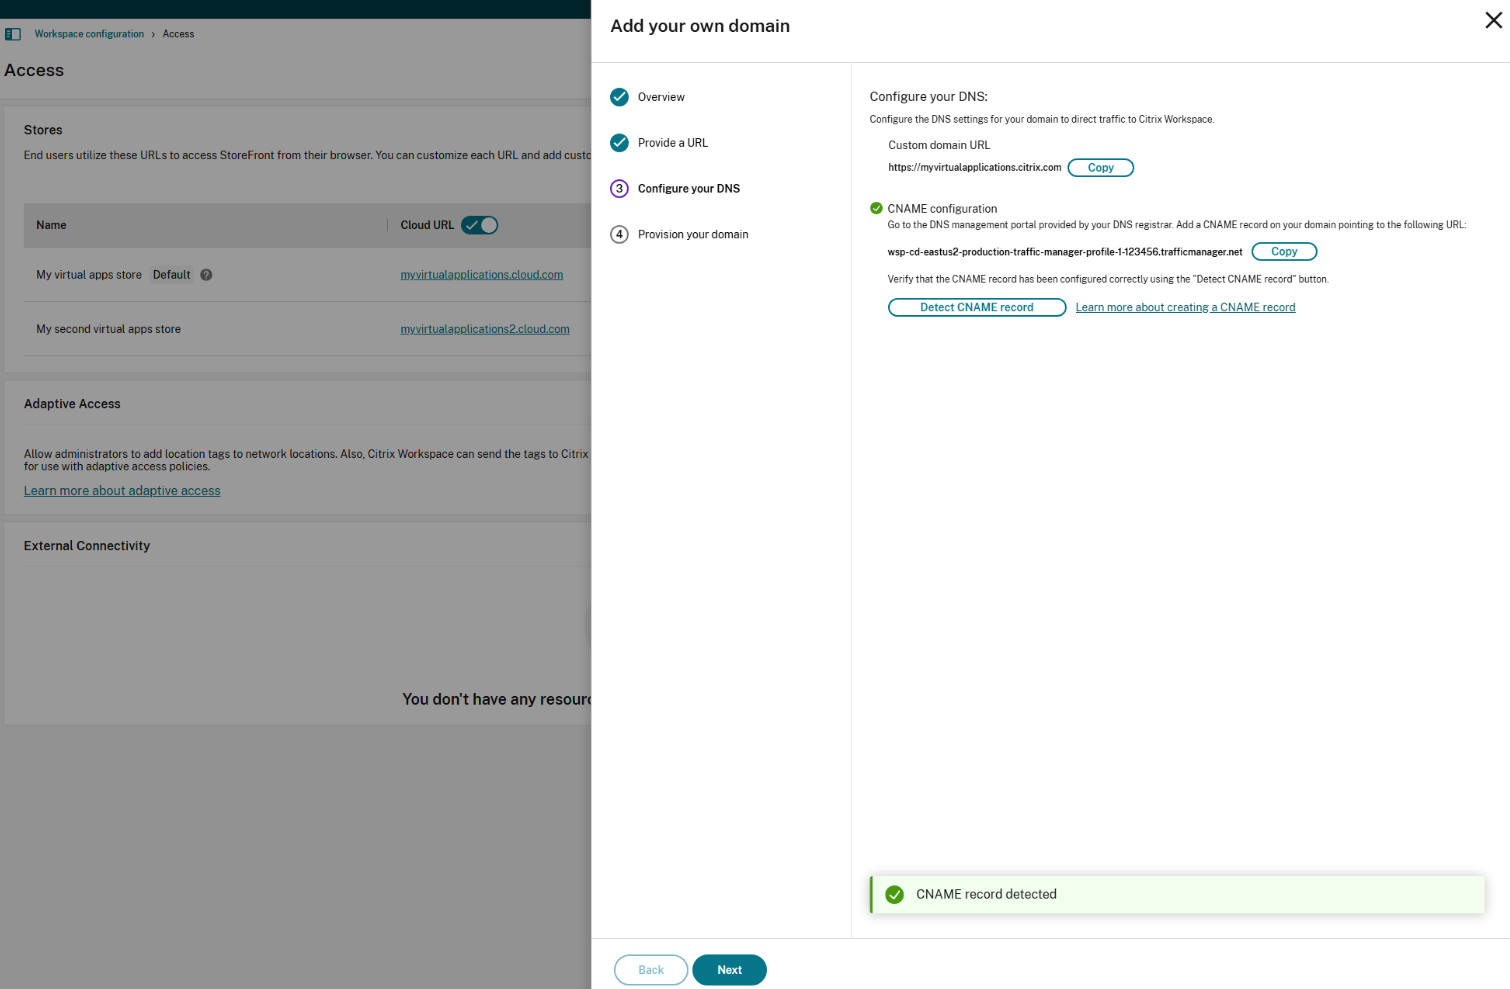
在您的 DNS 注册商提供的管理门户中执行此步骤。为您选择的自定义域添加一个指向分配给您的 Azure Traffic Manager 的 CNAME 记录。从 Configure your DNS 页面复制流量管理器的地址。示例中的地址如下所示:wsp-cd-eastus2-production-traffic-manager-profile-1-123456.trafficmanager.net如果您的 DNS 中配置了任何证书颁发机构授权 (CAA) 记录,请添加一个允许 Let’s Encrypt 为您的域生成证书的记录。Let’s Encrypt 是 Citrix 用于为您的自定义域生成证书的证书颁发机构 (CA)。CAA 记录的值必须如下所示:0 issue "letsencrypt.org"
-
在您的 DNS 提供商处配置 CNAME 记录后,选择 检测 CNAME 记录 以验证您的 DNS 配置是否正确。如果 CNAME 记录已正确配置,则 CNAME 配置 部分旁边会出现一个绿色勾号。如果此页面上出现任何警告,请更正突出显示的问题以继续。如果您在 DNS 提供商处配置了任何 CAA 记录,则会显示一个单独的 CAA 配置。选择 检测 CAA 记录 以验证您的 DNS 配置是否正确。如果您的 CAA 记录配置正确,则 CAA 配置 部分旁边会出现一个绿色勾号。验证您的 DNS 配置后,单击 下一步。
-
这是一个可选步骤。如果您选择添加自己的证书,请在 添加您自己的证书 页面上填写所需信息。注意:受密码保护的证书不受支持。如果此页面上出现任何警告,请更正突出显示的问题以继续。 确保证书满足以下条件。
-
它必须是 PEM 编码的。
-
它必须在未来至少 30 天内保持有效。
-
它必须专门用于自定义商店 URL。不允许使用通配符证书。
-
证书的通用名称必须与自定义域匹配。
-
证书上的 SAN 必须用于自定义域。不允许使用其他 SAN。
-
证书的有效期不得超过 10 年。
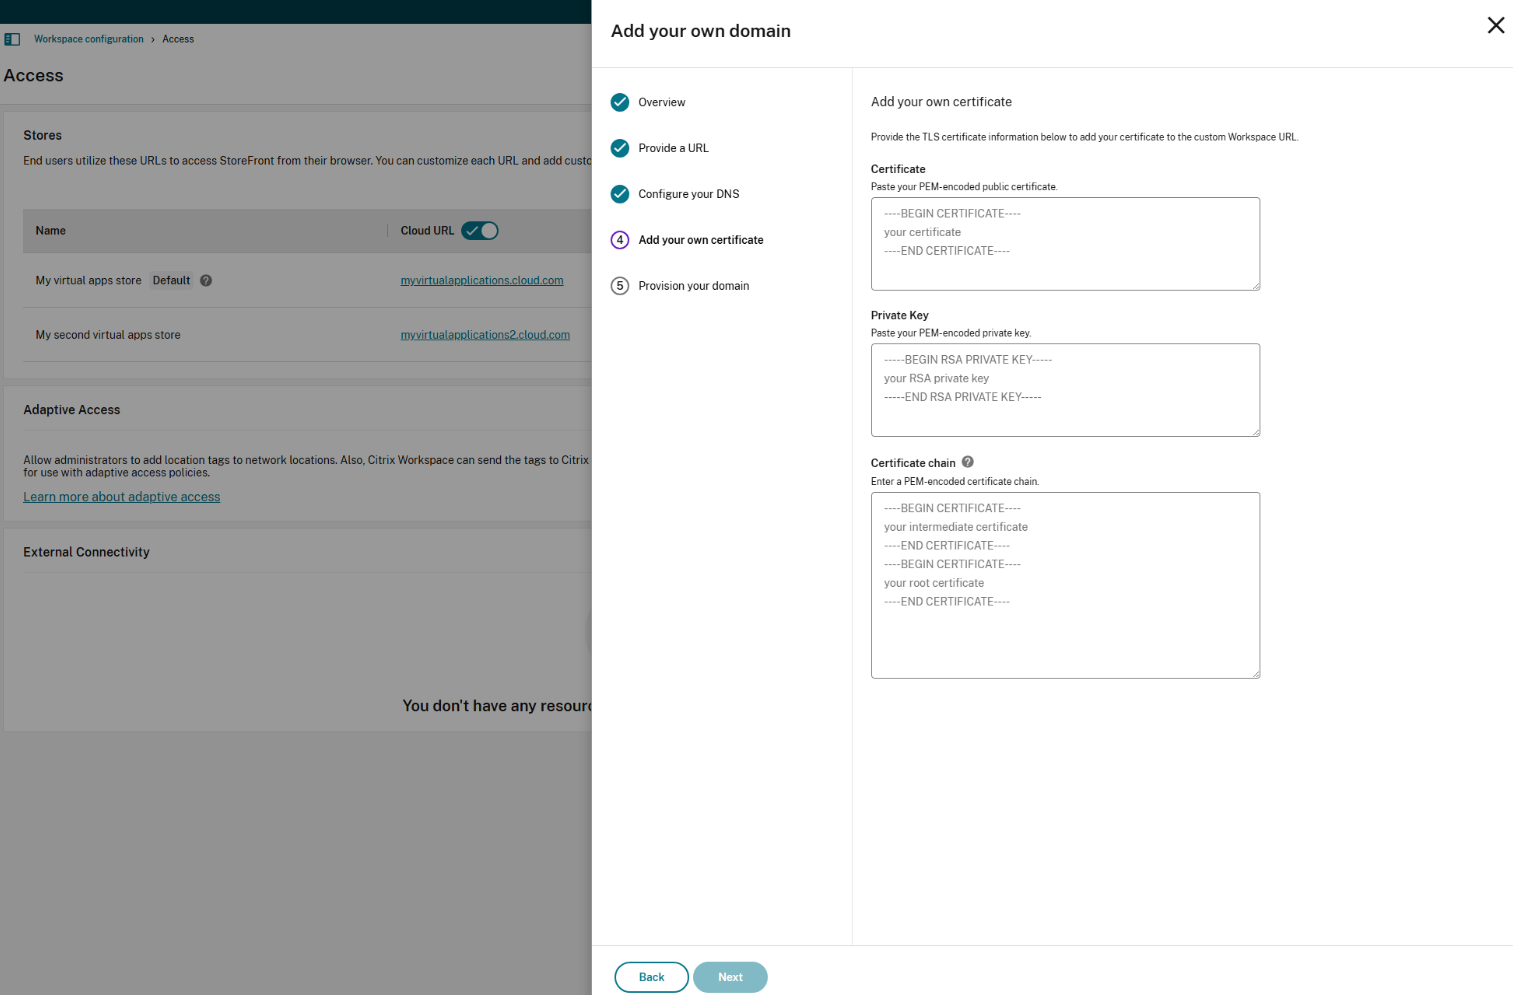 注意:建议您使用采用安全加密哈希函数(SHA-256 或更高版本)的证书。您负责续订证书。如果您的证书已过期或即将过期,请参阅提供续订证书部分。
-
-
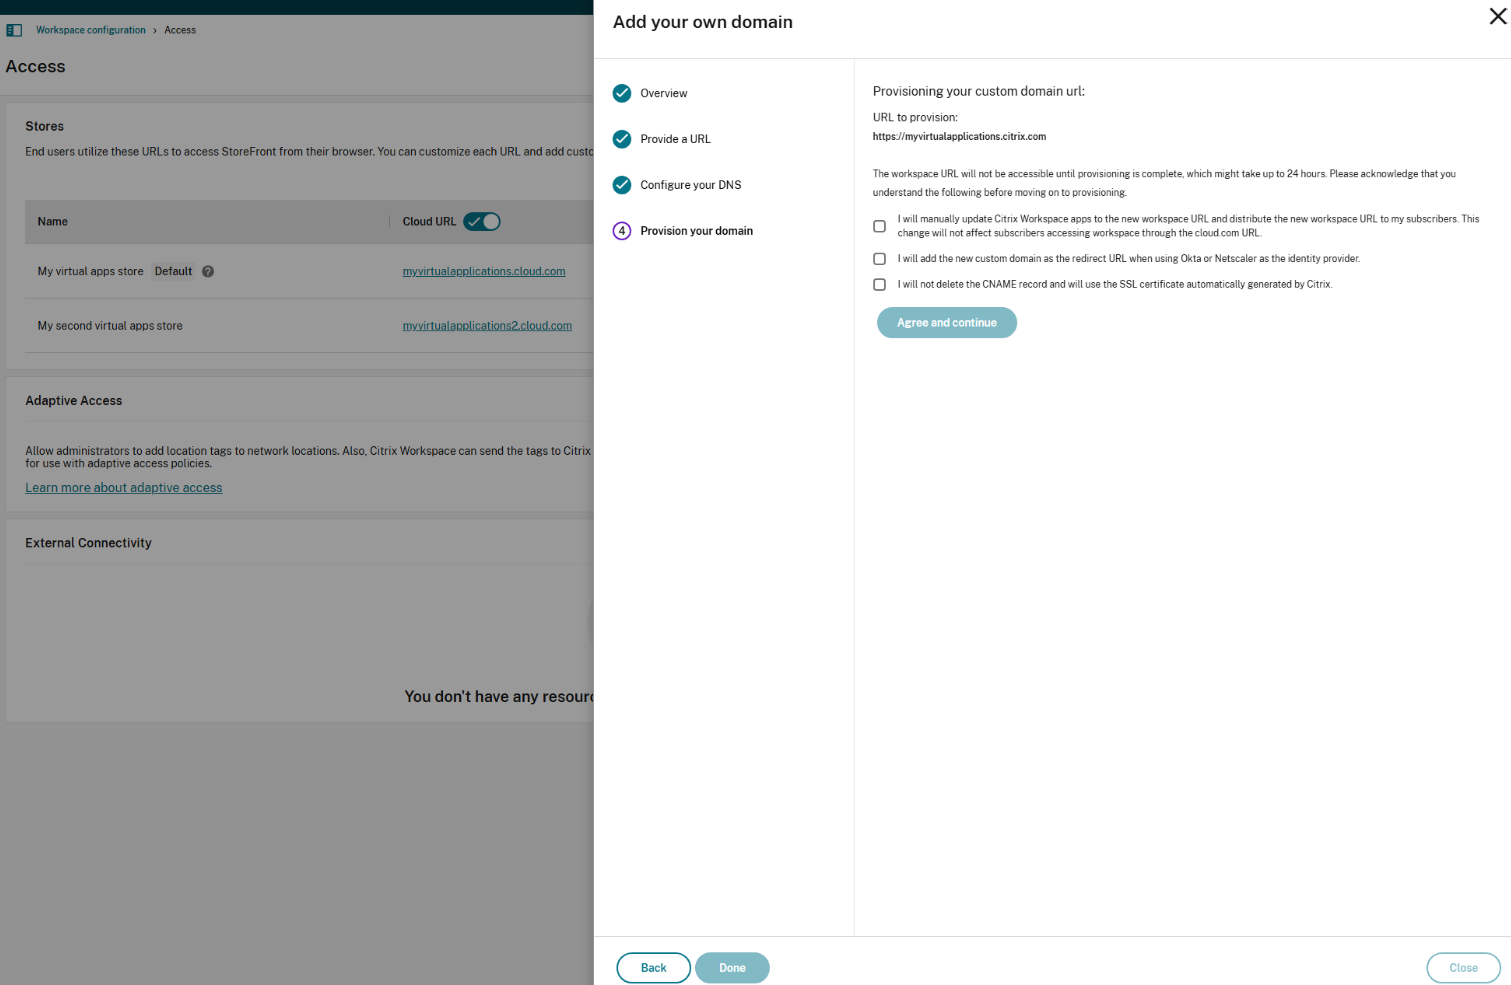
阅读预配您的域页面上显示的信息并确认给定的说明。准备好继续时,选择同意并继续。此最终预配步骤可能需要一些时间才能完成。您可以在操作完成时保持页面打开,也可以关闭页面。
删除自定义域
删除自定义 URL 后,最终用户只能使用 cloud.com URL 访问应用商店。
删除自定义域时,请确保从 DNS 提供商处删除 CNAME 记录。
要删除自定义域,
-
登录到Citrix Cloud。
-
从 Citrix Cloud 菜单中,选择 StoreFront Cloud > 访问。
-
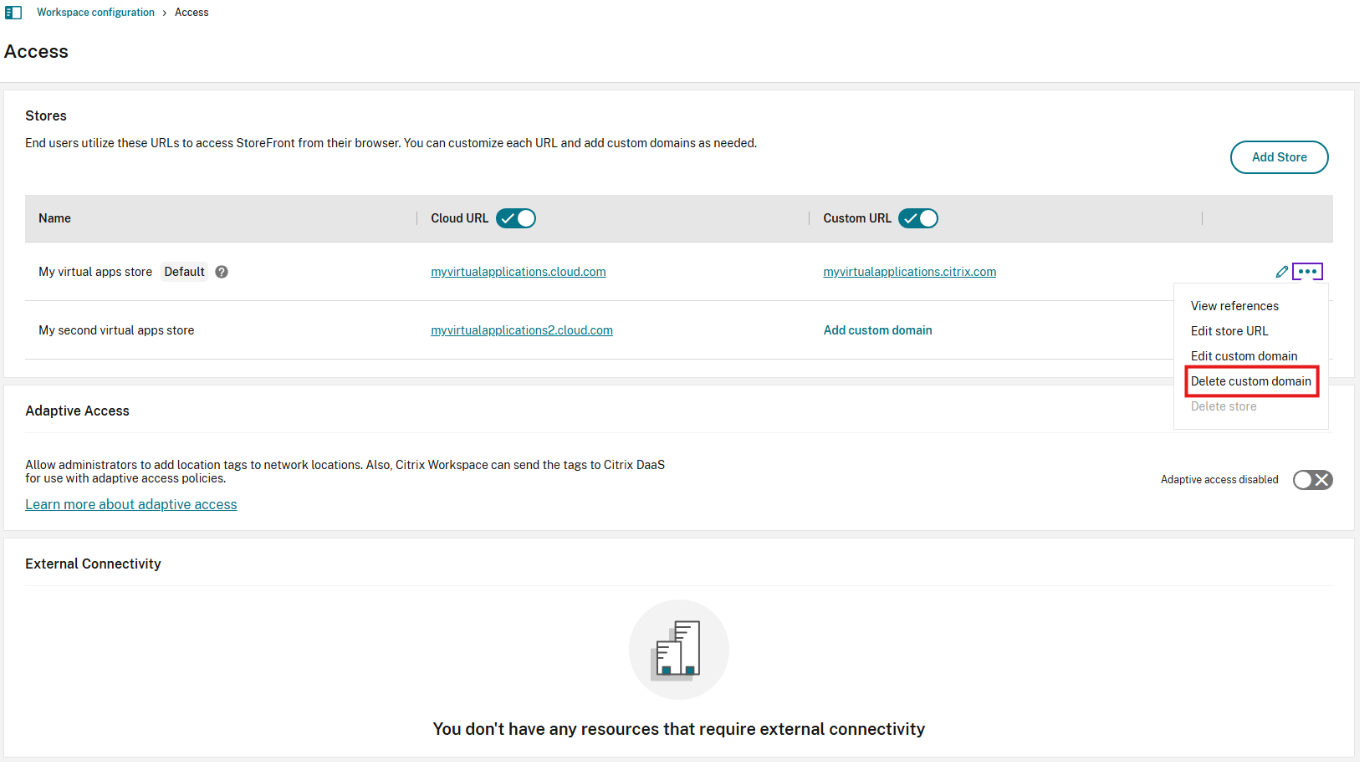
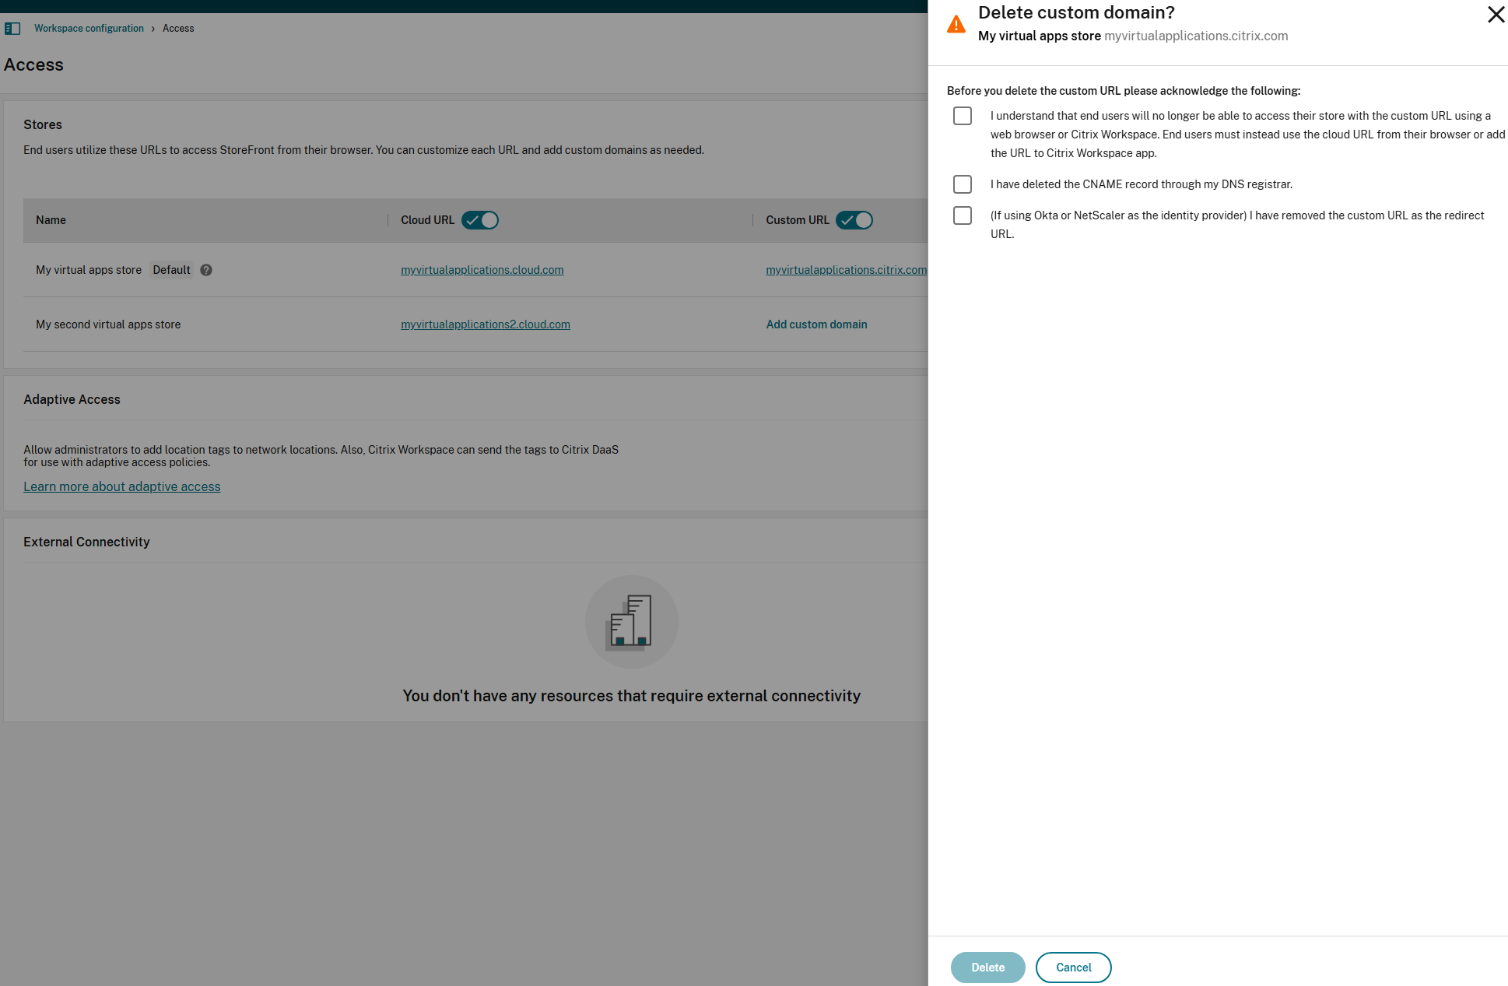
在访问选项卡上,展开自定义域的上下文菜单 (...),然后选择删除自定义域。
-
阅读“删除自定义域”页面上显示的信息并确认给定的说明。准备好继续时,选择“删除”。删除自定义域需要一些时间才能完成。您可以在操作完成时保持页面打开,也可以关闭页面。如果您已载入多个自定义域,则在删除所有其他自定义域之前,无法删除与默认云 URL 关联的自定义域。
提供续订的证书
-
登录到 Citrix Cloud。
-
在 Citrix Cloud 菜单中,选择“StoreFront Cloud”>“访问”。
-
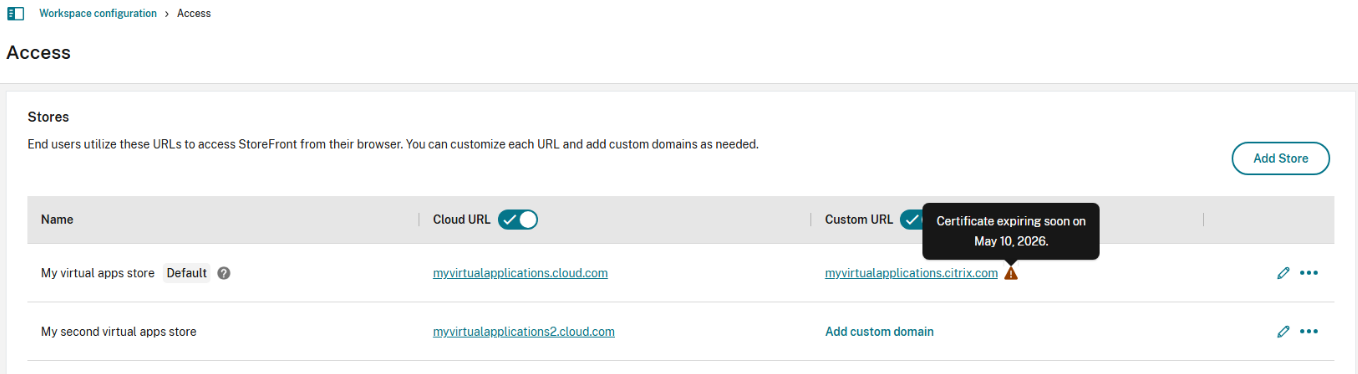
当您的证书在 30 天或更短时间内即将过期时,您的自定义域会显示警告。
-
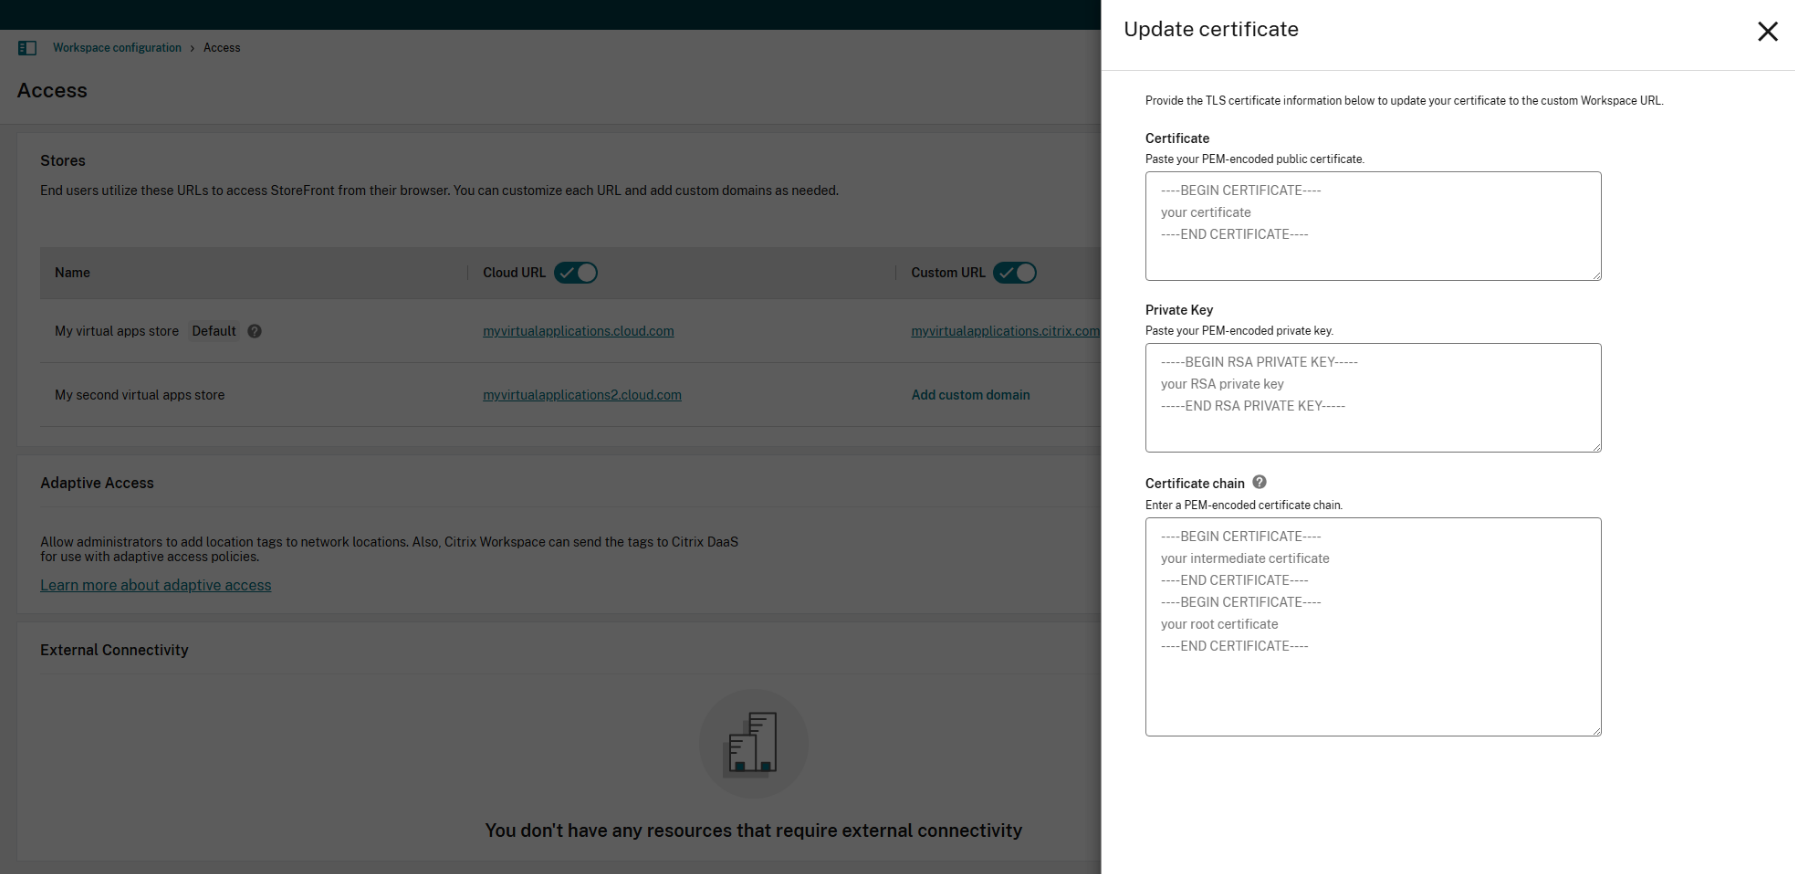
单击警告以打开更新证书向导。
-
在“更新证书页面”上输入所需信息,然后“保存”。
如果此页面上出现任何警告,请更正突出显示的问题以继续。
证书必须满足创建自定义域时的相同要求。有关详细信息,请参阅 添加自定义域。
配置您的身份提供程序
配置 Okta
如果您使用 Okta 作为商店访问的身份提供程序,请执行以下步骤。
-
登录到您的 Okta 实例的管理员门户。此实例包含 Citrix Cloud 使用的应用程序。
-
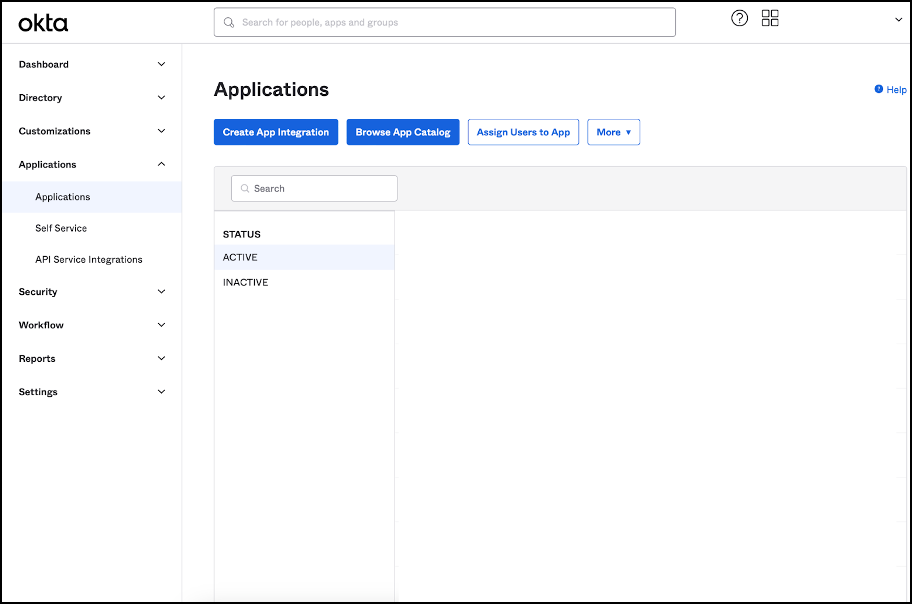
展开 Applications,然后在菜单中选择 Applications。
-
打开链接到 Citrix Cloud 的应用程序。
-
在 General Settings 部分中选择 Edit。
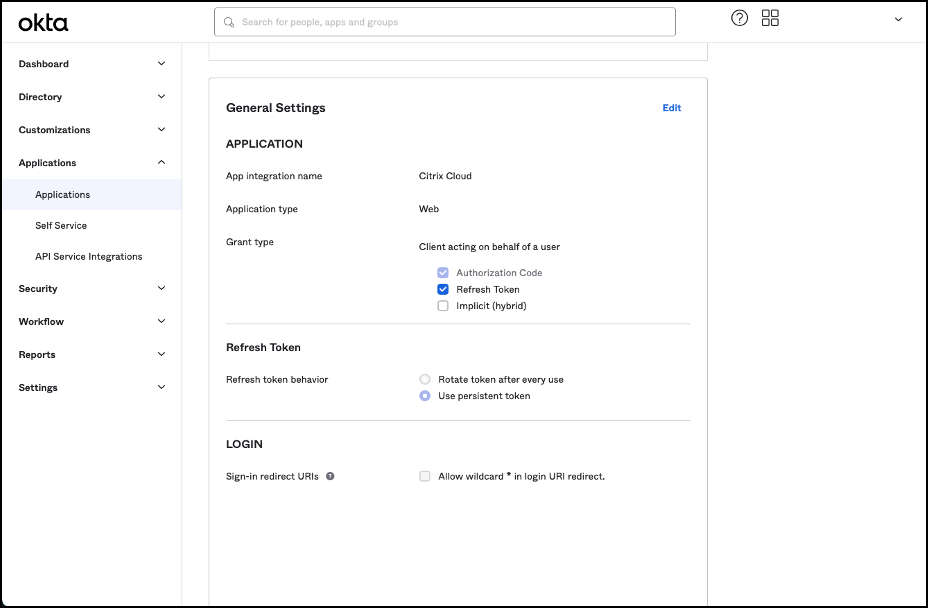
-
在 General Settings 的 LOGIN 部分中,为 Sign-in redirect URIs 添加一个值。添加新值,不要替换任何现有值。新值必须采用以下格式:
<https://your.company.com/core/login-okta> -
在同一部分中,为 Sign-out redirect URIs 添加另一个值。添加新值,不要替换任何现有值。新值必须采用以下格式:
<https://your.company.com>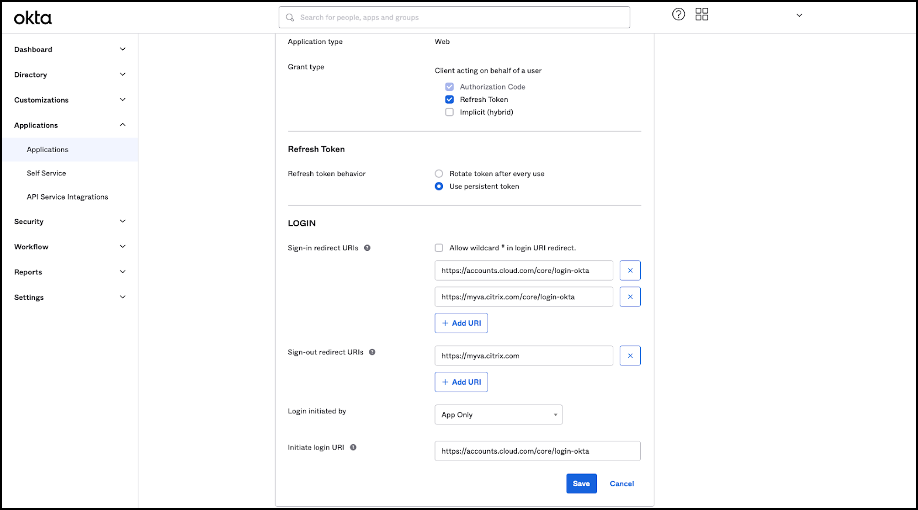
-
单击 Save 以保存新配置。
注意:
要使用自定义域配置 SAML,请按照 SAML 配置 中提及的步骤操作。
配置 OAuth 策略和配置文件
重要
将 Citrix Cloud 和 Citrix Gateway 或您的自适应身份验证高可用性对连接在一起的现有 OAuth 策略和配置文件,仅在 OAuth 凭据丢失时才需要更新。更改此策略可能会破坏 Citrix Cloud 与商店之间的链接,并影响您登录商店的能力。
配置 Citrix 网关
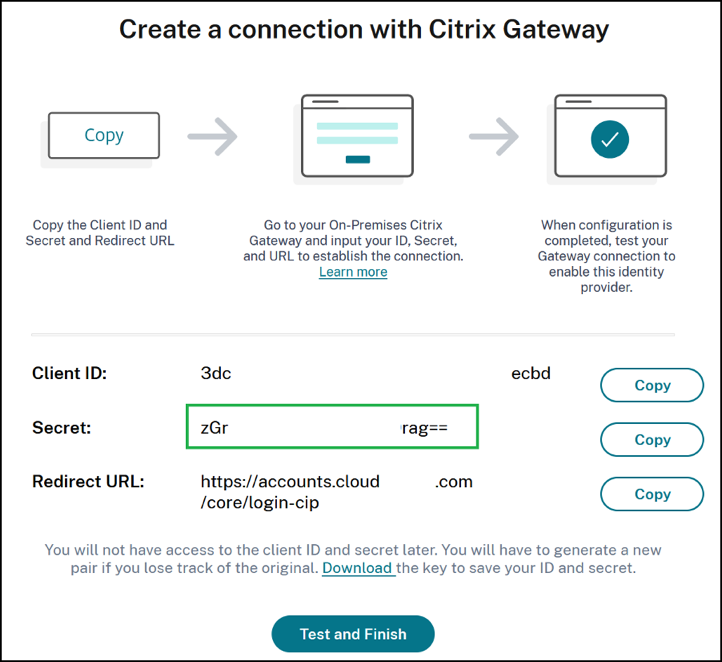
Citrix Cloud 管理员可以访问未加密的客户端密钥。这些凭据由 Citrix Cloud 在 身份和访问管理 > 身份验证 中的 Citrix Gateway 链接过程中提供。OAuth 配置文件和策略由 Citrix 管理员创建。它是在连接过程中在 Citrix Gateway 上手动创建的。
您需要 Citrix Gateway 连接过程中提供的客户端 ID 和未加密的客户端密钥。这些凭据由 Citrix Cloud 提供并已安全保存。 需要未加密的密钥才能使用 Citrix ADC 界面或命令行界面 (CLI) 创建 OAuth 策略和配置文件。
以下是向 Citrix 管理员提供客户端 ID 和密钥时的 UI 示例。
注意:
Citrix Gateway 连接后,管理员无法获取未加密密钥的副本。他们必须在连接过程中保存凭据。
使用 Citrix Cloud
执行以下步骤,使用 Citrix Gateway 界面添加另一个 OAuth 配置文件和策略:
-
从菜单中选择 安全 > AAA - 应用程序流量 > OAuth IDP。选择现有 OAuth 策略,然后单击 添加。
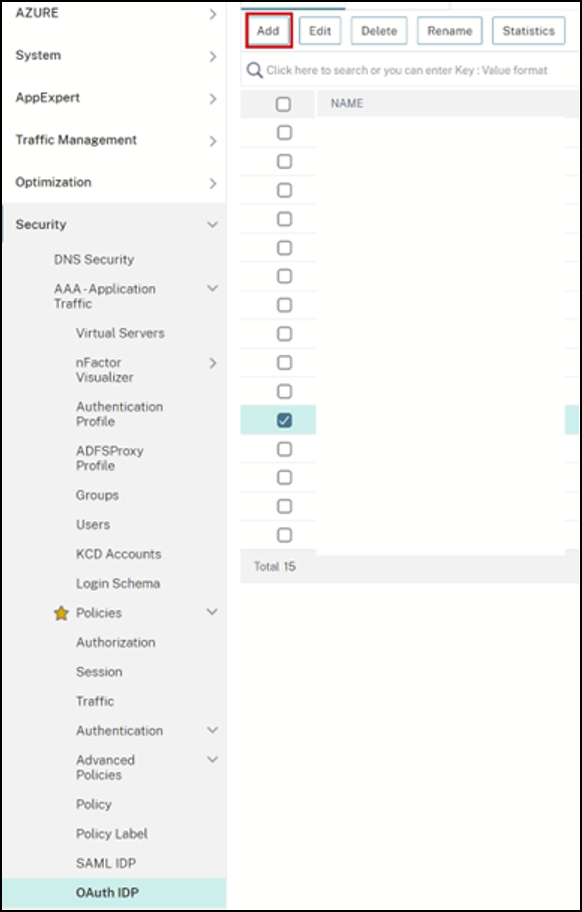
-
出现提示时,修改新 OAuth 策略的名称,使其与上一步中选择的现有策略不同。Citrix 建议在其名称中添加一个 custom-URL。
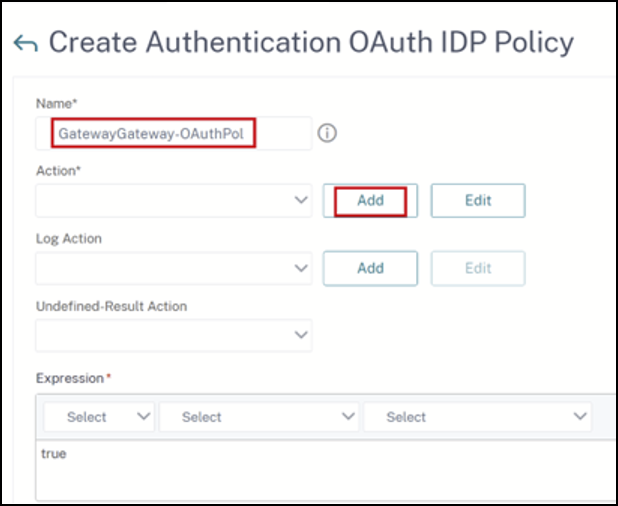
-
在 Citrix Gateway GUI 上,创建您现有的 OAuth 配置文件
-
在同一 GUI 菜单上,单击 添加。
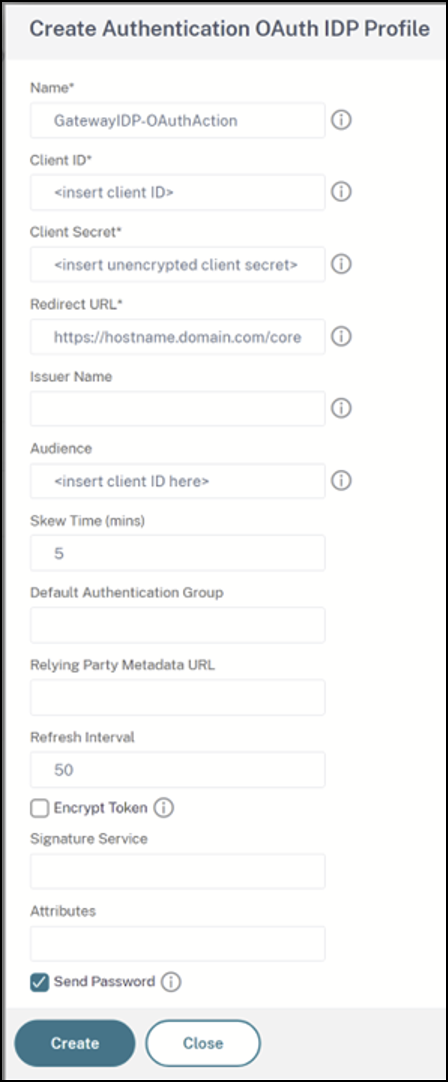
-
在 Citrix Gateway GUI 上,将新的 OAuth 策略绑定到您现有的身份验证、授权和审计虚拟服务器。
-
导航到 安全 > 虚拟服务器 > 编辑。
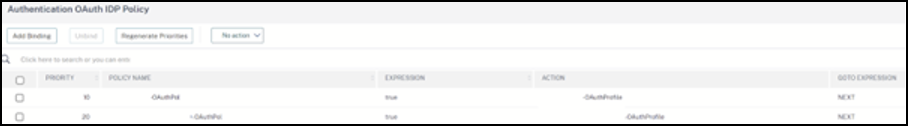
使用命令行界面 (CLI)
重要
如果您没有安全保存的 OAuth 凭据副本,则需要断开连接并重新连接 Citrix Gateway。使用 Citrix Cloud 身份和访问管理提供的新 OAuth 凭据更新您现有的 OAuth 配置文件。不建议使用此过程,并且仅当旧凭据无法恢复时才可使用。
-
使用 PuTTY 等 SSH 工具连接到您的 Citrix Gateway 实例。
-
创建 OAuthProfile 和 OAuthPolicy。添加身份验证 OAuthIDPProfile。
"CustomDomain-OAuthProfile" -clientID "<clientID>" -clientSecret "<unencrypted client secret>" -redirectURL "https://hostname.domain.com/core/login-cip" -audience "<clientID>" -sendPassword ONadd authentication OAuthIDPPolicy "CustomDomain-OAuthPol" -rule true -action "CustomDomain-OAuthProfile" -
将 OAuthPolicy 绑定到正确的身份验证、授权和审计虚拟服务器,其优先级低于现有策略。此实例假定现有策略的优先级为 10,因此新策略使用 20。绑定身份验证虚拟服务器。
"CitrixGatewayAAAvServer" -policy "CustomDomain-OAuthPol" -priority 20
配置自适应身份验证
重要
OAuth 配置文件的加密密钥和加密参数在自适应身份验证主 HA 网关和辅助 HA 网关上是不同的。请务必从主 HA 网关获取加密密钥,并也在主 HA 网关上运行这些命令。
Citrix Cloud 管理员无权访问未加密的客户端密钥。OAuth 策略和配置文件由 Citrix 自适应身份验证服务在预配阶段创建。必须使用从 ns.conf 文件获取的加密密钥和 CLI 命令来创建 OAuth 配置文件。这无法通过 Citrix ADC UI 执行。将新的自定义 URL OAuthPolicy 绑定到您现有的身份验证、授权和审计虚拟服务器,其优先级高于绑定到您现有身份验证、授权和审计虚拟服务器的现有策略。较低的优先级数字会首先进行评估。将现有策略设置为优先级 10,新策略设置为优先级 20,以确保它们按正确的顺序进行评估。
-
使用 PuTTY 等 SSH 工具连接到您的自适应身份验证主节点。
show ha node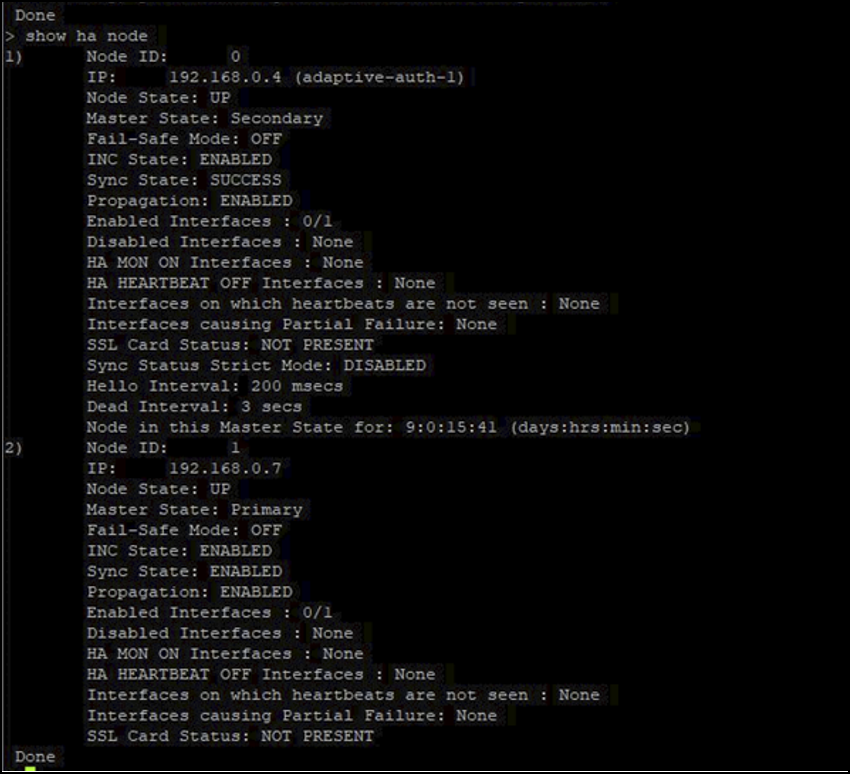
-
在主 HA 网关的运行配置中找到包含您现有 OAuth 配置文件的行。
sh runn | grep oauth -
从 Citrix ADC CLI 复制输出,包括所有加密参数。

-
修改您从上一步复制的行。使用它来构建一个新的 CLI 命令,该命令允许您使用客户端 ID 的加密版本创建 OAuth 配置文件。必须包含所有加密参数。
-
将 OAuth 配置文件的名称更新为 CustomDomain-OAuthProfile
-
将 -redirectURL 更新为
<https://hostname.domain.com/core/login-cip>
以下示例涵盖了这两个更新。add authentication OAuthIDPProfile "CustomDomain-OAuthProfile" -clientID b1656835-20d1-4f6b-addd-1a531fd253f6 -clientSecret <long encrypted client Secret> -encrypted -encryptmethod ENCMTHD_3 -kek -suffix 2023_04_19_09_12_25 -redirectURL "https://hostname.domain.com/core/login-cip" -audience b1656835-20d1-4f6b-addd-1a531fd253f6 -sendPassword ONadd authentication OAuthIDPPolicy "CustomDomain-OAuthPol" -rule true -action "CustomDomain-OAuthProfile" -
-
将 OAuthPolicy 绑定到正确的身份验证、授权和审计虚拟服务器,其优先级低于现有策略。所有自适应身份验证部署的身份验证、授权和审计虚拟服务器名称均为 auth_vs。此实例假定现有策略的优先级为 10,因此新策略使用 20。
bind authentication vserver "auth_vs" -policy "CustomDomain-OAuthPol" -priority 20
已知限制
自定义域解决方案的一些已知限制如下所示:
-
您创建的第一个自定义域必须链接到默认云 URL。在为默认云 URL 创建自定义域后,可以通过多 URL 功能将自定义域添加到其他云 URL。
-
如果您已载入多个自定义域,则在删除所有其他自定义域之前,无法删除与默认云 URL 关联的自定义域。
-
Citrix Workspace 应用程序 for Windows 版本 2305 和 2307 不支持此功能。请更新到最新支持的版本。
-
不支持使用自定义域通过 Google 身份验证登录。