
从 Citrix Gateway 直通
用户向 Citrix Gateway 进行身份验证,并在访问其应用商店时自动登录。首次配置对应用商店的远程访问时,默认启用 Citrix Gateway 身份验证直通。用户可以通过 Citrix Gateway 使用本地安装的 Citrix Workspace 应用程序或 Web 浏览器连接到应用商店。有关为 Citrix Gateway 配置 StoreFront 的详细信息,请参阅 配置 Citrix Gateway。
StoreFront 支持以下 Citrix Gateway 身份验证方法的直通。
-
域 用户使用其 Active Directory 用户名和密码登录。
-
RSA 用户使用由安全令牌生成的令牌代码(有时与个人识别码结合)派生的密码登录。如果您仅通过安全令牌启用直通身份验证,请确保您提供的资源不需要额外或替代的身份验证形式,例如用户的 Microsoft Active Directory 域凭据。
-
智能卡 用户使用与其 Active Directory 帐户关联的智能卡登录。
-
RSA + 域 用户使用其域凭据和安全令牌密码登录。
-
SAML 用户被重定向到第三方 IdP 以通过 SAML 登录。SAML 断言必须包含用户 Active Directory 帐户的 UPN。
-
通过 OIDC 的 Entra ID(CU1 及更高版本)用户被重定向到 Microsoft Entra ID 进行身份验证。用户可以是纯 Entra ID 用户,也可以是混合身份用户。有关详细信息,请参阅 使用 OIDC 进行 Entra ID 身份验证。
如果您在 Citrix Gateway 上禁用了身份验证或禁用了单点登录,则不使用直通,您必须配置其他身份验证方法之一。
如果您为从 Citrix Workspace 应用程序内部访问应用商店的远程用户配置了到 Citrix Gateway 的双源身份验证,则必须在 Citrix Gateway 上创建两个身份验证策略。将 RADIUS(远程身份验证拨号用户服务)配置为主要身份验证方法,将 LDAP(轻量级目录访问协议)配置为辅助方法。修改凭据索引以在会话配置文件中使用辅助身份验证方法,以便将 LDAP 凭据传递给 StoreFront。将 Citrix Gateway 设备添加到 StoreFront 配置时,将登录类型设置为“域和安全令牌”。有关详细信息,请参阅
<http://support.citrix.com/article/CTX125364>
要通过 Citrix Gateway 到 StoreFront 启用多域身份验证,请在每个域的 Citrix Gateway LDAP 身份验证策略中将 SSO 名称属性设置为 userPrincipalName。您可以要求用户在 Citrix Gateway 登录页面上指定一个域,以便确定要使用的相应 LDAP 策略。配置到 StoreFront 的 Citrix Gateway 会话配置文件时,请勿指定单点登录域。您必须配置每个域之间的信任关系。确保允许用户从任何域登录到 StoreFront,而不是仅限制访问显式信任的域。
在您的 Citrix Gateway 部署支持的情况下,您可以使用 SmartAccess 根据 Citrix Gateway 会话策略控制用户对 Citrix Virtual Apps and Desktops 资源的访问。
启用 Gateway 直通
要在通过 Workspace 应用程序连接时为应用商店启用或禁用网关直通身份验证,请在 身份验证方法 窗口中勾选或取消勾选 从 Citrix Gateway 直通。
默认情况下,为某个应用商店启用 Citrix Gateway 直通身份验证也会为该应用商店的所有网站启用此功能。您可以在身份验证方法选项卡上禁用特定网站的用户名和密码身份验证。
配置受信任的用户域
如果您的 Citrix Gateway 配置为使用 LDAP 身份验证,则可以限制对特定域的访问。
-
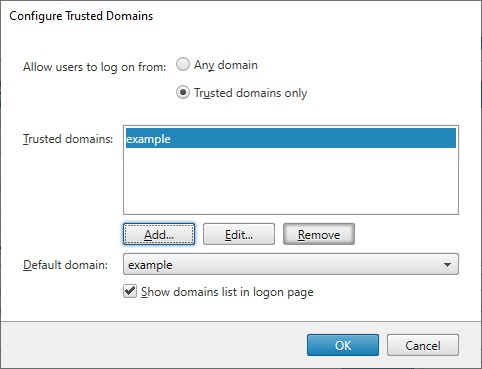
在“管理身份验证方法”窗口中,从 Citrix Gateway 直通 > 设置 下拉菜单中,选择 配置受信任域。
-
选择 仅受信任域,然后单击 添加 以输入受信任域的名称。在该域中拥有帐户的用户能够登录到使用身份验证服务的所有应用商店。要修改域名,请在“受信任域”列表中选择该条目,然后单击 编辑。要停止该域中用户帐户对应用商店的访问,请在列表中选择该域,然后单击 删除。指定域名的方式决定了用户输入其凭据的格式。如果您希望用户以域用户名格式输入其凭据,请将 NetBIOS 名称添加到列表中。要要求用户以用户主体名称格式输入其凭据,请将完全限定域名添加到列表中。如果您希望用户能够以域用户名格式和用户主体名称格式输入其凭据,则必须将 NetBIOS 名称和完全限定域名都添加到列表中。
-
如果配置了多个受信任域,请从“默认域”列表中选择用户登录时默认选择的域。
-
如果您希望在登录页面上列出受信任域,请选中“在登录页面中显示域列表”复选框。
委派身份验证
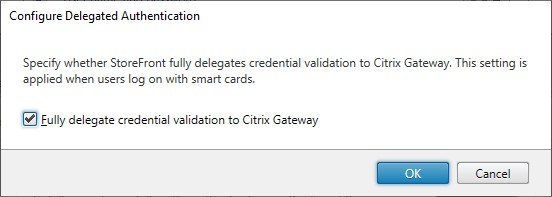
默认情况下,StoreFront 会验证从 Citrix Gateway 接收到的用户名和密码。如果您的 Citrix Gateway 不通过 LDAP 使用 Active Directory 凭据作为因素(例如,在使用 SAML 或智能卡时),则必须将 StoreFront 配置为信任网关执行的验证。在这种情况下,务必在配置网关时输入回调 URL,以便 StoreFront 可以验证请求是否来自 Citrix Gateway,请参阅管理 Citrix Gateway。
-
在 管理身份验证方法 窗口中,从 Citrix Gateway 直通 > 设置 下拉菜单中,选择 配置委派身份验证。
-
选择 将凭据验证完全委派给 Citrix Gateway。
 。
PowerShell
要使用 PowerShell 将应用商店配置为将身份验证委派给 Citrix Gateway,请运行 cmdlet Set-STFCitrixAGBasicOptions。
-
要将身份验证委托给网关,请将
CredentialValidationMode设置为Auto。 -
要让 StoreFront 验证凭据,请将
CredentialValidationMode设置为Password。
密码验证
您可以选择 StoreFront 是自行验证凭据,还是要求交付控制器验证凭据。有关详细信息,请参阅用户名和密码身份验证 - 密码验证。
如果选择了将凭据验证完全委托给 Citrix Gateway,则使用交付控制器验证密码的设置将不起作用。在这种情况下,StoreFront 必须能够在 Active Directory 中查找用户,因此 StoreFront 服务器的域必须始终与用户域具有信任关系。
允许用户在登录时更改过期密码
如果您的 Citrix Gateway 配置为使用 LDAP(用户名和密码)身份验证,则可以将 NetScaler 配置为允许在登录时更改过期密码。
-
登录 NetScaler® 管理网站
-
在侧面菜单中,转至身份验证 > 控制板。
-
单击身份验证服务器。
-
在其他设置下,勾选允许更改密码。
允许用户在登录后更改密码
您可以将 StoreFront 配置为允许用户在登录后更改密码。此功能仅在网关使用 LDAP 身份验证且用户通过浏览器(而非本地安装的 Citrix Workspace 应用程序)访问应用商店时可用。
默认的 StoreFront 配置会阻止用户更改密码,即使密码已过期。如果您决定启用此功能,请确保包含您服务器的域的策略不会阻止用户更改密码。允许用户更改密码会将敏感的安全功能暴露给任何可以访问使用身份验证服务的任何应用商店的人。如果您的组织有安全策略规定用户密码更改功能仅供内部使用,请确保任何应用商店都无法从公司网络外部访问。
-
在管理身份验证方法窗口中,从从 Citrix Gateway 直通 > 设置下拉菜单中,选择管理密码选项
-
要允许用户更改密码,请选中“允许用户更改密码”复选框。
管理密码选项的屏幕截图(/en-us/storefront/2507-ltsr/media/stores/authentication/gateway-authentication-change-password.png)
注意:
如果选中或清除“允许用户更改密码”,这也会影响 用户名和密码 身份验证的“管理密码选项”下的设置。
PowerShell
要使用 PowerShell 修改更改密码选项,请运行 cmdlet Set-STFExplicitCommonOptions。
配置 Delivery Controller™ 以信任 StoreFront
当 Citrix Gateway 配置为 LDAP 身份验证时,它会将凭据传递给 StoreFront。对于其他身份验证方法,StoreFront 无法访问凭据,因此无法向 Citrix Virtual Apps and Desktops 进行身份验证。因此,您必须配置 Delivery Controller 以信任来自 StoreFront 的请求,请参阅 Citrix Virtual Apps and Desktops 安全注意事项和最佳实践。
单点登录到 VDA
使用 Active Directory 凭据
当网关配置为 LDAP 身份验证时,它会将凭据传递给 StoreFront,以便可以单点登录到 VDA。无需额外配置。
使用联合身份验证服务
对于 LDAP 以外的网关身份验证方法,StoreFront 无法访问用户凭据,因此默认情况下无法进行单点登录。您可以使用 联合身份验证服务 提供单点登录。
使用 Entra ID
当网关配置为通过 OIDC 使用 Entra ID 身份验证时,您可以启用 Entra ID 单点登录。这需要 CU1 或更高版本。有关详细信息,请参阅 配置 VDA Entra ID 单点登录。