
Was ist neu
Ein Ziel von Citrix® ist es, Kunden des Workspace Environment Management™ (WEM)-Dienstes neue Funktionen und Produktaktualisierungen bereitzustellen, sobald diese verfügbar sind. Neue Releases bieten mehr Wert, daher gibt es keinen Grund, Updates zu verzögern. Updates werden etwa alle vier Wochen für das Service-Release bereitgestellt.
Dieser Prozess ist für Sie transparent. Updates werden zunächst auf internen Citrix-Sites angewendet und dann schrittweise auf Kundenumgebungen übertragen. Die inkrementelle Bereitstellung von Updates in Wellen trägt dazu bei, die Produktqualität sicherzustellen und die Verfügbarkeit zu maximieren.
Im Allgemeinen werden Dokumentationsaktualisierungen verfügbar gemacht, bevor neue Funktionen und Produktaktualisierungen für alle Kunden zugänglich sind.
Informationen zum Service-Level-Ziel für den WEM-Dienst hinsichtlich Cloud-Skalierung und Serviceverfügbarkeit finden Sie unter Service-Level-Ziele. Informationen zur Überwachung von Dienstunterbrechungen und geplanten Wartungsarbeiten finden Sie im Service Health Dashboard.
September 2026
Selbstheilung für Gruppenrichtlinieneinstellungen
Mit der neuen Option Verarbeitung von GPOs erzwingen unter GPOs verarbeiten verarbeitet der WEM-Agent Gruppenrichtlinieneinstellungen bei jedem Aktualisierungszyklus automatisch neu, auch wenn keine Konfigurationsänderungen erkannt werden. Die erneute Verarbeitung korrigiert jede Abweichung auf dem Agent-Computer und sorgt dafür, dass Richtlinien konsistent durchgesetzt werden.
Weitere Informationen finden Sie unter Gruppenrichtlinieneinstellungen.
-
Mindestversion des Agents erforderlich: 2608
Rechteausweitung für Anwendungen auf Netzwerkfreigaben und zugeordneten Laufwerken
Zusätzlich zu lokalen Laufwerken unterstützt die Sicherheitsfunktion Rechteausweitung jetzt Anwendungen, die auf UNC-Pfaden (Netzwerkfreigaben) oder zugeordneten Laufwerken gehostet werden.
Sie können ausführbare Dateien, MSI- und Selbsterhöhungsregeln (mithilfe von Pfad-, Herausgeber- oder Hash-Kriterien) für diese Anwendungen erstellen. Um Herausgeber- oder Hash-Kriterien für Dateien zu bewerten, die der Agent-Dienst nicht direkt lesen kann, liest WEM die Datei im Sitzungskontext des Benutzers, sodass Anwendungen auf Netzwerkfreigaben und zugeordneten Laufwerken auf die gleiche Weise wie lokale Anwendungen abgeglichen und erhöht werden.
Diese Funktion gilt nur für Citrix Virtual Apps and Desktops-Bereitstellungen. Weitere Informationen finden Sie unter Rechteausweitung.
-
Mindestversion des Agents erforderlich: 2608
Verbesserter Import von administrativen Vorlagen (ADMX/ADML)
Wenn Sie GPO-Verwaltungsvorlagen in der WEM-Webkonsole importieren, werden Ihre Dateien jetzt vor dem Hochladen validiert, mit klarem Feedback, das identifiziert, welche Dateien Probleme aufweisen, wie zum Beispiel:
-
Nicht gepaarte ADMX- oder ADML-Dateien.
-
Doppelte ADML-Dateien (jede ADMX unterstützt nur einen ADML-Sprachordner).
-
Schema- (XSD) oder Analysefehler.
Wenn einige Vorlagen die Validierung nicht bestehen, werden diejenigen, die bestanden haben, trotzdem importiert, und die fehlgeschlagenen Vorlagen werden namentlich aufgeführt.
Weitere Informationen finden Sie unter Vorlagen importieren.
Konfigurationsvorlagen
Sie können jetzt Konfigurationsvorlagen in der WEM-Webkonsole anwenden. Vorlagen bieten wiederverwendbare, vordefinierte Einstellungen, die Konfigurationen über Standorte und Umgebungen hinweg standardisieren und wiederholende Konfigurationsaufgaben reduzieren.
Weitere Informationen finden Sie unter Empfohlene Einstellungen anwenden.
Juli 2026
Administrative Protokollierung
Sie können jetzt alle Konfigurationsänderungen, die von Administratoren in der WEM-Webkonsole vorgenommen wurden, mithilfe der administrativen Protokollierung verfolgen. Jeder Protokolleintrag erfasst die Identität des Administrators, der die Aktion ausgeführt hat, das betroffene Objekt, den Operationstyp und eine Zusammenfassung der Änderungen vor und nach der Aktion.
Protokolle werden 180 Tage lang aufbewahrt, mit maximal 100.000 Einträgen. Ihre Rolle steuert die Sichtbarkeit der Protokolle: WEM-Volladministratoren können alle Protokolle anzeigen, und WEM-eingeschränkte Administratoren können Protokolle anzeigen, die auf ihre zugewiesenen Konfigurationssätze beschränkt sind.
Weitere Informationen finden Sie unter Protokollierung.
Modellierungsassistent
Der Modellierungs-Assistent hilft Ihnen zu verstehen, welche WEM-Aktionen und Sicherheitsmaßnahmen für einen bestimmten Benutzer gelten. Wählen Sie einen Benutzer aus, um sofort alle zugewiesenen Elemente, organisiert nach Aktionstyp, zusammen mit der Gruppenmitgliedschaft des Benutzers und der OU-Platzierung im Verzeichnis anzuzeigen.
Weitere Informationen finden Sie unter Modellierungs-Assistent.
Übersichtsansicht auf der Berichtsseite
Die Seite Berichte enthält jetzt eine Übersichtsansicht, die vier Diagramme anzeigt: Ereignistyp, Ergebnisse der Aktionsverarbeitung, Konfigurationssatz und Skriptausführungsergebnisse, die Ihnen einen schnellen statistischen Überblick über Ihre Berichtsdaten geben.
Weitere Informationen finden Sie unter Übersichtsansicht.
Verbesserungen der Registerkarte Profil in Agent Insights
Die Registerkarte Profil in Agent Insights unterstützt jetzt eine breitere Palette von Benutzerprofiltypen, über Profilcontainer hinaus. Sie zeigt auch den Scanfortschritt in Echtzeit mit einer geschätzten Restzeit an, während Profildaten aktualisiert werden.
Weitere Informationen finden Sie unter Agent Insights.
Neue integrierte Skripte für AOT-Diagnose und Protokollsammlung
WEM enthält jetzt fünf neue integrierte Skripte, die Ihnen helfen, Citrix Always On Tracing (AOT) und Diagnosedaten zu diagnostizieren und zu erfassen:
-
Citrix AOT-Probleme diagnostizieren: Validiert die Citrix Always On Tracing (AOT)-Konfiguration, diagnostiziert häufige Probleme und erstellt einen AOT-Diagnosebericht zur Unterstützung der Fehlerbehebung.
-
Citrix-Diagnoseprotokolle sammeln: Sammelt Citrix AOT-Protokolle und Windows-Ereignisprotokolle vom VDA und speichert sie als zeitgestempelte ZIP-Datei.
-
Windows-Ereignisprotokolle sammeln: Sammelt Windows-Ereignisprotokolle vom Virtual Delivery Agent (VDA) und speichert sie als zeitgestempelte ZIP-Datei.
-
Citrix Scout-Diagnosedaten sammeln: Führt ScoutCLI.exe aus, um Citrix-Diagnosedaten vom VDA zu sammeln und speichert die Ausgabe als zeitgestempelte ZIP-Datei.
Weitere Informationen finden Sie unter Skripte für skriptgesteuerte Aufgaben.
Juni 2026
Transformer-Einstellungen
Sie können Transformer-Einstellungen jetzt direkt über die WEM-Webkonsole konfigurieren. Weitere Informationen finden Sie unter Transformer-Einstellungen.
Umgebungseinstellungen
Sie können Umgebungseinstellungen jetzt direkt über die WEM-Webkonsole konfigurieren. Um vorhandene Konfigurationen von der Legacy-Konsole zu migrieren, verwenden Sie die integrierte Migrationsfunktion. Weitere Informationen finden Sie unter Umgebungseinstellungen.
Profilverwaltung
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2603:
-
BindLink-Umleitung aktivieren. Wenn diese Option aktiviert ist, verwendet Profile Management die Microsoft BindLink-API, um Dateisystemumleitungen innerhalb von Profilcontainern zu verwalten. Diese Funktion wird nur unter Windows 11 24H2, Windows Server 2025 oder höher unterstützt.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Profilcontainer verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
April 2026
Erweiterte Diagnose der Anmeldedauer
Sie können jetzt detailliertere Anmeldediagnosen durch eine verbesserte Metrikorganisation anzeigen. Metriken zum Shell-Start wurden mit einer klareren Struktur, Beschreibungen und konsolidierten Anleitungen verbessert, was die Identifizierung und Behebung von Verzögerungen bei der Anmeldeleistung erleichtert. Weitere Informationen finden Sie unter Windows-Analyse der Anmeldedauer.
Externe Aufgaben direkt aus Skripten erstellen
Sie können jetzt externe Aufgaben direkt aus vorhandenen Skripten erstellen. Diese Verbesserung vereinfacht die Skriptwiederverwendung, indem Sie externe Aufgaben schnell von der Seite Skriptbasierte Aufgaben generieren können, was die Verwaltbarkeit und Effizienz verbessert. Weitere Informationen finden Sie unter Externe Aufgabe aus einem Skript erstellen.
Neue Tools zur Integritätsprüfung von Profile Management im Citrix Environment Tool Hub
Der Citrix Environment Tool Hub enthält jetzt zwei neue Tools, die Ihnen helfen, eine gesunde Profile Management-Umgebung aufrechtzuerhalten:
-
Profile Management Log Parser: Analysiert Protokolldateien und zeigt Details auf Sitzungsebene, erkannte Fehler und aktive Richtlinieneinstellungen an, um Ihnen zu helfen, Profilprobleme schneller zu lösen.
-
Integritätsprüfung für die Profilverwaltung: Scannt Ihre lokale Konfiguration, Richtlinieneinstellungen und Ereignisprotokolle und präsentiert die Ergebnisse mit Statusindikatoren und Empfehlungen zur Fehlerbehebung, um Ihnen zu helfen, Fehlkonfigurationen proaktiv zu erkennen und zu beheben.
Weitere Informationen finden Sie unter Profilverwaltungs-Log-Parser und Integritätsprüfung für die Profilverwaltung.
März 2026
Mehrere skriptbasierte Aufgaben aus einem einzigen Skript erstellen
Sie können jetzt ein einziges Skript verwenden, um mehrere skriptbasierte Aufgaben zu erstellen. Diese Funktion reduziert doppelte Aufgaben, beschleunigt die Einführung und senkt den Wartungsaufwand und das Fehlerrisiko. Eine schnellere Navigation von Aufgaben-Definitionen zu Einstellungen optimiert die Verwaltung weiter und verbessert die Administratorproduktivität in allen Umgebungen. Weitere Informationen finden Sie unter Skriptbasierte Aufgaben.
Unterstützung für LDAPS-Kommunikation mit Active Directory
Sie können die Kommunikation zwischen WEM und Active Directory jetzt mithilfe von LDAPS sichern. Diese Funktion gewährleistet verschlüsselten Verzeichnisdatenverkehr, hilft bei der Erfüllung von Unternehmenssicherheits- und Compliance-Anforderungen und reduziert die Exposition in regulierten Umgebungen. Weitere Informationen zum Aktivieren der LDAPS-Kommunikation finden Sie unter Active Directory-Objekte verwalten.
Profilverwaltung
Workspace Environment Management™ unterstützt jetzt alle unterstützten Versionen der Profilverwaltung bis 2603:
-
Unterstützung für mehrere Sitzungen bei Maschinenruhezustand aktivieren. Wenn diese Option aktiviert ist, werden VHDX-Datenträger, die von einer im Ruhezustand befindlichen Sitzung verwendet werden, nicht anderen Sitzungen neu zugewiesen. Dies ermöglicht die Wiederaufnahme des Benutzerprofils, nachdem die Maschine aus dem Ruhezustand wiederhergestellt wurde, und gewährleistet so die Sitzungskontinuität.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management Settings > Advanced settings > VHD settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
Januar 2026
Skriptbasierte Aufgaben in einer angemeldeten Benutzersitzung ausführen
Sie können skriptbasierte Aufgaben jetzt bei Bedarf direkt in der Sitzung eines angemeldeten Benutzers ausführen. Durch Angabe eines Benutzernamens oder einer Sitzungs-ID können Sie Aufgaben mit den Berechtigungen dieses Benutzers ausführen lassen. Diese Funktion ermöglicht eine nahtlose Interaktion mit benutzerspezifischen Aktionen und Umgebungen in Echtzeit. Weitere Informationen finden Sie unter Skriptbasierte Aufgabe hinzufügen.
Lokale Citrix-Anwendungen zum Citrix Environment Tool Hub hinzufügen
Sie können jetzt lokale Citrix-bezogene Anwendungen automatisch zum Citrix Environment Tool Hub hinzufügen, um schnell darauf zugreifen zu können. Diese Verbesserung optimiert die Anwendungsfindung und -verfügbarkeit und erleichtert das Starten und Verwalten von Citrix-Anwendungen von einem einzigen Ort aus. Weitere Informationen finden Sie unter Lokale Anwendungen für den Schnellzugriff hinzufügen.
Microsoft User State Virtualization (USV)-Einstellungen
Sie können jetzt Microsoft User State Virtualization (USV)-Einstellungen direkt über die Webkonsole konfigurieren. Weitere Informationen finden Sie unter Microsoft User State Virtualization (USV)-Einstellungen.
Legacy-Aktionsgruppen zu Zuweisungsgruppen migrieren
Sie können Aktionsgruppen jetzt von der Legacy-Konsole zu Zuweisungsgruppen in der Webkonsole migrieren. Diese Funktion bietet eine schnelle und nahtlose Möglichkeit, vorhandene Konfigurationen zu verschieben und die moderne Benutzeroberfläche ohne Unterbrechung zu übernehmen. Weitere Informationen finden Sie unter Legacy-Aktionsgruppen zu Zuweisungsgruppen migrieren.
Behobene Probleme
Dezember 2025
Verbesserung des Gruppenrichtlinien-Migrationstools
Wir haben das Gruppenrichtlinien-Migrationstool erweitert, um die Migration von Windows-Verknüpfungsverwaltungsrichtlinien zu Workspace Environment Management (WEM) zu unterstützen. Dieses Update vereinfacht die Richtlinienmigration und steigert die administrative Effizienz bei Konfigurationsübergängen.
Weitere Informationen finden Sie unter Gruppenrichtlinien-Migrationstool
Neues Migrationstool für Ivanti Workspace Control
Sie können jetzt ein neues Tool im Citrix Environment Tool Hub verwenden, um Konfigurationen von Ivanti Workspace Control zu Citrix Workspace Environment Management zu migrieren. Dieser Migrationspfad reduziert den manuellen Aufwand und hilft Ihrer Organisation, reibungslos und mit minimalen Unterbrechungen zu wechseln. Nach der Migration können Sie Benutzerumgebungen über die moderne, zentralisierte Plattform von WEM verwalten, um Flexibilität und Skalierbarkeit zu verbessern.
Weitere Informationen finden Sie unter Migrationstool für Ivanti Workspace Control.
Oktober 2025
Neue integrierte Skriptaufgaben zur einfacheren Fehlerbehebung
Sie können jetzt neue integrierte Skriptaufgaben verwenden, um die Diagnose zu vereinfachen und den manuellen Aufwand zu reduzieren. Diese Aufgaben automatisieren gängige Fehlerbehebungsaktionen in Ihrer Citrix-Umgebung und helfen Ihnen, Probleme schnell zu identifizieren und zu beheben.
Die folgenden skriptgesteuerten Aufgaben sind jetzt verfügbar:
-
AOT-Protokollsammlung: Automatisiert die Sammlung und Verarbeitung von AOT-Protokollen.
-
DNS-Einstellungen prüfen: Überprüft die DNS-Konfiguration und identifiziert potenzielle Probleme.
-
RDS-Lizenz prüfen: Überprüft die RDS-Lizenzkonfiguration und -konformität.
-
VDA-Abmeldung diagnostizieren: Führt Diagnoseprüfungen durch, um die Ursachen der VDA-Abmeldung zu identifizieren.
-
Integritätsprüfung der Profilverwaltung ausführen: Untersucht Ihre Citrix Profile Management-Konfiguration und analysiert Protokolle, um profilbezogene Probleme zu identifizieren.
-
Profil-Reset-Trigger festlegen: Sichert das vorhandene Profil des Benutzers, um beim nächsten Anmelden einen sauberen Profilordner zu erstellen.
Weitere Informationen finden Sie unter Integrierte skriptgesteuerte Aufgaben.
Zeitbereichs-Bedingungsvorlage für die Anwendungssicherheitsverwaltung
Eine neue Zeitbereichs-Bedingungsvorlage ist jetzt verfügbar. Sie können diese Vorlage verwenden, um die Zeiträume zu definieren, in denen Anwendungssicherheitsregeln aktiv sind, und so mehr Kontrolle und Flexibilität bei der Durchsetzung von Regeln entsprechend Ihren Anforderungen zu erhalten.
Weitere Informationen finden Sie unter Filter aus Vorlagen erstellen.
Behobene Probleme
September 2025
Spalte „Beschreibung“ in Sicherheitstabellen
Eine neue Spalte Beschreibung ist jetzt in den Tabellen auf den Seiten Anwendungssicherheit, Rechteausweitung und Prozesshierarchiekontrolle verfügbar. Die Spalte zeigt die Regelbeschreibungen an, wodurch die Überprüfung und das Verständnis konfigurierter Regeln erleichtert werden.
Filterbedingungen unterstützen Ordnerpfade für Bereitstellungsgruppen und Maschinenkataloge
Sie können jetzt Bereitstellungsgruppen und Maschinenkataloge, die in Unterordnern gespeichert sind, als Filterbedingungen verwenden. Wenn Sie Filterbedingungen mithilfe von Bereitstellungsgruppenname oder Maschinenkatalogname erstellen oder verwalten, können Sie Elemente in Unterordnern einschließen, indem Sie den vollständigen Pfad im Namen angeben. Beispiel:
Subfolder name\Delivery group name, Subfolder name\Machine catalog name
Verbesserungen der Seite „Agent-Statistiken“
Die Seite Agent-Statistiken enthält die folgenden Verbesserungen:
-
Eine neue Spalte MAC-Adresse ist verfügbar. Um sie anzuzeigen, wählen Sie Anzuzeigende Spalten und dann MAC-Adresse aus. Sie können die MAC-Adresse auch als Filterkriterium verwenden, außer für Agents, die keine eindeutigen MAC-Adressen haben und bei denen Alternativen Agent-Bezeichner verwenden aktiviert ist.
-
Drei neue Filterbedingungen für Agent-Versionen: Enthält nicht, Ist älter als und Ist neuer als.
Unterstützung der rollenbasierten Zugriffssteuerung
Workspace Environment Management unterstützt jetzt die rollenbasierte Zugriffssteuerung (RBAC), um Sie bei der Verwaltung des administrativen Zugriffs in großen oder komplexen Unternehmensumgebungen zu unterstützen.
Diese Verbesserung führt ein detailliertes Berechtigungsmodell ein, das die Sicherheit stärkt und die betriebliche Effizienz verbessert. Mit RBAC können WEM-Volladministratoren bestimmte Verantwortlichkeiten an Teams delegieren, ohne unnötige Zugriffsebenen zu gewähren. Indem jedem Administrator nur die für seine Rolle erforderlichen Berechtigungen erteilt werden, trägt RBAC dazu bei, die Sicherheitslage Ihres Unternehmens zu stärken, das Betriebsrisiko zu reduzieren und die administrative Agilität zu verbessern.
Die Einrichtung von RBAC umfasst drei Schritte:
-
Rollenzuweisung: Weisen Sie jedem Administrator eine Rolle in Citrix Cloud zu – entweder WEM-Volladministrator (uneingeschränkter Zugriff) oder WEM-Eingeschränkter Administrator (eingeschränkter Zugriff basierend auf Bereichen). Weitere Informationen finden Sie unter Administratorberechtigungen verwalten.
-
Bereichsdefinition: Definieren Sie Bereiche für eingeschränkte Administratoren in der WEM-Webkonsole. Weitere Informationen finden Sie unter Einen Bereich erstellen.
-
Bereichszuweisung: Weisen Sie eingeschränkten Administratoren Bereiche zu, um die zugehörigen Zugriffsrichtlinien und Berechtigungen anzuwenden. Weitere Informationen finden Sie unter Bereiche einem eingeschränkten Administrator zuweisen.
Erweiterte Diagnose der Anmeldedauer
Sie können jetzt weitere Details zur Diagnose der Anmeldedauer anzeigen. Die Metriken Benutzerprofil-Ladevorgang und Gruppenrichtlinienverarbeitung enthalten weitere Untermetriken und Tipps, die Ihnen helfen, Probleme effektiver zu identifizieren und zu beheben. Weitere Informationen finden Sie unter Windows-Analyse der Anmeldedauer.
Unterstützung für die Konfiguration von Standard-Registrierungswerten
Sie können jetzt Daten für den Wertnamen (Standard) unter einem Registrierungsschlüssel konfigurieren, indem Sie das Feld Wertname leer lassen. Diese Erweiterung erweitert den Bereich der konfigurierbaren Registrierungseinträge und gilt in den folgenden Szenarien:
-
Erstellen oder Bearbeiten von Registrierungseinträge-Aktionen.
-
Erstellen, Bearbeiten oder Importieren von Registrierungsbasierten Gruppenrichtlinieneinstellungen-Aktionen
Weitere Informationen finden Sie unter Erstellen eines registrierungsbasierten GPO und Hinzufügen eines Registrierungseintrags.
Regelgenerator für App Access Control unterstützt den Import von FSLogix Apps-Regelsätzen
Der Regelgenerator für App Access Control unterstützt jetzt den Import von FSLogix Apps-Regelsätzen. Diese Erweiterung ermöglicht es Ihnen, vorhandene FSLogix-Konfigurationen wiederzuverwenden, um schnell äquivalente App Access Control-Regeln zu erstellen, was die Migration vereinfacht und konsistente Anwendungszugriffsregeln gewährleistet. Weitere Informationen finden Sie unter Importieren von FXLogix-Regelsätzen.
Juli 2025
Agent Insights-Panel
Diese Version führt Agent Insights ein, eine neue Funktion im WEM-Agenten, die Ihnen und Ihren Benutzern hilft, die Sitzungsleistung, die Nutzung von Profilcontainern und die Anmeldeaktivität zu überwachen und Fehler zu beheben. Benutzer können das Panel über das Agent-Symbol im Infobereich öffnen, um detaillierte Metriken anzuzeigen, die helfen, Probleme schnell zu identifizieren und zu beheben.
Die Version enthält auch neue Einstellungen, um zu steuern, wie das Panel angezeigt wird und wie vom Agenten generierte Berichte gesammelt und gespeichert werden.
Weitere Informationen finden Sie unter Agent Insights.
Berichterstellung für skriptbasierte externe Aufgaben
Sie können jetzt Berichte über Ausführungsergebnisse für skriptbasierte externe Aufgaben direkt in der WEM-Webkonsole anzeigen. Diese Verbesserung erhöht die Transparenz in Ihrer Umgebung und hilft Ihnen, den Erfolg oder Misserfolg von Aufgaben einfacher zu verfolgen. Durch die Reduzierung der Notwendigkeit, Protokolle manuell zu überprüfen, wird die Überwachung optimiert und eine schnellere Problemlösung unterstützt.
Weitere Informationen finden Sie unter Berichte für skriptbasierte externe Aufgaben aktivieren und anzeigen.
Vereinfachte Rechteerweiterung für in Domänen eingebundene Umgebungen
Für die Rechteerweiterung ist es nicht mehr erforderlich, Konten bestimmten Active Directory-Gruppen zuzuweisen. Zuvor mussten Konten Mitglieder von Gruppen wie Authentifizierte Benutzer in der Gruppe Pre-Windows 2000 Compatible Access und Enterprise-Domänencontroller in der Gruppe Windows-Autorisierungszugriff sein. Mit dieser Verbesserung können Sie die Rechteerweiterung jetzt ohne diese Gruppenzuweisungen aktivieren, was die Sicherheitskonfiguration einfacher und flexibler macht.
Weitere Informationen finden Sie unter Rechteerweiterung.
Behobene Probleme
Juni 2025
Unterstützung für das Erstellen von Filtern aus Vorlagen
Sie können jetzt Filter mithilfe vordefinierter Vorlagen erstellen. Diese Verbesserung vereinfacht die Filtererstellung durch das Vorbelegen von Bedingungen. Derzeit stehen zwei Vorlagen zur Verfügung, mit denen Sie schnell Filter zur Identifizierung von Citrix Virtual Apps- und Citrix Virtual Desktops-Bereitstellungen erstellen können. Weitere Informationen finden Sie unter Filter aus Vorlagen erstellen.
Erhöhtes Zeichenlimit für Bedingungswerte
Beim Erstellen einer Bedingung zur Verwendung in Zuweisungsfiltern können Sie jetzt bis zu 10.000 Zeichen in die Bedingungswerte eingeben – gegenüber dem vorherigen Limit von 256 Zeichen. Diese Verbesserung gilt für alle Bedingungstypen und bietet Ihnen mehr Flexibilität bei der Definition komplexer Bedingungen. Weitere Informationen finden Sie unter Eine Bedingung erstellen.
Verbessertes Verhalten der Schaltfläche „Berichte anzeigen“
Die Schaltfläche Berichte anzeigen wird jetzt dynamisch basierend auf dem Berichtsstatus aktualisiert. Während ein Bericht generiert wird, bleibt die Schaltfläche deaktiviert und prüft automatisch alle fünf Sekunden für bis zu 30 Sekunden. Sobald der Bericht fertig ist, wird die Schaltfläche aktiviert. Wenn der Bericht nach 30 Sekunden nicht fertig ist, wird die Schaltfläche wieder aktiv, sodass Sie es erneut versuchen können. Diese Verbesserung hilft, Verwirrung darüber zu vermeiden, wann ein Bericht verfügbar ist. Weitere Informationen finden Sie unter Agenten.
Mai 2025
Validierungstool für geskriptete Aufgaben
Das Validieren von Skripten innerhalb von WEM mithilfe geskripteter Aufgaben erforderte zuvor einen komplexen und zeitaufwändigen Workflow.
Sie können jetzt das neue Validierungstool für geskriptete Aufgaben verwenden, um geskriptete WEM-Aufgaben schnell zu validieren, ohne eine vollständige Bereitstellung zu benötigen. Diese Verbesserung vereinfacht die Skriptentwicklung, indem sie Ihnen ermöglicht, Skripte lokal zu testen und anzupassen, wodurch die Fehlerbehebung beschleunigt und die Testzeit reduziert wird. Durch die Validierung von Skripten vor der Bereitstellung können Sie eine höhere Zuverlässigkeit gewährleisten, die Effizienz verbessern und das Risiko von Auswirkungen auf Benutzer minimieren.
Diese Funktion ist für alle Umgebungen anwendbar, in denen der WEM-Agent installiert ist und die Version größer oder gleich 2505.1.0.1 ist.
Weitere Informationen finden Sie unter WEM-Skriptaufgaben mit dem Validierungstool für Skriptaufgaben validieren.
Behobene Probleme
April 2025
Unterstützung für den Import von AppLocker-Regeln in der WEM-Webkonsole
Die WEM-Webkonsole unterstützt jetzt den Massenimport von Anwendungssicherheitsregeln mithilfe einer
AppLocker XML-Datei. Zuvor mussten Regeln einzeln über die Konsole erstellt werden, was in Umgebungen mit umfangreichen Anforderungen an die Anwendungssteuerung repetitiv und ineffizient war.
Mit der neuen Importschnittstelle können Sie schnell mehrere Regeln aus bestehenden AppLocker-Konfigurationen importieren, wodurch die Einrichtung optimiert und die Konsistenz über Umgebungen hinweg verbessert wird. Weitere Informationen finden Sie unter AppLocker-Regeln in der WEM-Webkonsole importieren.
Profilbereinigungstool
Ein Profilbereinigungstool ist jetzt in der WEM Tool Console verfügbar. Dieses Tool hilft Ihnen, den Speicherplatz effizient zu verwalten und die Sicherheit zu verbessern, indem inaktive Benutzerprofile gelöscht oder archiviert werden. Typische Anwendungsfälle sind:
-
Offboarding von Mitarbeitern: Entfernen Sie Profile von Mitarbeitern, die Ihr Unternehmen verlassen haben.
-
Verwalten inaktiver Konten: Löschen oder archivieren Sie Profile von Benutzern, die sich über einen bestimmten Zeitraum nicht angemeldet haben.
-
Behebung von Speichereinschränkungen: Geben Sie Speicherplatz frei, indem Sie unnötige Profile identifizieren und entfernen.
-
Verbesserung der Sicherheit: Entfernen Sie sensible Daten von inaktiven oder kompromittierten Konten.Weitere Informationen finden Sie unter Profilbereinigungstool.
Unterstützung von Windows Roaming-Profilen für das Profilmigrations-Tool
Sie können jetzt das Citrix Profilmigrations-Tool verwenden, um Daten von Windows Roaming-Profilen zu Citrix Container-basierten Profilen zu migrieren. Diese Verbesserung erleichtert Ihnen den Übergang zur Citrix Container-basierten Profillösung. Weitere Informationen finden Sie unter Profilmigrations-Tool.
Profilverwaltung
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2503:
-
Timeout für das Laden von Profilen festlegen. Mit dieser Einstellung können Sie jetzt die Anzahl der Sekunden angeben, die Citrix Profile Management auf das Laden eines Benutzerprofils wartet, bevor es zu einem temporären Profil wechselt. Dies trägt dazu bei, eine reibungslosere und effizientere Anmeldeerfahrung zu gewährleisten, die auf Ihre Bedürfnisse zugeschnitten ist.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
Anzahl der bei der Abmeldung synchronisierten Benutzerspeicher begrenzen. Wenn die Einstellung Benutzerspeicher replizieren aktiviert ist, können Sie mit dieser Einstellung die Abmeldung beschleunigen, indem Sie die Anzahl der Benutzerspeicher begrenzen, die während der Benutzerabmeldung synchronisiert werden. Die verbleibenden Benutzerspeicher (falls vorhanden) werden nach Abschluss der Abmeldung synchronisiert.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen > Benutzerspeicher > Benutzerspeicher replizieren verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
März 2025
UI-Verbesserungen
Die WEM-UI-Verbesserungen sind wie folgt:
-
Agent-UI-Update: Alle UI-Oberflächen im Abschnitt Agent wurden aktualisiert, um den Windows 11-Designstil zu übernehmen.
-
Kontextmenü des System Tray-Symbols: Das Rechtsklick-Menü des System Tray-Symbols der Agent-UI wurde mit einem neuen modernen Design optimiert.
-
Unterstützung für Hell- und Dunkelmodus: Alle Agent-UI-Elemente, einschließlich des Kontextmenüs des System Tray-Symbols, unterstützen jetzt den Hellmodus und den Dunkelmodus. Diese Modi richten sich automatisch nach den Einstellungen des Systemdesigns aus.
-
Agent-Skin-Anpassung: Ab Version 2502.1.0.1 wurde die Möglichkeit, Skins über die Funktion Workspace Environment Management > Konfigurationssätze > UI-Agent-Personalisierung der Konsole zu ändern, für neuere Agents entfernt. Agents von Versionen vor 2502.1.0.1 unterstützen weiterhin die Skin-Anpassung. Weitere Informationen finden Sie unter UI-Agent-Personalisierung in der Webkonsole. Siehe zusätzlich die Option UI-Agent-Skin unter UI-Agent-Optionen.
-
Mindest-Agent-Version erforderlich: 2502.1.0.1
Zusammenfassende Ansicht für Agentenstatistiken
-
Diese Verbesserung umfasst eine neue zusammenfassende Ansicht mit vier Diagrammen, die statistische Ergebnisse anzeigen, sowie ein neu angeordnetes Layout, bei dem Suchleiste und Filter verschoben wurden. Weitere Informationen finden Sie unter Zusammenfassende Ansicht.
-
Mindest-Agent-Version erforderlich: 2502.1.0.1
Erweiterte Analyse von Prozessaktivitäten während der Benutzeranmeldung
Wir haben eine Analyse der Prozessaktivitäten während der Benutzeranmeldung in der Windows-Anmeldeanalyse eingeführt, um Benutzern zu helfen, weitere Probleme mit der Anmeldeleistung zu identifizieren. Weitere Informationen finden Sie unter Prozessaktivität und Details.
Verbesserte Sicherheit für die Kennwortspeicherung in Konfigurationen
Wir haben den internen Workflow aktualisiert, um Passwörter, die in Konfigurationen wie Netzlaufwerken und Druckern enthalten sind, sicherer zu speichern. Diese Änderung ist mit Version 2005.2.0.1 und neuer kompatibel.
Die Verwendung älterer Versionen vor 2005.2.0.1 kann zu folgenden Problemen führen:
-
WEM-Agents, die älter als Version 2005.2.0.1 sind, können Konfigurationen, die Passwörter enthalten, nicht korrekt verarbeiten.
-
Beim Importieren von Konfigurationssätzen, die mit einer Konsole exportiert wurden, die älter als Version 2005.2.0.1 ist, werden Konfigurationen, die Passwörter enthalten, nicht importiert.
-
Beim Wiederherstellen von Aktionen oder Einstellungen, die mit einer Konsole gesichert wurden, die älter als Version 2005.2.0.1 ist, werden Konfigurationen, die Passwörter enthalten, nicht wiederhergestellt.
-
Bei der Migration von lokalen Installationen, die älter als Version 2005.2.0.1 sind, zum Cloud-Dienst werden Konfigurationen, die Passwörter enthalten, nicht migriert.
Neue Funktionen in der Webkonsole
Die neuen Funktionen in der Webkonsole sind wie folgt:
-
Speichern und Zuweisen-Schaltfläche: Eine neue Schaltfläche Speichern und Zuweisen wurde hinzugefügt, die eine kontinuierliche Aktionserstellung ermöglicht.
-
Zuweisungen verwalten-Link: Ein neuer Link Zuweisungen verwalten wurde zur Toast-Benachrichtigung hinzugefügt.
-
Registrierungsvorgänge-Spalte: Eine Spalte Registrierungsvorgänge wurde zur Datentabelle hinzugefügt.
Weitere Informationen finden Sie unter Erstellen eines GPO und Zuweisungen für ein GPO verwalten.
Verbesserte Leistung von Zuweisungszielen und Verzeichnisobjekten
Zuvor löste das Laden der Seiten Verzeichnisobjekte und Zuweisungsziel zahlreiche Übersetzungsanfragen aus, was zu langsamen Ladezeiten führte, insbesondere bei großen Datensätzen.
Mit dieser Verbesserung werden die Objektnamen in der Datenbank gespeichert und nur bei Bedarf übersetzt, was die Leistung erheblich verbessert. Sie können einzelne Datensätze manuell aktualisieren, um die aktualisierten Namen anzuzeigen. Zusätzlich wurden Aktualisierungs-Optionen hinzugefügt, um alle oder ausgewählte Datensätze oder nur Benutzernamen zu aktualisieren. Weitere Informationen finden Sie unter Zuweisungsziele und der Hinweis in Maschine oder Maschinengruppe hinzufügen.
Behobene Probleme
-
Wenn der Kunde Aktionsgruppen erstellt und diesen externe Aufgaben hinzufügt, stürzt die Legacy-Konsole ab, wenn der Inhalt der Aktionsgruppe unter Legacy Console > Aktionen > Aktionsgruppen oder unter Legacy Console > Zuweisungen > Aktionszuweisung angezeigt wird, während die mit diesen Aktionsgruppen verbundenen Zuweisungen angezeigt werden.
Januar 2025
Erweiterter Zugriff für Nicht-Administrator-Benutzer
-
Nicht-Administrator-Benutzer können jetzt direkt auf den WEM Tool Hub mit einer Untergruppe seiner Funktionen zugreifen. Diese Untergruppe umfasst Windows-Anmeldeanalyse und von Benutzern angeheftete Drittanbieteranwendungen. Ein Wechsel zum oberen Bereich der Hauptseite wird empfohlen, wenn ein Nicht-Administrator-Benutzer die eingeschränkten Funktionen verwenden muss. Dieses Update erweitert die Zugänglichkeit und ermöglicht mehr Benutzern, wichtige Funktionen effizient zu nutzen, während gleichzeitig eine robuste Sicherheit und Kontrolle aufrechterhalten wird.
Prozesshierarchie-Kontrolle
-
Diese Version führt die Funktion Prozesshierarchie-Steuerung in der Webkonsole ein. Mit dieser Funktion können Sie steuern, ob bestimmte untergeordnete Prozesse von ihren übergeordneten Prozessen gestartet werden können. Sie erstellen eine Regel, indem Sie übergeordnete Prozesse definieren und dann eine Zulassungsliste oder eine Sperrliste für deren untergeordnete Prozesse festlegen. Anschließend weisen Sie die Regel pro Benutzer oder pro Benutzergruppe zu. Die folgenden Regeltypen sind verfügbar:
-
Pfad. Wendet die Regel auf eine ausführbare Datei gemäß dem Pfad der ausführbaren Datei an.
-
Herausgeber. Wendet die Regel gemäß den Herausgeberinformationen an.
-
Hash. Wendet die Regel auf identische ausführbare Dateien wie angegeben an.
-
-
Weitere Informationen finden Sie unter Prozesshierarchie-Steuerung.
-
Mindestversion des Agent erforderlich: 2501.1.0.1
Unterstützung für eindeutige Identifizierung im WEM-Agent
-
Bisher verwendeten WEM-Agents die MAC-Adresse als Gerätebezeichner. In bestimmten Szenarien war die MAC-Adresse nicht eindeutig, was zu Fehlfunktionen einiger WEM-Features führte.
-
Mit dieser Verbesserung können Sie das Konzept der Agent-Identität verwenden, um die MAC-Adresse als Gerätebezeichner für WEM-Agents zu ersetzen. Diese Funktion ist sowohl für in die Domäne eingebundene als auch für nicht in die Domäne eingebundene Agents anwendbar.
-
Weitere Informationen finden Sie unter Einstellungen.
-
Mindestversion des Agent erforderlich: 2501.1.0.1
Verbesserung der WEM-Optimierervorlage
Sie können den WEM-Dienst jetzt verwenden, um vorlagenbasierte Systemoptimierungen für Windows 11 2009- und Windows Server 2025 2009-Maschinen durchzuführen. Die WEM-Optimierervorlage wurde aktualisiert, um die Verbesserung der Speicherkomprimierung und des Cache-Datenträger-Mounts im Citrix Optimizer zu unterstützen.
Behobene Probleme
Dezember 2024
Genaue Suche nach OEs (Organisationseinheiten) mit präzisen Kriterien
-
Zuvor konnte WEM aufgrund einer großen Anzahl von OEs mit doppelten Namen im Domänencontroller die Ziel-OE nicht genau lokalisieren. Dies führte zu erheblichen Unannehmlichkeiten für die IT-Administratoren.
-
Diese Funktion führt nun eine Konfigurationsoption für den Speicherort ein, die es IT-Administratoren ermöglicht, den Suchbereich für OEs auf einen bestimmten Standortknoten zu beschränken. Dies hilft, die gewünschte Ziel-OE schnell zu finden.
-
Weitere Informationen finden Sie unter Zuweisungsziel hinzufügen und Computer in einer OE hinzufügen.
Unterstützung des neuen Filterdesigns zum Speichern, Aktualisieren oder Löschen vorhandener Filter
-
Sie können die verwendeten Filter jetzt als Filtersätze speichern und diese Filtersätze direkt verwalten. Sie können bequem zwischen verschiedenen Filtersätzen wechseln, wenn Sie die erforderlichen Daten abfragen möchten. Diese Funktionalität ist auf den Seiten Berichte, Agentenstatistiken und Benutzerstatistiken verfügbar.
-
Weitere Informationen finden Sie unter Anzuzeigende Spalten und Filter.
Behobene Probleme
-
Der Wiederherstellungsprozess des Konfigurationssatzes kann langsam sein, wenn der Konfigurationssatz eine große Anzahl von Sicherheitsregeln, wie z. B. AppLocker-Regeln, enthält. Bei der Verwendung der Webkonsole kann ein Timeout-Fehler auftreten, auch wenn der Back-End-Wiederherstellungsprozess trotz des Fehlers erfolgreich sein kann.
November 2024
Einheitliche Plattform-Erfahrung für die Navigation
Das primäre Navigationsmenü wurde erweitert und enthält nun ein sekundäres Navigationsmenü für die Menüpunkte Überwachung und Registrierung in der WEM-Webkonsole. Navigationspfade werden jetzt oben auf jeder Seite angezeigt. Um eine einheitliche Plattform-Erfahrung zu bieten, ist jetzt oben rechts auf der Seite ein Dropdown-Menü enthalten, mit dem Sie entweder zur Legacy-Konsole, zu den Dienstprogrammen oder zur Webkonsole wechseln können. Die Screenshots, die die Änderungen zeigen, sind wie folgt:
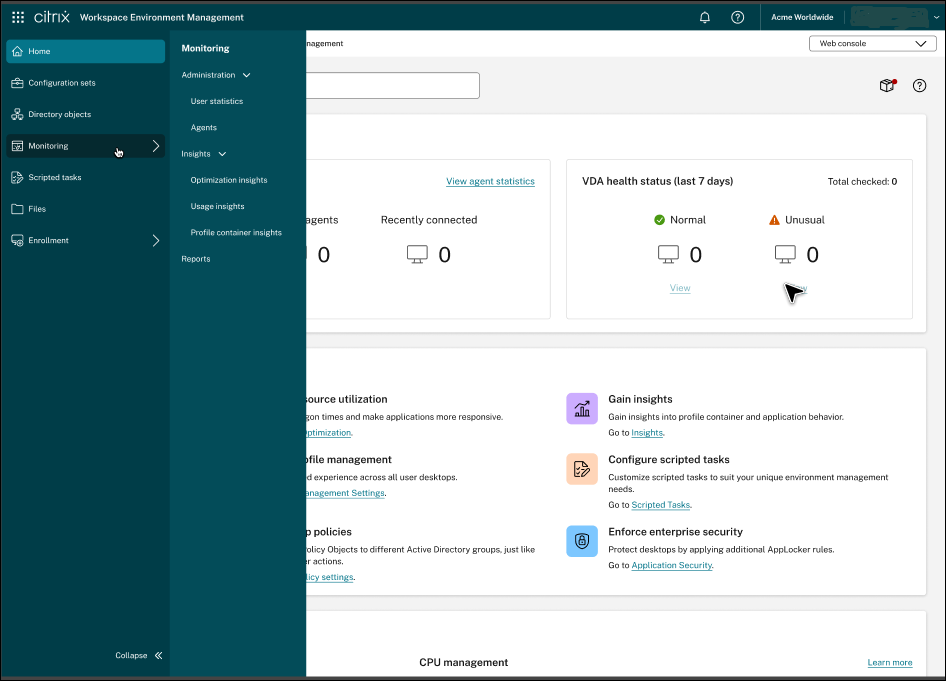
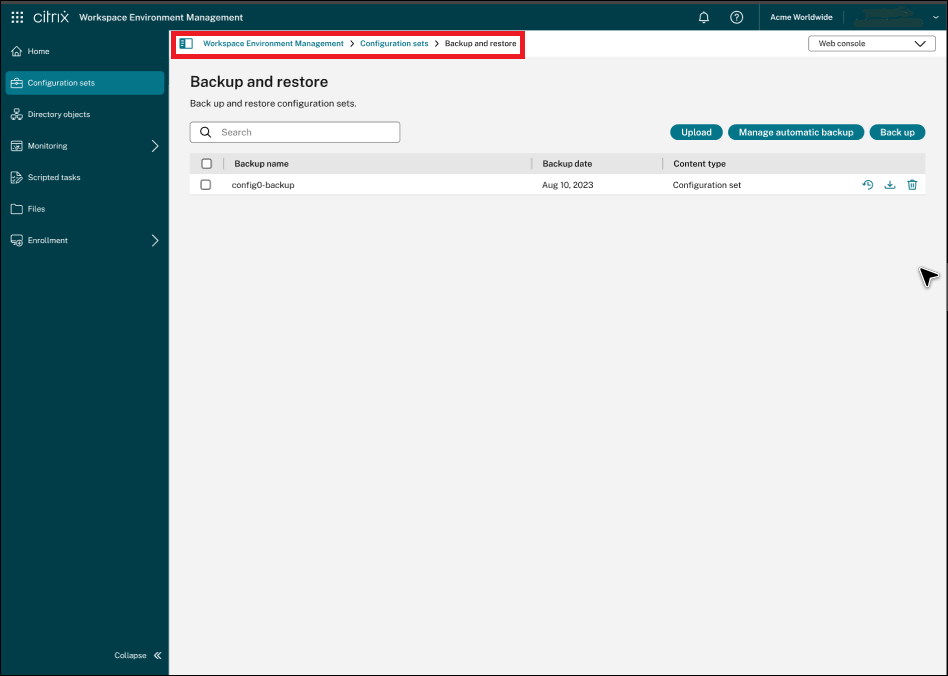
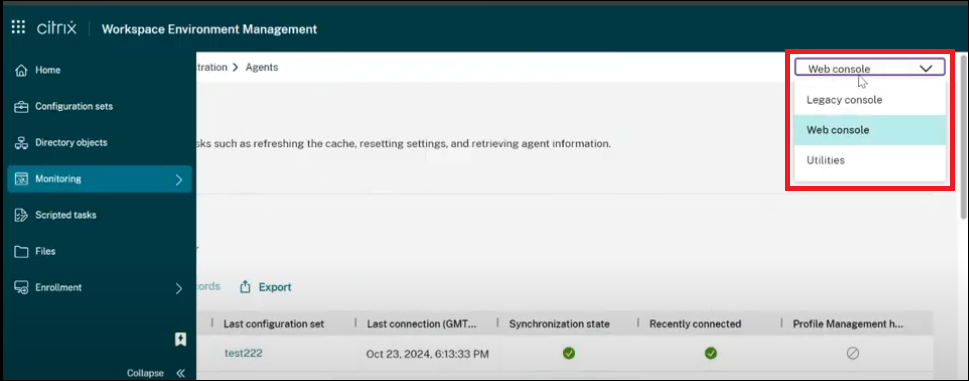
Schnellsuche und Aktualisierungssymbol für Benutzerstatistiken
Diese Verbesserung bietet die Möglichkeit, in der Tabelle der Benutzerstatistiken anhand des Benutzernamens und anderer relevanter Eigenschaften, wie z. B. Anzeigename und E-Mail, zu suchen.
Sie können jetzt das Aktualisierungssymbol verwenden, das angezeigt wird, wenn Sie mit der Maus über jeden Datensatz oder Benutzeranzeigenamen fahren, anstatt der SID. Weitere Informationen finden Sie unter Benutzerstatistiken.
Skripte für externe Aufgaben hochladen
Bisher musste, um die Funktion für externe Aufgaben zu nutzen, der Pfad zu einem Skript (oder einer ausführbaren Datei) auf der Agent-Maschine (oder im Netzwerkspeicher) angegeben werden. Dies erforderte die Wartung der Skriptdateien entweder an Netzwerkspeicherorten oder lokal auf einem VDA, auf dem WEM ausgeführt wurde, was zu Unannehmlichkeiten führte.
Mit dieser Funktion können Sie Skripte jetzt direkt beim Konfigurieren externer Aufgaben hochladen. Um eine externe Aufgabe zu erstellen, haben Sie jetzt die Möglichkeit, die Skriptdatei für die auszuführende Aufgabe hochzuladen. Nach dem Hochladen können Sie auch den Inhalt des Skripts anzeigen.
Weitere Informationen finden Sie unter Eine externe Aufgabe erstellen.
Mindestversion des Agent erforderlich: 2410.1.0.1
Regelgenerator mit erweiterten App Access Control-Funktionen aktualisiert
Das Tool Regelgenerator für App Access Control unterstützt jetzt die erweiterten Funktionen der App Access Control-Richtlinie. Mit diesem Tool können Sie jetzt Umleitungsregeln erstellen und Ausschlüsse für Regelzuweisungen konfigurieren.
Weitere Informationen finden Sie unter Regelgenerator für App Access Control.
Verbesserungen am Gruppenrichtlinien-Migrationstool
Diese Funktion ermöglicht Ihnen die automatische Konfiguration von
script path und Parametern, wenn Sie die Windows-Anmeldeskripte mithilfe des Tools Gruppenrichtlinienmigration zu externen WEM-Aufgaben migrieren.
Weitere Informationen finden Sie unter Gruppenrichtlinien-Migrationstool
Neue Details zur Diagnose der Anmeldedauer
Diese Funktion führt neue Details zur Diagnose der Anmeldedauer ein. Weitere Details zu den Untermetriken FSLogix-Profilladen und WEM-Anmeldedienste finden Sie in der Tabelle, die alle Metriken, Untermetriken und Tipps detailliert auflistet.
Weitere Informationen finden Sie unter Windows-Analyse der Anmeldedauer.
Profilverwaltung
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2411. Die folgenden Funktionen sind jetzt in der Webkonsole verfügbar.
-
Benutzer benachrichtigen, wenn die Profilgröße das Kontingent überschreitet. Diese Funktion hilft, Datenverlust zu verhindern, indem Benutzer benachrichtigt werden, wenn ihre Profilgröße ein Kontingent überschreitet. Sie können das Kontingentlimit und den Benachrichtigungsinhalt basierend auf den Standardeinstellungen anpassen. Die Funktion ist unter jedem Konfigurationssatz in Profiles > Profile Management Settings > Advanced settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Settings.
-
UWP-App-Ladebeschleunigung aktivieren. Diese Funktion beschleunigt das Laden von UWP-Apps und verbessert deren Konsistenz in nicht-persistenten Umgebungen. Standardmäßig speichert Windows UWP-App-Registrierungsinformationen lokal auf jedem Computer, die bei einem Neustart in nicht-persistenten Umgebungen verloren gehen können. Wenn diese Richtlinie aktiviert ist, erstellt Profile Management einen VHDX-Container für jeden Computer, um die UWP-App-Registrierungsdaten zu speichern, was die Benutzeranmeldung beschleunigt und Datenverlust bei Neustarts verhindert. Die Funktion ist unter jedem Konfigurationssatz in Profiles > Profile Management Settings > Advanced settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Settings.
-
Richtlinie zur App-Zugriffssteuerung erweitert. Mit dieser Richtlinie können Sie jetzt Umleitungen auf Maschinenebene für Dateien, Ordner, Registrierungsschlüssel und Registrierungswerte implementieren. Darüber hinaus können Sie jetzt bestimmte Benutzer, Maschinen und Prozesse von der Regeldurchsetzung ausschließen, um eine präzisere Kontrolle zu ermöglichen. Die Funktion ist unter jedem Konfigurationssatz in Profiles > Profile Management Settings > App access control verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Settings.
-
Richtlinie zur Ordnerumleitung für sicherere Zugriffssteuerung verbessert. Mit einer neuen Option, Grant access to specific users and groups, können Sie jetzt bestimmten Benutzern oder Gruppen Lese- und Ausführungsberechtigungen für die Umleitungszielordner erteilen. Weitere Informationen finden Sie unter Citrix Profile Management Settings.
-
Mindestversion des erforderlichen Agenten: 2411.1.0.1
Behobene Probleme
In dieser Version wurden keine Probleme festgestellt.
Oktober 2024
Gruppenrichtlinienmigration zu WEM
-
Sie können jetzt die Gruppenrichtlinienmigration verwenden, um Gruppenrichtlinienpräferenzen, die langsame Anmeldungen verursachen, in WEM-Aktionen zu migrieren, um Ihr Anmeldeerlebnis zu verbessern. Im WEM Tool Hub können Sie den Migrationsworkflow entweder innerhalb eines Anmeldedauerberichts, beim Anzeigen von GPO-Verarbeitungszeiten oder über das Group Policy Migration Tool starten. Dieses Tool ermöglicht es Ihnen, nach aktuell angewendeten GPOs zu suchen.
-
Sie können aus den aufgeführten Elementen wählen, die für die Migration unterstützt werden. Ausgewählte Elemente werden als ZIP-Datei auf den lokalen Computer exportiert und später als WEM-Aktionen importiert. Diese Funktion wurde erweitert, um Sie durch den Prozess der Erstellung einer Zuweisungsgruppe mit den exportierten Einstellungen zu führen und die Gruppe auch dem jeweiligen Benutzer zuzuweisen.
-
Weitere Informationen finden Sie unter Group Policy Migration Tool und Create an assignment group using the exported settings.
Einführung neuer Einblicke zur Überwachung und Diagnose der Anmeldedauer
-
Diese Verbesserung führt Einblicke in die Verarbeitung von Profilcontainern und GPP ein, um die Anmeldedauer zu überwachen und zu diagnostizieren. Diese Funktion ermöglicht es Ihnen, mögliche Probleme zu identifizieren, die eine langsame Anmeldung verursachen können, und Empfehlungen zur Behebung dieser Probleme zu geben.
-
Weitere Informationen finden Sie unter Windows Logon analysis und Analyze logon duration using scripted tasks.
Zentralisierte Agent-Cache-Synchronisierung auf Konfigurationssatzebene
-
Diese Funktion wird eingeführt, um den bestehenden Agent-Cache-Synchronisierungsmechanismus zu verbessern.
-
Basierend auf dem neuen Mechanismus können Sie Leistungsprobleme bei großen WEM-Bereitstellungen vermeiden, und die Datenbankkosten in der Cloud werden ebenfalls reduziert. Weitere Informationen finden Sie unter Agents und Agent-Cache-Dienstprogrammoptionen.
-
Erforderliche Mindest-Agent-Version: 2409.1.0.1
Behobene Probleme
September 2024
Unterstützung des Datenexports nach Splunk
Bisher waren Sie beim Exportieren von Agent-Berichten an Drittanbieterplattformen nur auf Grafana beschränkt.
Mit dieser Funktion können Sie die Daten nun auch mühelos nach Splunk exportieren.
Weitere Informationen finden Sie unter Berichte.
Rechteerweiterung
-
Diese Verbesserung ermöglicht es Ihnen, Regeln zur Rechteerweiterung zu konfigurieren und diese Benutzern über die Webkonsole zuzuweisen. Sie können jetzt den vorhandenen File Info Viewer im WEM Tool Hub verwenden, um die für die Regelkonfiguration erforderlichen Dateiinformationen wie Pfad, Herausgeber und Hash-Werte abzurufen.
-
Weitere Informationen finden Sie unter Rechteerweiterung, Zuweisungen für ein Ziel verwalten und Eine Zuweisungsgruppe mithilfe von Sicherheitsregeln erstellen.
-
Erforderliche Mindest-Agent-Version: 2408.1.0.1
WEM-Agent-Unterstützung für persistenten Cache auf nicht-persistenten Maschinen
-
Diese Verbesserung ermöglicht es dem WEM-Agenten, nicht-persistente Maschinen, die von MCS oder PVS bereitgestellt werden, automatisch zu erkennen und den persistenten Datenspeicherort zu verwenden, der vom zugrunde liegenden Provisioning Service bereitgestellt wird, um den Agent-Cache und andere wichtige Informationen zu persistieren. Dies verbessert die WEM-Leistung und -Ausfallsicherheit auf nicht-persistenten Maschinen. Außerdem unterstützt die WEM-Agent-Registrierung jetzt nicht-persistente Maschinen. Sie können jetzt das Master-Image registrieren, und die bereitgestellten nicht-persistenten Maschinen werden automatisch registriert.
-
Weitere Informationen finden Sie unter Voraussetzungen, Bestimmen, welche Einrichtungsmethode verwendet werden soll und Einführung.
-
Mindest-Agent-Version erforderlich: 2408.1.0.1
Konfigurieren von Registrierungs- und GPO-Einstellungen mit einem neuen Registrierungswerttyp
-
Der Registrierungswerttyp
REG_NONEwird für individuellere Konfigurationen eingeführt, indem er eine Möglichkeit bietet, Einstellungen oder Parameter anzugeben, die nicht in andere vordefinierte Datenkategorien wie Zeichenfolgen, Ganzzahlen oder Binärdaten passen. Sie können diese Flexibilität nutzen, um einzigartige oder spezialisierte Konfigurationen zu verwalten. -
Der Registrierungswerttyp
REG_NONEunterstützt die folgenden Funktionen:-
Beim Erstellen/Aktualisieren einer Registrierungseintrag-Aktion
-
Beim Erstellen/Aktualisieren einer Registrierungseintrag-basierten GPO-Aktion
-
Beim Importieren eines Registrierungseintrag-basierten GPO
-
Auf der Agentenseite
-
Für die Legacy-Konsole
-
Für Sicherung und Wiederherstellung von der Webkonsole und der Legacy-Konsole
-
-
Weitere Informationen finden Sie unter GPO erstellen und Gruppenrichtlinieneinstellungen importieren.
-
Mindest-Agent-Version erforderlich: 2408.1.0.1
Selektive WEM-Reset-Funktion
-
WEM wurde erweitert, um den Tracking-Cache für WEM-Aktionen selektiv zurückzusetzen. Wenn Sie Benutzern das Zurücksetzen zwischengespeicherter Aktionen erlauben aktivieren, wird Zwischengespeicherte Aktionen zurücksetzen aktiviert. Beim Klicken darauf wird ein neuer Assistent angezeigt, in dem Sie die zwischengespeicherten Aktionen auswählen können, die zurückgesetzt werden müssen. Diese Erweiterung ermöglicht es Ihnen, den Prozessverlauf für JSON-Dateien oder die Benutzergruppenrichtlinienobjekte zurückzusetzen. Nach dem Zurücksetzen werden die Aktionen bei den nachfolgenden Benutzeranmeldungen verarbeitet.
-
Mindest-Agent-Version erforderlich: 2408.1.0.1
Behobene Probleme
August 2024
Verbesserungen bei der Auswahl von Microsoft Entra ID (Azure AD)-Gruppen oder -Benutzern
Richtlinien, einschließlich Aktionen und Sicherheitsregeln, die Microsoft Entra ID (Azure AD)-Gruppen oder -Benutzern zugewiesen sind, werden jetzt automatisch auf der Agent-Seite wirksam, ohne dass manuelle Benutzer-Geräte-Zuordnungen erforderlich sind. Um die ordnungsgemäße Funktion dieser Funktion zu gewährleisten, beachten Sie die folgenden Anforderungen:
-
Die Agent-Version muss 2407.2.0.1 oder höher sein.
-
Legen Sie im Dialogfeld Eigenschaften des Citrix WEM Benutzeranmeldedienstes den Starttyp auf Automatisch fest.
-
Melden Sie sich von Ihrem lokalen Computer ab und melden Sie sich erneut an.
Neue integrierte skriptbasierte Aufgaben zur Reduzierung des Betriebsaufwands hinzufügen
Es wurden weitere nützliche integrierte Skriptaufgaben hinzugefügt, die Administratoren helfen, integrierte skriptbasierte Aufgaben direkt zu verwenden und den Betriebsaufwand zu reduzieren. Diese Funktion löst Probleme mit nicht registrierten VDAs und legt CDF-Trace-Konfigurationen fest. Weitere Informationen finden Sie unter Skriptbasierte Aufgaben.
VHD-Datenträgerkomprimierungsbericht
Administratoren können jetzt die VHD-Datenträgerkomprimierungsberichte in der Webkonsole anzeigen, indem sie die Erfassung von VHD-Datenträgerkomprimierungsberichten aktivieren. Weitere Informationen finden Sie unter Berichte und Überwachungseinstellungen.
Profilverwaltung
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2407. Die folgenden Funktionen sind jetzt in der Webkonsole verfügbar.
-
In-Session-Profilcontainer-Failover zwischen Benutzerspeichern aktivieren Gibt an, ob das In-Session-Profilcontainer-Failover zwischen Benutzerspeichern aktiviert werden soll. Diese Funktion verbessert die Profilredundanz in der containerbasierten Lösung, indem der Umfang des Container-Failovers von nur bei Benutzeranmeldungen auf während der gesamten Sitzung erweitert wird.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen > Benutzerspeicher replizieren verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
Ordnerumleitung mit zwei neuen Optionen erweitert:
-
Umleiten zum lokalen Benutzerprofil, wodurch Sie einen Ordner zum lokalen Benutzerprofil umleiten können.
-
Inhalt an neuen Speicherort verschieben, wodurch Sie entscheiden können, ob Inhalte vom vorherigen Ordner in den neuen verschoben werden sollen, wenn Sie Umleitungszielordner festlegen oder ändern.
Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen. -
-
Mindestversion des Agenten erforderlich: 2407.1.0.1
Behobene Probleme
Juni 2024
Unterstützung für das Testen der App-Zugriffssteuerungsregeln
Sie können jetzt App-Zugriffssteuerungsregeln auf dem lokalen Computer überprüfen, bevor Sie sie in der Test- oder Produktionsumgebung bereitstellen. Weitere Informationen finden Sie unter Regelgenerator für die App-Zugriffssteuerung.
Eine GPO anzeigen
Sie können jetzt die WEM-Gruppenrichtlinieneinstellungen anzeigen. GPO-Zusammenfassungen im schreibgeschützten Modus, ohne die GPO zu bearbeiten. Diese Implementierung eliminiert das Risiko einer Fehlkonfiguration bei der Überprüfung der vorhandenen Einstellungen.
Weitere Informationen finden Sie unter Gruppenrichtlinieneinstellungen.
Unterstützung des Datenexports auf Drittanbieterplattformen für flexibles Management
Zuvor waren Sie darauf beschränkt, Berichte ausschließlich in Cloud-Speicher oder auf lokale Computer zu exportieren, was Ihre Fähigkeit, Aufgabenergebnisse effektiv zu analysieren und zu überwachen, beeinträchtigte.
Mit dieser Funktion können Sie jetzt mühelos Berichtsdaten konfigurieren und auf Drittanbieterplattformen wie Grafana exportieren. Diese Verbesserung hilft, externe Analysetools nahtlos zu integrieren und für eine umfassende Leistungsüberwachung und -analyse zu nutzen, sei es automatisch geplant oder manuell initiiert.
Weitere Informationen finden Sie unter Berichte.
Integration des WEM Health Check Tools in den WEM Tool Hub
-
Das WEM Health Check Tool ist jetzt in die Startseite des WEM Tool Hub integriert und dort aufgeführt, um den Zugriff und die Nutzung zu erleichtern. Dieses Tool führt Prüfungen auf dem WEM-Agent oder Infrastrukturserver durch und identifiziert potenzielle Probleme mit Ihrer WEM-Bereitstellung. Weitere Informationen finden Sie unter WEM Health Check Tool.
-
Mindestversion des erforderlichen Agenten: 2401.1.0.1
Hub-Agenten
-
Mit dieser Funktion können Sie den WEM-Agenten zu einer Hub-Agentenrolle hochstufen. Der Hub-Agent kann so konfiguriert werden, dass er mehrere Konfigurationssätze verwaltet, was die Nutzung von lokalen Ressourcen unterstützt. Derzeit bietet der Hub-Agent zwei wesentliche Vorteile:
-
Bereitstellung von Anwendungspaketen: Sobald der Hub-Agent konfiguriert ist, können Sie beim Hinzufügen eines Anwendungspakets Dateien aus der SMB-Freigabe in Ihrer lokalen Umgebung durchsuchen.
Hinweis:Der Hub-Agent muss so eingestellt sein, dass er die Site verwaltet, auf der sich die SMB-Freigabe befindet.-
Bedarfsgesteuerte Aufgabenausführung: Wenn Sie bedarfsgesteuerte Agentenaufgaben von der WEM-Konsole aus initiieren und der Cloud Connector nicht erreichbar ist, werden Benachrichtigungen an den Hub-Agenten gesendet, der den Konfigurationssatz verwaltet, zu dem der Ziel-Agent gehört. Der Hub-Agent versucht dann, die Ziel-Agenten im selben Subnetz zu benachrichtigen, um ihre Aufgaben auszuführen.
-
-
Weitere Informationen finden Sie unter Hub-Agenten
-
Mindestversion des erforderlichen Agenten: 2406.1.0.1
Profilmigrationstool im WEM Tool Hub
Mit dem neuen Profilmigrationstool können Sie jetzt verschiedene Profiltypen zur containerbasierten Profillösung von Citrix migrieren. Diese Funktion vereinfacht den Profilmigrationsprozess und gewährleistet einen reibungslosen Übergang und minimale Unterbrechungen der Benutzer-Workflows. Die folgenden Profiltypen werden unterstützt:
-
FSLogix-Profilcontainer
-
Citrix dateibasierte Lösung
-
Lokales Profil
Weitere Informationen finden Sie unter Profilmigrationstool.
Anwendungssicherheitsregeln für die WEM-Webkonsole
-
Mit dieser Funktion können Sie verschiedene Arten von Anwendungssicherheitsregeln erstellen und konfigurieren und diese Benutzern in der Webkonsole zuweisen. Diese Funktion verwendet denselben Workflow, der für Aktionszuweisungen verwendet wird. Sie können jetzt mit AppLocker konfigurierte Regeln importieren, um sie in WEM zu verwalten. Sie können auch den WEM Tool Hub verwenden, um Informationen abzurufen, die für die Regelkonfiguration erforderlich sind, z. B. Pfad, Herausgeber und Hashwerte. Weitere Informationen finden Sie unter Anwendungssicherheit, Dateiinformations-Viewer und Zuweisungsgruppen.
-
Mindestversion des Agenten erforderlich: 2406.1.0.1
Behobene Probleme
Mai 2024
Windows-ereignisbasierte Trigger für externe Aufgaben
-
Windows-ereignisbasierte Trigger für externe Aufgaben ermöglichen es Ihnen jetzt, externe Aufgaben (sitzungsbezogene Aufgaben) mit ihnen zu verknüpfen. Wenn die Windows-Ereignisse die definierten Kriterien erfüllen, wird der Trigger aktiviert. Dieser Trigger beginnt, die zugehörigen externen Aufgaben auszuführen, die bei der automatischen Verwaltung der sitzungsbezogenen Aufgaben basierend auf Windows-Ereignissen helfen. Weitere Informationen finden Sie unter Überlegungen.
-
Mindestversion des Agenten erforderlich: 2404.1.0.1
WEM-Agent-Basisbereitstellungsmodus
-
Ein Basisbereitstellungsmodus für den WEM-Agenten wird eingeführt, um grundlegende Agentenfunktionen wie Systemoptimierung und Anmeldedaueranalyse bereitzustellen, ohne eine Verbindung zum Infrastrukturdienst herstellen zu müssen. WEM verfügt über leistungsstarke Funktionen für die Benutzerumgebungsverwaltung, die die Bereitstellung von Backend-Komponenten wie Broker, Datenbank und Konsolen für die gesamte Bereitstellung erfordern. Einige von Ihnen möchten möglicherweise nur die grundlegenden Funktionen nutzen. Wenn Sie beispielsweise zuvor nur die Optimierungsfunktion nutzen wollten, mussten Sie alle Backend-Komponenten bereitstellen. Diese Funktion bietet jetzt eine einfache Methode zur Bereitstellung von WEM. Sie können diese Bereitstellungsmethode verwenden, um die grundlegenden WEM-Funktionen einfach zu nutzen. Das WEM-Integritätsprüfungstool führt Prüfungen für diese Agententypen durch und bietet die Möglichkeit, den Agenten als lokalen oder Dienst-Agenten neu zu konfigurieren. Sie können das Integritätsprüfungstool jetzt auf einem Agenten im Basisbereitstellungsmodus starten, um Prüfungen durchzuführen. Sie können den Agententyp auch auf lokal oder Dienst-Agent umstellen, indem Sie die erforderlichen Informationen zum Infrastrukturdienst oder zu Cloud Connectors bereitstellen. Weitere Informationen finden Sie unter Agent installieren, Basisbereitstellungs-Agenten verwalten und Windows-Analyse der Anmeldedauer.
-
Mindestversion des Agenten erforderlich: 2404.1.0.1
Profilverwaltung
Ordnerumleitungseinstellungen: Mit dieser Funktion können Sie Regelsätze für die Umleitung der Pfade lokaler Ordner an neue Speicherorte konfigurieren. Jeder Regelsatz gibt an, wohin die Ordner umgeleitet werden sollen, basierend auf den Benutzern, die darauf zugreifen.
Um die Ordnerumleitung für einen Konfigurationssatz zu konfigurieren, suchen Sie den Satz, gehen Sie zu Profile > Profile Management-Einstellungen > Ordnerumleitung und fügen Sie dann Regelsätze hinzu. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
Behobene Probleme
-
Einige Anwendungen sind nur als 32-Bit-Version verfügbar. Windows 2010 OS VDIs leiten den Pfad
system32standardmäßig nachsyswow64um, wenn der Aufrufer eine 32-Bit-Anwendung ist. Wenn die Elevation Engine versucht, auf Dateien wieOptionalFeatures.exezuzugreifen, wird die Datei nicht gefunden. Das Deaktivieren des Standardumleitungsverhaltens erhöht die Anwendung.
März 2024
Erweitertes automatisches Sicherungslimit für Konfigurationssätze
WEM bietet eine automatische Sicherung von Konfigurationssätzen. Das Limit für die automatische Sicherung wurde nun erweitert, um die Speicherung von bis zu 25 Sicherungsdateien für jeden Konfigurationssatz zu unterstützen, bevor die älteste vorhandene Datei überschrieben wird. Diese Verbesserung reduziert den Betriebsaufwand, insbesondere in großen und komplexen Umgebungen. Weitere Informationen finden Sie unter Automatische Sicherung verwalten.
Anpassen des Startmenü-Layouts für Windows 11
-
Um Zuweisungen auf Benutzerebene zu unterstützen, können Sie jetzt die WEM-Aktion JSON-Dateien für die Windows 11-Startmenükonfiguration anwenden. Mit dem neuen Tool Startmenü-Konfigurator für Windows 11 im WEM Tool Hub können Sie jetzt Anwendungen auswählen, die Sie dem Abschnitt Angeheftet des Startmenüs hinzufügen möchten, und das Layout nach Bedarf anordnen. Nachdem Sie das Layout angepasst haben, kopieren Sie die Konfigurationsdaten und fügen Sie die Daten in die Webkonsole ein, wenn Sie ein neues JSON-Objekt auf der Seite JSON-Dateien hinzufügen. Weitere Details finden Sie unter Anpassen des Startmenü-Layouts für Windows 11.
-
Mindestversion des erforderlichen Agenten: 2403.1.0.1
Tool zur Erstellung von Benutzerspeichern
Dieses Tool wurde im WEM Tool Hub eingeführt, um Sie bei der Erstellung von Benutzerspeichern zu unterstützen. Der Benutzerspeicher ist der zentrale Netwerkstandort zum Speichern von Citrix-Benutzerprofilen. Dieses Tool hilft Ihnen, Benutzerspeicher einzurichten, indem es Dateifreigaben erstellt und diesen entsprechende Berechtigungen gemäß Ihren Spezifikationen zuweist. Dieses Tool vereinfacht den Konfigurationsprozess und reduziert Fehler. Sie können wählen, ob der Benutzerspeicher auf dem aktuellen Computer (auf dem das Tool ausgeführt wird) oder auf einem anderen Computer erstellt werden soll. Weitere Details finden Sie unter Tool zur Erstellung von Benutzerspeichern.
Behobene Probleme
-
Die Spalte für den Profile Management-Zustand kann ein Fragezeichen anzeigen, selbst wenn Profile Management korrekt konfiguriert ist. Dieses Problem tritt auf, wenn das vom WEM-Agenten verwendete
UpmConfigCheck.ps1-Skript nicht wie erwartet funktioniert. Dieses Problem betrifft Maschinen, auf denen Profile Management 2203 LTSR installiert ist.
Februar 2024
Zuweisungsgruppen (Vorschau)
Mit dieser Funktion können Sie einzelne Aktionen gruppieren und deren Zuweisungen an einem Ort verwalten. Zuweisungen werden pro Aktion und nicht auf Gruppenebene erstellt. Sie können jetzt Aktionen zu einer Gruppe hinzufügen und Zuweisungsziele auswählen, Zuweisungsgruppen erstellen, bearbeiten und löschen. Zuweisungsdetails wie Filter und Optionen werden auf der Ebene des einzelnen Elements beibehalten. Weitere Details finden Sie unter Zuweisungsgruppen.
Verbesserungen der Integritätsprüfung in der Webkonsole
Sie können jetzt einen klareren und detaillierteren Einblick in den Status von Profile Management über Workspace Environment Management erhalten:
-
Ungültig: Gibt an, dass Profile Management entweder nicht gefunden oder nicht aktiviert ist.
-
Fehler: Gibt Konfigurationsprobleme in Profile Management an.
-
Warnung: Kennzeichnet einen suboptimalen Zustand von Profile Management.
-
Hinweis: Kennzeichnet einen akzeptablen Zustand von Profile Management.
-
Gut: Kennzeichnet, dass Profile Management in einem fehlerfreien Zustand ist.
Weitere Informationen finden Sie in der Beschreibung für die Spalte Profile Management-Integrität unter Statistiken.
Erweiterte Analysefunktion für die Windows-Anmeldung
-
Diese Verbesserung bietet eine detailliertere Datenanalyse für Benutzerprofil und Citrix Profile Management. Die Untermetrik Gruppenrichtlinienobjekte wird jetzt eingeführt, wobei die Untermetrik HDX-Verbindung aktiviert ist. Weitere Informationen finden Sie unter Windows-Analyse der Anmeldung.
-
Mindestversion des Agenten erforderlich: 2401.1.0.1
WEM-Integritätsprüfungstool
Sie können jetzt das eigenständige WEM-Tool öffnen, um den Status der WEM-Komponenten zu überprüfen und Fehler zu beheben. Dieses Tool kann auf WEM-Agenten oder dem Infrastrukturserver ausgeführt werden und liefert jeweils Ergebnisse für verschiedene ausgewählte (Prüf-)Elemente. Nach Abschluss einer Prüfung wird ein Bericht auf dem jeweiligen Computer gespeichert. Sie können den Debug-Modus aktivieren und die Protokolldateien am angegebenen Speicherort abrufen. Sie können auch einige Konfigurationsprobleme automatisch beheben. Weitere Informationen finden Sie unter WEM-Integritätsprüfungstool.
Januar 2024
Name der Benutzerdatenquelle
Über die Webkonsole können Sie jetzt Benutzer-Datenquellennamen (DSNs) hinzufügen und diese Benutzern zuweisen. Weitere Informationen finden Sie unter Benutzer-DSN.
Ports
Über die Webkonsole können Sie jetzt Portzuordnungen hinzufügen und diese Benutzern zuweisen. Weitere Informationen finden Sie unter Ports.
INI-Dateien
Über die Webkonsole können Sie jetzt INI-Dateivorgänge hinzufügen und diese Benutzern zuweisen. Weitere Informationen finden Sie unter INI-Dateien.
Agent-On-Demand-Aufgabenverlauf
Diese Verbesserung ermöglicht es Ihnen, den Fortschritt und die Ergebnisse von Aufgaben zu überprüfen, die in den letzten 24 Stunden initiiert wurden. Sie können den Aufgabenstatus für jeden der Ziel-Agenten sehen, nachdem Sie eine Aufgabe ausgelöst haben. Sie können auch den Verlauf der letzten Aufgaben und deren Status anzeigen. Bei Aufgaben mit Berichten können Sie diese Berichte direkt über die Registerkarte Berichte aufrufen. Weitere Informationen finden Sie unter Agenten.
Erweiterte Filterbedingungsfunktion für die Berichtsverwaltung
Diese Verbesserung ermöglicht es Ihnen, mehrere Werte zu filtern und hinzuzufügen, indem Sie jeden Wert mit einem Semikolon trennen, wenn Sie die Bedingung Ergebnisübersicht auswählen. Dies bietet eine flexible Methode für die Berichtsverwaltung, mit der Sie das System überwachen und optimieren können.
Profilverwaltung
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis einschließlich 2311. Die folgenden Funktionen sind jetzt in der Webkonsole verfügbar.
-
Benutzerspeicher-Auswahlmethode. Gibt die Methode zur Auswahl des Benutzerspeichers an, wenn mehrere Benutzerspeicher verfügbar sind. Optionen umfassen:
-
Konfigurationsreihenfolge. Ermöglicht Profile Management die Auswahl des am frühesten konfigurierten Speichers.
-
Zugriffsleistung. Ermöglicht Profile Management die Auswahl des Speichers mit der besten Zugriffsleistung.
Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen > Benutzerspeicher replizieren verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen. -
-
Dateien dieser Größe oder größer deduplizieren (MB). Gibt die Mindestgröße von Dateien an, die aus Profilcontainern dedupliziert werden sollen. Die Standardgröße beträgt 256 MB.Die Funktion ist unter jedem Konfigurationssatz verfügbar in Profile > Profile Management Settings > File deduplication > Enable file deduplication. Weitere Informationen finden Sie unter Citrix Profile Management Settings.
-
Benutzer abmelden, wenn der Profilcontainer während der Anmeldung nicht verfügbar ist. Gibt an, ob Benutzer zwangsweise abgemeldet werden sollen, wenn der Profilcontainer während der Benutzeranmeldung nicht verfügbar ist.Die Funktion ist unter jedem Konfigurationssatz verfügbar in Profile > Profile Management Settings > Profile container > Enable profile container. Weitere Informationen finden Sie unter Citrix Profile Management Settings.
-
Benutzer und Gruppen für den Zugriff auf den Profilcontainer festlegen. Gibt an, welche AD-Domänenbenutzer und -gruppen
Read & ExecuteBerechtigungen für Profilcontainer haben. Standardmäßig ist ein Profilcontainer nur für seinen Besitzer zugänglich.Die Funktion ist unter jedem Konfigurationssatz verfügbar in Profile > Profile Management Settings > Profile container. Weitere Informationen finden Sie unter Citrix Profile Management Settings. -
Mindestversion des Agenten erforderlich: 2311.1.0.1
November 2023
Automatisches Agenten-Upgrade
Die folgenden Verbesserungen wurden an der Funktion für das automatische Agenten-Upgrade vorgenommen:
-
Sie können das gewünschte Agentenpaket vom zentralisierten SMB-Freigabespeicherort auswählen und automatische Upgrades für alle Agentenmaschinen in einem Konfigurationssatz planen.
-
Sie können jetzt den Zeitraum angeben und die Wochentage planen, an denen WEM das Upgrade automatisch auf alle Agentenmaschinen in einem Konfigurationssatz ausrollen soll.
-
Sie können jetzt den Gerätenamen und die IP-Adresse von Agentenmaschinen in einem Konfigurationssatz angeben, für die WEM die Upgrades automatisch ausrollen soll. Weitere Details finden Sie unter App Package Delivery.
-
Mindestversion des Agenten erforderlich: 2310.1.0.1
Erweitertes Limit für die Funktionalität der Speichernutzungsbegrenzung
-
Diese Funktion wurde erweitert, um die Begrenzung für den Maximalwert der Funktionalität „Speichernutzungslimit“ von 4 GB auf 32 GB in 64-Bit-Betriebssystemen zu erhöhen. Diese Verbesserung bietet mehr Flexibilität basierend auf realen Situationen in der Systemumgebung des Kunden.
-
Mindestversion des Agenten erforderlich: 2310.1.0.1
Analyse der Windows-Anmeldung
Dieses Tool sammelt Daten zur Anmeldedauer und generiert Berichte über die aktuellen Anmeldedauerdaten. Jeder Anmeldebericht wird weiter kategorisiert, sodass Sie potenzielle Probleme und Engpässe identifizieren können. Weitere Informationen finden Sie unter Analyse der Windows-Anmeldung.
Berichte zu Anwendungssicherheitsprotokollen
-
Administratoren können jetzt die Anwendungssicherheitsprotokolle in der Webkonsole überprüfen, indem sie die Sammlung von Anwendungssicherheitsprotokollen pro Konfigurationssatz aktivieren und die entsprechenden Berichte abrufen. Der Administrator kann die Protokolle nach Untertyp innerhalb der Details jedes Berichts anzeigen. Weitere Informationen finden Sie unter Anwendungssicherheitsprotokolle unter Berichte und der Beschreibung für Sicherheitsprotokolle in Überwachungseinstellungen.
-
Mindestversion des Agenten erforderlich: 2310.1.0.1
Behobene Probleme
In dieser Version wurden keine Probleme festgestellt.
Oktober 2023
Registrierungseinträge
Über die Webkonsole können Sie jetzt Registrierungseinträge als zuweisbare Aktionen hinzufügen, mit denen Sie Registrierungswerte in der Benutzerumgebung erstellen, festlegen oder löschen können. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Darüber hinaus können Sie jetzt Tags zu Registrierungseinträgen hinzufügen und mehrere Registrierungseinträge gleichzeitig zuweisen. Weitere Informationen finden Sie unter Registrierungseinträge.
Verbesserungen bei erweiterten Daten in Berichten
Für Agentenberichte werden zwei neue Exportoptionen eingeführt: CSV (formatiert) und JSON (formatiert). Diese Optionen verbessern die Lesbarkeit erweiterter Daten in den Berichten. Weitere Informationen finden Sie unter Berichte exportieren.
Profile Management-Einstellungen in der Webkonsole kategorisieren
Mit dieser Funktion können Sie Ihre Ansicht der Profile Management-Einstellungen neu organisieren. Die drei integrierten Tags Dateibasiert, Containerbasiert und App-Zugriffssteuerung fungieren als Filter und helfen Ihnen, sich auf die für den ausgewählten Tag verfügbaren Einstellungen zu konzentrieren. Die zuletzt ausgewählten Tags werden als Ihre Administratorpräferenz beibehalten. Weitere Informationen finden Sie unter Profile Management-Einstellungen.
Verbesserungen bei Optimierung und Nutzungseinblicken
Mit dieser Funktion können Sie die Liste der ausgeschlossenen Anwendungen konfigurieren, indem Sie die Anwendungsnamen angeben. Sie können die ausgeschlossenen Anwendungen über die Einstellungen unter Einstellungen hinzufügen, bearbeiten und löschen. Weitere Informationen finden Sie unter Ausgeschlossene Anwendungen.
Unterstützung für Einstellungen von Dateitypzuordnungen (FTAs) in der Webkonsole
Diese Funktion ermöglicht es Administratoren, FTAs zu erstellen, zu verwalten und Benutzern zuzuweisen. Administratoren können auch das Tool Assistent für Dateitypzuordnungen im WEM Tool Hub verwenden, um die benötigten Informationen für die Konfiguration von FTAs in der Webkonsole einfach abzurufen. Weitere Informationen finden Sie unter Dateitypzuordnungen.
Erweiterte Agent-Einstellungen
-
Eine neue Einstellung Agent zur Verwendung zwischengespeicherter Domänensuchergebnisse aktivieren wurde den Agent-Einstellungen hinzugefügt. Wenn diese Option aktiviert ist, verwendet der Agent den Cache für Domänenabfrageergebnisse, um die Leistung und Ausfallsicherheit zu verbessern. Sie können auch WEM-Gruppenrichtlinien aktualisieren, wenn der Agent die Domäne nicht kontaktieren kann. Weitere Informationen finden Sie unter Agent-Einstellungen.
-
Mindestversion des Agenten erforderlich: 2309.2.0.1
Verbesserungen der Funktionalität des Integritätsprüfungsberichts in der Webkonsole
Diese Funktion verbessert die Benutzerfreundlichkeit bei der Konfiguration von Profile Management über WEM. Wenn Sie dem Link auf der Seite mit den Agent-Integritätsprüfungsergebnissen zu den Profile Management-Einstellungen folgen, können Sie die Fehler/Warnungen in den Ergebnissen sehen, wobei die entsprechende Einstellung auf der Konfigurationsseite von Profile Management in der Webkonsole hervorgehoben wird. Sie können die Einstellungen dann gemäß den im Fußbereich angezeigten Ergebnissen ändern. Weitere Informationen finden Sie unter Berichte.
Neue Version des WEM Tool Hub
Eine neue Version des WEM Tool Hub ist jetzt verfügbar:
2309.2.0.1. Diese Version enthält Leistungsverbesserungen, Unterstützung für die AAD/NDJ-Objektauswahl und Fehlerbehebungen. Weitere Informationen finden Sie unter WEM Tool Hub.
Behobene Probleme
September 2023
Unterstützung für Windows 11 und Windows Server 2022 in Citrix Optimizer
-
Wir haben die Unterstützung für Windows 11 Version 21H2 (Build 2009) und Windows Server 2022 21H2 (Build 2009) in Citrix Optimizer hinzugefügt. Sie können den WEM-Dienst jetzt verwenden, um vorlagenbasierte Systemoptimierungen für Windows 11 2009- und Windows Server 2022 2009-Maschinen durchzuführen. Darüber hinaus haben wir alle vorhandenen Vorlagen aktualisiert, um die Änderungen widerzuspiegeln, die im neuesten eigenständigen Citrix Optimizer eingeführt wurden. Informationen zur Verwendung von Citrix Optimizer finden Sie unter Citrix Optimizer.
-
Mindestversion des Agenten erforderlich: 2309.1.0.1
Erweiterungen des Limits für manuelle Sicherungen
Wir haben das maximale Limit für den manuellen Export pro Konto von 10 auf 25 erhöht. Weitere Informationen finden Sie unter Konfigurationssatz sichern.
Erweiterungen des Limits für Optimierungs- und Nutzungserkenntnisanwendungen
Wir haben das Limit für Optimierungs- und Nutzungserkenntnisanwendungen von 10 auf 20 erhöht. Weitere Informationen finden Sie unter Insights.
Registrierungseinträge (Vorschau)
Über die Webkonsole können Sie jetzt Registrierungseinträge als zuweisbare Aktionen hinzufügen, mit denen Sie Registrierungswerte in der Benutzerumgebung erstellen, festlegen oder löschen können. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Darüber hinaus können Sie jetzt Tags zu Registrierungseinträgen hinzufügen und mehrere Registrierungseinträge gleichzeitig zuweisen. Weitere Informationen finden Sie unter Registrierungseinträge.
AAD/NDJ-Objektauswahltool
-
Sie können jetzt App-Zugriffsregeln AAD-Benutzern/-Gruppen und NDJ-Maschinen zuweisen, zusätzlich zu den derzeit unterstützten AD-Benutzern/-Gruppen und in die Domäne eingebundenen Maschinen. Ein Tool AAD/NDJ-Objektauswahl ist jetzt in der Webkonsole verfügbar, wo Sie die Objektdaten abrufen und in den Regelgenerator einfügen können. Weitere Informationen finden Sie unter Zuweisen von App-Zugriffsregeln zu AAD-Benutzern/-Gruppen und NDJ-Maschinen.
-
Mindestversion des erforderlichen Agents: 2309.1.0.1
Dateisystemoperationen in der Webkonsole
Administratoren können jetzt über die Webkonsole Dateisystemoperationen erstellen und verwalten und diese den Benutzern zuweisen. Weitere Informationen finden Sie unter Dateisystemoperationen.
Profile Management-Einstellungen auf Benutzerebene
Mit dieser Funktion können Sie Profile Management-Einstellungen auf Benutzerebene für Anpassung und präzise Kontrolle konfigurieren. Verwenden Sie diese Funktion, um spezifische Profile Management-Einstellungen auf einzelne Benutzer oder Benutzergruppen anzuwenden und die Profilerfahrung nach Bedarf anzupassen. Weitere Informationen finden Sie unter Profile Management-Einstellungen auf Benutzerebene.
Support-Berichterstellung über Agentenberichte
-
Administratoren können jetzt die Protokolle zur Privilegienerhöhung in der Webkonsole überprüfen, indem sie die Erfassung von Sicherheitsprotokollen pro Konfigurationssatz aktivieren und die entsprechenden Berichte abrufen. Der Administrator kann die Protokolle nach Untertyp innerhalb der Details jedes Berichts anzeigen. Weitere Informationen finden Sie in der Beschreibung für Sicherheitsprotokolle unter Überwachungseinstellungen.
-
Mindestversion des Agenten erforderlich: 2309.1.0.1
Profilverwaltung
-
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2308. Die folgenden Funktionen sind jetzt in der Webkonsole verfügbar:
-
VHD-Autoerweiterung für Profilcontainer aktivieren. Wenn diese Option aktiviert ist, wird der Profilcontainer bei Erreichen einer Auslastung von 90 % automatisch um 10 GB erweitert, mit einer maximalen Kapazität von 80 GB. Je nach Bedarf können Sie die Standardeinstellungen für die automatische Erweiterung mit den folgenden Optionen anpassen: Schwellenwert für automatische Erweiterung (%), Inkrement für automatische Erweiterung (GB), Grenzwert für automatische Erweiterung (GB).Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Profilcontainer verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
Standardkapazität von VHD-Containern. Gibt die Standardspeicherkapazität (in GB) jedes VHD-Containers an.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
Exklusiven Zugriff auf Profilcontainer aktivieren. Wenn diese Option aktiviert ist, lässt der Profilcontainer nur einen Zugriff gleichzeitig zu.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
Exklusiven Zugriff auf OneDrive-Container aktivieren. Wenn diese Option aktiviert ist, lässt der OneDrive-Container nur einen Zugriff gleichzeitig zu.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
UWP-App-Roaming aktivieren. Wenn diese Option aktiviert ist, roamen UWP-Apps (Universal Windows Platform) mit den Benutzern. Dadurch können Benutzer von verschiedenen Computern auf dieselben UWP-Apps zugreifen.Die Funktion ist unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
-
-
Mindestversion des Agenten erforderlich: 2307.1.0.1
Aufgabeneinstellungen konfigurieren
Eine neue Option Aufgabeneinstellungen konfigurieren wird auf der Seite Skriptbasierte Aufgaben eingeführt, die Sie zum spezifisch ausgewählten gefilterten Aufgabenassistenten auf der Seite Einstellungen für skriptbasierte Aufgaben führt. Weitere Informationen finden Sie unter Option zum Konfigurieren von Aufgabeneinstellungen.
Neue Version von WEM Tool Hub
Eine neue Version von WEM Tool Hub ist jetzt verfügbar:
2309.1.0.1. Diese Version enthält Leistungsverbesserungen, Unterstützung für die AAD/NDJ-Objektauswahl und Fehlerbehebungen. Weitere Informationen finden Sie unter WEM Tool Hub.
Behobene Probleme
-
Die Spalte für den Integritätsstatus von Profile Management zeigt möglicherweise Fehler an, selbst wenn Profile Management korrekt konfiguriert ist. Dieses Problem tritt auf, weil das vom WEM-Agent verwendete Skript
UpmConfigCheck.ps1nicht wie erwartet funktioniert. Dieses Problem betrifft Maschinen, bei denen die Profile Management-Einstellung Pfad zur Protokolldatei aktiviert ist und der Pfad%SystemRoot%enthält.
Juli 2023
Profile Management-Einstellungen auf Benutzerebene (Vorschau)
-
Mit dieser Funktion können Sie Profile Management-Einstellungen auf Benutzerebene für Anpassung und präzise Steuerung konfigurieren. Verwenden Sie diese Funktion, um bestimmte Profile Management-Einstellungen auf einzelne Benutzer oder Benutzergruppen anzuwenden und die Profilerfahrung nach Bedarf anzupassen. Weitere Informationen finden Sie unter Profile Management-Einstellungen auf Benutzerebene.
-
Um diese Funktion zu aktivieren, gehen Sie zu Home, klicken Sie auf das Symbol für Vorschaufunktionen in der oberen rechten Ecke und aktivieren Sie Profile Management-Einstellungen auf Benutzerebene. Siehe Vorschaufunktionen.
Verbesserte Ereignisprotokollierung des WEM-Agenten
Wir haben die Ereignisprotokollierung des WEM-Agenten verbessert, um die Fehlerbehebungsfunktionen zu optimieren. Die Verbesserungen umfassen:
-
Umfassende Ereignisprotokolle: Wir haben umfassende Ereignisprotokolle bereitgestellt, die Ihnen ein vollständiges Bild der Agentenaktivitäten vermitteln.
-
Eindeutige Ereignis-IDs: Jedes Ereignisprotokoll hat jetzt eine eindeutige ID, was Ihnen das Filtern und Identifizieren spezifischer Ereignisse erleichtert.
Weitere Informationen finden Sie unter Agentenereignisprotokolle.
Unterstützung des Microsoft Edge-Browsers für WEM Transformer
-
Der WEM Transformer unterstützt jetzt die neueste Version des Microsoft Edge-Browsers.
-
Mindestversion des Agenten erforderlich: 2307.1.0.1
JSON-Objektzuweisung
-
Sie können jetzt JSON-Objekte hinzufügen und zuweisen, um JSON-Dateien zu erstellen oder zu ändern. Mit dieser Funktion können Sie personalisierte Einstellungen auf Anwendungen mit einer JSON-Konfigurationsdatei anwenden (z. B. Microsoft Teams). Diese Funktion ist nur in der Webkonsole verfügbar. Weitere Informationen finden Sie unter Aktionen.
-
Mindestversion des Agenten erforderlich: 2306.1.0.1
Lokale Anwendungen für den Schnellzugriff hinzufügen
-
Mit dieser Funktion können Sie lokale Anwendungen zum WEM Tool Hub für den Schnellzugriff hinzufügen. Die hinzugefügten Anwendungen gelten als Ihre persönlichen Daten und bleiben erhalten, wenn Sie innerhalb der Profile Management-Umgebung den Computer wechseln. Sie können mehrere Anwendungen gleichzeitig hinzufügen und entfernen. Weitere Informationen finden Sie unter Lokale Anwendungen für den Schnellzugriff hinzufügen.
Neue Version des WEM Tool Hub
Eine neue Version des WEM Tool Hub ist jetzt verfügbar:
2307.1.0.1. Die Version enthält Leistungsverbesserungen und Fehlerbehebungen. Weitere Informationen finden Sie unter WEM Tool Hub.
Juni 2023
Verbesserungen beim CPU-Spitzenschutz
-
Diese Version enthält Verbesserungen der Funktion zum CPU-Spitzenschutz, die Ihnen eine präzisere Kontrolle ermöglichen. Die Verbesserungen umfassen die folgenden Änderungen:
-
Wir haben die Optionen für den CPU-Spitzenschutz mit intuitiver Logik neu organisiert, um die Konfiguration zu erleichtern.
-
Beim Anpassen des CPU-Spitzenschutzes können Sie das CPU-Auslastungslimit jetzt mit Nicht-Ganzzahlwerten konfigurieren.
-
Eine neue Option, Limit relativ zu einem einzelnen CPU-Kern festlegen, ist jetzt verfügbar, mit der Sie ein Limit für die CPU-Auslastung basierend auf einem einzelnen CPU-Kern als Referenz festlegen können.
Weitere Informationen finden Sie unter CPU-Spitzenschutz. -
-
Mindestversion des Agenten erforderlich: 2306.1.0.1
Umgebungsvariablen
-
Über die Webkonsole können Sie jetzt Umgebungsvariablen als zuweisbare Aktionen hinzufügen. Bei der Zuweisung werden diese Umgebungsvariablen in der Benutzerumgebung erstellt oder festgelegt. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Weitere Informationen finden Sie unter Umgebungsvariablen.
-
Mindestversion des Agenten erforderlich: 2306.1.0.1
Unterstützung dynamischer Token für Gruppenrichtlinieneinstellungen
Sie können jetzt dynamische Token in Gruppenrichtlinieneinstellungen verwenden. Diese Funktion ermöglicht eine anpassungsfähigere Richtlinienkonfiguration in verschiedenen Umgebungen, reduziert die manuelle Konfiguration und vereinfacht die Richtlinienverwaltung. Weitere Informationen finden Sie unter Unterstützung dynamischer Token für Gruppenrichtlinieneinstellungen.
Verarbeitungsergebnisse von Gruppenrichtlinieneinstellungen
Diese Version führt die Funktion für den Bericht über die Verarbeitungsergebnisse von Aktionen ein. Mit dieser Funktion können Sie jetzt die Ergebnisse jeder einem Benutzer zugewiesenen Aktion in einem konsolidierten Bericht anzeigen, der alle 4 Stunden aktualisiert wird. Der Bericht enthält Informationen wie den Namen der Aktion, den zugewiesenen Benutzer, den verwendeten Filter und das Verarbeitungsergebnis. Diese Funktion ist für alle Aktionen konzipiert, unterstützt derzeit jedoch nur die Verarbeitungsergebnisse von Gruppenrichtlinieneinstellungen. Um die Funktion zu nutzen, aktivieren Sie zuerst die Ergebniserfassung für Gruppenrichtlinieneinstellungen. Weitere Informationen finden Sie unter Berichte und Überwachungseinstellungen.
JSON-Objektzuweisung (Vorschau)
-
Sie können jetzt JSON-Objekte hinzufügen und zuweisen, um JSON-Dateien zu erstellen oder zu ändern. Mit dieser Funktion können Sie personalisierte Einstellungen auf Anwendungen mit einer JSON-Konfigurationsdatei anwenden (z. B. Microsoft Teams). Diese Funktion ist nur in der Webkonsole verfügbar. Weitere Informationen finden Sie unter Aktionen.
-
Um diese Funktion zu aktivieren, gehen Sie zu Home, klicken Sie auf das Symbol für Vorschaufunktionen in der oberen rechten Ecke und aktivieren Sie die JSON-Objektzuweisung. Siehe Vorschaufunktionen.
-
Mindestversion des Agenten erforderlich: 2306.1.0.1
Mai 2023
Profile Management-Sicherung und schnelle Einrichtung
-
Sie können jetzt Ihre Profile Management-Einstellungen sichern und wiederherstellen. Weitere Informationen finden Sie unter Sichern und Wiederherstellen. Darüber hinaus ist jetzt eine Schnellinstallationsfunktion verfügbar, mit der Sie Profile Management schnell einrichten können, egal ob Sie mit einer neuen Vorlage beginnen oder aus einer Sicherung wiederherstellen möchten. Weitere Informationen finden Sie unter Schnelleinrichtung.
-
Mindestversion des Agenten erforderlich: 2304.2.0.1
Netzwerklaufwerke
-
Über die Webkonsole können Sie jetzt Netzlaufwerke als zuweisbare Aktionen hinzufügen. Nach der Zuweisung stehen diese Netzlaufwerke zur Verwendung auf dem Desktop des Benutzers zur Verfügung. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Weitere Informationen finden Sie unter Aktionen.
-
Mindestversion des Agenten erforderlich: 2304.2.0.1
Virtuelle Laufwerke
-
Über die Webkonsole können Sie jetzt virtuelle Laufwerke als zuweisbare Aktionen hinzufügen. Nach der Zuweisung stehen diese virtuellen Laufwerke zur Verwendung auf dem Desktop des Benutzers zur Verfügung. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Weitere Informationen finden Sie unter Aktionen.
-
Mindestversion des Agenten erforderlich: 2304.2.0.1
Verbesserte erweiterte Einstellungen jetzt in der Webkonsole verfügbar
Erweiterte Einstellungen wurden in die Webkonsole migriert und sind unter Erweiterte Einstellungen in jedem Konfigurationssatz verfügbar. Wir haben die Einstellungen neu organisiert, um eine bessere Benutzererfahrung zu bieten. Weitere Informationen finden Sie unter Erweiterte Einstellungen.
Startseite festlegen
Sie können jetzt eine der folgenden Seiten als Startseite festlegen, sodass Sie jedes Mal, wenn Sie sich bei der Webkonsole anmelden, darauf landen:
-
Agenten
-
Berichte
-
Benutzerstatistiken
-
Nutzungseinblicke
-
Optimierungseinblicke
-
Profile Container-Einblicke
Wenn keine Startseite festgelegt ist, landen Sie stattdessen auf der Startseite. Nachdem Sie Ihre Startseite festgelegt haben, können Sie schnell darauf zugreifen, indem Sie auf das Blitzsymbol ( ) in der linken Navigation der Konsole klicken.
Neue Version von WEM Tool Hub
Eine neue Version von WEM Tool Hub ist jetzt verfügbar: 2304.2.0.1. Die Version enthält Leistungsverbesserungen und Fehlerbehebungen. Weitere Informationen finden Sie unter WEM Tool Hub.
Behobene Probleme
-
Die Spalte für den Integritätsstatus von Profile Management zeigt möglicherweise Fehler an, selbst wenn Profile Management korrekt konfiguriert ist. Dieses Problem tritt auf, weil das vom WEM-Agent verwendete
UpmConfigCheck.ps1Skript nicht wie erwartet funktioniert. Dieses Problem betrifft Maschinen mit nur einem Systemvolume.
April 2023
App-Zugriffssteuerung
-
Über die Webkonsole können Sie jetzt Regeln hinzufügen, um den Benutzerzugriff auf Elemente wie Dateien, Ordner und Registrierungen zu steuern. Ein typischer Anwendungsfall ist die Anwendung von Regeln zur Steuerung des Benutzerzugriffs auf auf Maschinen installierte Apps – ob Apps für relevante Benutzer unsichtbar gemacht werden sollen. Diese Funktion kann die Anwendungs- und Imageverwaltung vereinfachen. Beispielsweise können Sie mit dieser Funktion identische Maschinen an verschiedene Abteilungen liefern und dabei deren unterschiedliche Anwendungsanforderungen erfüllen, wodurch die Anzahl der Images reduziert wird. Weitere Informationen finden Sie unter App-Zugriffssteuerung.
-
Mindestversion des Agent erforderlich: 2304.1.0.1
Drucker
-
Über die Webkonsole können Sie jetzt Drucker hinzufügen, die Sie Ihren Benutzern zuweisen können. Nach der Zuweisung stehen diese Drucker zur Verwendung auf dem Desktop des Benutzers zur Verfügung. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Weitere Informationen finden Sie unter Aktionen.
-
Mindestversion des Agent erforderlich: 2304.1.0.1
WEM Tool Hub (Vorschau)
Die folgenden beiden Tools sind jetzt im WEM Tool Hub verfügbar:
-
Drucker-Assistent. Verwenden Sie ihn, um eine Liste der Drucker von Ihrem Druckserver abzurufen, damit Sie diese als zuweisbare Aktionen in der Verwaltungskonsole hinzufügen können.
-
Regelgenerator für die App-Zugriffssteuerung. Verwenden Sie ihn, um Regeln zu erstellen, die den Benutzerzugriff auf Elemente wie Dateien, Ordner und Registrierungen steuern. Die Regeln werden über Citrix Profile Management implementiert. Ein typischer Anwendungsfall ist die Anwendung von Regeln zur Steuerung des Benutzerzugriffs auf auf Maschinen installierte Apps – ob Apps für relevante Benutzer unsichtbar gemacht werden sollen.
Weitere Informationen finden Sie unter WEM Tool Hub.
Profilverwaltung
-
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2303. Die folgenden Funktionen sind jetzt sowohl in der Legacy-Konsole als auch in der Webkonsole verfügbar.
-
Aktives Zurückschreiben bei Sitzungssperre und -trennung aktivieren. Wenn diese Option aktiviert ist, werden Profil-Dateien und -Ordner nur dann zurückgeschrieben, wenn eine Sitzung gesperrt oder getrennt wird. Wenn sowohl diese Option als auch die Option Aktives Zurückschreiben der Registrierung aktivieren aktiviert sind, werden Registrierungseinträge nur dann zurückgeschrieben, wenn eine Sitzung gesperrt oder getrennt wird.
-
In der Webkonsole ist die Funktion unter jedem Konfigurationssatz in Profile > Profile Management Settings > Basic settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
In der Legacy-Konsole ist die Funktion unter Policies and Profiles > Citrix Profile Management Settings > Main Citrix Profile Management Settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
-
App-Zugriffssteuerung aktivieren. Wenn aktiviert, steuert Profile Management den Benutzerzugriff auf Elemente (wie Dateien, Ordner und Registrierungen) basierend auf den von Ihnen bereitgestellten Regeln.
-
In der Webkonsole ist die Funktion unter jedem Konfigurationssatz in Profile > Profile Management Settings > App access control verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
In der Legacy-Konsole ist die Funktion unter Policies and Profiles > Citrix Profile Management Settings > App Access Control verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
-
VHD-Datenträgerkomprimierung aktivieren. Wenn aktiviert, werden VHD-Datenträger beim Abmelden des Benutzers automatisch komprimiert, wenn bestimmte Bedingungen erfüllt sind. Diese Option ermöglicht es Ihnen, den von Profilcontainern, OneDrive-Containern und Spiegelordnercontainern belegten Speicherplatz zu sparen.
-
In der Webkonsole ist die Funktion unter jedem Konfigurationssatz in Profile > Profile Management Settings > Profile container verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
In der Legacy-Konsole ist die Funktion unter Policies and Profiles > Citrix Profile Management Settings > Profile Container Settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
-
Freier Speicherplatzanteil zum Auslösen der VHD-Datenträgerkomprimierung festlegen, Anzahl der Abmeldungen zum Auslösen der VHD-Datenträgerkomprimierung festlegen und Defragmentierung für VHD-Datenträgerkomprimierung deaktivieren. Wenn VHD-Datenträgerkomprimierung aktivieren aktiviert ist, verwenden Sie diese drei Richtlinien, um die Standardeinstellungen und das Verhalten der VHD-Komprimierung anzupassen.
-
In der Webkonsole ist die Funktion unter jedem Konfigurationssatz in Profile > Profile Management Settings > Advanced settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
In der Legacy-Konsole ist die Funktion unter Policies and Profiles > Citrix Profile Management Settings > Advanced Settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management Setting.
-
-
-
Mindestversion des Agenten erforderlich: 2304.1.0.1
Februar 2023
Anwendungen
-
Über die Webkonsole können Sie jetzt Anwendungen hinzufügen, die Sie Ihren Benutzern zuweisen möchten. Nach der Zuweisung werden Verknüpfungen für diese Anwendungen auf dem Desktop, im Startmenü oder in der Taskleiste erstellt, je nach Ihrer Konfiguration. Die Funktion wurde verbessert, um eine bessere Benutzererfahrung zu bieten. Weitere Informationen finden Sie unter Actions.
-
Mindestversion des Agenten erforderlich: 2302.1.0.1
WEM Tool Hub (Vorschau)
Ein Toolset, der WEM Tool Hub, ist jetzt für WEM-Administratoren verfügbar. Es enthält eine Sammlung von Tools, die darauf abzielen, die Konfiguration für Administratoren zu vereinfachen. Um es herunterzuladen, gehen Sie zu Citrix Cloud > WEM service > Utilities. Weitere Informationen finden Sie unter WEM Tool Hub.
Neue Einstellungen für externe Aufgaben hinzugefügt
Bei der Verwendung externer Aufgaben in der Webkonsole können Sie jetzt direkt konfigurieren, wann der Agent externe Aufgaben verarbeitet, ohne für die zugehörigen Einstellungen zu Legacy Console > Advanced Settings wechseln zu müssen. Die neu hinzugefügten Einstellungen sind:
-
Externe Aufgaben bei der Anmeldung und Aktualisierung verarbeiten
-
Externe Aufgaben bei der erneuten Verbindung verarbeiten
Diese Verbesserung bietet auch detaillierte Informationen dazu, wie sichergestellt werden kann, dass der Agent externe Aufgaben verarbeitet. Weitere Informationen zu externen Aufgaben finden Sie unter Aktionen.
Behobene Probleme
-
Die Funktion zur Rechteerweiterung funktioniert möglicherweise nicht wie erwartet. Das Problem tritt auf, weil das zum Signieren der Citrix WEM-Software verwendete Zertifikat abgelaufen ist. Als Problemumgehung umgehen Sie die Zertifikatsgültigkeitsprüfung, indem Sie einen DWORD-Registrierungswert unter
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Norskale\Agent Hosterstellen und den Wert auf 1 setzen.
Januar 2023
Verbesserungen beim automatischen Agent-Upgrade
-
Die Funktion für das automatische Agent-Upgrade wurde in die Webkonsole migriert und ist unter Erweiterte Einstellungen > Agent-Einstellungen in jedem Konfigurationssatz verfügbar. Die Funktion bietet jetzt eine bessere Benutzererfahrung und zusätzliche Funktionen. Zusätzlich zur Planung automatischer Upgrades für die Agents haben Sie jetzt die Flexibilität zu steuern, ob Agent-Upgrades auf persistente oder nicht-persistente Maschinen angewendet werden sollen. Weitere Informationen finden Sie unter Erweiterte Einstellungen.
-
Erforderliche Mindest-Agent-Version: 2301.1.0.1
Nicht in die Domäne eingebundene Agents automatisch an gewünschte Konfigurationssätze binden
-
Sie können jetzt Bindungsregeln für nicht gebundene Agents einrichten, die nicht in die Domäne eingebunden sind. Diese Regeln legen fest, welchem Konfigurationssatz die entsprechenden Agents zugewiesen werden sollen. Diese Funktion vereinfacht das Hinzufügen von nicht domänengebundenen Agents, die von WEM verwaltet werden sollen. Weitere Informationen finden Sie unter Verzeichnisobjekte.
-
Mindestversion des erforderlichen Agents: 2301.1.0.1
Unterstützung für die Zuweisung von GPOs zu Organisationseinheiten
-
Über die Webkonsole können Sie GPOs jetzt Organisationseinheiten zuweisen. Dadurch entfällt die Notwendigkeit, Ihre Active Directory-Struktur für die Verwendung mit WEM zu ändern. Weitere Informationen finden Sie unter Zuweisungsziel hinzufügen.
-
Mindestversion des erforderlichen Agents: 2301.1.0.1
November 2022
Externe Aufgabe
-
Über die Webkonsole können Sie jetzt externe Aufgaben erstellen, die Sie Ihren Benutzern zuweisen können. Externe Aufgaben können Skripte oder Anwendungen sein. Geben Sie an, wann externe Aufgaben ausgeführt werden sollen, um Ihre Benutzerumgebung präzise und effektiv zu verwalten. Darüber hinaus bietet die Webkonsole eine zusätzliche Funktion für externe Aufgaben – Sie können den geplanten Trigger mit externen Aufgaben verknüpfen, um die Ausführung zu planen. Weitere Informationen finden Sie unter Externe Aufgaben.
-
Mindestversion des erforderlichen Agents: 2211.1.0.1
Agents laden Konfigurationsdaten nur bei Bedarf herunter
-
Bisher haben WEM-Agents regelmäßig eine Verbindung zum WEM-Dienst hergestellt, um Konfigurationsdaten herunterzuladen, unabhängig davon, ob eine Konfigurationsänderung vorlag oder nicht. Agents prüfen jetzt regelmäßig beim Dienst, ob Konfigurationsänderungen vorgenommen wurden:
-
Wenn ja, laden die Agents die Konfigurationsdaten herunter.
-
Wenn nein, werden die Konfigurationsdaten nicht heruntergeladen.
Diese Verbesserung reduziert den Bandbreitenverbrauch erheblich, insbesondere bei großen Bereitstellungen mit vielen Agents. -
-
Mindestversion des erforderlichen Agents: 2211.1.0.1
Behobene Probleme
-
Wenn Sie Einstellungen aus einer früheren Sicherung wiederherstellen, treten Probleme mit benutzerbezogenen Anmeldeinformationen auf.
-
In der Legacy-Konsole können Sie an den Anmeldeinformationen vorgenommene Änderungen nicht speichern.
-
-
Eine Anwendungssicherheitsregel funktioniert nicht, wenn beide der folgenden Bedingungen erfüllt sind:
-
Es handelt sich um eine Ausnahmeregel des Typs „Herausgeber“.
-
Filterverbesserungen
-
Mit dieser Funktion können Sie die Operatoren UND und ODER verwenden, um Filter zu erstellen. Sie können die Operatoren verwenden, um zwei oder mehr Bedingungen zu einer zusammengesetzten Bedingung zu kombinieren. Diese Funktion bietet Ihnen mehr Flexibilität beim Erstellen von Filtern zur Verwendung mit Zuweisungen und Skriptaufgaben. Weitere Informationen finden Sie unter Filter.
-
Mindestversion des erforderlichen Agenten: 2210.2.0.1
Oktober 2022
Zusätzliche Triggertypen verfügbar
-
Die folgenden integrierten Triggertypen sind jetzt verfügbar, wenn Sie Trigger erstellen:
-
Maschinenherunterfahren. Aktiviert den Trigger, wenn Maschinen heruntergefahren werden.
-
Maschinenstart. Aktiviert den Trigger, wenn Maschinen gestartet werden.
-
-
Sie können Trigger dieser Typen erstellen und ihnen Aufgaben zuordnen. Bei Aktivierung starten die Trigger diese Aufgaben in der Benutzerumgebung. Die beiden zusätzlichen Triggertypen bieten Ihnen mehr Flexibilität bei der Steuerung, wann Ihre skriptgesteuerten Aufgaben ausgeführt werden sollen. Weitere Informationen finden Sie unter Trigger.
-
Mindestversion des erforderlichen Agenten: 2210.1.0.1
Unterstützung für die Verwendung von Aufgabenergebnissen als Trigger
-
Die folgenden Triggertypen sind jetzt verfügbar, wenn Sie Trigger erstellen
-
Ergebnis der Cloud-Integritätsprüfung. Aktiviert den Trigger, wenn die Cloud-Integritätsprüfung bestimmte Integritätsstatus zurückgibt.
-
Ergebnis der Profile Management-Integritätsprüfung. Aktiviert den Trigger, wenn die Profile Management-Integritätsprüfung bestimmte Integritätsstatus zurückgibt.
-
Ergebnis einer benutzerdefinierten Skriptaufgabe. Aktiviert den Trigger, wenn skriptgesteuerte Aufgaben bestimmte Ergebnisse zurückgeben.
Sie können Trigger dieser Typen erstellen und ihnen Aufgaben zuordnen. Bei Aktivierung starten die Trigger diese Aufgaben in der Benutzerumgebung. Diese Triggertypen ermöglichen Ihnen die automatische Verwaltung Ihrer Benutzerumgebungen basierend auf den Ergebnissen der Aufgabenausführung. Weitere Informationen finden Sie unter Trigger. -
-
Mindestversion des erforderlichen Agenten: 2210.1.0.1
Profilverwaltung
-
Workspace Environment Management unterstützt jetzt alle unterstützten Versionen von Profile Management bis 2209. Die folgende Funktion ist jetzt sowohl in der Legacy-Konsole als auch in der Webkonsole verfügbar.
-
Dateideduplizierung. Wenn diese Option aktiviert ist, entfernt Profile Management doppelte Dateien aus dem Benutzerspeicher und speichert eine Kopie davon an einem zentralen Speicherort. Dadurch wird die Last auf den Benutzerspeicher durch Vermeidung von Dateiduplizierung reduziert, wodurch Ihre Speicherkosten gesenkt werden.
-
In der Webkonsole ist die Funktion unter jedem Konfigurationssatz in Profile > Profile Management-Einstellungen > Dateideduplizierung verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
In der Legacy-Konsole ist die Funktion unter Richtlinien und Profile > Citrix Profile Management-Einstellungen > Dateideduplizierung verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
-
Multi-Session-Write-Back für Profilcontainer aktivieren. Ersetzt Multi-Session-Write-Back für FSLogix-Profilcontainer aktivieren aus früheren Versionen, um die Multi-Session-Write-Back-Unterstützung für Citrix Profile Management-Profilcontainer zu ermöglichen.
-
Profilstreaming für Ordner aktivieren. Wenn diese Option aktiviert ist, werden Ordner nur abgerufen, wenn auf sie zugegriffen wird.
-
Freier Speicherplatzanteil zum Auslösen der VHD-Datenträgerkomprimierung festlegen, Anzahl der Abmeldungen zum Auslösen der VHD-Datenträgerkomprimierung festlegen und Defragmentierung für VHD-Datenträgerkomprimierung deaktivieren. Wenn VHD-Datenträgerkomprimierung aktivieren aktiviert ist, verwenden Sie diese drei Richtlinien, um die Standardeinstellungen und das Verhalten der VHD-Komprimierung anzupassen.
-
In der Webkonsole ist die Funktion unter jedem Konfigurationssatz verfügbar in Profile > Profile Management-Einstellungen > Erweiterte Einstellungen. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
In der Legacykonsole ist die Funktion verfügbar unter Richtlinien und Profile > Citrix Profile Management-Einstellungen > Erweiterte Einstellungen. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
-
-
Mindestversion des Agent erforderlich: 2210.1.0.1
Registrierungsstatus von Agents anzeigen
In der Webkonsole ist jetzt eine Registerkarte, Registrierungen, verfügbar unter Überwachung > Verwaltung > Agents. Auf der Registerkarte können Sie den Registrierungsstatus der Agents in Ihrer WEM-Bereitstellung anzeigen. Mithilfe dieser Informationen können Sie Probleme bei der Agent-Registrierung beheben. Weitere Informationen finden Sie unter Verwaltung.
Unterstützung für das Klonen von Zuweisungszielen
Sie können jetzt Zuweisungsziele (Benutzer und Gruppen) von einem Konfigurationssatz in einen anderen klonen, ohne sie von Grund auf neu hinzufügen zu müssen. Weitere Informationen finden Sie unter Zuweisungsziele.
Behobene Probleme
-
In der Webkonsole funktioniert der Filter Letzte Anmeldung möglicherweise nicht wie erwartet, wenn Sie ihn verwenden, um Ergebnisse in Überwachung > Verwaltung > Benutzerstatistiken zu verfeinern. Das Problem tritt auf, wenn Sie das Enddatum nicht angeben. Als Workaround geben Sie ein Enddatum an, wenn Sie den Filter verwenden.
September 2022
Installieren und Aktualisieren: Workspace Environment Management-Agent
Der Workspace Environment Management-Agent ist nicht mehr als zusätzliche Komponente in der VDA-Installation enthalten. Verwenden Sie zur Installation das eigenständige WEM-Agent-Installationsprogramm oder das vollständige Produktinstallationsprogramm auf der Citrix Virtual Apps and Desktops-Produkt-ISO.
August 2022
Windows-Ereignisse als Trigger verwenden
-
Ein neuer Triggertyp, Windows-Ereignis, ist jetzt verfügbar, wenn Sie Trigger erstellen. Damit können Sie einen Windows-ereignisbasierten Trigger erstellen. Sie können dann Aufgaben damit verknüpfen. Wenn die Windows-Ereignisse die definierten Kriterien erfüllen, wird der Trigger aktiviert und startet die zugehörigen Aufgaben. Dieser Triggertyp ermöglicht es Ihnen, Ihre Benutzerumgebungen automatisch basierend auf Windows-Ereignissen zu verwalten. Weitere Informationen finden Sie unter Trigger.
-
Mindestversion des Agent erforderlich: 2208.1.0.1
Dateifreigaben für Dateidownloads auf Agentenseite verwenden
-
Bisher erfolgten Dateidownloads auf der Agentenseite immer über Citrix Cloud. Sie können jetzt Dateidownloads auf der Agentenseite über Dateifreigaben erfolgen lassen. Dies reduziert die Netzwerkressourcen, die für andere kritische Vorgänge benötigt werden. Diese Funktion reduziert den Netzwerkverkehr und verkürzt die Zeit zum Herunterladen von Dateien auf Agentenmaschinen. Weitere Informationen finden Sie unter Dateifreigaben.
-
Mindestversion des erforderlichen Agents: 2208.1.0.1
Timeouts für Skriptaufgaben festlegen
-
Beim Konfigurieren einer Skriptaufgabe ist jetzt die Option Timeout-Wert festlegen verfügbar. Mit dieser Option können Sie die Zeit (in Minuten) angeben, nach der die Aufgabe zwangsweise beendet wird. Wenn Sie kein Timeout angeben, läuft die Aufgabe möglicherweise weiter und verhindert so die Ausführung anderer Aufgaben. Weitere Informationen finden Sie unter Einstellungen für Skriptaufgaben.
-
Mindestversion des erforderlichen Agents: 2207.2.0.1
Benutzer zur Registrierung von Agents einladen
-
In der Webkonsole ist jetzt ein neuer Knoten, Registrierung, verfügbar. Der Knoten enthält zwei Seiten:
-
Registrierte Agents. Listet alle registrierten Agents auf. Sie können sie nach Bedarf verwalten.
-
Einladung. Ermöglicht das Senden von Registrierungseinladungen an Benutzer. Jede Einladung enthält einen Einladungscode und die Schritte, die zum Abschluss der Registrierung erforderlich sind.
Weitere Informationen finden Sie unter Registrierung. -
-
Mindestversion des erforderlichen Agents: 2207.2.0.1
Skriptaufgaben kontextualisieren
-
Beim Konfigurieren einer Skriptaufgabe ist jetzt in Allgemein die Option Filter verfügbar. Mit dieser Option können Sie einen Filter verwenden, um die Aufgabe zu kontextualisieren. Infolgedessen führt der WEM-Agent die Aufgabe nur aus, wenn alle Bedingungen im ausgewählten Filter erfüllt sind. Weitere Informationen finden Sie unter Eine Skriptaufgabe konfigurieren.
-
Mindestversion des erforderlichen Agents: 2207.2.0.1
Juli 2022
Unterstützung für die Durchführung administrativer Aufgaben für nicht in die Domäne eingebundene und registrierte Agents
-
Sie können jetzt administrative Aufgaben (wie das Aktualisieren des Caches, das Zurücksetzen von Einstellungen und das Abrufen von Agent-Informationen) für nicht in die Domäne eingebundene und registrierte Agents über die Verwaltungskonsole ausführen, genau wie für andere Agents. Technisch gesehen handelt es sich bei dieser Funktion um eine andere Implementierung. Die Ziel-Agents werden nicht sofort über die Ausführung dieser Aufgaben benachrichtigt. Die Benachrichtigungen werden gesendet, wenn die Ziel-Agents oder andere Agents im selben Subnetz eine Verbindung zu Citrix Cloud herstellen, um die Einstellungen zu aktualisieren. Es kann also zu einer Verzögerung kommen, bis die Aufgaben auf Agent-Seite ausgeführt werden. Je mehr Agents Sie im selben Subnetz haben, desto kürzer ist die Verzögerung.
-
Diese Funktion ist sowohl in der Legacy-Konsole als auch in der Webkonsole verfügbar.
-
Navigieren Sie in der Webkonsole zu Überwachung > Verwaltung > Agents. Weitere Informationen finden Sie unter Verwaltung.
-
Navigieren Sie in der Legacy-Konsole zu Verwaltung > Agents. Weitere Informationen finden Sie unter Verwaltung.
-
-
Mindestversion des Agents erforderlich: 2207.1.0.1
Konfigurieren von Windows-GPOs mithilfe von administrativen Gruppenrichtlinienvorlagen
-
In der Webkonsole ist jetzt unter jedem Konfigurationssatz in Aktionen > Gruppenrichtlinieneinstellungen eine Registerkarte Vorlagenbasiert verfügbar. Auf dieser Registerkarte können Sie Windows-GPOs mithilfe von administrativen Gruppenrichtlinienvorlagen konfigurieren. Sie können GPOs auf Computer- und Benutzerebene konfigurieren. Danach stellen Sie sie bereit, indem Sie sie Ihren Benutzern zuweisen, genau wie bei registrierungsbasierten GPOs. Weitere Informationen finden Sie unter Gruppenrichtlinieneinstellungen.
-
Mindestversion des Agents erforderlich: 2207.1.0.1
Neue Funktionen in den Einstellungen für skriptbasierte Aufgaben
-
Die folgenden neuen Funktionen sind jetzt verfügbar, wenn Sie eine skriptbasierte Aufgabe konfigurieren:
-
Dateipfad. Ein Parametertyp, mit dem Sie einen Dateipfad als Parameter an die Klasse
System.IO.FileInfoübergeben können. -
Ausgabe auch bei Laufzeitfehlern erfassen. Eine Option, die steuert, ob der Inhalt der Ausgabedatei und die Konsolenausgabe erfasst werden sollen, auch wenn beim Ausführen der Aufgabe Fehler auftreten.
Weitere Informationen finden Sie unter Einstellungen für skriptbasierte Aufgaben. -
-
Mindestversion des Agent erforderlich: 2207.1.0.1
Behobene Probleme
-
Wenn Sie den Integritätsstatus von Profile Management in der Verwaltungskonsole anzeigen, werden möglicherweise Fehler angezeigt, selbst wenn Profile Management korrekt konfiguriert ist. Das Problem tritt auf, wenn das lokale Systemkonto, unter dem der Agent ausgeführt wird, keine Berechtigung für den Benutzerspeicher hat.
-
In der Webkonsole können Versuche, Registrierungsvorgänge der folgenden Typen hinzuzufügen oder zu bearbeiten, fehlschlagen:
REG_QWORDundREG_QWORD_LITTLE_ENDIAN. Das Problem tritt auf, wenn Sie einen Dezimalwert eingeben, der9007199254740991überschreitet, oder einen Hexadezimalwert, der1FFFFFFFFFFFFFüberschreitet. Verwenden Sie als Problemumgehung stattdessen die Legacykonsole.
GPOs über die Webkonsole bereitstellen
-
In der Webkonsole können Sie jetzt Gruppenrichtlinieneinstellungen verwalten. Die Verwaltung erfolgt in Form der Konfiguration von Windows-Gruppenrichtlinienobjekten (GPOs). Nachdem Sie Ihre Einstellungen hinzugefügt oder importiert haben, stellen Sie sie bereit, indem Sie sie Ihren Benutzern zuweisen. Weitere Informationen finden Sie unter Gruppenrichtlinieneinstellungen.
-
Mindestversion des Agent erforderlich: 2206.2.0.1
Profilverwaltung
-
Workspace Environment Management unterstützt jetzt alle Versionen von Profile Management bis 2206. Die folgenden neuen Optionen sind jetzt sowohl in der Legacykonsole als auch in der Webkonsole verfügbar.
-
Profilstreaming für den Wartebereich aktivieren. Wenn diese Option aktiviert ist, werden Dateien im Wartebereich nur bei Bedarf in das lokale Profil abgerufen. Dies gewährleistet eine optimale Anmeldeerfahrung in Szenarien mit gleichzeitigen Sitzungen.
-
In der Webkonsole ist die Option unter jedem Konfigurationssatz verfügbar unter Profile > Profile Management-Einstellungen > Gestreamte Benutzerprofile. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
In der Legacykonsole ist die Option verfügbar unter Richtlinien und Profile > Citrix Profile Management-Einstellungen > Gestreamte Benutzerprofile. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
-
Unterstützung für gleichzeitige Sitzungen aktivieren. Bietet eine native Outlook-Sucherfahrung in gleichzeitigen Sitzungen. Wenn diese Option aktiviert ist, verwendet jede gleichzeitige Sitzung eine separate Outlook-OST-Datei. Sie können die maximale Anzahl von VHDX-Datenträgern zum Speichern von Outlook-OST-Dateien angeben.Asynchrone Verarbeitung für Benutzergruppenrichtlinien bei der Anmeldung aktivieren. Wenn diese Option aktiviert ist, übernimmt Profile Management einen Registrierungswert mit den Benutzern, den Windows verwendet, um den Verarbeitungsmodus für die nächste Benutzeranmeldung zu bestimmen – synchroner oder asynchroner Verarbeitungsmodus. Dies stellt sicher, dass der tatsächliche Verarbeitungsmodus bei jeder Benutzeranmeldung angewendet wird.OneDrive-Container aktivieren. Wenn diese Option aktiviert ist, übernimmt Profile Management OneDrive-Ordner mit Benutzern, indem die Ordner auf einem VHDX-Datenträger gespeichert werden. Der Datenträger wird bei Anmeldungen angehängt und bei Abmeldungen getrennt.
-
In der Webkonsole sind die drei Optionen unter jedem Konfigurationssatz in Profile > Profile Management Settings > Advanced settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
In der Legacy-Konsole sind die drei Optionen unter Policies and Profiles > Citrix Profile Management Settings > Advanced settings verfügbar. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellung.
-
-
-
Mindestversion des erforderlichen Agenten: 2206.2.0.1
Anwendungsstarter
-
Ein Anwendungsstarter-Tool, AppLauncherUtil.exe, ist jetzt im Agent-Installationsordner verfügbar. Das Tool fasst alle Anwendungen zusammen, die Sie Ihren Benutzern über die Verwaltungskonsole zugewiesen haben. Mit dem Tool können Benutzer alle zugewiesenen Anwendungen an einem Ort starten. Weitere Informationen finden Sie unter Anwendungsstarter.
-
Mindestversion des erforderlichen Agenten: 2206.2.0.1
Behobene Probleme
-
Wenn Sie VUEMRSAV.exe verwenden, um Ergebnisse zu Aktionen anzuzeigen, die über eine Aktionsgruppe für den aktuellen Benutzer angewendet wurden, zeigt die Registerkarte Angewendete Aktionen möglicherweise die falsche Quelle der Aktionen an. Beispiel: Dem Benutzer wurden zwei Aktionsgruppen (
Group1undGroup 2) zugewiesen, undGroup1enthältApplication1. Die Registerkarte Angewendete Aktionen zeigt möglicherweise auch an, dassApplication1vonGroup2stammt, selbst wennGroup2Application1nicht enthält. (Standardmäßig befindet sich VUEMRSAV.exe im Agent-Installationsordner: %ProgramFiles%\Citrix\Workspace Environment Management Agent\VUEMRSAV.exe.)
Mai 2022
Agenten registrieren, ohne Citrix Cloud Connectors zu konfigurieren
-
Bisher mussten Sie Cloud Connectors für WEM-Agenten konfigurieren, um diese zu verwalten. Sie können Cloud Connectors auf zwei Arten konfigurieren:
-
Konfigurieren Sie Cloud Connectors während der Installation des Agenten. Weitere Informationen finden Sie unter Agent installieren.
-
Konfigurieren Sie die Richtlinie Citrix Cloud Connector vom CVAD-Dienst ermitteln. Der Agent ermittelt dann Cloud Connector-Informationen aus der relevanten Citrix DaaS-Bereitstellung (ehemals Citrix Virtual Apps and Desktops™-Dienst) und stellt dann eine Verbindung zu den entsprechenden Cloud Connector-Maschinen her. Weitere Informationen finden Sie unter Gruppenrichtlinien konfigurieren (optional).
Ab dieser Version können Sie WEM-Agenten registrieren, ohne Citrix Cloud Connectors zu konfigurieren. Die Registrierung gilt sowohl für in die Domäne eingebundene als auch für nicht in die Domäne eingebundene Maschinen. Weitere Informationen finden Sie unter Agent registrieren. -
-
Mindestversion des erforderlichen Agenten: 2205.1.0.1
Updates für skriptgesteuerte Aufgaben
-
Die folgenden Funktionen sind jetzt mit skriptgesteuerten Aufgaben verfügbar:
-
Unterstützung für das Bündeln mehrerer Dateien in einer einzigen ZIP-Datei zum Hochladen. Beim Hinzufügen einer skriptgesteuerten Aufgabe können Sie jetzt mehrere Dateien in einer einzigen ZIP-Datei bündeln, um sie hochzuladen. Diese Funktion ist nützlich, wenn Sie eine skriptgesteuerte Aufgabe ausführen möchten, die aus mehreren Skriptdateien besteht. Nach dem Hochladen der ZIP-Datei geben Sie einen Einstiegspunkt an, der angibt, welche Datei zu Beginn der Aufgabe ausgeführt werden soll. Weitere Informationen finden Sie unter Skriptgesteuerte Aufgaben.
-
Nur Übereinstimmungen mit regulären Ausdrücken in Berichten zu skriptgesteuerten Aufgaben einschließen. Eine neue Option, Nur Übereinstimmungen mit regulären Ausdrücken in Berichten einschließen, ist jetzt unter Ausgabe verfügbar, wenn Sie eine skriptgesteuerte Aufgabe konfigurieren. Die Option steuert, ob der gesamte Ausgabeinhalt in Berichte aufgenommen werden soll oder nur Inhalte, die dem regulären Ausdruck entsprechen. Durch Aktivieren dieser Option wird die an Citrix Cloud übertragene Datenmenge reduziert. Weitere Informationen finden Sie unter Skriptgesteuerte Aufgaben.
-
Möglichkeit, Tags zur Identifizierung skriptgesteuerter Aufgaben zu verwenden. Sie können jetzt Tags verwenden, um Ihre skriptgesteuerten Aufgaben zu identifizieren. Die Tags fungieren auch als Filter, mit denen Sie Ihre Aufgabenansicht nach für Sie wichtigen Kriterien neu anordnen können. Weitere Informationen finden Sie unter Skriptgesteuerte Aufgaben.
-
Weitere Planungsoptionen für skriptgesteuerte Aufgaben verfügbar. Sie haben jetzt zusätzliche Optionen, um zu steuern, wann skriptgesteuerte Aufgaben ausgeführt werden. Zusätzlich zum stündlich wiederkehrenden Muster können Sie jetzt tägliche, wöchentliche und monatliche Wiederholungsmuster festlegen. Sie können auch das Datum und die Uhrzeit angeben, zu der skriptgesteuerte Aufgaben ausgeführt werden sollen, was Ihnen eine präzisere Kontrolle ermöglicht. Beachten Sie bei Agents, die älter als 2205.1.0.1 sind, die Besonderheiten bei der Verwendung dieser Funktion. Weitere Informationen finden Sie unter Eine skriptgesteuerte Aufgabe konfigurieren.
-
-
Mindestversion des Agents erforderlich: 2205.1.0.1
Verbesserungen bei der Integritätsprüfung von Profile Management
-
Diese Version enthält die folgenden Verbesserungen für die Funktion zur Integritätsprüfung von Profile Management:
-
Im Menü Mehr unter Überwachung > Verwaltung > Agents:
-
Profilverwaltungskonfigurationsprüfung aktualisieren wurde in Profilverwaltungs-Integritätsprüfung ausführen umbenannt, um die Verständlichkeit zu verbessern.
-
Eine Option, Profilverwaltungs-Integritätsprüfungsbericht anzeigen, wurde hinzugefügt. Die Option bietet schnellen Zugriff auf Integritätsberichte der Profilverwaltung, die sich auf die Ziel-Agent-Maschinen beziehen.
Weitere Informationen finden Sie unter Verwaltung. -
-
Unter Erweiterte Einstellungen > Überwachungseinstellungen in einem Konfigurationssatz:
-
Ein Abschnitt, Profilverwaltungs-Integritätsprüfung, wurde hinzugefügt. Der Abschnitt ermöglicht es Ihnen, festzulegen, welche Aspekte in den Integritätsprüfungsberichten der Profilverwaltung behandelt werden sollen. Weitere Informationen finden Sie unter Erweiterte Einstellungen.
-
-
-
Mindestversion des Agents erforderlich: 2205.1.0.1
Neue Agent-Version
Eine neue Version des WEM-Dienstagenten ist jetzt verfügbar:
2205.1.0.1.
Behobene Probleme
-
Bei Verwendung von Legacykonsole > Zuweisungen > Modellierungsassistent können Sie die resultierenden Aktionen für einen Benutzer in einer verschachtelten Gruppe möglicherweise nicht anzeigen. Das Problem tritt auf, wenn sich der Benutzer nicht in der obersten Gruppe befindet, der die Aktionen oder Aktionsgruppen zugewiesen sind. Beispiel: Die oberste Gruppe ist
GroupA,GroupBist ihr Mitglied, undUserAist inGroupB. Wenn Sie Aktionen oder AktionsgruppenGroupAzuweisen, können Sie die resultierenden Aktionen fürUserAnicht mit dem Modellierungsassistenten anzeigen.
Möglichkeit zum Importieren von Gruppenrichtlinieneinstellungen aus Registrierungsdateien
Eine Option, Gruppenrichtlinieneinstellungen aus Registrierungsdateien importieren, ist jetzt in Legacykonsole > Aktionen > Gruppenrichtlinieneinstellungen verfügbar. Mit dieser Option können Sie Registrierungswerte, die Sie mit dem Windows-Registrierungs-Editor exportieren, in GPOs zur Verwaltung und Zuweisung konvertieren. Wenn Sie mit der Option Registrierungsdateien importieren vertraut sind, die unter Registrierungseinträge verfügbar ist, bietet diese Funktion:
-
Ermöglicht den Import von Registrierungswerten unter
HKEY_LOCAL_MACHINEundHKEY_CURRENT_USER. -
Ermöglicht den Import von Registrierungswerten der Typen
REG_BINARYundREG_MULTI_SZ. -
Unterstützt die Konvertierung von Löschvorgängen, die mit Registrierungsschlüsseln und -werten verbunden sind, die Sie in .reg-Dateien definieren.
Weitere Informationen finden Sie unter Gruppenrichtlinieneinstellungen.
Filter jetzt in der Webkonsole verfügbar
In der Webkonsole ist jetzt eine neue Seite, Filter, innerhalb von Zuweisungen unter jedem Konfigurationssatz verfügbar. Auf dieser Seite können Sie Filter hinzufügen, um zu steuern, wann Aktionen Ihren Benutzern zugewiesen werden. Weitere Informationen finden Sie unter Filter.
Neue Agent-Version
Eine neue Version des WEM-Dienstagenten ist jetzt verfügbar:
2204.2.0.1.
Behobene Probleme
-
Wenn die Selbsterhöhung oder die Rechteerhöhung deaktiviert ist, schreibt der WEM-Agent möglicherweise den folgenden Fehler in das Windows-Ereignisprotokoll, auch wenn Benutzer keine Probleme mit ihrer Umgebung haben:
System.ArgumentException: Cannot delete a subkey tree because the subkey does not exist.
April 2022
Updates für das Menü „Mehr“ unter Überwachung > Verwaltung
-
Diese Version organisiert bestehende Optionen im Menü Mehr in Webkonsole > Überwachung > Administration in die folgenden Gruppen: Agent, Profil und Energieverwaltung. Das Update erleichtert Ihnen das Auffinden der benötigten Informationen. Die Workflows zur Nutzung der Optionen bleiben unverändert.
-
Weitere Aktualisierungen des Menüs Mehr umfassen:
-
Umbenennung von Agents aufwecken in Aufwecken und Verschiebung in die Gruppe Energieverwaltung
-
Hinzufügen der folgenden vier Energieverwaltungsoptionen:
-
Herunterfahren. Ermöglicht das Herunterfahren von Agents.
-
Neustart. Ermöglicht den Neustart von Agents.
-
Energie sparen. Ermöglicht das Versetzen von Agents in den Energiesparmodus.
-
Ruhezustand. Ermöglicht das Versetzen von Agents in den Ruhezustand.
-
Weitere Informationen finden Sie unter Administration. -
-
Mindestversion des Agents erforderlich: 2204.1.0.1
Unterstützung für das Klonen von Skriptaufgaben
Sie können jetzt eine vorhandene Skriptaufgabe klonen, um sie als Vorlage für eine neue zu verwenden, ohne eine ähnliche Aufgabe von Grund auf neu erstellen zu müssen. Weitere Informationen finden Sie unter Skriptaufgaben.
Azure Virtual Desktop mit Citrix Optimization Pack verwalten
Das Citrix Optimization Pack für Azure Virtual Desktop ist ein neues Citrix-Angebot zur Optimierung von Azure Virtual Desktop-Workloads. Der WEM-Dienst ist das primäre Angebot, das in diesem Citrix Optimization Pack enthalten ist. Mit dem Pack können Sie den WEM-Dienst verwenden, um Ihre nativen Azure Virtual Desktop-Umgebungen zu verwalten, zu optimieren und zu sichern.
März 2022
Profilverwaltung jetzt in der Webkonsole verfügbar
In der Webkonsole können Sie jetzt Citrix Profile Management verwenden, um Benutzerprofile über Sitzungen und Desktops hinweg zu verwalten. Weitere Informationen finden Sie unter Einstellungen für die Profilverwaltung.
Möglichkeit, Parameter an skriptbasierte Aufgaben zu übergeben
-
Mithilfe der Webkonsole können Sie jetzt Eingaben als Parametervariablen in einer skriptbasierten Aufgabe zur Laufzeit bereitstellen. Dadurch können Sie steuern, wie sich die skriptbasierte Aufgabe verhält, ohne den zugrunde liegenden Code zu ändern. Außerdem bietet Ihnen WEM Flexibilität bei der Wahl der zu verwendenden Parameter – Parameter, die nur Objekte eines bestimmten Typs (z. B. Zeichenfolge, Ganzzahl, Schalter) akzeptieren, und benannte Parameter (unter Verwendung des Parameternamens). Weitere Informationen finden Sie unter Einstellungen für skriptbasierte Aufgaben.
-
Mindestversion des erforderlichen Agenten: 2203.2.0.1
Option zum bedarfsgesteuerten Upgrade von Agents
-
Sie können Ihre WEM-Agents jetzt bei Bedarf über die Konsole aktualisieren. Die Option ist sowohl in der Legacy-Konsole als auch in der Webkonsole verfügbar. So verwenden Sie die Funktion:
-
Gehen Sie in der Legacy-Konsole zu Administration > Agents, klicken Sie mit der rechten Maustaste auf einen Agenten und wählen Sie dann Agent auf die neueste Version aktualisieren. Weitere Informationen finden Sie unter Administration.
-
Gehen Sie in der Webkonsole zu Monitoring > Administration > Agents, wählen Sie einen oder mehrere Agents aus, klicken Sie auf Mehr und wählen Sie dann Agent auf die neueste Version aktualisieren. Weitere Informationen finden Sie unter Administration.
-
-
Mindestversion des erforderlichen Agenten: 2203.2.0.1
Updates für die Webkonsole
Diese Version führt die folgenden Seiten in der Webkonsole ein:
-
Startseite. Bietet einen Überblick über Ihre WEM-Bereitstellung sowie Informationen, die Sie benötigen, um WEM schnell kennenzulernen und damit zu beginnen. Die Benutzeroberfläche besteht aus den folgenden vier Teilen:
-
Übersicht. Bietet einen Überblick über Ihre WEM-Bereitstellungen.
-
Schnellzugriff. Bietet schnellen Zugriff auf eine Untermenge der wichtigsten Funktionen, die WEM bietet.
-
Highlights. Zeigt die wichtigsten Funktionen, die WEM bietet.
-
Vorschaufunktionen. Zeigt Funktionen an, die sich derzeit in der Vorschau befinden. Sie können Vorschaufunktionen selbst aktivieren oder deaktivieren.
Weitere Informationen finden Sie unter Startseite. -
-
Verzeichnisobjekte. Ermöglicht das Hinzufügen von Maschinen, Gruppen, OEs und mehr, die WEM verwalten soll. Sie können jetzt Folgendes tun:
-
Maschinen, Gruppen, Organisationseinheiten (OEs) und mehr hinzufügen, die WEM verwalten soll.
-
Einstellungen auf Agenten anwenden, die nicht an einen Konfigurationssatz gebunden sind. So können Sie steuern, wie sich ungebundene Agenten verhalten.
Weitere Informationen finden Sie unter Verzeichnisobjekte. -
-
Zuweisungsziel. Ermöglicht das Hinzufügen von Benutzern und Gruppen (Zielen), um ihnen Aktionen und Sicherheitsregeln zuzuweisen. Weitere Informationen finden Sie unter Zuweisungen.
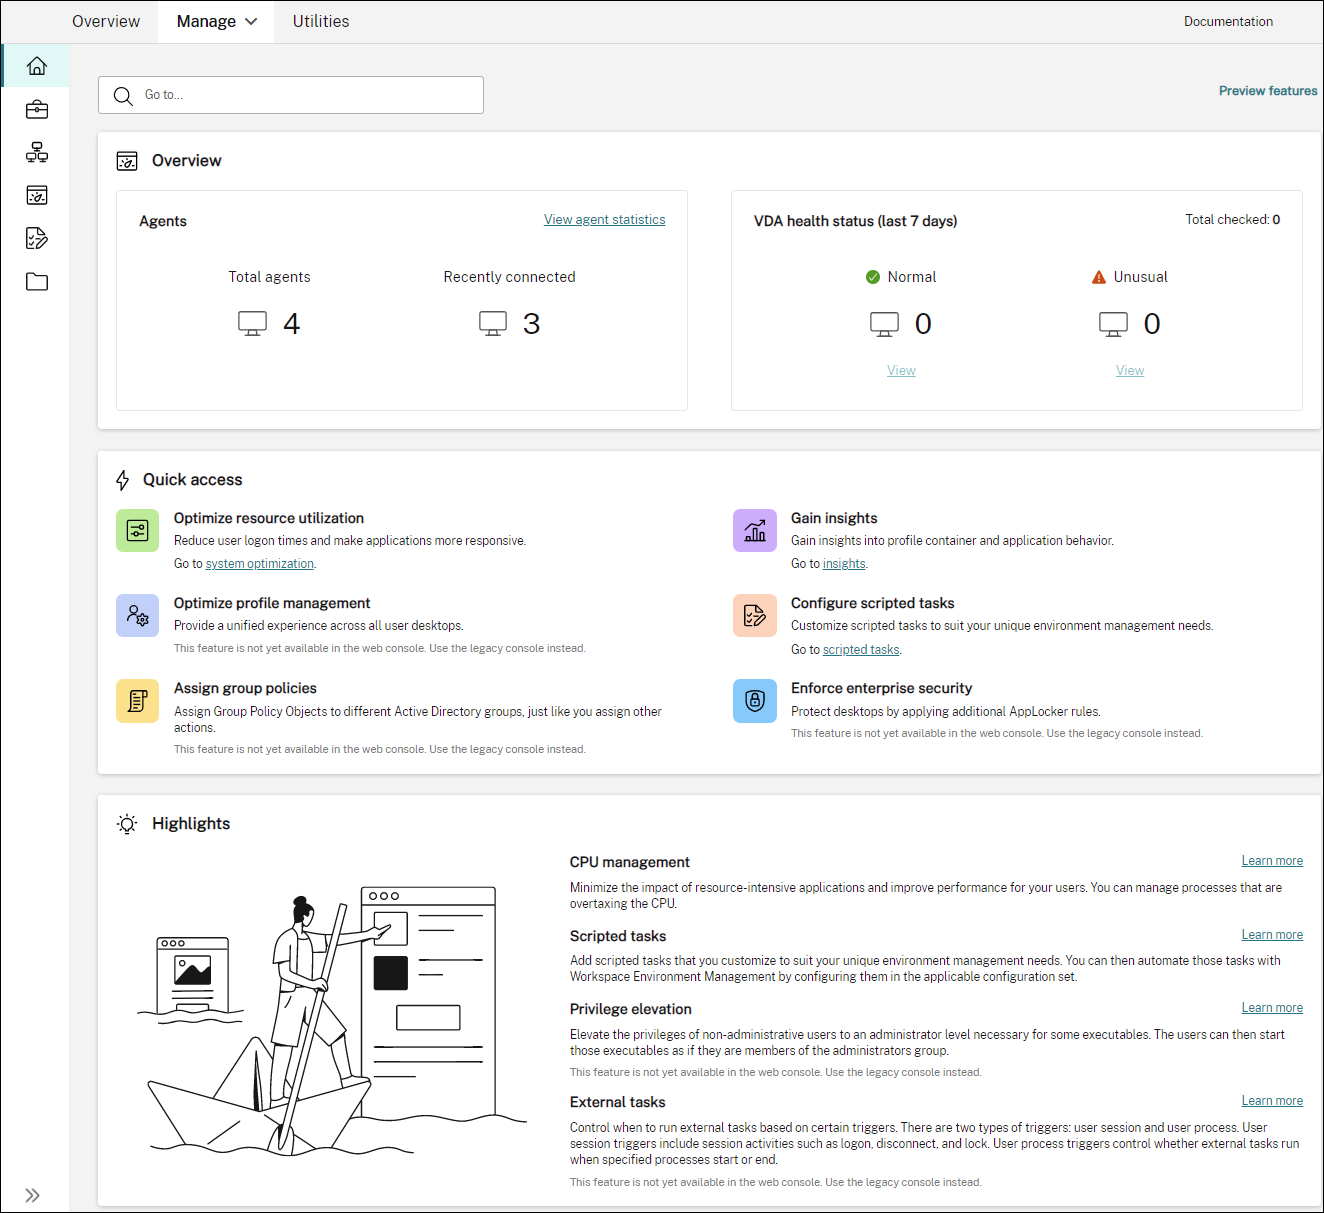
Unterstützung für die eigenständige Migration Ihrer Dienstinstanz
Wenn sich Ihre WEM-Dienstinstanz nicht in Ihrer aktuellen Region befindet, können Sie die Instanz jetzt selbst in die aktuelle Region migrieren, ohne den technischen Support von Citrix kontaktieren zu müssen. Melden Sie sich bei Citrix Cloud an, gehen Sie zu Workspace Environment Management > Utilities, und wählen Sie Migration starten. Nach erfolgreichem Abschluss der Migration erhalten Sie eine Benachrichtigung. Es kann bis zu zwei Tage dauern, bis Sie die Benachrichtigung erhalten. Wir empfehlen Ihnen, die Instanz für die beste Leistung in die aktuelle Region zu migrieren.
Januar 2022
Webkonsole jetzt als Vorschau verfügbar
Eine neue, webbasierte Workspace Environment Management (WEM)-Konsole ist jetzt verfügbar. Wir sind dabei, den vollständigen Funktionsumfang von der Legacy-Konsole auf die Webkonsole zu migrieren. Die Webkonsole reagiert im Allgemeinen schneller als die Legacy-Konsole. Sie können einfach zwischen der Webkonsole und der Legacy-Konsole innerhalb der Registerkarte Verwalten wechseln, um Ihre Konfigurations- oder Bereitstellungsverwaltungsaufgaben auszuführen. Klicken Sie auf den Abwärtspfeil neben Verwalten und wählen Sie eine Option aus:
-
Legacy-Konsole. Führt Sie zur Legacy-Konsole.
-
Webkonsole. Führt Sie zur neuen, webbasierten Konsole.
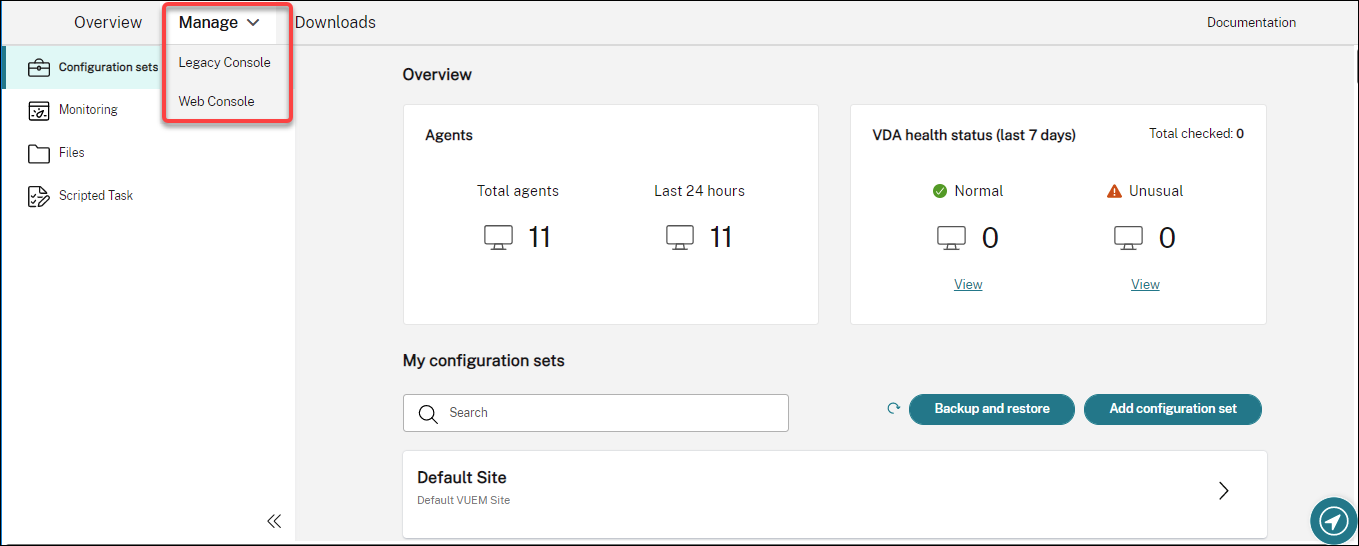
Die folgenden Funktionen sind nur in der Webkonsole verfügbar:
-
Skriptbasierte Aufgaben ausführen. Sie können skriptbasierte Aufgaben hinzufügen, die Sie an Ihre individuellen Anforderungen an die Umgebungsverwaltung anpassen. Anschließend können Sie diese Aufgaben mit WEM automatisieren, indem Sie sie im entsprechenden Konfigurationssatz konfigurieren. Weitere Informationen finden Sie unter Skriptbasierte Aufgaben.
-
Sicherung eines Konfigurationssatzes automatisch speichern. Sie können die automatische Sicherung für Ihre Konfigurationssätze verwalten. Weitere Informationen finden Sie unter Konfigurationssätze.
-
Große Dateien in Profilcontainern scannen. Sie können den WEM-Agenten so konfigurieren, dass er einen Scan großer Dateien in Profilcontainern durchführt, wenn die Containernutzung den angegebenen Schwellenwert überschreitet. Weitere Informationen finden Sie unter Erweiterte Einstellungen.
-
Verhindern, dass untergeordnete Prozesse die CPU-Priorität erben. Wenn Sie den CPU-Spitzenschutz anwenden, wird die CPU-Priorität eines Prozesses, der den CPU-Spitzenschutz auslöst, auf eine niedrigere Stufe angepasst. Der untergeordnete Prozess dieses Prozesses erbt automatisch die niedrigere CPU-Priorität. Wir haben eine Option, Verhindern, dass untergeordnete Prozesse die CPU-Priorität erben, zur Kachel Konfigurationssätze > Systemoptimierung > CPU-Verwaltung > CPU-Spitzenschutz aktivieren hinzugefügt. Mit dieser Option können Sie Prozesse angeben, deren untergeordnete Prozesse die CPU-Priorität nicht erben sollen. Weitere Informationen finden Sie unter Systemoptimierung.
-
Unterstützung der Sprachlokalisierung für die Webkonsole. Die Webkonsole ist für die Verwendung in anderen Sprachen als Englisch angepasst. Die Webkonsole unterstützt nicht-englische Zeichen und Tastatureingaben, auch wenn die Konsole selbst nicht in der bevorzugten Sprache eines Administrators lokalisiert ist. Die unterstützten Sprachen sind: Französisch, Deutsch, Spanisch und Japanisch.
Einstellungen auf ungebundene Agenten anwenden
-
Sie können jetzt Einstellungen auf Agenten anwenden, die keinem Konfigurationssatz zugeordnet sind. Mit dieser Funktion können Sie steuern, wie sich ungebundene Agenten verhalten. Weitere Informationen finden Sie unter Active Directory-Objekte.
-
Mindestversion des Agenten erforderlich: 2201.2.0.1
Unterstützung für die Verwaltung von Nicht-Domänen-verbundenen Maschinen in Citrix Virtual Apps and Desktops Standard für Azure-Bereitstellungen
-
Sie können jetzt den WEM-Dienst verwenden, um Nicht-Domänen-verbundene Maschinen in Citrix Virtual Apps and Desktops Standard für Azure-Bereitstellungen zu verwalten. Diese Unterstützung ermöglicht es Ihnen, Richtlinien und Einstellungen Nicht-Domänen-verbundenen Maschinen zuzuweisen, genau wie bei Domänen-verbundenen Maschinen. Weitere Informationen finden Sie unter Nicht-Domänen-verbundene Maschinen verwalten.
-
Mindestversion des Agenten erforderlich: 2201.2.0.1
Unterstützung für die Auflistung von Azure AD-Benutzern und -Gruppen
Der WEM-Dienst unterstützt jetzt die Auflistung von Azure Active Directory (AD)-Benutzern und -Gruppen. Nachdem Sie Ihr Citrix Cloud-Konto mit Ihrem Azure AD verbunden haben, können Sie Azure AD-Benutzer und -Gruppen hinzufügen, die WEM verwalten soll. Informationen zum Verbinden Ihres Citrix Cloud-Kontos mit Azure AD finden Sie unter Azure Active Directory mit Citrix Cloud verbinden.
Externe Aufgabe
-
Diese Version enthält Verbesserungen der Funktion für externe Aufgaben. Die Funktion bietet Ihnen jetzt drei zusätzliche Optionen zur Steuerung, wann externe Aufgaben ausgeführt werden sollen:
-
trennen. Steuert, ob die externe Aufgabe ausgeführt werden soll, wenn ein Benutzer die Verbindung zu einem Computer trennt, auf dem der Agent ausgeführt wird.
-
Sperren. Steuert, ob die externe Aufgabe ausgeführt werden soll, wenn ein Benutzer einen Computer sperrt, auf dem der Agent ausgeführt wird.
-
Entsperren. Steuert, ob die externe Aufgabe ausgeführt werden soll, wenn ein Benutzer einen Computer entsperrt, auf dem der Agent ausgeführt wird.
Weitere Informationen finden Sie unter Externe Aufgaben. -
-
Mindestversion des erforderlichen Agents: 2201.1.0.1
Profilverwaltung
-
Workspace Environment Management unterstützt jetzt alle Versionen von Profile Management bis 2112. Außerdem sind die folgenden neuen Optionen jetzt in der Oberfläche Verwaltungskonsole > Richtlinien und Profile > Citrix Profile Management-Einstellungen verfügbar:
-
Dateiausschlüsse für Profilcontainer aktivieren. Diese Option ist auf der Registerkarte Profilcontainereinstellungen verfügbar und steuert, ob die aufgelisteten Dateien vom Profilcontainer ausgeschlossen werden sollen.
-
Dateieinschlüsse für Profilcontainer aktivieren. Diese Option ist auf der Registerkarte Profilcontainereinstellungen verfügbar und steuert, ob die aufgelisteten Dateien im Profilcontainer beibehalten werden sollen, wenn ihre übergeordneten Ordner ausgeschlossen sind.
-
Speicherpfad für VHDX-Dateien anpassen. Diese Option ist auf der Registerkarte Erweiterte Einstellungen verfügbar und steuert, ob VHDX-Dateien verschiedener Richtlinien in verschiedenen Ordnern unter dem angegebenen Speicherpfad gespeichert werden sollen.
Diese Version fügt auch die Unterstützung von Wildcards für Profile Management hinzu. Beim Angeben von Dateien oder Ordnern können Sie jetzt Wildcards verwenden. Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen. -
-
Mindestversion des erforderlichen Agents: 2110.2.0.1
Administrativer Zugriff auf den WEM-Dienst basierend auf der Azure Active Directory (AD)-Gruppenmitgliedschaft
Sie können jetzt den administrativen Zugriff auf den WEM-Dienst basierend auf der Azure AD-Gruppenmitgliedschaft verwalten. Benutzer (Administratoren) innerhalb der Azure AD-Gruppe können direkt in Citrix Cloud integriert werden und auf den WEM-Dienst zugreifen – Sie müssen sie nicht manuell in Citrix Cloud hinzufügen. Ein allgemeiner Workflow zur Nutzung der Funktion ist wie folgt:
-
Verbinden Sie Ihr Citrix Cloud-Konto mit Ihrem Azure AD.
-
Fügen Sie die entsprechende Gruppe aus Azure AD zu Citrix Cloud hinzu.
Benutzer können sich dann mit ihren Azure AD-Anmeldeinformationen bei Citrix Cloud anmelden. Weitere Informationen finden Sie unter Verbinden von Azure Active Directory mit Citrix Cloud.
Behobene Probleme
-
Auf der Registerkarte Verwaltungskonsole > Richtlinien und Profile > Microsoft USV-Einstellungen > Ordnerumleitung kann der WEM-Agent die folgenden Einstellungen nicht anwenden, wenn sowohl AppData (Roaming) umleiten als auch Lokal umgeleitete Ordner löschen aktiviert sind:
-
Kontakte umleiten
-
Downloads umleiten
-
Links umleiten
-
-
Wenn Sie VUEMRSAV.exe verwenden, um Ergebnisse zu ausgeschlossenen Aktionen oder ausgeschlossenen Aktionsgruppen für den aktuellen Benutzer anzuzeigen, werden auf der Registerkarte Ausgeschlossene Aktionen keine Aktionsgruppen angezeigt. (Standardmäßig befindet sich VUEMRSAV.exe im Agent-Installationsordner: %ProgramFiles%\Citrix\Workspace Environment Management Agent\VUEMRSAV.exe.)
November 2021
Meldung zur Instanzmigration
Wenn Sie einen Dienst in einer anderen Region verwenden, wird jetzt eine Meldung angezeigt, wenn Sie sich bei der Verwaltungskonsole anmelden. Die Meldung erinnert Sie daran, Ihre Dienstinstanz in Ihre aktuelle Region zu migrieren. Wir empfehlen Ihnen, dies für eine optimale Leistung zu tun. Wenden Sie sich bei Bedarf an den technischen Support von Citrix.
Eine Option zum Exportieren von Statistiken
Wir haben dem Migrationstool eine Option, Statistiken exportieren, hinzugefügt. Verwenden Sie die Option, um zu steuern, ob Agent- und Benutzerstatistiken exportiert werden sollen. Weitere Informationen finden Sie unter Migrieren.
Behobene Probleme
-
Wenn Sie auf Übernehmen klicken, um Ihre Umgebungseinstellungen zu speichern, kann die Verwaltungskonsole unerwartet beendet werden. Das Problem tritt auf, weil die Einstellung Stil unter Umgebungseinstellungen > Startmenü > Hintergrundbild festlegen leer gelassen wird. (Wenn Sie zuvor Stil auf Füllen oder Anpassen gesetzt haben, wurde die Einstellung nach dem Upgrade der Verwaltungskonsole auf Version 2109 leer.) Problemumgehung: Lassen Sie die Einstellung Stil nicht leer.
Oktober 2021
Benutzern erlauben, bestimmte Anwendungen selbst zu erhöhen
-
Diese Version führt die Selbsterhöhung für die Funktion zur Rechteerhöhung ein. Mit der Selbsterhöhung können Sie die Rechteerhöhung für bestimmte Benutzer automatisieren, ohne die genauen ausführbaren Dateien im Voraus bereitstellen zu müssen. Diese Benutzer können die Selbsterhöhung für jede anwendbare Datei anfordern, indem sie einfach mit der rechten Maustaste auf die Datei klicken und dann im Kontextmenü Als Administrator ausführen auswählen. Danach wird eine Aufforderung angezeigt, in der sie einen Grund für die Erhöhung angeben müssen. Der Grund dient zu Prüfzwecken. Wenn die Kriterien erfüllt sind, wird die Erhöhung angewendet, und die Dateien werden erfolgreich mit Administratorrechten ausgeführt. Darüber hinaus bietet die Selbsterhöhung Ihnen die Flexibilität, die beste Lösung für Ihre Anforderungen zu wählen. Sie können Zulassungslisten für Dateien erstellen, deren Selbsterhöhung Sie Benutzern erlauben, oder Sperrlisten für Dateien, deren Selbsterhöhung Sie Benutzern untersagen möchten. Weitere Informationen finden Sie unter Selbsterhöhung.
-
Mindestversion des Agenten erforderlich: 2109.2.0.1
Einen Citrix DaaS™-Katalog an ein Konfigurationsset binden
Sie können jetzt die Verwaltungsoberfläche für die vollständige Konfiguration von Citrix DaaS (ehemals Citrix Virtual Apps and Desktops Service) verwenden, um einen Katalog an ein WEM-Konfigurationsset zu binden. Dadurch können Sie den WEM-Dienst nutzen, um die Benutzererfahrung basierend auf Ihrer Citrix DaaS-Bereitstellung zu optimieren. Sie können Ihren Benutzern schnell die bestmögliche Workspace-Erfahrung bieten, indem Sie eine vorhandene Katalogeinrichtung wiederverwenden. Weitere Informationen finden Sie unter Maschinenkataloge erstellen und Maschinenkataloge verwalten.
Workspace Environment Management jetzt in Citrix Cloud Japan verfügbar
Der Workspace Environment Management-Dienst ist jetzt in Citrix Cloud Japan verfügbar, einer Cloud, die von Citrix Cloud isoliert und getrennt ist. Japanische Kunden können den Dienst in einer dedizierten, von Citrix verwalteten Umgebung nutzen. Der Dienst erfordert Citrix Cloud Connector Version
6.29.0.58841 oder höher. Weitere Informationen finden Sie unter Citrix Cloud Japan.
Unterstützung für Windows 11
Die Unterstützung erfordert mindestens Agentenversion 2109.2.0.1.
September 2021
Granularere Kontrolle über die Anwendung der Rechteerhöhung auf untergeordnete Prozesse
-
Bisher wurde, wenn Sie die Einstellung Auf untergeordnete Prozesse anwenden in einer Regel verwendet haben, die Regel auf alle untergeordneten Prozesse angewendet, die die ausführbare Datei gestartet hat. Diese Version bietet Ihnen drei zusätzliche Optionen, die Ihnen eine granularere Kontrolle über die Anwendung der Rechteerhöhung auf untergeordnete Prozesse ermöglichen.
-
Nur auf ausführbare Dateien im selben Ordner anwenden
-
Nur auf signierte ausführbare Dateien anwenden
-
Nur auf ausführbare Dateien desselben Herausgebers anwenden
Weitere Informationen finden Sie unter Rechteerhöhung. -
-
Mindest-Agent-Version erforderlich: 2109.2.0.1
Unterstützung für Windows Server 2022
Die Unterstützung erfordert mindestens Agent-Version 2109.2.0.1.
Behobene Probleme
-
Wenn Sie eine Rechteerweiterung auf eine 32-Bit-ausführbare Datei anwenden, kann das Recht der ausführbaren Datei auf Computern mit einem 64-Bit-Windows-Betriebssystem erfolgreich erhöht werden. Die untergeordneten Prozesse erben das Recht jedoch automatisch, unabhängig davon, ob die Einstellung Auf untergeordnete Prozesse anwenden in der ausführbaren Regel ausgewählt ist.
August 2021
Aktivierung von Instanzen in der Region Asien-Pazifik (Süd)
Der WEM-Dienst ist weltweit verfügbar. Ursprünglich gab es nur Instanzen in den USA und der EU. Zusätzlich bieten wir jetzt Instanzen in der Region Asien-Pazifik (Süd) an.
Juli 2021
Benachrichtigungen über neue Agent-Versionen
Diese Version aktualisiert die E-Mail-Benachrichtigungsfunktion, die auf der Registerkarte Dienstprogramme verfügbar ist. Zuvor konnten Sie entscheiden, ob Sie Benachrichtigungen über bevorstehende Upgrades Ihres WEM-Dienstes erhalten möchten. Ab dieser Version erhalten Sie keine Benachrichtigungen mehr über Upgrades Ihres WEM-Dienstes. Sie können entscheiden, ob wir Sie darüber informieren sollen, dass eine neue Version des Workspace Environment Management-Dienst-Agents verfügbar ist.
Behobene Probleme
Juni 2021
Parameterabgleich für die Rechteerweiterung
-
Diese Version führt den Parameterabgleich für die Funktion zur Rechteerweiterung ein. Der Parameterabgleich bietet Ihnen eine granularere Kontrolle, indem Sie die Rechteerweiterung auf ausführbare Dateien beschränken können, die dem angegebenen Parameter entsprechen. Ein Parameter fungiert als Übereinstimmungskriterium. Um das Kriterium weiter zu erweiternieren, können Sie reguläre Ausdrücke verwenden. Weitere Informationen finden Sie unter Rechteerweiterung.
-
Mindestversion des erforderlichen Agenten: 2106.2.0.1
Unterstützung der Rechteerweiterung für Windows-Installationsdateien
-
Ab dieser Version können Sie die Rechteerweiterung auf
.msiund.mspWindows-Installationsdateien anwenden. Mit dieser Funktion erhöhen Sie die Berechtigungen nicht-administrativer Benutzer auf eine Administratorebene, die für einige Windows-Installationsdateien erforderlich ist. Dadurch können diese Benutzer diese Dateien ausführen, als wären sie Mitglieder der Administratorengruppe. Weitere Informationen finden Sie unter Rechteerweiterung. -
Mindestversion des erforderlichen Agenten: 2105.1.0.1
Profilverwaltung
-
Workspace Environment Management unterstützt jetzt alle Versionen von Profile Management bis 2106. Die Benutzeroberfläche Verwaltungskonsole > Richtlinien und Profile > Citrix Profile Management-Einstellungen wurde geändert:
-
Benutzerspeicher replizieren. Eine neue Option, mit der Sie einen Benutzerspeicher bei jeder Anmeldung und Abmeldung auf mehrere Pfade replizieren können, zusätzlich zu dem Pfad, den die Option Pfad zum Benutzerspeicher festlegen angibt. Um Dateien und Ordner, die während einer Sitzung geändert wurden, mit den Benutzerspeichern zu synchronisieren, aktivieren Sie das aktive Zurückschreiben. Das Aktivieren dieser Option kann die System-E/A erhöhen und Abmeldungen verlängern. Diese Funktion unterstützt derzeit keine vollständigen Containerlösungen.
-
Ordnerspiegelung beschleunigen. Eine neue Option, die die Ordnerspiegelung beschleunigt. Durch Aktivieren dieser Option speichert Profile Management gespiegelte Ordner auf einer VHDX-basierten virtuellen Festplatte. Dadurch hängt Profile Management die virtuelle Festplatte bei Anmeldungen an und trennt sie bei Abmeldungen, wodurch das Kopieren der Ordner zwischen dem Benutzerspeicher und den lokalen Profilen entfällt.
-
Anmeldeinformationen für Benutzerspeicher. Eine neue Registerkarte, mit der Sie steuern können, ob Profile Management den aktuellen Benutzer beim Zugriff auf Benutzerspeicher imitieren darf. Um Profile Management zu erlauben, den aktuellen Benutzer zu imitieren, deaktivieren Sie die Einstellung. Um zu verhindern, dass Profile Management den aktuellen Benutzer imitiert, aktivieren Sie die Einstellung. Infolgedessen verwendet Profile Management die angegebenen Anmeldeinformationen für den Benutzerspeicher, um im Namen des Benutzers auf die Benutzerspeicher zuzugreifen.
Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen. -
-
Mindestversion des erforderlichen Agenten: 2106.2.0.1
Behobene Probleme
-
Wenn Sie einem Benutzer einen Drucker basierend auf einem Filter zuweisen und die Zuweisung die Filterkriterien erfüllt, weist der WEM-Agent dem Benutzer den Drucker zu. Der Agent weist dem Benutzer den Drucker jedoch auch bei der nächsten Anmeldung des Benutzers zu, selbst wenn die Zuweisung die Filterkriterien nicht erfüllt.
-
Wenn die Ausführungsrichtlinie für Windows PowerShell-Skripts auf dem Agent-Host auf Nur signierte Skripts zulassen festgelegt ist, kann WEM keine Integritätsprüfungen für Profile Management durchführen. Wenn die Richtlinie auf Lokale Skripts und remote signierte Skripts zulassen oder Alle Skripts zulassen festgelegt ist, kann WEM Integritätsprüfungen für Profile Management durchführen, schreibt jedoch Fehlerinformationen in das Windows-Ereignisprotokoll.
-
Der WEM-Agent installiert VUEMRSAV.exe (Workspace Environment Management Resultant Actions Viewer), ein Dienstprogramm, mit dem Benutzer die von Administratoren für sie definierte WEM-Konfiguration anzeigen können. Auf der Registerkarte Agent Settings des Dienstprogramms können Benutzer jedoch die Einstellung nicht sehen, die mit der Option Use Cache to Accelerate Actions Processing in der Verwaltungskonsole verknüpft ist.
Mai 2021
Benutzerprozesse als Trigger für externe Aufgaben konfigurieren
-
Diese Version enthält Verbesserungen der Funktion für externe Aufgaben. Die Funktion bietet Ihnen jetzt zwei zusätzliche Optionen, um zu steuern, wann externe Aufgaben ausgeführt werden sollen:
-
Ausführen, wenn Prozesse starten. Steuert, ob die externe Aufgabe ausgeführt werden soll, wenn bestimmte Prozesse starten.
-
Ausführen, wenn Prozesse enden. Steuert, ob die externe Aufgabe ausgeführt werden soll, wenn bestimmte Prozesse enden.
Mithilfe der beiden Optionen können Sie externe Aufgaben definieren, um Ressourcen nur dann bereitzustellen, wenn bestimmte Prozesse ausgeführt werden, und diese Ressourcen zu widerrufen, wenn die Prozesse enden. Die Verwendung von Prozessen als Trigger für externe Aufgaben ermöglicht es Ihnen, Ihre Benutzerumgebungen präziser zu verwalten, als dies bei der Verarbeitung externer Aufgaben beim An- oder Abmelden der Fall ist. Weitere Informationen finden Sie unter Externe Aufgaben. -
-
Mindestversion des Agenten erforderlich: 2104.1.0.1
Verbesserungen der Prozesshierarchiekontrolle
-
Diese Version enthält Verbesserungen der Funktion zur Prozesshierarchiekontrolle, die die Gesamtleistung und Stabilität verbessern. Die Verbesserungen umfassen die folgenden Änderungen:
-
Das Tool AppInfoViewer wurde aktualisiert und enthält nun die folgenden zwei Optionen: Enable Process Hierarchy Control und Disable Process Hierarchy Control. Damit die Prozesshierarchiekontrolle funktioniert, müssen Sie das Tool zuerst auf jeder Agent-Maschine verwenden, um die Funktion zu aktivieren. Jedes Mal, wenn Sie das Tool verwenden, um die Funktion zu aktivieren oder zu deaktivieren, ist ein Neustart der Maschine erforderlich.
-
In bestimmten Szenarien müssen Sie Ihre Agent-Maschine nach dem Upgrade oder der Deinstallation des Agenten neu starten. Weitere Informationen finden Sie unter Überlegungen.
-
-
Mindestversion des Agenten erforderlich: 2105.1.0.1
Behobene Probleme
-
Wenn Sie eine Dateisystemvorgangsaktion zuweisen und die Aktion später aktualisieren, können die zuvor in die Benutzerumgebung kopierten Dateien oder Ordner gelöscht werden. Das Problem tritt auf, weil der WEM-Agent die zuvor vorgenommene Zuweisung nach der Aktualisierung der Aktion rückgängig macht.
-
Wenn Agent Type auf der Registerkarte Advanced Settings > Configuration > Main Configuration auf CMD eingestellt ist, kann die Registerkarte Monitoring > Daily Reports > Daily Login Report möglicherweise keine Zusammenfassung der Anmeldezeiten aller Benutzer anzeigen, die mit dem aktuellen Konfigurationssatz verbunden sind.
April 2021
Prozesshierarchiekontrolle
-
Diese Version führt die Funktion zur Prozesshierarchiekontrolle ein. Mit dieser Funktion können Sie steuern, ob bestimmte untergeordnete Prozesse über ihre übergeordneten Prozesse gestartet werden können. Sie erstellen eine Regel, indem Sie übergeordnete Prozesse definieren und dann eine Zulassungsliste oder eine Sperrliste für deren untergeordnete Prozesse festlegen. Anschließend weisen Sie die Regel pro Benutzer oder pro Benutzergruppe zu. Die folgenden Regeltypen sind verfügbar:
-
Pfad. Wendet die Regel auf eine ausführbare Datei gemäß dem Pfad der ausführbaren Datei an.
-
Herausgeber. Wendet die Regel gemäß den Herausgeberinformationen an.
-
Hash. Wendet die Regel auf identische ausführbare Dateien wie angegeben an.
Weitere Informationen finden Sie unter Prozesshierarchiekontrolle. -
-
Mindestversion des Agent erforderlich: 2103.2.0.1
Anwendungssicherheitsregeln überschreiben oder zusammenführen
Diese Version fügt zwei Einstellungen, Überschreiben und Zusammenführen, zur Registerkarte Verwaltungskonsole > Sicherheit > Anwendungssicherheit hinzu. Die Einstellungen legen fest, wie der Agent Anwendungssicherheitsregeln verarbeitet.
-
Wählen Sie Überschreiben, wenn Sie vorhandene Regeln überschreiben möchten. Wenn diese Option ausgewählt ist, überschreiben die zuletzt verarbeiteten Regeln die zuvor verarbeiteten Regeln. Wir empfehlen, diese Einstellung nur auf Einzel-Sitzungs-Maschinen anzuwenden.
-
Wählen Sie Zusammenführen, wenn Sie Regeln mit vorhandenen Regeln zusammenführen möchten. Bei Konflikten überschreiben die zuletzt verarbeiteten Regeln die zuvor verarbeiteten Regeln.
Weitere Informationen finden Sie unter Anwendungssicherheit.
Behobene Probleme
März 2021
Citrix Cloud Connectors vom CVAD-Dienst erkennen
Diese Version führt eine Richtlinieneinstellung mit dem Titel Citrix Cloud Connector vom CVAD-Dienst erkennen ein. Wenn Sie noch keine Cloud Connectors für den Agent konfiguriert haben, verwenden Sie die Einstellung, um zu steuern, ob der Agent Cloud Connector-Informationen aus der entsprechenden Citrix Virtual Apps and Desktops (CVAD)-Dienstbereitstellung erkennt. Der Agent stellt dann automatisch eine Verbindung zu den entsprechenden Cloud Connector-Maschinen her. Weitere Informationen finden Sie unter Schritt 2: Gruppenrichtlinien konfigurieren (optional).
Unterstützung für die Windows 10 2009-Vorlage
Wir haben die Unterstützung für die Windows 10 2009-Vorlage (auch bekannt als 20H2), die im Citrix Optimizer eingeführt wurde, hinzugefügt. Sie können jetzt den WEM-Dienst verwenden, um vorlagenbasierte Systemoptimierungen für Windows 10 2009-Maschinen durchzuführen. Darüber hinaus haben wir alle vorhandenen Vorlagen aktualisiert, um die Änderungen widerzuspiegeln, die im neuesten eigenständigen Citrix Optimizer eingeführt wurden. Informationen zur Verwendung des Citrix Optimizers finden Sie unter Citrix Optimizer.
Brandneue Startseite
Diese Version ersetzt die Startseite der WEM-Verwaltungskonsole durch eine Schnellstartseite, die die notwendigen Informationen für den Einstieg in den WEM-Dienst bereitstellt. Befolgen Sie die Anweisungen auf dem Bildschirm, um die Konfiguration Ihrer WEM-Bereitstellung zu starten. Um die Schnellstartseite erneut zu öffnen, klicken Sie in der oberen rechten Ecke der Konsole auf Schnellstart (im Menüband verfügbar). Weitere Informationen finden Sie unter Erste Schritte mit Ihrem Workspace Environment Management-Dienst.
Profilverwaltung
Der Workspace Environment Management-Dienst unterstützt jetzt alle Versionen von Profile Management bis einschließlich 2103. Außerdem sind die folgenden neuen Optionen jetzt in der Schnittstelle Verwaltungskonsole > Richtlinien und Profile > Citrix Profile Management-Einstellungen verfügbar:
-
Lokalen Cache für Profilcontainer aktivieren
-
Verfügbar auf der Registerkarte Profilcontainereinstellungen.
-
Wenn aktiviert, dient jedes lokale Profil als lokaler Cache seines Profilcontainers.
-
-
Multi-Session-Write-Back für Profilcontainer aktivieren
-
Verfügbar auf der Registerkarte Erweiterte Einstellungen.
-
Ersetzt Multi-Session-Write-Back für FSLogix-Profilcontainer aktivieren aus früheren Versionen, um die Multi-Session-Write-Back-Unterstützung für Citrix Profile Management-Profilcontainer zu ermöglichen.
-
-
Profilstreaming für Ordner aktivieren
-
Verfügbar auf der Registerkarte Gestreamte Benutzerprofile.
-
Wenn aktiviert, werden Ordner nur abgerufen, wenn auf sie zugegriffen wird.
-
Weitere Informationen finden Sie unter Citrix Profile Management-Einstellungen.
Behobene Probleme
-
Wenn eine Aktionsgruppe mehreren Benutzern oder Benutzergruppen zugewiesen ist und Sie die Zuweisung für einen Benutzer oder eine Benutzergruppe aufheben, funktioniert die Zuweisung möglicherweise nicht wie erwartet. Beispiel: Sie weisen eine Aktionsgruppe zwei Benutzergruppen zu: Gruppe A und Gruppe B. Wenn Sie die Zuweisung der Aktionsgruppe für Gruppe A aufheben, wird die Zuweisung der Aktionsgruppe für Gruppe B und nicht für Gruppe A aufgehoben.
Januar 2021
Einstellung von Microsoft Sync Framework 2.1
Microsoft Sync Framework 2.1 hat am January 12, 2021 das Ende des Lebenszyklus erreicht. WEM hat den Legacy-Synchronisierungsdienst, der auf diesem Framework basierte, entfernt und verwendet stattdessen ein neues Synchronisierungsframework, Dotmim.Sync, ein Open-Source-Synchronisierungsframework. Wie wirkt sich diese Änderung auf Sie aus?
-
Wenn Sie WEM-Agent-Version 1911 oder höher verwenden, erfordert diese Änderung keine Maßnahmen Ihrerseits.
-
Wenn Sie eine WEM-Agent-Version vor 1911 verwenden, aktualisieren Sie den Agent auf Version 1911.
WEM-Agent-Integration in die Citrix Virtual Apps and Desktops-Produktsoftware
Der WEM-Agent ist in die Citrix Virtual Apps and Desktops-Produktsoftware integriert, sodass Sie den WEM-Agent bei der Installation eines Virtual Delivery Agent (VDA) einschließen können. Diese Integration spiegelt sich in der Citrix Virtual Apps and Desktops 2012-Produktsoftware und späteren Versionen wider. Weitere Informationen finden Sie unter VDAs installieren.
Unterstützung für die bedingte Zuweisung von Gruppenrichtlinieneinstellungen
-
Ab dieser Version können Sie Gruppenrichtlinieneinstellungen bedingt gestalten, indem Sie einen Filter verwenden, um deren Zuweisungen zu kontextualisieren. Ein Filter besteht aus einer Regel und mehreren Bedingungen. Der WEM-Agent wendet die zugewiesenen Gruppenrichtlinieneinstellungen nur an, wenn alle Bedingungen in der Regel in der Benutzerumgebung zur Laufzeit erfüllt sind. Andernfalls überspringt der Agent diese Einstellungen bei der Filterdurchsetzung. Weitere Informationen finden Sie unter Gruppenrichtlinieneinstellungen kontextualisieren.
-
Mindestversion des erforderlichen Agents: 2101.1.0.1
Rechteerweiterung
-
Diese Version führt die Funktion zur Rechteerweiterung ein. Mit dieser Funktion können Sie die Berechtigungen von Nicht-Administratoren auf eine für bestimmte ausführbare Dateien erforderliche Administratorebene erhöhen. Dadurch können diese Benutzer die ausführbaren Dateien starten, als wären sie Mitglieder der Administratorengruppe.Die Funktion ermöglicht es Ihnen, eine regelbasierte Rechteerweiterung für bestimmte ausführbare Dateien zu implementieren. Die folgenden Regeltypen sind verfügbar:
-
Pfad. Wendet die Regel auf eine ausführbare Datei gemäß dem Pfad der ausführbaren Datei an.
-
Herausgeber. Wendet die Regel gemäß den Herausgeberinformationen an.
-
Hash. Wendet die Regel auf identische ausführbare Dateien wie angegeben an.
Sie können konfigurieren, wie sich eine Regel je nach Betriebssystemtyp verhält. Sie können auch konfigurieren, ob eine Regel zu einem bestimmten Zeitpunkt oder innerhalb eines bestimmten Zeitraums wirksam wird. Sie weisen eine Regel pro Benutzer oder pro Benutzergruppe zu. Weitere Informationen finden Sie unter Privilegienerhöhung. -
-
Mindestversion des Agenten erforderlich: 2010.2.0.1
Behobene Probleme
-
Die Funktion zur Privilegienerhöhung funktioniert möglicherweise nicht ordnungsgemäß. Das Problem tritt bei den folgenden Versionen des WEM-Agenten auf: 2010.2.0.1, 2011.1.0.1 und 2101.1.0.1. Das Problem tritt auf, weil das zum Signieren der Citrix WEM-Software verwendete Zertifikat abgelaufen ist. Um das Problem zu umgehen, deinstallieren Sie den betreffenden WEM-Agenten, installieren Sie den neuesten WEM-Agenten und starten Sie dann den Agent-Host neu.
-
Während der WEM-Agent die Anwendungsverarbeitung während der Anmeldung durchführt, zeigt Windows möglicherweise das Dialogfeld Problem mit Verknüpfung an, das Endbenutzer auffordert, eine Verknüpfung zu löschen, die nicht mehr ordnungsgemäß funktioniert. Das Problem tritt auf, wenn das Element, auf das die Verknüpfung verweist, geändert oder verschoben wurde.
-
Bei Verwendung der Anwendungssicherheitsfunktion sehen Sie ein grünes Häkchen neben einem Benutzer oder einer Benutzergruppe in der Spalte Zugewiesen des Abschnitts Zuweisungen im Fenster Regel bearbeiten oder Regel hinzufügen. Das grüne Häkchensymbol bedeutet nicht unbedingt, dass die Regel diesem Benutzer oder dieser Benutzergruppe zugewiesen ist. Nur ein Benutzer oder eine Benutzergruppe mit blauem Hintergrund ist derjenige, dem die Regel zugewiesen ist.