
Directiva de dispositivo de acceso a aplicaciones
La directiva de dispositivo de acceso a aplicaciones le permite definir una lista de aplicaciones que deben instalarse, pueden instalarse o no deben instalarse. Si las aplicaciones de un dispositivo contradicen esta directiva, Citrix Endpoint Management marca el dispositivo como no conforme. A continuación, puede crear una acción automatizada para reaccionar ante la conformidad de ese dispositivo.
Importante:
La directiva de dispositivo de acceso a aplicaciones no impide que un usuario instale una aplicación prohibida o desinstale una aplicación requerida.
Solo puede configurar un tipo de directiva de acceso a la vez. Cada directiva tiene una lista de aplicaciones requeridas, aplicaciones sugeridas o aplicaciones prohibidas, pero no una mezcla dentro de la misma directiva de acceso a aplicaciones. Si crea una directiva para cada tipo de lista, asigne un nombre cuidadosamente a cada directiva para saber qué directiva se aplica a qué lista de aplicaciones.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Configuración de iOS y Android (DA heredado)
-
Directiva de acceso: Seleccione el tipo de lista que desea configurar para esta directiva.
-
Requerida: La aplicación debe existir en el dispositivo. Si la aplicación no existe, el dispositivo se marca como no conforme. Requerida es la opción predeterminada.
-
Prohibida: La aplicación no debe existir en el dispositivo. Si la aplicación existe, el dispositivo se marca como no conforme.
-
-
Para agregar una o varias aplicaciones a la lista:
-
Haga clic en Agregar y, a continuación, configure lo siguiente:
-
Nombre de la aplicación: Introduzca un nombre de aplicación.
-
Identificador de la aplicación: Introduzca un identificador de aplicación opcional.
-
-
Haga clic en Guardar.
-
Repita estos pasos para cada aplicación que desee añadir.
-
Configurar acciones automatizadas basadas en el cumplimiento del acceso a las aplicaciones
-
Añada una directiva de acceso a aplicaciones para requerir o prohibir aplicaciones.
-
Configure dos acciones automatizadas según si las aplicaciones en cuestión son obligatorias o prohibidas:
-
Obligatorias
-
Marque un dispositivo como no conforme si una aplicación obligatoria no existe en el dispositivo.
-
Marque un dispositivo como conforme una vez que se instale esa aplicación obligatoria.
-
-
Prohibidas
-
Marque un dispositivo como no conforme si una aplicación prohibida existe en el dispositivo.
-
Marque un dispositivo como conforme una vez que esa aplicación prohibida ya no esté instalada. Para obtener información sobre cómo configurar acciones automatizadas, consulte Acciones automatizadas.
-
-
-
Cree una directiva de restricción con la configuración que desea implementar en los dispositivos no conformes.
-
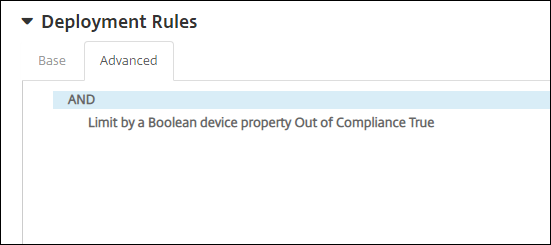
Como parte de la directiva de restricción, añada una regla de implementación avanzada con las opciones Limitar por una propiedad booleana del dispositivo, No conforme y Verdadero. Consulte Directiva de dispositivo de restricciones.
-
-
Cree una directiva de eliminación de perfiles para eliminar la directiva de restricción una vez que el dispositivo vuelva a estar conforme.
-
Añada una regla de implementación avanzada con las opciones Limitar por una propiedad booleana del dispositivo, No conforme y Falso. Consulte Directiva de dispositivo de eliminación de perfiles.