
Directiva de dispositivo de opciones de Endpoint Management
Agregue una directiva de opciones de Endpoint Management para configurar el comportamiento de Citrix Secure Hub al conectarse a Citrix Endpoint Management desde dispositivos Android.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Configuración de Android
-
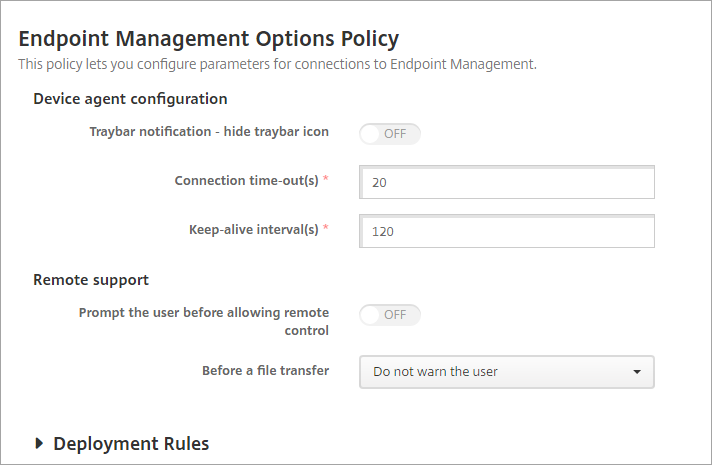
Notificación de la barra de tareas - ocultar icono de la barra de tareas: Seleccione si el icono de la barra de tareas está oculto o visible. El valor predeterminado es Desactivado.
-
Conexión: tiempos de espera: Escriba la duración en segundos que una conexión puede estar inactiva antes de que la conexión agote el tiempo de espera. El valor predeterminado es 20 segundos.
-
Intervalos de Keep-alive: Escriba la duración en segundos para mantener una conexión abierta. El valor predeterminado es 120 segundos.
-
Solicitar al usuario antes de permitir el control remoto: Seleccione si se debe solicitar al usuario antes de permitir el control de soporte remoto. El valor predeterminado es Desactivado.
-
Antes de una transferencia de archivos: Haga clic para advertir al usuario sobre una transferencia de archivos o para pedirle permiso en la lista desplegable. Valores disponibles: No advertir al usuario, Advertir al usuario y Pedir permiso al usuario. El valor predeterminado es No advertir al usuario.
Configuración de Android Enterprise
Compatible a partir de la versión 7 de Android.
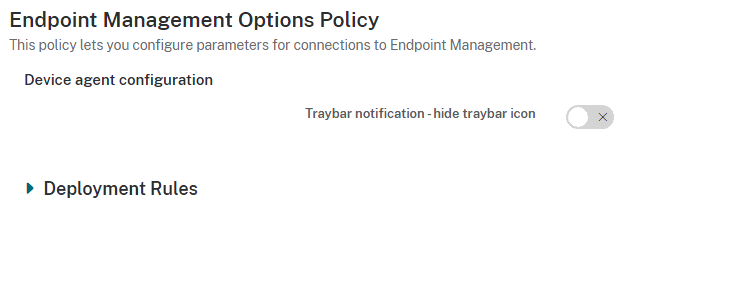
Notificación de la barra de tareas - ocultar icono de la barra de tareas: Seleccione si el icono de la barra de tareas está oculto o visible. El valor predeterminado es Desactivado.
Nota:
Si desea habilitar el servicio VPN para dispositivos que ejecutan Android Enterprise, puede habilitar la opción Habilitar VPN siempre activa en la política de dispositivo VPN. Si ya ha habilitado la opción Habilitar VPN siempre activa en la política de dispositivo de opciones de Endpoint Management en una versión anterior, asegúrese de habilitarla de nuevo en la política de dispositivo VPN.