
Directiva de dispositivo BitLocker
Windows 10 y Windows 11 incluyen una función de cifrado de disco llamada BitLocker, que proporciona protecciones adicionales de archivos y del sistema contra el acceso no autorizado a un dispositivo Windows perdido o robado. Para mayor protección, puede usar BitLocker con chips de Módulo de plataforma segura (TPM), versión 1.2 o posterior. Un chip TPM gestiona las operaciones criptográficas y genera, almacena y limita el uso de claves criptográficas.
A partir de Windows 10, compilación 1703, las directivas MDM pueden controlar BitLocker. Utilice la directiva de dispositivo BitLocker en Citrix Endpoint Management para configurar los ajustes disponibles en el asistente de BitLocker en dispositivos Windows 10 y Windows 11. Por ejemplo, en un dispositivo con BitLocker habilitado, BitLocker pide a los usuarios varias opciones:
-
Cómo quieren desbloquear su unidad al iniciar
-
Cómo hacer una copia de seguridad de su clave de recuperación
-
Cómo desbloquear una unidad fija.
La configuración de la directiva de dispositivo BitLocker también configura si:
-
Habilitar BitLocker en dispositivos sin un chip TPM.
-
Mostrar opciones de recuperación en la interfaz de BitLocker.
-
Denegar el acceso de escritura a una unidad fija o extraíble cuando BitLocker no está habilitado.
-
Guardar de forma segura una clave de recuperación de BitLocker cifrada para que los usuarios puedan acceder a ella en caso de que olviden o extravíen la clave. Esta clave se puede encontrar en el Portal de autoayuda.
Nota
Una vez que el cifrado de BitLocker se inicia en un dispositivo, no se pueden cambiar los ajustes de BitLocker en el dispositivo implementando una directiva de dispositivo BitLocker actualizada.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Requisitos
-
La política de dispositivo BitLocker requiere la edición Windows 10 Enterprise o Windows 11 Enterprise.
-
Antes de implementar la política de dispositivo BitLocker, prepare su entorno para el uso de BitLocker. Para obtener información detallada de Microsoft, incluidos los requisitos del sistema de BitLocker y la configuración, consulte los artículos en BitLocker.
Configuración de Windows Desktop y Tablet
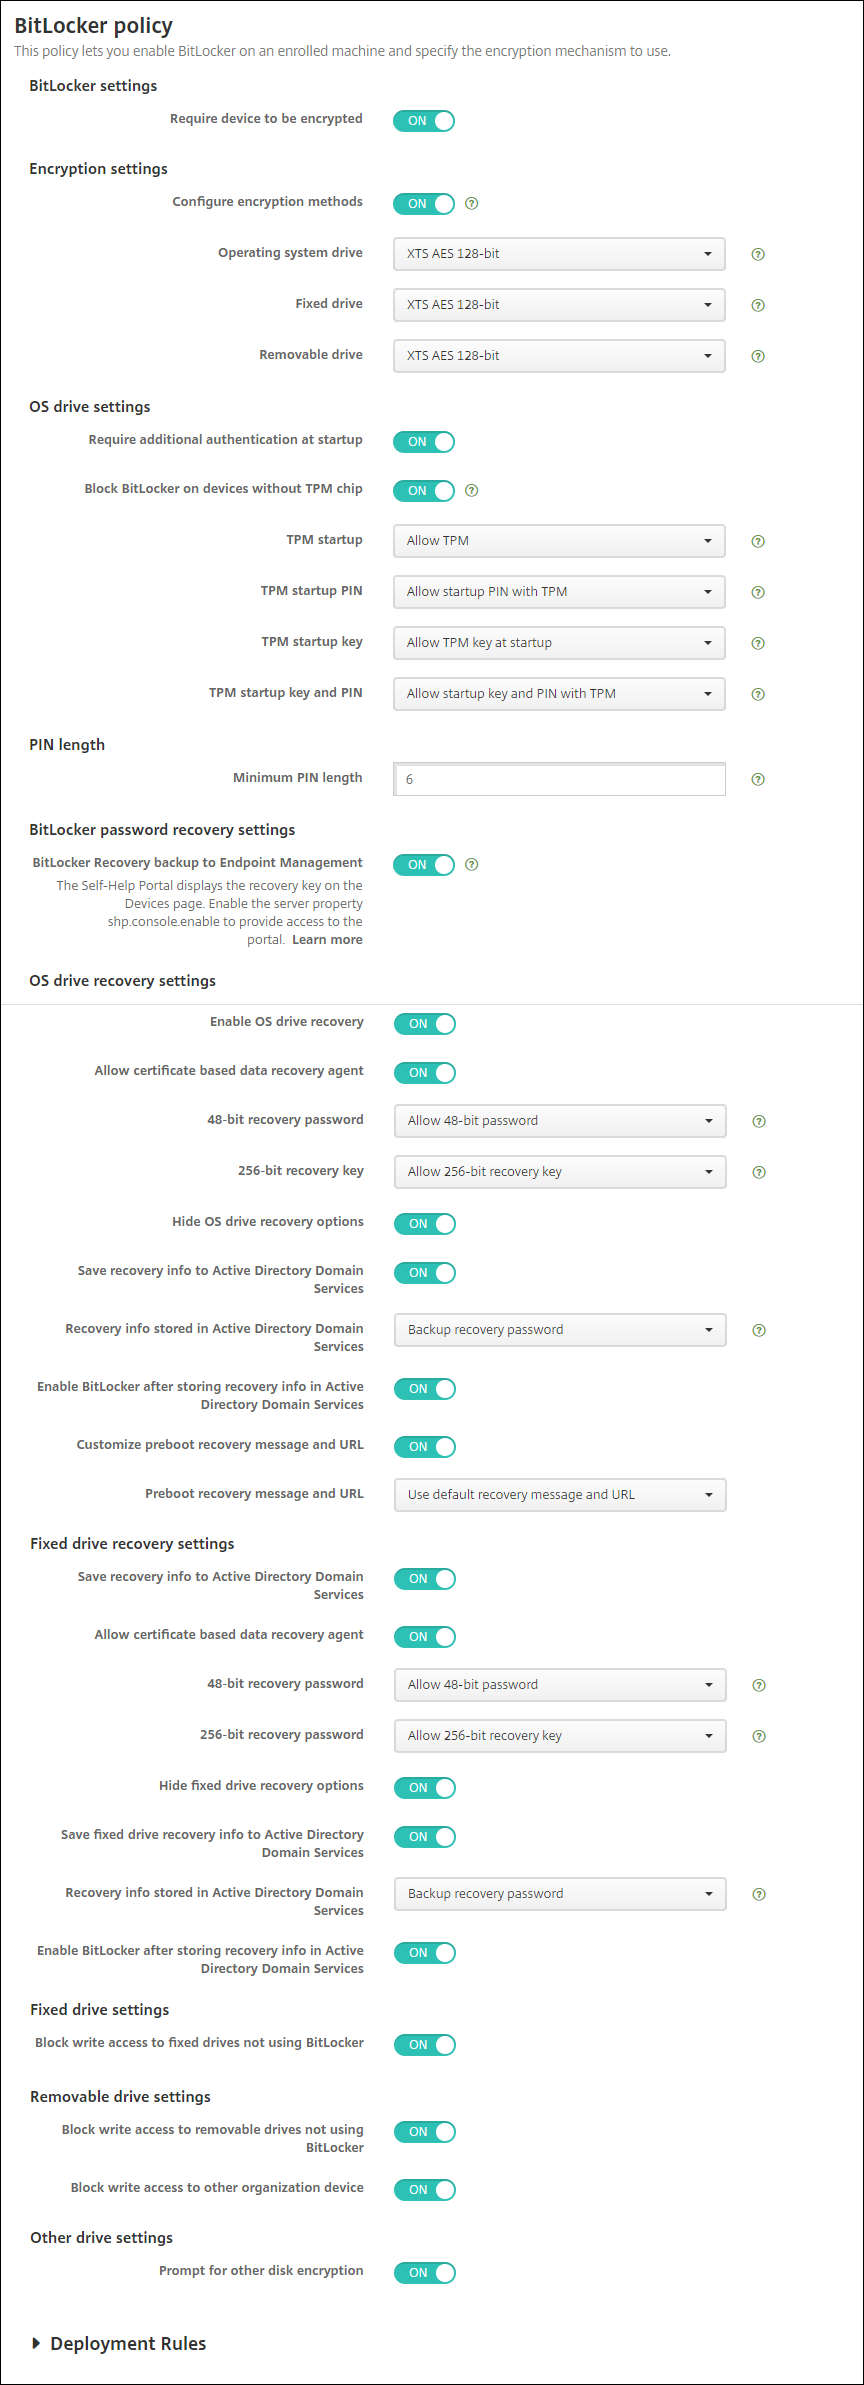
-
Configuración de BitLocker
-
Requerir que el dispositivo esté cifrado: Determina si se debe solicitar a los usuarios que habiliten el cifrado BitLocker en Windows Desktop o Tablet. Si está en Activado, los dispositivos muestran un mensaje después de que finaliza la inscripción, indicando que la empresa requiere el cifrado del dispositivo. Si está en Desactivado, no se le solicita al usuario y BitLocker utiliza la configuración de la política. El valor predeterminado es Desactivado.
-
-
Configuración de cifrado
-
Configurar métodos de cifrado: Determina los métodos de cifrado que se utilizarán para tipos de unidades específicos. Si está en Desactivado, el asistente de BitLocker solicita al usuario del dispositivo el método de cifrado que se utilizará para un tipo de unidad. El método de cifrado para todas las unidades predetermina a XTS-AES de 128 bits. El método de cifrado para unidades extraíbles predetermina a AES-CBC de 128 bits. Si está en Activado, BitLocker utiliza el método de cifrado especificado en la política. Si está en Activado, aparecen estas configuraciones adicionales: Unidad del sistema operativo, Unidad fija y Unidad extraíble. Elija el método de cifrado predeterminado para cada tipo de unidad. El valor predeterminado es Desactivado.
-
-
Configuración de la unidad del SO
-
Requerir autenticación adicional al inicio: Especifica la autenticación adicional requerida durante el inicio del dispositivo. También especifica si se permite BitLocker en dispositivos que no tienen un chip TPM. Si está en Desactivado, los dispositivos sin TPM no pueden usar el cifrado BitLocker. Para obtener información sobre TPM, consulte el artículo de Microsoft, Trusted Platform Module Technology Overview. Si está en Activado, aparecen las siguientes configuraciones adicionales. El valor predeterminado es Desactivado.
-
Bloquear BitLocker en dispositivos sin un chip TPM: En un dispositivo sin chip TPM, BitLocker requiere que los usuarios creen una contraseña de desbloqueo o una clave de inicio. La clave de inicio se almacena en una unidad USB, que el usuario debe conectar al dispositivo antes del inicio. La contraseña de desbloqueo tiene un mínimo de ocho caracteres. El valor predeterminado es Desactivado.
-
Inicio de TPM: En un dispositivo con TPM, hay cuatro modos de desbloqueo: solo TPM, TPM + PIN, TPM + clave y TPM + PIN + clave. El inicio de TPM es para el modo solo TPM, en el que las claves de cifrado se almacenan en el chip TPM. Este modo no requiere que el usuario proporcione datos de desbloqueo adicionales. El dispositivo del usuario se desbloquea automáticamente durante el reinicio, utilizando la clave de cifrado del chip TPM. El valor predeterminado es Permitir TPM.
-
PIN de inicio de TPM: Esta configuración es el modo de desbloqueo TPM + PIN. Un PIN puede tener hasta 20 dígitos. Utilice la configuración Longitud mínima del PIN para especificar la longitud mínima del PIN. Un usuario configura un PIN durante la configuración de BitLocker y lo proporciona durante el inicio del dispositivo.
-
Clave de inicio de TPM: Esta configuración es el modo de desbloqueo TPM + clave. La clave de inicio se almacena en una unidad USB u otra unidad extraíble, que el usuario debe conectar al dispositivo antes del inicio.
-
Clave y PIN de inicio de TPM: Esta configuración es el modo de desbloqueo TPM + PIN + clave.Si el desbloqueo se realiza correctamente, el sistema operativo comienza a cargarse. De lo contrario, el dispositivo entra en modo de recuperación.
-
-
Longitud del PIN
-
Longitud mínima del PIN: La longitud mínima del PIN de inicio de TPM. El valor predeterminado es 6.
-
-
Configuración de recuperación de contraseña de BitLocker
-
Copia de seguridad de recuperación de BitLocker en Citrix Endpoint Management: Si esta opción está habilitada, los usuarios que deban desbloquear sus dispositivos pueden encontrar su clave de recuperación de BitLocker en el portal de autoservicio. El administrador de Citrix Endpoint Management no puede ver la clave de recuperación de BitLocker de un usuario. Para obtener más información sobre cómo ver su clave de recuperación de BitLocker, consulte Clave de recuperación de BitLocker.
-
-
Configuración de recuperación de la unidad del SO: Configura las opciones de recuperación para los usuarios de una unidad del SO cifrada con BitLocker.
-
Habilitar la recuperación de la unidad del SO: Si el paso de desbloqueo falla, BitLocker solicita al usuario la clave de recuperación configurada. Esta configuración configura las opciones de recuperación de la unidad del sistema operativo disponibles para los usuarios si no tienen la contraseña de desbloqueo o la clave de inicio USB. El valor predeterminado es Desactivado.
-
Permitir agente de recuperación de datos basado en certificado: Especifica si se permite un agente de recuperación de datos basado en certificado. Agregue un agente de recuperación de datos desde Directivas de clave pública, que se encuentra en la Consola de administración de directivas de grupo (GPMC) o en el Editor de directivas de grupo local. Para obtener más información sobre los agentes de recuperación de datos, consulte el artículo de Microsoft, Configuración de directiva de grupo de BitLocker. El valor predeterminado es Desactivado.
-
Contraseña de recuperación de 48 bits: Especifica si se permite o se exige a los usuarios que utilicen una contraseña de recuperación. BitLocker genera la contraseña y la almacena en un archivo o en una cuenta de Microsoft Cloud. El valor predeterminado es Permitir contraseña de 48 bits.
-
Clave de recuperación de 256 bits: Especifica si se permite o se exige a los usuarios que utilicen una clave de recuperación. Una clave de recuperación es un archivo BEK que se almacena en una unidad USB. El valor predeterminado es Permitir clave de recuperación de 256 bits.
-
Ocultar opciones de recuperación de la unidad del SO: Especifica si se muestran u ocultan las opciones de recuperación en la interfaz de BitLocker. Si está en Activado, no aparecerán opciones de recuperación en la interfaz de BitLocker. En ese caso, registre el dispositivo en Active Directory, guarde las opciones de recuperación en Active Directory y establezca Guardar información de recuperación en AD DS en Activado. El valor predeterminado es Desactivado.
-
Guardar información de recuperación en Active Directory Domain Services: Especifica si se guardan las opciones de recuperación en Active Directory Domain Services. El valor predeterminado es Desactivado.
-
Información de recuperación almacenada en Active Directory Domain Services: Especifica si se almacena la contraseña de recuperación de BitLocker o la contraseña de recuperación y el paquete de claves en Active Directory Domain Services. Almacenar el paquete de claves permite recuperar datos de una unidad físicamente dañada. El valor predeterminado es Copia de seguridad de la contraseña de recuperación.
-
Habilitar BitLocker después de almacenar la información de recuperación en Active Directory Domain Services: Especifica si se impide a los usuarios habilitar BitLocker a menos que el dispositivo esté conectado al dominio y la copia de seguridad de la información de recuperación de BitLocker en Active Directory se realice correctamente. Si está en Activado, un dispositivo debe estar unido al dominio antes de iniciar BitLocker. El valor predeterminado es Desactivado.
-
Mensaje y URL de recuperación de prearranque: Especifica si BitLocker muestra un mensaje y una URL personalizados en la pantalla de recuperación. Si está en Activado, aparecerán las siguientes configuraciones adicionales: Usar mensaje y URL de recuperación predeterminados, Usar mensaje y URL de recuperación vacíos, Usar mensaje de recuperación personalizado, Usar URL de recuperación personalizada y Usar mensaje y URL de recuperación de Citrix Endpoint Management. Si está en Desactivado, se mostrarán el mensaje y la URL de recuperación predeterminados. El valor predeterminado es Desactivado.
-
-
Configuración de recuperación de unidades fijas: Configura las opciones de recuperación para los usuarios de una unidad fija cifrada con BitLocker. BitLocker no muestra un mensaje a los usuarios sobre el cifrado de unidades fijas. Para desbloquear una unidad durante el inicio, un usuario proporciona una contraseña o una tarjeta inteligente. La configuración de desbloqueo de inicio, que no está en esta directiva, aparece en la interfaz de BitLocker cuando un usuario habilita el cifrado de BitLocker en una unidad fija. Para obtener información sobre la configuración relacionada, consulte Configurar la recuperación de la unidad del SO, anteriormente en esta lista. El valor predeterminado es Desactivado.
-
Configuración de unidades fijas
-
Bloquear el acceso de escritura a unidades fijas que no usan BitLocker: Si está Activado, los usuarios solo pueden escribir en unidades fijas cuando estas están cifradas con BitLocker. El valor predeterminado es Desactivado.
-
-
Configuración de unidades extraíbles
-
Bloquear el acceso de escritura a unidades extraíbles que no usan BitLocker: Si está Activado, los usuarios solo pueden escribir en unidades extraíbles cuando estas están cifradas con BitLocker. Configure esta opción según si su organización permite el acceso de escritura en otras unidades extraíbles de la organización. El valor predeterminado es Desactivado.
-
Bloquear el acceso de escritura a otros dispositivos de la organización: Si está Activado, los usuarios no pueden escribir en otros dispositivos de su organización, como una unidad de red.
-
Otra configuración de unidades
-
Solicitar otro cifrado de disco: Permite deshabilitar el mensaje de advertencia para otros cifrados de disco en los dispositivos. El valor predeterminado es Desactivado.