
Directiva de dispositivo Device Guard
Device Guard es una función de seguridad disponible con Windows 10 y Windows 11. Esta función habilita la seguridad basada en virtualización mediante el uso del Hipervisor de Windows para admitir servicios de seguridad en el dispositivo. La directiva Device Guard habilita funciones de seguridad como el arranque seguro, el bloqueo UEFI y la virtualización.
Requisitos previos
-
Equipos de escritorio y tabletas con Windows 10 y Windows 11 con una licencia Enterprise o Education
-
Device Guard habilitado en WindowsPara obtener más información sobre Device Guard, consulte
<https://docs.microsoft.com/es-es/windows/access-protection/credential-guard/credential-guard-manage>.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Configuración de equipos de escritorio y tabletas Windows
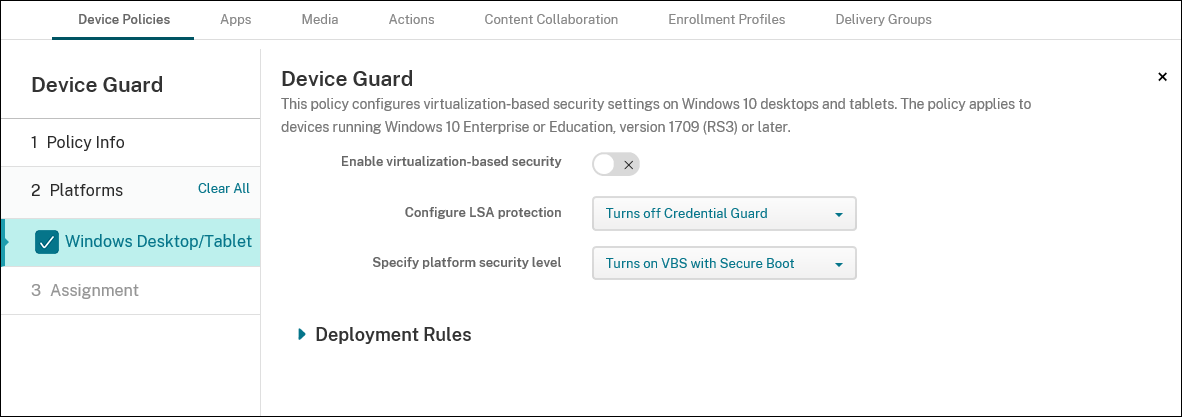
-
Habilitar la seguridad basada en virtualización: Deshabilita o habilita las funciones de seguridad basadas en virtualización. La seguridad basada en virtualización utiliza el Hipervisor de Windows para admitir servicios de seguridad.
-
Configurar la protección LSA: Permite configurar Credential Guard. Esta configuración permite a los usuarios activar Credential Guard con seguridad basada en virtualización para ayudar a proteger las credenciales en el siguiente reinicio. Las opciones son Desactiva Credential Guard, Activa Credential Guard con bloqueo UEFI y Activa Credential Guard sin bloqueo UEFI. El valor predeterminado es Desactiva Credential Guard.
-
Especificar el nivel de seguridad de la plataforma: Permite especificar el nivel de seguridad de la plataforma en el siguiente reinicio. Las opciones son Activa VBS con arranque seguro y Activa VBS con arranque seguro y acceso directo a memoria. El valor predeterminado es Activa VBS con arranque seguro.
Citrix Endpoint Management consulta un dispositivo para determinar si la configuración de seguridad basada en virtualización coincide con la configuración del servidor. Si la configuración de seguridad coincide, Citrix Endpoint Management no implementa esta directiva en el dispositivo. Si la configuración de seguridad no coincide, Citrix Endpoint Management implementa la directiva.