
Stratégie de périphérique réseau
La stratégie de périphérique réseau vous permet de gérer la façon dont les utilisateurs connectent leurs appareils aux réseaux Wi-Fi en définissant les éléments suivants :
-
Noms et types de réseau
-
Stratégies d'authentification et de sécurité
-
Utilisation du serveur proxy
-
Autres détails liés au Wi-Fi
Pour ajouter ou configurer cette stratégie, accédez à Configurer > Stratégies d'appareil. Pour plus d'informations, consultez Stratégies d'appareil.
Conditions préalables
Avant de créer une stratégie, effectuez les opérations suivantes :
-
Créez tous les groupes de mise à disposition que vous prévoyez d'utiliser.
-
Connaissez le nom et le type du réseau.
-
Connaissez tous les types d'authentification ou de sécurité que vous prévoyez d'utiliser.
-
Connaissez toutes les informations de serveur proxy dont vous pourriez avoir besoin.
-
Installez tous les certificats d'autorité de certification nécessaires.
-
Disposez de toutes les clés partagées nécessaires.
-
Créer l'entité PKI pour l'authentification basée sur certificat.
-
Configurer les fournisseurs d'informations d'identification.
Pour plus d'informations, consultez Authentification et ses sous-articles.
Paramètres iOS
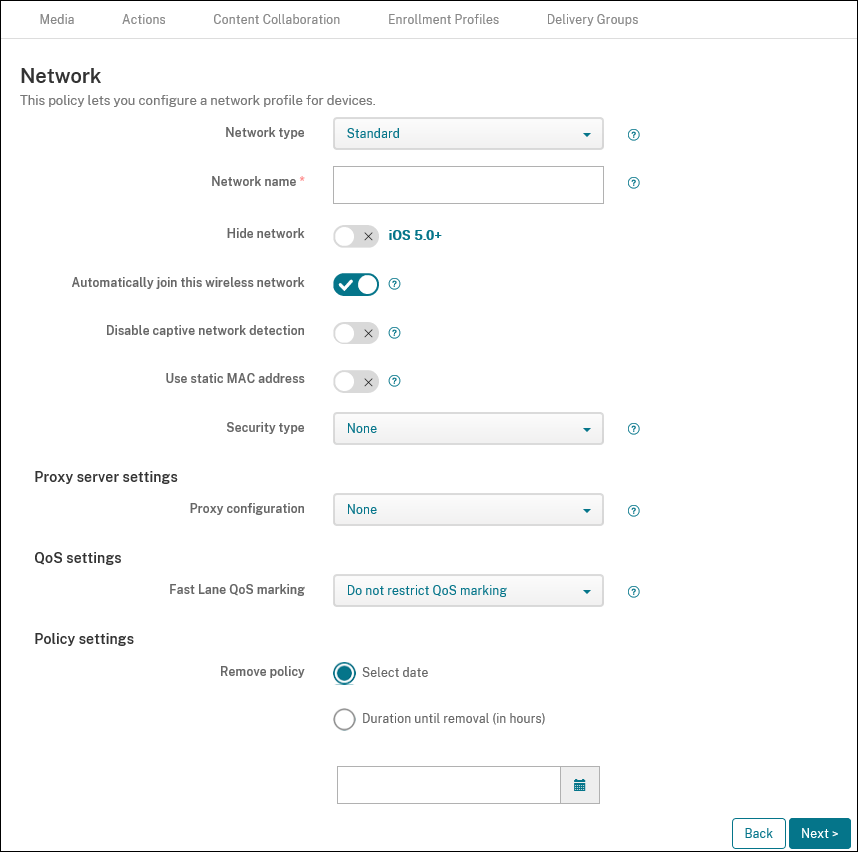
-
Type de réseau : Dans la liste, choisissez Standard, Point d'accès hérité ou Hotspot 2.0 pour définir le type de réseau que vous prévoyez d'utiliser.
-
Nom du réseau : Saisissez le SSID qui apparaît dans la liste des réseaux disponibles pour l'appareil. Ne s'applique pas à Hotspot 2.0.
-
Masquer le réseau : Choisissez si le réseau est masqué.
-
Rejoindre automatiquement ce réseau sans fil : Choisissez si un appareil rejoint le réseau automatiquement. Si un appareil est connecté à un autre réseau, il ne rejoindra pas ce réseau. L'utilisateur doit se déconnecter du réseau précédent avant que l'appareil ne se connecte automatiquement. La valeur par défaut est Activé.
-
Désactiver la détection de réseau captif : L'assistant de réseau captif aide les utilisateurs à accéder aux réseaux d'abonnement ou aux points d'accès Wi-Fi. Vous trouvez généralement ces réseaux dans les cafés, les hôtels et autres lieux publics. Si Activé, les appareils peuvent toujours se connecter aux réseaux captifs, mais l'utilisateur doit ouvrir un navigateur et se connecter manuellement. La valeur par défaut est Désactivé.
-
Utiliser une adresse MAC statique : Les adresses MAC sont des identifiants uniques qu'un appareil transmet au sein d'un réseau. Pour améliorer la confidentialité, les appareils iOS et iPadOS peuvent utiliser une adresse MAC différente à chaque fois qu'ils se connectent à un réseau. Si Activé, l'appareil utilise toujours la même adresse MAC lors de la connexion à ce réseau. Si Désactivé, l'appareil utilise une adresse MAC différente à chaque connexion à ce réseau. La valeur par défaut est Désactivé.
-
Type de sécurité : Dans la liste, choisissez le type de sécurité que vous prévoyez d'utiliser. Ne s'applique pas à Hotspot 2.0.
-
Aucun - Ne nécessite aucune configuration supplémentaire.
-
WEP
-
WPA/WPA2/WPA3 Personnel
-
Tout (Personnel)
-
WEP Entreprise
-
WPA/WPA2/WPA3 Entreprise : Pour la dernière version de Windows 10, configurez le protocole d'inscription de certificat simple (SCEP) pour utiliser WPA-2 Entreprise. Citrix Endpoint Management peut ensuite envoyer le certificat aux appareils pour s'authentifier auprès du serveur Wi-Fi. Pour configurer SCEP, accédez à la page Distribution de Paramètres > Fournisseurs d'informations d'identification. Pour plus d'informations, consultez Fournisseurs d'informations d'identification.
-
Tout (Entreprise)
Les sections suivantes répertorient les options que vous configurez pour chacun des types de connexion précédents. -
-
Paramètres du serveur proxy
-
Configuration du proxy : Dans la liste, choisissez Aucun, Manuel ou Automatique pour définir la manière dont la connexion VPN est acheminée via un serveur proxy, puis configurez les options supplémentaires. La valeur par défaut est Aucun, ce qui ne nécessite aucune configuration supplémentaire.
-
Si vous choisissez Manuel, configurez les paramètres suivants :
-
Nom d'hôte ou adresse IP : Saisissez le nom d'hôte ou l'adresse IP du serveur proxy.
-
Port : Saisissez le numéro de port du serveur proxy.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif pour vous authentifier auprès du serveur proxy.
-
Mot de passe : Saisissez un mot de passe facultatif pour vous authentifier auprès du serveur proxy.
-
-
Si vous choisissez Automatique, configurez les paramètres suivants :
-
URL du serveur : Saisissez l'URL du fichier PAC qui définit la configuration du proxy.
-
Autoriser la connexion directe si le PAC est inaccessible : Choisissez d'autoriser ou non les utilisateurs à se connecter directement à la destination si le fichier PAC est inaccessible. La valeur par défaut est Activé.
-
-
-
Marquage QoS Fast Lane : Si vous ne limitez pas le marquage QoS pour un réseau Wi-Fi prenant en charge Cisco Fast Lane QoS, toutes les applications sont autorisées à utiliser le marquage L2 et L3. Si vous limitez le marquage QoS, spécifiez les applications qui peuvent utiliser le marquage L2 et L3.
-
Activer le marquage QoS : Si vous limitez le marquage QoS, utilisez ce paramètre pour le désactiver complètement ou pour marquer uniquement certaines applications. Si Désactivé, vous désactivez entièrement le marquage QoS. Si Activé, configurez une liste d'applications pouvant utiliser le marquage QoS. La valeur par défaut est Activé.
-
Autoriser les appels audio/vidéo Apple : Choisissez si les applications d'appel audio et vidéo peuvent utiliser le marquage QoS. Si Désactivé, la qualité des appels vidéo et audio peut en pâtir.
-
Autoriser des applications spécifiques : Ajoutez un ID de package d'application à cette liste pour permettre à l'application d'utiliser le marquage QoS.
-
-
Paramètres Hotspot 2.0
-
Nom de l'opérateur affiché : Le nom convivial diffusé par l'appareil Hotspot. Les utilisateurs voient ce nom dans leur liste de réseaux Wi-Fi disponibles.
-
Nom de domaine : Le nom de domaine utilisé pour la négociation Hotspot 2.0.
-
Autoriser la connexion aux réseaux partenaires en itinérance : Si Activé, les appareils en itinérance hors de leur réseau domestique peuvent se connecter aux réseaux partenaires.
-
Identifiants d'organisation (OI) du consortium d'itinérance : Ajoutez une liste d'identifiants d'organisation auxquels l'appareil peut accéder. Un OI de consortium d'itinérance appartient à une organisation avec des méthodes d'authentification partagées. Si le Hotspot que vous configurez n'est pas disponible, l'appareil se connecte à un OI de consortium d'itinérance répertorié ici.
-
Noms de domaine (realm) NAI (Network Access Identifier) : Configurez une liste de noms de domaine (realm) utilisés pour identifier les utilisateurs auprès d'un réseau en itinérance. Un NAI est transmis sous la forme
user@realm. -
Codes de pays mobiles (MCC) et configurations de réseau mobile (MNC) : Un code de pays mobile se compose de trois chiffres qui identifient le pays d'un réseau. Le code de réseau mobile se compose de 2 ou 3 chiffres uniques. Utilisés ensemble, le MCC/MNC identifie de manière unique un opérateur de réseau mobile ou un fournisseur.
-
-
Paramètres de stratégie
-
Supprimer la stratégie : Choisissez une méthode pour planifier la suppression de la stratégie. Les options disponibles sont Sélectionner la date et Durée avant suppression (en heures)
-
Sélectionner la date : Cliquez sur le calendrier pour sélectionner la date spécifique de suppression.
-
Durée avant suppression (en heures) : Saisissez un nombre, en heures, avant que la suppression de la stratégie ne se produise.
-
-
Autoriser l'utilisateur à supprimer la stratégie : Vous pouvez choisir quand les utilisateurs peuvent supprimer la stratégie de leur appareil. Sélectionnez Toujours, Mot de passe requis ou Jamais dans le menu. Si vous sélectionnez Mot de passe requis, saisissez un mot de passe dans le champ Mot de passe de suppression. Non disponible pour iOS.
-
Paramètres WPA, WPA Personnel, Tout (Personnel) pour iOS
Mot de passe : Saisissez un mot de passe facultatif. Si vous laissez ce champ vide, les utilisateurs peuvent être invités à saisir leur mot de passe lors de leur connexion.
Paramètres WEP Entreprise, WPA Entreprise, WPA2 Entreprise, WPA3 Entreprise, Tout (Entreprise) pour iOS
Lorsque vous choisissez l'un de ces types de sécurité, les paramètres EAP apparaissent après les paramètres QoS.
Important :
Si vous sélectionnez le type de sécurité WPA2 Entreprise, vous devez autoriser au moins un protocole EAP.
-
Protocoles EAP autorisés : Activez les types EAP que vous souhaitez prendre en charge, puis configurez les paramètres associés. La valeur par défaut est Désactivé pour chacun des types EAP disponibles.
-
Authentification interne (TTLS) : Requis uniquement lorsque vous activez TTLS. Dans la liste, choisissez la méthode d'authentification interne à utiliser. Les options sont : PAP, CHAP, MSCHAP ou MSCHAPv2. La valeur par défaut est MSCHAPv2.
-
EAP-FAST avec PAC : Choisissez d'utiliser ou non les informations d'identification d'accès protégées (PAC).
-
Si vous choisissez Utiliser PAC, choisissez d'utiliser ou non un PAC de provisionnement.
-
Si vous choisissez PAC de provisionnement, choisissez d'autoriser ou non un handshake TLS anonyme entre le client de l'utilisateur final et Citrix Endpoint Management.
-
Provisionnement PAC anonymement
-
-
-
-
Authentification :
-
Nom d'utilisateur : Saisissez un nom d'utilisateur.
-
Mot de passe par connexion : Choisissez si un mot de passe est requis chaque fois que les utilisateurs se connectent.
-
Mot de passe : Saisissez un mot de passe facultatif. Si vous laissez ce champ vide, les utilisateurs peuvent être invités à saisir leur mot de passe lorsqu'ils se connectent.
-
Identifiant d'identité (magasin de clés ou identifiant PKI) : Dans la liste, choisissez le type d'identifiant d'identité. La valeur par défaut est Aucun.
-
Identité externe : Requis uniquement lorsque vous activez PEAP, TTLS, ou EAP-FAST. Saisissez le nom d'utilisateur visible de l'extérieur. Vous pouvez renforcer la sécurité en saisissant un terme générique tel que « anonyme » afin que le nom d'utilisateur ne soit pas visible.
-
Exiger un certificat TLS : Choisissez si un certificat TLS est requis.
-
-
Confiance
-
Certificats approuvés : Pour ajouter un certificat approuvé, cliquez sur Ajouter et, pour chaque certificat que vous souhaitez ajouter, procédez comme suit :
-
Application : Dans la liste, choisissez l'application que vous souhaitez ajouter.
-
Cliquez sur Enregistrer pour enregistrer le certificat ou sur Annuler.
-
-
Noms de certificats de serveur approuvés : Pour ajouter des noms communs de certificats de serveur approuvés, cliquez sur Ajouter et, pour chaque nom que vous souhaitez ajouter, procédez comme suit :
-
Certificat : Saisissez le nom du certificat de serveur. Vous pouvez utiliser des caractères génériques pour spécifier le nom, par exemple wpa.*.example.com.
-
Cliquez sur Enregistrer pour enregistrer le nom du certificat ou sur Annuler.
-
-
-
Autoriser les exceptions de confiance : Choisissez si la boîte de dialogue de confiance du certificat apparaît sur les appareils des utilisateurs lorsqu'un certificat n'est pas approuvé. La valeur par défaut est Activé.
Paramètres macOS
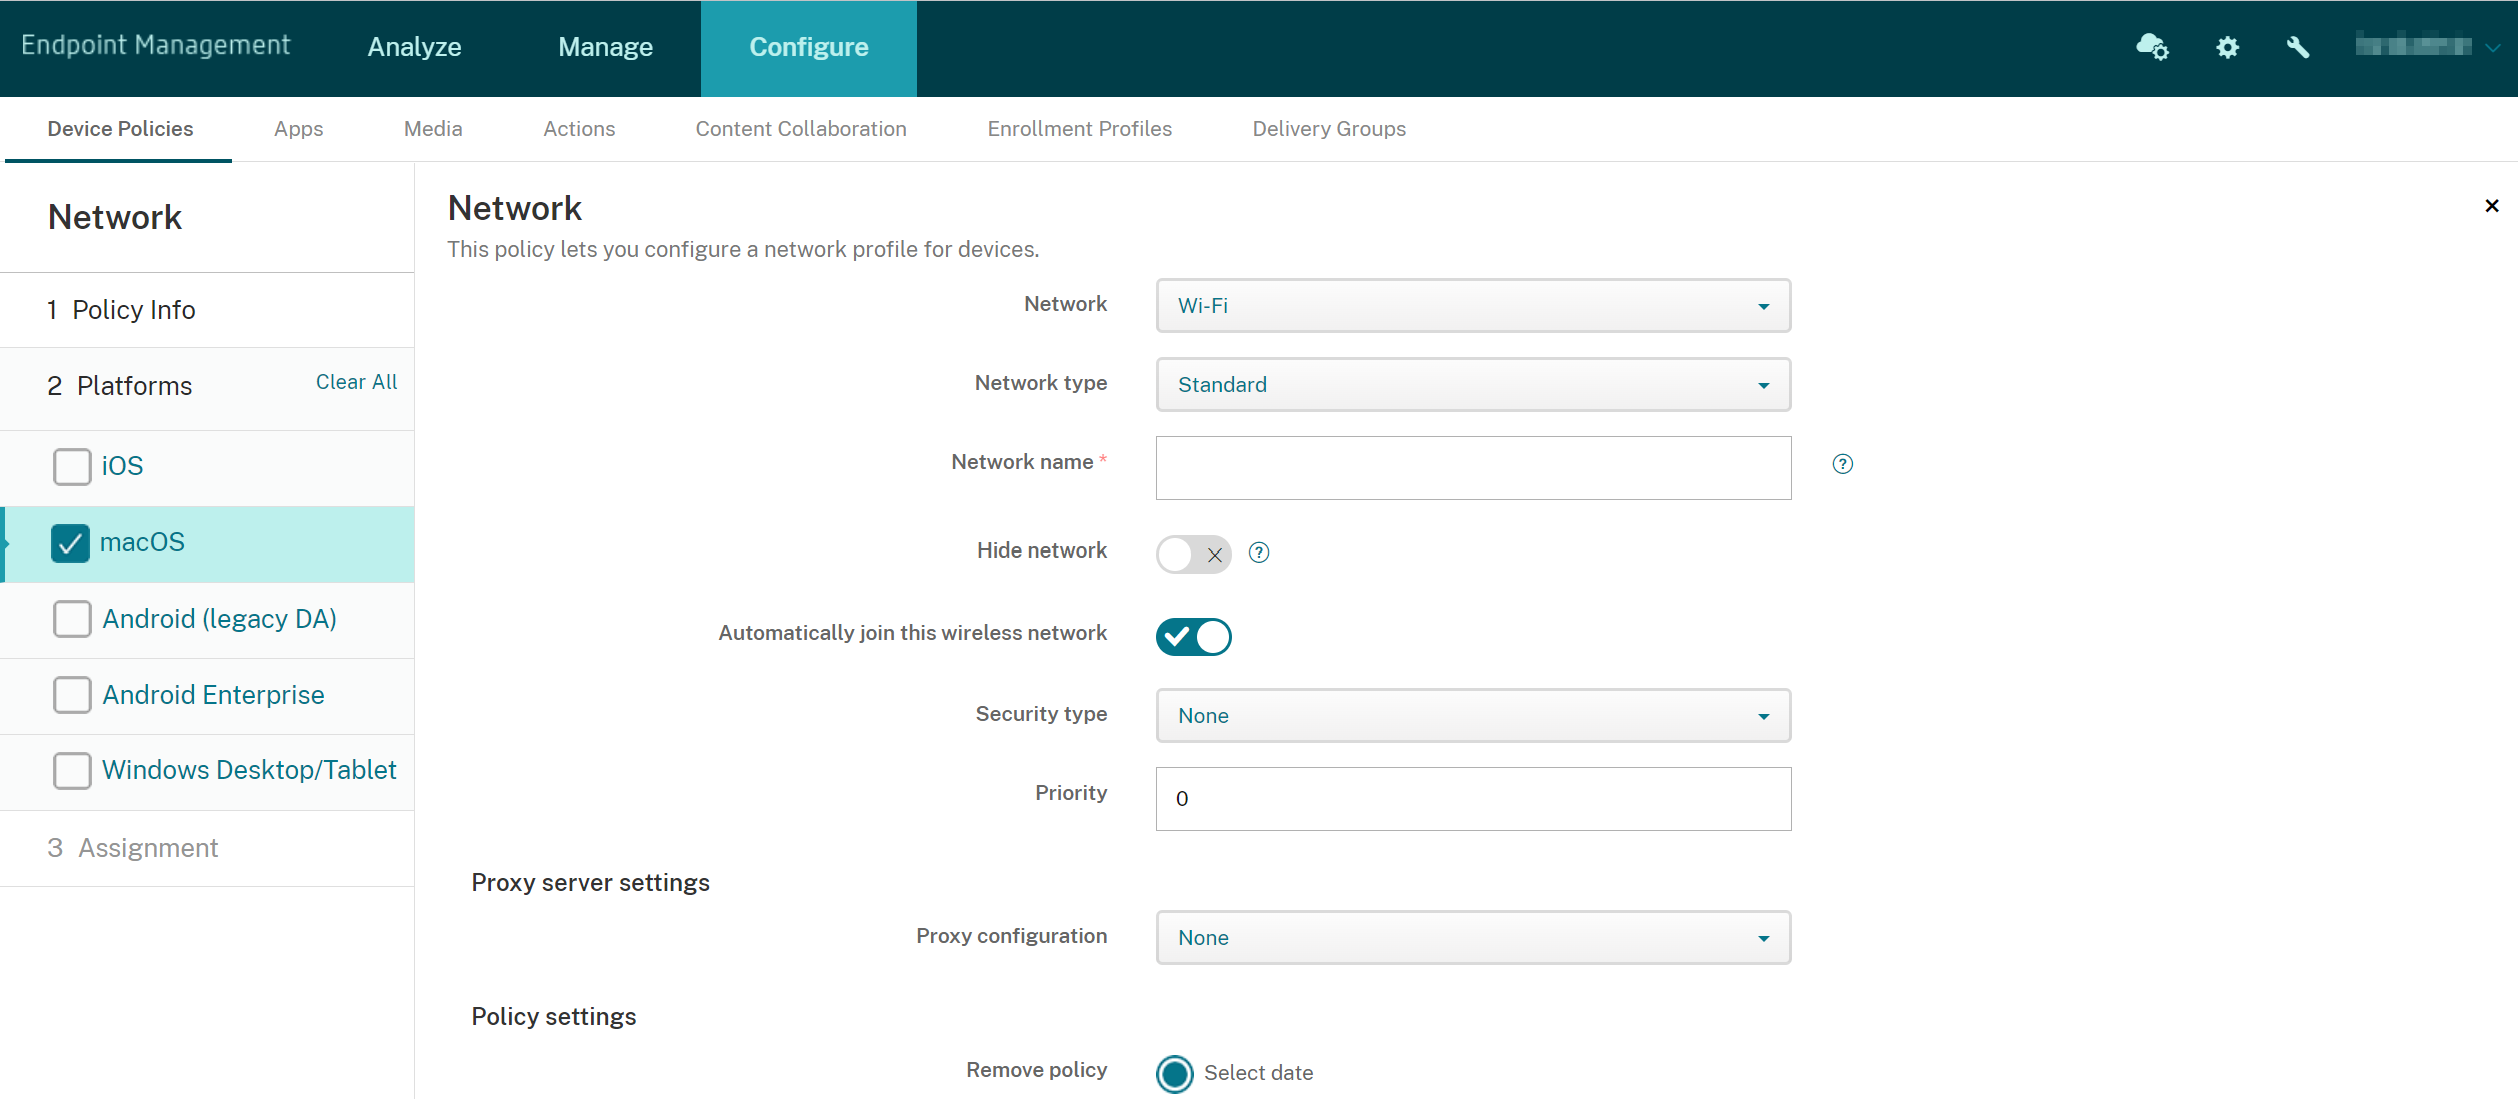
-
Réseau : Dans la liste, choisissez l'option réseau que vous prévoyez d'utiliser. La valeur par défaut est Wi-Fi.
-
Wi-Fi
-
Ethernet global
-
Premier Ethernet actif
-
Deuxième Ethernet actif
-
Troisième Ethernet actif
-
Premier Ethernet
-
Deuxième Ethernet
-
Troisième Ethernet
-
-
Type de réseau : Dans la liste, choisissez Standard, Legacy Hotspot ou Hotspot 2.0 pour définir le type de réseau que vous prévoyez d'utiliser.
-
Nom du réseau : Saisissez le SSID qui apparaît dans la liste des réseaux disponibles pour l'appareil. Ne s'applique pas à Hotspot 2.0.
-
Masquer le réseau : Choisissez si le réseau est masqué.
-
Rejoindre automatiquement ce réseau sans fil : Choisissez si le réseau est rejoint automatiquement. Si un appareil est déjà connecté à un autre réseau, il ne rejoint pas ce réseau. L'utilisateur doit se déconnecter du réseau précédent avant que l'appareil ne se connecte automatiquement. La valeur par défaut est Activé.
-
Type de sécurité : Dans la liste, choisissez le type de sécurité que vous prévoyez d'utiliser. Ne s'applique pas à Hotspot 2.0.
-
Aucun - Ne nécessite aucune configuration supplémentaire.
-
WEP
-
WPA/WPA2 Personnel
-
Tout (Personnel)
-
WEP Entreprise
-
WPA/WPA2 Entreprise
-
Tout (Entreprise)
Les sections suivantes répertorient les options que vous configurez pour chacun des types de connexion précédents. -
-
Priorité : Pour plusieurs réseaux, saisissez un nombre pour définir la priorité de la connexion réseau. L'appareil se connecte d'abord au réseau ayant le numéro de priorité le plus bas. Les nombres négatifs sont acceptables. La valeur par défaut est 0.
-
Paramètres du serveur proxy
-
Configuration du proxy : Dans la liste, choisissez Aucun, Manuel ou Automatique pour définir la manière dont la connexion VPN est acheminée via un serveur proxy, puis configurez les options supplémentaires. La valeur par défaut est Aucun, ce qui ne nécessite aucune configuration supplémentaire.
-
Si vous choisissez Manuel, configurez les paramètres suivants :
-
Nom d'hôte ou adresse IP : Saisissez le nom d'hôte ou l'adresse IP du serveur proxy.
-
Port : Saisissez le numéro de port du serveur proxy.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif pour vous authentifier auprès du serveur proxy.
-
Mot de passe : Saisissez un mot de passe facultatif pour vous authentifier auprès du serveur proxy.
-
-
Si vous choisissez Automatique, configurez les paramètres suivants :
-
URL du serveur : Saisissez l'URL du fichier PAC qui définit la configuration du proxy.
-
Autoriser la connexion directe si le PAC est inaccessible : Choisissez si vous souhaitez autoriser les utilisateurs à se connecter directement à la destination si le fichier PAC est inaccessible. La valeur par défaut est Activé.
-
-
-
Paramètres Hotspot 2.0
-
Nom de l'opérateur affiché : Le nom convivial diffusé par le périphérique Hotspot. Les utilisateurs voient ce nom dans leur liste de réseaux Wi-Fi disponibles.
-
Nom de domaine : Le nom de domaine utilisé pour la négociation Hotspot 2.0.
-
Autoriser la connexion aux réseaux partenaires en itinérance : Si Activé, les appareils en itinérance hors de leur réseau domestique peuvent se connecter aux réseaux partenaires.
-
Identifiants d'organisation du consortium d'itinérance (OI) : Ajoutez une liste d'identifiants d'organisation auxquels l'appareil peut accéder. Un OI de consortium d'itinérance appartient à une organisation avec des méthodes d'authentification partagées. Si le Hotspot que vous configurez n'est pas disponible, l'appareil se connecte à un OI de consortium d'itinérance répertorié ici.
-
Noms de domaine d'identifiant d'accès réseau (NAI) : Configurez une liste de noms de domaine utilisés pour identifier les utilisateurs sur un réseau en itinérance. Un NAI est transmis sous la forme
user@realm. -
Codes de pays mobiles (MCC) et configurations de réseau mobile (MNC) : Un code de pays mobile (MCC) se compose de trois chiffres qui identifient le pays d'un réseau. Le code de réseau mobile (MNC) se compose de 2 ou 3 chiffres uniques. Lorsqu'ils sont utilisés ensemble, le MCC/MNC identifie de manière unique un opérateur ou un fournisseur de réseau mobile.
-
-
Paramètres de stratégie
-
Supprimer la stratégie : Choisissez une méthode pour planifier la suppression de la stratégie. Les options disponibles sont Sélectionner une date et Durée avant suppression (en heures)
-
Sélectionner une date : Cliquez sur le calendrier pour sélectionner la date spécifique de suppression.
-
Durée avant suppression (en heures) : Saisissez un nombre, en heures, avant que la suppression de la stratégie ne se produise.
-
-
Autoriser l'utilisateur à supprimer la stratégie : Vous pouvez choisir quand les utilisateurs peuvent supprimer la stratégie de leur appareil. Sélectionnez Toujours, Code d'accès requis ou Jamais dans le menu. Si vous sélectionnez Code d'accès requis, saisissez un code d'accès dans le champ Code d'accès de suppression.
-
Portée du profil : Sélectionnez si cette stratégie s'applique à un utilisateur ou à un système entier. La valeur par défaut est Utilisateur. Cette option est disponible uniquement sur macOS 10.7 et versions ultérieures.
-
Paramètres WPA, WPA Personal, WPA 2 Personal, Any (Personal) pour macOS
-
Mot de passe : Saisissez un mot de passe facultatif. Si vous laissez ce champ vide, les utilisateurs peuvent être invités à saisir leur mot de passe lors de leur connexion.
Paramètres WEP Enterprise, WPA Enterprise, WPA2 Enterprise, Any (Enterprise) pour macOS
-
Mode de connexion : Si Activé, choisissez le mode de connexion à utiliser lorsque l'utilisateur rejoint le réseau. La valeur par défaut est Désactivé.
-
Système : Si cette option est cochée, l'appareil utilise les informations d'identification du système pour authentifier l'utilisateur. La valeur par défaut est désactivée.
-
Fenêtre de connexion : Si cette option est cochée, l'appareil utilise les mêmes informations d'identification saisies dans la fenêtre de connexion pour authentifier l'utilisateur. La valeur par défaut est désactivée.
-
Lorsque vous choisissez l'un de ces types de sécurité, les paramètres EAP apparaissent après les paramètres QoS.
Important :
Si vous sélectionnez le type de sécurité WPA2 Enterprise, vous devez autoriser au moins un protocole EAP.
-
Protocoles EAP autorisés : Activez les types EAP que vous souhaitez prendre en charge, puis configurez les paramètres associés. La valeur par défaut est Désactivé pour chacun des types EAP disponibles.
-
Authentification interne (TTLS) : Requis uniquement lorsque vous activez TTLS. Dans la liste, choisissez la méthode d'authentification interne à utiliser. Les options sont : PAP, CHAP, MSCHAP ou MSCHAPv2. La valeur par défaut est MSCHAPv2.
-
EAP-FAST avec PAC : Choisissez d'utiliser ou non les informations d'identification d'accès protégé (PAC).
-
Si vous sélectionnez Utiliser PAC, choisissez d'utiliser ou non un PAC de provisionnement.
-
Si vous choisissez PAC de provisionnement, choisissez d'autoriser ou non une négociation TLS anonyme entre le client de l'utilisateur final et Citrix Endpoint Management.
-
Provisionnement PAC anonymement
-
-
-
-
Authentification :
-
Utiliser l'authentification Active Directory : Choisissez d'activer ou non l'authentification Active Directory. Disponible pour macOS 10.7 et versions ultérieures. Pour rendre cette option disponible, effectuez les opérations suivantes :
-
Définissez PEAP comme protocole EAP.
-
Définissez la portée du profil sur Système. Vous ne pouvez utiliser cette option de paramètre que lorsque vous appliquez la stratégie à l'ensemble du système.
-
-
Nom d'utilisateur : Saisissez un nom d'utilisateur.
-
Mot de passe par connexion : Choisissez d'exiger ou non un mot de passe chaque fois que les utilisateurs se connectent.
-
Mot de passe : Saisissez un mot de passe facultatif. Si vous laissez ce champ vide, les utilisateurs peuvent être invités à saisir leur mot de passe lors de leur connexion.
-
Informations d'identification (trousseau de clés ou informations d'identification PKI) : Dans la liste, choisissez le type d'informations d'identification. La valeur par défaut est Aucun.
-
Identité externe : Requis uniquement lorsque vous activez PEAP, TTLS ou EAP-FAST. Saisissez le nom d'utilisateur visible de l'extérieur. Vous pouvez renforcer la sécurité en saisissant un terme générique comme « anonyme » afin que le nom d'utilisateur ne soit pas visible.
-
Exiger un certificat TLS : Choisissez d'exiger ou non un certificat TLS.
-
-
Confiance
-
Certificats approuvés : Pour ajouter un certificat approuvé, cliquez sur Ajouter et, pour chaque certificat que vous souhaitez ajouter, effectuez les opérations suivantes :
-
Application : Dans la liste, choisissez l'application que vous souhaitez ajouter.
-
Cliquez sur Enregistrer pour enregistrer le certificat ou cliquez sur Annuler.
-
-
Noms de certificat de serveur approuvés : Pour ajouter des noms communs de certificat de serveur approuvés, cliquez sur Ajouter et, pour chaque nom que vous souhaitez ajouter, procédez comme suit :
-
Certificat : Saisissez le nom du certificat de serveur que vous souhaitez ajouter. Vous pouvez utiliser des caractères génériques pour spécifier le nom, par exemple wpa.*.example.com.
-
Cliquez sur Enregistrer pour enregistrer le nom du certificat ou cliquez sur Annuler.
-
-
-
Autoriser les exceptions de confiance : Choisissez si la boîte de dialogue de confiance du certificat apparaît sur les appareils des utilisateurs lorsqu'un certificat n'est pas approuvé. La valeur par défaut est Activé.
Paramètres Android Enterprise
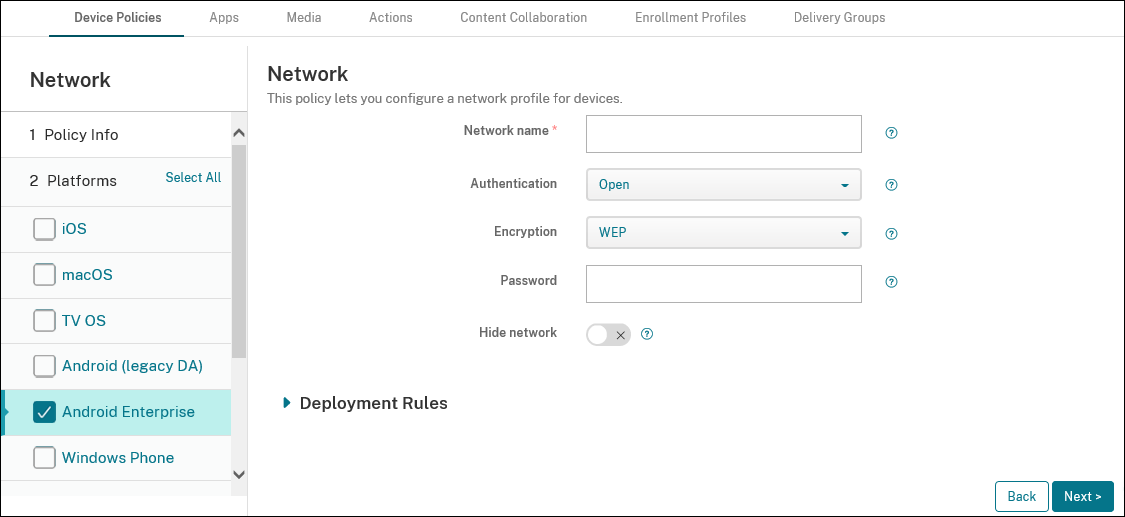
-
Nom du réseau : Saisissez le SSID qui figure dans la liste des réseaux disponibles sur l'appareil de l'utilisateur.
-
Authentification : Dans la liste, choisissez le type de sécurité à utiliser avec la connexion Wi-Fi.
-
Ouvert
-
Partagé
-
WPA
-
WPA-PSK
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
Les sections suivantes répertorient les options que vous configurez pour chacun des types de connexion précédents. La valeur par défaut est Ouvert.
Paramètres ouverts, partagés pour Android Enterprise
-
Chiffrement : Dans la liste, choisissez Désactivé ou WEP. La valeur par défaut est WEP.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Masquer le réseau : Choisissez si le réseau est masqué.
Paramètres WPA, WPA-PSK, WPA2, WPA2-PSK pour Android Enterprise
-
Chiffrement : Dans la liste, choisissez TKIP ou AES. La valeur par défaut est TKIP.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Masquer le réseau : Choisissez si le réseau est masqué.
Paramètres 802.1x pour Android Enterprise
-
Type EAP : Dans la liste, choisissez PEAP, TLS ou TTLS. La valeur par défaut est PEAP.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Phase d'authentification 2 : Dans la liste, choisissez Aucun, PAP, MSCHAP, MSCHAPPv2 ou GTC. La valeur par défaut est PAP.
-
Identité : Saisissez le nom d'utilisateur et le domaine facultatifs.
-
Anonyme : Saisissez le nom d'utilisateur facultatif, visible de l'extérieur. Vous pouvez renforcer la sécurité en saisissant un terme générique comme « anonyme » afin que le nom d'utilisateur ne soit pas visible.
-
Certificat CA : Dans la liste, choisissez le certificat à utiliser.
-
Domaine : Saisissez le nom de domaine requis. Pour plus d'informations, consultez Domaine.Remarque :Lorsque vous configurez la stratégie Wi-Fi sur des appareils exécutant Android 13 ou version ultérieure, les champs Certificat CA et Domaine doivent être obligatoirement mis à jour. S'ils ne sont pas mis à jour, la configuration échoue.
-
Informations d'identification : Dans la liste, choisissez les informations d'identification à utiliser. La valeur par défaut est Aucun.
-
Masquer le réseau : Indiquez si le réseau est masqué.
Paramètres Android (DA hérité)
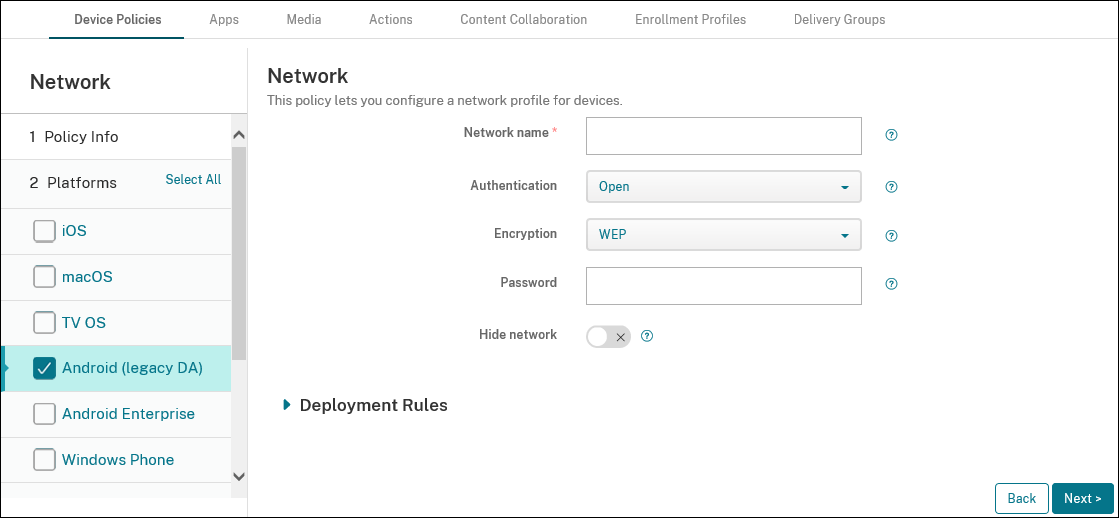
-
Nom du réseau : Saisissez le SSID qui figure dans la liste des réseaux disponibles sur l'appareil de l'utilisateur.
-
Authentification : Dans la liste, choisissez le type de sécurité à utiliser avec la connexion Wi-Fi.
-
Ouvert
-
Partagé (Android Enterprise uniquement)
-
WPA (Android Enterprise uniquement)
-
WPA-PSK (Android Enterprise uniquement)
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
Les sections suivantes répertorient les options que vous configurez pour chacun des types de connexion précédents.
Paramètres ouverts et partagés pour Android
-
Chiffrement : Dans la liste, choisissez Désactivé ou WEP. La valeur par défaut est WEP.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Masquer le réseau : Indiquez si le réseau est masqué.
Paramètres WPA, WPA-PSK, WPA2, WPA2-PSK pour Android
-
Chiffrement : Dans la liste, choisissez TKIP ou AES. La valeur par défaut est TKIP.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Masquer le réseau : Indiquez si le réseau est masqué.
Paramètres 802.1x pour Android
-
Type EAP : Dans la liste, choisissez PEAP, TLS ou TTLS. La valeur par défaut est PEAP.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Phase d'authentification 2 : Dans la liste, choisissez Aucun, PAP, MSCHAP, MSCHAPPv2 ou GTC. La valeur par défaut est PAP.
-
Identité : Saisissez le nom d'utilisateur et le domaine facultatifs.
-
Anonyme : Saisissez le nom d'utilisateur facultatif et visible de l'extérieur. Vous pouvez renforcer la sécurité en saisissant un terme générique comme « anonyme » afin que le nom d'utilisateur ne soit pas visible.
-
Certificat d'autorité de certification : Dans la liste, choisissez le certificat à utiliser.
-
Informations d'identification d'identité : Dans la liste, choisissez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Masquer le réseau : Indiquez si le réseau est masqué.
Paramètres Windows Desktop/Tablet
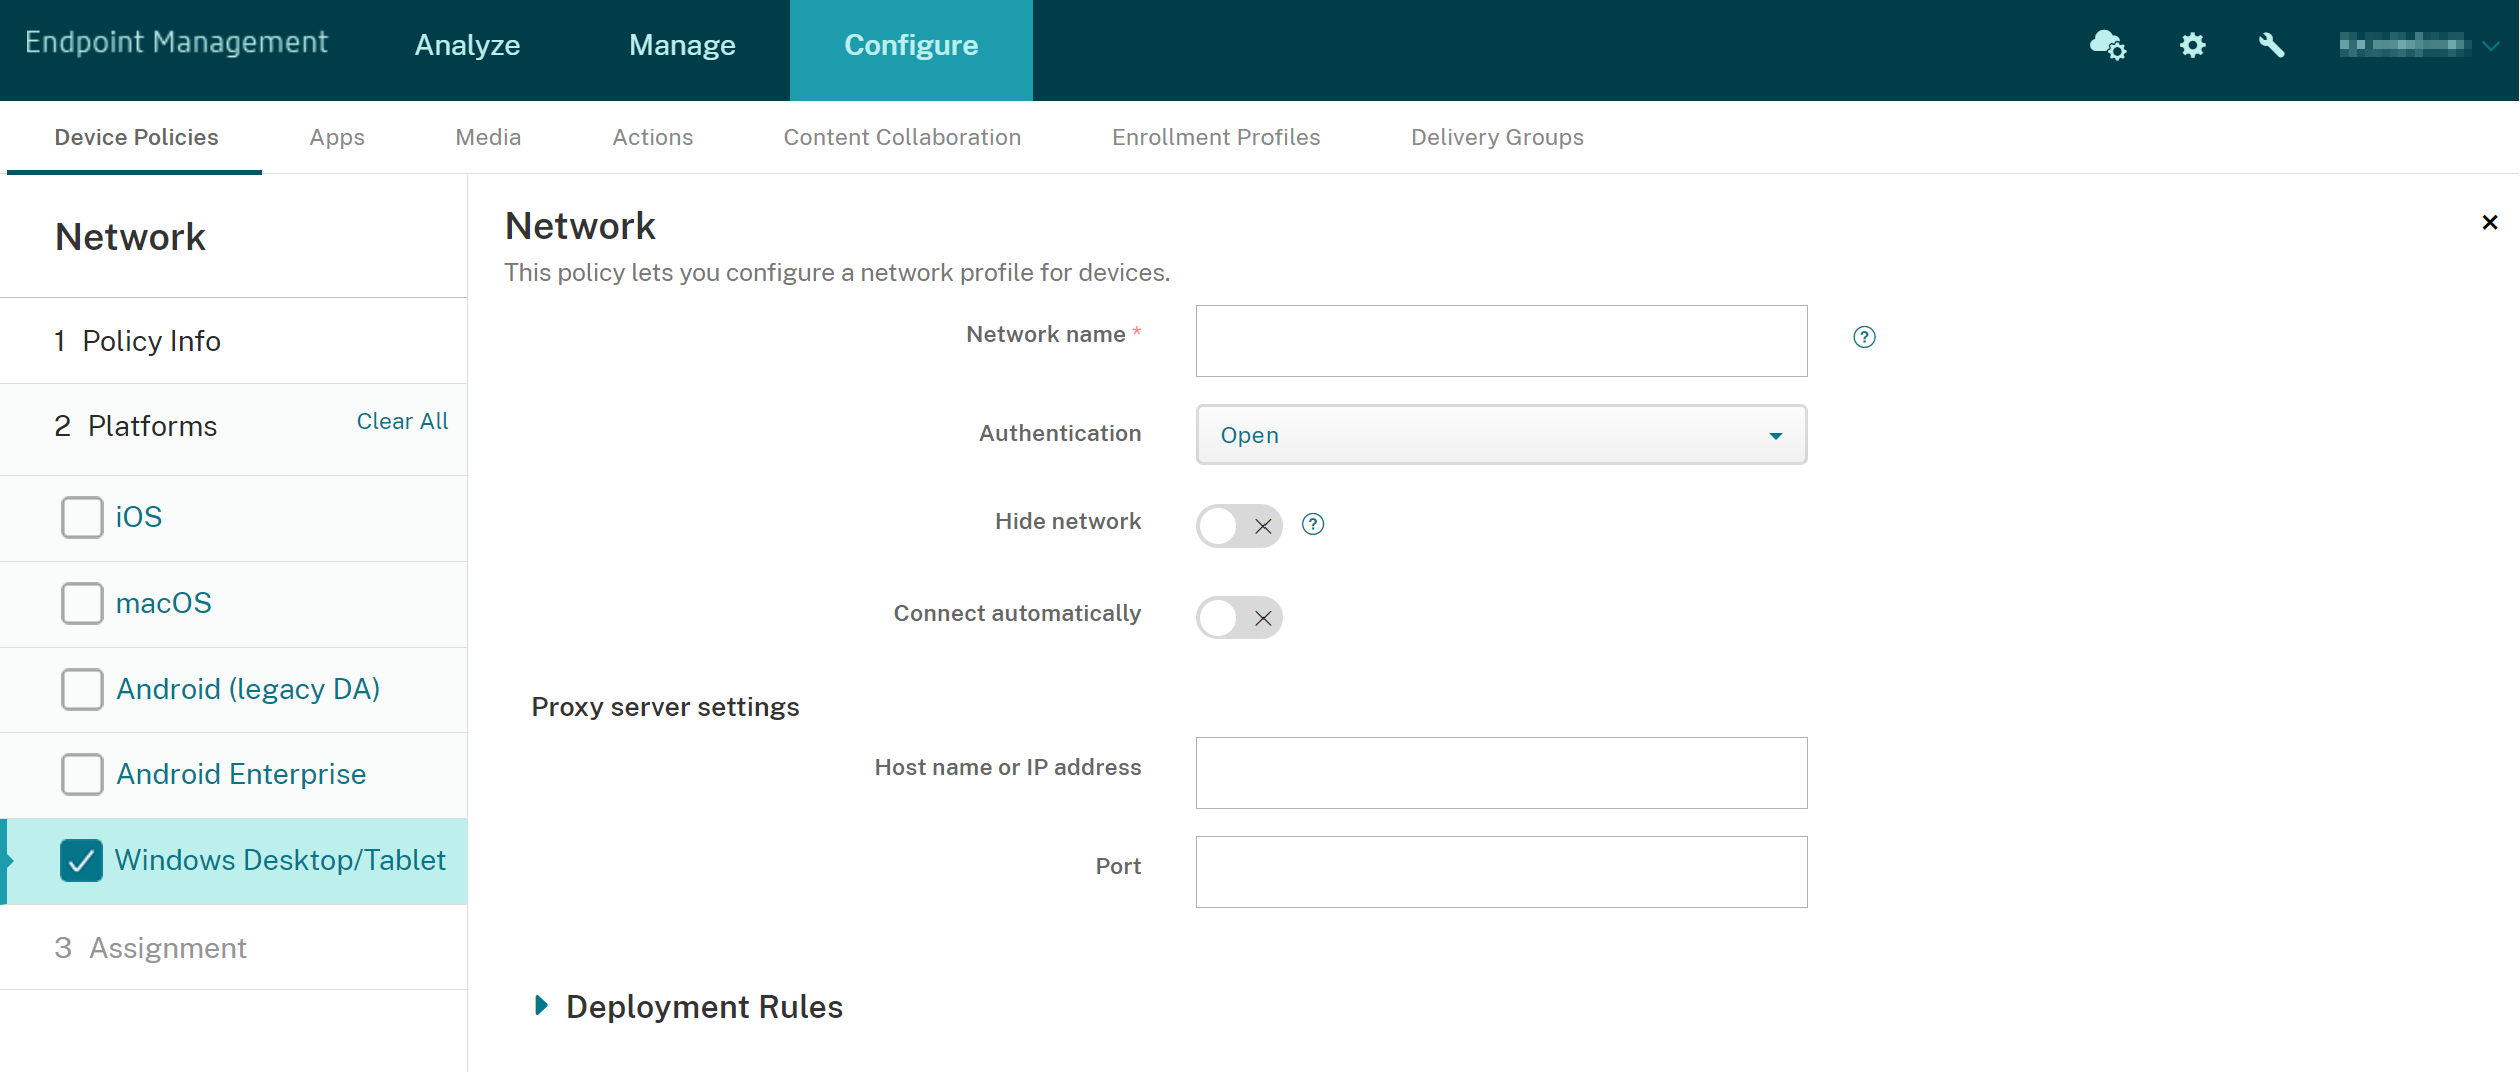
-
Nom du réseau : Le SSID visible dans la liste des réseaux disponibles.
-
Authentification : Cliquez sur le type de sécurité dans la liste déroulante que vous souhaitez utiliser avec la connexion Wi-Fi.
-
Ouvert
-
WPA Personnel
-
WPA-2 Personnel
-
WPA Entreprise
-
WPA-2 Entreprise : Pour la dernière version de Windows 10, configurez SCEP pour utiliser WPA-2 Entreprise. La configuration SCEP permet à Citrix Endpoint Management d'envoyer le certificat aux appareils pour s'authentifier auprès du serveur Wi-Fi. Pour configurer SCEP, accédez à la page Distribution de Paramètres > Fournisseurs d'informations d'identification. Pour plus d'informations, consultez Fournisseurs d'informations d'identification.
-
Les sections suivantes répertorient les options que vous configurez pour chacun des types de connexion précédents.
Ouvrir les paramètres pour Windows 10 et Windows 11
-
Masquer le réseau : Choisissez si le réseau est masqué.
-
Se connecter automatiquement : Choisissez de vous connecter au réseau automatiquement.
Paramètres WPA Personal, WPA-2 Personal pour Windows 10 et Windows 11
-
Chiffrement : Dans la liste, choisissez AES ou TKIP pour définir le type de chiffrement. La valeur par défaut est AES.
-
Clé partagée : Fournissez la clé de chiffrement pour la méthode que vous avez sélectionnée.
-
Masquer le réseau : Choisissez si le réseau est masqué.
-
Se connecter automatiquement : Choisissez de vous connecter au réseau automatiquement.
Paramètres WPA-2 Enterprise pour Windows 10 et Windows 11
-
Chiffrement : Dans la liste, choisissez AES ou TKIP pour définir le type de chiffrement. La valeur par défaut est AES.
-
Type EAP : Dans la liste, choisissez PEAP-MSCHAPv2 ou TLS pour définir le type EAP. La valeur par défaut est PEAP-MSCHAPv2.
-
Masquer le réseau : Choisissez si le réseau est masqué.
-
Se connecter automatiquement : Choisissez de vous connecter au réseau automatiquement.
-
Activer SCEP ? : Choisissez d'envoyer le certificat aux appareils utilisateur à l'aide de SCEP.
-
Fournisseur d'informations d'identification pour SCEP : Dans la liste, choisissez le fournisseur d'informations d'identification SCEP. La valeur par défaut est Aucun.