
ネットワークデバイスポリシー
ネットワークデバイスポリシーを使用すると、以下の項目を定義することで、ユーザーがデバイスをWi-Fiネットワークに接続する方法を管理できます。
-
ネットワーク名と種類
-
認証およびセキュリティポリシー
-
プロキシサーバーの使用
-
その他のWi-Fi関連の詳細
このポリシーを追加または構成するには、**[構成]>[デバイスポリシー]**の順に選択します。詳しくは、「デバイスポリシー」を参照してください。
前提条件
ポリシーを作成する前に、以下を完了してください。
-
使用する予定のデリバリーグループを作成します。
-
ネットワーク名と種類を把握します。
-
使用する予定の認証またはセキュリティの種類を把握します。
-
必要となる可能性のあるプロキシサーバー情報を把握します。
-
必要なCA証明書をインストールします。
-
必要な共有キーを用意します。
-
証明書ベースの認証用のPKIエンティティを作成します。
-
資格情報プロバイダーを構成します。
詳細については、認証とそのサブ記事を参照してください。
iOS設定
-
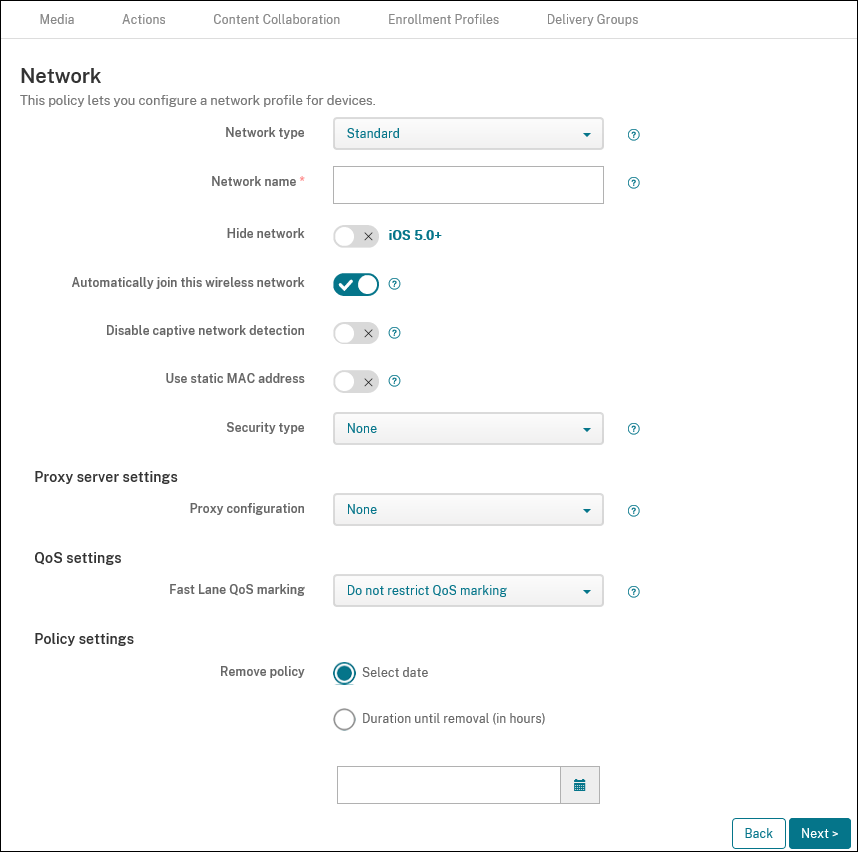
ネットワークの種類: リストから、使用する予定のネットワークの種類として、Standard、Legacy Hotspot、またはHotspot 2.0を選択します。
-
ネットワーク名: デバイスで利用可能なネットワークのリストに表示されるSSIDを入力します。Hotspot 2.0には適用されません。
-
ネットワークを非表示にする: ネットワークを非表示にするかどうかを選択します。
-
このワイヤレスネットワークに自動的に参加する: デバイスがネットワークに自動的に参加するかどうかを選択します。デバイスが別のネットワークに接続されている場合、このネットワークには参加しません。デバイスが自動的に接続する前に、ユーザーは以前のネットワークから切断する必要があります。デフォルトはオンです。
-
キャプティブネットワーク検出を無効にする: キャプティブネットワークアシスタントは、ユーザーがサブスクリプションまたはWi-Fiホットスポットネットワークにアクセスするのに役立ちます。これらのネットワークは通常、コーヒーショップ、ホテル、その他の公共の場所で見られます。オンの場合、デバイスはキャプティブネットワークに接続できますが、ユーザーはブラウザを開いて手動でログインする必要があります。デフォルトはオフです。
-
静的MACアドレスを使用する: MACアドレスは、デバイスがネットワーク内で送信する一意の識別子です。プライバシーを強化するために、iOSおよびiPadOSデバイスは、ネットワークに接続するたびに異なるMACアドレスを使用できます。オンの場合、デバイスはこのネットワークに接続するときに常に同じMACアドレスを使用します。オフの場合、デバイスはこのネットワークに接続するたびに異なるMACアドレスを使用します。デフォルトはオフです。
-
セキュリティの種類: リストから、使用する予定のセキュリティの種類を選択します。Hotspot 2.0には適用されません。
-
なし - それ以上の構成は不要です。
-
WEP
-
WPA/WPA2/WPA3パーソナル
-
任意 (個人用)
-
WEPエンタープライズ
-
WPA/WPA2/WPA3 Enterprise: Windows 10の最新リリースでは、WPA-2 Enterpriseを使用するようにSimple Certificate Enrollment Protocol (SCEP) を構成します。その後、Citrix Endpoint Managementは、Wi-Fiサーバーへの認証のために証明書をデバイスに送信できます。SCEPを構成するには、**[設定]>[資格情報プロバイダー]**の[配信]ページに移動します。詳しくは、「資格情報プロバイダー」を参照してください。
-
任意 (エンタープライズ)
次のセクションでは、上記の各接続タイプに対して構成するオプションを一覧表示します。 -
-
プロキシサーバー設定
-
プロキシ構成: リストで、VPN接続がプロキシサーバーを介してルーティングされる方法を設定するために、[なし]、[手動]、または**[自動]を選択し、追加のオプションを構成します。デフォルトは[なし]**で、これ以上構成する必要はありません。
-
**[手動]**を選択した場合は、次の設定を構成します。
-
ホスト名またはIPアドレス: プロキシサーバーのホスト名またはIPアドレスを入力します。
-
ポート: プロキシサーバーのポート番号を入力します。
-
ユーザー名: プロキシサーバーへの認証に使用するオプションのユーザー名を入力します。
-
パスワード: プロキシサーバーへの認証に使用するオプションのパスワードを入力します。
-
-
**[自動]**を選択した場合は、次の設定を構成します。
-
サーバーURL: プロキシ構成を定義するPACファイルのURLを入力します。
-
PACに到達できない場合に直接接続を許可: PACファイルに到達できない場合に、ユーザーが宛先に直接接続することを許可するかどうかを選択します。デフォルトは**[オン]**です。
-
-
-
Fast Lane QoSマーキング: Cisco Fast Lane QoSをサポートするWi-FiネットワークでQoSマーキングを制限しない場合、すべてのアプリがL2およびL3マーキングを使用できます。QoSマーキングを制限する場合は、L2およびL3マーキングを使用できるアプリを指定します。
-
QoSマーキングを有効にする: QoSマーキングを制限する場合、この設定を使用して完全に無効にするか、特定のアプリのみをマーキングします。オフの場合、QoSマーキングは完全に無効になります。オンの場合、QoSマーキングを使用できるアプリのリストを設定します。デフォルトはオンです。
-
Appleオーディオ/ビデオ通話を許可する: オーディオおよびビデオ通話アプリがQoSマーキングを使用できるかどうかを選択します。オフの場合、ビデオ通話とオーディオ通話の品質が低下する可能性があります。
-
特定のアプリを許可する: アプリがQoSマーキングを使用できるように、このリストにアプリパッケージIDを追加します。
-
-
Hotspot 2.0設定
-
表示されるオペレーター名: Hotspotデバイスによってブロードキャストされるフレンドリ名。ユーザーは利用可能なWi-Fiネットワークのリストでこの名前を確認します。
-
ドメイン名: Hotspot 2.0ネゴシエーションに使用されるドメイン名。
-
ローミングパートナーネットワークへの接続を許可する: オンの場合、ホームネットワークからローミングしているデバイスはパートナーネットワークに接続できます。
-
ローミングコンソーシアム組織識別子 (OI): デバイスがアクセスできる組織識別子のリストを追加します。ローミングコンソーシアムOIは、共有認証方法を持つ組織に属します。設定したHotspotが利用できない場合、デバイスはここにリストされているローミングコンソーシアムOIに接続します。
-
ネットワークアクセス識別子 (NAI) レルム名: ローミングネットワークのユーザーを識別するために使用されるレルム名のリストを設定します。NAIは
user@realmの形式で送信されます。 -
モバイル国コード (MCC) およびモバイルネットワーク構成 (MNC): モバイル国コードは、ネットワークの国を識別する3桁の数字で構成されます。モバイルネットワークコードは、2桁または3桁の一意の数字で構成されます。MCC/MNCを一緒に使用すると、モバイルネットワークオペレーターまたはキャリアを一意に識別できます。
-
-
ポリシー設定
-
ポリシーの削除: ポリシーの削除をスケジュールする方法を選択します。利用可能なオプションは、日付を選択と**削除までの期間 (時間)**です。
-
日付を選択: カレンダーをクリックして、削除の特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。
-
-
ユーザーによるポリシーの削除を許可: ユーザーがデバイスからポリシーを削除できるタイミングを選択できます。メニューから、常に許可、パスコードが必要、または許可しないを選択します。パスコードが必要を選択した場合、削除パスコードフィールドにパスコードを入力します。iOSでは利用できません。
-
iOSにおけるWPA、WPA Personal、Any (Personal) の構成設定
パスワード: オプションのパスワードを入力します。このフィールドを空白のままにすると、ユーザーはログオン時にパスワードの入力を求められる場合があります。
iOS向けWEP Enterprise、WPA Enterprise、WPA2 Enterprise、WPA3 Enterprise、任意の (エンタープライズ) の設定
これらのセキュリティタイプのいずれかを選択すると、QoS設定の後にEAP設定が表示されます。
重要:
WPA2 Enterpriseセキュリティタイプを選択した場合、少なくとも1つのEAPプロトコルを許可する必要があります。
-
許可されるEAPプロトコル: サポートするEAPタイプを有効にし、関連する設定を構成します。利用可能な各EAPタイプのデフォルトはオフです。
-
内部認証 (TTLS): TTLSを有効にした場合にのみ必要。リストから、使用する内部認証方法を選択します。オプションは、PAP、CHAP、MSCHAP、またはMSCHAPv2です。デフォルトはMSCHAPv2です。
-
PACを使用したEAP-FAST: 保護されたアクセス資格情報 (PAC) を使用するかどうかを選択します。
-
PACを使用を選択した場合、プロビジョニングPACを使用するかどうかを選択します。
-
プロビジョニングPACを選択した場合、エンドユーザークライアントとCitrix Endpoint Managementの間で匿名TLSハンドシェイクを許可するかどうかを選択します。
-
匿名でPACをプロビジョニング
-
-
-
-
認証:
-
ユーザー名: ユーザー名を入力します。
-
接続ごとのパスワード: ユーザーがログオンするたびにパスワードを要求するかどうかを選択します。
-
パスワード: オプションのパスワードを入力します。このフィールドを空白のままにすると、ユーザーはログオン時にパスワードの入力を求められる場合があります。
-
ID資格情報 (キーストアまたはPKI資格情報): リストからID資格情報の種類を選択します。デフォルトはなしです。
-
外部ID: PEAP、TTLS、または EAP-FASTを有効にした場合にのみ必要です。外部から見えるユーザー名を入力します。ユーザー名が見えないように「anonymous」のような一般的な用語を入力することで、セキュリティを強化できます。
-
TLS証明書を要求する: TLS証明書を要求するかどうかを選択します。
-
-
信頼
-
信頼された証明書: 信頼された証明書を追加するには、追加をクリックし、追加する各証明書について以下を実行します。
-
アプリケーション: リストから追加するアプリケーションを選択します。
-
保存をクリックして証明書を保存するか、キャンセルをクリックします。
-
-
信頼されたサーバー証明書名: 信頼されたサーバー証明書の共通名を追加するには、追加をクリックし、追加する各名前について以下を実行します。
-
証明書: サーバー証明書の名前を入力します。wpa.*.example.com のようにワイルドカードを使用して名前を指定できます。
-
保存をクリックして証明書名を保存するか、キャンセルをクリックします。
-
-
-
信頼例外を許可する: 証明書が信頼されていない場合に、ユーザーデバイスに証明書の信頼ダイアログが表示されるかどうかを選択します。デフォルトはオンです。
macOS設定
-
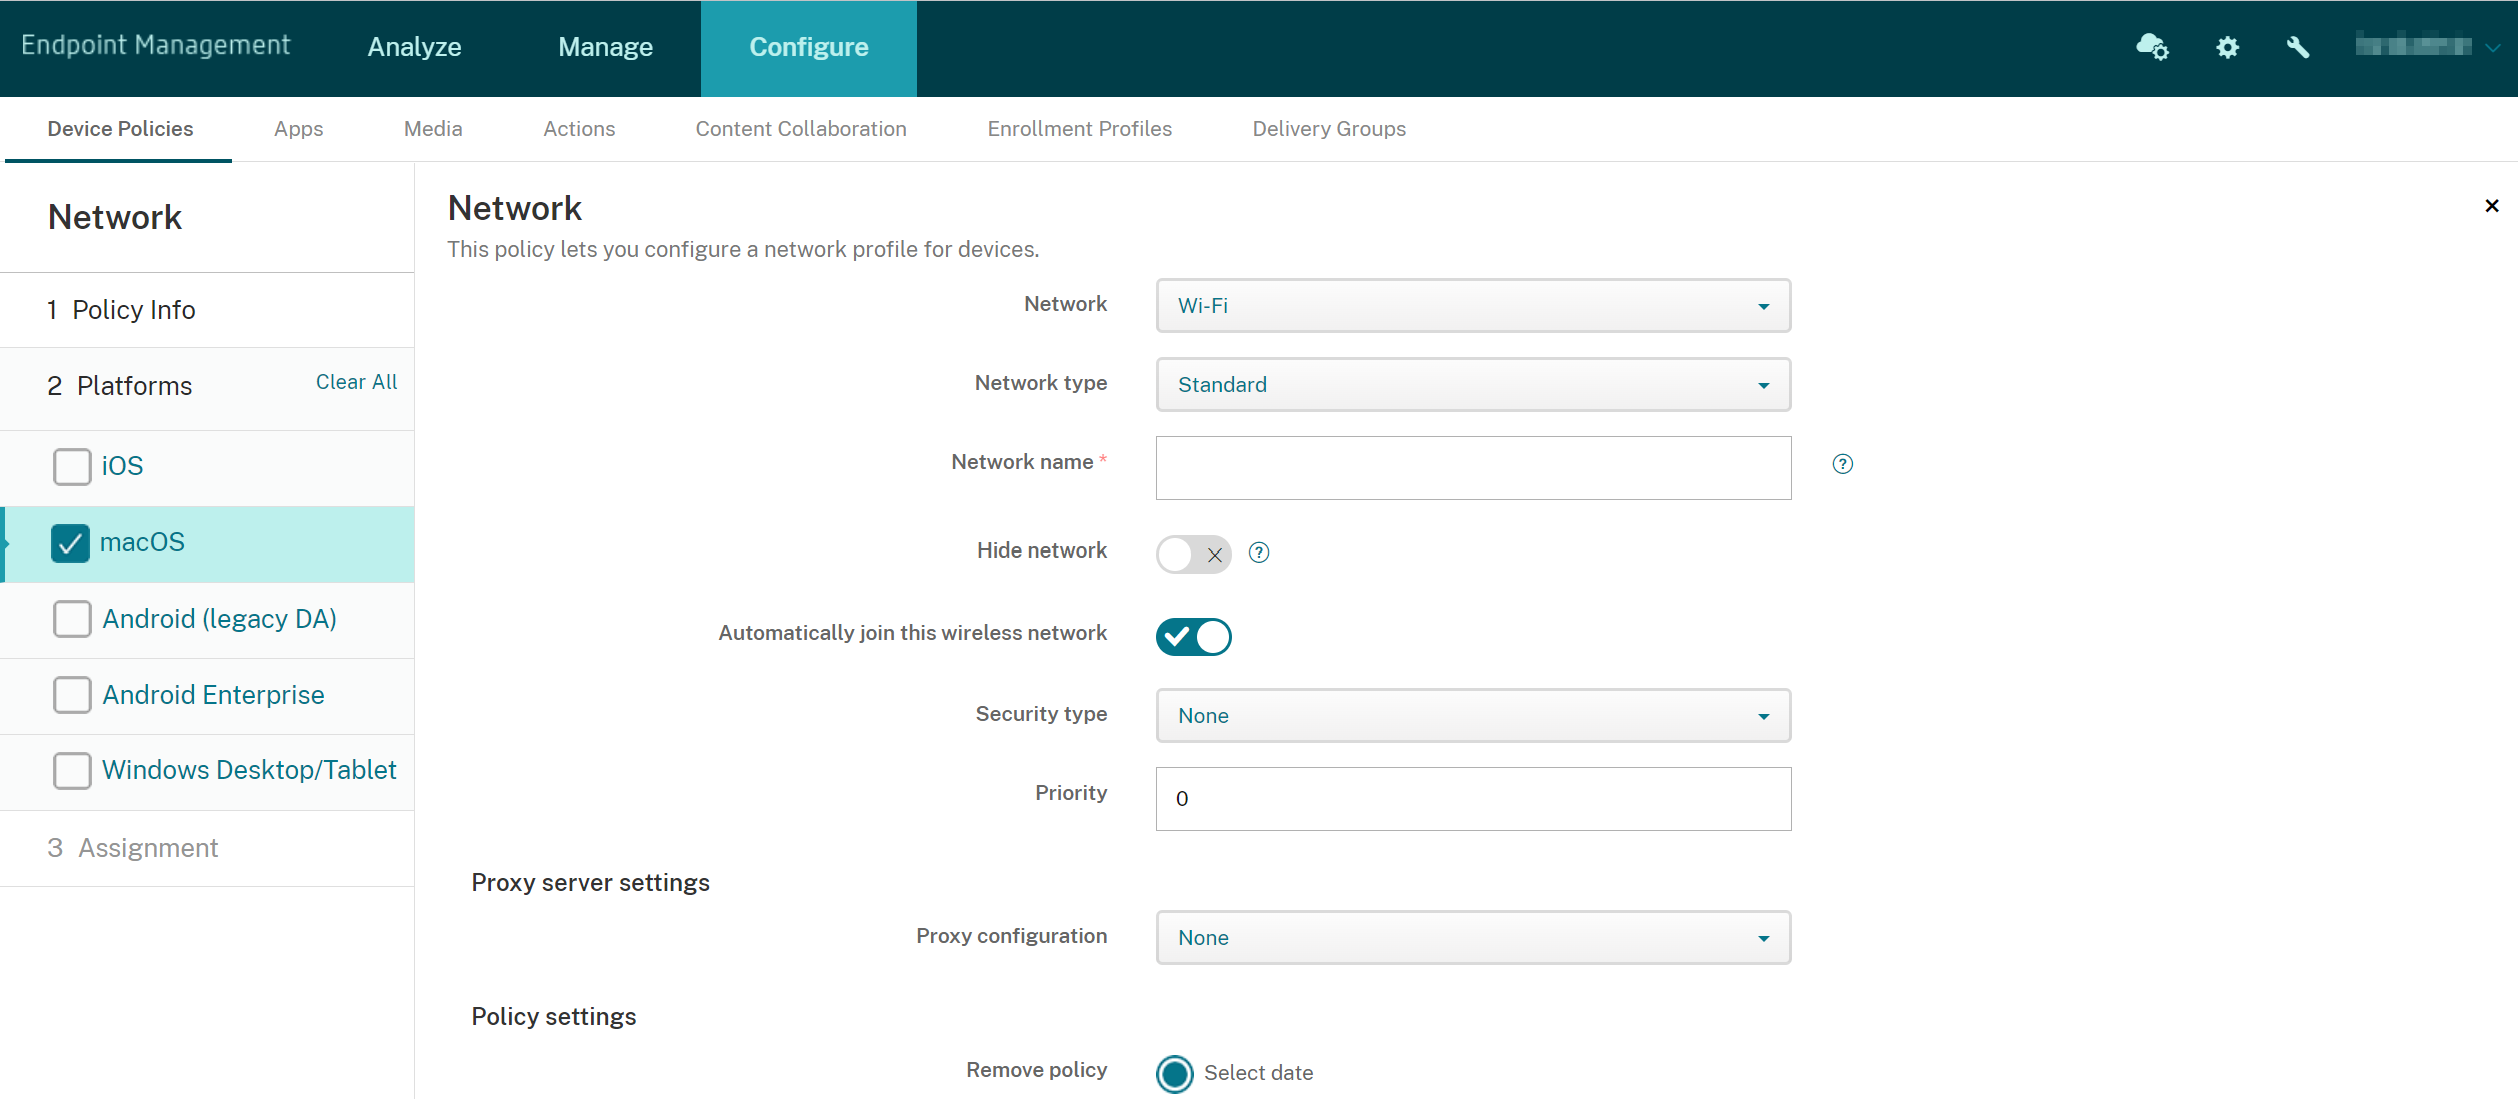
ネットワーク:リストから、使用するネットワークオプションを選択します。デフォルトはWi-Fiです。
-
ワイファイ
-
グローバルイーサネット
-
最初のアクティブイーサネット
-
2番目のアクティブイーサネット
-
3番目のアクティブイーサネット
-
最初のイーサネット
-
2番目のイーサネット
-
3番目のイーサネット
-
-
ネットワークの種類:リストから、使用するネットワークの種類を設定するために、Standard、Legacy Hotspot、またはHotspot 2.0を選択します。
-
ネットワーク名:デバイスで利用可能なネットワークのリストに表示されるSSIDを入力します。Hotspot 2.0には適用されません。
-
ネットワークを非表示にする:ネットワークを非表示にするかどうかを選択します。
-
このワイヤレスネットワークに自動的に参加する:ネットワークに自動的に参加するかどうかを選択します。デバイスがすでに別のネットワークに接続されている場合、このネットワークには参加しません。デバイスが自動的に接続する前に、ユーザーは以前のネットワークから切断する必要があります。デフォルトはオンです。
-
セキュリティの種類:リストから、使用するセキュリティの種類を選択します。Hotspot 2.0には適用されません。
-
なし - それ以上の設定は不要です。
-
WEP
-
WPA/WPA2 パーソナル
-
任意 (パーソナル)
-
WEP エンタープライズ
-
WPA/WPA2 エンタープライズ
-
任意 (エンタープライズ)
以下のセクションでは、上記の各接続タイプに対して構成するオプションを一覧表示します。 -
-
優先度: 複数のネットワークの場合、ネットワーク接続の優先度を定義する数値を入力します。デバイスは、最も低い優先度番号のネットワークに最初に接続します。負の数も使用できます。デフォルトは 0 です。
-
プロキシサーバー設定
-
プロキシ構成: リストから なし、手動、または 自動 を選択して、VPN 接続がプロキシサーバー経由でルーティングされる方法を設定し、追加のオプションを構成します。デフォルトは なし で、それ以上の構成は不要です。
-
手動 を選択した場合、以下の設定を構成します。
-
ホスト名またはIPアドレス: プロキシサーバーのホスト名またはIPアドレスを入力します。
-
ポート: プロキシサーバーのポート番号を入力します。
-
ユーザー名: プロキシサーバーへの認証に使用するオプションのユーザー名を入力します。
-
パスワード: プロキシサーバーへの認証に使用するオプションのパスワードを入力します。
-
-
Automatic を選択した場合、以下の設定を構成します。
-
サーバーURL: プロキシ構成を定義するPACファイルのURLを入力します。
-
PACに到達できない場合に直接接続を許可する: PACファイルに到達できない場合に、ユーザーが宛先に直接接続することを許可するかどうかを選択します。デフォルトは On です。
-
-
-
Hotspot 2.0設定
-
表示されるオペレーター名: ホットスポットデバイスによってブロードキャストされるフレンドリ名。ユーザーは利用可能なWi-Fiネットワークのリストでこの名前を確認します。
-
ドメイン名: Hotspot 2.0ネゴシエーションに使用されるドメイン名。
-
ローミングパートナーネットワークへの接続を許可する: On の場合、ホームネットワークからローミングしているデバイスはパートナーネットワークに接続できます。
-
ローミングコンソーシアム組織識別子 (OI): デバイスがアクセスできる組織識別子のリストを追加します。ローミングコンソーシアムOIは、共有認証方法を持つ組織に属します。構成したホットスポットが利用できない場合、デバイスはここにリストされているローミングコンソーシアムOIに接続します。
-
ネットワークアクセス識別子 (NAI) レルム名: ローミングネットワークにユーザーを識別するために使用されるレルム名のリストを構成します。NAIは
user@realmの形式で送信されます。 -
モバイル国コード (MCC) およびモバイルネットワーク構成 (MNC): モバイル国コードは、ネットワークの国を識別する3桁の数字で構成されます。モバイルネットワークコードは、2桁または3桁の一意の数字で構成されます。これらを一緒に使用すると、MCC/MNCはモバイルネットワークオペレーターまたはキャリアを一意に識別します。
-
-
ポリシー設定
-
ポリシーの削除: ポリシー削除のスケジュール方法を選択します。利用可能なオプションは 日付を選択 と 削除までの期間 (時間) です。
-
日付を選択: カレンダーをクリックして、削除の特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を数値で入力します。
-
-
ユーザーによるポリシーの削除を許可する: ユーザーがデバイスからポリシーを削除できるタイミングを選択できます。メニューから 常に、パスコードが必要、または しない を選択します。パスコードが必要 を選択した場合は、削除パスコード フィールドにパスコードを入力します。
-
プロファイルスコープ: このポリシーをユーザーに適用するか、システム全体 (システム) に適用するかを選択します。デフォルトはユーザーです。このオプションはmacOS 10.7以降でのみ利用可能です。
-
macOSのWPA、WPAパーソナル、WPA 2パーソナル、任意(パーソナル)設定
-
パスワード: オプションのパスワードを入力します。このフィールドを空白のままにすると、ユーザーはログオン時にパスワードの入力を求められる場合があります。
macOSのWEPエンタープライズ、WPAエンタープライズ、WPA2エンタープライズ、任意(エンタープライズ)設定
-
接続モード: オンの場合、ユーザーがネットワークに参加するときに使用する接続モードを選択します。デフォルトはオフです。
-
システム: チェックされている場合、デバイスはシステム資格情報を使用してユーザーを認証します。デフォルトはクリアされています。
-
ログインウィンドウ: チェックされている場合、デバイスはログインウィンドウで入力されたのと同じ資格情報を使用してユーザーを認証します。デフォルトはクリアされています。
-
これらのセキュリティタイプのいずれかを選択すると、QoS設定の後にEAP設定が表示されます。
重要:
WPA2 Enterpriseセキュリティタイプを選択した場合、少なくとも1つのEAPプロトコルを許可する必要があります。
-
許可されるEAPプロトコル: サポートするEAPタイプを有効にし、関連する設定を構成します。利用可能な各EAPタイプのデフォルトはオフです。
-
内部認証 (TTLS): TTLSを有効にした場合にのみ必要です。リストから使用する内部認証方法を選択します。オプションは、PAP、CHAP、MSCHAP、またはMSCHAPv2です。デフォルトはMSCHAPv2です。
-
PACを使用したEAP-FAST: 保護されたアクセス資格情報 (PAC) を使用するかどうかを選択します。
-
PACを使用を選択した場合、プロビジョニングPACを使用するかどうかを選択します。
-
プロビジョニングPACを選択した場合、エンドユーザークライアントとCitrix Endpoint Managementの間で匿名TLSハンドシェイクを許可するかどうかを選択します。
-
PACを匿名でプロビジョニング
-
-
-
-
認証:
-
Active Directory認証を使用: Active Directory認証を有効にするかどうかを選択します。macOS 10.7以降で利用可能です。このオプションを有効にするには、以下を完了してください:
-
EAPプロトコルとしてPEAPを設定します。
-
プロファイルスコープをシステムに設定します。この設定オプションは、ポリシーをシステム全体に適用する場合にのみ使用できます。
-
-
ユーザー名: ユーザー名を入力します。
-
接続ごとのパスワード: ユーザーがログオンするたびにパスワードを要求するかどうかを選択します。
-
パスワード: オプションのパスワードを入力します。このフィールドを空白のままにすると、ユーザーはログオン時にパスワードの入力を求められることがあります。
-
ID資格情報(キーストアまたはPKI資格情報): リストからID資格情報の種類を選択します。デフォルトはなしです。
-
外部ID: 有効にした場合にのみ必要です PEAP、TTLS、または EAP-FAST。外部から見えるユーザー名を入力します。「anonymous」のような一般的な用語を入力することで、ユーザー名が見えないようにしてセキュリティを強化できます。
-
TLS証明書を要求: TLS証明書を要求するかどうかを選択します。
-
-
信頼
-
信頼された証明書: 信頼された証明書を追加するには、追加をクリックし、追加する各証明書について以下を実行します:
-
アプリケーション: リストから追加するアプリケーションを選択します。
-
保存をクリックして証明書を保存するか、キャンセルをクリックします。
-
-
信頼されたサーバー証明書名: 信頼されたサーバー証明書の共通名を追加するには、追加をクリックし、追加する各名前について、以下を実行します。
-
証明書: 追加するサーバー証明書の名前を入力します。wpa.*.example.com のように、ワイルドカードを使用して名前を指定できます。
-
証明書名を保存するには保存をクリックするか、キャンセルをクリックします。
-
-
-
信頼例外を許可: 証明書が信頼されていない場合に、ユーザーデバイスに証明書の信頼ダイアログが表示されるかどうかを選択します。デフォルトはオンです。
アンドロイド エンタープライズ 設定
-
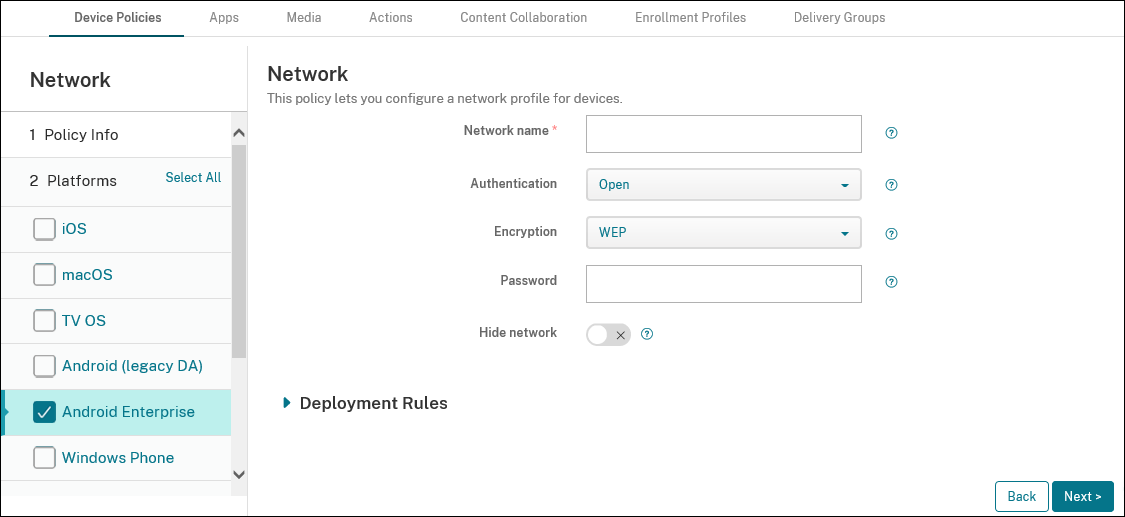
ネットワーク名: ユーザーデバイスの利用可能なネットワークのリストにあるSSIDを入力します。
-
認証: リストから、Wi-Fi接続で使用するセキュリティの種類を選択します。
-
オープン
-
共有
-
WPA
-
WPA-PSK
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
以下のセクションでは、前述の各接続タイプに対して構成するオプションを一覧表示します。デフォルトはOpenです。
Android EnterpriseのOpen、共有設定
-
暗号化: リストから、DisabledまたはWEPを選択します。デフォルトはWEPです。
-
パスワード: オプションのパスワードを入力します。
-
ネットワークを非表示: ネットワークを非表示にするかどうかを選択します。
Android Enterprise の WPA、WPA-PSK、WPA2、WPA2-PSK 設定
-
暗号化: リストから、TKIPまたはAESを選択します。デフォルトはTKIPです。
-
パスワード: オプションのパスワードを入力します。
-
ネットワークを非表示: ネットワークを非表示にするかどうかを選択します。
Android Enterprise 向け 802.1x 設定
-
EAPタイプ: リストから、PEAP、TLS、またはTTLSを選択します。デフォルトはPEAPです。
-
パスワード: オプションのパスワードを入力します。
-
認証フェーズ2: リストから、None、PAP、MSCHAP、MSCHAPPv2、またはGTCを選択します。デフォルトはPAPです。
-
ID: オプションのユーザー名とドメインを入力します。
-
匿名: オプションの、外部から見えるユーザー名を入力します。「anonymous」のような一般的な用語を入力することで、ユーザー名が表示されないようにセキュリティを強化できます。
-
CA 証明書: リストから、使用する証明書を選択します。
-
ドメイン: 必要なドメイン名を入力します。詳しくは、「ドメイン」を参照してください。注:Android 13 以降を実行しているデバイスで Wi-Fi ポリシーを構成する場合、CA 証明書とドメインのフィールドは必須で更新する必要があります。更新しない場合、構成は失敗します。
-
ID 資格情報: リストから、使用する ID 資格情報を選択します。デフォルトはなしです。
-
ネットワークを非表示にする: ネットワークを非表示にするかどうかを選択します。
Android (レガシー DA) 設定
-
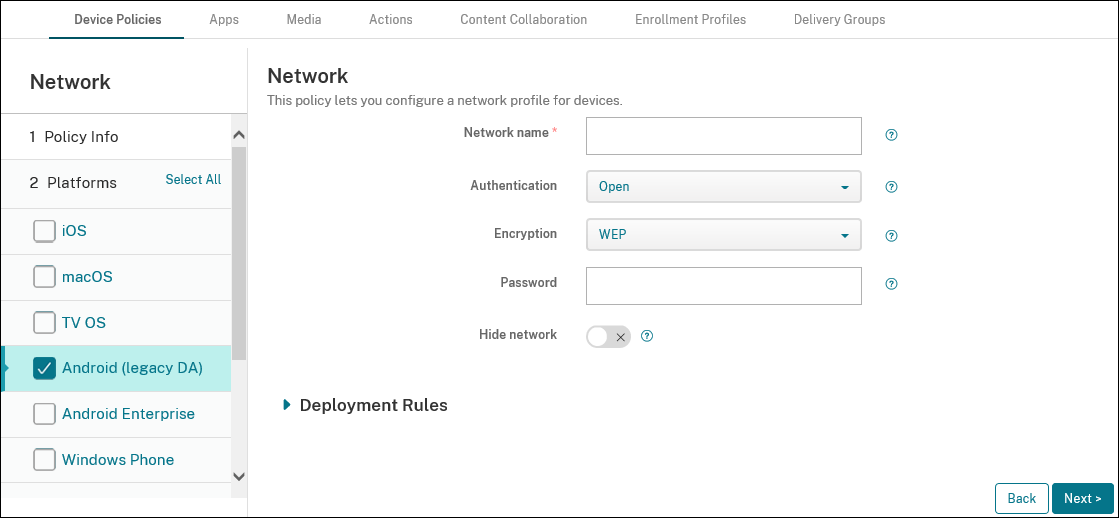
ネットワーク名: ユーザーデバイスで利用可能なネットワークのリストにある SSID を入力します。
-
認証: リストから、Wi-Fi 接続で使用するセキュリティの種類を選択します。
-
オープン
-
共有 (Android Enterprise のみ)
-
WPA (アンドロイド エンタープライズ のみ)
-
WPA-PSK (アンドロイド エンタープライズ のみ)
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
以下のセクションでは、前述の各接続タイプについて構成するオプションを一覧表示します。
Android のオープン、共有設定
-
暗号化: リストから、無効またはWEPのいずれかを選択します。デフォルトはWEPです。
-
パスワード: オプションのパスワードを入力します。
-
ネットワークを非表示: ネットワークを非表示にするかどうかを選択します。
Android の WPA、WPA-PSK、WPA2、WPA2-PSK 設定
-
暗号化: リストから、TKIPまたはAESのいずれかを選択します。デフォルトはTKIPです。
-
パスワード: オプションのパスワードを入力します。
-
ネットワークを非表示: ネットワークを非表示にするかどうかを選択します。
Android の 802.1x 設定
-
EAP タイプ: リストから、PEAP、TLS、またはTTLSを選択します。デフォルトはPEAPです。
-
パスワード: オプションのパスワードを入力します。
-
認証フェーズ 2: リストから、なし、PAP、MSCHAP、MSCHAPPv2、またはGTCを選択します。デフォルトはPAPです。
-
ID: オプションのユーザー名とドメインを入力します。
-
匿名: オプションの、外部から見えるユーザー名を入力します。「anonymous」のような一般的な用語を入力することで、ユーザー名が見えないようにしてセキュリティを強化できます。
-
CA証明書: リストから使用する証明書を選択します。
-
ID資格情報: リストから使用するID資格情報を選択します。デフォルトはなしです。
-
ネットワークを非表示: ネットワークを非表示にするかどうかを選択します。
Windowsデスクトップ/タブレットの設定
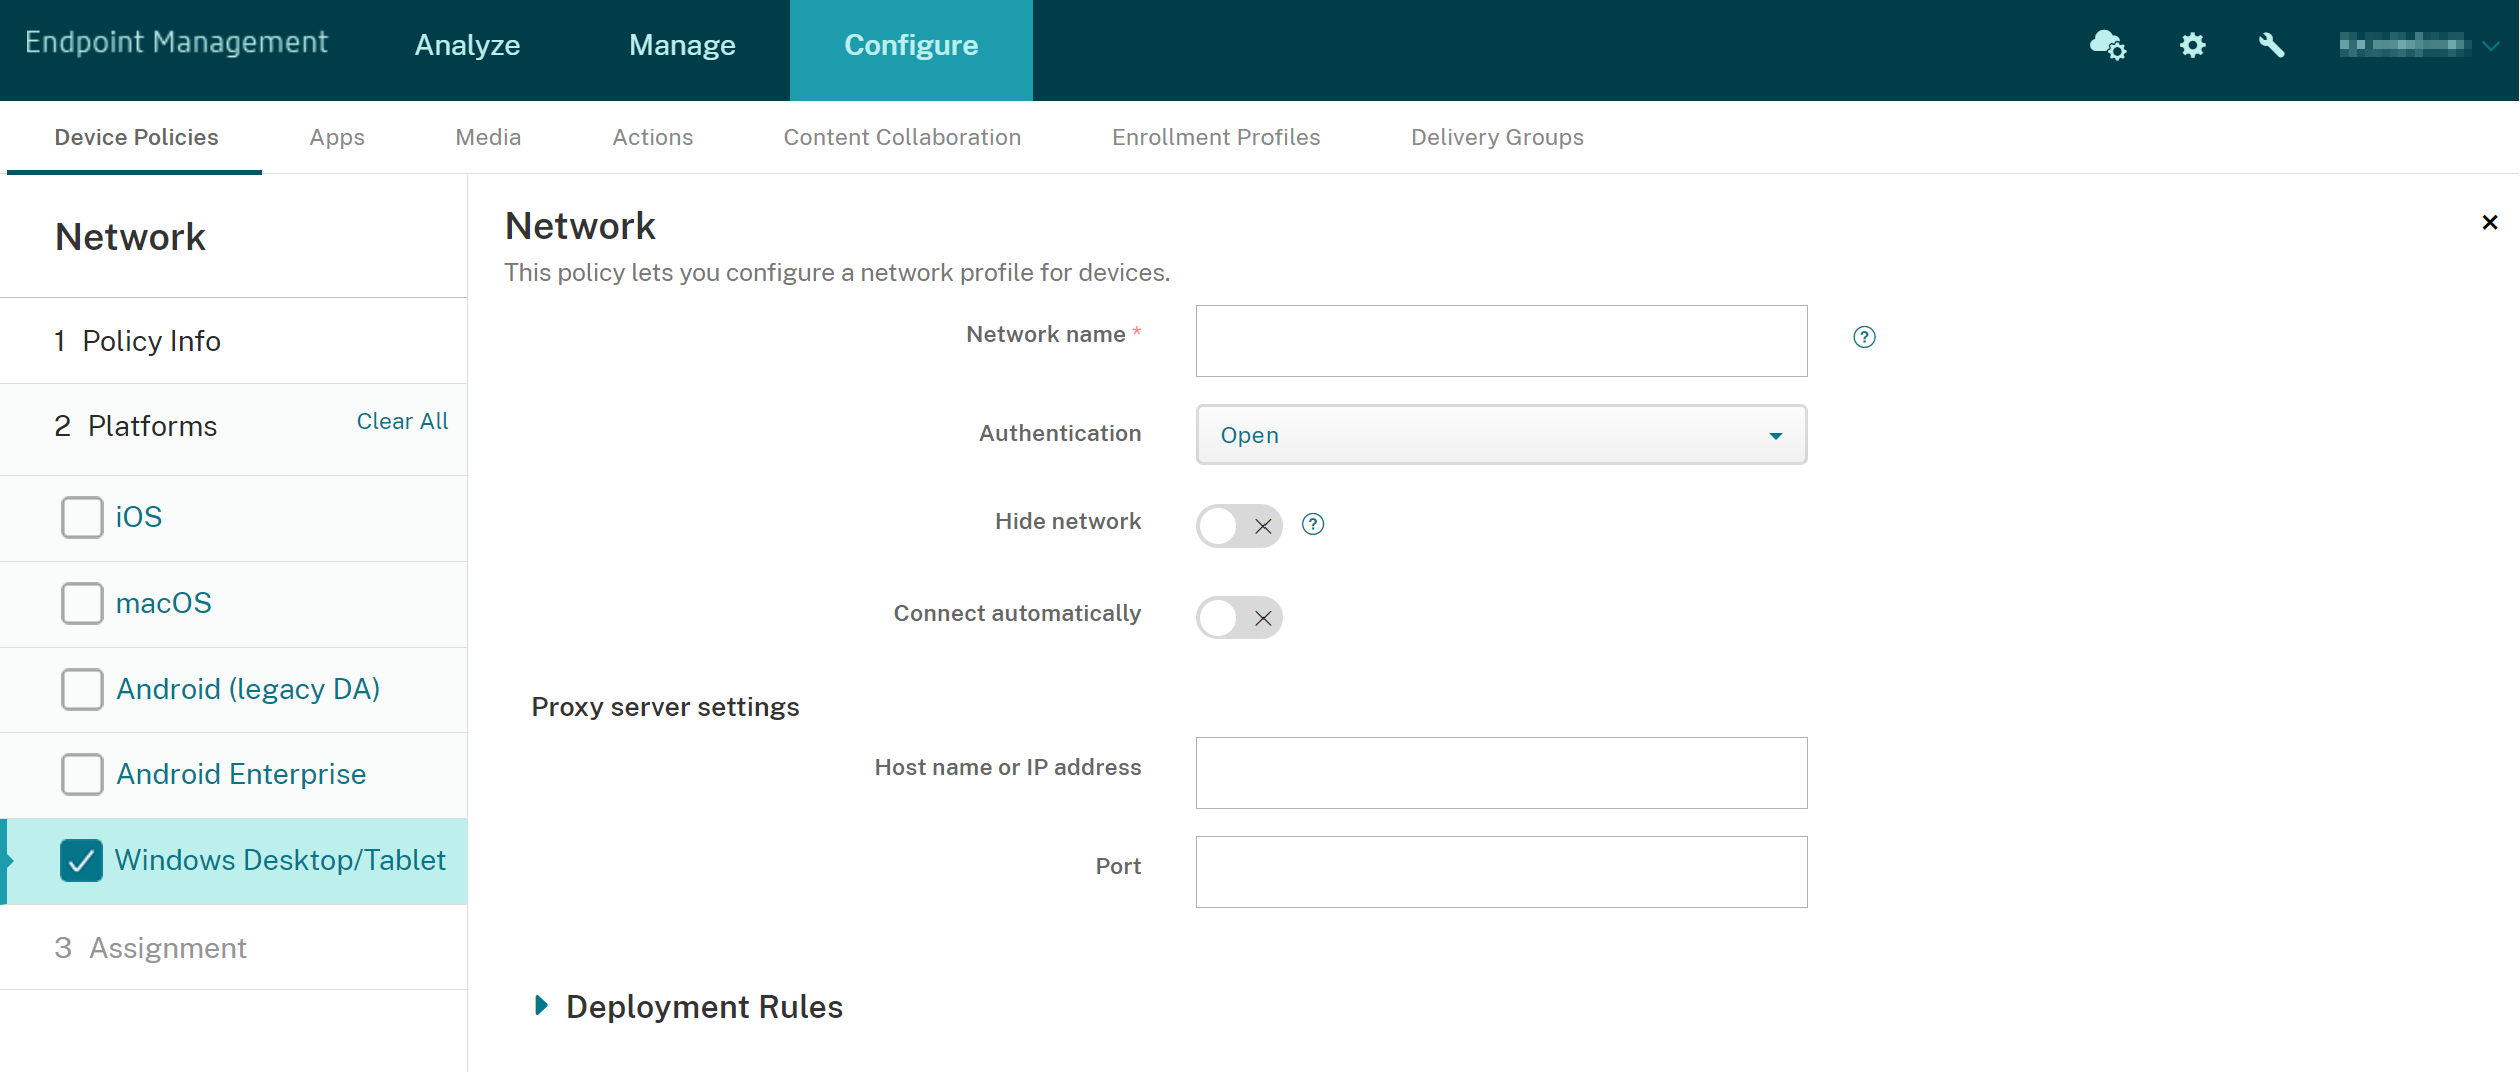
-
ネットワーク名: 利用可能なネットワークのリストに表示されるSSID。
-
認証: ドロップダウンリストから、Wi-Fi接続で使用するセキュリティの種類をクリックします。
-
オープン
-
WPAパーソナル
-
WPA-2パーソナル
-
WPAエンタープライズ
-
WPA-2エンタープライズ: Windows 10の最新リリースでは、WPA-2エンタープライズを使用するようにSCEPを構成します。SCEP構成により、Citrix Endpoint Managementは証明書をデバイスに送信し、Wi-Fiサーバーに対して認証を行うことができます。SCEPを構成するには、設定 > 資格情報プロバイダーの配布ページに移動します。詳細については、資格情報プロバイダーを参照してください。
-
以下のセクションでは、上記の各接続タイプに対して構成するオプションを一覧表示します。
Windows 10およびWindows 11のオープン設定
-
ネットワークを非表示にする: ネットワークを非表示にするかどうかを選択します。
-
自動的に接続する: ネットワークに自動的に接続するかどうかを選択します。
Windows 10およびWindows 11のWPA Personal、WPA-2 Personal設定
-
暗号化: リストからAESまたはTKIPを選択して、暗号化の種類を設定します。デフォルトはAESです。
-
共有キー: 選択した方式の暗号化キーを入力します。
-
ネットワークを非表示にする: ネットワークを非表示にするかどうかを選択します。
-
自動的に接続する: ネットワークに自動的に接続するかどうかを選択します。
Windows 10およびWindows 11のWPA-2 Enterprise設定
-
暗号化: リストからAESまたはTKIPを選択して、暗号化の種類を設定します。デフォルトはAESです。
-
EAPタイプ: リストからPEAP-MSCHAPv2またはTLSを選択して、EAPタイプを設定します。デフォルトはPEAP-MSCHAPv2です。
-
ネットワークを非表示にする: ネットワークを非表示にするかどうかを選択します。
-
自動的に接続する: ネットワークに自動的に接続するかどうかを選択します。
-
SCEPを有効にする?: SCEPを使用してユーザーデバイスに証明書をプッシュするかどうかを選択します。
-
SCEPの資格情報プロバイダー: リストからSCEP資格情報プロバイダーを選択します。デフォルトはNoneです。