
Connessione agli ambienti Google Cloud
(/it-it/citrix-daas/install-configure/connections.html) descrive le procedure guidate che creano una connessione. Le seguenti informazioni riguardano i dettagli specifici degli ambienti Google Cloud.
Nota:
Prima di creare una connessione agli ambienti Google Cloud, è necessario completare la configurazione dell'account Google Cloud come posizione delle risorse. Vedere Ambienti di virtualizzazione Google Cloud.
Aggiungere una connessione
In Studio, seguire le istruzioni in Creare e gestire connessioni e risorse. La seguente descrizione illustra come configurare una connessione di hosting:
-
Da Studio, selezionare Hosting nel riquadro sinistro.
-
Selezionare Aggiungi connessione e risorse nella barra delle azioni.
-
Nella pagina Connessione, selezionare Crea una nuova connessione e Strumenti di provisioning Citrix™, quindi selezionare Avanti.
-
Nome zona. Selezionare una zona (equivalente a una posizione delle risorse) in cui si desidera che risiedano le risorse host. Le zone vengono create automaticamente quando si crea una posizione delle risorse e vi si aggiunge un Cloud Connector. Per ulteriori informazioni, vedere Zone.
-
Tipo di connessione. Selezionare Google Cloud Platform dal menu.
-
Chiave account di servizio. Importare la chiave contenuta nel file delle credenziali Google (.json). È possibile incollare la chiave dal file delle credenziali o sfogliare il file delle credenziali. Per incollare la chiave:
-
Individuare il file delle credenziali
-
Aprire il file con Blocco note (o qualsiasi editor di testo)
-
Copiare il contenuto.
-
Torna alla pagina Connessione, seleziona Aggiungi chiave, incolla il contenuto, quindi seleziona Fatto.
-
-
ID account di servizio. Il campo viene compilato automaticamente con le informazioni della chiave dell'account di servizio.
-
Nome connessione. Digitare un nome per la connessione.
-
Instrada il traffico tramite Citrix Cloud Connectors. Per instradare le richieste API tramite un Citrix Cloud Connector™ disponibile, selezionare questa casella di controllo. Quando i Cloud Connector non hanno accesso diretto a Internet, è possibile selezionare Usa il proxy configurato su Citrix Cloud Connectors per garantire che la connettività GCP funzioni correttamente tramite Citrix Cloud Connectors. È inoltre possibile selezionare la casella di controllo Abilita Google Cloud Build per l'utilizzo di pool privati per un ulteriore livello di sicurezza.In alternativa, è possibile abilitare questa funzionalità utilizzando PowerShell. Per ulteriori informazioni, vedere Creare un ambiente sicuro per il traffico gestito da GCP.
Nota:Questa opzione è disponibile solo quando sono presenti Citrix Cloud™ Connector attivi nella distribuzione. Attualmente, questa funzionalità non è supportata per le Connector Appliance.-
Crea macchine virtuali utilizzando. Selezionare un metodo per creare macchine virtuali.
-
-
Nella pagina Regione, selezionare un nome di progetto dal menu, selezionare una regione contenente le risorse che si desidera utilizzare, quindi selezionare Avanti.
-
Nella pagina Rete, digitare un nome per le risorse, selezionare una rete virtuale dal menu, selezionare un sottoinsieme, quindi selezionare Avanti. Il nome della risorsa aiuta a identificare la combinazione di regione e rete. Le reti virtuali con il suffisso (Condivisa) aggiunto al loro nome rappresentano VPC condivisi. Se si configura un ruolo IAM a livello di subnet per un VPC condiviso, solo subnet specifiche del VPC condiviso vengono visualizzate nell'elenco delle subnet.Nota:
-
Il nome della risorsa può contenere 1-64 caratteri e non può contenere solo spazi vuoti o i caratteri
\ / ; : # . * ? = < > | [ ] { } " ' ( ) ' ).
-
-
Nella pagina Riepilogo, confermare le informazioni e quindi selezionare Fine per uscire dalla finestra Aggiungi connessione e risorse.
Dopo aver creato la connessione e le risorse, la connessione e le risorse create vengono elencate. Per configurare la connessione, selezionare la connessione e quindi selezionare l'opzione applicabile nella barra delle azioni.
Analogamente, è possibile eliminare, rinominare o testare le risorse create nell'ambito della connessione. Per farlo, selezionare la risorsa nell'ambito della connessione e quindi selezionare l'opzione applicabile nella barra delle azioni.
Crea un ambiente sicuro per il traffico gestito da GCP
È possibile consentire solo l'accesso privato di Google ai progetti Google Cloud. Questa implementazione migliora la sicurezza per la gestione dei dati sensibili. Per fare ciò:
-
Installa i Cloud Connector nel VPC in cui desideri applicare i controlli di servizio VPC. Per maggiori informazioni, consulta Controlli di servizio VPC.
-
Aggiungi
ProxyHypervisorTrafficThroughConnectorinCustomPropertiesin caso di distribuzione Citrix Cloud. Se utilizzi un pool di worker privato, aggiungiUsePrivateWorkerPoolinCustomProperties. Per informazioni sul pool di worker privato, consulta Panoramica dei pool privati.
Nota:
Attualmente, questa funzionalità non è supportata per Connector Appliance.
Requisiti per creare un ambiente sicuro per il traffico gestito da GCP
I requisiti per creare un ambiente sicuro per il traffico gestito da GCP sono:
-
Assicurati che la connessione di hosting sia in modalità di manutenzione durante l'aggiornamento delle proprietà personalizzate.
-
Per utilizzare i pool di worker privati, sono necessarie le seguenti modifiche:
-
Per l'account di servizio Citrix Cloud, aggiungi i seguenti ruoli IAM:
-
Account di servizio Cloud Build
-
Amministratore istanze Compute
-
Utente account di servizio
-
Creatore token account di servizio
-
Proprietario del WorkerPool di Cloud Build
-
-
Crea l'account di servizio Citrix Cloud nello stesso progetto che utilizzi per creare una connessione di hosting.
-
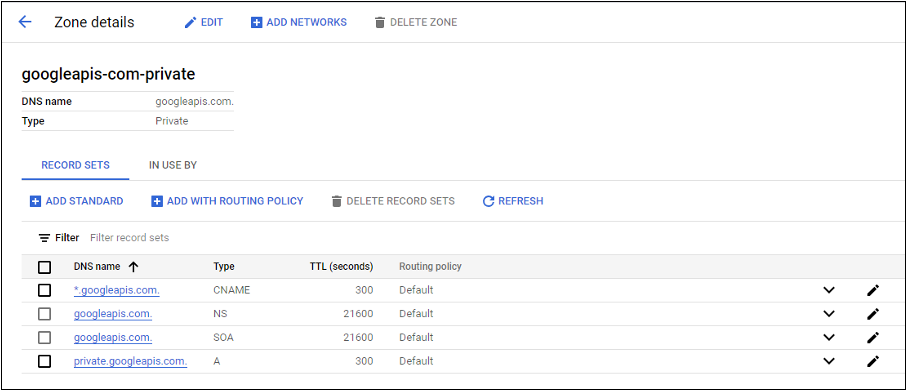
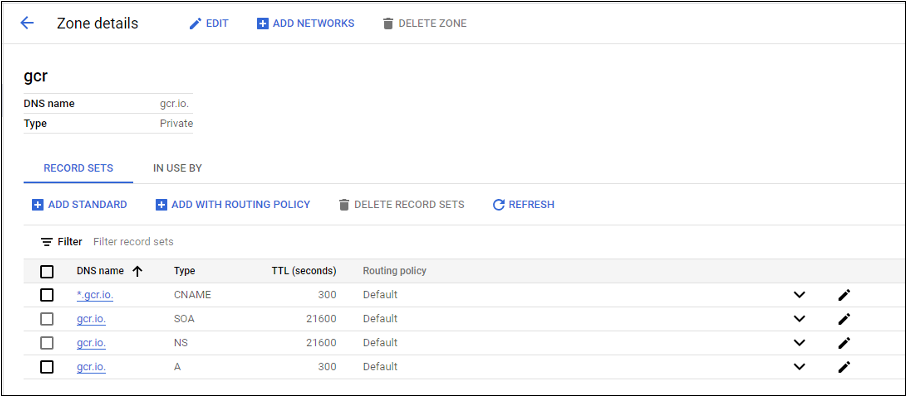
-
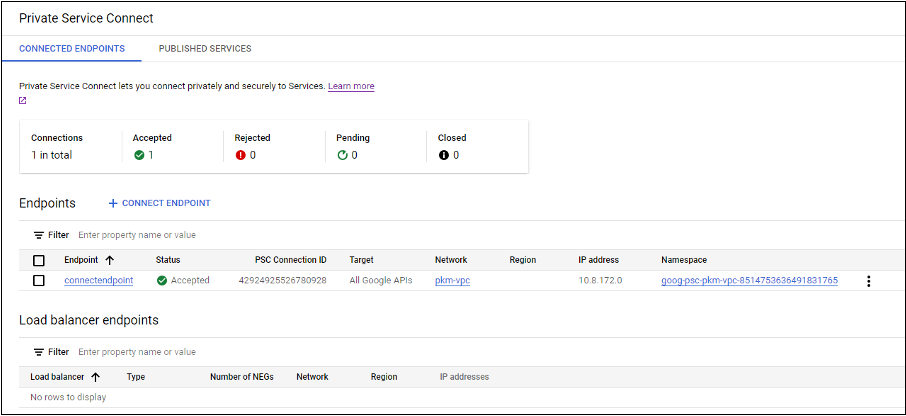
Configura la traduzione degli indirizzi di rete (NAT) privata o utilizza la connessione di servizio privata. Per maggiori informazioni, consulta Accedere alle API Google tramite endpoint.
-
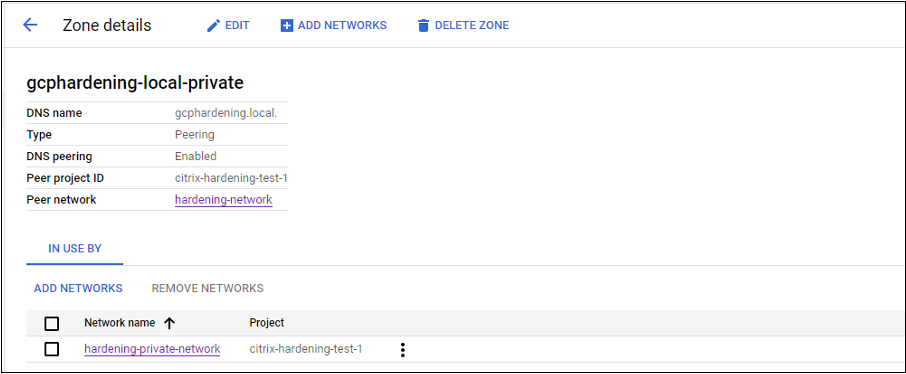
Se si utilizza una VPC con peering, crea un peering di zona Cloud DNS alla VPC con peering. Per maggiori informazioni, consulta Creare una zona di peering.
-
Nei controlli di servizio VPC, configura le regole di Egress in modo che le API e le VM possano comunicare con Internet. Le regole di Ingress sono facoltative. Ad esempio:
Egress Rule 1
 From:
 Identities:ANY_IDENTITY
 To:
 Projects =
 All projects
 Service =
 Service name: All services
-
Abilita il proxy
Per abilitare il proxy, imposta le proprietà personalizzate come segue sulla connessione host:
-
Apri una finestra PowerShell dall'host del Delivery Controller o utilizza l'SDK PowerShell remoto. Per maggiori informazioni sull'SDK PowerShell remoto, consulta SDK e API.
-
Esegui i seguenti comandi:
-
Add-PSSnapin citrix* -
cd XDHyp:\Connections\ -
dir
-
-
Copia il
CustomPropertiesdalla connessione a un blocco note. -
Aggiungere l'impostazione della proprietà come segue:
-
In caso di distribuzione cloud (utilizzando pool pubblici): Aggiungere l'impostazione della proprietà
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>aCustomPropertiesper abilitare il proxy. Ad esempio:<CustomProperties xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://schemas.citrix.com/2014/xd/machinecreation">
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>
</CustomProperties>Consentire la regola di ingresso per l'account di servizio Cloud Build nel perimetro di servizio VPC. Ad esempio:Ingress Rule 1
From:
Identities:
<ProjectID>@cloudbuild.gserviceaccount.com
Source > All sources allowed
To:
Projects =
All projects
Services =
Service name: All servicesPer informazioni sul perimetro di servizio VPC, vedere Dettagli e configurazione del perimetro di servizio. -
In caso di un pool di worker privato in una distribuzione cloud, aggiungere l'impostazione della proprietà
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>e<Property xsi:type="StringProperty" Name="UsePrivateWorkerPool" Value="True"/>aCustomPropertiesper abilitare il proxy. Ad esempio:<CustomProperties xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://schemas.citrix.com/2014/xd/machinecreation">
<Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>
<Property xsi:type="StringProperty" Name="UsePrivateWorkerPool" Value="True"/>
</CustomProperties>
-
-
Nella finestra di PowerShell, assegnare una variabile alle proprietà personalizzate modificate. Ad esempio:
$customProperty = '<CustomProperties…</CustomProperties>'. -
Eseguire
$gcpServiceAccount = "<ENTER YOUR SERVICE ACCOUNT EMAIL HERE>". -
Eseguire
$gcpPrivateKey = "<ENTER YOUR SERVICE ACCOUNT PRIVATE KEY HERE AFTER REMOVING ALL INSTANCES OF \n >". -
Eseguire
$securePassword = ConvertTo-SecureString $gcpPrivateKey -AsPlainText -Force. -
Eseguire quanto segue per aggiornare una connessione host esistente:
Set-Item -PassThru -Path @('XDHyp:\\Connections\\<ENTER YOUR CONNECTION NAME HERE>') -SecurePassword $securePassword -UserName $gcpServiceAccount -CustomProperties $customProperty
Opzione per utilizzare il proxy di sistema sui Citrix Cloud Connector per il traffico API GCP reindirizzato
Per instradare tutto il traffico esterno attraverso un proxy non trasparente, configurare la connessione host con la proprietà personalizzata
UseSystemProxyForHypervisorTrafficOnConnectors. Questo reindirizza il traffico Internet dell'API GCP sui Citrix Cloud Connector attraverso il proxy di sistema. Eseguire gli stessi passaggi descritti in Abilitare il proxy per configurare la connessione host con la proprietà personalizzata. Tuttavia, assicurarsi di aggiungere l'impostazione della proprietà <Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" /> a CustomProperties per abilitare il proxy.
<Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" />
Esempio:
<CustomProperties xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://schemas.citrix.com/2014/xd/machinecreation">
  <Property xsi:type="StringProperty" Name="ProxyHypervisorTrafficThroughConnector" Value="True"/>
  <Property xsi:type="StringProperty" Name="UsePrivateWorkerPool" Value="True"/>
 <Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" />
 </CustomProperties>
Nota:
Dopo aver impostato questa proprietà, il proxy configurato nelle impostazioni
netsh winhttp sui Citrix Cloud Connector viene utilizzato per il traffico in uscita verso il provider di servizi cloud.
Specificare la chiave CMEK globale e regionale
Nota:
Il supporto per CMEK in GCP è attualmente in anteprima.
Esistono due tipi di chiavi di crittografia gestite dal cliente (CMEK) in GCP:
-
Regionale: chiavi di crittografia che possono essere utilizzate solo da risorse nella stessa regione.
-
Globale: chiavi di crittografia che possono essere utilizzate da risorse di più regioni.
È possibile sfogliare e utilizzare chiavi di crittografia gestite dal cliente (CMEK) globali o regionali da tutti i progetti accessibili all'account di servizio. È quindi possibile utilizzare la chiave per creare un catalogo di macchine MCS abilitato per CMEK e aggiornare un catalogo di macchine MCS abilitato per CMEK esistente utilizzando il comando
Set-ProvScheme. Per informazioni sulla creazione di un catalogo abilitato per CMEK tramite PowerShell, vedere Creare un catalogo con CMEK utilizzando proprietà personalizzate.
Per questa funzionalità, sono necessarie autorizzazioni aggiuntive per i seguenti due account di servizio:
-
L'account di servizio del progetto corrente con cui viene creata la connessione di hosting.
-
L'agente di servizio di Compute Engine del progetto corrente (che ha l'e-mail:
service-PROJECT_NUMBER@compute-system.iam.gserviceaccount.com). Per maggiori informazioni, vedere Agente di servizio di Compute Engine.
Negli account di servizio, è necessario assegnare i seguenti ruoli nel progetto che contiene le chiavi crittografiche che si desidera utilizzare (ad esempio, progetto condiviso):
-
Visualizzatore Cloud KMS
-
Crittografatore/Decrittografatore di CryptoKey di Cloud KMS
Se non si assegnano i ruoli, assicurarsi di disporre delle seguenti autorizzazioni:
-
resourcemanager.projects.get
-
cloudkms.keyRings.list
-
cloudkms.keyRings.get
-
cloudkms.cryptoKeys.get
-
cloudkms.cryptoKeys.list
-
cloudkms.cryptoKeyVersions.useToDecrypt
-
cloudkms.cryptoKeyVersions.useToEncrypt
Elencare le chiavi di crittografia
È possibile elencare le chiavi di crittografia globali e regionali all'interno dello stesso progetto e di tutti gli altri progetti accessibili utilizzando i comandi PowerShell. Per fare ciò:
-
Aprire una finestra PowerShell dall'host del Delivery Controller™ o da PowerShell remoto.
-
Eseguire il comando
asnp citrix*per caricare i moduli PowerShell specifici di Citrix. -
Eseguire il seguente comando per elencare le chiavi di crittografia. Esempio:
-
Per elencare il contenuto della cartella
encryptionKeys:Get-ChildItem XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder -
Per ottenere chiavi di crittografia globali all'interno dello stesso progetto:
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\myglobalkeyring.globalkeyring\myglobalkey.cryptokey -
Per ottenere chiavi di crittografia regionali all'interno dello stesso progetto:
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\regional-ring.keyring\shared-key.cryptokey -
Per ottenere chiavi di crittografia globali da un altro progetto accessibile (ad esempio: myanotherproject):
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\myanotherproject.project\shared-global-ring.globalkeyring\shared-key.cryptokey -
Per ottenere chiavi di crittografia regionali da un altro progetto accessibile (ad esempio: myanotherproject):
Get-Item XDHyp:\HostingUnits\my-hostingunit\encryptionKeys.folder\myanotherproject .project.project\shared-uscentral.keyring\shared-uscentral-key.cryptokey
-
Nota:
-
L'estensione dell'elemento di inventario del portachiavi per un portachiavi globale è
.globalkeyring. -
L'ID dei portachiavi globali contiene la parola
global.
Autorizzazioni GCP richieste
Questa sezione contiene l'elenco completo delle autorizzazioni GCP. Utilizzare il set completo di autorizzazioni come indicato nella sezione affinché la funzionalità funzioni correttamente.
Nota:
GCP sta introducendo modifiche al comportamento predefinito e all'uso degli account di servizio di Cloud Build Services dopo April 29, 2024. Per maggiori informazioni, consultare Modifica dell'account di servizio di Cloud Build. I progetti Google esistenti con l'API Cloud Build abilitata prima di April 29, 2024 non sono interessati da questa modifica. Tuttavia, se si desidera mantenere il comportamento esistente del servizio Cloud Build dopo April 29, è possibile creare o applicare la policy dell'organizzazione per disabilitare l'applicazione dei vincoli prima di abilitare l'API. Se si imposta la nuova policy dell'organizzazione, è comunque possibile seguire le autorizzazioni esistenti in questa sezione e gli elementi contrassegnati come Prima della modifica dell'account di servizio di Cloud Build. In caso contrario, seguire le autorizzazioni esistenti e gli elementi contrassegnati come Dopo la modifica dell'account di servizio di Cloud Build.
Creazione di una connessione host
-
Autorizzazioni minime richieste per l'account di servizio Citrix Cloud nel progetto di provisioning:
compute.instanceTemplates.list
 compute.instances.list
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.list
 compute.zones.list
 resourcemanager.projects.get
I seguenti ruoli definiti da Google hanno le autorizzazioni elencate sopra:-
Amministratore di Compute
-
Utente Cloud Datastore
-
-
Autorizzazioni aggiuntive richieste per il VPC condiviso per l'account di servizio Citrix Cloud nel progetto VPC condiviso:
compute.networks.list
 compute.subnetworks.list
 resourcemanager.projects.get
I seguenti ruoli definiti da Google dispongono delle autorizzazioni elencate sopra:-
Utente di Compute Network
-
-
Negli account di servizio, è necessario assegnare i seguenti ruoli nel progetto che contiene le chiavi crittografiche che si desidera utilizzare (ad esempio, progetto condiviso):
-
Visualizzatore Cloud KMS
-
Crittografatore/Decrittografatore di CryptoKey Cloud KMS
Se non si assegnano i ruoli, assicurarsi di disporre delle seguenti autorizzazioni:-
resourcemanager.projects.get
-
cloudkms.keyRings.list
-
cloudkms.keyRings.get
-
cloudkms.cryptoKeys.get
-
cloudkms.cryptoKeys.list
-
cloudkms.cryptoKeyVersions.useToDecrypt
-
cloudkms.cryptoKeyVersions.useToEncrypt
-
Gestione dell'alimentazione delle VM
Autorizzazioni minime richieste per l'account del servizio Citrix Cloud nel progetto di provisioning in caso di cataloghi con sola gestione dell'alimentazione:
compute.instanceTemplates.list
 compute.instances.list
 compute.instances.get
 compute.instances.reset
 compute.instances.resume
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.list
 compute.zones.list
 resourcemanager.projects.get
 compute.zoneOperations.get
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:
-
Amministratore di Compute
-
Utente Cloud Datastore
Creazione, aggiornamento o eliminazione di VM
-
Autorizzazioni minime richieste per l'account del servizio Citrix Cloud nel progetto di provisioning:
cloudbuild.builds.create
 cloudbuild.builds.get
 cloudbuild.builds.list
 compute.acceleratorTypes.list
 compute.diskTypes.get
 compute.diskTypes.list
 compute.disks.create
 compute.disks.createSnapshot
 compute.disks.delete
 compute.disks.get
 compute.disks.list
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.firewalls.create
 compute.firewalls.delete
 compute.firewalls.list
 compute.globalOperations.get
 compute.images.create
 compute.images.delete
 compute.images.get
 compute.images.list
 compute.images.setLabels
 compute.images.useReadOnly
 compute.instanceTemplates.create
 compute.instanceTemplates.delete
 compute.instanceTemplates.get
 compute.instanceTemplates.list
 compute.instanceTemplates.useReadOnly
 compute.instances.attachDisk
 compute.instances.create
 compute.instances.delete
 compute.instances.detachDisk
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.reset
 compute.instances.resume
 compute.instances.setDeletionProtection
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setServiceAccount
 compute.instances.setTags
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.machineTypes.get
 compute.machineTypes.list
 compute.networks.list
 compute.networks.updatePolicy
 compute.nodeGroups.list
 compute.nodeTemplates.get
 compute.projects.get
 compute.regions.list
 compute.snapshots.create
 compute.snapshots.delete
 compute.snapshots.list
 compute.snapshots.get
 compute.snapshots.setLabels
 compute.snapshots.useReadOnly
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.zoneOperations.get
 compute.zoneOperations.list
 compute.zones.get
 compute.zones.list
 iam.serviceAccounts.actAs
 resourcemanager.projects.get
 storage.buckets.create
 storage.buckets.delete
 storage.buckets.get
 storage.buckets.list
 storage.buckets.update
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
 compute.networks.get
 compute.resourcePolicies.use
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:-
Amministratore di Compute
-
Amministratore di Storage
-
Editor di Cloud Build
-
Utente dell'account di servizio
-
Utente Cloud Datastore
-
-
Autorizzazioni aggiuntive richieste per la VPC condivisa per l'account del servizio Citrix Cloud nel progetto VPC condiviso per creare un'unità di hosting utilizzando VPC e la sottorete dal progetto VPC condiviso:
compute.firewalls.list
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.zones.list
 resourcemanager.projects.get
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:-
Utente di rete di Compute
-
Utente di Cloud Datastore
Autorizzazioni minime richieste durante il download del disco di istruzioni di preparazione in MCS:-
(Prima della modifica dell'account di servizio Cloud Build): Assegnare queste autorizzazioni all'account di servizio Cloud Build nel progetto di provisioning.
-
(Dopo la modifica dell'account di servizio Cloud Build): Assegnare queste autorizzazioni all'account di servizio Cloud Compute nel progetto di provisioning.
compute.disks.create
 compute.disks.delete
 compute.disks.get
 compute.disks.list
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.images.get
 compute.images.list
 compute.images.useReadOnly
 compute.instances.create
 compute.instances.delete
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setServiceAccount
 compute.machineTypes.list
 compute.networks.get
 compute.networks.list
 compute.projects.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.subnetworks.useExternalIp
 compute.zoneOperations.get
 compute.zones.list
 iam.serviceAccounts.actAs
 logging.logEntries.create
 pubsub.topics.publish
 resourcemanager.projects.get
 source.repos.get
 source.repos.list
 storage.buckets.create
 storage.buckets.get
 storage.buckets.list
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:-
Account di servizio Cloud Build (dopo la modifica dell'account di servizio Cloud Build, è l'account di servizio Cloud Compute)
-
Amministratore istanza Compute
-
Utente account di servizio
-
-
Autorizzazioni minime richieste per l'account di servizio Cloud Compute nel progetto di provisioning, richieste dal servizio Google Cloud Build durante il download del disco di istruzioni di preparazione in MCS:
resourcemanager.projects.get
 storage.objects.create
 storage.objects.get
 storage.objects.list
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:-
Utente di rete di Compute
-
Utente account di archiviazione
-
Utente di Cloud Datastore
Autorizzazioni aggiuntive richieste per VPC condiviso durante il download del disco di istruzioni di preparazione in MCS:-
(Prima della modifica dell'account di servizio Cloud Build): Assegnare queste autorizzazioni all'account di servizio Cloud Build nel progetto di provisioning.
-
(Dopo la modifica dell'account di servizio Cloud Build): Assegnare queste autorizzazioni all'account di servizio Cloud Compute nel progetto di provisioning.
compute.firewalls.list
 compute.networks.list
 compute.subnetworks.list
 compute.subnetworks.use
 resourcemanager.projects.get
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:-
Utente di rete di Compute
-
Utente di account di archiviazione
-
Utente di Cloud Datastore
-
-
Autorizzazioni aggiuntive richieste per Cloud Key Management Service (KMS) per l'account di servizio Citrix Cloud nel progetto di provisioning:
cloudkms.cryptoKeys.get
 cloudkms.cryptoKeys.list
 cloudkms.keyRings.get
 cloudkms.keyRings.list
I seguenti ruoli definiti da Google dispongono delle autorizzazioni sopra elencate:-
Visualizzatore KMS di Compute
-
Autorizzazioni generali
Di seguito sono riportate le autorizzazioni per l'account di servizio Citrix Cloud nel progetto di provisioning per tutte le funzionalità supportate in MCS. Queste autorizzazioni offrono la migliore compatibilità per il futuro:
resourcemanager.projects.get
 cloudbuild.builds.create
 cloudbuild.builds.get
 cloudbuild.builds.list
 compute.acceleratorTypes.list
 compute.diskTypes.get
 compute.diskTypes.list
 compute.disks.create
 compute.disks.createSnapshot
 compute.disks.delete
 compute.disks.get
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.firewalls.create
 compute.firewalls.delete
 compute.firewalls.list
 compute.globalOperations.get
 compute.images.create
 compute.images.delete
 compute.images.get
 compute.images.list
 compute.images.setLabels
 compute.images.useReadOnly
 compute.instanceTemplates.create
 compute.instanceTemplates.delete
 compute.instanceTemplates.get
 compute.instanceTemplates.list
 compute.instanceTemplates.useReadOnly
 compute.instances.attachDisk
 compute.instances.create
 compute.instances.delete
 compute.instances.detachDisk
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.reset
 compute.instances.resume
 compute.instances.setDeletionProtection
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setTags
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.instances.update
 compute.instances.updateAccessConfig
 compute.instances.updateDisplayDevice
 compute.instances.updateSecurity
 compute.instances.updateShieldedInstanceConfig
 compute.instances.updateShieldedVmConfig
 compute.machineTypes.get
 compute.machineTypes.list
 compute.networks.list
 compute.networks.updatePolicy
 compute.nodeGroups.list
 compute.nodeTemplates.get
 compute.projects.get
 compute.regions.list
 compute.snapshots.create
 compute.snapshots.delete
 compute.snapshots.list
 compute.snapshots.get
 compute.snapshots.setLabels
 compute.snapshots.useReadOnly
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.subnetworks.useExternalIp
 compute.zoneOperations.get
 compute.zoneOperations.list
 compute.zones.get
 compute.zones.list
 resourcemanager.projects.get
 storage.buckets.create
 storage.buckets.delete
 storage.buckets.get
 storage.buckets.list
 storage.buckets.update
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
 cloudkms.cryptoKeys.get
 cloudkms.cryptoKeys.list
 cloudkms.keyRings.get
 cloudkms.keyRings.list
 compute.disks.list
 compute.instances.setServiceAccount
 compute.networks.get
 compute.networks.use
 compute.networks.useExternalIp
 iam.serviceAccounts.actAs
 compute.resourcePolicies.use
 cloudkms.cryptoKeyVersions.useToDecrypt
 cloudkms.cryptoKeyVersions.useToEncrypt
Dove andare dopo
-
Se si è nella fase iniziale del processo di distribuzione, vedere Creare cataloghi di macchine.
-
Per informazioni specifiche su Google Cloud Platform (GCP), vedere Creare un catalogo Google Cloud Platform.