
Accesso adattivo basato sulla posizione di rete dell'utente
La funzionalità Citrix® StoreFront Cloud Adaptive Access utilizza un'infrastruttura di criteri avanzata per consentire l'accesso a Citrix DaaS™ in base alla posizione di rete dell'utente. La posizione è definita utilizzando l'intervallo di indirizzi IP o gli indirizzi di sottorete.
Gli amministratori possono definire criteri per enumerare o non enumerare le app e i desktop virtuali in base alla posizione di rete dell'utente. Gli amministratori possono anche controllare le azioni dell'utente abilitando o disabilitando l'accesso agli appunti, le stampanti, il mapping delle unità client e così via, in base alla posizione di rete dell'utente. Ad esempio, gli amministratori possono impostare criteri in modo che gli utenti che accedono alle risorse da casa abbiano un accesso limitato alle applicazioni e gli utenti che accedono alle risorse dagli uffici remoti abbiano accesso completo.
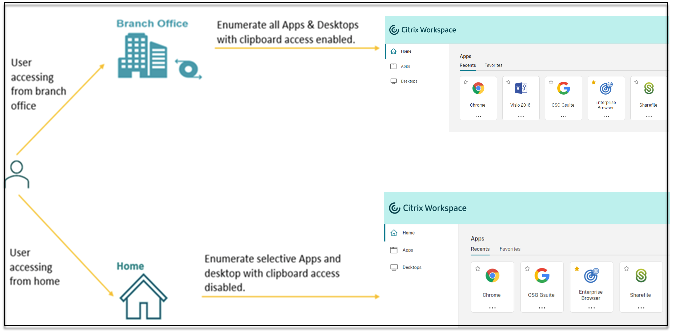
Un amministratore può implementare i seguenti criteri per l'accesso alle applicazioni:
-
Enumerare alcune applicazioni sensibili solo dalla sede aziendale o dai loro uffici remoti.
-
Non enumerare le applicazioni sensibili se i dipendenti accedono allo spazio di lavoro da una rete esterna.
-
Disabilitare l'accesso alla stampante dagli uffici remoti.
-
Disabilitare l'accesso agli appunti e l'accesso alla stampante quando gli utenti si trovano al di fuori della rete aziendale.
Diritti
La funzionalità Adaptive Access è disponibile come parte della licenza Universal Hybrid Multi Cloud (UHMC) e della licenza Platform (CPL). Per maggiori informazioni, vedere
<https://www.citrix.com/buy/licensing/product.html>.
Prerequisiti
-
Assicurarsi che la funzionalità Adaptive Access sia abilitata (StoreFront Cloud > Access > Adaptive Access). Per i dettagli, vedere Abilitare la funzionalità Adaptive Access.Quando l'accesso adattivo è abilitato, i criteri di accesso DaaS vengono aggiornati per utilizzare l'opzione Connessioni tramite Citrix Gateway.Nota:NetScaler® Gateway è necessario per aggiungere tag di accesso smart nelle policy di accesso DaaS. Tuttavia, poiché DaaS utilizza i tag dai servizi Device Posture, Adaptive Access e Adaptive Authentication, non è necessario disporre di un NetScaler Gateway configurato nella propria configurazione.
-
Comprensione dei tag di posizione. Per i dettagli, vedere Tag di posizione di rete.
Punti da notare
I seguenti punti sono applicabili solo se si desidera limitare l'enumerazione delle applicazioni in base alla posizione. Se si prevede di utilizzare l'accesso adattivo per limitare i controlli utente come la disabilitazione dell'accesso agli appunti, il reindirizzamento della stampante, il mapping delle unità client, in base alla posizione di rete, è possibile ignorare queste linee guida.
-
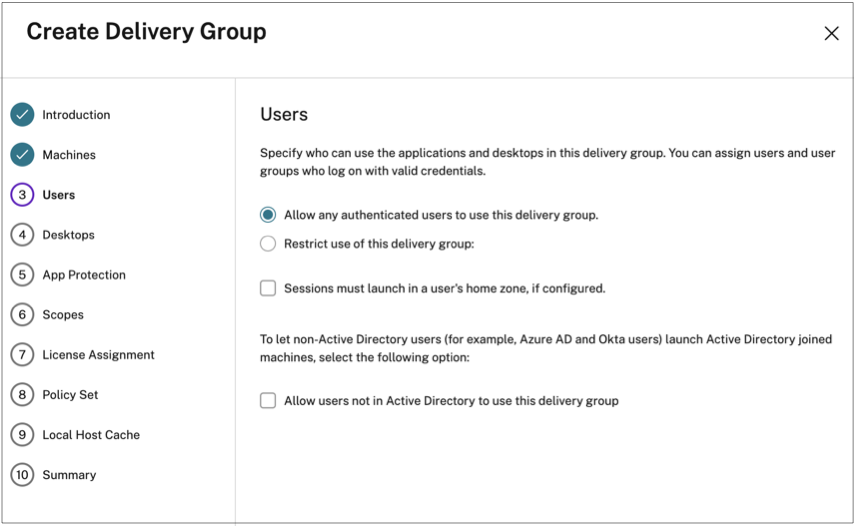
Se si prevede di enumerare selettivamente Citrix DaaS in base alla posizione di rete, la gestione degli utenti deve essere eseguita per tali gruppi di consegna utilizzando le policy di Citrix Studio anziché lo spazio di lavoro. Quando si crea un Delivery group, in Impostazioni utente, scegliere Limita l'uso di questo gruppo di consegna utenti o Consenti a qualsiasi utente autenticato di utilizzare questo gruppo di consegna. Ciò consente di configurare l'accesso adattivo nella scheda Policy di accesso in Gruppo di consegna.
-
Modifiche alla Direct Workload Connection quando l'accesso adattivo è abilitato.
-
Il campo Tag di posizione è visibile in Citrix Cloud™ > Posizioni di rete > Aggiungi una posizione di rete > Tag di posizione.
-
Le policy esistenti di Direct Workload Connection funzionano come previsto.
-
Le nuove policy devono essere create nel servizio Network Locations (senza definire tag) e anche sul gruppo di consegna. Inoltre, il tipo di connettività di rete deve essere Interno.
-
Per le nuove policy per Direct Workload Connection con tag, i tag devono essere definiti nel servizio Network Locations e gli stessi tag devono essere definiti sul gruppo di consegna o sulla policy di accesso in DaaS Studio. Inoltre, il tipo di connettività di rete deve essere Interno. I tag di posizione non sono rilevanti per Direct Workload Connection.
-
-
Si consiglia di testare la propria distribuzione Citrix DaaS come segue.
-
Identificare un gruppo di consegna di test o creare un gruppo di consegna per implementare questa funzionalità.
-
Creare una policy o identificare una policy che possa essere utilizzata con un gruppo di consegna di test.
-
Abilitare la funzionalità di accesso adattivo
-
Accedere a Citrix Cloud.
-
Selezionare StoreFront Cloud dal menu hamburger.
-
L'interruttore Accesso adattivo è disattivato per impostazione predefinita. Attivare l'interruttore Accesso adattivo.
-
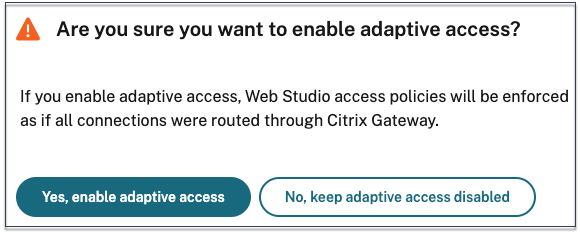
Fare clic su Sì, abilita accesso adattivo nel messaggio di conferma.
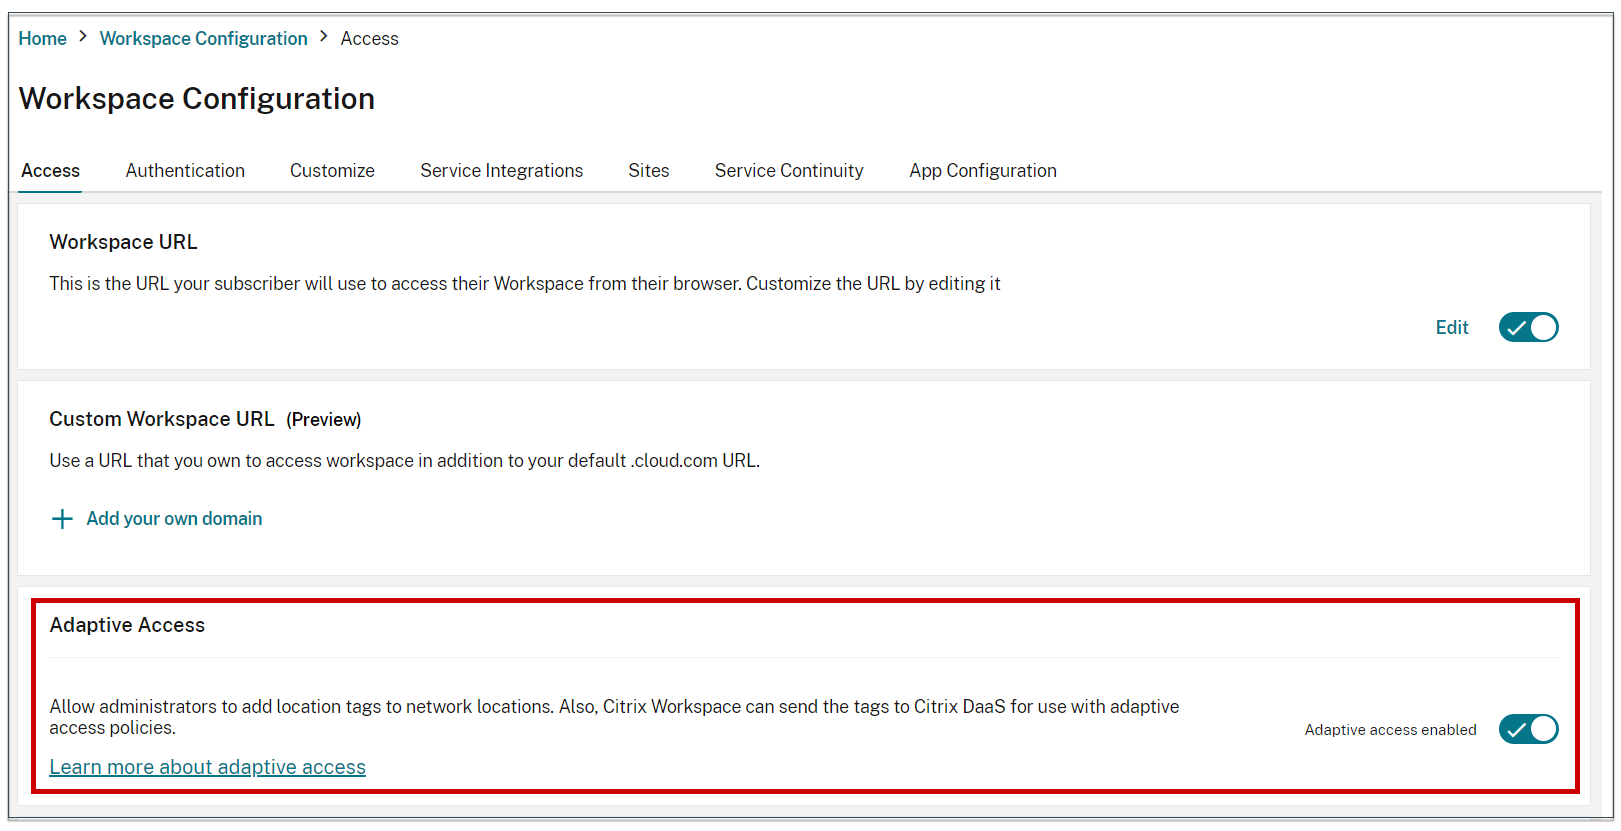
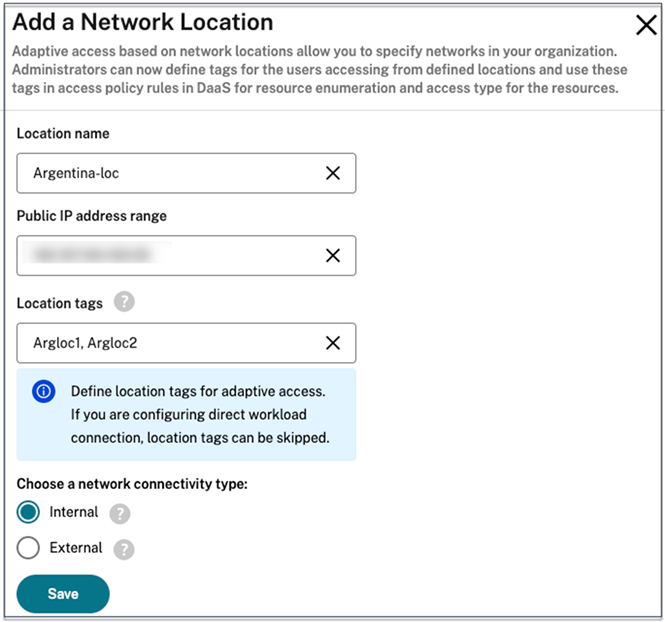
Quando l'accesso adattivo è abilitato, è possibile definire i tag di posizione per l'accesso adattivo (Citrix Cloud > Posizioni di rete > Aggiungi una posizione di rete > Tag di posizione).
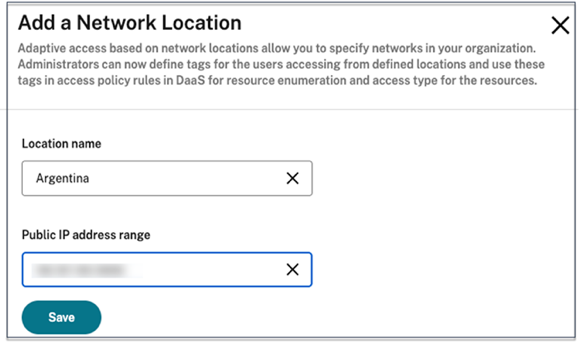
Quando l'accesso adattivo è disabilitato, non è possibile aggiungere una posizione di rete. I tag di posizione non sono applicabili in questo caso.
Importante:
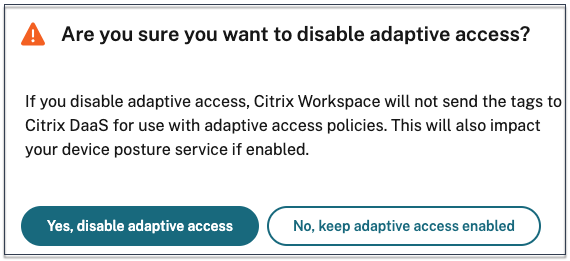
Quando si tenta di disabilitare la funzionalità Accesso adattivo, viene visualizzato il seguente messaggio. Si noti che Workspace non invia i tag al DaaS per l'accesso adattivo quando la funzionalità è disabilitata.
Configurare l'accesso adattivo
Si consideri uno scenario in cui un amministratore deve applicare il controllo degli accessi in base alle posizioni di rete degli utenti (ad esempio, ufficio e casa). L'amministratore deve anche applicare controlli intelligenti come le restrizioni degli Appunti per gli utenti che lavorano da casa. Per realizzare questo scenario con l'accesso adattivo, l'amministratore deve creare 2 gruppi di consegna basati sulla rete dell'utente:
-
Gruppo di consegna Accesso adattivo per BranchOffice con applicazioni pertinenti agli utenti dell'ufficio di filiale.
-
Gruppo di consegna WFH per WorkFromHome con applicazioni pertinenti agli utenti domestici/remoti.
Dopo la creazione dei gruppi di consegna, i seguenti passaggi di alto livello sono coinvolti nella configurazione dell'accesso adattivo basato sulle posizioni di rete:
Definire i tag di posizione di rete per l'accesso basato sulla posizione
Il primo passaggio consiste nel definire i tag per gli utenti in base alla loro posizione: ufficio o casa.
-
BRANCHOFFICE: Questo tag deve essere assegnato agli utenti che si connettono dalla rete dell'ufficio. Questi utenti hanno accesso completo a tutte le applicazioni a loro disposizione.
-
WORKFROMHOME: Questo tag deve essere assegnato agli utenti che lavorano da remoto. Questi utenti hanno accesso limitato alle applicazioni e a determinate funzionalità (come la funzionalità degli appunti).
Per maggiori informazioni sui tag, vedere Tag di posizione di rete.
Ora che sono stati creati i gruppi di consegna e i relativi tag in base alla posizione dell'utente, è possibile procedere alla configurazione dei criteri di posizione di rete.
Configurare i criteri di posizione di rete
Definire le regole dei criteri di posizione di rete per la posizione dell'utente fornendo l'indirizzo IP di origine pubblico e il tag di posizione.
-
Accedere a Citrix Cloud.
-
Selezionare Posizioni di rete dal menu hamburger. Assicurarsi che l'interruttore Accesso adattivo sia abilitato. Altrimenti, viene visualizzata l'interfaccia utente per la Connessione diretta al carico di lavoro.
-
Fare clic su Aggiungi posizione di rete.
-
Nome posizione: Immettere un nome appropriato per il criterio.Esempio: BRANCHOFFICE o WORKFROMHOME
-
Intervallo di indirizzi IP pubblici: Definire l'intervallo di indirizzi IP pubblici per la rete.Esempio: 192.0.2.10 - 192.0.2.30
-
Tag posizione: Definire i tag per la posizione. Può essere un nome che si riferisce alla posizione. Questi tag vengono utilizzati per configurare i criteri di accesso adattivo in Citrix Studio. Per i dettagli, vedere Definire i tag in Citrix Studio.Esempio: BRANCHOFFICE o WORKFROMHOME
-
Tipo di connettività: Definire il tipo di avvio dell'applicazione.
Interno - Ignora il gateway per l'avvio dell'applicazione. Esterno - Utilizza il servizio Citrix Gateway o il gateway tradizionale per l'avvio dell'applicazione. -
-
Fare clic su Salva.
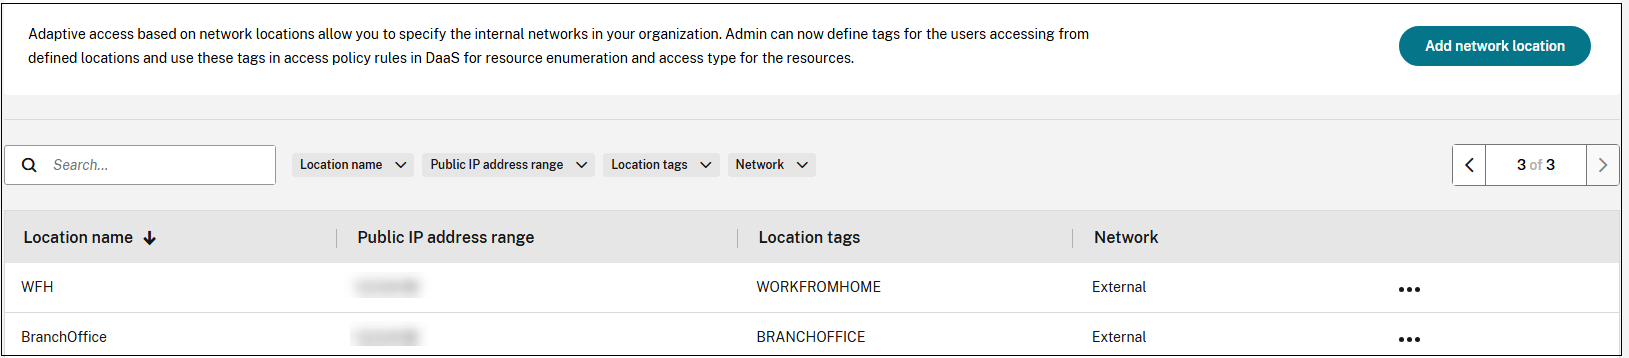
È ora possibile utilizzare questi tag in DaaS Studio per abilitare l'accesso adattivo.
Nota:
-
Se i tag di posizione di rete non sono assegnati ai gruppi di consegna, agli utenti viene concesso l'accesso illimitato a tutte le applicazioni sia nei gruppi di consegna Accesso adattivo che WFH. Ciò potrebbe comportare scenari in cui gli utenti potrebbero accedere inavvertitamente a determinate applicazioni a cui non sono autorizzati. L'assegnazione di tag di posizione ai gruppi di consegna garantisce che l'accesso sia controllato in base alla posizione di rete degli utenti.
-
Quando si definiscono i tag di posizione, assicurarsi di inserire solo il nome del tag preferito senza il prefisso “LOCATION_TAG”, ad esempio BRANCHOFFICE. Tuttavia, quando si definiscono i tag in Citrix Studio, è necessario anteporre al nome del tag “LOCATION_TAG”. Ad esempio, “LOCATION_TAG_BRANCHOFFICE”.
Utilizzare i tag definiti nei gruppi di consegna per l'enumerazione delle applicazioni
-
Accedere a Citrix Cloud.
-
Nel riquadro Citrix DaaS, fare clic su Gestisci.
-
Creare un gruppo di consegna. Per i dettagli, vedere Creare gruppi di consegna.
-
Selezionare il gruppo di consegna creato e fare clic su Modifica gruppo di consegna.
-
Fare clic su Criteri di accesso.
-
Per i clienti che utilizzano l'accesso adattivo, eseguire i seguenti passaggi per limitare l'accesso di un gruppo di consegna solo alle reti interne:
-
Fare clic con il pulsante destro del mouse sul gruppo di consegna e selezionare Modifica.
-
Selezionare il criterio di accesso nel riquadro sinistro.
-
Fare clic sull'icona di modifica per modificare il criterio predefinito delle connessioni Citrix Gateway.
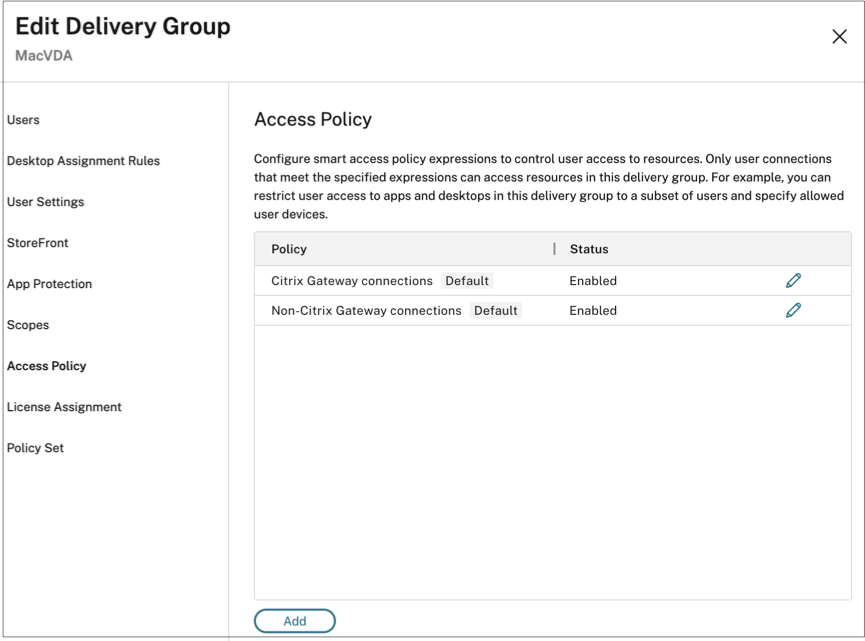
-
Nella pagina Modifica criterio, selezionare Connessioni che soddisfano i seguenti criteri, selezionare Corrispondenza qualsiasi, quindi aggiungere i criteri.
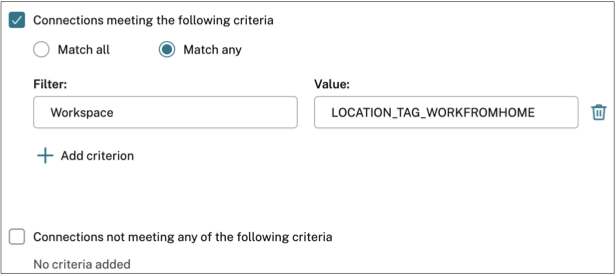 Per gli utenti WorkFromHome, immettere i seguenti valori nel rispettivo controller di consegna.Filtro: WorkspaceValore: LOCATION_TAG_WORKFROMHOMEPer gli utenti di BranchOffice, immettere i seguenti valori nel rispettivo controller di consegna.Filtro: WorkspaceValore: LOCATION_TAG_BRANCHOFFICE
-
Nota:
-
Assicurarsi che nel campo Valore si immetta il nome del tag di posizione corretto, come definito durante la creazione dei criteri di posizione di rete, preceduto da "LOCATION_TAG". Ad esempio, se è stato definito il tag di posizione come "BRANCHOFFICE", è necessario immettere "LOCATION_TAG_BRANCHOFFICE" nel campo Valore. I tag di posizione di rete nei gruppi di consegna devono essere immessi in maiuscolo, indipendentemente da come sono stati definiti nel criterio di posizione di rete. Per i dettagli sulla configurazione dei tag di posizione, vedere Configurare i criteri di posizione di rete.
-
I tag di posizione di rete nei gruppi di consegna devono essere immessi in maiuscolo, indipendentemente da come sono stati definiti nel criterio di posizione di rete. Per i dettagli sulla configurazione dei tag di posizione, vedere Configurare i criteri di posizione di rete.
(Facoltativo) Applicare controlli intelligenti alle applicazioni
Oltre a limitare l'accesso utilizzando i tag di posizione di rete, gli amministratori possono anche applicare controlli intelligenti alle applicazioni. In questo esempio, il reindirizzamento degli appunti del client è disabilitato per gli utenti dalla posizione WorkFromHome.
-
Accedere a Citrix DaaS.
-
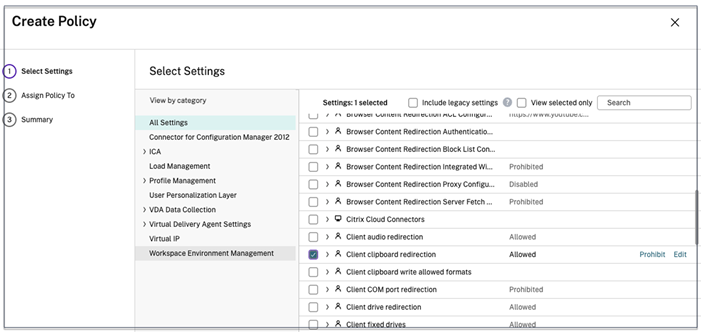
Passare a Criteri e fare clic su Crea criterio.
-
Selezionare Reindirizzamento degli appunti del client, quindi fare clic su Proibisci.
-
Fare clic su Avanti.
-
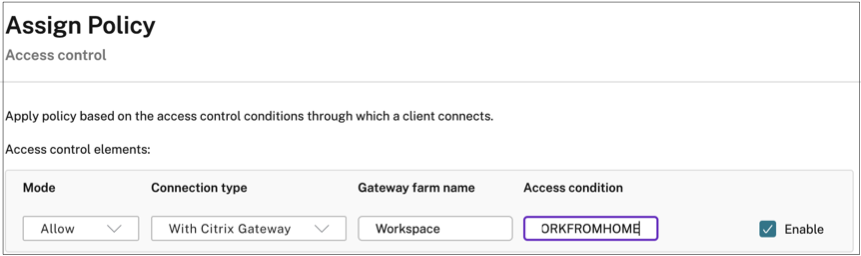
Nella pagina Assegna criteri a, selezionare Controllo accessi.
-
Definire i seguenti valori per il criterio:
-
Modalità: Consenti
-
Tipo di connessione: Con Citrix Gateway
-
Nome farm del gateway: Workspace
-
Condizione di accesso: LOCATION_TAG_WORKFROMHOME (tutto in maiuscolo)
-
-
Fare clic su Avanti.
-
Immettere un nome per il criterio e aggiungere una descrizione del criterio.
-
Fare clic su Fine.
Gli utenti dalla posizione WORKFROMHOME non possono eseguire l'accesso agli Appunti alle risorse avviate.
Tag di posizione di rete
Il servizio Posizioni di rete fornisce i seguenti tag.
-
Tag predefiniti: Questi tag sono definiti nel servizio Posizioni di rete. Sono disponibili i seguenti tag predefiniti.
-
LOCATION_internal: Tag inviato per impostazione predefinita quando il tipo di connettività di rete è impostato su Interna durante la definizione di una posizione di rete.
-
LOCATION_external: Tag inviato per impostazione predefinita quando il tipo di connettività di rete è impostato su Esterno durante la definizione di una posizione di rete.
-
LOCATION_undefined: Tag inviato per un indirizzo IP non definito nella policy ma che proviene dal servizio Posizioni di rete. L'avvio per questi utenti è lo stesso di quello definito nel gruppo di risorse.
-
-
Tag personalizzati: Gli amministratori possono definire nomi di tag personalizzati nelle policy. Esempio: home, Office, BRANCH
Nota:
-
Quando si definiscono i tag per il servizio Posizione di rete, assicurarsi di quanto segue:I tag predefiniti iniziano sempre con il prefisso "LOCATION_
<tag name>. Ad esempio, LOCATION_INTERNAL.I tag personalizzati iniziano sempre con il prefisso "LOCATION_TAG<tag name>. Ad esempio, LOCATION_TAG_OFFICE. -
Quando si definiscono i tag nei gruppi di consegna, i tag devono essere inseriti in maiuscolo.Tag predefiniti: LOCATION_INTERNAL, LOCATION_EXTERNAL, LOCATION_UNDEFINEDTag personalizzati: LOCATION_TAG_OFFICE, LOCATION_TAG_HOME
La tabella seguente riassume le policy e i tag per lo scenario menzionato in precedenza.
| Posizione | Policy | Tag personalizzato | Tag predefinito | Tag da utilizzare nel gruppo di consegna DaaS | Tag da utilizzare nella policy di accesso intelligente |
|---|---|---|---|---|---|
| WFH | WFH | WORKFROMHOME | LOCATION_EXTERNAL | LOCATION_WORKFROMHOME e/o LOCATION_EXTERNAL | LOCATION_WORKFROMHOME e/o LOCATION_EXTERNAL |
| BranchOffice | BranchOffice | BRANCHOFFICE | LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE e/o LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE e/o LOCATION_EXTERNAL |
| Altro | Non definito | Non definito | LOCATION_UNDEFINED | LOCATION_UNDEFINED | LOCATION_UNDEFINED |
Problemi noti
Se si disabilita la funzionalità Accesso Adattivo dopo che è stata abilitata e le regole sono state impostate (tag e tipo di connettività), questo non rimuove le posizioni dalla pagina Posizioni di rete, anche se i tag di posizione e le colonne del tipo di connettività sono nascosti. Ma queste posizioni sono disabilitate nel back-end. Si tratta di un problema estetico.
Configurare i criteri di registrazione delle sessioni in base ai tag
La Registrazione sessione consente alle organizzazioni di registrare l'attività dell'utente sullo schermo nelle sessioni virtuali. È possibile specificare tag, inclusi i tag di posizione di rete, quando si crea un criterio di registrazione sessione personalizzato, un criterio di rilevamento eventi o un criterio di risposta agli eventi. Per un esempio, vedere Creare un criterio di registrazione personalizzato.