
接続管理
ADまたはRADIUSサーバーに到達できる一連のリソースロケーション(コネクタ)を指定できます。管理者は、バックエンドのADおよびRADIUSサーバーに到達するために使用するリソースロケーションを選択できます。
この機能を有効にするには、顧客はバックエンドのAD/RADIUSサーバーサブネット間のマッピングを設定し、認証トラフィックが特定のサブネットに属する場合、そのトラフィックが特定のリソースロケーションに転送されるようにします。ただし、リソースロケーションがサブネットにマッピングされていない場合、管理者はそれらのサブネットにワイルドカードリソースロケーションを使用するように指定できます。
注:
接続管理設定は、NetScaler® (GUIまたはCLIを使用) で直接行うのではなく、Adaptive Authenticationポータルのユーザーインターフェイスを介して実行することをお勧めします。NetScalerで行われた変更は、Adaptive Authenticationポータルと自動的に同期されず、失われる可能性があります。
-
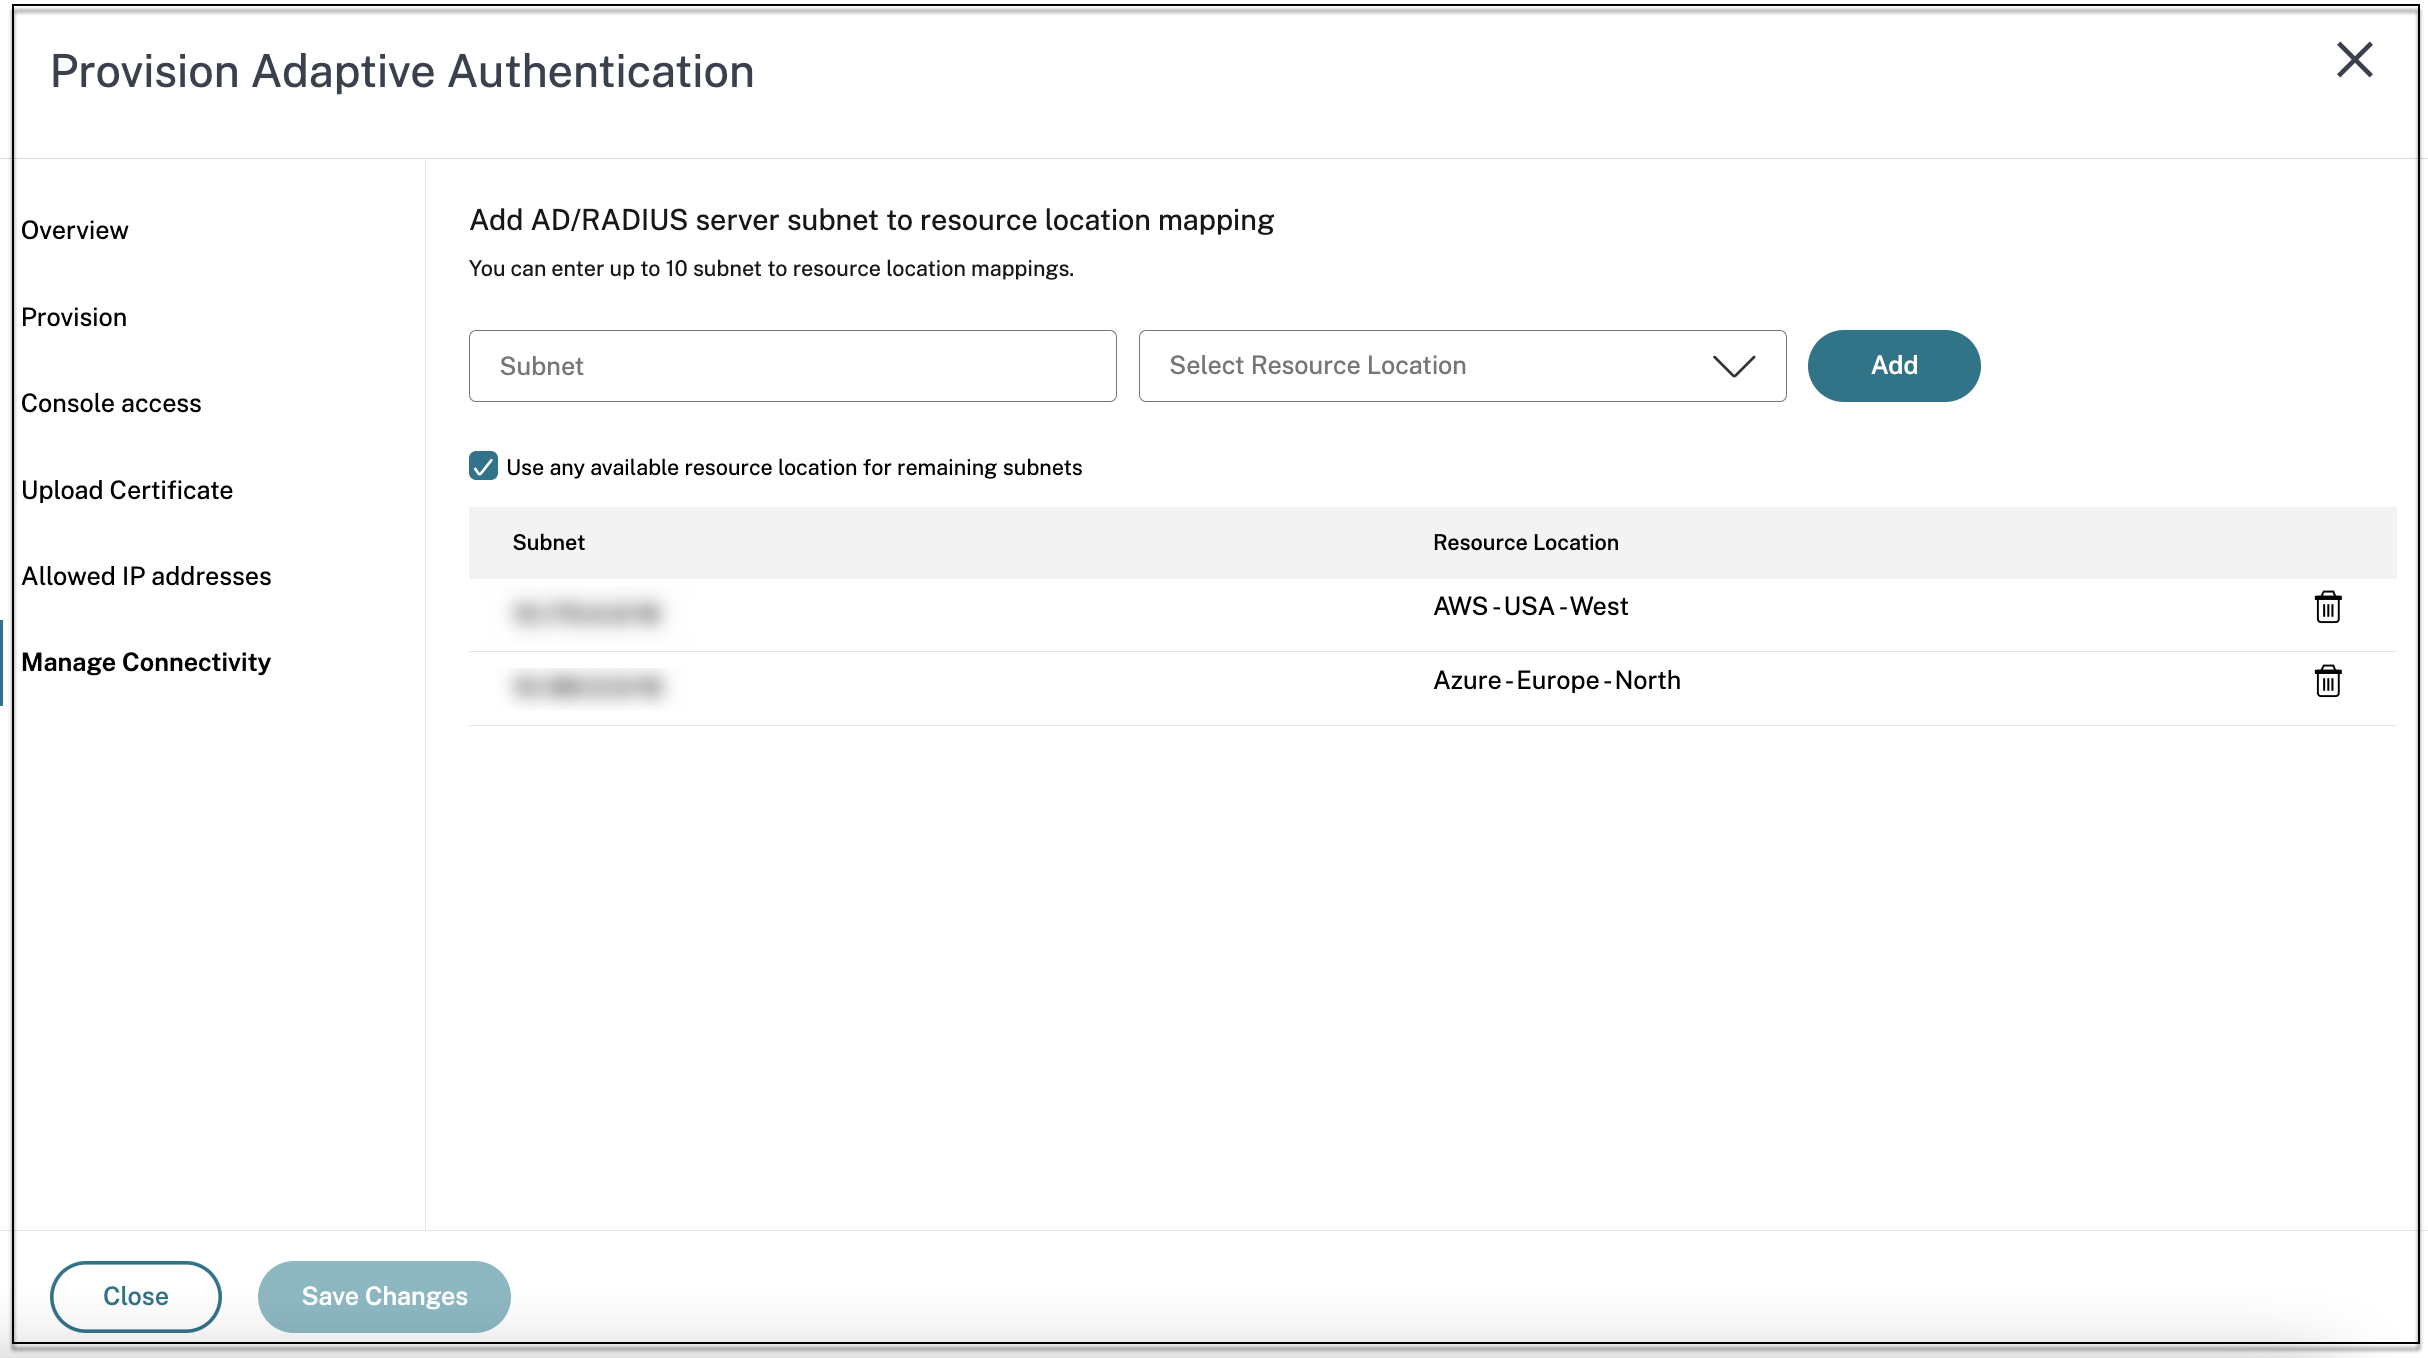
Adaptive Authentication UIで、接続管理をクリックします。
-
サブネットの詳細を入力し、該当するリソースロケーションを選択します。注:残りのサブネットに利用可能なリソースロケーションを使用チェックボックスをオフにすると、構成されたサブネットに向けられたトラフィックのみがトンネルされます。
-
追加をクリックし、次に変更を保存をクリックします。注:
-
RFC1918 IPアドレスサブネットのみが許可されます。
-
顧客あたりのサブネットとリソースロケーションのマッピング数は10に制限されています。
-
複数のサブネットを単一のリソースロケーションにマッピングできます。
-
サブネットエントリを更新するには、既存のエントリを削除してから更新します。
-
リソースロケーションの名前を変更または削除する場合は、Adaptive Authenticationユーザーインターフェイスの接続管理画面からエントリを削除してください。
-
以下のCLIコマンドを使用してリソースロケーションマッピングに加えられた変更は、ユーザーインターフェイス(Adaptive Authentication Provisioning > Manage Connectivity)からプッシュされた変更によって上書きされます。
-
set cloudtunnel parameter -subnetResourceLocationMappings
-
set policy expression aauth_allow_rfc1918_subnets <>
-
set policy expression aauth_listen_policy_exp <>
-
-
-
インスタンス管理セクションに進むには、次へをクリックします。