
アダプティブ認証証明書の更新
この証明書キーを、Security Assertion Markup Language (SAML) やロードバランシング (LB) など、他の目的で使用してはなりません。証明書キーがデフォルトのバインドポイント(auth_vsおよびVPNグローバル)以外で使用されている場合、アダプティブ認証サービスポータルから証明書をアップロードする際に「failed to update certkey」エラーが発生する可能性があります。
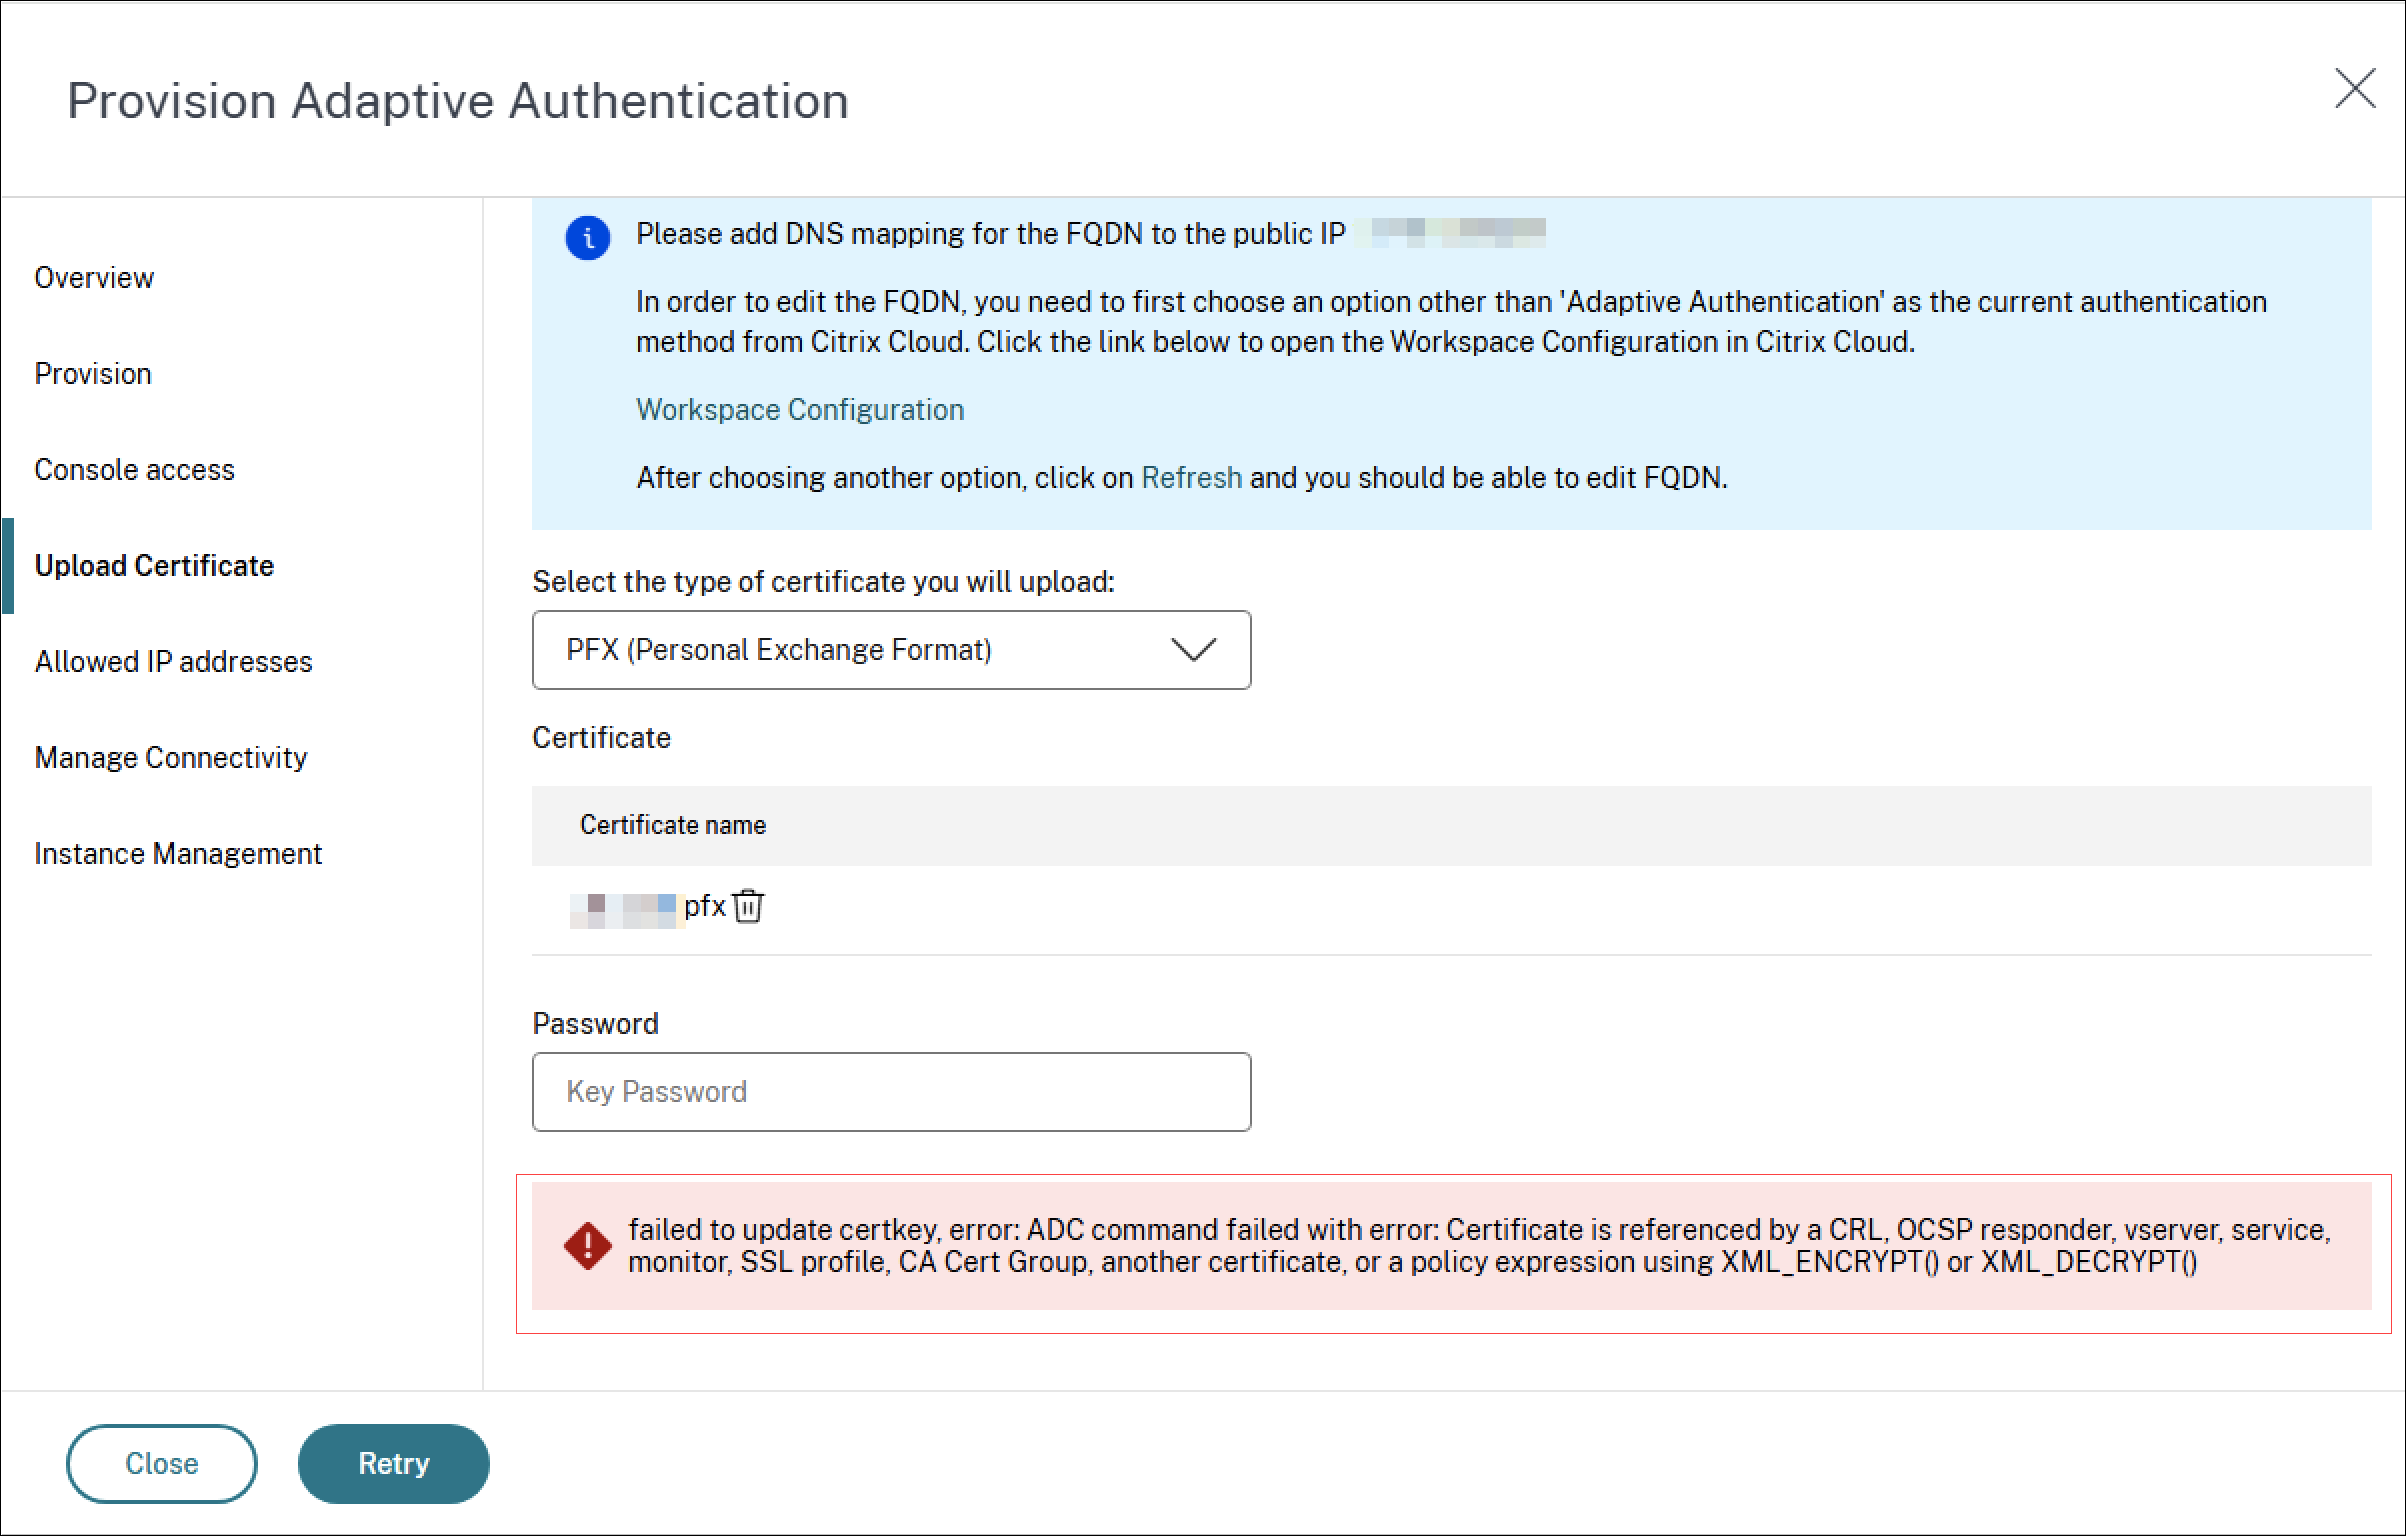
このエラーを解決するには、他のバインドポイントから証明書キーを手動で削除し、証明書を再アップロードする必要があります。
証明書キーがLB仮想サーバーで使用されている場合にエラーを解決するための手順の例を以下に示します。
-
-
Secure Shell (SSH) を使用してNetScaler®のプライマリノードにログインし、次のコマンドを実行します。
sh runn | grep [tenant-id]-certkey次の画像では、デフォルトのバインドポイント(auth_vsおよびVPNグローバル)に加えて、証明書キーはLB仮想サーバーにもバインドされています。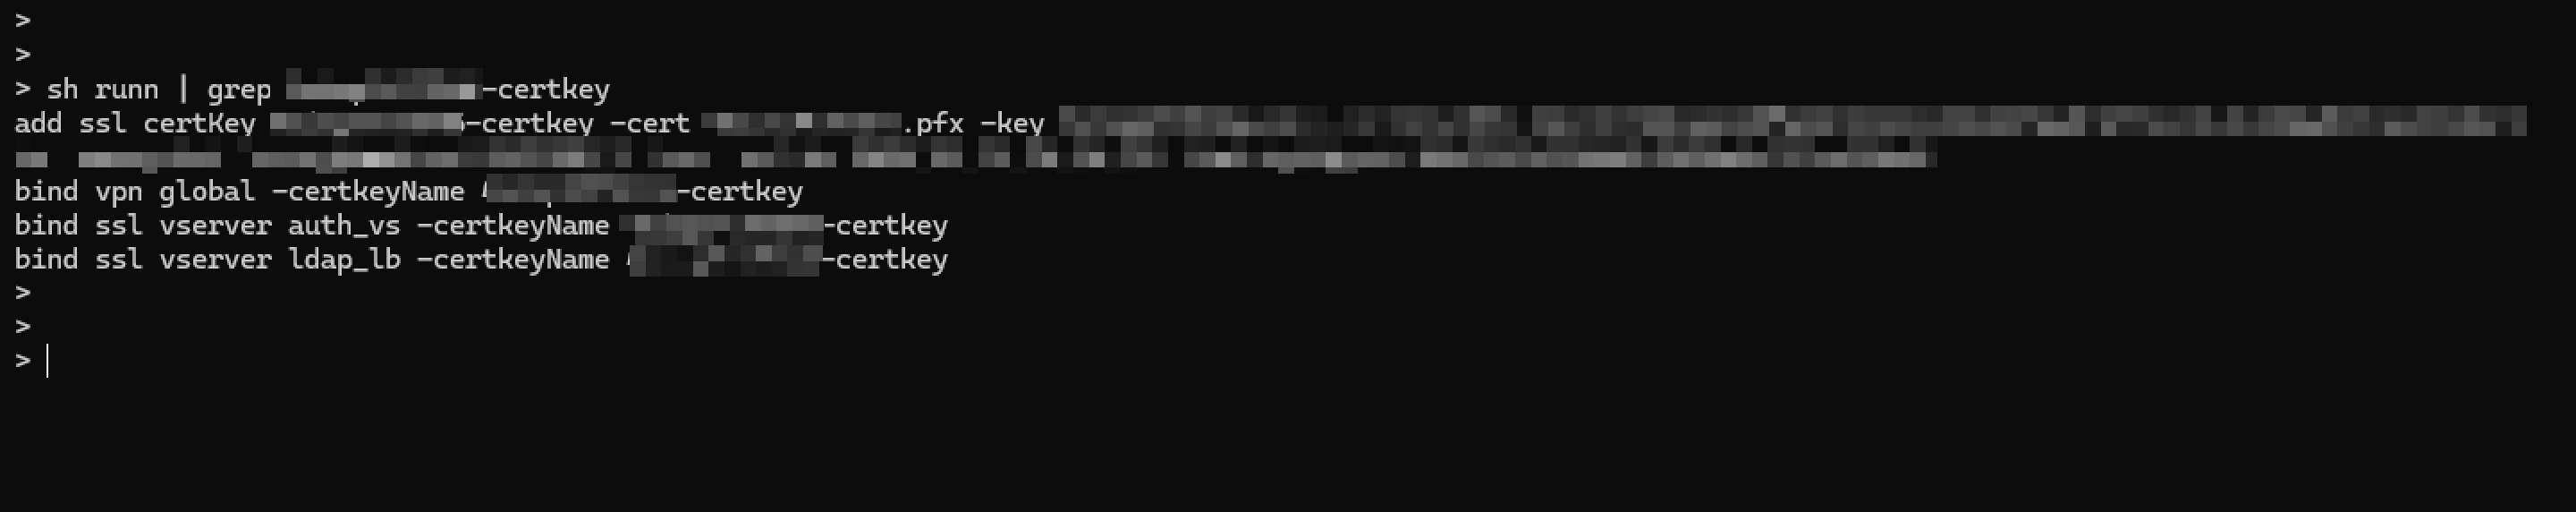
-
-
LB仮想サーバーから証明書キーのバインドを解除します。詳細については、「CLIを使用して仮想サーバーからSSL証明書キーペアのバインドを解除する」を参照してください。
-
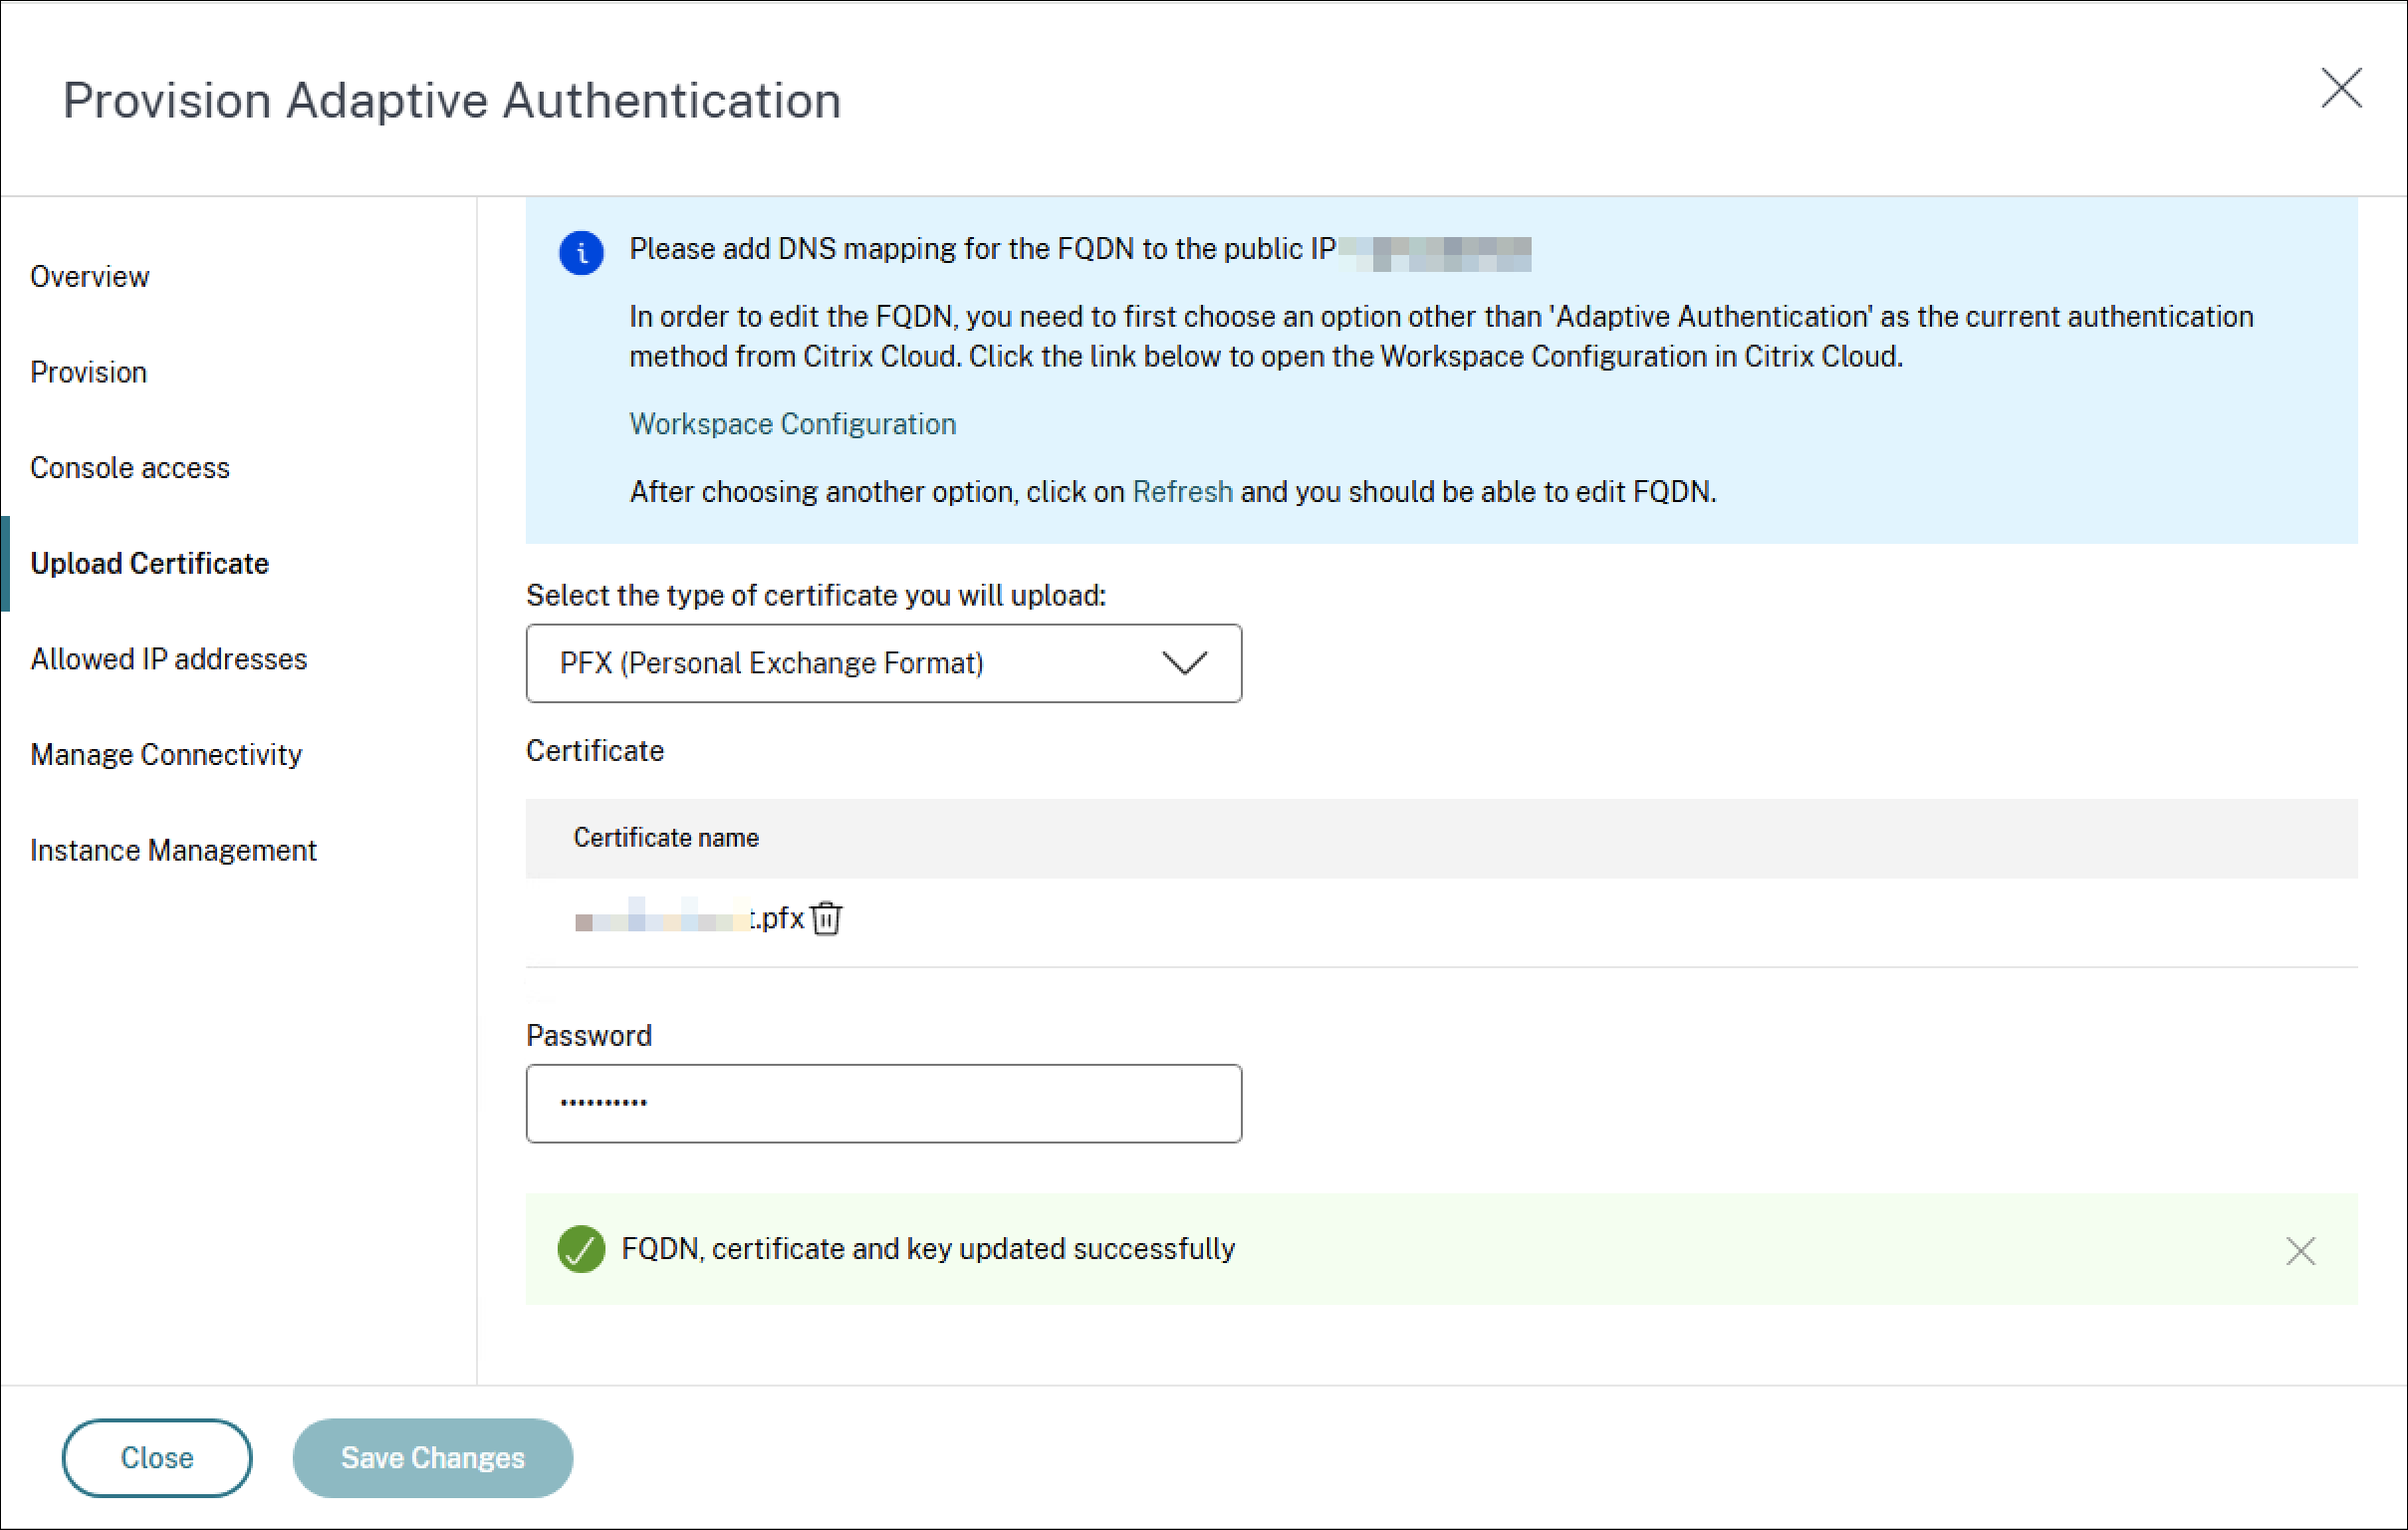
アダプティブ認証サービスポータルから証明書を再アップロードします。詳細については、「証明書のアップロード」を参照してください。
-
新しい証明書キー(同じ名前「-certkey」)をLB仮想サーバーに再バインドします。詳細については、「証明書キーペアをSSL仮想サーバーにバインドする」を参照してください。