
管理连接
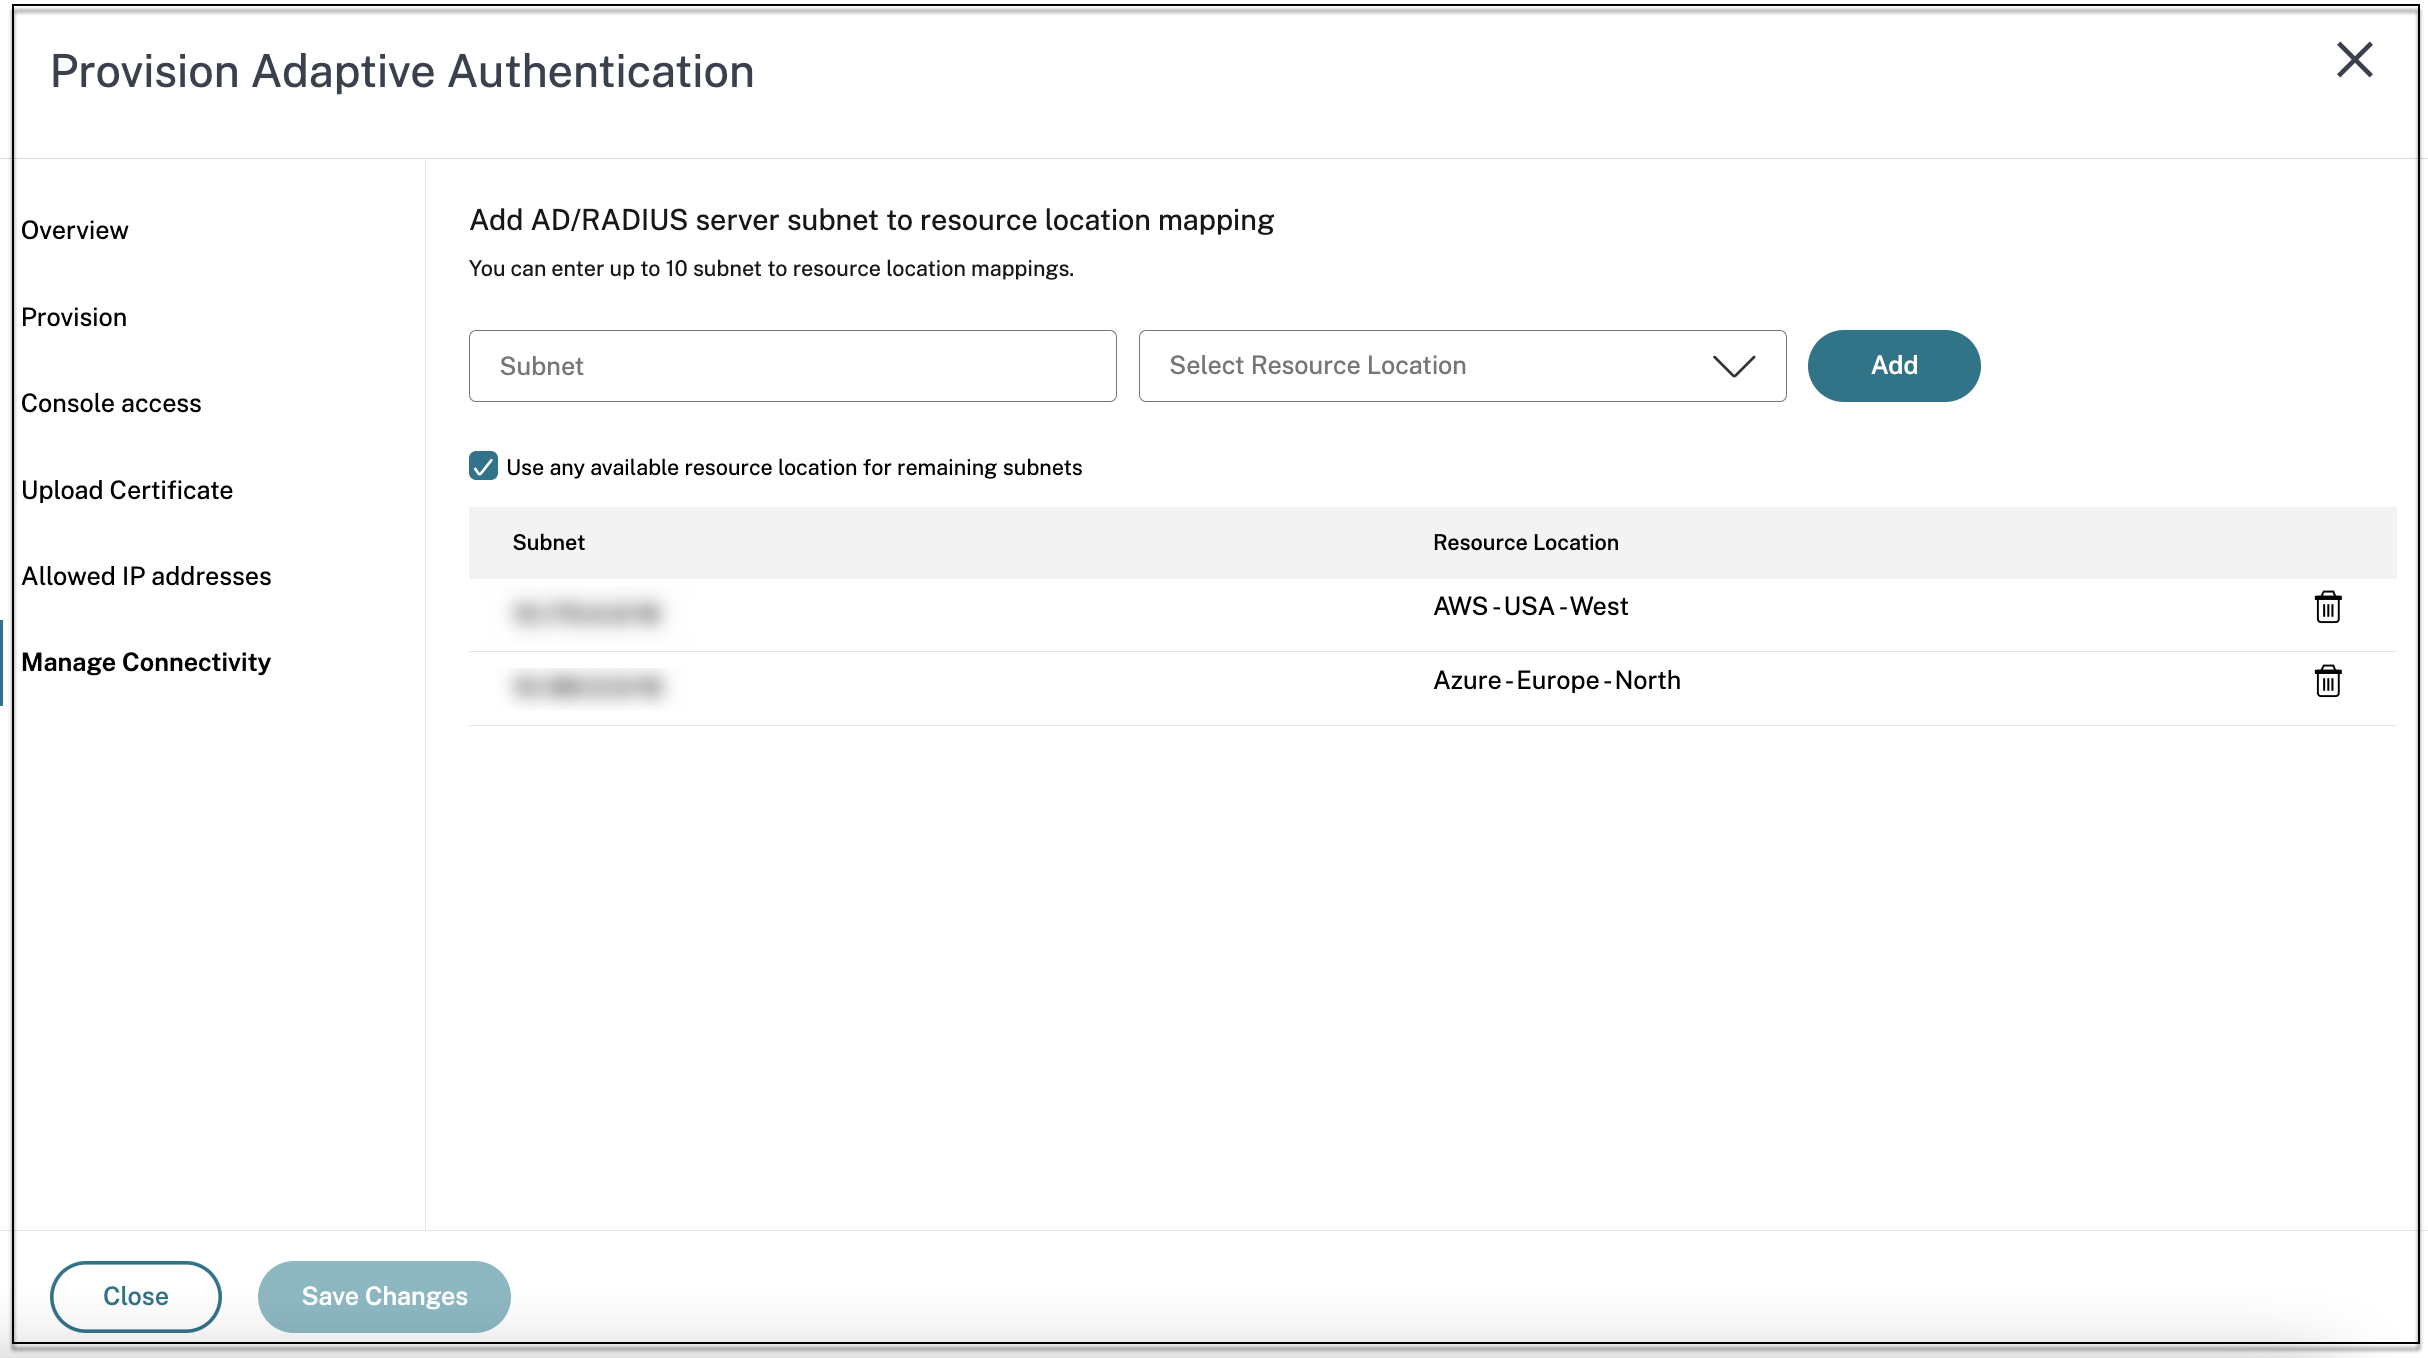
您可以指定一组资源位置(连接器),通过这些位置可以访问 AD 或 RADIUS 服务器。管理员可以选择后端 AD 和 RADIUS 服务器必须通过哪些资源位置进行访问。
要启用此功能,客户可以在其后端 AD/RADIUS 服务器子网之间建立映射,以便如果身份验证流量属于特定子网,则该流量将定向到特定的资源位置。但是,如果资源位置未映射到子网,则管理员可以指定对这些子网使用通配符资源位置。
注意:
建议通过自适应身份验证门户的用户界面而不是直接在 NetScaler® 上(使用 GUI 或 CLI)执行连接管理配置。在 NetScaler 上所做的更改不会自动与自适应身份验证门户同步,并且可能会丢失。
-
在自适应身份验证 UI 上,单击管理连接。
-
输入子网详细信息并选择相应的资源位置。注意:如果清除对剩余子网使用任何可用的资源位置复选框,则只有定向到已配置子网的流量才会被隧道传输。
-
单击添加,然后单击保存更改。注意:
-
只允许 RFC1918 IP 地址子网。
-
每个客户的子网-资源位置映射数量限制为 10 个。
-
多个子网可以映射到一个资源位置。
-
要更新子网条目,请删除现有条目,然后进行更新。
-
如果您重命名或删除了资源位置,请务必从自适应身份验证用户界面中的“管理连接”屏幕中删除该条目。
-
通过使用以下 CLI 命令对资源位置映射所做的任何更改都将被从用户界面(自适应身份验证预配 > 管理连接)推送的更改覆盖。
-
set cloudtunnel parameter -subnetResourceLocationMappings
-
set policy expression aauth_allow_rfc1918_subnets <>
-
set policy expression aauth_listen_policy_exp <>
-
-
-
单击“下一步”以转到实例管理部分。