
更新自适应身份验证证书
您不得将此证书密钥用于任何其他目的,例如安全断言标记语言 (SAML) 或负载平衡 (LB)。如果证书密钥在默认绑定点(auth_vs 和 VPN global)之外使用,则在从自适应身份验证服务门户上传证书时,您可能会遇到“failed to update certkey”错误。
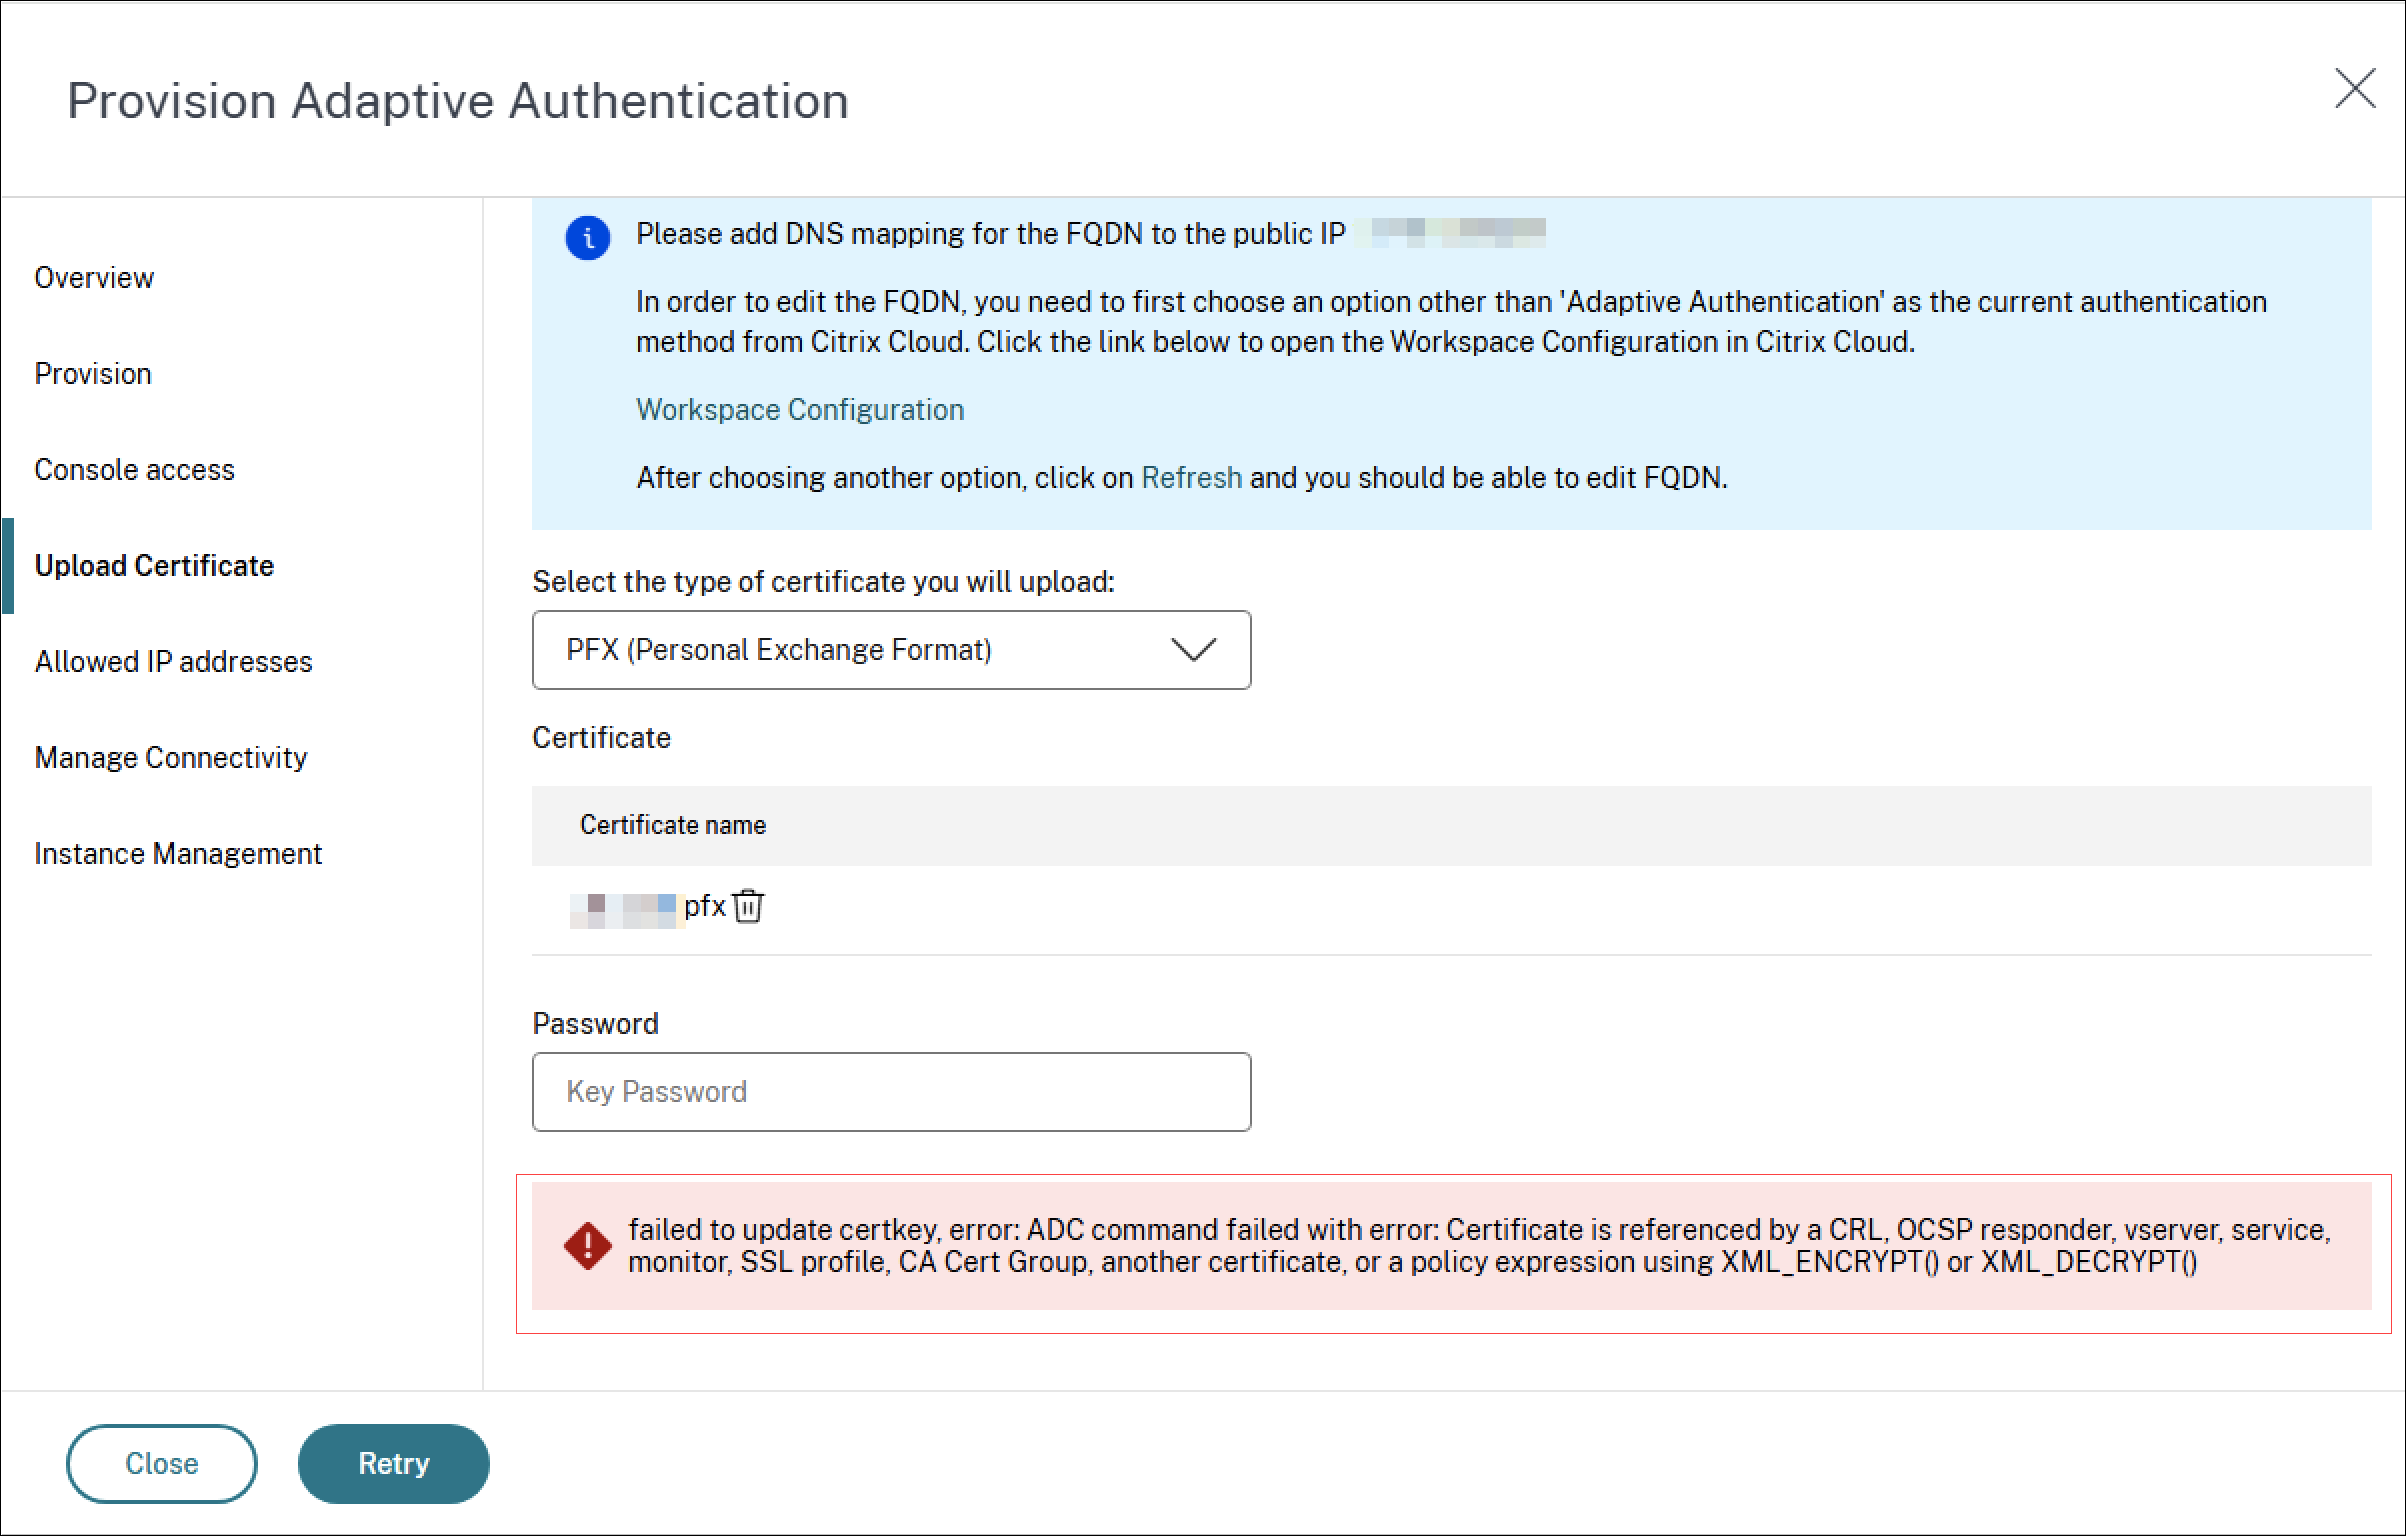
要解决此错误,您必须手动从其他绑定点移除证书密钥并重新上传证书。
以下是当证书密钥与 LB 虚拟服务器一起使用时解决此错误的示例步骤:
-
-
使用安全外壳 (SSH) 登录到 NetScaler® 的主节点并运行以下命令:
sh runn | grep [tenant-id]-certkey在下图中,除了默认绑定点(auth_vs 和 VPN global)之外,证书密钥还绑定到 LB 虚拟服务器。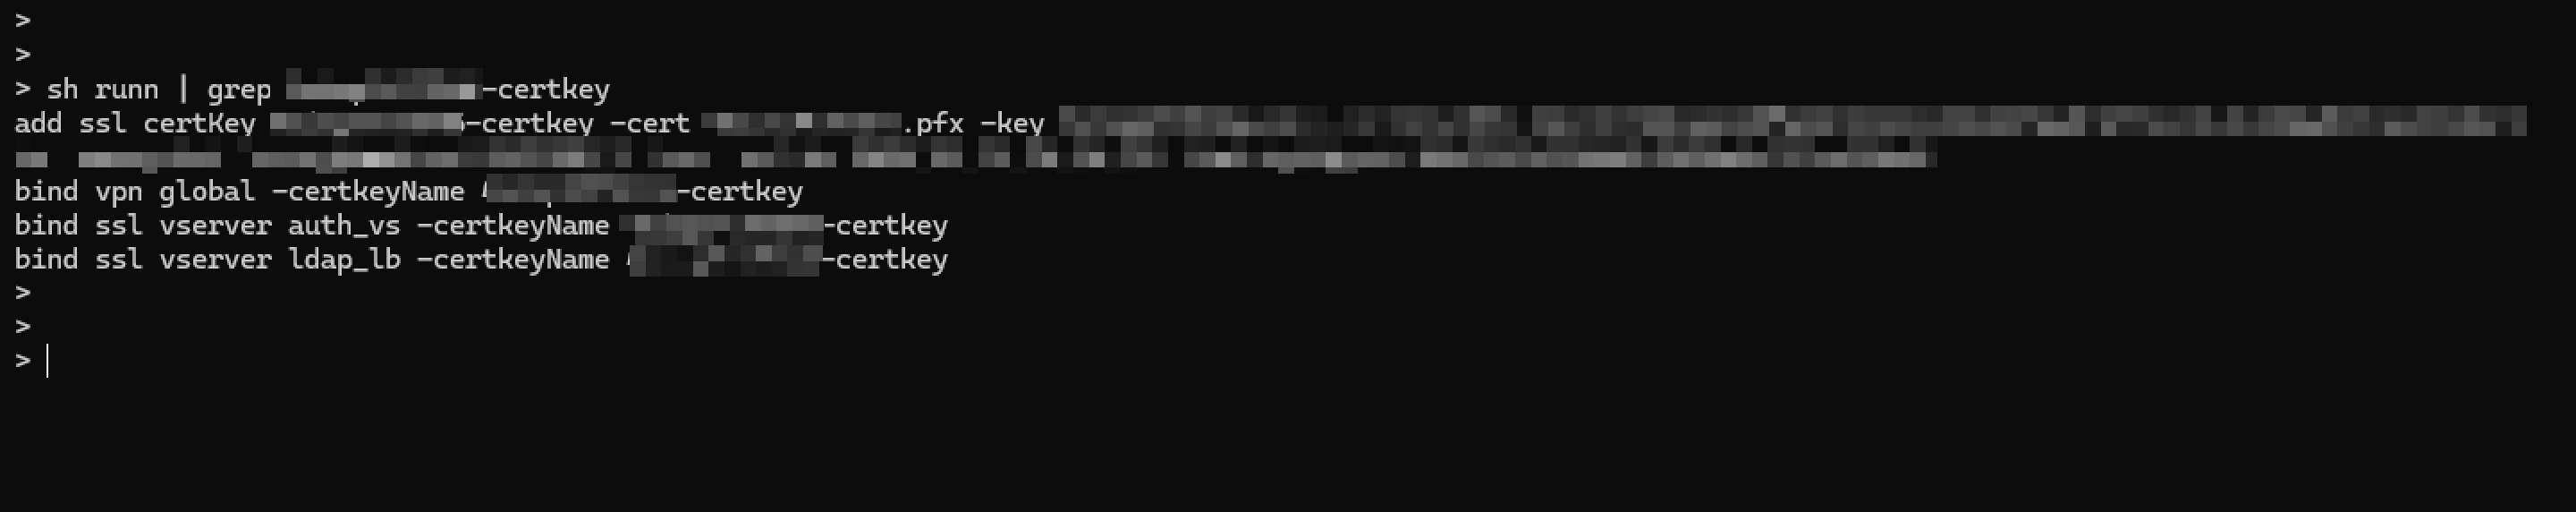
-
-
从 LB 虚拟服务器解除绑定证书密钥。有关详细信息,请参阅 使用 CLI 从虚拟服务器解除绑定 SSL 证书密钥对。
-
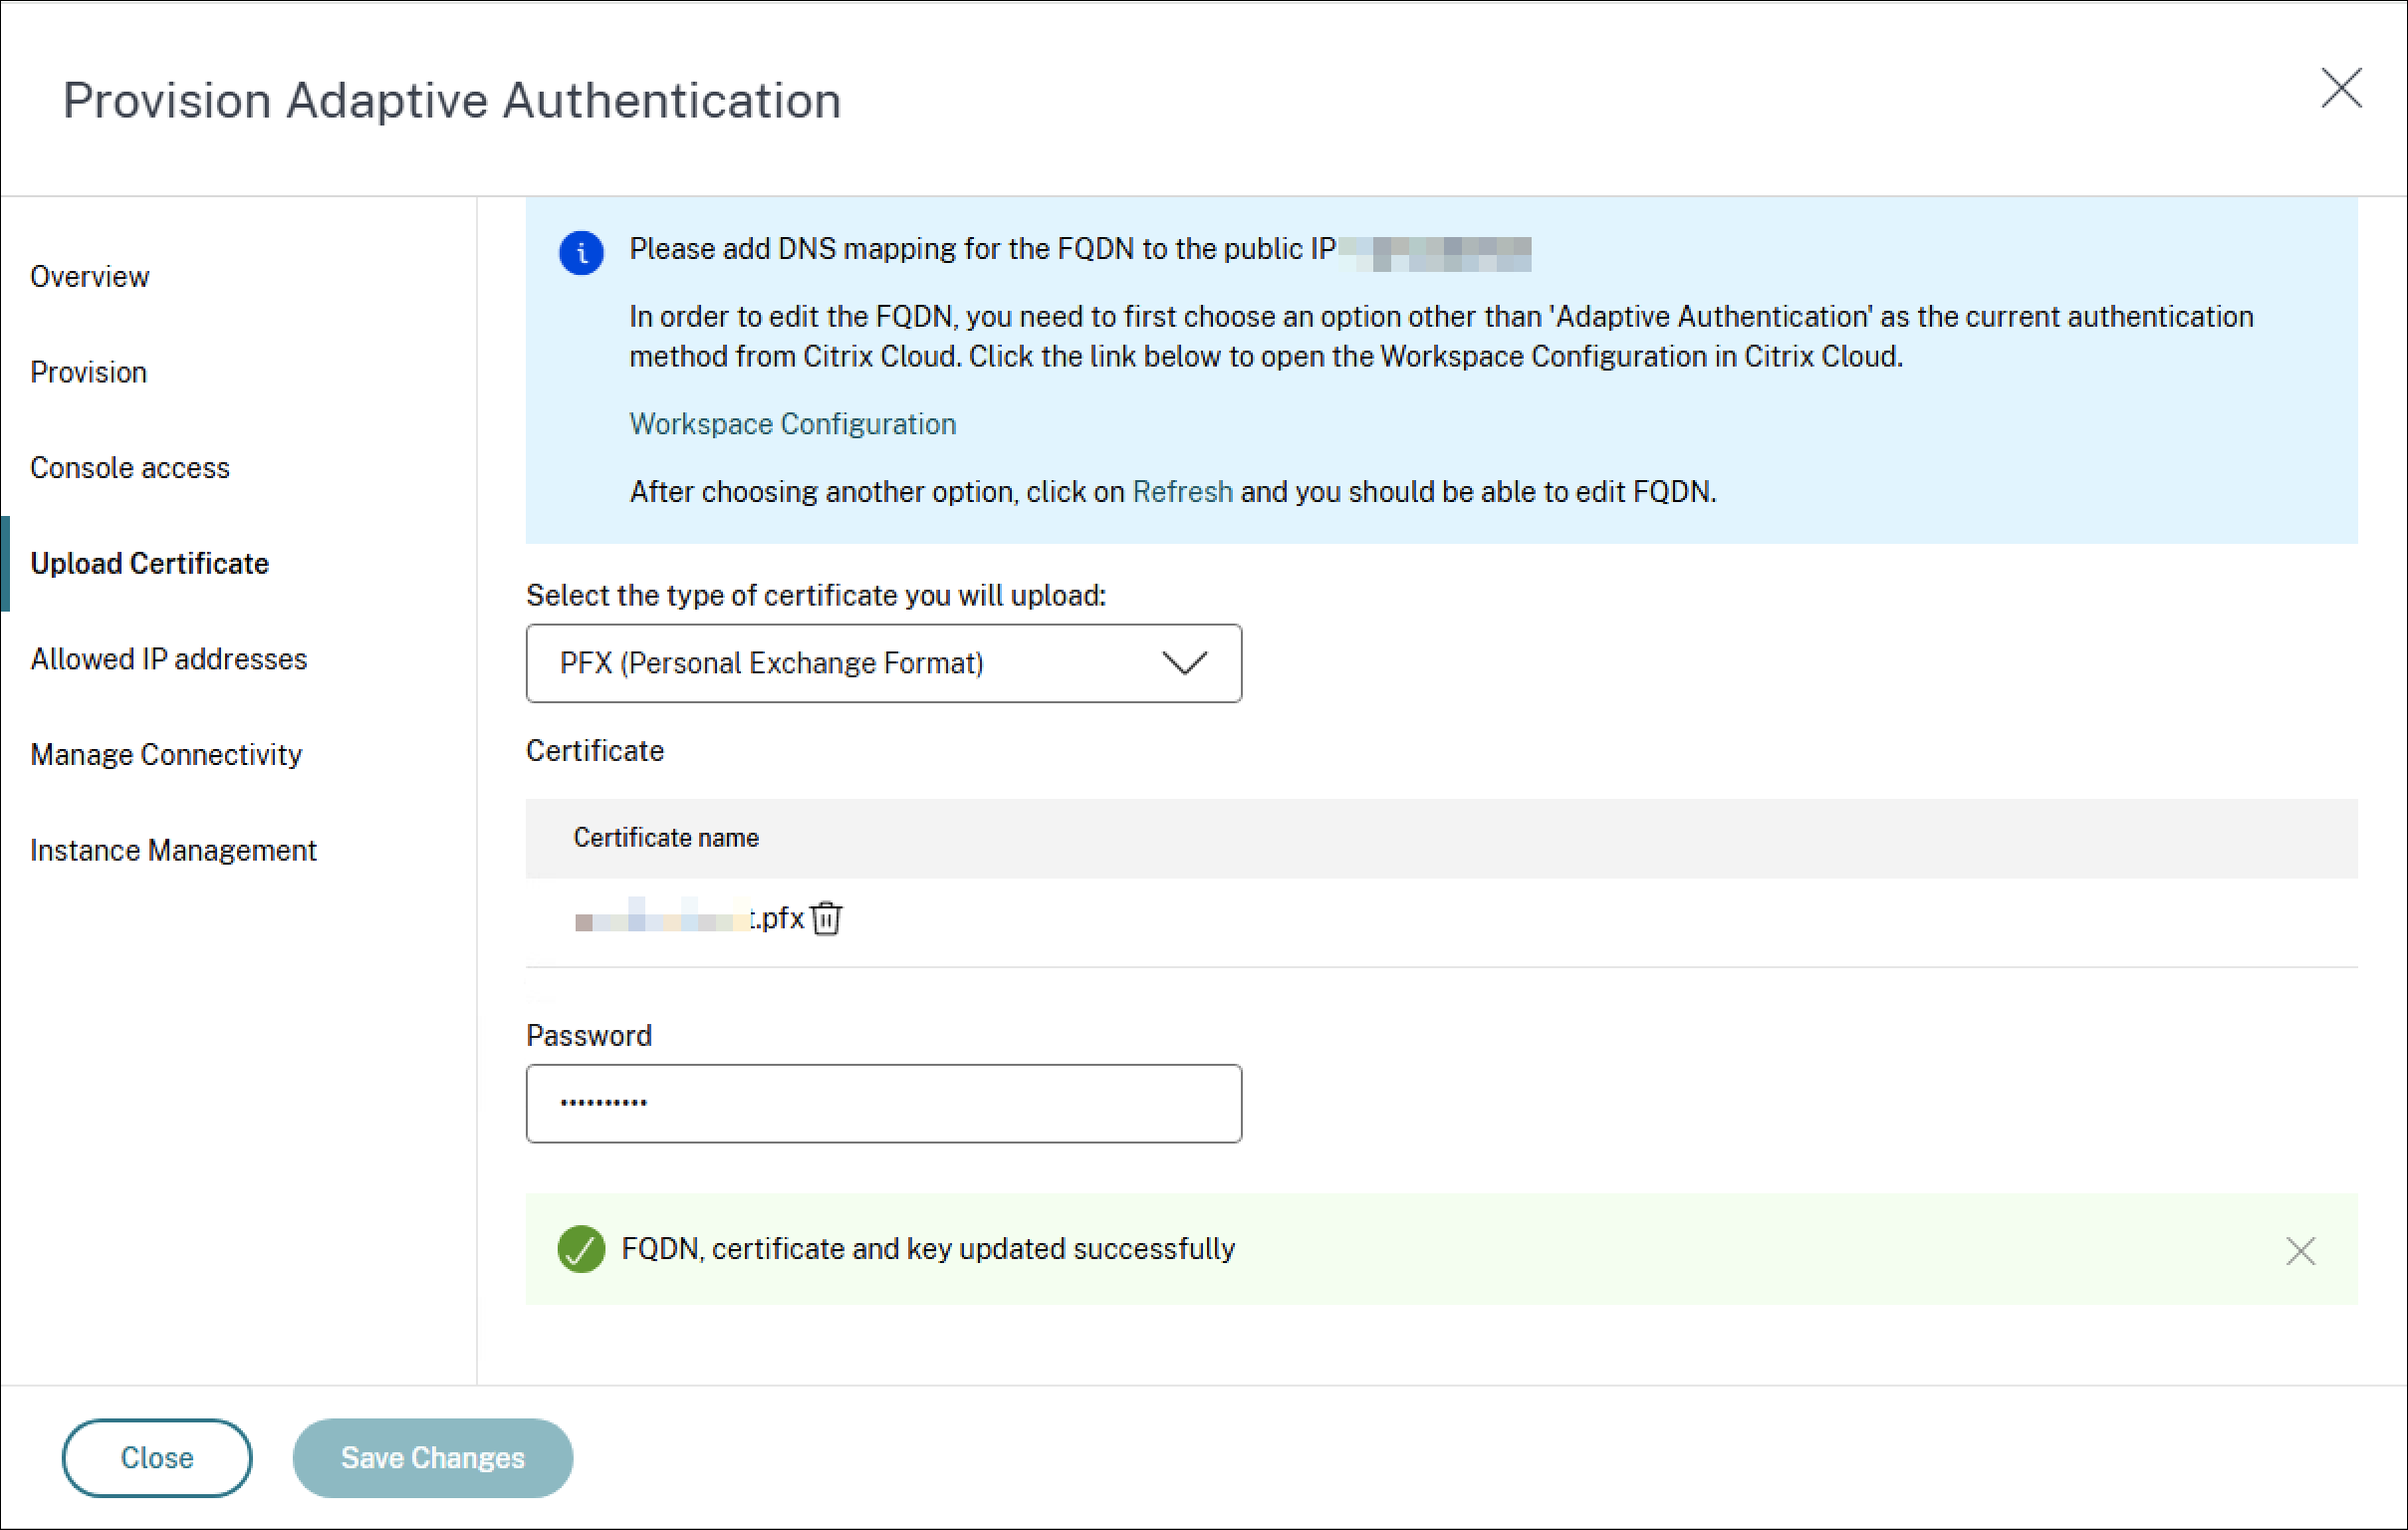
从自适应身份验证服务门户重新上传证书。有关详细信息,请参阅 上传证书。
-
将新的证书密钥(名称仍为“-certkey”)重新绑定到 LB 虚拟服务器。有关详细信息,请参阅 将证书密钥对绑定到 SSL 虚拟服务器。