
テナント顧客向けフェデレーション認証サービスを有効にする
この記事では、マルチテナントのマネージドサービスプロバイダー (MSP) 環境でフェデレーション認証サービス (FAS) を有効にする手順について説明します。詳細については、リファレンスアーキテクチャ: Citrix Service Provider DaaSを参照してください。
前提条件
-
Citrix Cloud上のドメインとリソースの場所への管理者アクセス権が必要です。詳細については、管理者権限の変更を参照してください。
-
テナントとMSPの関係が設定されていること。詳細については、Citrix Service Provider向けCitrix DaaSを参照してください。
MSP顧客を構成する
-
Cloud Connectorを使用して、Active DirectoryドメインをCitrix Cloudで利用できるようにします。Cloud Connectorのインストールを実行して、オンプレミスインフラストラクチャをCitrix Cloudに接続します。オンプレミスのドメインコントローラーに関連付けられているドメインが、IDおよびアクセス管理 > ドメインの下で利用可能であることを確認します。
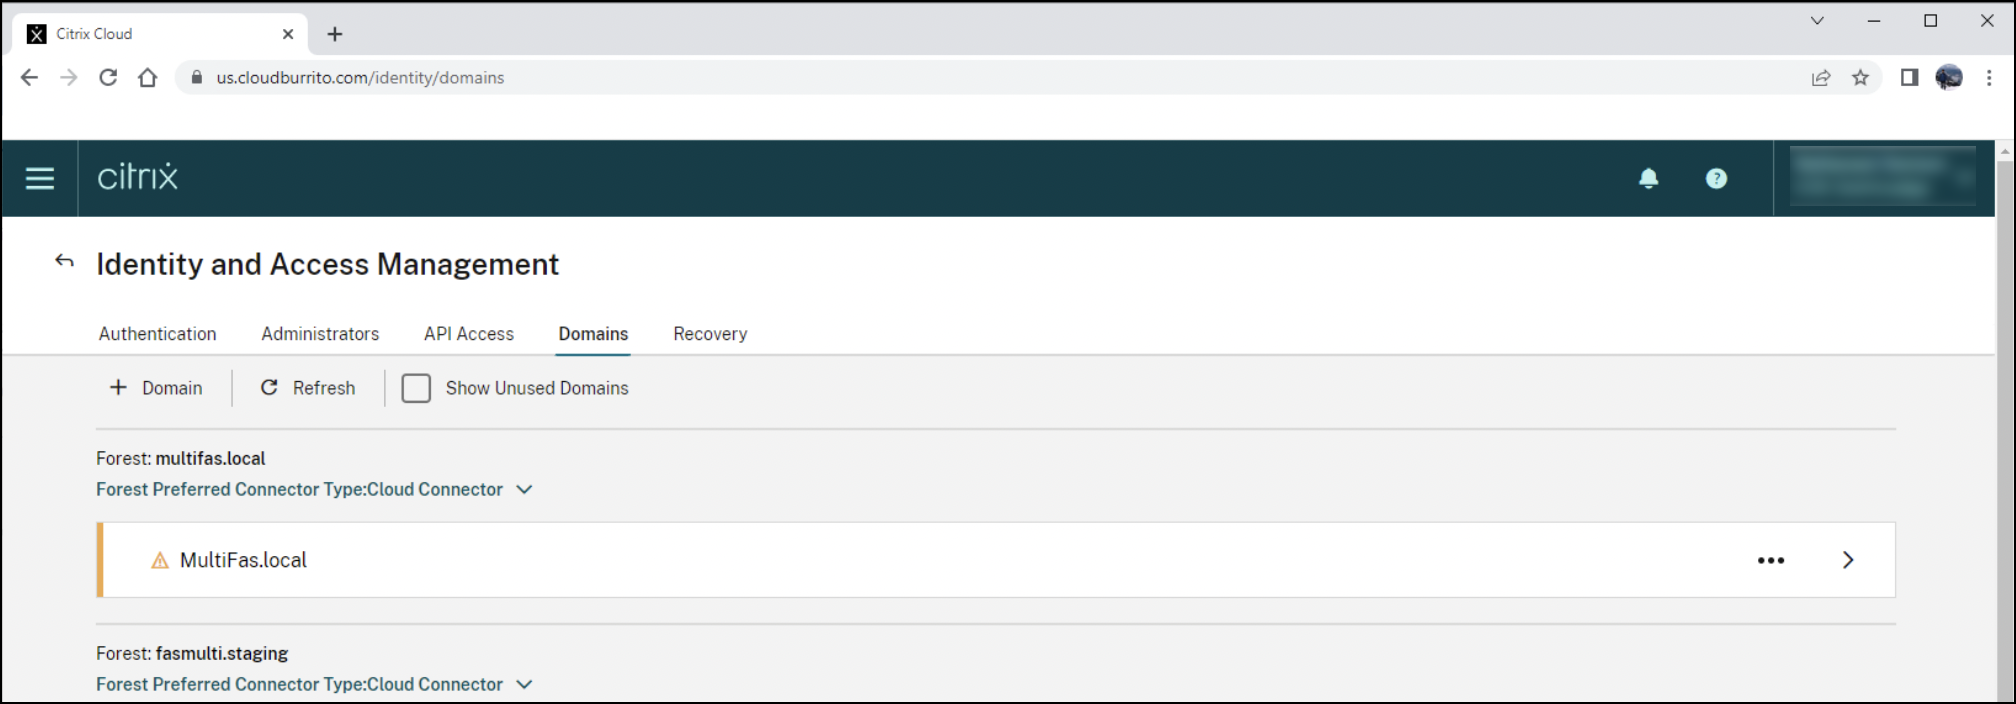
-
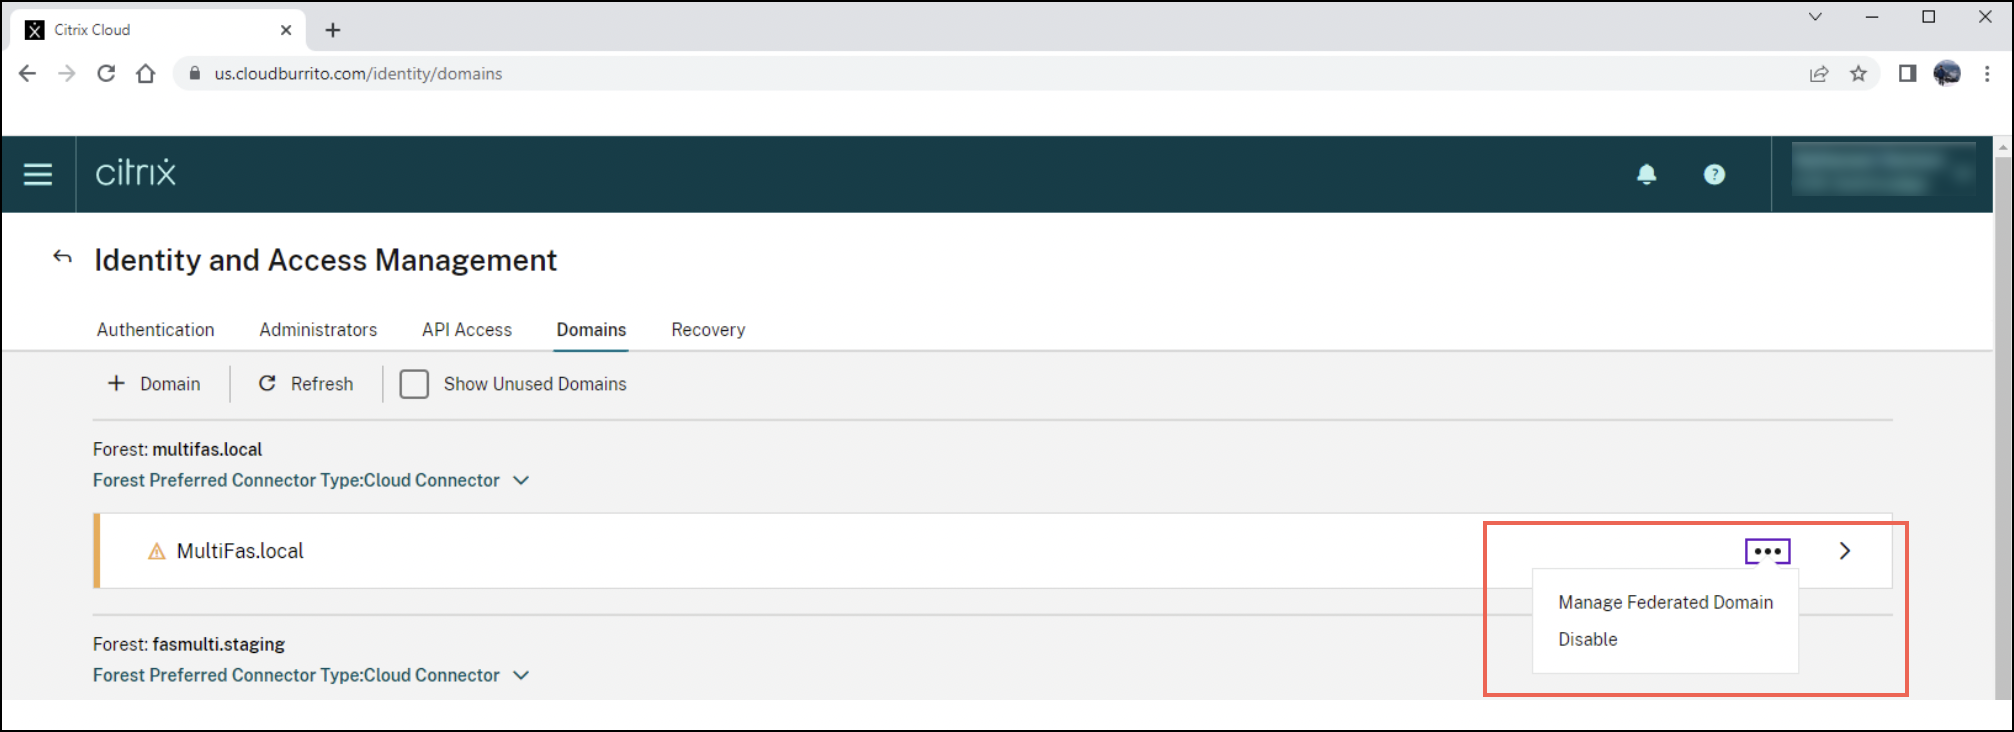
ドメインをテナントにフェデレーションします。ドメインを選択し、ドロップダウンメニュー (...) をクリックして、フェデレーションドメインの管理をクリックします。
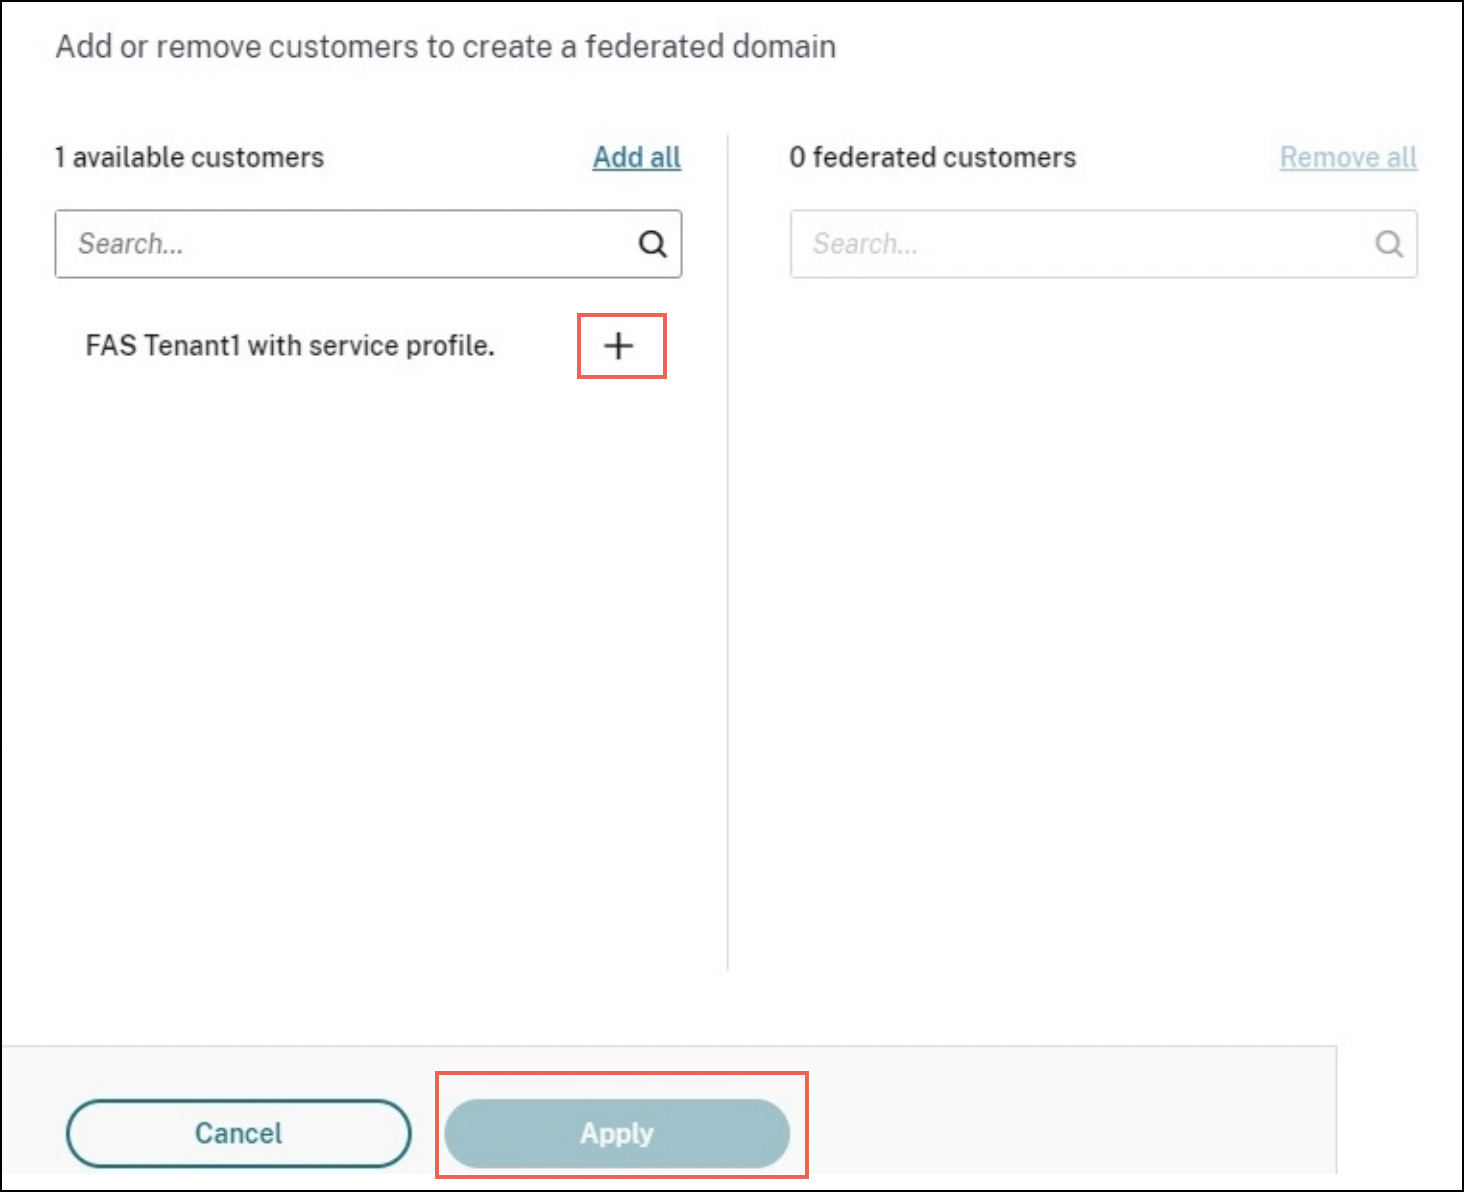
 テナントを見つけて**+をクリックします。次に適用**をクリックします。
-
関連付けられているドメインがテナントに存在することを確認します。この手順はオプションです。テナント顧客のコンソールにサインインし、Identity and Access Management > Domains の下にドメインがリストされていることを確認します。関連付けられているドメインがテナントに存在することを確認します(/en-us/federated-authentication-service/2308/media/fas-verify-domains.png)MSP顧客に戻ります。
-
FASサーバーをインストールし、Citrix Cloudに登録します。テナントのCitrix Virtual Apps and Desktopsリソースが配置されているActive Directory (AD) フォレストにFASをインストールします。FASをそのADフォレストに関連付けられているクラウドのリソースの場所に接続します。FASサーバーをインストールするには、「インストールと構成」を参照してください。
-
テナント顧客を構成するテナント顧客向けにFASを有効にする
-
IDプロバイダー (IdP) を構成するテナント顧客に切り替えます。Identity and Access Management > Authentication に移動します。IdPに接続し、ADがIdPと同期されていることを確認します。
-
テナント向けにFASを有効にするWorkspace Configuration > Authentication に移動します。設定した認証を選択し、FASを有効にします。FASテナントを有効にする(/en-us/federated-authentication-service//current-release/media/fas-enable-tenant.png)
-
既知の問題
テナントのフェデレーションドメインを削除する前にMSPドメインを削除すると、既知の問題が発生します。テナント向けにFASを有効にすることはできますが、MSPにドメインが存在しなくなるため、FASは失敗します。