
テナント顧客向けにフェデレーション認証サービスを有効にする
この記事では、マルチテナントのマネージドサービスプロバイダー (MSP) 環境でフェデレーション認証サービス (FAS) を有効にする手順について説明します。詳細については、「リファレンスアーキテクチャ: Citrix Service Provider DaaS」を参照してください。
前提条件
-
Citrix Cloud のドメインとリソースの場所に管理者アクセス権があること。詳細については、「管理者権限の変更」を参照してください。
-
テナントと MSP の関係が設定されていること。詳細については、「Citrix Service Providers 向け Citrix DaaS」を参照してください。
MSP顧客の構成
-
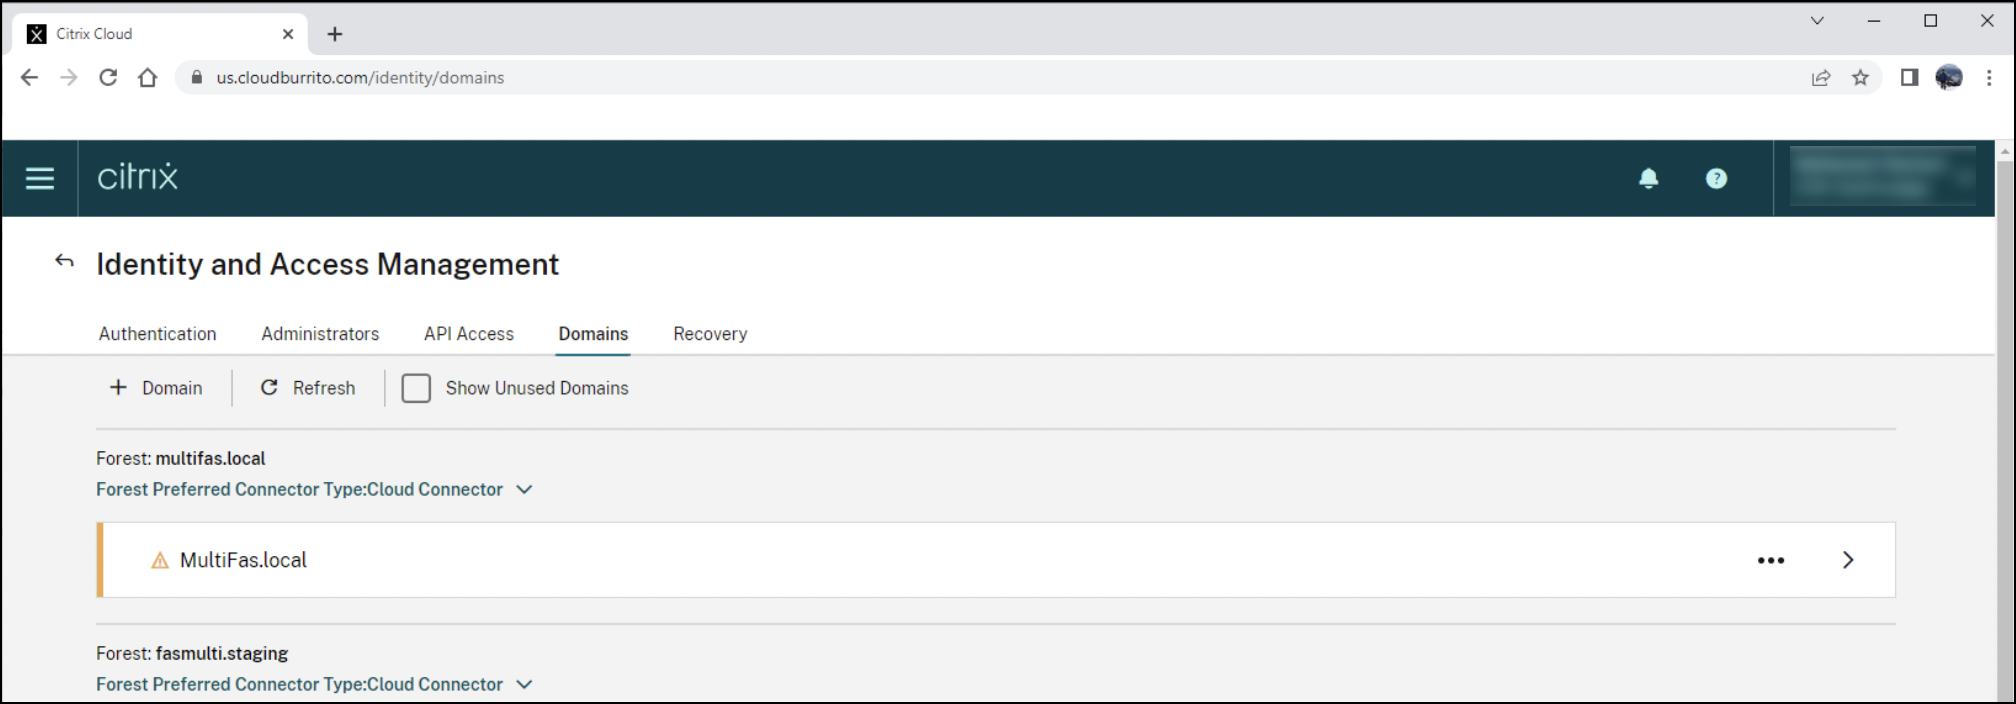
Cloud Connector を使用して、Active Directory ドメインを Citrix Cloud で利用できるようにします。Cloud Connector をインストールすることで、オンプレミスインフラストラクチャを Citrix Cloud に接続します。オンプレミスドメインコントローラーに関連付けられているドメインが、Identity and Access Management > Domains の下に表示されていることを確認します。
-
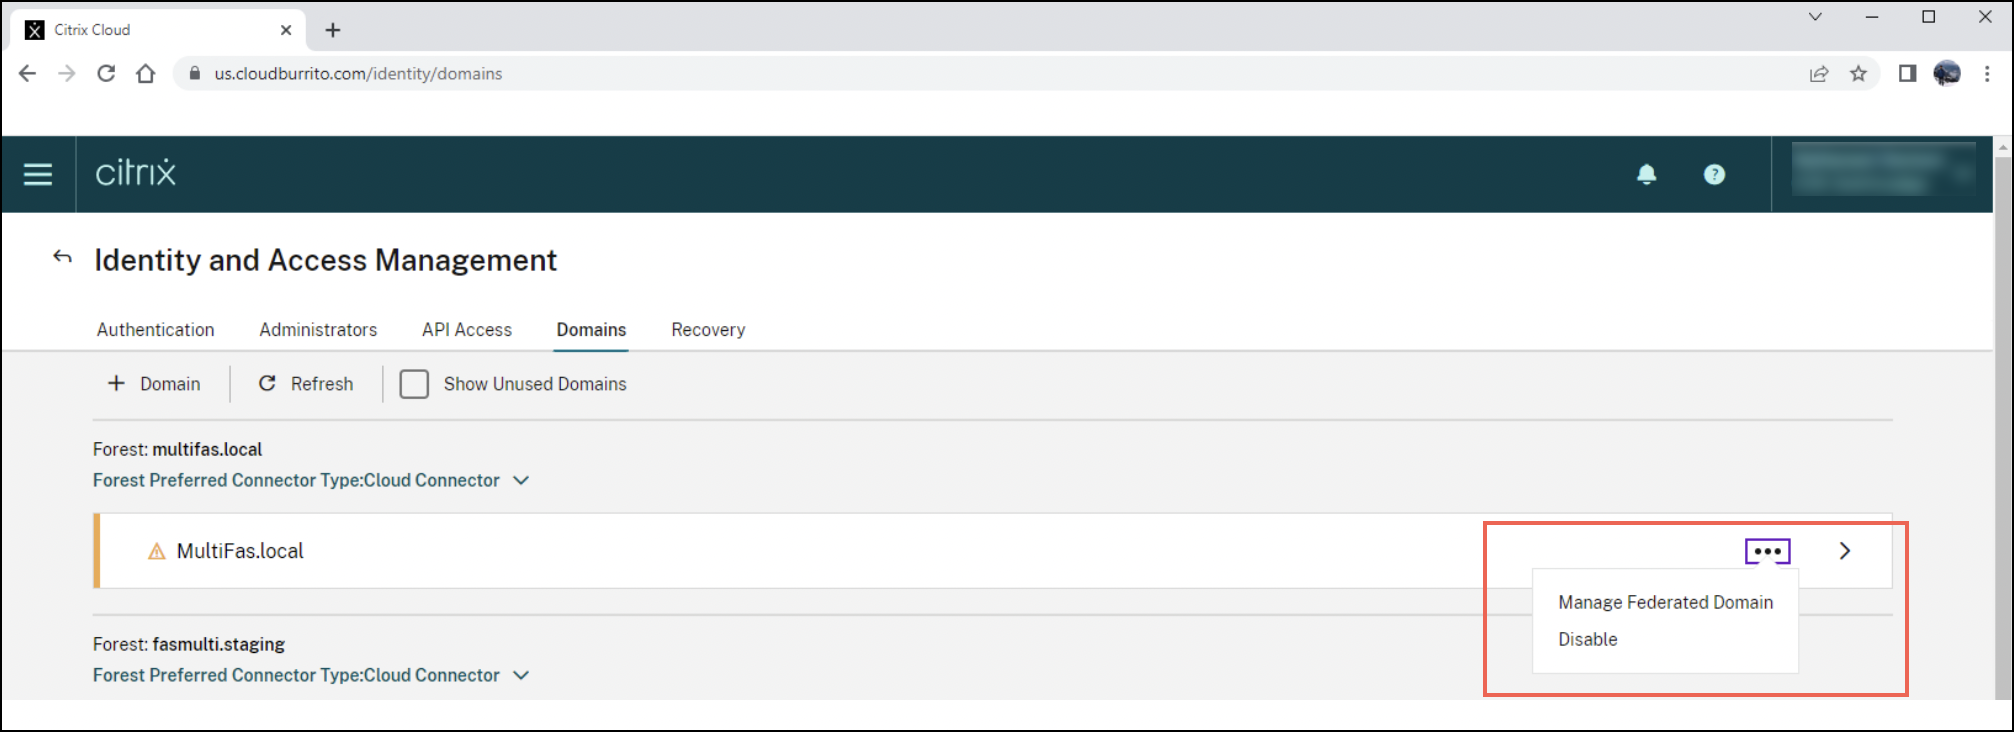
ドメインをテナントにフェデレーションします。ドメインを選択し、ドロップダウンメニュー (...) をクリックして、Manage Federated Domains をクリックします。
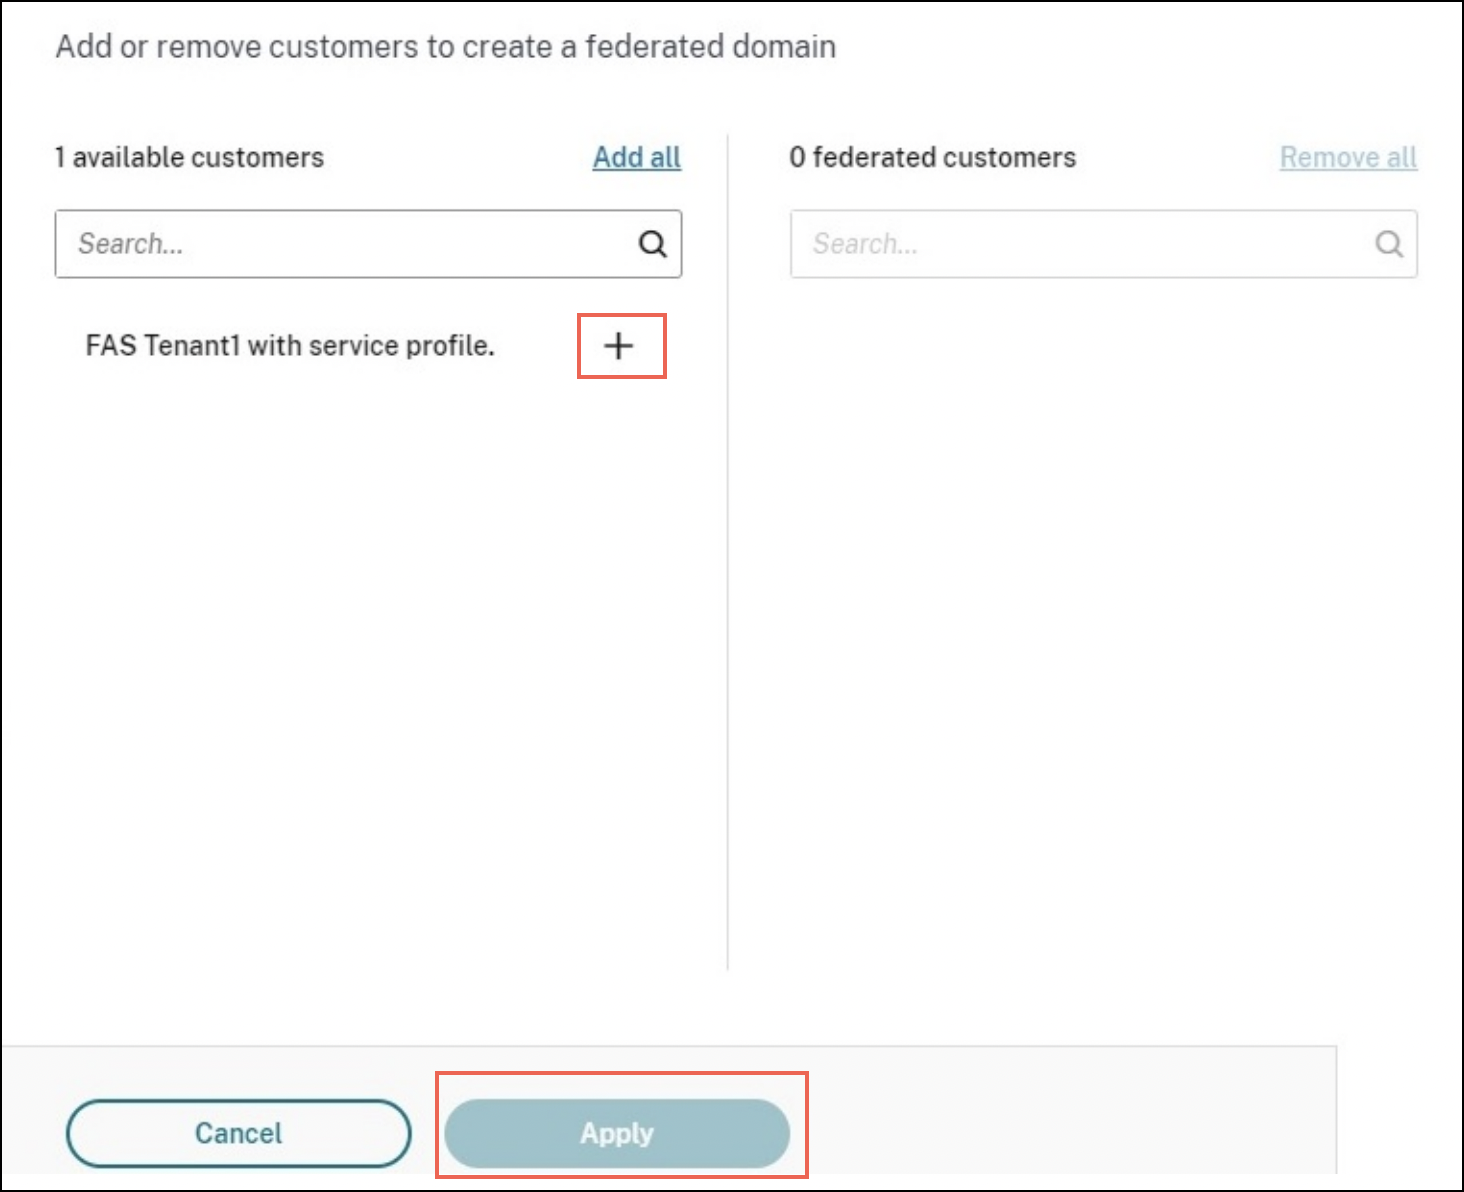
 テナントを見つけて + をクリックします。次に、Apply をクリックします。
-
関連付けられているドメインがテナントに存在することを確認します。この手順はオプションです。テナント顧客のコンソールにサインインし、Identity and Access Management > Domains の下にドメインがリストされていることを確認します。関連付けられているドメインがテナントに存在することを確認します(/en-us/federated-authentication-service/current-release/media/fas-verify-domains.png)MSP顧客に戻ります。
-
FASサーバーをインストールし、Citrix Cloudに登録します。テナントのCitrix Virtual Apps and Desktopsリソースが配置されているActive Directory (AD) フォレストにFASをインストールします。FASをそのADフォレストに関連付けられているクラウドのリソースロケーションに接続します。FASサーバーをインストールするには、「インストールと構成」を参照してください。
-
テナント顧客を構成するテナント顧客に対してFASを有効にする
-
IDプロバイダー (IdP) を構成するテナント顧客に切り替えます。Identity and Access Management > Authentication に移動します。IdPに接続し、ADがIdPと同期されていることを確認します。
-
テナントに対してFASを有効にするWorkspace Configuration > Authentication に移動します。設定した認証を選択し、FASを有効にします。FASテナントを有効にする(/en-us/federated-authentication-service//current-release/media/fas-enable-tenant.png)
-
既知の問題
テナントのフェデレーションドメインを削除する前にMSPドメインを削除すると、既知の問題が発生します。テナントに対してFASを有効にすることはできますが、MSPにドメインが存在しなくなるため、FASは失敗します。