
Transporte adaptável
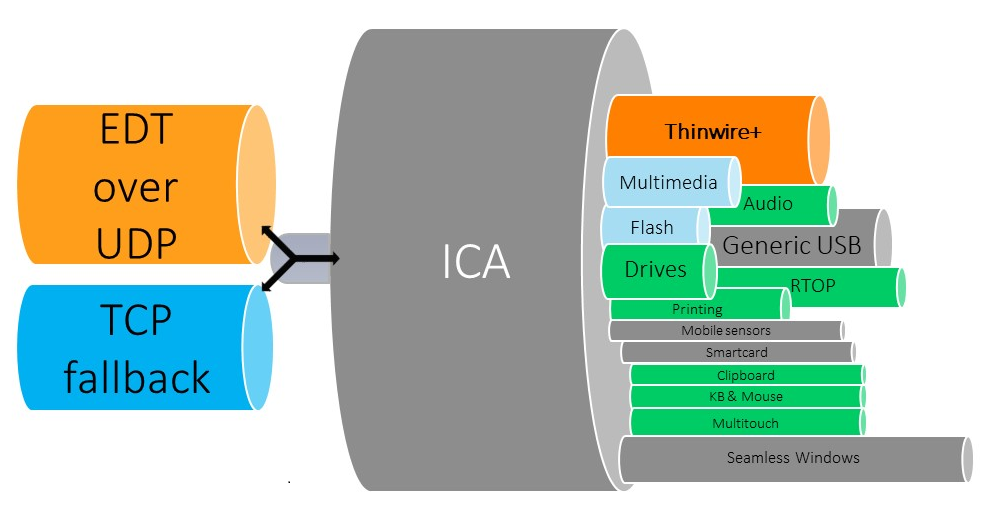
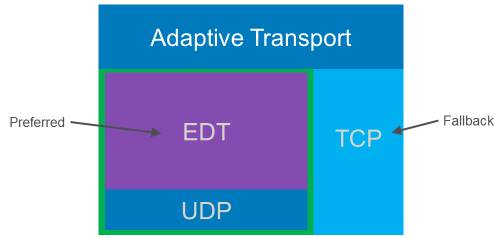
O Transporte Adaptável é um mecanismo no Citrix Virtual Apps and Desktops™ que permite estabelecer conexões para sessões HDX usando um protocolo de transporte preferencial, ao mesmo tempo em que oferece um fallback para TCP se a conectividade com o protocolo preferencial estiver indisponível.
Os seguintes protocolos de transporte são suportados:
-
Enlightened Data Transport (EDT)
-
Transmission Control Protocol (TCP)
Configuração
O Transporte Adaptável é ativado por padrão. Você pode configurar o Transporte Adaptável para operar nos seguintes modos:
-
Preferencial: (Padrão) O cliente tenta se conectar com o protocolo preferencial e retorna ao TCP se a conectividade com o protocolo preferencial estiver indisponível.
-
Modo de diagnóstico: O cliente tenta se conectar apenas usando o protocolo preferencial. O fallback para TCP é desativado.
-
Desativado: O cliente tenta se conectar apenas usando TCP.
Como funciona
Quando o Transporte Adaptável é definido como
Preferred, o cliente tenta se conectar à sessão com o protocolo preferencial e o TCP em paralelo. Isso permite otimizar o tempo de conexão se não for possível conectar com o protocolo preferencial e o cliente precisar retornar ao uso de TCP. Se a conexão for estabelecida usando TCP, o cliente tenta se conectar com o protocolo preferencial em segundo plano a cada cinco minutos.
Quando o Transporte Adaptável é definido como
Diagnostic mode, o cliente se conecta à sessão apenas com o protocolo preferencial. Se o cliente não conseguir estabelecer uma conexão usando o protocolo preferencial, ele não retorna ao uso de TCP e a conexão falha.
Quando o Transporte Adaptável é definido como
Off, o Transporte Adaptável é desativado e o cliente se conecta à sessão usando apenas TCP.
Requisitos do sistema
A seguir estão os requisitos para usar o Transporte Adaptável e o EDT:
-
Plano de controle
-
Citrix DaaS (anteriormente Citrix Virtual Apps and Desktops service)
-
Citrix Virtual Apps and Desktops: versão atualmente suportada
-
-
Virtual Delivery Agent
-
Windows: versão atualmente suportada (2402 ou posterior recomendado)
-
Linux: versão atualmente suportada (2402 ou posterior recomendado)
-
-
Aplicativo Citrix Workspace™
-
Windows: versão atualmente suportada (2402 ou posterior recomendado)
-
Linux: versão atualmente suportada (2402 ou posterior recomendado)
-
Mac: versão atualmente suportada (2402 ou posterior recomendado)
-
iOS: versão mais recente disponível na Apple App Store
-
Android: versão mais recente disponível no Google Play
-
-
Citrix NetScaler® Gateway
-
14.1.12.30 ou posterior (recomendado)
-
13.1.17.42 ou posterior (13.1-52.19 ou posterior recomendado)
-
Nota:
Para obter detalhes sobre o Linux VDA, consulte a documentação do Linux Virtual Delivery Agent.
Requisitos de rede
As seções a seguir são os requisitos de rede para usar o EDT com o Adaptive Transport:
Hosts de sessão
Se seus hosts de sessão tiverem um firewall, como o Firewall do Windows Defender, você deve permitir o seguinte tráfego de entrada para conexões internas.
| Descrição | Origem | Protocolo | Porta |
|---|---|---|---|
| Conexão interna - Confiabilidade da sessão ativada | Cliente | UDP | 2598 |
| Conexão interna - Confiabilidade da Sessão desativada | 1494 | ||
| Conexão interna - HDX™ Direct ou VDA SSL | 443 |
Nota:
O instalador do VDA adiciona as regras de entrada apropriadas ao Firewall do Windows Defender. Se você usar um firewall diferente, deverá adicionar as regras acima.
Rede interna
A tabela a seguir descreve as regras de firewall necessárias para usar o EDT em sua rede:
| Descrição | Protocolo | Origem | Destino | Porta de destino |
|---|---|---|---|---|
| Conexão interna direta - Confiabilidade da Sessão ativada | UDP | Rede do cliente | Rede VDA | 2598 |
| Conexão interna direta - Confiabilidade da Sessão desativada | 1494 | |||
| Conexão interna direta - HDX Direto ou VDA SSL | 443 | |||
| NetScaler Gateway | NetScaler SNIP | 2598 | ||
| NetScaler Gateway - VDA SSL | 443 |
Nota:
Se você estiver usando o Citrix Gateway Service, você deve habilitar Rendezvous para usar EDT como seu protocolo de transporte. Consulte a documentação Rendezvous para requisitos de sistema e rede.
Rede do cliente
A tabela a seguir descreve os requisitos de conectividade para dispositivos cliente:
| Descrição | Protocolo | Origem | Destino | Porta de destino |
|---|---|---|---|---|
| Conexão interna - Confiabilidade da sessão habilitada | UDP | IP do cliente | Rede VDA | 2598 |
| Conexão interna - Confiabilidade da sessão desabilitada | 1494 | |||
| Conexão interna - HDX Direct ou SSL VDA | 443 | |||
| Conexão externa - NetScaler Gateway | Endereço IP público do NetScaler Gateway | 443 | ||
| Conexão externa - Citrix Gateway Service | Citrix Gateway Service | 443 |
Nota:
Se você estiver usando o Citrix Gateway Service, os clientes devem ser capazes de acessar
<https://*.*.nssvc.net>. Se você não puder permitir todos os subdomínios usando <https://*.*.nssvc.net>, você pode usar <https://*.c.nssvc.net> e <https://*.g.nssvc.net> em vez disso. Para obter mais informações, consulte o artigo da Central de Conhecimento CTX270584.